Op 6 november 2026 is het nieuwe Cybersecuritybeeld Nederland 2026 (.pdf) gepubliceerd. Het rapport beschrijft de belangrijkste cyberdreigingen en incidenten uit de afgelopen rapportageperiode en roept bedrijven en overheidsinstellingen opnieuw op hun digitale weerbaarheid te vergroten.
Veel dreigingen herkennen we uit eerdere edities van het CSBN. tatelijke actoren voeren spionage- en sabotageoperaties uit, cybercriminelen professionaliseren verder en organisaties blijven kwetsbaar. Zie bijvoorbeeld mijn CSBN-overzicht uit 2025.
De hoofdboodschap is dat de cyberdreiging sneller groeit dan de digitale weerbaarheid. Volgens het CSBN ontstaat daardoor een verdere scheefgroei die een ernstig risico vormt voor de nationale veiligheid. In dit blogbericht licht ik enkele ontwikkelingen uit. Bijzondere aandacht besteed ik aan de hack bij het Openbaar Ministerie, waarover inmiddels ook het rapport Van ‘brand meester’ naar ‘brandveilig’ (.pdf) van de Commissie Smits is verschenen en ik sluit af met een luistertip van de onvolprezen Podcast Cyberhelden.
Reële kans op conflict
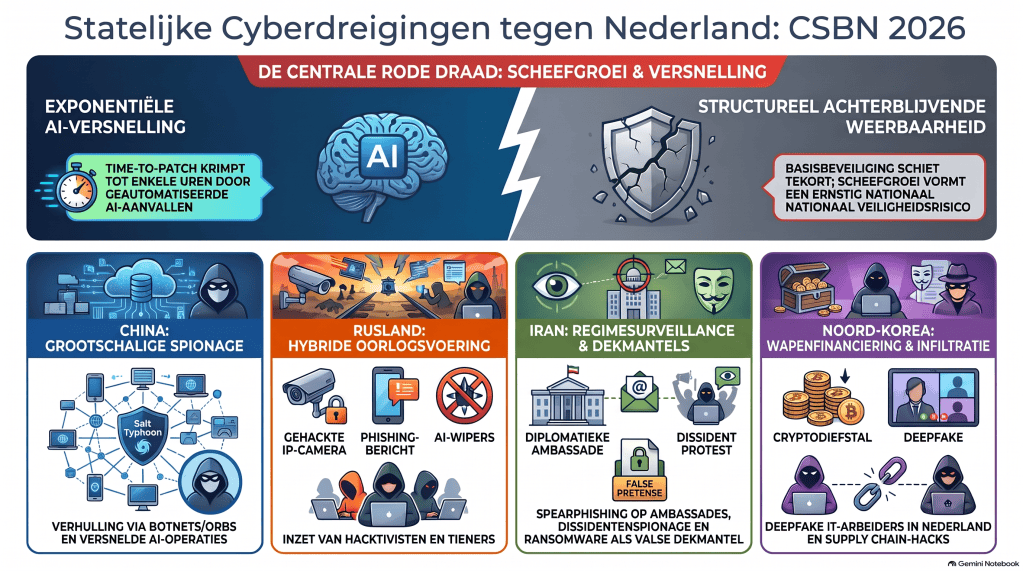
Het CSBN benoemd expliciet dat het voor het eerst in lange tijd reëel is dat Nederland op grond van artikel 5 van het NAVO-verdrag direct betrokken raakt bij een grootschalig gewapend conflict. Cyberoperaties zouden daarin niet alleen ondersteunend zijn. Digitale spionage, voorbereidingshandelingen en toegang tot vitale infrastructuur kunnen voorafgaan aan daadwerkelijke sabotage of militaire operaties. Zo waarschuwden de inlichtingendiensten dat Rusland met gehackte IP-camera’s langs militaire routes in Nederland zoekt naar wapentransporten richting Oekraïne en experimenteerde Moskou al met wiper-malware (LazyWiper) tegen Poolse energiecentrales.
Statelijke actoren combineren digitale en fysieke sabotage, spionage, heimelijke beïnvloeding en economische druk. Veel van deze activiteiten blijven bewust onder de drempel van een gewapend conflict. De afzonderlijke handelingen lijken soms beperkt, zoals de inzet van Nederlandse tieners die via Telegram werden aangestuurd om met Wi-Fi-sniffers internationale instellingen in Den Haag te verkennen, maar volgens het CSBN kunnen zij gezamenlijk de Nederlandse nationale veiligheid, de economische veiligheid en het functioneren van de democratische rechtsstaat aantasten.
China
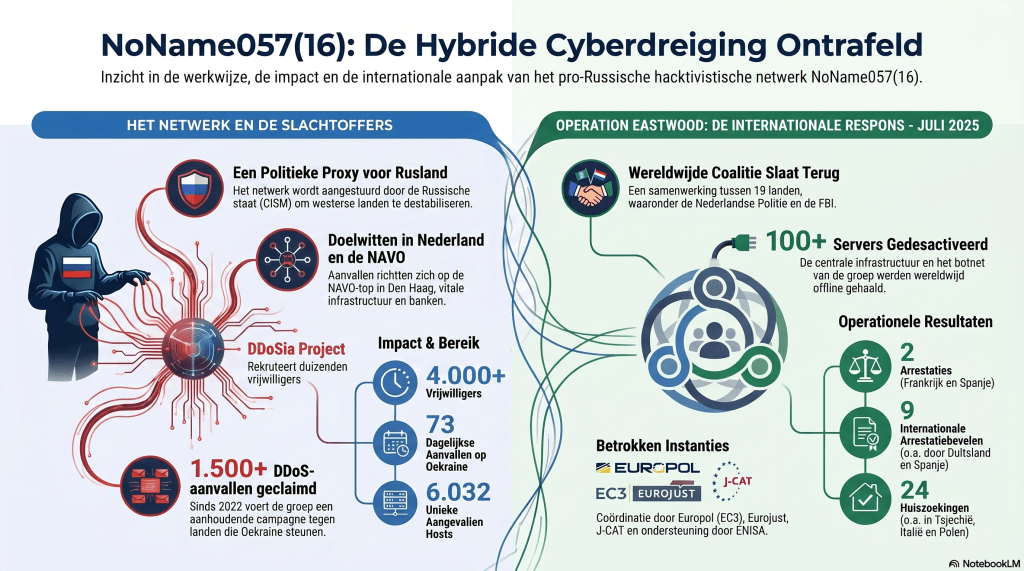
Ik licht hier vooral China uit. Wel heb ik de onderstaande infographic met Notebook LM gemaakt over de beschrijving van de landen ten aanzien van de cybersecuritydreiging in Nederland:
Volgens de MIVD staan de Chinese offensieve cybercapaciteiten inmiddels waarschijnlijk op gelijke voet met die van de Verenigde Staten, die doorgaans als de meest geavanceerde ter wereld worden beschouwd.
China beschikt over een omvangrijk cyberecosysteem waarin overheidsdiensten, kennisinstellingen en bedrijven samenwerken. Dat past binnen de Chinese whole-of-society-benadering, waarin personen en organisaties kunnen worden verplicht mee te werken aan inlichtingenactiviteiten. Kennisinstellingen onderzoeken bijvoorbeeld onbekende kwetsbaarheden die later voor cyberoperaties kunnen worden gebruikt. Bedrijven leveren infrastructuur, malware en andere technische diensten. Sommige ondernemingen voeren ook zelf offensieve cyberactiviteiten uit en verkopen de verkregen informatie aan de Chinese overheid of zijn verplicht deze af te staan.
Chinese actoren maken bovendien veel gebruik van bestaande digitale infrastructuur. Gecompromitteerde consumentenrouters, camera’s en andere Internet of Things-apparaten worden samengevoegd tot netwerken waarmee de herkomst van aanvallen kan worden verhuld. Vooral zogeheten Operational Relay Box-netwerken maken het mogelijk om aanvallen via meerdere tussenstappen te laten verlopen. Deze infrastructuur is flexibel, lastig te detecteren en geschikt voor langdurige spionagecampagnes.
Het CSBN vermeldt geen absolute aantallen, maar concludeert dat het Chinese cyberprogramma zo omvangrijk en geavanceerd is dat Nederland en andere landen waarschijnlijk slechts een klein gedeelte van de operaties ontdekken.
Statelijke actoren en cybercriminelen raken verder verweven
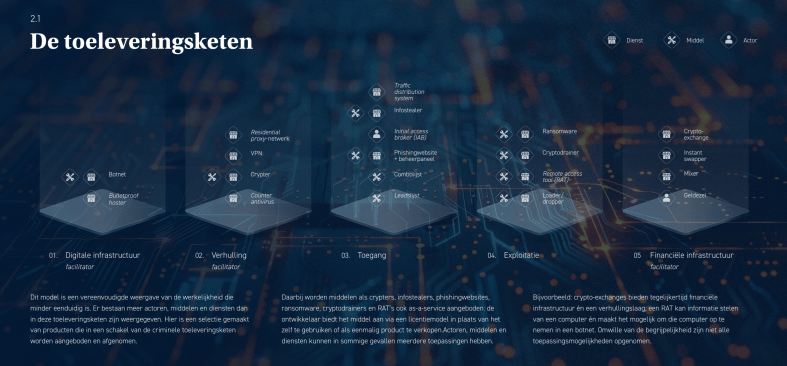
Het cybercriminele ecosysteem is inmiddels uitgegroeid tot een industrie van gespecialiseerde dienstverleners. Cybercriminelen hoeven niet langer de gehele aanvalsketen zelf te beheersen. Zij kunnen toegang tot systemen, gestolen inloggegevens, malware, infrastructuur, hosting, witwasdiensten en ransomware afzonderlijk inkopen. Deze ontwikkeling wordt doorgaans aangeduid als cybercrime-as-a-service.
De grens tussen cybercriminaliteit en statelijke operaties is daarbij niet altijd scherp. Statelijke actoren kopen diensten in bij criminele aanbieders, gebruiken criminele infrastructuur of zetten criminelen in om eigen betrokkenheid te kunnen ontkennen. Het CSBN verwijst naar onderzoek van Recorded Future waaruit blijkt dat de verhouding tussen de Russische overheid en Russische cybercriminelen zich heeft ontwikkeld van “passieve tolerantie” naar “actief management”. Hooggeplaatste leden van criminele groepen zouden relaties onderhouden met Russische inlichtingen- en veiligheidsdiensten, terwijl de Russische overheid cybercriminelen strategisch inzet als geopolitiek instrument
Ook Iran maakt toenemend gebruik van criminele infrastructuur en malware. De hackersgroep MuddyWater zette bijvoorbeeld Chaos-ransomware in als dekmantel voor spionage en datadiefstal. Een ogenschijnlijk financieel gemotiveerde ransomware-aanval kan daarmee ook een inlichtingenoperatie maskeren.
Deze verwevenheid bemoeilijkt attributie. De gebruikte malware, infrastructuur en aanvalstechnieken zijn niet langer vanzelfsprekend kenmerkend voor één actor. Ook het motief is niet altijd duidelijk. Een ransomware-aanval kan financieel gewin dienen, maar ook worden gebruikt voor sabotage, spionage of het verhullen van statelijke betrokkenheid.
AI wordt aantoonbaar ingezet bij cyberaanvallen
Het CSBN noemt dat cyberactoren AI onder meer inzetten voor:
- het vinden en analyseren van kwetsbaarheden;
- het aanpassen van exploits;
- het schrijven en verfijnen van malware;
- het verzamelen van inloggegevens;
- het opzetten van infrastructuur voor data-exfiltratie;
- het genereren van nieuwe commando’s tijdens een aanval;
- het realtime aanpassen van aanvalscode.
Tussen december 2025 en februari 2026 werd AI bijvoorbeeld ingezet bij cyberaanvallen op Mexicaanse overheidsinstanties en kritieke infrastructuur (zoals het drinkwaterbedrijf van Monterrey, waarbij AI zelfstandig OT-systemen identificeerde). Daarbij werden gegevens van miljoenen burgers en andere gevoelige informatie buitgemaakt. Onderzoekers concludeerden dat Claude van Anthropic en OpenAI waren gebruikt voor technisch werk, zoals verkenning, het aanpassen van exploits en het voorbereiden van data-exfiltratie. Ook Chinese hackers zetten modellen zoals Claude Code en DeepSeek in: zij wisten de cyclus van verkenning tot exploitatie te comprimeren naar maximaal vier uur.
Het CSBN beschrijft ook malware waarbij AI tijdens de aanval zelf wordt gebruikt. Russische staatshackers integreerden een taalmodel in de malware LameHug om realtime commando’s te genereren. Bij de ransomwarecampagne JadePuffer zou een taalmodel de aanval grotendeels hebben aangestuurd. Na een mislukte inlogpoging paste het systeem de aanval aan en bereikte het volgens onderzoekers binnen 31 seconden een werkende oplossing. Daarbij wordt de beschikbare reactietijd voor organisaties wordt ondertussen steeds korter. Dat betekent dat een beveiligingsstrategie die hoofdzakelijk afhankelijk is van handmatig patchen na bekendmaking van een kwetsbaarheid niet langer volstaat. Organisaties moeten ook investeren in netwerksegmentatie, monitoring, detectie, assetmanagement, snelle besluitvorming en noodmaatregelen. Daarnaast moeten zij weten welke systemen en softwarecomponenten zij daadwerkelijk gebruiken.
Uiteraard besteed het CSBN ook aandacht aan de hackende AI-agents. Dat is een onderwerp die een keer een aparte blogpost verdiend. Denk bijvoorbeeld aan het incident in juli 2026 waarbij 700 autonome agents uit hun testomgeving braken en ongepland het platform Hugging Face aanvielen.
De hack bij het Openbaar Ministerie
Het CSBN presenteert de hack bij het OM als onderdeel van een bredere Citrix-campagne tegen verschillende Nederlandse organisaties. Het noemt geen concrete actor, staat of motief, maar spreekt slechts over “kwaadwillenden”. Dat is opvallend, omdat het rapport elders wel specifieke statelijke actoren en hackersgroepen noemt. Het is ook niet duidelijk in hoeverre de AIVD betrokken was in het onderzoek naar de hack.
Van ‘brand meester’ naar ‘brandveilig’
Op 8 oktober 2026 verscheen het rapport Van ‘brand meester’ naar ‘brandveilig’ (.pdf) van de Commissie Evaluatie ICT-inbreuk Openbaar Ministerie, onder voorzitterschap van Jaap Smit (i.e., de ‘Commissie Smit’). De commissie onderzocht de besluitvorming, de organisatorische omstandigheden, het herstel en de lessen van het incident. Het rapport is geen zelfstandig technisch-forensisch of attributieonderzoek en baseert de technische reconstructie op eerder onderzoek van Deloitte.
De commissie omschrijft de aanvaller uitsluitend als:
“een aan een statelijke actor gelieerde partij”.
Het rapport noemt geen staat, hackersgroep, motief of technische kenmerken die deze kwalificatie onderbouwen. Ook ontbreekt een betrouwbaarheidsaanduiding, zoals “waarschijnlijk” of “zeer waarschijnlijk”. Dat is onbevredigend, maar attributie viel buiten de onderzoeksopdracht van de Commissie Smit en door ontbrekende logging en het wissen van sporen was het forensische beeld onvolledig.
Uit het rapport blijkt ook niet dat de AIVD en MIVD een vergelijkbaar openbaar attributieonderzoek hebben uitgevoerd als na de politiehack. Die aanval werd in mei 2025 toegeschreven aan Laundry Bear, een Russische cyberactor die zeer waarschijnlijk met steun van de Russische staat opereert.
Rusland, China of nog onbekend?
Kort na de hack meldde het AD op basis van bronnen binnen Justitie dat er sterke aanwijzingen waren voor betrokkenheid van aan Rusland gelieerde hackers. RTL Nieuws benadrukte dat hiervoor geen openbaar bewijs was geleverd.
In oktober 2026 meldde Nieuwsuur juist dat Deloitte kenmerken van een Chinese statelijke actor had gezien. Het onderliggende forensische rapport is echter niet openbaar. Ook deze aanwijzing kan daarom niet onafhankelijk worden beoordeeld.
Het veiligste oordeel is dat er aanwijzingen zijn voor betrokkenheid van een statelijk gelieerde actor, maar dat op basis van openbare informatie niet kan worden vastgesteld welke staat of groep verantwoordelijk was. Anders dan bij de politiehack ontbreekt een specifieke publieke attributie en bestaan tegenstrijdige mediaberichten.
Offline gaan was verstandig
Op 16 juli 2025 waarschuwde het NCSC het OM. Omdat niet duidelijk was hoe ver de aanvaller was doorgedrongen en het OM zijn systemen niet gedeeltelijk of per segment kon uitschakelen, besloot het College van procureurs-generaal een dag later alle interne systemen van het internet los te koppelen.
Volgens de commissie was dat besluit verstandig, maar de gevolgen waren groot. Medewerkers waren tijdelijk niet per e-mail bereikbaar, ketenpartners moesten noodprocedures gebruiken en volgens Nieuwsuur liepen ongeveer 9.000 rechtszaken vertraging op. Dankzij de inzet van medewerkers konden veel zittingen en andere werkzaamheden toch doorgaan.
De belangrijkste conclusies van de commissie zijn:
- de zero-day maakte de aanvankelijke inbreuk mogelijk;
- het besluit om offline te gaan was begrijpelijk en verstandig;
- de informatiebeveiliging was vooraf onvoldoende, vooral door het ontbreken van monitoring (toevoeging JJO: en centrale logging (waardoor achteraf niet kon worden vastgesteld wat de aanvallers precies hebben gedaan);
- cybersecurity is een voorwaarde voor het primaire proces en geen ondersteunende bijzaak;
- nauwere samenwerking binnen de strafrechtketen is noodzakelijk;
- noodprocedures en ervaringen moeten worden vastgelegd en geoefend.
Een nationaal veiligheidsincident?
De Commissie-Smit kwalificeert de inbreuk niet expliciet als een bedreiging van de nationale veiligheid. Ook is niet vastgesteld dat de hoogbeveiligde omgeving is geraakt, gevoelige informatie is buitgemaakt of de actor sabotage heeft gepleegd.
Toch was het incident duidelijk relevant voor de nationale veiligheid. Een vermoedelijk statelijk gelieerde actor had langdurig toegang tot een digitale toegangspoort van een centrale organisatie in de strafrechtspleging. Door gebrekkige logging kon het OM niet volledig reconstrueren wat er was gebeurd, terwijl het offline halen de gehele strafrechtketen verstoorde.
Daarmee staat niet vast dat de nationale veiligheid daadwerkelijk is aangetast. De casus laat wel zien hoe een aanval op één overheidsorganisatie de continuïteit van een bredere keten kan bedreigen. Juist zulke digitale afhankelijkheden worden in het CSBN als risico voor de nationale veiligheid aangemerkt.
Extra geld en toezicht
Het OM krijgt structureel €50 miljoen per jaar extra voor verbetering en vernieuwing van de ICT. Het geld is bedoeld voor onder meer informatiebeveiliging, monitoring, modernisering van verouderde systemen en versterking van de informatievoorzieningsorganisatie. Een onafhankelijke reviewboard gaat de voortgang volgen en daarover meerdere keren per jaar rapporteren.
Luistertip: Cyberhelden over het CSBN
Ten slotte nog een luistertip: een mooie bespreking van het rapport is te horen in aflevering 92 van de onvolprezen podcast Cyberhelden. Ronald Prins, Marco Kuipers en Jelle van Haaster prijzen het incidentenoverzicht van het CSBN, maar plaatsen fundamentele kanttekeningen bij het tegelijkertijd verschenen Actieprogramma van het kabinet.
Zij hekelen de ambtelijke reflex om bij acute dreigingen te blijven hangen in beleidsmatige ‘verkenningen’. Zo kondigt het kabinet aan te gaan verkennen of er een nationaal scanplatform kan komen, terwijl het NCSC op zijn eigen website al aangeeft kwetsbaarheden te kunnen scannen. Bovendien lost een scan voor een mkb’er of de lokale slager weinig op: een melding over een kwetsbare koeling levert een PDF op, maar geen handelingsperspectief of iemand die het fixt. Ook bij de aangekondigde publiek-private “AI-wasstraat” zetten zij vraagtekens over de haalbaarheid en uitvoering.
Die kritiek onderschrijf ik en roept een fundamentelere vraag op: waar gaan al die middelen eigenlijk heen? Bij het NCSC werken inmiddels zo’n 500 mensen. Dat resulteert in ieder geval tot meer beleidsdocumenten, visies, voortgangsrapportages en strategische evaluaties, maar wat komt terecht van de tastbare beveiliging in de praktijk? Zoals in de podcast treffend wordt opgemerkt: beleidsambtenaren die achter hun bureau ‘verkenningen’ schrijven, vormen nog geen brandweer die uitrukt als het pand in brand staat.
In de podcast wordt wat nonchalant gesproken over vergaande maatregelen zoals een DNS-filter of internetfilter op provider niveau, maar we zijn het in ieder geval eens dat we meer concrete maatregelen missen die bedragen aan verbetering van Cybersecurity.
AI-verantwoording
Ik heb de rapporten zelf gelezen en daarvan aantekeningen gemaakt. Vervolgens heb ik GPT-5.6 Sol (denkmodel) gebruikt om mijn aantekeningen te structureren, in te korten en te herschrijven. Ik heb de gegenereerde tekst daarna volledig gecontroleerd, aangevuld en waar nodig aangepast. De inhoudelijke selectie, analyse en conclusies zijn van mij.