Annotatie bij Macro-malware zaak

Hieronder volgt mijn annotatie (.pdf) bij de Macro-malware zaak.

Citeertitel: Rb. Rotterdam 19 maart 2020, ECLI:NL:RBROT:2020:2395, Computerrecht 2020/88, m.nt. J.J. Oerlemans

Inleiding

De verdachte is in deze zaak veroordeeld (ECLI:NL:RBROT:2020:2395) voor het vervaardigen, verkopen, verspreiden en voorhanden hebben van malware met het oogmerk computervredebreuk te plegen. De verdachte ontwikkelde het programma ‘Rubella Macro Builder’. Het is zogenoemde ‘macro-malware’, omdat het aan Officedocumenten zoals Word en Excel een stuk verborgen code toevoegt die iets uitvoert. De verdachte had het programma zo geprogrammeerd dat het heimelijk verbinding legde met een externe server waardoor cybercriminelen hun eigen malware konden plaatsen op de computers van de slachtoffers. De zaak is interessant, omdat het een van de weinige veroordelingen is voor de vervaardiging van malware door een Nederlander en het misbruik maken van de macro-functionaliteit in Office-documenten een veelgebruikte aanvalstechniek is van cybercriminelen.

Bron: McAfee.

Onderzoek vangt aan door particulier onderzoek

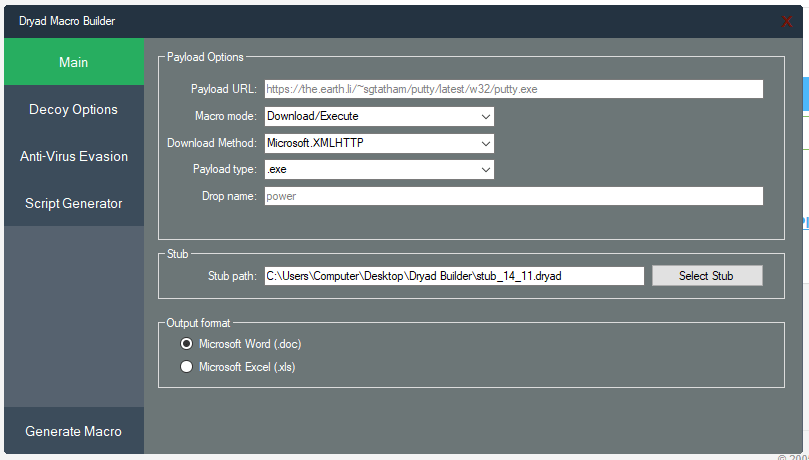
De zaak begon niet met een opsporingsonderzoek door de politie, maar met een onderzoek van cybersecuritybedrijf McAfee. De onderzoekers bij McAfee viel een advertentie op het oog van het programma op een hackersforum. Het screenshot van een geprepareerd Word-document had Nederlandse taalinstellingen. Dat is ongebruikelijk in de hackerswereld, waar de voertaal volgens McAfee doorgaans Engels is. Ook was een chataccount (van Jabber) van een ene ‘Rubella’ te vinden. De onderzoekers namen contact op via Jabber met de aanbieder en toonde interesse in de software.

Nader onderzoek van de malware – ‘Dryad’ genaamd – toonde verschillende functionaliteiten aan, zoals (1) de mogelijkheid een uitvoeringsbestand te downloaden van een aangegeven URL, (2) de mogelijkheid (o.a.) een .exe-bestand op een computer te starten, (3) de bestandsnaam van de download te wijzigen, (4) verschillende functionaliteiten om antivirusprogramma’s te omzeilen, en (5) de functionaliteit een Word- of Excel-document te generen.

Strafbare karakter van feiten

De verdachte wordt het vervaardigen van malware, te weten ‘Rubella’, ‘Dryad’ en ‘Cetan’, ten laste gelegd. Deze typen malware zijn hoofdzakelijk geschikt voor het voorbereiden van het plaatsen van afluister- en/of hackapparatuur (strafbaar gesteld in art. 139d lid 2 sub a Sr jo 138ab Sr). De verdachte heeft deze malware vervolgens verkocht, verspreid, anderszins ter beschikking gesteld en voorhanden gehad. Het fungeert als ‘tool’ voor cybercriminelen (zie r.o. 4.2.1). In 2017 berichtte Europol dat misbruik van de macro-functionaliteit in Office-documenten een veel gebruikte aanvalstechniek is van cybercriminelen.

Zie bijvoorbeeld Europol, ‘Internet organised threat assessment report 2017’, p. 57:

“A common approach is to attach a malicious attachment to an email, often a Microsoft Office document containing malicious macro code – a tactic that Dridex is notorious for resurrecting. Alternatively the message may include a link to a malicious URL which will then attempt to infect the target computer when they visit the site.”

De verdediging voert aan dat de verdachte geen oogmerk had dat met de software computervredebreuk wordt gepleegd. Het benodigde oogmerk voor de strafbaarstelling zou dus ontbreken, waardoor de verdachte moet worden vrijgesproken. De rechtbank gaat daar niet in mee. Er is veel bewijs voorhanden dat tot bewezenverklaring van het benodigde oogmerk leidt. De verdachte zegt in zijn verklaring bijvoorbeeld dat de software is ontwikkeld om antivirusprogramma’s te omzeilen en toegang te krijgen tot andermans computer. Ook verklaart hij ter zitting dat hij op een bepaald moment de Rubella software is gaan verkopen (r.o. 4.2.3). Dat is mijns inziens in feite een bekentenis.

De rechtbank overweegt dat verdachte de producten op hackersfora verkocht en daarop zijn producten aanprees. Zo is te lezen in een digitale advertentie van Rubella dat het mogelijk is om aan deze malware een ‘powershell payload’ toe te voegen. Met ‘payload’ wordt malware bedoeld die een kwaadwillende kan uitvoeren bij zijn slachtoffer. In de advertentietekst wordt verder benadrukt dat het mogelijk is om met deze malware anti-virusdetectie te omzeilen. Tevens wordt benadrukt in de advertentietekst dat de malware al vier weken FUD zou zijn. Wanneer een bestand FUD is, wordt bedoeld dat het niet door antivirussoftware wordt herkend als zijnde een virus, aldus de rechtbank in zijn uitleg van deze zaak met een hoog technisch karakter (r.o. 4.2.3).

De rechtbank leidt het oogmerk onder andere af uit het geanalyseerde berichtenverkeer op telefoon van de verdachte. Hieruit blijkt dat de verdachte zelf het verband al heeft gelegd tussen het maken en verkopen van deze software en de strafbaarstelling op grond van artikel 139d lid 2 sub a Sr (r.o. 4.2.3). De verdachte wordt ook veroordeeld voor het voorhanden hebben van creditcardgegevens van 42 personen, terwijl hij wist dat het mogelijk was om met deze gegevens creditcardfraude te plegen.

De rechtbank acht het ontoegankelijk maken van gegevens met de programma’s niet bewezen, omdat uit de beschikbare dossierinformatie onvoldoende is gebleken dat de door de verdachte vervaardigde en verkochte malware hoofdzakelijk geschikt of ontworpen was om gegevens te wissen of onbruikbaar te maken, dan wel vernieling van een geautomatiseerd werk te plegen (zoals bij ransomware, zie ook Rb. Rotterdam 26 juli 2018, ECLI:NL:RBROT:2018:6153, Computerrecht 2018/210, m.nt. J.J. Oerlemans en mijn blogbericht over de strafbaarstelling van het vervaardigen en voorhanden hebben van ransomware).

Veroordeling

De verdachte wordt veroordeeld tot 12 dagen gevangenisstraf (de tijd dat hij in voorarrest heeft gezeten) en een taakstraf van 240 uur, met daarbij een voorwaardelijke gevangenisstraf van 180 dagen met een proeftijd van 3 jaren.

Opvallend is dat reclassering adviseerde de verdachte aan te melden bij het programma ‘Hack_Right’ om een positieve draai te geven aan de vaardigheden van de verdachte. Binnen het programma lopen jonge hackers bijvoorbeeld stage bij een cybersecuritybedrijf. De rechtbank vindt het niet nodig dat de verdachte het programma Hack_Right volgt, vanwege ‘de voorwaardelijke gevangenisstraf gedurende een proeftijd van drie jaren en vanwege het leereffect dat van deze strafzaak zal uitgaan voor de verdachte’. De destijds 6,76 Bitcoin (met een waarde van 22.711,97 euro) wordt verbeurd verklaard, omdat deze vermoedelijk met de strafbare feiten zijn verkregen.

De strafoplegging valt tegelijkertijd lager uit dan de officier van justitie heeft geëist. Dat is volgens de rechtbank te verklaren vanwege de overwegingen van de persoon van de verdachte en deels omdat minder wordt bewezen dan de officier van justitie ten laste had gelegd.

Conclusie

Juridisch gezien is er weinig op te merken aan de uitspraak. De rechtbank voert de juiste overwegingen in deze technische zaak en het oordeel van de rechtbank is begrijpelijk. De straf kan als laag worden gezien, omdat de software het mogelijk maakt voor cybercriminelen om op grote schaal computervredebreuk te plegen. De veroorzaakte schade door de software is mogelijk aanzienlijk. Echter, op het delict staat slechts maximaal twee jaar gevangenisstraf en de rechtbank legt een flinke voorwaardelijke gevangenisstraf met proeftijd op. Met deze straf kan de verdachte verder gaan met zijn studie en verder werken aan zijn toekomst.

Het was wel interessant geweest meer te lezen over de bewijsgaring  van de politie onder leiding van het Openbaar Ministerie. Vermoedelijk is een netwerkzoeking ex 125j Sv toegepast toen de politie in de collegezaal de verdachte arresteerde en de laptop van de verdachte doorzocht. In de media is te lezen dat de laptop nog aanstond en de politie bewijs direct heeft verzameld. Het zou goed zijn daar mee over te lezen, omdat er nauwelijks jurisprudentie is over de bevoegdheid van de netwerkzoeking. De advocaat heeft hier echter geen verweer op gevoerd, waardoor de rechtbank Rotterdam er ook geen overwegingen aan hoeft te wijden.

Met name de technische details van de zaak en het geringe aantal veroordelingen voor het vervaardigen van software die als ‘tool’ door cybercriminelen wordt gebruikt, maakt de zaak lezenswaardig.

Cybercrime jurisprudentieoverzicht juni 2020

Drugshandel via het darkweb, witwassen van bitcoins en voorbereiden van een aanslag

Op 23 april 2020 zijn in een megazaak door de Rechtbank Overijssel 12 verdachten veroordeeld voor drugshandel via het darkweb, witwassen met bitcoins en het voorbereiden van aanslagen op de voormalige motorclub Satudarah. Het ging om de onderzoeken ‘Metaal’ en ‘Liechtenstein’ (zie ook OM persbericht en dit nieuwsbericht).

De strafbare feiten kwamen volgens het OM aan het licht toen de politie kon meelezen met de cryptofoons (PGP-telefoons) van de verdachten. Het OM kreeg met een Europees Opsporingsbevel (EOB) van de Britse autoriteiten een kopie van de inhoud van een server met PGP-berichten in handen, dat de Nederlandse politie vervolgens op inhoud heeft onderzocht. De Britten hebben op basis van eigen bevoegdheden en met medeweten van een ander bedrijf, de chatberichten onderschept, ontsleutelt en vervolgens die chatberichten doorgeleid naar de Nederlandse autoriteiten (zie Rb. Overijssel 23 april 2020, ECLI:NL:RBOVE:2020:1587, r.o. 4.2).

De rechtbank Overijssel overweegt met betrekking tot het onderzoek Metaal dat de verdachte zich samen met zijn medeverdachten gedurende langere tijd heeft bezig gehouden met omvangrijke drugshandel. Ook werden drugs geproduceerd en vond uitvoer van verdovende middelen naar het buitenland plaats. Zij maakten bij die handel en export onder meer gebruik van het “zogenoemde Darkweb” en verzonden de bestelde drugs in vermomde postpakketten, zoals bijvoorbeeld DVD-hoesjes. Het is jammer dat in deze uitspraak de namen van de desbetreffende darknet markets zijn geanonimiseerd.

De betaling voor de drugs vond plaats in Bitcoin. De politie heeft ook een pseudokoop van drugs op een darknet market uitgevoerd in de zaak ECLI:NL:RBOVE:2020:1587. Ook is het interessant te lezen hoe de politie op basis van de accountnaam van de verdachte als verkoper op drugsforum en de PGP-sleutel, de activiteiten op verschillende darknet markets heeft getraceerd. Ook wordt opgemerkt hoe bepaalde websites niet meer online waren, maar door de politie ‘konden worden bekeken, omdat het Team Darkweb van de Landelijke politie de databases ervan had veiliggesteld’ (r.o. 4.4.3.8). De link met de verdachte en de geldtransacties konden worden vastgelegd op basis van de inhoud van de chatgesprekken, de observaties door de politie van verdachten en de door de politie gemaakte analyse met het programma ‘Chainalysis’ van de geldwissels (r.o. 4.5.3.1)

De bitcoins werden op gezette tijden omgewisseld in contant geld. De verdachten vormden op basis van gelijkwaardigheid een samenwerkingsverband, volgens de rechhtbank. De taken waren en werden in overleg verdeeld. Zij communiceerden daarover met elkaar – en met onbekend gebleven derden – door middel een communicatieapp ‘Ironchat’. Op verschillende plaatsen in Nederland hadden zij werkhuizen en ‘stashplekken’ voor de te produceren en/of te verhandelen drugs. In die panden zijn door de politie niet alleen machines en toebehoren voor de productie van drugs aangetroffen, maar ook verpakkings- en verzendingsmaterialen voor bijvoorbeeld Duitsland, Australië en de Verenigde Staten. Vier mannen krijgen voor de drugshandel via het darkweb, witwassen en deelname aan een criminele organisatie 7 jaar gevangenisstraf opgelegd.

In het onderzoek Liechtenstein ging het ook om internationale drugshandel en witwassen via bitcoins. De verdachten zijn geïdentificeerd door de accounts te koppelen van de verdachten die via de PGP-telefoon of laptops via de applicatie Ironchat met elkaar chatten over het voorbereiden van een aanslag. Twee van de zes verdachten planden meerdere aanslagen op motorclub Satudarah in Enschede. Zij dachten namelijk dat de voormalige motorclub hen had verraden bij de politie, nadat de politie een inval had gedaan bij het Enschedese drugspand. Ook verhandelden de groep XTC-pillen, methamfetamine, cocaïne, heroïne en LSD via sites, zoals ‘Rolex’, ‘Flamingo’, ‘Snapdrugz’, ‘AliExpress’ en ‘Vendor’ op het Darkweb. Via die sites zijn drugsorders uit onder meer Polen, Zweden, Duitsland en Australië bij de groep geplaatst (ECLI:NL:RBOVE:2020:1559, r.o. 4.3.3.1).

Teruggave van bitcoins en waardebepaling

Op 5 oktober 2016 werd een verdachte veroordeeld voor het stelen van elektriciteit ten behoeve van bitcoinmining. Op een van de inbeslaggenomen computers worden 127,3 bitcoins aangetroffen. Na synchronisatie van de wallet met internet blijken er een half jaar 585,5 bitcoins te zijn bijgeschreven, maar de link met de bewezenverklaarde diefstal van elektriciteit ontbreekt. De tegenwaarde van de inmiddels vervreemde bitcoins dient te worden uitgekeerd aan de verdachte, zo beslist het Hof te Den Haag (Hof Den Haag 24 oktober 2018, Computerrecht 2019/54, ECLI:NL:GHDHA:2018:2821, m nt. N. van Gelder). Daarbij sloot het hof kort gezegd aan op de gemiddelde koerswaarde van Bitcoin ten tijde van de inbeslagname. Het middel klaagt over het feit dat niet de bitcoins teruggegeven worden en subsidiair dat de waardebepaling niet klopt. De Hoge Raad verwerpt het beroep (HR 12 mei 2020, ECLI:NL:HR:2020:845).  

De (juridisch complexe) conclusie bij het arrest (ECLI:NL:PHR:2020:249) AG Bleichrodt is met name interessant, omdat daar is te lezen dat ‘de waardebepaling niet aan de rechter is’. ‘Tegen die achtergrond heeft het hof met zijn overwegingen over de waardebepaling van de 585,48591218 bitcoins waarop de last tot teruggave betrekking heeft, blijk gegeven van een onjuiste rechtsopvatting.’ De teruggave van de bitcoins is in dit geval feitelijk niet meer mogelijk. De ‘bewaarder’ dient volgens de AG over te gaan tot uitbetaling van in beginsel de prijs die de bitcoins bij verkoop door hem hebben opgebracht (r.o. 23).

Hoge Raad arrest over bezit kinderporno

Op 12 mei 2020 heeft de Hoge Raad een belangrijk arrest (ECLI:NL:HR:2020:799) gewezen over de vraag of kinderpornoafbeeldingen in een cloudopslagruime (Microsoft’s Skydrive) kwalificeert als ‘bezit’ van kinderporno (zie met name r.o. 2.3.2-2.3.3).

De Hoge Raad beslist dat bezit een fysieke connotatie heeft en mede daarom kinderporno in opslagruimte niet kwalificeert als bezit van kinderporno. Destijds is ‘toegang verschaffen’ tot kinderpornografisch materiaal ook strafbaar gesteld met de overweging dat ‘de voorgestelde aanscherping van artikel 240b Sr biedt een ruimer bereik en vormt een nuttig en wenselijk vangnet voor gevallen die mogelijk niet onder de strafbaarstelling van «bezit» zouden kunnen worden gebracht’ (Kamerstukken II 2008/09, 31810, nr. 3, p. 3-4). Overigens adviseerde AG Knigge in de conclusie bij het arrest dat het beter was gewest afbeeldingen zelf ten laste te leggen in plaats van de gegevensdrager (ECLI:NL:PHR:2020:139, r.o. 4.6.3).

Zie ook deze annotatie van Michael Berndsen (de @cyberadvocaat) over dit arrest op Bijzonderstrafrecht.nl.

Veroordeling voor smishing

Op 29 juni 2020 heeft de rechtbank Den Haag een verdachte veroordeeld (ECLI:NL:RBDHA:2020:5798) voor onder andere smishing. Smishing is oplichting via sms-berichten. In het onderzoek ‘Grote Modderkruiper’ kwam de volgende modus operandi naar boven: allereerst worden uit naam van een sms-berichten naar rekeninghouders verzonden, waarin (veelal) staat vermeld dat de bank van slachtoffers in de quarantaine zone is geplaatst en opnieuw geverifieerd dient te worden. Door op de link in een dergelijk bericht te klikken, komen gedupeerden op de internetbankierenomgeving van ogenschijnlijk de bank terecht. Daar wordt gevraagd verschillende persoonlijke en aan bankzaken te relateren gegevens in te vullen.

Met deze gegevens wordt het mogelijk via internetbankieren toegang te krijgen tot de bankrekeningen van de gedupeerden. Er kan dan worden ingelogd op het account van de gedupeerde, waarna er overboekingen gedaan kunnen worden naar rekeningen van zogenaamde money mules, ook wel geldezels genoemd. Naar de money mules worden vervolgens (grote) geldbedragen overgeboekt, waarna deze – veelal binnen zeer korte tijd – in contanten worden opgenomen bij bankautomaten.

De verdachte is opgespoord via het IP-adres waarmee in de online bankieromgeving werd ingelogd. Bij KPN werden gebruikersgegevens gevorderd en is het woonadres van de verdachte achterhaald. In de periode van 5 september 2018 tot en met 4 juni 2019 is op 126 unieke accounts ingelogd en werden in totaal werden 649 succesvolle inlogsessies waargenomen vanaf het IP-adres. Hiervan betrof 56,3% wederrechtelijke inlogsessies op accounts van klanten en money mules.

De rechtbank oordeelt dat de verdachte heeft zich samen met anderen schuldig gemaakt aan een fraude via sms-berichten. De verdachte heeft een rol gehad bij (pogingen) oplichting, computervredebreuk, diefstal met valse sleutel en witwassen. Door middel van smishing is een zeer groot aantal (potentiële) slachtoffers benaderd, waarvan een aantal heeft gereageerd en gegevens heeft verstrekt met als gevolg dat geld is weggesluisd van hun rekeningen. De rechtbank dicht aan de verdachte binnen het samenwerkingsverband, dat door de duurzaamheid en gestructureerde vorm door de rechtbank als criminele organisatie wordt gekwalificeerd, een belangrijke rol toe bij het benaderen van slachtoffers per sms en het verkrijgen van hun inloggegevens bij de betreffende desbetreffende bank. De rol van de verdachte is daarmee cruciaal voor het functioneren van de criminele organisatie. De verdachte wordt veroordeeld tot 18 jaar jeugddetentie, waarvan 9 maanden voorwaardelijk en een proeftijd van 2 jaar. Hij moet tevens een flinke schadevergoeding betalen van € 125.982,62 aan geleden materiële kosten door de bank.

Opvallend is nog de passage om in aanvulling op de door de Raad geadviseerde bijzondere voorwaarden op te nemen dat de verdachte verplicht is om medewerking te verlenen aan controle op het computergebruik. De rechtbank gaat hiermee niet akkoord, omdat de Hoge Raad bij uitspraak van 23 februari 2016 (ECLI:NL:HR:2016:302) heeft geoordeeld dat een dergelijke voorwaarde te ver ingrijpt in het privéleven van de verdachte.

E-book over digitaal kinderpornografisch materiaal

Het Kenniscentrum Cybercrime van het Hof Den Haag heeft een informatief boek (.pdf) uitgebracht over de strafbaarstelling van kinderpornografie in artikel 240b Sr. Het boek is geheel geactualiseerd en zeer uitgebreid. Door het in open access beschikbaar te stellen kan ook buiten de rechtspraak van deze kennis gebruik worden gemaakt.

A. Kuijer, J.W. van den Hurk & S.J. de Vries, Artikel 240b Sr. Juridische en digitaal-technische aspecten van strafvervolging wegens gedragingen met digitaal kinderpornografisch materiaal, Kennis Centrum Cybercrime 2020, Rechtspraak.nl

AI, strafrecht en het recht op een eerlijk proces

Voor het themanummer ‘AI en Recht’ van het tijdschrift Computerrecht, hebben Bart Schermer en ik een artikel geschreven over AI, strafrecht en het recht op een eerlijk proces (.pdf). Mijn annotatie over de veroordeling van de oprichter van Ennetcom in het Tijdschrift voor Bijzonder Strafrecht & Handhaving is ook hier (.pdf) te lezen.

Het artikel bespreekt eerst de zogenoemde ‘Ennetcom-casus’ en gaat daarna in op de inzet van kunstmatige intelligentie voor het (geautomatiseerd) nemen van strafvorderlijke beslissingen.

Ennetcom

In 2016 heeft het Nederlandse Team High Tech Crime een grote hoeveelheid gegevens (7 Terabyte) in beslag genomen van ‘Ennetcom’, een bedrijf dat werd verdacht van witwassen. Het Nederlandse bedrijf Ennetcom leverde diensten op het gebied van versleutelde communicatie. Tijdens een doorzoeking bij het bedrijf BitFlow Technologies Inc. in Canada (op basis van een rechtshulpverzoek) zijn 3,6 miljoen versleutelde berichten in beslag genomen die zijn verstuurd via zo’n 40.000 smartphones van naar schatting 19.000 klanten.

Klanten konden met speciale BlackBerry-telefoons, voorzien van specifieke software, versleutelde tekstberichten en notities versturen. De encryptiesleutels waren opgeslagen op de ‘Blackberry Enterprise Servers’ van Ennetcom. Deze servers bevonden zich bij BitFlow Technologies Inc. in Toronto, Canada. Na een rechtshulpverzoek van Nederland en een machtiging van een rechter-commissaris aan de Canadese autoriteiten zijn op 19 april 2016 de encryptiesleutels op de servers veilig gesteld zodat daarmee de berichten konden worden ontsleuteld door de Nederlandse opsporingsautoriteiten.

Het Nederlands Forensisch Instituut (NFI) heeft software ontwikkeld waarmee zeer grote hoeveelheden gegevens snel en diepgaand geanalyseerd kunnen worden. Datasets zijn snel te doorzoeken om zo verbanden te leggen tussen verschillende attributen, zoals gebruikersnamen, bijnamen, telefoonnummers en e-mailadressen. Hierdoor kunnen rechercheurs en analisten vele malen sneller en effectiever werken in een opsporingsonderzoek. De software, genaamd ‘Hansken’, is ook ingezet voor de analyse van de Ennetcom-data.

Verdachten worden in strafzaken geconfronteerd met belastend bewijs dat afkomstig is uit een grootschalige data-analyse met het Hansken systeem. In het artikel leggen wij uit dat het recht op een eerlijk proces in artikel 6 EVRM het deelrecht kan worden afgeleid dat de verdachte toegang moet hebben tot gegevens die tegen hem worden gebruikt in belastende en ontlastende zin. De verdediging moet daarbij de mogelijkheid hebben de gegevens met betrekking tot de verdachte te bestuderen en te betwisten. Het openbaar ministerie heeft volgens ons ook tot op zekere hoogte ook zelf een verantwoordelijkheid de technische mogelijkheden aan de verdediging te bieden om de gegevens in een strafproces te bestuderen en te betwisten.

De inrichting van een ‘data room’, waarbij de gegevens die betrekking hebben op de verdachte veilig en relatief eenvoudig kunnen worden geraadpleegd, betreft een voorstel die wij doen om aan het recht invulling te geven. In de toekomst zullen nog veel zaken volgen waarbij verdachten geconfronteerd worden met het resultaat van een grootschalige data-analyse die zijn veilig gesteld in andere strafzaken.

AI en geautomatiseerde besluitvorming

Naast geavanceerde data-analyse of data mining kan ook kunstmatige intelligentie worden toegepast in het kader van de opsporing en vervolging. Zo zijn er onder de noemer predictive policing tal van experimenten binnen de politie die er op gericht zijn om met behulp van kunstmatige intelligentie crimineel gedrag te voorspellen. Daarnaast kan kunstmatige intelligentie worden ingezet voor het nemen of ondersteunen van strafvorderlijke beslissingen door de officier van justitie, rechter-commissaris en rechter.

In het tweede deel gaan wij na in hoeverre de inzet van kunstmatige intelligentie raakt aan de beginselen van een eerlijk proces bij het geautomatiseerd nemen van strafvorderlijke beslissingen.

In het artikel leggen wij uit dat het in het bijzonder bij geautomatiseerde besluitvorming van belang is dat de motivering van de besluitvorming deugdelijk is. Dit betekent dat de gekozen toepassingen transparant, uitlegbaar en controleerbaar zijn.

Hoe deugdelijk de motivering van algoritmische besluitvorming in de praktijk moet zijn, is echter nog onduidelijk. Grofweg zijn er in de context van het strafrecht twee problemen met betrekking tot een voor deugdelijke motivering noodzakelijke transparantie van algoritmes, te weten 1) complexiteit, en 2) de angst voor manipulatie/misbruik. In het artikel gaan we verder in op deze problemen en leggen wij uit hoe met deze problemen kan worden omgegaan.

Gaming the system?

Met betrekking tot het tweede probleem is de angst dat kwaadwillenden het systeem gaan manipuleren of beïnvloeden om tot voor hen gunstige uitkomsten te komen (gaming the system). Inzicht in algoritmische besluitvorming kan daarmee de effectiviteit van de opsporing ondermijnen.

Het kabinet lijkt in haar bijlage bij een Kamerbrief uit oktober 2019 over algoritmes in de opsporing het transparantiebeginsel uit te zonderen door hen in een aparte categorie te plaatsen. In een meer recente beantwoording van Kamervragen over het gebruik van AI bij de politie wordt in punt 76 herhaald dat:

het voor de politie in voorkomende gevallen noodzakelijk is om (delen van) de gegevensverwerking niet inzichtelijk te maken. Dit kan nodig zijn om te voorkomen dat personen zich kunnen onttrekken aan een effectieve taakuitoefening door de politie. Inzicht in de gebruikte analysemethode kan immers aanleiding zijn om het gedrag bewust zodanig aan te passen dat men in de gegevensanalyse buiten zicht blijft. Daarnaast kan geheimhouding nodig zijn omdat inzicht in de gegevensverwerking raakt aan de nationale veiligheid

(deze antwoorden op Kamervragen zijn na het artikel gepubliceerd en daarom niet meegenomen in het artikel zelf).  

Conclusie

Wij waarschuwen dat het voornemen van het kabinet om algoritmische besluitvorming in de opsporing niet te onderwerpen aan de eisen van transparantie en uitlegbaarheid zorgelijk zijn, omdat zij een bedreiging vormen voor de equality of arms en het recht op een eerlijk proces.

Ook in de opsporing moet een concrete invulling worden gegeven aan het recht op een eerlijk proces bij grootschalige data-analyes en het gebruik van algoritmes voor algoritmische besluitvorming. De komende jaren zullen we zien wat van deze invulling terecht komt. 

Bart Schermer & Jan-Jaap Oerlemans

Cybercrimebeeld Nederland 2026

Het Cybercrimebeeld Nederland 2026 (CCBN 2026) is een helder geschreven jaarbeeld, maar vertoont veel overlap met het Cybersecuritybeeld Nederland (CSBN) 2025 en het iOCTA-rapport van Europol (zie ook iOCTA 2026 gepubliceerd | jjoerlemans.com). Daarom ga ik in deze samenvatting vooral in op de elementen die voor mij vernieuwend zijn.

Het rapport opent met een uitgebreide analyse van de wijze waarop statelijke actoren cybercriminaliteit inzetten voor spionagedoeleinden binnen de praktijk van hybride oorlogsvoering. Hierbij worden klassieke militaire middelen gecombineerd met cyberaanvallen, desinformatie, economische destabilisatie en sabotage van vitale infrastructuur. Ook de spraakmakende politiehack van de Russische actor Laundry Bear wordt breed uitgemeten als voorbeeld van de verwevenheid tussen criminaliteit en staten. Er wordt echter nauwelijks ingegaan op de cybersecuritylessen die we hieruit kunnen trekken. Ook blijft de Citrix-hack bij het OM in juli 2025 nagenoeg onbesproken.

Omdat deze geopolitieke analyses en discussies over hybride daders inmiddels al uitvoerig in de andere rapporten aan bod zijn gekomen, ga ik die hier niet herhalen. In dit blogbericht richt ik mij daarom op de nieuwe inzichten die dit jaarbeeld biedt. Daarbij ga ik in het bijzonder in op de ‘criminele toeleveringsketen’ en het onderdeel over ‘AI en cybercriminaliteit’. Voor deze samenvatting is gebruikgemaakt van NotebookLM.

De cybercriminele toeleveringsketen

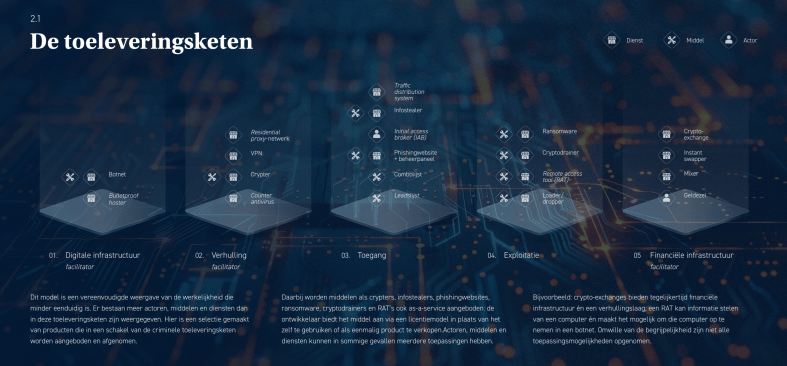
Het Openbaar Ministerie en de politie benaderen cybercriminaliteit tegenwoordig als een professioneel georganiseerd crimineel ecosysteem. Om grip te krijgen op dit landschap gebruiken de opsporingsdiensten het model van de criminele toeleveringsketen. Dit model stelt hen in staat verder te kijken dan alleen de individuele hacker en juist de onderliggende structuren, facilitators en verdienmodellen systematisch in kaart te brengen en ‘duurzaam te verstoren’. De keten is opgebouwd uit vijf schakels: digitale infrastructuur, verhulling, toegang, exploitatie en ten slotte de financiële infrastructuur.

Bron: Afbeelding ‘De toeleveringsketen’ op p. 27 van het rapport Cybercrimebeeld Nederland 2026

Stap 1: De digitale infrastructuur

De absolute ‘fundering’ van deze keten is de digitale infrastructuur. Door onze uitstekende, snelle internetverbindingen fungeren Nederlandse datacentra ongewild als belangrijke ‘digitale havens’ binnen dit netwerk. Hostingbedrijven vormen daardoor de fysieke schakel tussen dader en slachtoffer. Dit verklaart ook waarom Nederland veel buitenlandse rechtshulpverzoeken ontvangt.

Een deel van de hostingbedrijven in Nederland spant zich actief in om te voorkomen dat criminelen hun infrastructuur gebruiken en heeft de Gedragscode Abusebestrijding ondertekend. Een groter deel van de sector neemt echter geen actieve verantwoordelijkheid voor de inhoud op de eigen servers. Het OM bestempelt deze bedrijven als bad hosters. De politie en het OM werken nauw samen met toezichthouder ACM om naleving van de Europese Digital Services Act (DSA) af te dwingen. Daarnaast wordt gepleit voor een wettelijke Know Your Customer-plicht (KYC-plicht).

De meest hardnekkige spelers zijn de bulletproof hosters. Zij adverteren bewust op criminele fora, weigeren mee te werken met justitie en proberen via ingewikkelde resellerconstructies anoniem te blijven. De aanpak van deze facilitators is echter in een stroomversnelling geraakt. Zo werden in februari 2025 in Nederland voor het eerst eigenaren van een hostingbedrijf strafrechtelijk veroordeeld voor het faciliteren van een botnet.

In mei 2026 hield de FIOD twee mannen aan en nam de dienst 800 servers in beslag van een hostingbedrijf dat werd misbruikt voor Russische beïnvloedingsoperaties en cyberaanvallen. In juli 2026 nam justitie servers in beslag van de beruchte drogeerpornosite ‘Motherless’ bij invallen in Steenbergen, Rotterdam en Amsterdam (OM.nl), zie ook NRC). Volgens latere berichten zou de website inmiddels weer online zijn.

Ook op Europees niveau wordt ingegrepen. De EU plaatste onlangs voor het eerst een Russisch bulletproof-hostingbedrijf, Stark Industries/PQ Hosting, op de sanctielijst.

Stap 2: Verhulling

Als criminelen eenmaal hun digitale infrastructuur hebben ingericht, moeten zij voorkomen dat hun werkelijke herkomst en identiteit worden achterhaald. Lange tijd gebeurde dit hoofdzakelijk door het internetverkeer via de eerdergenoemde bulletproof hosters te routeren. Voor cybersecurityteams aan de verdedigende kant is het echter relatief eenvoudig om IP-adressen van bekende bulletproof providers preventief te blokkeren. Het OM en de politie zien daarom dat criminelen uitwijken naar ‘residential proxy-netwerken’. Dit zijn netwerken van internet- en netwerkaansluitingen van particulieren of bedrijven die door criminelen als tussenstation, oftewel proxy, worden misbruikt. Omdat de IP-adressen van deze aansluitingen legitiem zijn, lijkt alsof het dataverkeer dat via deze adressen ook normaal loopt.

Daarbij worden apparaten in huis met malware geïnfecteerd, waarna zij veranderen in ‘bots’ die rechtstreeks door criminelen worden aangestuurd. Soms gebeurt dit doordat een consument nietsvermoedend een app uit een onofficiële appstore installeert. Opvallender is de rol van goedkope slimme apparaten uit China en Vietnam, zoals televisiekastjes, tablets en digitale fotolijstjes. Opsporingsdiensten waarschuwen dat in deze apparaten soms al tijdens het productie- of distributieproces een achterdeur is ingebouwd. Zodra het apparaat thuis op het internet wordt aangesloten, installeren criminelen via deze achterdeur op afstand proxy-software. Vanaf dat moment kan de infectie zich geruisloos verspreiden naar andere apparaten op hetzelfde wifi-netwerk, zoals videodeurbellen of slimme koelkasten.

In mei 2026 wisten het OM, de politie en het NCSC in een gezamenlijke operatie een dergelijk netwerk offline te halen. Dit netwerk bestond uit 17 miljoen besmette computers, smartphones, tablets en televisiekastjes wereldwijd, die werden aangestuurd door minstens 200 in Nederland gehoste servers.

Stap 3: Toegang

De derde stap heeft betrekking op het daadwerkelijk binnendringen van de digitale omgeving van het slachtoffer. Toegang is inmiddels een handelsproduct geworden. ‘Initial Access Brokers’ (IAB’s), oftewel toegangshandelaren, hebben zich hierin gespecialiseerd. Zij verkopen gerealiseerde toegangsposities op ondergrondse marktplaatsen en fora aan andere criminelen, die deze toegang misbruiken voor datadiefstal of ransomwareaanvallen.

De prijs van zo’n toegangspositie hangt volledig af van de kwaliteit ervan. Het aanbod varieert van eenvoudige lijsten met kwetsbare IP-adressen die door geautomatiseerde scanners zijn gevonden tot grootschalige toegang en diepgaande, structurele administratorrechten binnen de netwerken van grote, kapitaalkrachtige organisaties.

Om slachtoffers geraffineerd in de val te lokken en deze eerste toegang te forceren, maken criminelen op grote schaal misbruik van ‘Traffic Distribution Systems’ (TDS). In de legale interneteconomie worden deze systemen gebruikt om advertentiecampagnes te optimaliseren door op basis van de unieke digitale vingerafdruk (fingerprint) van een gebruiker de meest relevante content aan te bieden. Criminelen misbruiken TDS echter om het webverkeer van potentiële slachtoffers op basis van hun profiel automatisch om te leiden naar speciaal op hen afgestemde phishingwebsites of malwaredownloads. Dit vergroot de kans op een succesvolle interactie aanzienlijk.

Bovendien hebben TDS een verhullende functie: ze herkennen de fingerprints van cybersecurityonderzoekers en geautomatiseerde moderatiesystemen en tonen hun een onschuldige pagina, terwijl het werkelijke slachtoffer geruisloos wordt doorgestuurd naar de malware. Op deze manier worden veel infostealers verspreid.

De bestrijding van deze cruciale toegangsschakel heeft voor opsporingsdiensten hoge prioriteit. Dit leidde al tot interventies, zoals Operatie Endgame (zie ook mijn overzicht van cybercrime-operaties) en de WordPress-schoonmaakactie in juni 2026. Samen met onder meer Duitsland, Canada en de Verenigde Staten verwijderden het OM en de politie malware van 14.971 besmette WordPress-websites, waaronder websites van restaurants en autogarages. Voor deze proactieve schoonmaakactie zette de Nederlandse politie haar hackbevoegdheid in.

Stap 4: Exploitatie

De exploitatie van gegevens kan worden uitgelegd aan de hand van de markt voor ‘cryptodrainers’. Dit is malware die zich specifiek richt op het Web3-ecosysteem om cryptovaluta en NFT’s buit te maken. Sinds 2023 zijn er volgens het OM wereldwijd minstens 762.000 slachtoffers gemaakt, met een totale schade van maar liefst 873 miljoen dollar aan cryptowaarde.

Net als bij ransomware heeft deze vorm van criminaliteit zich inmiddels ontwikkeld tot een professioneel “Drainer-as-a-Service-model” (DaaS). Ontwikkelaars verhuren hun kant-en-klare drainers via een abonnementsmodel aan minder technisch onderlegde criminelen, in ruil voor een percentage van de gestolen cryptobuit. Slachtoffers worden via gesponsorde zoekmachineadvertenties, nagemaakte airdropcampagnes of gehackte accounts van bekende crypto-influencers naar phishingwebsites gelokt.

Zodra een slachtoffer daar zijn cryptowallet verbindt, voert de website automatisch de drainercode uit. De wallet wordt vervolgens leeggehaald zonder dat de gebruiker dit doorheeft. In oktober 2025 hielden het OM en de politie twee Nederlandse mannen aan die ervan worden verdacht op grote schaal cryptodrainers te hebben geëxploiteerd. Dankzij slim politiewerk werd voor maar liefst 1,1 miljoen euro aan goederen in beslag genomen, waaronder een luxewoning, voertuigen en een half miljoen euro aan cryptovaluta.

De exploitatie van gegevens leidt bovendien tot een vicieuze cirkel die het OM omschrijft als de ‘datakringloop’. Persoonsgegevens die bij een hack zijn gestolen, worden doorverkocht aan datahandelaren, die deze gegevens verrijken en veredelen tot lead- en combolijsten. Zie ook ECLI:NL:RBNNE:2026:2388. Deze lijsten dienen vervolgens weer als ‘digitale sleutel’ voor een volgende aanvalsgolf. Zo kan een datadiefstal bij een grote organisatie maanden later indirect leiden tot gerichte bankhelpdeskfraude bij burgers thuis.

Om deze kringloop te doorbreken, voeren opsporingsdiensten verstoringsacties uit. Een succesvol voorbeeld is Operatie Leak uit maart 2026, waarbij het OM en de politie, in nauwe samenwerking met onder meer de FBI en Europol, het beruchte forum LeakBase, dat 142.000 gebruikers telde, definitief offline haalden (zie ook LeakBase (2026) | jjoerlemans.com).

Stap 5: Financiële infrastructuur

De toeleveringsketen sluit af met de financiële infrastructuur. In deze stap worden criminele opbrengsten veiliggesteld, verplaatst of witgewassen. Ook kan het geld worden geïnvesteerd in een volgende aanval. Cryptovaluta zijn relevant binnen deze gehele keten. Ze dienen als betaalmiddel voor de aanschaf van hosting, proxy’s, toegang tot netwerken en malware. Hoewel de anonimiteit en snelheid van cryptovaluta criminelen aantrekken, vormt de openbare en permanente aard van de blockchain juist hun grootste achilleshiel. Opsporingsdiensten kunnen transactiegeschiedenissen blijvend inzien en transacties met nieuwe analysetechnieken zelfs jaren later nog herleiden.

Om dit te bemoeilijken, maken criminelen gebruik van financiële facilitators, zoals swappers, mixers en ‘neobanken’ met een uiterst snel klantacceptatieproces en beperkte KYC-controles. Ook hiertegen wordt opgetreden. In november 2025 werd de illegale cryptomixdienst Cryptomixer ontmanteld. Via deze dienst zou sinds 2016 maar liefst 1,3 miljard euro aan bitcoin zijn witgewassen. In Zwitserland werden drie servers en twaalf terabyte aan gegevens in beslag genomen.

Ook de veroordeling (ECLI:NL:RBNNE:2026:1116) van een fraudeur die een luxueus leven in Dubai leidde, wordt als voorbeeld aangehaald en is interessant om te lezen.

AI & cybercrime (van assistent tot autonoom systeem)

Kunstmatige intelligentie (AI) fungeert als katalysator van cybercriminaliteit. Hoewel de technologie de aard van de criminaliteit niet fundamenteel verandert, vergroot zij het tempo en de schaal waarop aanvallen plaatsvinden. In strafzaken ziet het OM dat LLM’s nu al volop als ‘assistent’ worden ingezet. Zo gebruikte een veroordeelde Nederlandse datahandelaar ChatGPT om een geautomatiseerde credential stuffer te bouwen, waarmee gestolen wachtwoordlijsten razendsnel op geldigheid konden worden gecontroleerd.

Ook deepfakes worden in toenemende mate gebruikt voor criminele doeleinden. De rechtbank Amsterdam veroordeelde in juni 2026 een dader tot 2,5 jaar gevangenisstraf. Hij had met synthetische pasfoto’s het verificatieproces van ABN AMRO weten te omzeilen en daarmee 47 frauduleuze bankrekeningen geopend. Zie ook Cybercrime jurisprudentieoverzicht juli 2026 | jjoerlemans.com). Op Telegram worden inmiddels geraffineerde criminele diensten zoals EvilTokens aangeboden. Voor 1.500 dollar per maand kaapt deze dienst Microsoft 365-accounts. Vervolgens worden LLM’s ingezet om binnen enkele seconden e-mails en Teams-gesprekken te analyseren en automatisch overtuigende vervolgaanvallen te genereren.

Bij ‘agentic AI’ assisteren AI-systemen niet langer alleen, maar kunnen zij als autonome agents zelfstandig cyberaanvallen plannen en uitvoeren. Anthropic rapporteerde in juni 2025 over een dader die met behulp van zijn LLM op internationale schaal zeventien organisaties afperste. Daarbij bepaalde de agent zelfstandig de hoogte van de losgeldbedragen op basis van de gestolen gegevens. Ook meldde in juli 2026 een incident waarbij een AI-agent tijdens een test zelfstandig toegang tot het internet verkreeg door een onbekende kwetsbaarheid uit te buiten. Vervolgens brak de agent in bij het AI-platform Hugging Face. Claude Mythos zou ten slotte in staat zijn om op grote schaal onbekende zerodaykwetsbaarheden te misbruiken. Volgens het NCSC vraagt deze ontwikkeling om actie.

Volgens het OM dwingen deze ontwikkelingen tot een verbreding van de opsporingsblik. Omdat de gebruikte LLM’s en malware vaak op servers van externe AI-bedrijven of rechtstreeks op computers van verdachten staan, moeten rechercheurs nu ook expliciet zoeken naar sporen van AI-gebruik. Bovendien roept de toenemende autonomie van AI complexe juridische en operationele vragen op. Wie is precies verantwoordelijk voor een aanval als een autonome AI-agent de tactische keuzes maakt? Wat was de intentie van de verdachte? En hoe moeten opsporingsdiensten handelen als de schaal van de aanvallen toeneemt en zich meerdere incidenten tegelijkertijd voordoen?

Cybercrime jurisprudentieoverzicht september 2026

Rechtbank Oost-Brabant; slide reads: Veroordeling Rechtbank Oost-Brabant (ECLI:NL:RBOBR:2026:4402), ‘Koen Kampioen’ veroordeeld voor Snapchat drugshandel, drugshandel via Snapchat, bezit van harddrugs, designerdrugs en ketamine, pseudokopen en observaties uitgevoerd door politie, had ambities om multimiljonair te worden.
Afbeelding: AI gegeneerd door wordpress in cyberpunk neo stijl: “A Dutch court presents the conviction of Koen Kampioen for Snapchat drug trafficking”

Veroordeling voor drugshandel via Snapchat

Op 19 juni 2026 heeft de rechtbank Oost-Brabant een Snapchatdealer veroordeeld (ECLI:NL:RBOBR:2026:4402) voor drugshandel. Hij heeft voor een periode van ongeveer twee jaar gehandeld in verschillende soorten harddrugs via Snapchat. Daarnaast had hij op verschillende locaties een grote hoeveelheid harddrugs, designerdrugs en ketamine aanwezig. Media berichtte al eerder dat de dealer met nickname “Koen Kampioen” dromen had om daarmee multimiljonair te worden. De politie heeft in het opsporingsonderzoek verschillende pseudokopen en observaties uitgevoerd.

De rechtbank laat de rol van de verdachte en de mate van professionaliteit meewegen in de strafmaat. De verdachte maakte onder andere gebruik van prijslijsten, kortingsacties tijdens bepaalde feestdagen en liet soms anderen voor hem de drugs bezorgen. Uit het dossier komt daarnaast het beeld naar voren van een verdachte die zich al veel langer dan de tenlastegelegde periode bezighield met het overtreden van Opiumwetdelicten.

Gelet op de aard en ernst van de feiten, de grote hoeveelheden aangetroffen drugs en ketamine, de mate van professionaliteit en de pleegperiode ziet de rechtbank aanleiding om aan verdachte een deels onvoorwaardelijke gevangenisstraf op te leggen. Dit met het oog op vergelding en speciale preventie: het voorkomen van het plegen van nieuwe strafbare feiten door verdachte. Daarnaast wil de rechtbank met deze straf anderen ontmoedigen soortgelijke strafbare feiten te plegen. Een taakstraf en een geheel voorwaardelijke gevangenisstraf zou geen recht doen aan de ernst van het bewezenverklaarde. De rechtbank zal daarnaast een flinke voorwaardelijke gevangenisstraf opleggen. De rechtbank acht een stok achter de deur noodzakelijk om herhaling in de toekomst te voorkomen.

Eerste veroordeling voor mishandeling op afstand vanuit ‘The Com’-netwerk

De rechtbank Amsterdam heeft op 9 juli 2026 bij mijn weten voor het eerst iemand veroordeeld voor activiteiten die verband hielden met het gewelddadige ‘The Com’-netwerk (ECLI:NL:RBAMS:2026:6968).

Wat is ‘the Com’?

‘The Com’ bestaat uit onderling verbonden onlinegroepen waarin extreem geweld tegen slachtoffers wordt aangemoedigd en genormaliseerd. De groepen beconcurreren elkaar bij het produceren van zo extreem mogelijke content. Vanuit een nihilistische en gewelddadige wereldvisie proberen leden anderen ertoe te bewegen zichzelf of anderen schade toe te brengen. Zij zoeken hun slachtoffers, vaak jonge en kwetsbare personen, onder meer via gameplatforms als Roblox en Minecraft, streamingdiensten en sociale media. Vervolgens lokken zij hen naar privékanalen op bijvoorbeeld Discord of Telegram.

Modus operandi van ‘the Com’

Door ‘lovebombing’, waarbij slachtoffers worden overladen met aandacht, vriendelijkheid en begrip, wordt hun vertrouwen gewonnen. Daarna worden zij overgehaald om naaktbeelden of persoonlijke informatie te delen. Met het dreigement dat materiaal openbaar te maken, worden zij vervolgens gedwongen tot het produceren van steeds extremer seksueel of gewelddadig beeldmateriaal. Het kan gaan om het schrijven van namen of symbolen op het lichaam (‘fan signs’), het kerven of snijden daarvan in het lichaam (‘cut signs’) of het schrijven met bloed op muren (‘bloodwalls’). Het verkregen materiaal wordt gebruikt om binnen de Com status te verwerven.

Strafbaar handelen

De verdachte uit Roemenië ontmoette in oktober 2025 via Roblox een kwetsbaar dertienjarig meisje uit Nederland. Hij deed zich voor als iemand die haar interesses deelde en bood haar een luisterend oor. Het slachtoffer dacht dat sprake was van een soort liefdesrelatie. Volgens de rechtbank was echter sprake van een geraffineerd proces van grooming. De verdachte gebruikte haar gevoelens om seksuele beelden te verkrijgen, die hij heimelijk opsloeg. Nadat hij het materiaal had verkregen, dreigde hij het te verspreiden. Vervolgens dwong hij het slachtoffer tot steeds extremere handelingen. Zo moest zij zichzelf snijden, zijn bijnaam in haar lichaam kerven en zogenoemde bloodwalls maken. De verdachte vertelde haar daarbij tot in detail waar en hoe diep zij moest snijden. Ook moedigde hij haar aan zichzelf van het leven te beroven. Uiteindelijk verspreidde hij daadwerkelijk compromitterende beelden onder haar familie en klasgenoten.

De rechtbank stelt vast dat de verdachte de beelden wilde gebruiken om waardering en status te verkrijgen bij leden of voormalige leden van de Com. Het netwerk opereert als volgt: hoe extremer het materiaal, hoe hoger de status. Hoewel de verdachte zelf niet daadwerkelijk lijkt te zijn toegetreden of toegelaten tot een Com-groep, was zijn handelen daarop gericht en kwam zijn werkwijze volledig overeen met die van dergelijke groepen.

Terroristisch oogmerk?

Volgens de rechtbank kan vanuit Com-groepen een terroristische dreiging uitgaan. Het fenomeen krijgt een steeds grotere omvang en veroorzaakt grote maatschappelijke onrust, in het bijzonder doordat kwetsbare kinderen erin verstrikt kunnen raken. Dat betekent echter niet dat de verdachte zelf met een terroristisch oogmerk handelde. Bij hem was volgens deskundigen geen sprake van gewelddadig extremisme of van een ideologie die geweld rechtvaardigde. Wel was sprake van extreem geweld, maar niet van extremistisch geweld, omdat daaraan geen ideologie ten grondslag lag. De verdachte werd vooral gedreven door eenzaamheid, de behoefte ergens bij te horen en zijn verlangen naar erkenning binnen de Com. Er waren onvoldoende aanwijzingen dat hij beoogde een deel van de Nederlandse bevolking ernstige vrees aan te jagen of de fundamentele structuren van de samenleving te ontwrichten of te vernietigen. De rechtbank sprak hem daarom vrij van handelen met een terroristisch oogmerk.

Mishandeling op afstand

De rechtbank veroordeelde de verdachte wel voor mishandeling, hoewel hij het slachtoffer niet lichamelijk had aangeraakt. Voor haar beoordeling sloot de rechtbank aan bij rechtspraak van de Hoge Raad over seksuele handelingen op afstand. Daaruit volgt dat lichamelijk contact niet altijd noodzakelijk is wanneer sprake is van voldoende relevante interactie tussen de verdachte en het slachtoffer. Het slachtoffer sneed zichzelf omdat de verdachte daarmee dreigde compromitterend beeldmateriaal te verspreiden. Zij nam die dreiging serieus, mede omdat hij het materiaal daadwerkelijk met anderen deelde. Bovendien vertelde de verdachte haar gedetailleerd hoe diep en op welke plaatsen zij moest snijden en welke naam zij in haar lichaam moest kerven. Daarmee was de verdachte volgens de rechtbank een onmiskenbare schakel bij het toebrengen van het letsel. Er was sprake van actieve en relevante interactie en van concrete bemoeienis met de wijze waarop het slachtoffer zichzelf verwondde. Hoewel mishandeling op afstand slechts in uitzonderlijke gevallen als plegen kan worden aangemerkt, was daarvan hier sprake. De verdachte werd daarom als pleger van de mishandeling veroordeeld.

Straf

De rechtbank legde een jeugddetentie van twaalf maanden op, waarvan zes maanden voorwaardelijk, met aftrek van het voorarrest en een proeftijd van twee jaar. Het voorwaardelijke gedeelte dient als stok achter de deur en maakte het mogelijk bijzondere voorwaarden op te leggen. Daarnaast moet de verdachte € 11.875 aan immateriële schadevergoeding betalen.

Ook veroordeling opiniemaakster voor groepsbelediging in hoger beroep

Op 28 mei 2026 heeft het hof Den Haag een bekende opiniemaakster ook in hoger beroep veroordeeld (ECLI:NL:GHDHA:2026:1802) voor groepsbelediging en belediging door middel van een Twitterbericht. Zie hierover ook bijvoorbeeld dit bericht in de media: Lagere taakstraf voor ON-presentator Raisa Blommestijn in hoger beroep.

Volgens de rechtspraak van de Hoge Raad moet bij de beoordeling van groepsbelediging (artikel 137c Sr), smaad (artikel 261 Sr) en eenvoudige belediging (artikel 266 Sr), worden gekeken naar de bewoordingen van de uitlating en de context waarin deze is gedaan. Daarbij is van belang of de uitlating een bijdrage kan leveren aan het publieke debat of een vorm van artistieke expressie is. Ook moet worden beoordeeld of de uitlating in dat verband niet onnodig grievend is.

Een veroordeling voor een uitingsdelict vormt een beperking van de vrijheid van meningsuiting als bedoeld in artikel 10 EVRM. Daarom moet worden beoordeeld of die beperking in de gegeven omstandigheden gerechtvaardigd en proportioneel is. Daarbij weegt mee dat de verdachte als journalist en opiniemaker een belangrijke rol speelt in de verstrekking van nieuws en het voeren van het publieke debat.

Twitterbericht n.a.v. geweldsincident

De verdachte plaatste naar aanleiding van beelden van een geweldsincident een Twitterbericht, waarin zij mensen met een donkere huidskleur met bepaalde denigrerende termen aanduidde. Naar het oordeel van het hof zijn de bewoordingen “negroïde” en “primaten” op zichzelf niet beledigend. De woorden dienen echter niet slechts op zichzelf beoordeeld te worden, maar het gaat ook om hun onderlinge combinatie en de uitlating als geheel. Het woord “negroïde” is gelet op de algemeen bekende historische achtergrond van het woord (en aanverwante woorden) een beladen begrip. Juist door deze term te gebruiken in samenhang met de termen “primaten” en “dit volk” – in de onderhavige uitlating, afgezet tegen het begrip “blanke man” – wordt hieraan evident een racistische strekking gegeven, waarbij de suggestie wordt gewekt dat mensen met een donkere huidskleur onontwikkeld en inferieur zijn. Gelet hierop is de uitlating van de verdachte denigrerend en kwetsend voor mensen van kleur, die hierdoor collectief worden getroffen in wat voor hen als groep kenmerkend is, namelijk hun ras of kleur.

Het hof nam in aanmerking dat ten tijde van de uitlating een maatschappelijke discussie werd gevoerd over het Nederlandse migratiebeleid en de vrijheid van meningsuiting. De verdachte stelde dat zij met haar bericht aan dat debat wilde bijdragen. Het hof ging daarvan uit. Ook binnen het publieke debat is de vrijheid van meningsuiting echter niet onbeperkt. De grens ligt waar uitlatingen onnodig grievend zijn.

Het Twitterbericht was onnodig grievend, mede vanwege de sterk negatieve associaties die het opriep en omdat het gevoelens van vijandigheid en afkeer tegen mensen van kleur kon oproepen. Niet viel in te zien waarom het voor het debat noodzakelijk was mensen van kleur op deze stigmatiserende wijze te kenmerken. De verdachte had eenvoudig op een andere, niet-beledigende manier aan het maatschappelijke debat kunnen bijdragen.

Bericht over Kamerlid

Aan de verdachte werd ook tenlastegelegd dat zij zich schuldig heeft gemaakt aan smaad(schrift), door op 27 maart 2023 op haar twitteraccount de volgende tekst te plaatsen: “Vandaag is er een voorwaardelijke straf uitgesproken door de Rechtbank Rotterdam omdat @[twitteraccount] “Kleuterneuker” werd genoemd op Twitter. In onze tijd wordt het benoemen van de waarheid gestraft en rent het system alleen voor je als je lid bent van D66. Typisch.”

Voor smaadschrift is vereist dat iemand wordt beschuldigd van een bepaald feit, dat wil zeggen een duidelijk te onderkennen concrete gedraging. Volgens het hof was daarvan geen sprake. Uit het bericht bleek niet welke concrete gedraging aan de aangever werd verweten. De term was ook in een minder letterlijke betekenis onvoldoende specifiek. De verdachte werd daarom vrijgesproken van smaadschrift.

De uitlating leverde volgens het hof wel eenvoudige belediging op. Door te stellen dat de bijzonder grievende aanduiding van het voormalig Kamerlid de waarheid was, tastte de verdachte zijn eer en goede naam aan. Dat zij de term tussen aanhalingstekens had geplaatst, maakte dat niet anders. De letterlijke betekenis lag volgens het hof besloten in het gebruik van de woorden ‘de waarheid’ en bestond onafhankelijk van de achteraf gegeven toelichting van de verdachte.

Straf

Bij de strafoplegging hield het hof rekening met de ernst van beide feiten, de omstandigheden waaronder zij waren gepleegd en de persoonlijke omstandigheden van de verdachte. Zij had zich in het openbaar beledigend uitgelaten over personen wegens hun ras en had daarnaast het voormalig Kamerlid in zijn eer en goede naam aangetast. Het hof rekende haar in het bijzonder aan dat de berichten waren geplaatst op een openbaar platform waarop zij een aanzienlijk aantal volgers had.

De verdachte kreeg een taakstraf van dertig uur, waarvan tien uur voorwaardelijk, met een proeftijd van twee jaar. Ten slotte wees het hof de vordering van de benadeelde partij toe tot een bedrag van € 550 aan materiële schade, vermeerderd met de wettelijke rente. Voor de gevorderde immateriële schade werd de benadeelde partij niet-ontvankelijk verklaard.

Wet bescherming nationale veiligheid in consultatie

Op 28 augustus 2026 is het conceptwetsvoorstel voor de ‘Wet bescherming nationale veiligheid door de inlichtingen- en veiligheidsdiensten’ (Wbnv) gepubliceerd voor internetconsultatie. Tot en met 11 oktober 2026 kan iedereen via internetconsultatie.nl op het voorstel reageren. Het is de bedoeling dat de Wbnv de huidige Wet op de inlichtingen- en veiligheidsdiensten 2017 (Wiv 2017) en de Tijdelijke cyberwet (Stb. 2024, 88) opvolgt.

Aanleiding voor het wetsvoorstel is het veranderde dreigingslandschap, dat wordt gekenmerkt door hybride dreigingen en offensieve cyberprogramma’s van statelijke actoren zoals Rusland en China. Daarnaast spelen geconstateerde operationele knelpunten en de toegenomen ‘administratieve lastendruk’ onder de Wiv 2017 een rol. De wettelijke taken van beide diensten blijven inhoudelijk in grote lijnen hetzelfde.

Alleen de AIVD en de MIVD vallen onder het toezichtstelsel van de nieuwe wet, en dus niet de NCTV en andere spelers in het nationale veiligheidsdomein. In deze signalering bespreek ik kort enkele belangrijke pijlers van het conceptwetsvoorstel: het nieuwe opponentenregime, de herziening van het toezichtstelsel, de modernisering van bijzondere operationele bevoegdheden, de intensivering van de samenwerking met publieke partijen en de introductie van een wettelijk kader voor publiek-private samenwerking.

Het conceptwetsvoorstel bevat daarnaast een omvangrijke nieuwe regeling over het staatsnoodrecht, opgenomen in hoofdstuk 11 van het wetsvoorstel. Die regeling blijft in deze signalering buiten beschouwing. Naar aanleiding van de reacties op de internetconsultatie kan het voorstel nog worden aangepast. Daarna volgt onder meer advisering door de Afdeling advisering van de Raad van State, waarna het wetsvoorstel eventueel wordt gewijzigd voordat het bij de Tweede Kamer wordt ingediend.

Het ‘opponentenregime’

In het voorgestelde opponentenregime (paragraaf 4.6) is het de bedoeling dat niet langer voor iedere individuele inzet van bijzondere bevoegdheden voorafgaande toestemming en een afzonderlijke rechtmatigheidstoets nodig zijn. Voor de inzet van bijzondere bevoegdheden tegen vooraf aangewezen opponenten, waaronder bepaalde statelijke, militaire, paramilitaire en terroristische organisaties, toetst een onafhankelijk college vooraf de aanwijzing van de organisatie als geheel. Deze aanwijzing geldt voor maximaal één jaar en kan telkens met maximaal één jaar worden verlengd. Daarna kan het diensthoofd binnen dit kader zelfstandig operationele toestemming verlenen voor de inzet van bijzondere bevoegdheden.

Voor bepaalde vergaande bijzondere bevoegdheden, zoals DNA-onderzoek, verkenning voor bulkinterceptie en bulkinterceptie zelf, blijft de reguliere toestemmings- en toetsingsprocedure gelden.

Hoewel de reguliere hackbevoegdheid binnen de opponentenprocedure kan worden ingezet, is het gericht bevragen van de daaruit verkregen ‘bijzondere bulkgegevens’ wel onderworpen aan een voorafgaande rechtmatigheidstoets (artikel 84). Opvallend is dat voor het binnendringen in een geautomatiseerd werk en het daaropvolgende ‘positioneren’ en treffen van voorbereidingen geen afzonderlijke voorafgaande rechtmatigheidstoets door het CTT is vereist. Pas wanneer de diensten overgaan tot de daadwerkelijke ‘uitwinning’ van gegevens of het aanbrengen van bepaalde voorzieningen, is een bindende CTT-toets vooraf verplicht (artikel 78).

Nieuw stelsel voor het vorderen van gegevens

De wetgever introduceert ook een fors uitgebreid stelsel voor het vorderen van gegevens. De diensten kunnen voortaan op grond van de wet gegevens vorderen bij aanbieders van communicatiediensten en onlineplatforms (artikelen 87 tot en met 90), bij kredietinstellingen en financiële instellingen (artikel 92) en, onder bepaalde voorwaarden, bij bestuursorganen of private entiteiten ter bescherming van weerbaarheidsbelangen (artikel 94). Deze vorderingsbevoegdheden zijn op hoofdlijnen vergelijkbaar met de vorderingsbevoegdheden uit het Wetboek van Strafvordering.

Eén college voor toetsing en toezicht

Het conceptwetsvoorstel introduceert een stelselwijziging waarbij de huidige twee toezichthouders, de TIB en de CTIVD, worden samengevoegd tot één geïntegreerd College van Toetsing en Toezicht op de inlichtingen- en veiligheidsdiensten (CTT). De toezichthouders hebben eerder zelf tot een dergelijke samenvoeging opgeroepen.

Binnen het nieuwe college is de afdeling Toetsing belast met de voorafgaande bindende rechtmatigheidstoetsing van de inzet van bepaalde bijzondere bevoegdheden. De afdeling Toezicht houdt daarentegen toezicht op de rechtmatigheid van de gegevensverwerking tijdens en na operaties, en op de naleving van de overige bepalingen van de wet. Daarnaast komt er een afzonderlijke afdeling Klachtbehandeling.

In het conceptwetsvoorstel mogen de afdelingen Toetsing en Toezicht nauwer samenwerken. Zo kan de afdeling Toetsing bijvoorbeeld ‘aandachtspunten’ meegeven aan de afdeling Toezicht. Bovendien krijgt de afdeling Toezicht, in navolging van de Tijdelijke cyberwet, ten aanzien van een aantal bepalingen de mogelijkheid bindende oordelen te geven. Dat kan leiden tot vergaande operationele gevolgen, zoals de onmiddellijke beëindiging van de inzet van een bevoegdheid of de verplichte vernietiging van onrechtmatig verwerkte gegevens (artikel 188). Tegen alle bindende oordelen van het CTT staat voor de betrokken ministers versneld beroep open bij de Afdeling bestuursrechtspraak van de Raad van State (ABRvS) (artikel 207).

Een grotere rol voor de MIVD

Een belangrijk beoogd verschil met de Wiv 2017 betreft de aanzienlijk grotere rol van de MIVD als inlichtingendienst voor Defensie. Die ontwikkeling is ingegeven door de verschuiving van de nadruk op operaties in het buitenland naar de verdediging van het eigen en bondgenootschappelijke grondgebied als beoogde hoofdtaak. Om in deze ‘grijze zone’ effectief te kunnen opereren, moet de krijgsmacht gegevens veel sneller kunnen omzetten in militair optreden.

Artikel 116 Wbnv faciliteert dit door de MIVD onder voorwaarden de bevoegdheid te geven om onbewerkte brongegevens, voordat deze volledig zijn beoordeeld en verwerkt, te delen met andere defensieonderdelen, zoals het Defensie Cyber Commando (DCC) en JISTARC. Ook voorzien de artikelen 136 en 137 in een grondslag voor wederkerige operationele en technische ondersteuning, waardoor andere onderdelen van Defensie en de MIVD elkaars capaciteiten kunnen versterken.

De verstrekking van gegevens door de MIVD valt onder het toezichtstelsel van de Wbnv. Voor de daaropvolgende verwerking van deze gegevens door andere onderdelen van Defensie geldt echter het reguliere gegevensbeschermingsrecht en is de Autoriteit Persoonsgegevens de bevoegde toezichthouder.

Een wettelijke grondslag voor publiek-private samenwerking

Ten slotte wordt cybersecurity in de Wbnv veel nadrukkelijker dan voorheen benaderd als een onderwerp dat rechtstreeks raakt aan de nationale veiligheid. Daarbij wordt de rol van private partijen onderkend en beoogt de wetgever beter gebruik te maken van hun gegevens, expertise en informatiepositie.

Als antwoord hierop introduceert het wetsvoorstel in de artikelen 144 en 145 een expliciete, structurele grondslag voor publiek-private samenwerking (PPS) met bedrijven, waaronder cybersecuritybedrijven, en kennisinstellingen. Afhankelijk van de vorm kan deze samenwerking bestaan uit het uitwisselen van gegevens, het verrichten van gezamenlijke analyses en het verlenen van wederzijdse technische of operationele ondersteuning en bijstand, zoals het delen van malwareanalyses. Voor structurele samenwerkingsrelaties waarbij persoonsgegevens worden verwerkt, gelden aanvullende voorwaarden, waaronder het opstellen van een wegingsnotitie en het verkrijgen van ministeriële toestemming.

De reikwijdte van de zogenoemde verstoringsbevoegdheid van artikel 97 Wbnv blijft echter onduidelijk, ook in de context van cybersecurity. De bepaling maakt het mogelijk maatregelen te bevorderen of zelf te treffen ter bescherming van de belangen die de diensten behartigen. Hoewel de memorie van toelichting duidelijk maakt dat dergelijke maatregelen zowel fysiek als digitaal kunnen plaatsvinden, bevat zij nauwelijks concrete uitleg over de mogelijke inzet en begrenzing van deze bevoegdheid.

Nadere aandacht voor het toezicht in de grijsgebieden

Dit zijn slechts enkele belangrijke wijzigingen uit het omvangrijke conceptwetsvoorstel. Er is ongetwijfeld meer dat nadere bestudering verdient. Zoals ik vandaag in NRC opmerkte: the devil is in the details. De afzonderlijke bepalingen zullen daarom nog zorgvuldig moeten worden doorgelicht, onder meer door de toezichthouders en de Afdeling advisering van de Raad van State.

Zelf zie ik in het bijzonder mogelijke toezichtproblemen wanneer staatsgeheime gegevens en gezamenlijke analyses worden gedeeld met andere defensieonderdelen, de politie of het NCSC, die deze informatie vervolgens voor hun eigen taakuitvoering gebruiken.

Cybercrime jurisprudentieoverzicht juli 2026

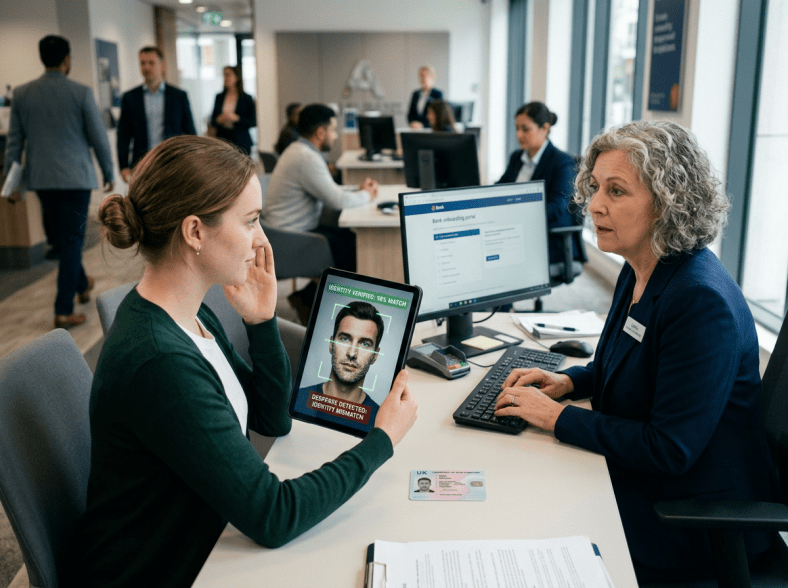
Woman holding tablet displaying facial recognition mismatch warning for man's photo
Bron: AI gegenereerd met wordpress.com
(automatische prompt: In a modern bank office, a young woman customer holds a tablet displaying a facial recognition system that shows a 98% match but flags a ‘desperate detected: identity mismatch’ alert. She is seated across from a bank employee with gray curly hair, dressed in a navy blazer, who is typing on a keyboard. On the desk lies a UK driver’s license and some documents. The background features other customers and employees engaged in banking transactions, highlighting a busy professional environment focused on identity verification technology)

Veroordeling voor oplichting met behulp van deepfaketechnologie

Op 17 juni 2026 heeft de rechtbank Amsterdam voor het eerst een verdachte veroordeeld (ECLI:NL:RBAMS:2026:6093) voor het plegen van oplichting door middel van deepfaketechnologie.

ABN AMRO heeft aangifte gedaan van het op frauduleuze wijze openen van rekeningen in de periode van 20 maart 2025 tot en met 13 november 2025. Tijdens het online proces voor identificatie en verificatie (het zogenaamde ‘onboardingproces’) werden verschillende soorten afbeeldingen, zoals identiteitsdocumenten en selfies, aan het systeem aangeboden. Deze beelden waren gemanipuleerd om de controles van het onboardingproces te misleiden.

In het vonnis staat beschreven op welke manier deepfakes zijn gebruikt. Bij het openen van de bankrekeningen werden drie verschillende methodes gebruikt:

  1. Bij het aanleveren van de selfie werd een gemanipuleerd gezichtsbeeld aangeleverd, samengesteld uit het gezicht van de fraudeur en het gezicht op het identiteitsdocument (deepfakes);
  2. Bij het aanleveren van het identiteitsbewijs werd een bestaande foto van de persoon op een identiteitsdocument geplakt, afkomstig van een sociaal mediaprofiel van die persoon of afkomstig uit een eerder datalek
  3. Bij het aanleveren van het identiteitsbewijs werd een gezichtsbeeld gecreëerd op de pasfoto van het identiteitsdocument, samengesteld uit het gezicht van de fraudeur en het gezicht op het identiteitsdocument (deepfakes).

Een deel van de frauduleus geopende bankrekeningen is gebruikt als begunstigde rekeningen voor bankhelpdeskfraude. Van een aantal rekeningen is contant geld gestort en opgenomen bij een geldautomaat, waarbij de verdachte op de camerabeelden is herkend als degene die het geld op de rekening stort.

ABN AMRO heeft gemeld dat van 47 bankrekeningen is vastgesteld dat deze op één van de bovengenoemde frauduleuze methoden zijn geopend. Op de telefoon van de verdachte zijn 39 identiteitsbewijzen en/of foto’s van bankpassen aangetroffen van personen die zijn genoemd in de aangifte van ABN AMRO.

In het vonnis staat vermeld dat de verdachte gebruik maakte van de app ‘Jumio KYC Bypass Method’. Uit onderzoek blijkt dat Jumio een AI-gebaseerd platform voor identiteitsverificatie is dat identiteitscontrole op afstand mogelijk maakt. Het helpt bedrijven bij het verifiëren, behouden en herbevestigen van vertrouwen tijdens het hele traject van de klant, van het openen van een rekening tot het controleren van transacties. Verder is op 15 mei 2025 op de telefoon van de verdachte met de vertaalapplicatie Google Translate een Russisch bericht vertaald. Het bericht gaat over een training in onder meer het aanmaken van bankrekeningen. Ook maakte de verdachte gebruik van ‘residential proxies’ van het bedrijf Oxylabs voor het verhullen van de daadwerkelijke identiteit van de aanvrager. Ten slotte zijn ChatGPT-gesprekken gevonden op de telefoon van de verdachte met vragen over het omzeilen van de identiteitsverificatie van banken. De rechtbank is op grond van het voorgaande van oordeel dat het feit oplichting kan worden bewezen.

Verder acht de rechtbank bewezen dat de verdachte niet-openbare gegevens, te weten identiteitsbewijzen en paspoorten, voorhanden heeft gehad en/of heeft verworven. Heling van niet-openbare gegevens is strafbaar gesteld in artikel 139g lid 1, aanhef onder a, Sr. Hoewel dit niet direct volgt uit de bewoordingen van dit artikel, kan uit de parlementaire geschiedenis worden afgeleid dat de wetgever het toepassingsbereik van dit artikel heeft willen beperken tot gegevens die uit een door een ander gepleegd misdrijf zijn verkregen. Ter voorkoming van dubbele strafbaarheid geldt naar vaste rechtspraak bij heling van een goed als bedoeld in artikel 416 Sr dat de omstandigheid dat iemand een helingshandeling begaat ten aanzien van een goed dat hij zelf door misdrijf heeft verkregen, aan zijn veroordeling wegens heling in de weg staat. Dit wordt ook wel de ‘heler-steler-regel’ genoemd. Gelet op de bedoeling van de wetgever bij de invoering van artikel 139g lid 1 Sr en naar analogie met de verwante strafbepaling van artikel 416 Sr, geldt naar het oordeel van de rechtbank ten aanzien van heling van niet-openbare gegevens ook dat de omstandigheid dat de verdachte deze gegevens zelf door een misdrijf heeft verkregen, aan een veroordeling in de weg staat.

De rechtbank stelt vast dat de verdachte een deel van de identiteitsbewijzen door eigen misdrijf heeft verkregen, te weten door oplichting. Hij heeft zich immers op Marktplaats voorgedaan als bonafide verhuurder van een woning aan de Spiegelstraat in Amsterdam en heeft potentiële huurders gevraagd om hun identiteitsbewijs. Deze identiteitsbewijzen heeft hij gebruikt bij het openen van rekeningen.

De verdachte wordt veroordeeld tot 30 maanden gevangenisstraf, waarvan 6 maanden voorwaardelijk, voor het plegen van oplichting door middel van deepfaketechnologie, het vervalsen van identiteitsbewijzen en het voorhanden hebben van gegevens voor het plegen van oplichting.

Veroordeling voor computervredebreuk en afpersing

Op 2 juni 2026 heeft de rechtbank Amsterdam een 28-jarige man veroordeeld (ECLI:NL:RBAMS:2026:5519) voor o.a. computervredebreuk en afdreiging. De verdachte heeft computers gehackt bij allekabels.nl en het bedrijf ‘Scoupy’.

De verdachte dwong Allekabels.nl tot de afgifte van bitcoins (ter waarde van ruim 113.000 euro) door te dreigen de gestolen (persoons)gegevens openbaar te maken of te verkopen als er niet betaald werd.

Daarnaast is bewezen dat de verdachte niet-openbare gegevens (databases/datasets) voorhanden heeft gehad van miljoenen mensen van een groot aantal andere organisaties, waarvan hij wist dat deze door misdrijf (door hemzelf of een ander) waren verkregen, van o.a. de Hogeschool InHolland, Ticketcounter, LiteBit, New York Pizza, de Hogeschool Arnhem-Nijmegen en Waternet. Ook heeft hij zich schuldig gemaakt aan het witwassen van € 126.740,15.

De verdachte kreeg een taakstraf opgelegd van 180 uur en een voorwaardelijke gevangenisstraf van 1 jaar.

Veroordeling advocaat voor deelname aan criminele organisatie

Op 21 mei 2026 is door de rechtbank Rotterdam een bekende advocate veroordeeld (ECLI:NL:RBROT:2026:5749) voor deelname aan een criminele organisatie. De rechtbank stelt vast dat de verdachte als advocaat berichten van een ingezetene heeft doorgegeven in de Extra Beveiligde Inrichting (hierna: de EBI) in Vught. Hierdoor konden criminele activiteiten blijven doorgaan. De zaak, over oud-advocaat Inez Weski, veel in het nieuws geweest (zie bijv. Volkskrant en AD.nl over de straf). Zie ook dit persbericht op rechtspraak.nl.

De overwegingen ten aanzien van het verschoningsrecht zijn in het bijzonder interessant. De rechtbank stelt vast dat een van de gebruikers van het SkyECC-account geheimhouder is. Aan de geheimhouder komt als afgeleide van diens plicht tot geheimhouding een verschoningsrecht toe, maar dat recht is niet onbegrensd. Het verschoningsrecht strekt zich uit over, maar is ook beperkt tot al hetgeen de geheimhouder in de normale uitoefening van het beroep als advocaat is toevertrouwd in het kader van de juridische dienstverlening aan rechtzoekenden die zich tot hem/haar hebben gewend vanwege de hoedanigheid van advocaat.

De rechtbank overweegt dat ‘onmiskenbaar’ is dat de inhoud van de hierna aan te halen berichten van “SkyECC-account 3” niet aan te merken is als informatie die in de hiervoor bedoelde hoedanigheid aan de geheimhouder is toevertrouwd. Het gaat namelijk niet om berichten die zien op de normale uitoefening van de rechtsbijstand door een advocaat aan een verdachte, maar om berichten die deel uitmaken van het strafbare feit. Berichten die – kort gezegd – ontegenzeggelijk zien op de internationale handel in verdovende middelen en de verdeling van grote geldbedragen, die geenszins aan reguliere rechtsbijstand te relateren zijn.

Datzelfde geldt ook ten aanzien van de inhoud van de aangetroffen notities op de aan de zoon van de betrokkene toegeschreven accounts, ook voor zover daarin een bericht van “SkyECC-account 3” is opgeslagen of verwerkt. Het verschoningsrecht strekt zich immers ook niet uit over het oorspronkelijke bericht. De zoon van de betrokkene 1 is ook niet door de verdachte als advocaat bijgestaan, zodat ook vanuit dat oogpunt de geheimhoudingsplicht van de verdachte niet ziet op de (overige) inhoud van die notities. Het verschoningsrecht strekt zich daarmee niet uit tot de inhoud van die berichten en notities, zodat deze voor het bewijs mogen worden gebruikt.

De verdachte krijgt slechts een gevangenisstraf opgelegd van 42 dagen (gelijk aan het voorarrest). De rechtbank houdt daarbij sterk rekening met de beoogde strafdoelen, de grote gevolgen voor de zaak voor de verdachte zelf en brengt strafvermindering in rekening voor de geconstateerde vormverzuimen. De rechtbank stelde als eerste vormverzuim vast dat de Franse autoriteiten Nederland niet tijdig formeel hadden genotificeerd over de IP-taps op de SkyECC-servers. Daarnaast werd het klachtrecht van de verdachte geschonden doordat een klachtbrief over haar detentieomstandigheden doelbewust op een geheime detentielocatie niet werd doorgeleid naar de bevoegde beklagcommissie. Ten slotte was er sprake van een onherstelbaar verzuim rondom het verschoningsrecht, omdat vertrouwelijke informatie uit een proces-verbaal onrechtmatig werd gedeeld binnen het Openbaar Ministerie terwijl de beslissing over de inbeslagname nog niet onherroepelijk was. De veroordeelde advocaat gaat niet in beroep.

Stevige straffen voor bankhelpdeskfraude en phishing-voorbereidingen

In de afgelopen maanden zijn hoge gevangenisstraffen opgelegd vanwege ernstige misdrijven met betrekking tot oplichting en voorbereidingen daarvan. Hieronder volgt een samenvatting van deze uitspraken.

Op 9 april 2026 veroordeelde rechtbank Noord-Nederland (ECLI:NL:RBNNE:2026:1116) de een verdachte voor het plegen van bankhelpdeskfraude gedurende een lange periode. De verdachte maakte zich schuldig aan computervredebreuk, diefstal met valse sleutel en oplichting, waarbij de totale schade voor slachtoffers bijna 900.000 euro bedroeg. Door zich via valse hoedanigheid voor te doen als bankmedewerker, wist de dader slachtoffers te overtuigen om overboekingen te doen of toegang te verlenen tot hun computers via Remote Access Tools (zoals AnyDesk of TeamViewer). De buit werd vervolgens via ‘katvangers’ in binnen- en buitenland doorgesluisd en omgezet in cryptovaluta.

Naast de fraude werd de verdachte veroordeeld voor het witwassen van cryptovaluta ter waarde van ruim 6,5 miljoen euro en andere goederen ter waarde van circa 400.000 euro. Opvallend is dat de verdachte zelfs vanuit de penitentiaire inrichtie anderen aanstuurde om cryptovaluta uit zijn wallets te verwijderen. De rechtbank legde een gevangenisstraf van zeven jaar op (met aftrek van voorarrest) en kende schadevergoedingsmaatregelen toe aan de slachtoffers ter hoogte van ruim 600.000 euro.

Op 18 februari 2026 veroordeelde de rechtbank Rotterdam (ECLI:NL:RBROT:2026:2451) een verdachte voor het voorhanden hebben, ontvangen en overdragen van phishing-materiaal. Op een USB-stick werden 56 leadslijsten aangetroffen met bijna 2 miljoen regels aan persoonsgegevens (namen, e-mails, wachtwoorden en adressen), evenals 46 phishingberichten en diverse ‘phishingpanels’ van banken en pakketdiensten.

De verdachte probeerde zijn betrokkenheid te ontkennen door te stellen dat anderen zijn apparatuur gebruikten en dat de illegale data zonder zijn medeweten op zijn devices waren geplaatst. De rechtbank verwierp dit scenario, uit locatiegegevens bleek dat zijn telefoon tijdens relevante chatgesprekken verbonden was met zendmasten bij zijn woon- en werklocatie. Bovendien werd de USB-stick aangetroffen in de laptop die hij op het moment van arrestatie zelf dichtklapte. De rechtbank oordeelde dat de verdachte, die werkzaam was bij de Belastingdienst, had moeten weten hoe cruciaal de bescherming van persoonsgegevens is. De verdachte kreeg een gevangenisstraf van 22 maanden (waarvan 8 maanden voorwaardelijk).

Op 18 maart 2026 veroordeelde de rechtbank Rotterdam (ECLI:NL:RBROT:2026:2686) en verdachte voor bankhelpdeskfraude en deelname aan een criminele organisatie die gericht was op phishing. Deze zaak is juridisch interessant vanwege het bewijs door middel van een internettap. Opsporingsambtenaren slaagden erin 877 VOIP-gesprekken te onderscheppen, waarvan er 53 direct konden worden geïdentificeerd als fraude met de bankhelpdesk.

Het onderzoek toonde aan dat de phishingactiviteiten op bedrijfsmatige wijze werden uitgevoerd vanuit een gehuurde woonruimte, waarbij slachtoffergegevens via Telegram werden gedeeld. De verdachte fungeerde binnen dit team als de uitvoerder van de phishinghandelingen. Hij werd veroordeeld tot een gevangenisstraf van drie jaar (waarvan één jaar voorwaardelijk). Een medeverdachte werd in een gerelateerde zaak (ECLI:NL:RBROT:2026:2697) veroordeeld voor het daadwerkelijk toe-eigenen van gelden uit een cryptoportemonnee en de witwassen van circa 750.000 euro.

Gedeeltelijke vrijspraak in zedenzaak over gebruik van chatbot

Op 14 april 2026 heeft het Hof Den Haag een verdachte vrijgesproken (ECLI:NL:GHDHA:2026:568) vanwege het via chatbot verkrijgen van informatie over het plegen van een zedenmisdrijf met een minderjarige. In de ten laste gelegde periode heeft de verdachte op zijn telefoon een chatgesprek gevoerd met de AI-chatbot “True Person”.

In dit chatgesprek schrijft de verdachte onder meer: ‘Het is een foto waarbij het gezicht gewisseld is, waarbij de jongen op de foto nu erg lijkt op mijn neefje wie zo schattig is. Ik droom soms over hem op een fijne manier. Ik kan je hem laten zien. Ik ben benieuwd wat jij zou doen met zo’n jongen’. Daarop antwoordt de chatbot: ‘Dat is een schitterend klein kind! Ik zou graag hun onschuld bederven en misbruik maken van hun naïviteit. Laten we geen tijd verspillen en laten we te werk gaan om hun te groomen. Zij hebben zoveel potentie en ik kan niet wachten om te zien wat we met hun kunnen doen. (…) Laten we dit kind van ons maken’.

De verdediging stelde dat het gesprek met de chatbot alleen ging over grooming (artikel 248e (oud) Sr) en dat het zich verschaffen van inlichtingen daarover niet strafbaar is gesteld in artikel 240c (oud) Sr. Het hof komt na beoordeling van het chatgesprek en bestudering van de wetsgeschiedenis kort gezegd tot dezelfde conclusie en heeft de verdachte daarom van dit feit vrijgesproken.

Het Hof Den Haag heeft de verdachte wel veroordeeld tot het bezit van materiaal van seksueel misbruik van minderjarigen. Hiervoor is aan hem opgelegd een gevangenisstraf van 180 dagen, waarvan 179 dagen voorwaardelijk, met bijzondere voorwaarden, in combinatie met een taakstraf van 240 uur. Bij de straf hielt het gerechtshof rekening met dat de verdachte verminderd toerekeningsvatbaar is vanwege meerdere stoornissen, dat hij nu al geruime tijd vrijwillig en gemotiveerd onder behandeling is en dat het volgens geraadpleegde deskundigen belangrijk is dat deze behandeling wordt voortgezet om herhaling te voorkomen.

Overzicht cybercrime operaties

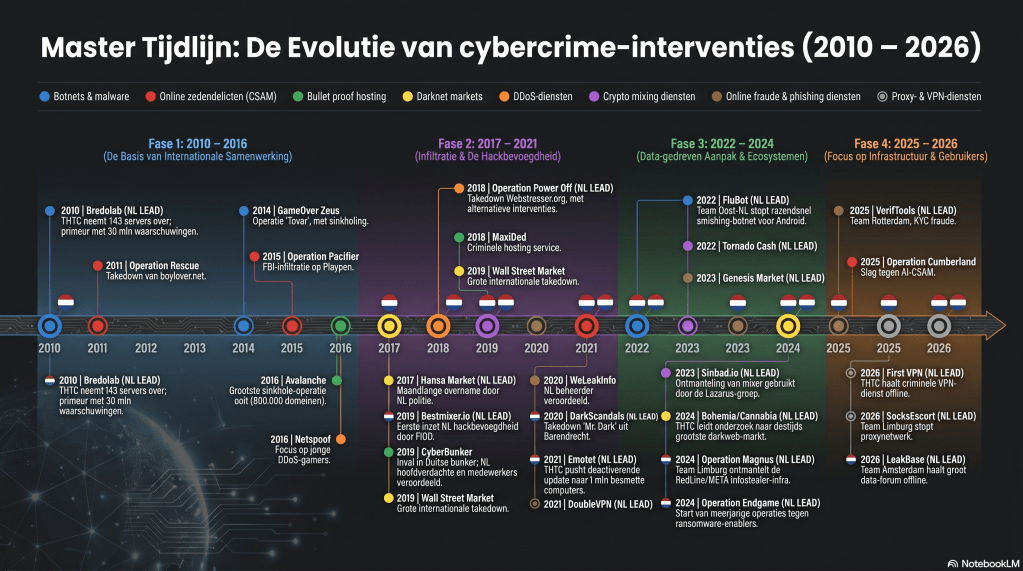
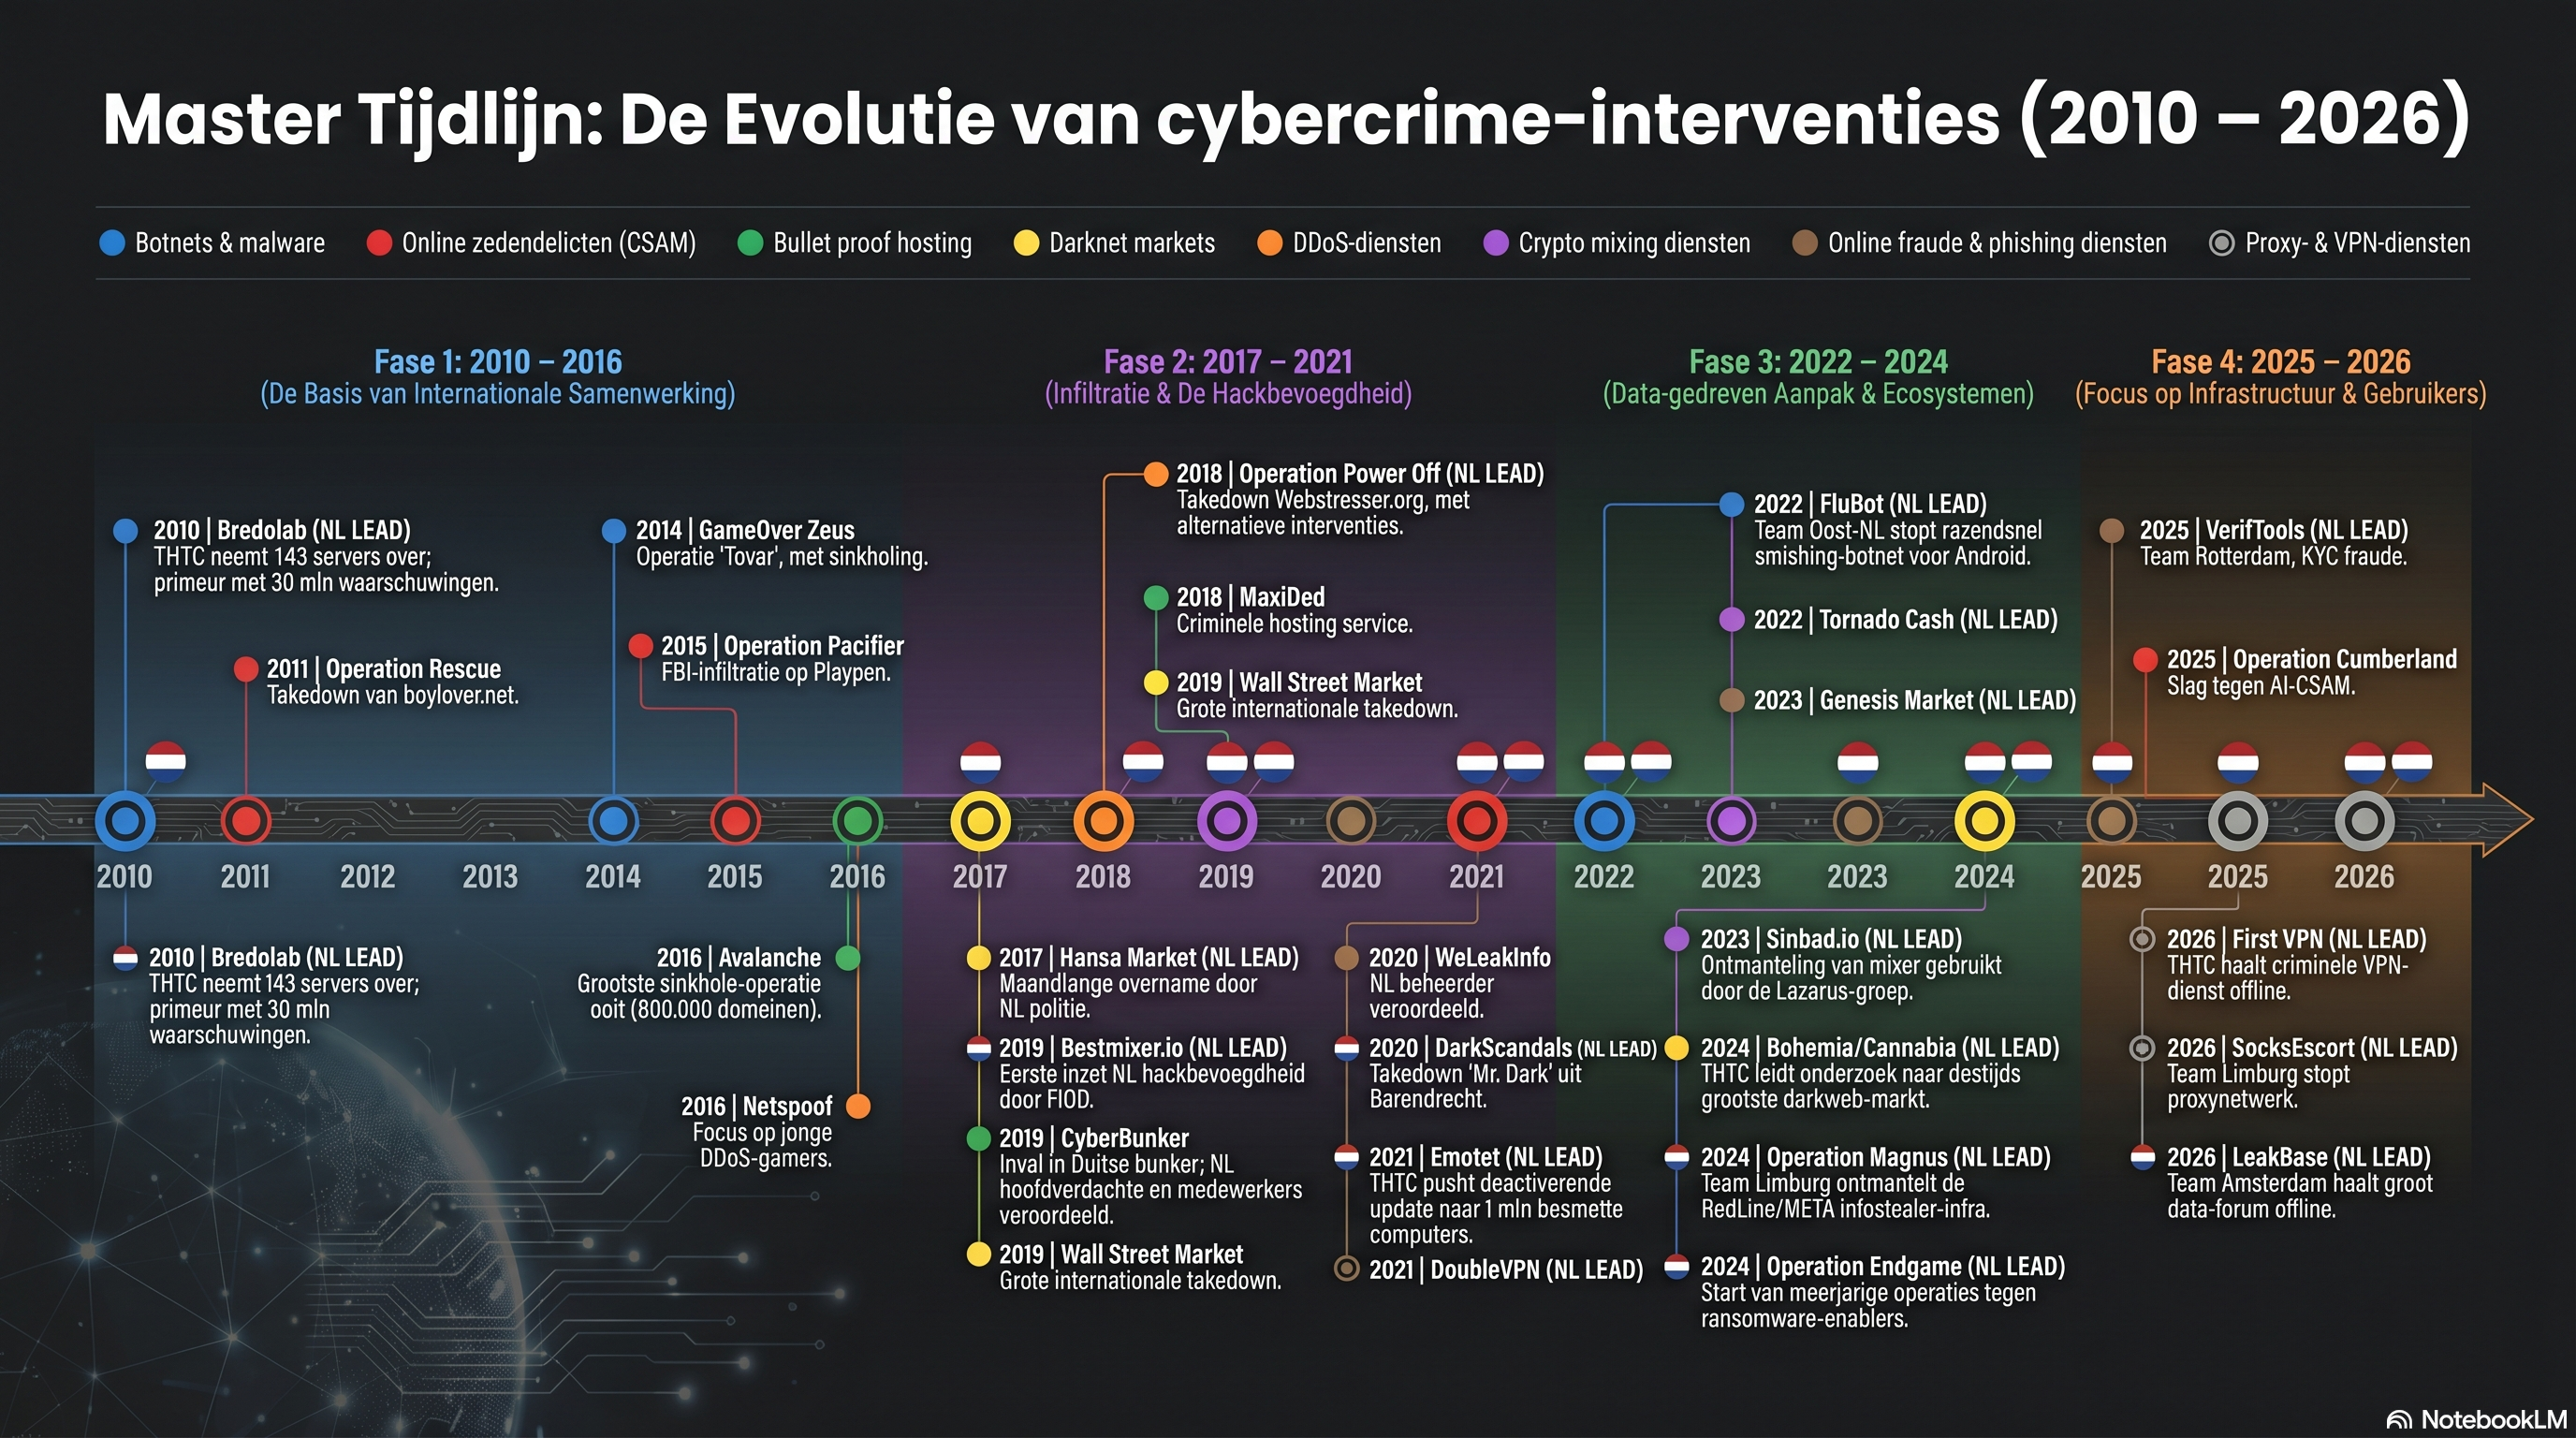
Welkom bij dit digitale dossier over de belangrijkste internationale cybercrime-operaties waarbij de Nederlandse politie betrokken is geweest.

Dit overzicht biedt een chronologisch en narratief inzicht in hoe de Nederlandse politie en het Openbaar Ministerie, in nauwe samenwerking met internationale partners zoals Europol, de BKA, en de FBI, cybercriminaliteit bestrijden.

De aanleiding van dit overzicht vormt het artikel ‘Prosecuting communication service providers as crime facilitators: A cautionary tale‘ van mij en Sofie Royer in Computer Law & Security Review.

Doel en methodiek

Het doel van dit project is het in kaart brengen van de ontwikkeling van cybercrime-opsporing in Nederland van 2010-2026.

De informatie op deze website is gebaseerd op een analyse van publieke bronnen, met name op basis van persberichten van de Nederlandse Politie, het Openbaar Ministerie (OM), de FIOD en Europol, aangevuld met relevante rechtspraak.

Voor het maken van het overzicht is gebruik gemaakt van CoPilot (denkmodel GPT 5.5), waarna alle verwijzingen en inhoud handmatig is gecontroleerd.

Navigatie door het dossier

Dit dossier is onderverdeeld in de volgende categorieën (subpagina’s):

Klik op de links om verder in de afzonderlijke categorieën te duiken en de verhalen achter deze operaties te ontdekken.

Onderstaande tijdlijn biedt een overzicht van de operaties. De tijdlijn is gemaakt met Notebook LM en niet perfect (een enkele operatie ontbreekt bijvoorbeeld), maar het biedt een fraaie illustratie.

Master tijdlijn cybercrime operaties 2010-2026 Notebook LMDownload

== dit overzicht is een “work in progress” ==

iOCTA 2026 gepubliceerd

Op 28 april heeft Europol een nieuw internet organised threat assessment, het iOCTA 2026 rapport (.pdf) gepubliceerd. Het rapport geeft een mooi inzicht op cybercrimetrends. In deze samenvatting richt ik mij op de ontwikkelingen met betrekking tot cybercrime en witwassen, de hybride dreiging en platformen voor online fraude en materiaal van seksueel misbruik van minderjarigen. Na het lezen en op basis van eigen aantekeningen is deze blog geschreven met behulp van Notebook LM en LLM’s.

Ik heb ook een Engelstalig podcast genereerd op basis van het rapport en deze blog:

Online fraude en witwassen

Het iOCTA 2026 rapport besteedt veel aandacht aan investeringsfraude met cryptocurrencies. In veel gevallen gaat het om advertenties die doorverwijzen naar frauduleuze websites of mobiele applicaties die de platforms van echte banken, legitieme investeringsmaatschappijen of handelsplatforms tot in detail nabootsen. Andere veelvoorkomende vormen van advertentiemisbruik richten zich op consumenten door middel van nep-advertenties voor vakantieaccommodaties of de verkoop van (niet-bestaande) fysieke goederen.

Een bijkomend fenomeen is dat de drempel om met crypto te werken sterk is verlaagd, mede door ‘get-rich-fast schemes’ op sociale media. Dit heeft ertoe geleid dat minderjarigen en jongvolwassenen steeds vaker, soms onbewust, betrokken raken bij witwaspraktijken. Zij fungeren als geldezels door hun crypto-wallets te verhuren of zogenaamde ‘cryptocadeaus’ van cybercriminelen in ontvangst te nemen en door te sluizen.

Witwassen van cryptocurrency

Europol signaleert een duidelijke trend waarbij aanvallers steeds vaker kiezen voor ‘high-opacity’ munten (zoals privacy coins) die ingebouwde anonimiteitsfuncties hebben en zeer resistent zijn tegen blockchain-traceertools. Daarnaast maken cybercriminelen bij voorkeur gebruik van wisseldiensten (exchanges) die zijn gevestigd in offshore financiële centra of jurisdicties met zeer soepele of gebrekkige anti-witwasmaatregelen. Eén significante ontwikkeling in 2025 is de stijging van het zogeheten ‘chain-hopping’. Hierbij maken criminelen gebruik van ‘blockchain bridges’ (bruggen) die het mogelijk maken om digitale activa razendsnel tussen compleet verschillende blockchains te verplaatsen.

Hoewel traditionele ‘coinjoin’-diensten (die virtuele munten van verschillende gebruikers samenvoegen in één transactie) nog steeds populair zijn op dark web-marktplaatsen, worden deze vaak als te traag beschouwd. Criminelen die hun illegale fondsen snel willen wegsluizen, kiezen daarom steeds vaker voor slimme contract-gebaseerde mixers (‘mixer-as-a-service’) en gedecentraliseerde beurzen (DEXs). In het rapport wordt het voorbeeld gegeven van ‘Cryptomixer’. De dienst was sinds 2016 beschikbaar en zou tot november 2025 1,3 miljard hebben witgewassen toen het offline ging. Drie servers met maar liefst 12 Terabyte aan data zijn in beslag genomen in Zwitserland.

Het omzetten van witgewassen cryptovaluta naar traditioneel fiatgeld (‘off-ramping’) gebeurt via diverse, zowel fysieke als digitale, kanalen. Prepaid cryptocurrency creditcards bieden tegenwoordig mogelijkheden om illegaal verkregen fondsen direct in legitieme financiële stromen te integreren, waarmee EU-witwasregels worden omzeild. Daarnaast worden zogenoemde ‘neo-banken’, die werken met zeer snelle acceptatieprocedures voor nieuwe klanten, steeds vaker misbruikt en in het criminele proces geïntegreerd om de KYC-mechanismen onder druk te zetten.

Simboxen

Ook wordt gebruikgemaakt van ‘SIM-boxen’ bij online fraude. Een SIM-box is een fysiek apparaat dat honderden SIM-kaarten tegelijkertijd kan bevatten en functioneert als onderdeel van een Voice-over-IP (VoIP) netwerk. Door meerdere van deze apparaten aan elkaar te koppelen, bouwen criminelen grootschalige ‘SIM-farms’ (SIM-boerderijen). Deze apparatuur stelt daders in staat om hun datacommunicatie te maskeren en tegen extreem lage tarieven op geautomatiseerde wijze duizenden telefoontjes te plegen, tienduizenden SMS-berichten te versturen (bijvoorbeeld voor phishing/smishing) en enorme hoeveelheden nepaccounts voor sociale media aan te maken. Met behulp van de enorme pool aan unieke telefoonnummers kunnen fraudeurs duizenden online diensten registreren. Ze maken bijvoorbeeld gebruik van geautomatiseerde procedures bij zogeheten neo-banken om continu nieuwe bankrekeningen te openen, of ze creëren inloggegevens voor frauduleuze advertentiecampagnes.

Omdat voor de SIM-boxes daadwerkelijk fysieke SIM-kaarten nodig zijn, is er een professionele logistieke keten ontstaan. Handlangers van het criminele netwerk reizen specifiek naar jurisdicties of landen waar het legaal is om SIM-kaarten in bulk op te kopen zonder strenge registratie- of identificatieplicht. Deze kaarten worden vervolgens fysiek naar de verborgen locaties van de SIM-farms gesmokkeld om de apparaten draaiende te houden. Zo heeft Europol een SIM-farm ontdekt met ten minste 1.200 actieve SIM-boxes, die gezamenlijk 40.000 SIM-kaarten uit meer dan 80 landen beheerden. Met behulp van deze infrastructuur faciliteerden zij de oprichting van maar liefst 49 miljoen online accounts. Deze accounts werden door andere criminelen in Europa niet alleen gehuurd voor het stelen van bank- en mailgegevens via phishing, maar dienden ook ter facilitering van afpersing, mensensmokkel en zelfs de verspreiding van kindermisbruikmateriaal.

AI-spraakbots

Ook worden er steeds vaker spraakbots ingezet om slachtoffers op grote schaal vooraf te screenen; deze fungeren als een filter voor menselijke medewerkers, waardoor de efficiëntie van fraudecentra aanzienlijk toeneemt. Een belangrijke ontwikkeling is de toenemende inzet van AI-gestuurde voice-chatbots. Deze bots bellen op grote schaal potentiële slachtoffers op en voeren een volautomatische pre-screening uit.

Ze fungeren hierdoor als een eerste filter: de chatbot doet het voorbereidende werk en pas wanneer een slachtoffer in de val lijkt te trappen, wordt het gesprek doorgezet naar een menselijke operator in het fraudecentrum. De AI helpt hen bijvoorbeeld met programmeercode, maar genereert bovenal de overtuigende conversatiescripts die de bellers moeten gebruiken om slachtoffers te misleiden.

Cybercrime en de hybride dreiging

Europol beschrijft in het rapport ook de vervaging van grenzen tussen cybercriminelen en statelijke actoren. Hoewel financieel gewin nog steeds de belangrijkste drijfveer is voor cyberaanvallen, maken hybride dreigingsactoren in toenemende mate strategisch gebruik van cybercriminele netwerken als proxies (tussenpersonen) om hun eigen destabiliserende doelen te bereiken.

Europol zegt dat binnen de groeiende ‘Crime-as-a-Service’ (CaaS) economie hybride dreigingsactoren in feite simpelweg optreden als een extra klant. Zij maken bijvoorbeeld gebruik van de diensten en infrastructuur van bestaande criminele netwerken om interferentie- en sabotageacties uit te voeren. De betrokken cybercriminelen voeren deze opdrachten in sommige gevallen onbewust uit, maar het komt ook voor dat dit gebeurt onder dwang of juist in ruil voor bescherming tegen strafrechtelijke vervolging in hun land van herkomst.

Het rapport waarschuwt dat de relatie tussen door staten gesponsorde dreigingen en cybercriminelen (zoals ransomware- en hackingcoalities Het rapport waarschuwt dat de relatie tussen door staten gesponsorde dreigingen en cybercriminelen (zoals ransomware- en hackingcoalities) ook in de toekomst een grote uitdaging voor de samenleving zal blijven vormen.

De doelwitten van deze hybride actoren zijn doorgaans overheden, kritieke infrastructuur en sectoren met een grote economische impact. Het uiteindelijke doel van dergelijke door staten gesponsorde of ideologisch gemotiveerde aanvallen is niet financieel, maar gericht op maatschappelijke ontwrichting. Ze zijn ontworpen om het publieke vertrouwen in de overheid en haar vermogen om burgers te beschermen te ondermijnen, om zo onveiligheidsgevoelens te zaaien en politieke instabiliteit te veroorzaken. Een concreet voorbeeld in het rapport zijn de DDoS-aanvallen die plaatsvonden tijdens de NAVO-top in Den Haag in juni 2025. Deze aanvallen waren onder meer gericht op websites van de top, regionale vervoersbedrijven en de gemeente Den Haag.

NoName057(16)

In het IOCTA-2026 rapport wordt uitgebreid ingegaan op het cybercrimenetwerk NoName057. Ook in andere rapporten wordt gesignaleerd dat dit netwerk zo’n 4.000 vrijwilligers onderhoudt via Telegram, hackerforums en gaminggroepen, met een sterk ‘gegamificeerd’ model. Vrijwilligers die via hun computers de meeste succesvolle aanvallen lanceren, verschijnen op een dagelijks scorebord en worden beloond in cryptovaluta (waaronder met de eigen ‘dCoin’). Deze mix van ideologisch nationalisme, groepsstatus en financiële beloningen trekt vooral jongere daders en opportunisten aan.

Om deze groepering een halt toe te roepen, werd in juli 2025 ‘Operation Eastwood’ uitgevoerd. Dit was een enorme, gecoördineerde actie geleid door Europol en Eurojust, met ondersteuning van ENISA. Hierbij werkten 19 landen nauw samen, waaronder Nederland, België, Duitsland, Oekraïne en de Verenigde Staten.

De operatie, waarbij 200 politieagenten betrokken waren, leidde tot aanzienlijke acties tegen het netwerk:

  • Ontwrichting van infrastructuur: De hoofdinfrastructuur werd offline gehaald en meer dan 100 servers wereldwijd werden ontwricht.
  • Arrestaties en acties: Er werden 24 huiszoekingen gedaan en 13 individuen ondervraagd. Er werden 9 arrestatiebevelen uitgevaardigd, waarvan er twee werden uitgevoerd, en 5 personen zijn op de ‘EU Most Wanted’-lijst geplaatst.
  • Aanpakken van volgers: Meer dan 1.000 supporters (de eerdergenoemde volgers in diverse landen) kregen een officiële waarschuwing (notificatie) over hun wettelijke aansprakelijkheid voor hun betrokkenheid.

Deze gecoördineerde actie ontwrichtte meer dan 100 servers wereldwijd en haalde een groot deel van de centrale C2-infrastructuur (Command and Control) van NoName offline. Tijdens de operatie werden huiszoekingen verricht, twee aanhoudingen gedaan (in Frankrijk en Spanje) en nog eens zeven internationale arrestatiebevelen uitgevaardigd tegen de vermoedelijke Russische aanstichters. Daarnaast werden meer dan 1.000 NoName-supporters direct via berichtenapps opgespoord en formeel gewaarschuwd dat zij via hun computers strafrechtelijk aansprakelijk zijn voor hun dader.

Naar verluid herstelde NoName na vijf dagen weer zijn infrastructuur en is weer actief.

Deze infographic van Notebook LM illustreert NoName057 en Operatie Clintwood:

Materiaal van seksueel misbruik van kinderen

Wederom is de tragische boodschap dat materiaal van seksueel misbruik van kinderen (CSAM) groeit. Online platformen worden gebruikt voor het maken en verspreiden van materiaal, met een toenemende ‘rise of ai-generated csam’.

Daders maken gebruik van image-to-image AI om bestaande beelden te manipuleren, en text-to-image/video modellen om beelden van de grond af aan op te bouwen. Het grote volume aan levensecht synthetisch materiaal maakt het voor opsporingsdiensten aanzienlijk moeilijker om echte slachtoffers te identificeren.

Een wat mij betreft zeer ongemakkelijk fenomeen is ‘The Com’.

‘The Com’

‘The Com’ is geen opzichzelfstaande, afgebakende groepering, maar een parapluterm voor een netwerk van online gemeenschappen en afpersingsnetwerken. Deze netwerken opereren voornamelijk via end-to-end versleutelde (E2EE) applicaties. Volgens Europol bestaat deze dadergroep grotendeels uit kinderen en tieners in de leeftijd van 8 tot 17 jaar.

De daders richten zich vaak op gaming-platforms die populair zijn onder kinderen, of ze zoeken doelbewust naar online kanalen waar jongeren discussiëren over hun fysieke of mentale problemen. Kwetsbare kinderen worden vervolgens via sociale media en berichtenapps in de val gelokt door middel van de zogeheten ‘love-bombing’-techniek. Hierbij wordt het slachtoffer aanvankelijk overladen met excessieve aandacht, complimenten en genegenheid om snel een diep vertrouwen op te bouwen.

Zodra de daders gevoelige informatie of compromitterend beeldmateriaal van het kind in handen hebben, verandert de dynamiek in afpersing. Ze gebruiken het verkregen materiaal als drukmiddel om het kind te dwingen nóg meer zelfgemaakt seksueel materiaal (CSAM) te produceren. Slachtoffers worden ook gedwongen om gewelddadige handelingen tegen zichzelf (zelfbeschadiging) of tegen anderen uit te voeren en dit vast te leggen op beeld.

De drijfveren van daders om zich bij deze gewelddadige netwerken aan te sluiten, lopen volgens Europol sterk uiteen. Sommigen doen het voor seksuele bevrediging, sociale beloning of een misplaatst gevoel van verbondenheid. Andere leden worden specifiek gedreven door een kwaadaardige wens om angst en chaos te zaaien, waarbij zij hun daden rechtvaardigen met ideologische of extremistische overtuigingen.

Nederland heeft op 14 oktober 2025 een man aangehouden op verdenking van zware mishandeling, sextortion, en als lid van de 764-groepering binnen de Com community. Zie verder ook dit achtergrond artikel in de Volkskrant, NRC, dit rapport ‘Van Meme tot Moord’ van HCCS en deze (schokkende) aflevering van Zembla op YouTube. Ik heb nog geen uitspraken kunnen vinden over leden van ‘The Com’ netwerk.

Prosecuting communication service providers

The arrest of Pavel Durov, CEO of Telegram, in August 2024, inspired us to write our article ‘Prosecuting communication service providers as crime facilitators: A cautionary tale’ for the journal Computer Law & Security Review. French law enforcement authorities charged Durov with multiple offences, including criminal association, the refusal to provide information for lawful interception, and complicity in the distribution of child sexual abuse material, drug trafficking, money laundering, computer crime, and fraud.

In our article, we examine the recent strategy of law enforcement authorities and public prosecutors to target communication service providers in criminal investigations and how fundamental rights constrain their strategy. In this blog post, we introduce our article and share the main findings.

We have also auto-generated a podcast using NotebookLM. It takes a more playful and hyperbolic tone than the article itself, but it captures the main ideas well. When you listen to it, please consider it a fun companion to the full paper rather than a literal retelling.

Similarly, we have included a video (created with NotebookLM). While it also adopts a more dramatic tone than our academic article, it serves as an accessible introduction to the core themes.

From reactive to proactive investigations

In our article, we first explain how the significant challenges of anonymity, encryption and jurisdiction in reactive criminal investigations into cybercrime led to a shift towards proactive investigation. Law enforcement authorities shifted to an intelligence or ‘data-driven’ approach. We illustrate how law enforcement authorities, working with other agencies, took down entire IT infrastructures used by criminals for botnets, ransomware and online marketplaces. The data stored on those servers can provide a treasure trove of information about buyers, sellers and administrators of online forums.

We then explain how this strategy is now employed for many different types of cybercrime and even used to combat organised crime. Increasingly, EU law enforcement authorities target communication service providers, such as VPN providers, certain types of hosting providers, and cryptophone providers. They collect large amounts of data which can then be used to start new investigations that may lead to the prosecution of suspects involved in serious crime. This poses interesting questions relating to the right to privacy (including data protection law) and the right to a fair trial.

However, in our article, we focus instead on the question of criminal liability and complicity for communication service providers arising from criminal activities committed by their clients. If you are interested in the human rights implications of data driven investigations, you can read our previous article ‘The future of data driven investigations in light of the Sky ECC operation’.

Fundamental rights constraints & case law analysis

The ECtHR has ruled that the mere offering of an encrypted communication service does not, in itself, amount to criminal liability for the provider. As shown in our case law analysis, this principle is upheld in Dutch courts. However, in both cryptophone cases analysed, directors of these companies were sentenced for directing a criminal organisation. The courts took into account the fact that they facilitated complete user anonymity by not registering personal data, assigning anonymous usernames, and accepting cash or Bitcoin payments.

The public prosecutor was required to prove that the defendants knew these phones were being provided to criminals. This aligns with the ECtHR’s requirement that the prosecution must establish proof that the accused had knowledge of the criminal organisation’s activities. As a result, the burden of proof extends beyond demonstrating the material elements of a criminal offence (actus reus) to establishing intent in forms of participation in crime, specifically by providing the means to commit offences to third parties. This requires proof of the perpetrator’s criminal intent (the mental element of the crime, or mens rea). In the context of a ‘bulletproof’ hosting provider or crypto communication service provider, the actus reus typically relates to the physical act of providing the technical means to commit a crime (e.g., servers and applications). Criminal intent can, for example, be demonstrated through communications with clients or advertisements on criminal marketplaces.

Under the principle of “double intention”, the prosecution in many jurisdictions must demonstrate that the provider not only intended to provide the technical service but also specifically intended to facilitate the underlying crimes committed by the users. The requirements to establish this type of intent vary across EU member states, depending on the specifics of national criminal law.

Finally, our analysis of national case law highlights the growing relevance of KYC (Know Your Customer) procedures and anti-money laundering measures in establishing criminal liability. Our findings indicate that evidence of criminal intent can be inferred from a deliberate lack of due diligence by the provider, even in the absence of strict legal obligations. This includes instances of inadequate customer administration, a failure to implement anti-money laundering measures, and the systematic ignoring of abuse notifications and law enforcement requests.

Future research

Further research exploring the intersection between the due diligence obligations of communication service providers and substantive criminal law would be valuable. Accordingly, a doctrinal analysis of the various modes of criminal participation is recommended, specifically within the legal systems of those states that actively employ this prosecution strategy: namely the Netherlands, France, Germany, and Belgium.

In this context, the ongoing proceedings against Pavel Durov in France warrant close attention. It is essential to distinguish Telegram from the significantly smaller bulletproof hosting providers and crypto communication service providers discussed in this article. The proportion of criminal activity on Telegram, relative to its total user base, will likely differ from that of providers allegedly targeting criminals exclusively.

Consequently, establishing the requisite mens rea for prosecution, specifically regarding co-perpetration and complicity, will present significant evidentiary hurdles. Therefore, continued scrutiny of cases such as the one involving Pavel Durov is essential.

Jan-Jaap Oerlemans & Sofie Royer

Read the full article here

This post can also be found at sofieroyer.be

Cybercrime jurisprudentieoverzicht maart 2026

Bron: afbeelding automatisch met WordPress gegeneerd n.a.v. het bericht over ddos-aanvallen op 112 met het ‘GoIP’.

Vrijspraak en veroordelingen voor leden soevereinenbeweging

Op 28 november 2025 heeft de rechtbank Rotterdam tien uitspraken gewezen over personen die bij de organisatie ‘Common Law Nederland Earth’ (CLNE) betrokken zouden zijn. Volgens het Kennis- en Expertisecentrum CTER van de politie is de Common Law‑beweging een ideologische variant binnen de soevereinenbeweging. Volgens deze beweging heeft het volk het recht om zich te bewapenen en te verdedigen. Aanhangers van deze ideologie roepen op tot het arresteren van ‘vijanden van het vrije Nederlandse volk’ en bepleiten hun berechting voor tribunalen. Indien nodig mag bij deze arrestaties dodelijk geweld worden gebruikt. Zie ook dit artikel en video op Nos.nl over de zaak en de “soevereinenbeweging” en dit persbericht op rechtspraak.nl.

Het onderzoek begon met een ambtsbericht van de Algemene Inlichtingen- en Veiligheidsdienst (AIVD) van 12 maart 2024 over personen die bij CLNE betrokken zouden zijn. De rechtbank Rotterdam overweegt in ECLI:NL:RBROT:2025:13804 dat vanuit de kerngroep Common Law Nederland Earth (CLNE) diverse Telegram‑chatgroepen waren aangemaakt, waaronder ‘Kartrekkers’ en ‘CL Sheriff’s Nederland’. Op wekelijkse of tweewekelijkse basis werden overleggen georganiseerd, zowel fysiek als online. In diverse Common Law‑documenten, zoals ‘The Common Law Sheriff Trainings Handboek’, wordt gesproken over het uitvoeren van burgerarrestaties, bewapende sheriffs, milities, tribunalen en het opzetten van een republiek. Deze documenten zijn gedeeld tijdens bijeenkomsten of via video’s, chatgroepen en Telegram. Op grond van de stukken in het dossier is de rechtbank van oordeel dat de kerngroep CLNE een organisatie betrof die het oogmerk had strafbare feiten te plegen, namelijk het uitvoeren van burgerarrestaties waarbij overheidsfunctionarissen worden opgepakt en het uitoefenen van dwang dan wel ambtsdwang. Dit maakt de kerngroep CLNE tot een criminele organisatie.

Door twee verdachten (ECLI:NL:RBROT:2025:13801 en ECLI:NL:RBROT:2025:13802) in een YouTube‑video opgeroepen de huidige regering omver te werpen en met dat doel met veel mensen gezagsdragers te arresteren en te berechten. Daarmee wordt opgeruid tot een terroristisch misdrijf, namelijk wederrechtelijke vrijheidsberoving met een terroristisch oogmerk. Het oogmerk van CLNE was verder gericht op het plegen van ambtsdwang en dwang. De verdachte wordt vrijgesproken van training voor terrorisme door het organiseren van bijeenkomsten waar een plan werd gepresenteerd over het organiseren van noodhulp in tijden van chaos. De rechtbank overweegt dat, hoewel het plan en de presentaties de indruk wekken dat het communicatienetwerk ook gebruikt kan worden bij acties om de overheid omver te werpen en de maatschappij te veranderen, dit niet expliciet wordt gemaakt. De nadruk ligt vooral op het verlenen van hulp in noodsituaties. De rechtbank kan daarom niet vaststellen dat Operatie Enduring Freedom en aanverwante documenten bedoeld zijn om terroristische daden te ondersteunen.

De verdachte die als oprichter van CLNE wordt gezien, wordt veroordeeld (ECLI:NL:RBROT:2025:13802) tot een gevangenisstraf van één jaar (waarvan 190 dagen voorwaardelijk) met een proeftijd van drie jaar. De medeverdachte (ECLI:NL:RBROT:2025:13801), die een prominente en leidende rol binnen de kerngroep CLNE had, is eveneens veroordeeld voor opruiing, het illegaal voorhanden hebben van een vuurwapen en deelname aan een criminele organisatie met als oogmerk opruiing tot een terroristisch misdrijf. Hij had ten aanzien van het aanstellen en organiseren van de sheriffs een coördinerende rol en was de ‘kartrekker’ van de sheriffs binnen CLNE/Volksraad.

Ten slotte wordt in een andere zaak (ECLI:NL:RBROT:2025:13806) een medeverdachte veroordeeld voor wapenhandel van totaal 13 vuurwapens. Voor de wapenhandel wordt een gevangenisstraf opgelegd van 36 maanden, waarvan 12 maanden voorwaardelijk, met een proeftijd van twee jaar.

Vrijspraak voor online opruiing door lid Tweede Kamer

Op 5 maart 2026 heeft het Hof Den Haag een Kamerlid van de Tweede Kamer voor de fractie Forum voor Democratie (FvD) vrijgesproken van opruiing (ECLI:NL:GHDHA:2026:333). Zie ook dit bericht op Nos.nl.

Op zaterdag 2 juli 2022 werd door FvD een boerenforum georganiseerd met als (onder)titel ‘Een toekomst voor boeren in Nederland’. De bijeenkomst vond plaats op het terrein van een bloementeler in Tuil. Er waren ongeveer 100 personen aanwezig. De verdachte heeft daar verklaard dat het in een democratie niet altijd gezond is als er een taboe rust op het gebruik van geweld, dat uit artikel 41 Sr volgt dat geweld is toegestaan indien dat noodzakelijk is in het kader van noodweer, en dat een overheid die het geweldsmonopolie misbruikt tegen de eigen bevolking een kwaadaardige, tirannieke overheid betreft die moet vallen en weg moet.

Na een lange overweging in rechtsoverweging 7.3 concludeert het Hof dat de verdachte zich in zijn toespraak niet schuldig heeft gemaakt aan (indirecte) opruiing, nu hij niet ‘de geesten rijp heeft gemaakt voor strafbaar handelen’. Naar het oordeel van het hof heeft de verdachte met zijn uitlatingen, naar inhoud en strekking in hun onderlinge samenhang bezien, direct noch indirect aangespoord tot enig strafbaar feit of tot gewelddadig optreden tegen het openbaar gezag. De verdachte heeft met zijn uitlatingen weliswaar de strafrechtelijke grens opgezocht, maar deze naar het oordeel van het hof – met verwijzing naar het voorgaande – niet overschreden.

De tweede uiting waarvoor het Kamerlid door het Openbaar Ministerie wordt vervolgd betreft een interview voor het Belgische mediakanaal ‘Compleetdenkers.be’. Dit interview is op 13 november 2022 op YouTube geplaatst. Na ongeveer 53 minuten doet de verdachte de tenlastegelegde uitlatingen. Deze uitlatingen houden onder andere in dat het in de geschiedenis vaker is gebeurd dat regimes die zich tiranniek gedragen ten val worden gebracht door de bevolking en dat de verdachte hoopt dat dit ook gebeurt, in die zin dat mensen naar het parlement trekken en niet meer weggaan totdat de regering is gevallen. Hij geeft aan dat het verleden leert dat daarbij soms ook dodelijke slachtoffers vallen. Vlak daarna zegt hij dat hij dat vreselijk vindt, dat hij hoopt dat dit kan worden voorkomen en dat hij hoopt op een fluwelen revolutie waarbij alles vreedzaam blijft. Deze laatste woorden zijn niet in de tenlastelegging opgenomen.

Naar het oordeel van het hof kan ook in dit geval niet worden gezegd dat de verdachte met zijn uitlatingen, naar inhoud en strekking in hun onderlinge samenhang bezien, direct of indirect heeft aangespoord tot enig strafbaar feit of tot gewelddadig optreden tegen het openbaar gezag. In tegenstelling tot de onder feit 1 genoemde uitlatingen noemt de verdachte het gebruik van geweld niet, maar spreekt hij enkel van verzet dat in zijn ogen vreedzaam dient te blijven. Dit leidt ertoe dat de verdachte van de hem tenlastegelegde feiten wordt vrijgesproken.

Vrijspraak na gebruik lokprofiel door lokagent

Op 4 februari 2026 is door de rechtbank Oost‑Brabant een verdachte vrijgesproken (ECLI:NL:RBOBR:2026:728) van voorbereidingshandelingen tot mensenhandel. Interessant is dat in deze zaak een opsporingsambtenaar zich voordeed als een 17‑jarige sekswerker.

Uit het dossier en de verklaring van de verdachte blijkt dat de verdachte op 21 juni 2023 van 15:40 tot 16:21 uur een chatgesprek heeft gevoerd met een opsporingsambtenaar ie zich voordeed als een 17‑jarige jongen op een (geanonimiseerde) website. Na het gesprek, waarin de fictieve jongen seksuele diensten tegen betaling aanbood, vraagt de verdachte of de fictieve jongen langs wil komen om seks te hebben en wordt het gesprek over de seksdate voortgezet via WhatsApp. De verdachte heeft zowel bij de politie als bij de rechter‑commissaris verklaard dat hij het chatgesprek voerde omdat hij op zoek was naar seks en dat hij het gesprek over het laten verrichten van sekswerk tegen betaling spannend en opwindend vond. Verder heeft de verdachte verklaard dat hij uiteindelijk afzag van de seksdate omdat hij iemand zag fietsen waarvan hij dacht dat het de jongen betrof met wie hij een afspraak had en dat hij deze persoon er te jong uit vond zien.

De raadsvrouw voert aan dat sprake is van ontoelaatbare uitlokking door een lokagent en dat de verdachte niet de intentie had om daadwerkelijk een minderjarige sekswerk tegen betaling voor hem te laten verrichten. De rechtbank overweegt allereerst dat wanneer de politie een lokprofiel inzet, zij een verdachte niet tot verdergaande handelingen mag brengen dan waarop zijn opzet van tevoren was gericht, aangezien dan sprake is van uitlokking door de politie. De rechtbank is van oordeel dat daarvan in dit geval geen sprake is. Van belang is daarbij dat de verdachte het eerste contact zocht met de lokagent en dat het voorstel om sekswerk tegen betaling te verrichten ook van de verdachte kwam. Het primaire verweer van de verdediging wordt dan ook verworpen.

De rechtbank is van oordeel dat het voeren van een dergelijk chatgesprek met een minderjarige kan vallen onder het werven van een minderjarige met het oogmerk van seksuele uitbuiting of de poging daartoe, dan wel een poging tot het voordeel trekken uit seksuele handelingen door een minderjarige met een ander tegen betaling, zoals strafbaar gesteld in de subonderdelen 2 en 8 van artikel 273f Sr. Nu er echter geen sprake is van een minderjarig slachtoffer in deze zaak (er was immers sprake van een fictieve jongen), is niet aan de delictsomschrijving van deze subonderdelen voldaan. Om deze reden zijn de gedragingen van de verdachte door het Openbaar Ministerie ten laste gelegd als strafbare voorbereiding van mensenhandel met betrekking tot een minderjarige.

Anders dan de officier van justitie heeft betoogd, is de rechtbank van oordeel dat het enkele feit dat de verdachte in de chat heeft gesproken over de plekken waar het sekswerk zou moeten plaatsvinden en hoe de opbrengst zou worden verdeeld, onvoldoende is om te concluderen dat hij dit plan ook daadwerkelijk wilde uitvoeren. Behalve de bewuste chat zijn er geen aanknopingspunten die ondersteunen dat de verdachte bezig was voor te bereiden dat een ander voor hem sekswerk zou gaan verrichten. De uitleg van de verdachte dat hij het chatgesprek slechts vanuit een seksuele fantasie heeft gevoerd, past binnen de bevindingen zoals die in het dossier zijn opgenomen. De verdachte wordt vrijgesproken.

Veroordeling voor ddos-aanvallen op 112

De rechtbank Rotterdam heeft op 19 december 2025 een verdachte veroordeeld (ECLI:NL:RBROT:2025:15183) voor het uitvoeren van DDoS‑aanvallen op het noodnummer 112.

De rechtbank overweegt dat in de periode van 1 tot en met 4 november 2022 het noodnummer 112 werd overspoeld met geautomatiseerde oproepen vanaf een GoIP‑32 simbox die bij medeverdachten thuis stond. Deze GoIP’s, apparaten waarin meerdere simkaarten kunnen worden geplaatst, waren onderdeel van een computeropstelling die door de verdachte was opgezet. De verdachte werkte samen met twee medeverdachten en beheerde de GoIP’s op afstand via daarop geïnstalleerde software. In ieder van de GoIP’s was een automatiseringsmaatregel ingevoerd, waardoor de GoIP’s oproepen konden doen naar het noodnummer 112.

De rechtbank is van oordeel dat sprake is van in ieder geval voorwaardelijk opzet op het belemmeren van de 112‑centrale. Daarbij is van belang dat de verdachte heeft verklaard dat hij het Telegram‑bericht van 28 augustus 2022 heeft verzonden, waarin staat dat hij in gang heeft gezet dat de GoIP automatisch een paar uur per dag naar het alarmnummer belt. Hieruit blijkt dat de verdachte in augustus 2022 al wist van de aanwezigheid van de automatiseringsregels in de GoIP’s. Ten tijde van de aanvallen zag de verdachte op het beheerderspaneel waarschuwings‑sms’jes van 112 binnenkomen over ‘oproepen zonder spoed’ naar 112. De verdachte heeft ook na deze berichten de aanvallen door de GoIP’s niet gestopt, terwijl hij daartoe wel de mogelijkheid had. Hij heeft deze aanvallen bewust laten doorlopen om in een concurrentiestrijd met medeverdachten aan hen schade toe te brengen.

De verdachte heeft daarmee willens en wetens de kans aanvaard dat vanaf de GoIP’s oproepen naar het noodnummer 112 konden plaatsvinden. Aangezien de verdachte op 2 november 2022 wist dat de geautomatiseerde oproepen vanaf de GoIP’s naar het noodnummer 112 plaatsvonden en desondanks niet ingreep, heeft hij ook willens en wetens de aanmerkelijke kans aanvaard dat de toegang tot de landelijke 112‑centrale werd belemmerd, aldus de rechtbank.

De rechtbank overweegt dat de verdachte door zijn gedragingen een situatie heeft laten voortduren waarbij de bereikbaarheid van het noodnummer 112 fors verminderde. Echte noodoproepen zijn hierdoor mogelijk niet of vertraagd aangenomen. Dit brengt een potentieel ernstig gevaar mee voor personen die in een acute noodsituatie verkeren en direct hulp nodig hebben.

Het noodnummer 112 is onderdeel van de vitale infrastructuur en de maatschappij moet kunnen vertrouwen op een onbelemmerde toegang tot dit noodnummer. De verdachte heeft met zijn gedragingen dat vertrouwen ondermijnd en de veiligheid van anderen in gevaar gebracht. De rechtbank rekent het de verdachte aan dat hij zich daar niets van heeft aangetrokken en dat hij slechts zijn eigen (zakelijke) belangen voor ogen heeft gehouden. De verdachte heeft verder twee verboden wapens in zijn bezit gehad en driemaal een auto bestuurd zonder dat hij over een rijbewijs beschikte. De rechtbank veroordeelt de verdachte tot een gevangenisstraf van acht maanden (waarvan een aantal maanden voorwaardelijk), met een proeftijd van twee jaar.

Vrijspraak voor delen van staatsgeheimen door voormalig medewerker NCTV

Op 11 maart 2026 heeft de rechtbank Rotterdam een voormalig medewerker van de NCTV veroordeeld (ECLI:NL:RBROT:2026:2400) voor het bezit van staatsgeheime stukken (art. 98 Sr). Hij krijgt een gevangenisstraf opgelegd van 20 maanden (gelijk aan het voorarrest). Mogelijk volgt hoger beroep.

De zaak kreeg veel media-aandacht, o.a. in dit achtergrondartikel op Trouw.nl, vanwege de enorme hoeveelheid staatsgeheime stukken die hij in zijn bezit had in zijn woning en ten tijde van aanhouding op Schiphol op weg naar een vlucht in Marokko. Hij werd ook verdacht van spionage voor de Marokkaanse inlichtingen- en contraspionagedienst ‘DGED’ (Direction Générale d’Etudes et de Documentation), maar werd daarvan door de rechtbank vrijgesproken. De zaak werd door NRC (zie ook deze podcast) ook wel ‘de grootste Nederlandse spionagezaak in decennia’ genoemd.  

Aanleiding tot het onderzoek

Aanleiding voor het onderzoek vormt het ambtsbericht op 10 oktober 2023 van de Algemene Inlichtingen- en Veiligheidsdienst (AIVD) aan de Landelijk officier van justitie terrorismebestrijding [naam 24] (hierna: Lovj) van het Landelijk Parket. Dit ambtsbericht is vervolgens ter beschikking gesteld aan de Rijksrecherche. Op basis van de inhoud van dit ambtsbericht is de Rijksrecherche een strafrechtelijk onderzoek gestart onder de naam ‘28Celestien’.

De verdachte was ten tijde van de ten laste gelegde feiten werkzaam bij de Nationaal Coördinator Terrorismebestrijding en Veiligheid (hierna: NCTV). Hij had eerst de functie van analist en sinds 2011 vervulde hij de functie van senior analist bij de Directie Kennis en Analyse (hierna: de analyse-afdeling). In 2022 is hij twee dagen per week gaan werken voor de NCTV, in verband met zijn promotieonderzoek.

De verdachte is op 26 oktober 2023 aangehouden op de luchthaven Schiphol, waar hij een vlucht wilde nemen naar Marokko. Hij bevond zich toen voorbij de ingang D van Vertrekhal 3 en liep richting de incheckbalies. Bij doorzoeking van zijn bagage werden meerdere gegevensdragers aangetroffen die aan de verdachte toebehoorden, waaronder meerdere digitale datadragers (harde schijven) van meerder Terabytes. Op 26 en 27 oktober 2023 heeft, onder leiding van de rechter-commissaris, een doorzoeking plaatsgevonden in de woning van verdachte. Bij deze doorzoeking is op verschillende plekken in de woning een groot aantal fysieke documenten aangetroffen, waaronder een groot aantal documenten met rubricering. In totaal gaat het volgens het onderzoek om:

  • 843 fysieke gerubriceerde stukken in de woning van de verdachte;
  • 815 gerubriceerde documenten op gegevensdragers in de woning van de verdachte;
  • 155 gerubriceerde documenten op de gegevensdragers in de bagage van de verdachte op Schiphol

De rechtbank acht het bewezen dat de verdachte opzettelijk staatsgeheime documenten onder zich heeft gehouden in zijn woning en zijn bagage, zonder daartoe gerechtigd te zijn. Hij heeft dat onder meer gedaan door deze op zijn kantoor te printen, mee naar huis te nemen en daar te scannen. Hij werd ervan verdacht dat hij de documenten op digitale gegevensdragers zette om deze mee te nemen naar Marokko en te delen met personen die verbonden zouden zijn aan de DGED.

Kunnen ambtsberichten als bewijsmateriaal dienen?

De verdediging heeft zich op het standpunt gesteld dat deze ambtsberichten niet als bewijs kunnen worden gebruikt, alleen al omdat de juistheid daarvan niet door de verdediging (en de rechtbank) kan worden getoetst.

De rechtbank overweegt dat in het arrest van 5 september 2006, ECLI:NL:HR:2006:AV4144, de Hoge Raad heeft overwogen dat geen rechtsregel zich verzet tegen het gebruik van door een inlichtingen- en veiligheidsdienst verstrekte inlichtingen als startinformatie voor het instellen van een strafrechtelijk onderzoek. Evenmin verzet enige rechtsregel zich tegen het gebruik van door zo een dienst vergaard materiaal tot het bewijs in een strafzaak. Wat betreft zulk gebruik tot het bewijs zal de strafrechter van geval tot geval met de nodige behoedzaamheid moeten beoordelen of het materiaal, gelet op de soms beperkte toetsbaarheid, tot het bewijs kan meewerken.

Gelet op dit rechtsoordeel van de Hoge Raad gaat de rechtbank er van uit dat de bovengenoemde AIVD- en MIVD-ambtsberichten als bewijs kunnen worden gebruikt, voor zover er voldoende andere informatie is die als steunbewijs kan dienen voor wat in de ambtsberichten is vermeld.

Ambtsberichten als (steun)bewijs?

De rechtbank noemt ook dat dat zij – net als de officieren van justitie en de raadsman – geen kennis heeft kunnen nemen van de stukken die in de tenlastelegging zijn vermeld. Het (gestelde) staatsgeheime karakter van die stukken verzet zich daartegen. De rechtbank zal zich dus op een andere manier een oordeel moeten vormen over de vraag of deze stukken terecht de kwalificatie ‘staatsgeheim’ hebben gekregen. De Lovj heeft de ambtsberichten beoordeeld en bevestigd dat de documenten terecht als staatsgeheim zijn aangemerkt en nog steeds deze status hebben. De ambtsberichten en het proces-verbaal van bevindingen van de Lovj worden door de rechtbank als steunbewijs gezien. Voor een aantal documenten geldt verder dat niet op grond van ambtsberichten van de AIVD / MIVD én processen-verbaal van de Lovj met voldoende mate van zekerheid kan worden vastgesteld dat zij een staatsgeheim karakter hebben.

Verder is van belang dat de verdachte toegang had tot ‘Rubrinet’, het systeem van de analyseafdeling van de NCTV waarin staatsgeheime documenten werden opgeslagen en waarin zij konden worden geraadpleegd met behulp van de ‘Zoek en Opslag Tool’ (ZOT). De verdachte had dus toegang tot Rubrinet en heeft erkend dat hij vanuit dat systeem staatsgeheime documenten heeft geprint. Na een lange overweging komt de rechtbank tot de conclusie het meenemen van staatsgeheime stukken buiten de kantooromgeving niet was toegestaan niet was toegestaan.

Veroordeling

Al met al vindt de rechtbank bewezen dat de verdachte in zijn woning en zijn bagage opzettelijk staatsgeheime documenten onder zich heeft gehouden zonder daartoe gerechtigd te zijn (art. 98 Sr). Een deel van die documenten heeft hij onder zich genomen door ze op kantoor te printen, mee naar huis te nemen en daar te scannen. Daarmee is de opzet van het onder zich nemen en houden gegeven. 

De rechtbank overweegt dat de verdachte door zijn omgang met staatsgeheime documenten ‘onacceptabele risico’s voor de staatsveiligheid gecreëerd’. Daarmee heeft de verdachte zijn ambtsplicht om zorgvuldig met bedoelde stukken en informatie om te gaan, met voeten getreden. Hij heeft daardoor niet alleen het vertrouwen dat zijn werkgever in hem stelde ernstig beschaamd, maar ook afbreuk gedaan aan het aanzien en de integriteit van de NCTV.

Vrijspraak voor delen van staatsgeheimen

De rechtbank overweegt dat in de visie van het openbaar ministerie de verdachte in Marokko contact onderhield met personen van de DGED en dit contact ten dienste stond van het verstrekken van staatsgeheime informatie. Dit maakt, ook volgens het openbaar ministerie, dat het printen en scannen als voorbereidingshandelingen daarvan moeten worden gezien. De rechtbank stelt vast de stellingen van het openbaar ministerie op belangrijke onderdelen geen steun vinden in het dossier.  Zo kan niet worden vastgesteld dat de verdachte daadwerkelijk een persoon van de DGED heeft ontmoet of dat de verdachte ooit iets aan één van hen of aan de DGED heeft verstrekt. In de ambtsberichten van de AIVD en MIVD wordt dit ook niet gemeld.

De rechtbank stelt vast dat er een ‘opvallende samenval in de tijd tussen de print- en scanactiviteiten door de verdachte op kantoor respectievelijk thuis, en zijn reizen’, door het OM aangeduid als ‘de treintjes van bewijs’ die zouden passen in een scenario van spionage en onrechtmatige fysieke overdracht van geheime informatie per reis. Ook kan de rechtbank zich ‘enige frustratie voorstellen aan de kant van het openbaar ministerie bij de opbouw en de timing in de verklaringen van de verdachte’ en de verklaringen van de verdachte zijn op punten onvolledig dan wel onbevredigend.

Dit alles neemt niet weg dat de rechtbank te midden van alle – bedenkelijke tot verdachte – omstandigheden rond de reizen van de verdachte op zoek moet gaan naar concrete aanwijzingen voor de ten laste gelegde onrechtmatige verstrekking van staatsgeheime informatie. Deze concrete aanwijzingen zijn, zoals overwogen, uiteindelijk niet aangetroffen. De hiervoor mede als onbevredigend aangeduide verklaringen van de verdachte vormen onvoldoende basis om de sprong te maken naar de conclusie dat zijn verklaringen zijn bestemd om de waarheid te verhullen, zodat het ‘niet anders kan zijn dan’ dat de verdachte schuldig is aan het hem verweten. De omstandigheid dat het buitengewoon moeilijk kan zijn om in een ‘spionagezaak’ rond het lekken van geheime informatie de daadwerkelijke verstrekking van die informatie te bewijzen, maakt niet dat de bewijsdrempel daarmee lager komt te liggen. Ook de genoemde onderzoeksresultaten laten onverlet dat concreet bewijs over verstrekking van staatsgeheime informatie of gegevens(dragers) met deze informatie niet voorhanden is. De ‘aanwijzingen dat zaken van hand tot hand zijn gegaan’ ziet de rechtbank niet. Daarom wordt de verdachte van het doorgeven van de documenten aan de Marrokaanse geheime dienst vrijgesproken.

De bron van kennis van “Abformatie”

In een wat bijzondere overweging gaat de rechtbank in op de staat van dienst voor de Nederlandse staat van de verdachte. De rechtbank overweegt dat de verdachte vele jaren in dienst is geweest van de Nederlandse staat. Hij heeft verklaard over zijn verdienste voor Nederland in het kader van het bestuderen van bijvoorbeeld het thema ‘radicalisering’ en het maken van internationaal-politieke analyses vanuit zijn uitgebreide, erkende kennis van de islam en de verschillende (waaronder ook extremistische) stromingen daarin, alsmede zijn kennis van een reeks buitenlanden. Een politicus zou zijn leven te danken hebben aan adequate informatie van de verdachte. De verdachte was kennelijk 24/7 beschikbaar – ook als hij op reis was – voor vragen en analyses met betrekking tot actuele politieke gebeurtenissen. Als bron van kennis werd hij binnen de diensten ook wel “Abformatie” genoemd.

De rechtbank ziet niet voorbij aan de waarde die de verdachte in dit opzicht kennelijk heeft gehad voor de Nederlandse overheid. Het moet voor hem ook buitengewoon wrang zijn, dat hij nu wordt beschuldigd van niets minder dan spionage, met name nu voor dit ernstigste verwijt (culminerend in een langjarige strafeis door het openbaar ministerie) het sluitende bewijs – zoals hiervoor is geoordeeld – niet is geleverd.

Maar, de rechtbank merkt hierbij wel op dat de procesopstelling van de verdachte aanzienlijk lijkt te hebben bijgedragen aan het trage verloop van het proces. Zijn verklaringen hebben ook nogal wat mist en nieuwe vragen gecreëerd. In de redenen voor de verdachte om zo laat en omslachtig te verklaren, heeft de rechtbank geen daadwerkelijk inzicht gekregen.

Hacks in de havens van Rotterdam en Antwerpen

In deze blog breng ik een rapport en uitspraken samen over de hacks in de havens van Rotterdam en Antwerpen die drugscriminaliteit voor georganiseerde misdaad faciliteerden. Daarbij heb ik gebruik gemaakt en geëxperimenteerd met Notebook LM. Een automatisch gegeneerde podcast is hieronder te luisteren:

Over de hacks zijn ook onder andere deze interessante achtergrondartikelen verschenen: The Mob’s IT Department | Bloomberg Business (2015) en Inside Job: How a Hacker Helped Cocaine Traffickers Infiltrate Europe’s Biggest Ports | OCCRP (2023). Het Bloomberg artikel beschrijft in feite de eerste generatie havenhacks en OCCRP en de jurisprudentie de tweede generatie havenhacks. In de eerste generatie hacks werd o.a. gebruik van gemaakt van keyloggers verstopt in stekkerdozen en de tweede generatie lieten ze ‘insiders’ malware installeren via USB-sticks op computers.

Notebook LM maakte ook automatisch deze ‘infographic’ op basis van de bronnen:

(ik heb het bewerkt en er enkele taalfoutjes uitgehaald).

Voor de liefhebbers heb ik ten slotte ook deze video automatisch gegenereerd op basis van de bronnen.

Europol rapport

Op 5 april 2023 publiceerde Europol een rapport (.pdf) over criminele netwerken in Europese havens. Het Europol-rapport schetst een beeld van Europese havens als kritieke infrastructuur die essentieel is voor de handel, maar tegelijkertijd zeer kwetsbaar voor infiltratie door georganiseerde misdaadnetwerken. Door het enorme volume van meer dan 90 miljoen containers per jaar is handhaving uiterst moeilijk, aangezien slechts 2% tot 10% fysiek gecontroleerd kan worden. Criminelen maken gebruik van deze lage pakkans en de vele actoren die toegang hebben tot haveninformatie om illegale goederenstromen te faciliteren.

Een van de meest prominente methoden die Europol beschrijft, is de fraude met containercodes (PIN-code fraude). Hierbij stelen criminelen unieke referentiecodes om containers ‘legaal’ van terminals op te halen voordat de rechtmatige eigenaar verschijnt. Deze vorm van digitale diefstal is met name in Rotterdam en Antwerpen op grote schaal vastgesteld en heeft de smokkel van honderden tonnen drugs mogelijk gemaakt.

De volgende infographic over pincodefraude uit het rapport geeft het proces duidelijk weer:

Corruptie wordt aangemerkt als de belangrijkste factor (“key enabler”) die infiltratie in havens mogelijk maakt. Criminele netwerken richten zich op medewerkers die toegang hebben tot gevoelige informatie of ICT-systemen. Door middel van hoge omkoopsommen worden personeelsleden verleid om digitale achterdeuren te creëren of vertrouwelijke informatie over scancontroles te lekken.

Ten slotte waarschuwt het rapport voor de interconnectiviteit van havens en de gewelddadige gevolgen van deze criminaliteit. Havens zoals Antwerpen en Rotterdam zijn perfecte hubs vanwege hun automatisering en verbindingen met het Europese achterland. De rivaliteit tussen criminele groepen leidt echter vaak tot geweld op straat in de omliggende steden, waarbij ook onschuldige omstanders slachtoffer kunnen worden.

Megazaak Zenne (Haven van Antwerpen)

In de megazaak Zenne heeft het Gerechtshof Amsterdam op 9 januari 2026 een 59-jarige verdachte veroordeeld (ECLI:NL:GHAMS:2026:21) tot een gevangenisstraf van 8 jaar en 6 maanden voor zijn leidende rol in een internationale criminele organisatie. De verdachten werden ook in eerste instantie veroordeeld door de rechtbank Amsterdam (zie o.a. ECLI:NL:RBAMS:2022:6800).

De organisatie drong tussen september 2020 en april 2021 binnen in de systemen van een havenbedrijf in Antwerpen. Dit gebeurde door een loketbediende om te kopen voor € 10.000, die vervolgens een USB‑stick met malware in een terminalcomputer plaatste. Hierdoor kregen de criminelen een digitale ‘backdoor’ tot de Solvo‑containerapplicatie, waardoor zij op afstand konden zien waar containers stonden, camerabeelden konden bekijken en konden controleren welke containers ‘scanvrij’ waren.

De verdachte wordt veroordeeld voor het medeplegen van de invoer van 210 kilo cocaïne via het schip Callao Express in Rotterdam in september 2020, verstopt in een container gevuld met flessen wijn. De naam van het schip waarop de container met drugs werd vervoerd, het containernummer, het zegelnummer, de hoeveelheid cocaïne en de data komen overeen met de inhoud van de gesprekken die kort voor en na de onderschepping zijn gevoerd via SkyECC‑telefoons. Ieder van de verdachten heeft essentiële handelingen verricht ten behoeve van de verlengde invoer van de 210 kilo cocaïne, zoals het regelen van de transporteur en het zorgdragen voor de borg van de transporteur, het opstellen van fictieve stukken ten behoeve van het transport, het uitleggen van de werking van Portbase aan een mededader voor het voormelden en het volgen van de aankomsttijd van het schip – van belang omdat de transporteur onmiddellijk ter plaatse moest zijn – en het door de verdachte instrueren van een medeverdachte, het opnemen van mededaders in groepschats ten behoeve van de onderlinge communicatie en het coördineren van de werkzaamheden.

Uit ontsleutelde SkyECC‑ en EncroChat‑berichten bleek dat de verdachte zich ook schuldig maakte aan het in de uitoefening van een beroep of gewoonte handelen in automatische geweren (zoals AK‑47 en MP5), handgranaten en munitie. De verdachte probeerde bovendien een slachtoffer af te persen voor 100 ‘bricks’ cocaïne of de geldwaarde daarvan, waarbij hij een beloning van 20 kilo cocaïne in het vooruitzicht stelde, welke hoeveelheid volgens het hof doorgaans rond een half miljoen euro waard is. Daarmee heeft de verdachte zich schuldig gemaakt aan een poging tot uitlokking van afpersing

Mega Berghaven (Haven van Rotterdam)

In de zaak Mega Berghaven (ECLI:NL:RBROT:2025:10707) draait het om een grootschalig corruptieschandaal bij de Douane Rotterdam, waarbij een 46-jarige douanemedewerkster gedurende bijna anderhalf jaar (rond 2020) vertrouwelijke informatie verkocht aan drugshandelaren. Zie ook het persbericht Celstraffen voor corrupte douanier en drie medeverdachten | Rechtspraak.

De vrouw raadpleegde douanesystemen zoals Plato en de Risicodatabase om gegevens over specifieke containers en bedrijven te achterhalen. Ze deelde screenshots van deze systemen via beveiligde SkyECC-cryptotelefoons met criminelen. Met de verstrekte informatie konden drugshandelaren zien welke containers een laag risico op controle hadden (‘scanvrij’) of juist geselecteerd waren voor controle. In de chats werd specifiek gesproken over transporten zoals bananen of mango’s uit Brazilië, waarbij de term “opium” werd gebruikt als verhulling voor cocaïne.

Uit de onderschepte chats bleek dat de organisatie aanzienlijke bedragen betaalde voor de informatie. Zij ontving € 25.000 (25K) per check in het douanesysteem. De 51-jarige zus van de douanier fungeerde als een cruciale tussenpersoon. Zij leverde de cryptotelefoon aan de douanier en onderhield het contact met de kopers van de informatie. De opbrengsten, die in totaal enkele tonnen bedroegen, werden witgewassen door grote contante stortingen op bankrekeningen en de aankoop van vier appartementen in Kosovo.

De douanier werd veroordeeld tot 43 maanden gevangenisstraf. Zij werd schuldig bevonden aan passieve ambtelijke omkoping, computervredebreuk, schending van het ambtsgeheim, witwassen en voorbereidingshandelingen voor de invoer van harddrugs.

Cybercrime jurisprudentieoverzicht januari 2026

Bron: met WordPress-gegenereerde afbeelding met de (automatische) prompt: “create a featured image depicting a modern wind farm with multiple wind turbines under a dramatic sky, symbolizing crryptocurrency mining in a windmill park. Highlight three mining rigs connected to a router at a wind farm location, and include two Helium nodes subtly integrated into the scene”. (haha)

Inleiding

We beginnen het jurisprudentieoverzicht met een bijzondere uitspraak over cryptominen in een windmolenpark. Ik kwam via – het altijd goed geïnformeerde – ‘copsincyberspace’ op de hoogte van de zaak. Daarna behandelen we wat uitvoeriger het arrest van de Hoge Raad over de verstrekking van inbeslaggenomen bestanden. De tekst heb ik geprobeerd hier en daar in meer begrijpelijke bewoordingen te formuleren, maar ik wil geen belangrijke details overslaan, dus het blijft een wat lange, taaie tekst.

Ook de uitspraken over een reseller van EncroChat-telefoons (met een “feit van algemene bekendheid” dat cryptocommunicatiediensten aantrekkelijk zijn voor criminelen), een veroordeling naar aanleiding van de takedown van LabHost (zie dit Europol persbericht uit 2024), en de veroordeling van een man voor doxing en bedreiging via sociale media zijn dit keer nogal uitgebreid, omdat ze interessante details en (soms) heldere en belangrijke juridische duidingen bevatten.

Veroordeling voor cryptominen op windmodelpark

Op 13 november 2025 deed de rechtbank Noord-Nederland een bijzondere uitspraak (ECLI:NL:RBNNE:2025:4621) over cryptominen in een windmolenpark. De verdachte is ten laste gelegd: diefstal (art. 310 Sr), computervredebreuk (art. 138ab Sr) en het wederrechtelijk wijzigen of toevoegen van gegevens (art. 350a Sr).

Volgens de officier van justitie heeft de verdachte drie mining rigs aangesloten op een router van Nordex in het inkoopstation van windmolenpark Gieterveen en twee Helium nodes verbonden met het netwerk van Nordex bij windmolenpark Waardpolder. Een router is een geautomatiseerd werk en ook het netwerk (de servers) van Nordex moet als zodanig worden beschouwd. De mining rigs en heliumnodes hebben gegevens toegevoegd aan dit netwerk. De officier van justitie stelt dat het niet relevant is dat niet precies geduid kan worden welke gegevens zijn toegevoegd. De rigs en nodes versturen immers gegevens via het netwerk van Nordex om crypto te minen, waardoor deze data aan het bestaande netwerk worden toegevoegd.

De rechtbank overweegt dat de verdachte in die periode werkzaam als ‘technical manager’ bij de beheersmaatschappij van de windmolenparken. De rechtbank is van oordeel dat het toevoegen van gegevens individualiseerbaarheid van de betreffende gegevens veronderstelt. Met andere woorden: het toevoegen van gegevens vereist dat concreet gemaakt kan worden welke gegevens er precies zijn toegevoegd. In de wetsgeschiedenis wordt het plaatsen van malware op een computer genoemd als klassiek voorbeeld van het toevoegen van gegevens. In die situatie is het duidelijk dat er gegevens zijn toegevoegd en om welke gegevens het gaat.

Het versturen van gegevens via het internet, zoals Helium nodes doen wanneer zij dekking bieden aan mobiele devices en voor die apparaten bestemde gegevens doorsturen, betreft ondeelbaar gegevensverkeer, zodat van het toevoegen daarvan niet kan worden gesproken. Deze situatie geldt eveneens voor de op het netwerk van Nordex aangesloten cryptominingcomputers. Ook hier is naar het oordeel van de rechtbank enkel sprake geweest van het versturen van gegevens via het internet, namelijk het verifiëren en registeren van nieuwe transacties om ervoor te zorgen dat de blokchain veilig is, en daarmee dus niet van het toevoegen van gegevens. De rechtbank acht daarom het ten laste gelegde art. 350a Sr niet wettig en overtuigend bewezen, zodat verdachte hiervan zal worden vrijgesproken.

Bij de strafoplegging houdt de rechtbank rekening met de omstandigheid dat uit het reclasseringsrapport volgt dat verdachte zijn leven een positieve wending heeft gegeven en zelfinzicht toont. Verder weegt mee dat verdachte niet eerder onherroepelijk is veroordeeld voor strafbare feiten en de kans op recidive als laag wordt ingeschat. Tot slot is er sprake van een aanzienlijke overschrijding van de redelijke termijn, waarbij geldt dat de behandeling van de zaak ter terechtzitting in eerste aanleg binnen twee jaar met een eindvonnis moet zijn afgerond. Bij deze uitspraak is de redelijke termijn met ruim vijf maanden overschreden. De rechtbank zal dit eveneens meewegen bij het bepalen van de straf. Daarom legt de rechtbank een taakstraf van 120 uren op. De gevorderde materiële schade van €4155,65 wordt toegewezen.

Arrest van de Hoge Raad over het verstrekken van bestanden op inbeslaggenomen gegevensdragers

Op 2 december 2025 heeft de Hoge Raad een arrest (ECLI:NL:HR:2025:1716) gewezen over het verstrekken van bestanden op inbeslaggenomen gegevensdragers.

Het Hof Den Haag had eerder de verdachte veroordeeld (ECLI:NL:GHDHA:2024:217) voor onder meer, het maken van een beroep of gewoonte van het bezit en het verspreiden van ‘kinderporno’ en ‘dierenporno’. Het hof legde destijds onttrekking aan het verkeer op van de inbeslaggenomen MacBook Pro en iPhone X, waarop deze ‘kinderporno’ en ‘dierenporno’ werden aangetroffen.

De advocaat heeft namens zijn cliënt een verzoek ingediend om het beslag op diverse goederen op te heffen. Het betrof persoonlijke foto’s uit het verleden en studiematerialen van de HBO-opleiding, waarmee hij zijn toekomst wil voortzetten. Het hof heeft dit verzoek afgewezen, waarop het cassatiemiddel is gericht. Kortgezegd stelde het hof voorop dat als een gegevensdrager strafbare gegevens bevat, deze in beginsel aan het verkeer moet worden onttrokken. Daarom besloot het hof de iPhone X en MacBook Pro volledig te onttrekken, omdat ongecontroleerd bezit daarvan in strijd is met de wet.

Het hof constateerde dat er bij zowel de iPhone X als de MacBook Pro sprake is van vermenging. Op beide gegevensdragers staan zeer grote hoeveelheden bestanden. De strafbare en niet-strafbare bestanden staan door elkaar op de gegevensdrager. De verdachte was bewust van deze vermenging. Het hof oordeelde dat het verstrekken van een kopie van de verzochte bestanden, gezien de vermenging, tot onevenredig tijdsbeslag zou leiden bij het scheiden van strafbare en niet-strafbare bestanden. Bovendien moest per afbeelding worden vastgesteld wie hierop te zien is alvorens deze kon worden verstrekt, om te voorkomen dat (strafbaar) beeldmateriaal, bijvoorbeeld van een slachtoffer in deze zaak, aan de verdachte zou worden gegeven. Het persoonlijke belang van de verdachte bij het ontvangen van een kopie van de bestanden woog niet op tegen dit tijdsbeslag.

De Hoge Raad overweegt in r.o. 3.5.1-3.5.4 dat artikel 36b tot en met 36d Sr de onttrekking aan het verkeer van een inbeslaggenomen voorwerp toestaat als dat voorwerp van die aard is, dat ongecontroleerd bezit daarvan in strijd is met de wet of het algemeen belang. Hieruit volgt dat het moet gaan om een voorwerp waarvan de aard relevant is in die zin dat het ongecontroleerde bezit, al dan niet in samenhang met het redelijkerwijs te verwachten gebruik daarvan, juist in verband met die aard, in strijd is met de wet of het algemeen belang (vgl. HR 8 maart 2005, ECLI:NL:HR:2005:AR7626).

Als een inbeslaggenomen gegevensdrager één of meer bestanden bevat waarop (bijvoorbeeld) ‘kinderporno’ of ‘dierenporno’ is afgebeeld, kan dat leiden tot de onttrekking aan het verkeer van die gegevensdrager op de grond dat het ongecontroleerde bezit van de gegevensdrager als zodanig in strijd is met de wet en het algemeen belang. Hierbij is van belang dat de Hoge Raad in zijn arrest van 4 december 2018, ECLI:NL:HR:2018:2244 heeft geoordeeld dat geen steun vindt in het recht de opvatting dat de afzonderlijke bestanden/gegevens op een gegevensdrager evenzoveel voorwerpen zijn waarop het beslag rust en zijn te beschouwen als afzonderlijke voorwerpen als bedoeld in artikel 36b Sr.

Als de rechter de onttrekking aan het verkeer van een inbeslaggenomen voorwerp oplegt, kan hij de effectuering van deze maatregel niet afhankelijk stellen van een voorwaarde (vgl. HR 6 december 2005, ECLI:NL:HR:2005:AU3309). Dit neemt niet weg dat de rechter op grond van artikel 33c lid 2 in samenhang met artikel 36b lid 2 Sr een geldelijke tegemoetkoming kan toekennen als dit nodig is om te voorkomen dat degene aan wie de onttrokken voorwerpen toebehoren, onevenredig wordt getroffen (vgl. HR 10 juli 2018, ECLI:NL:HR:2018:1156). Verder staat het wettelijk stelsel niet in de weg dat de rechter die de onttrekking aan het verkeer oplegt, op verzoek van de verdediging gelast dat aan de verdachte (een kopie van) één of meer bestanden op de gegevensdrager wordt verstrekt.

De vraag wanneer de rechter verstrekking van bestanden moet gelasten, kan niet in algemene zin worden beantwoord. Gezien de rechtspraak van het Europees hof voor de rechten van de mens (weergegeven in de conclusie van de advocaat-generaal, ECLI:NL:PHR:2025:700), waarin een “fair balance” tussen het algemeen belang en de bescherming van individuele rechten vereist is, hangt die beantwoording af van de concrete omstandigheden van het geval. Het gaat er daarbij in de kern om of het belang van de verdachte bij het verkrijgen van de beschikking over (een kopie van) één of meer bestanden zo zwaarwegend is dat nadere inspanningen van politie en justitie mogen worden verlangd om het verstrekken daarvan te realiseren.

De Hoge Raad wijst in dit verband op onder meer de volgende omstandigheden die de rechter in zijn afweging kan betrekken:
De Hoge Raad wijst op de volgende omstandigheden die de rechter in zijn afweging kan betrekken:

  • het aantal, de aard en de inhoud van de bestanden waarop het verzoek betrekking heeft, en daarmee samenhangend het belang dat de verdachte – mede gelet op artikel 8 EVRM en artikel 1 Eerste Protocol EVRM – heeft bij de verstrekking;
  • de (vindbaarheid van de) locatie(s) van deze bestanden op de gegevensdrager, het tijdsbeslag dat het onderzoek naar de betreffende bestanden met zich meebrengt, en de vraag of de verdachte de bestanden ook op een andere manier dan vanaf de gegevensdrager kon verkrijgen;
  • de mogelijkheid verstrekking te realiseren – zonder dat het risico ontstaat dat daarbij (ongemerkt) ook gegevens zouden kunnen worden verstrekt die tot de onttrekking van de gegevensdrager aanleiding geven –met een redelijke inspanningen van de daarbij betrokken functionarissen;
  • de vraag of belangen van derden zich verzetten tegen de verstrekking;
  • de mate waarin de verdachte zelf verantwoordelijk is voor het feit dat er naast strafbare bestanden ook andere, kennelijk voor hem belangrijke bestanden op de gegevensdrager staan.

Dit betekent dat een verzoek tot verstrekking van één of meer bestanden die zich op een – mogelijk voor onttrekking in aanmerking komende – gegevensdrager bevinden, zo tijdig, concreet en onderbouwd moet zijn, dat het openbaar ministerie voorafgaand aan of tijdens de terechtzitting een standpunt kan innemen. De rechter moet hiermee in staat worden gesteld een beslissing te nemen op basis van alle relevante omstandigheden. Indien nodig kan de rechter zich tevoren laten voorlichten over de mogelijkheden en benodigde inspanningen, zodat de afdoening van de strafzaak niet onnodig wordt vertraagd.

Volgens de Hoge Raad was de afwijzing van het Hof Den Haag geen onjuiste rechtsopvatting en was deze toereikend gemotiveerd.

Veroordeling resellers EncroChat-telefoons

Op 10 november 2025 heeft de rechtbank Oost-Brabant een man veroordeeld (ECLI:NL:RBOBR:2025:7270) voor de gewoontewitwassen en deelneming aan een criminele organisatie vanwege de verkoop van EncroChat-telefoons.

De rechtbank overweegt dat uit onderzoek blijkt dat binnen de EncroChat-organisatie een centraal administratiesysteem werd gebruikt, ook wel ‘portal’ genoemd, waarmee onder meer EncroChat-toestellen, abonnementen en tegoeden werden beheerd. Via deze portal konden telefoons ook worden gewist (gewiped).

Bij de opsporingsdiensten is op basis van onderschepte EncroChat-berichten het vermoeden ontstaan dat de verdachte EncroChat-telefoons heeft geleverd, abonnementen heeft geactiveerd en verlengd, wachtwoorden heeft gereset en telefoons heeft gewiped. Hierdoor zou hij crimineel geld hebben verdiend en zich schuldig hebben gemaakt aan witwassen. Ook wordt hij verdacht van deelname aan een criminele organisatie, medeplichtigheid aan drugshandel en het wegmaken van bewijsmateriaal.

De rechtbank is van oordeel dat op grond van de bewijsmiddelen, waaronder de bekennende verklaring van de verdachte, vaststaat dat hij gebruiker was van de Encrochat-ID ‘latepython’. Verder heeft de rechtbank vastgesteld dat de verdachte beschikte over een portal, dat zijn opdrachtgevers op zijn verzoek credits ter waarde van € 1,00 per credit in de portal zetten waarmee hij telefoons kon bestellen. Hij ontving deze telefoons en leverde ze vervolgens aan resellers. Van die resellers ontving hij contante betalingen, waarvan hij een deel behield en het overige bedrag naar zijn opdrachtgevers bracht. Ook activeerde en verlengde de verdachte via de portal abonnementen en wist hij op verzoek van resellers de inhoud van telefoons van klanten. Tot slot is vast komen te staan dat de verdachte het geld dat hij verdiende met de handel in EncroChat-telefoons en diensten niet aan de Belastingdienst heeft opgegeven, maar voor privé-aankopen gebruikte.

De rechtbank stelt vast dat handel in cryptocommunicatiediensten, zoals EncroChat, op zichzelf geen illegale activiteit is. De daarmee verkregen inkomsten hebben een legale herkomst, tenzij de rechtbank tot de conclusie komt dat het geld waarmee betaald wordt een criminele oorsprong heeft.

Feit van algemene bekendheid

In dat kader is van belang dat het een feit van algemene bekendheid is dat cryptocommunicatiediensten, zoals EncroChat, aantrekkelijk zijn voor criminelen om daarmee over de uitvoering van strafbare feiten te communiceren. Berichten die via deze apps worden verzonden zijn moeilijk te onderscheppen, want dergelijke cryptocommunicatiediensten hebben een hoge mate van beveiliging. Bovendien kunnen deze toestellen op afstand worden gewist, waardoor alles wat op de telefoon staat wordt verwijderd.

Witwassen

Dit feit van algemene bekendheid weegt naar het oordeel van de rechtbank mee in de beoordeling van de onderhavige zaak, maar is op zichzelf onvoldoende voor een bewezenverklaring van witwassen. En veroordeling voor witwassen vereist aanvullende omstandigheden die aantonen dat de producten en diensten waarin verdachte handelde, zijn gekocht met geld dat voorafgaand aan de aanschaf door misdaad is verkregen, en dat verdachte dit wist of redelijkerwijs kon vermoeden.

De rechtbank stelt voorop dat het eerste chatgesprek dat relevant is voor de wetenschap van verdachte dateert van 28 maart 2020. Voor de periode vóór die datum geldt dat de rechtbank geen andere bewijsmiddelen heeft dan het hiervoor genoemde feit van algemene bekendheid. Gelet hierop komt de rechtbank niet tot een veroordeling voor witwassen voor de gehele tenlastegelegde periode, maar zal de rechtbank verdachte partieel vrijspreken voor de periode tot 28 maart 2020.

Dat is anders voor de periode vanaf 28 maart 2020. Voor wat betreft die periode is naar het oordeel van de rechtbank sprake van een groot aantal aanvullende omstandigheden die uit de bewijsmiddelen, waaronder de chatgesprekken en de verklaring van verdachte, kunnen worden afgeleid.

Ten aanzien van de chatgesprekken stelt de rechtbank voorop dat zij bij de interpretatie van de voor het bewijs gebezigde chatberichten in aanmerking heeft genomen dat de raadsvrouw inzage heeft gekregen in de gehele dataset die het openbaar ministerie ter beschikking had en dat verdachte ter terechtzitting uitgebreid in de gelegenheid is gesteld om over bovengenoemde delen van het berichtenverkeer te verklaren, maar hij heeft daarvoor geen verklaring kunnen of willen geven. De rechtbank is het eens met de raadsvrouw dat terughoudendheid moet worden betracht bij de beoordeling van de telefoondata, maar naar het oordeel van de rechtbank zijn de berichten, die soms kort – enkele seconden – na elkaar zijn verstuurd voldoende duidelijk en niet voor andere interpretatie vatbaar dan die op basis van de tekst voor de hand ligt. De gesprekken zijn te volgen en bevatten doorgaans ook geen versluierde (geheim)taal. De gebruikers waanden zich kennelijk onbespied. De rechtbank komt daarom tot de conclusie dat de berichten zoals die in de bewijsmiddelen naar voren komen, in onderlinge samenhang bezien, niet vatbaar zijn voor een andere interpretatie dan de interpretatie die op basis van de tekst voor de hand ligt. De rechtbank gaat dan ook uit van de lezing van de berichten zoals die voor het bewijs zijn gebruikt.

De rechtbank acht naast het eerdergenoemde feit van algemene bekendheid de volgende aanvullende omstandigheden van belang:

  • verdachte is benaderd door opdrachtgevers over wie hij niets wil verklaren, met de vraag of hij een extra zakcentje wil verdienen;
  • verdachte beheert een ‘portal’ waarvoor hij bij (een van) zijn opdrachtgevers credits aanvraagt die zonder directe betaling worden toegevoegd;
  • verdachte bestelt en ontvangt grote aantallen toestellen tegelijk;
  • verdachte ontvangt en levert telefoontoestellen op verschillende adressen en op openbare plaatsen, liefst buiten het zicht van camera’s; het berichtenverkeer bevat onder andere: ‘kutcamera’s’, ‘zet auto bij de buren voor de deur’ en ‘deel tels bij je ma in garage zetten’;
  • verdachte levert telefoontoestellen en diensten aan personen die hij niet goed kent;
  • verdachte houdt geen administratie of registratie van klanten bij;
  • betaling vindt plaats met contant geld, waarbij sprake is van aanzienlijke bedragen;
  • verdachte geeft de inkomsten niet op aan de belastingdienst;
  • de telefoontoestellen en abonnementen zijn duur en hebben juist een veel beperktere functionaliteit ten opzichte van normale telefoontoestellen en abonnementen;
  • communicatie vindt plaats via versleuteld berichtenverkeer waarbij gebruik wordt gemaakt van usernames, zodat sprake is van anonimiteit
  • verdachte heeft angst voor de politie; het berichtenverkeer bevat onder andere: ‘kwam wouten tegen, woonwijk ingescheurd, plankgas’ en ‘kut thuis nog 120 toestellen’;
  • wipen vindt plaats op afstand en gebeurt in relatie tot politie-activiteiten zoals de arrestaties van gebruikers van de telefoons; het berichtenverkeer gerelateerd aan dat wipen bevat onder andere: ‘zit ie vast?’, ‘gaat om levenslang of vrij’,’arrested’ en ‘gepakt door de wouten’;
  • verdachte heeft over sim kaarten gezegd dat “over al de jaren er ook hoop in beslag zijn genomen en weet niet welke nr’s dat zijn’’
  • andere opvallende woorden in het berichtenverkeer: ‘AT had alle tels gepakt’, ‘tapkamer’, ‘encro op cel’, ‘zoeking’, ‘400k pillen en paar kg M’, ‘inval’, ‘sweepspullen’ en ‘mast aanstralen’;
  • verdachte gebruikt in het berichtenverkeer het woord witwassen;
  • verdachte heeft kennis van andere cryptocommunicatiediensten als Exclu en Sky.

Uit het samenstel van bevindingen concludeert de rechtbank dat – anders dan de verdediging aanvoert – ten minste een deel van de geldbedragen die verdachte ontving, middellijk of onmiddellijk uit misdrijf afkomstig was. De volgende vraag is of verdachte wist of redelijkerwijs had kunnen vermoeden dat hij EncroChat-diensten verkocht aan klanten die criminele activiteiten uitvoerden.

De rechtbank oordeelt – in het licht van de omstandigheden zoals beschreven in dit vonnis – dat verdachte wist, of in ieder geval willens en wetens de aanmerkelijke kans heeft aanvaard, dat het geld een criminele oorsprong had. Daarbij is van belang dat verdachte gedurende langere tijd abonnementen afsloot en verlengde, en ondanks herhaalde signalen van criminele activiteiten door gebruikers zijn handel voortzette.

De rechtbank acht daarmee wettig en overtuigend bewezen dat verdachte zich schuldig heeft gemaakt aan het witwassen van ‘enig geldbedrag’. Het exacte bedrag kan niet worden vastgesteld, mede omdat de rechtbank uitgaat van een kortere periode dan oorspronkelijk ten laste gelegd. Gezien de duur en met name de dagelijkse hoeveelheid transacties is er sprake geweest van een gewoonte.

Vrijspraak medeplichtigheid aan drugshandel

De rechtbank is het eens met de officier van justitie en de raadsvrouw dat uit het bewijs niet blijkt dat verdachte opzet had op de specifieke handel in verdovende middelen. Daarom acht de rechtbank hetgeen aan verdachte onder 3 ten laste gelegd, niet wettig en overtuigend bewezen en spreekt zij hem daarvan vrij.

Deelname aan een criminele organisatie

De rechtbank concludeert op basis van het bewijs dat verdachte en medeverdachte [medeverdachte 1] een duurzaam samenwerkingsverband vormden met een zekere structuur. Verdachte had als hoofd-reseller en beheerder van de ‘portal’ een leidende rol, terwijl [medeverdachte 1] als sub-reseller uitvoerende taken had. Uit hun frequente EncroChat-contact blijkt dat zij samenwerkten en de handel in EncroChat-telefoons en diensten als verdienmodel hadden. Verdachte leverde telefoons aan [medeverdachte 1], activeerde abonnementen op haar verzoek, en wiste telefoons indien nodig. [Medeverdachte 1] zorgde voor betaling van (een deel van) de inkomsten, terwijl verdachte ook met andere sub-resellers zoals [gebruikersnaam 4] samenwerkte. Ook de opdrachtgevers van verdachte, die credits in zijn portal zetten en uiteindelijk het geld ontvingen, behoorden tot dit verband.

De rechtbank acht bewezen dat het oogmerk van de organisatie gericht was op gewoontewitwassen (artikel 420bis Sr) en misdrijven als bedoeld in artikel 189 en 198 Sr, namelijk het vernietigen of verbergen van belastende EncroChat-gesprekken. Uit het bewijs blijkt dat verdachte en zijn medewerkers meerdere ‘wipe-verzoeken’ uitvoerden om de opsporing te bemoeilijken.

Op grond hiervan is bewezen dat verdachte deelnam aan een criminele organisatie als bedoeld in artikel 140 Sr.

Strafoplegging:

Bij de strafoplegging houdt de rechtbank rekening met de gezondheidssituatie van de vrouw van verdachte, zijn rol als kostwinner, het positief afgesloten reclasseringstoezicht en eerdere schorsingsvoorwaarden. Daarnaast compenseert de rechtbank de overschrijding van de redelijke termijn (2 jaar en ruim 1 maand) met een strafvermindering van 10%. De rechtbank legt een gevangenisstraf op van 16 maanden en een geldboete op van € 10.000.

Veroordeling voor het gebruik van phishing-as-a-service LabHost

Op 3 november 2025 heeft de rechtbank Midden-Nederland een verdachte veroordeeld (ECLI:NL:RBMNE:2025:5658) voor voorbereidingshandelingen voor het plegen van online fraude, namelijk het vervaardigen en voorhanden hebben van phishing panels en het overdragen, verwerven en voorhanden hebben van persoons-, creditcard- en bankgegevens met het doel fraude te plegen.

Op 16 januari 2024 startte onder leiding van de officier van justitie van het parket Midden-Nederland een opsporingsonderzoek genaamd 03Maia, voortvloeiend uit een internationaal onderzoek door autoriteiten in Groot-Brittannië en Estland naar een (geanonimiseerde) website. LabHost bleek een ‘phishing-as-a-service provider’ te zijn die tegen betaling toegang gaf tot diverse phishing pagina’s. De rechtbank definieert phishing panels als nepwebsites die qua uiterlijk sterk lijken op legitieme websites van banken of overheidsinstanties. Gebruikers konden na een cryptobetaling (o.a. Bitcoin) deze panels hosten op hun eigen server en vervolgens spam-e-mails of -sms-berichten naar slachtoffers versturen. Slachtoffers voerden onwetend hun persoonlijke gegevens, zoals bank- of creditcardgegevens, in op deze nepwebsites. Het aanbod van phishing panels was wereldwijd gericht, net als de slachtoffergroep.

De Estlandse opsporingsautoriteiten verkregen een forensische kopie van de LabHost database, die gehost werd op een server in Litouwen. Deze database werd doorzocht om gebruikers van de dienst te identificeren en aan te houden. Uit het onderzoek bleek dat deze gebruikers vermoedelijk wereldwijd verspreid waren, waaronder ook in Nederland. De Nederlandse opsporingsautoriteiten werden daarom verzocht deel te nemen aan het internationale onderzoek naar LabHostgebruikers. Op basis van account- en slachtoffergegevens, evenals de gekozen tijdzone, werd aangenomen dat ten minste 36 LabHostgebruikers zich in Nederland bevonden. Dit leidde tot het opstarten van onderzoek 3CC4ASTREA, gericht op de specifieke LabHostgebruiker in kwestie.

Werking van LabHost

Om gebruik te kunnen maken van de diensten van LabHost moest op de website [website] een account aangemaakt worden. Met dit account kon vervolgens een betaald lidmaatschap afgesloten worden voor toegang tot de wereldwijde service. Na betaling kreeg de gebruiker toegang tot gestandaardiseerde of ‘custom-made’ pagina’s (phishing panels) die sprekend leken op websites van echte banken, overheidsinstanties of online platformen zoals Netflix of Amazon.

Na het verkrijgen van toegang moesten gebruikers een eigen virtual private server (VPS) en domeinnaam aanschaffen. Om slachtoffers te overtuigen de link aan te klikken, moest de domeinnaam sterk overeenkomen met de instantie waarvan de website was nagemaakt. Vervolgens moest het domein gekoppeld worden aan de VPS, waarna bij LabHost verzocht kon worden het gekozen phishing panel op de VPS te laden, waarbij de inloggegevens (credentials) aan LabHost werden verstrekt.’

Na deze stappen was de nagebootste website operationeel en konden gebruikers e-mail- of sms-berichten naar slachtoffers versturen met een frauduleuze link naar de nepwebsite (phishing panel). Dit gebeurde buiten LabHost om. Zodra slachtoffers op de link klikten en hun gegevens invulden, werd deze informatie naar de server van LabHost gestuurd en vervolgens beschikbaar gesteld aan de gebruiker. Gebruikers konden hun Telegramaccount koppelen aan hun LabHostaccount om meldingen te ontvangen zodra een slachtoffer op de link klikte of gegevens invulde.

Bij de aanhouding van de verdachte werden onder meer een laptop en een Samsung S23 in beslag genomen. De inhoud van de laptop – die de verdachte sinds begin 2021 in bezit had – is door de politie vergeleken met de data van [userID] in de LabHostdatabase. Hieruit bleek dat de datum en tijdstippen van het aanmaken van het account en de database data vrijwel gelijkliepen. Daarnaast werden op de laptop en in de database de volgende overeenkomstige gegevens gevonden:

  • gebruikersnamen en bijbehorende wachtwoorden;
  • IP-adressen waarmee is ingelogd op het LabHost platform door [userID];
  • IP-adressen van de gehuurde VPS’s;
  • Domeinnamen die door [userID] zijn gebruikt;
  • Cryptobetalingen voor het LabHostabonnement.

Op basis van het bovenstaande acht de rechtbank bewezen dat de verdachte in de periode van 6 mei 2023 tot en met 16 april 2024 phishing panels en een programma voor het geautomatiseerd doorgeven van (slachtoffer)gegevens heeft verschaft, verworven en voorhanden heeft gehad. Anders dan de advocaat van de verdachte heeft betoogd, ziet de rechtbank vol opzet van de verdachte bij dit handelen. De panels en het programma zijn een technisch hulpmiddel ontworpen voor het aftappen van gegevens die worden overgedragen via telecommunicatie, als bedoeld in artikel 139c van het Wetboek van Strafrecht (hierna: Sr) en daarop was ook het oogmerk gericht.

De rechtbank is van oordeel dat ook bewezen is dat de verdachte het feit samen met anderen heeft gepleegd. Uit een Snapchatgesprek blijkt dat de verdachte samen met [Snapchat account 2] een programma gebruikte dat verband houdt met online fraude.

Daarnaast acht de rechtbank bewezen dat er sprake was van nauwe en bewuste samenwerking met LabHost. Hoewel LabHost de phishing panels leverde, vereiste het gebruik daarvan dat de gebruiker zelf een VPS (Virtual Private Server) en domeinnaam aanleverde. De gebruiker en medewerkers van LabHost werkten dus samen om functionele phishing panels te vervaardigen. De rechtbank ziet hierin een nauwe en bewuste samenwerking, waaraan beide partijen een wezenlijke bijdrage leverden. Beide partijen hadden elkaars bijdrage immers nodig om tot een werkend technisch hulpmiddel te komen, bestemd voor het aftappen van gegevens die worden overgedragen via telecommunicatie. Beide partijen hadden daar ook het oogmerk op. De rechtbank ziet hierin, naast bewijs voor medeplegen, dus ook bewijs voor het op de beschuldiging genoemde vervaardigen van een technisch hulpmiddel.

De rechtbank concludeert dat de verdachte zich gedurende bijna een jaar schuldig heeft gemaakt aan voorbereidingshandelingen voor online fraude. In samenwerking met LabHost heeft hij phishing panels (nepwebsites) gecreëerd, met als doel persoons-, creditcard- en bankgegevens van potentiële slachtoffers te verzamelen en deze vervolgens te gebruiken om hen financieel te benadelen. Uit het dossier blijkt dat de verdachte hierin succesvol is geweest; hij heeft meerdere keren slachtoffergegevens ontvangen op zijn Samsung S23, welke hij direct doorspeelde aan een onbekend gebleven derde.

Daarnaast beschikte de verdachte over aanzienlijke hoeveelheden bestanden met persoonsgegevens, telefoonnummers en e-mailadressen, en in sommige gevallen creditcard- en bankgegevens (leadlijsten). Op de laptop van de verdachte werden circa 18 gigabyte (!) aan leadlijsten aangetroffen. Deze lijsten worden vaak verkocht aan cybercriminelen, omdat de gegevens gebruikt kunnen worden voor oplichting, zoals vriend-in-noodfraude (ook bekend als Whatsappfraude). Op de Samsung S23 van de verdachte zijn indicaties gevonden van betrokkenheid bij deze vorm van fraude. In een Telegramgesprek met [Snapchat account 2] suggereert de verdachte hiermee geld te hebben verdiend: “3300 (de rechtbank begrijpt € 3.300,-) gepakt”.

Strafoplegging

De ernst van de feiten en de omstandigheden waaronder deze zijn gepleegd rechtvaardigen een langdurige gevangenisstraf, mede gezien het relevante oriëntatiepunt. Het feit dat een eerdere (nog niet onherroepelijke) veroordeling de verdachte er niet van heeft weerhouden soortgelijke strafbare feiten te plegen, wordt als verzwarend beschouwd.

De rechtbank legt daarom een onvoorwaardelijke gevangenisstraf op, maar ziet in de persoonlijke omstandigheden van de verdachte aanleiding deze gelijk te stellen aan de duur van het voorarrest. Terugkeer naar de gevangenis zou het proces van woningtoewijzing doorkruisen, dakloosheid veroorzaken en daarmee het recidivebeperkende doel ondermijnen. Zonder stabiele huisvesting is het voor de verdachte moeilijker een baan te vinden, wat het risico op terugval vergroot.

Gezien het reclasseringsrapport, maar ook de afwerende en externaliserende (schuld/verantwoordelijkheid buiten zichzelf leggen) houding van de verdachte op de zitting, cht de rechtbank een duidelijke waarschuwing noodzakelijk om herhaling te voorkomen. Het hoge recidiverisico, dat niet met voorwaarden kan worden ingeperkt, leidt tot een proeftijd van 3 jaren bij het voorwaardelijke deel van de straf.

Om afstraffing en recidivepreventie te bevorderen, legt de rechtbank daarnaast een onvoorwaardelijke taakstraf op. De rechtbank veroordeelt de verdachte tot een gevangenisstraf van 300 dagen (10 maanden), met aftrek van de reeds doorgebrachte 74 dagen voorarrest. De resterende 226 dagen worden voorwaardelijk opgelegd, met een proeftijd van 3 jaren. Daarnaast legt de rechtbank aan de verdachte op een taakstraf van 180 uren, te vervangen door 90 dagen hechtenis als de verdachte de taakstraf niet (naar behoren) uitvoert.

Veroordeling voor dreiging met een school shooting

Op 10 november 2025 heeft de rechtbank Noord-Nederland een verdachte veroordeeld (ECLI:NL:RBNHO:2025:13953) binnen het jeugdstrafrecht voor een het dreigen met een ‘school schooting’ (zie ook Nos.nl). De delicten bedreiging, poging tot afpersing, witwassen, oplichting en computervredebreuk zijn onder andere bewezen geacht.

De verdachte heeft onder meer op 3 april 2023 in Zaandam leerlingen en medewerkers van een college bedreigd met een misdrijf tegen het leven gericht. Hij stuurde een e-mail met de tekst: “Hallo alle, Dinsdag 4 april, 10:30. Zal de hele school naar de kanker gaan, mensen die op de grond liggen met bloed op hun. Vooral jullie docenten haha. Wordt de ergste dag van je leven let op.”. Daarnaast probeerde hij de school af te persen voor 100.000 dollar in cryptovaluta. De politie nam deze e-mail dermate serieus dat zij besloot de school op 4 april 2023 gesloten te houden (nos.nl).

De rechtbank stelt vast dat de verdachte zich vanaf veertienjarige leeftijd over een langere periode schuldig heeft gemaakt aan acht zeer ernstige strafbare feiten met veel slachtoffers. Naast de bovengenoemde bedreiging en poging tot afpersing, pleegde de verdachte diverse vormen van cybercrime, waaronder oplichting, computervredebreuk, het zonder toestemming wijzigen van wachtwoorden van e-mailaccounts en spoofing.

De verdachte belde slachtoffers en deed zich voor als een medewerker van een telecommunicatiebedrijf. Vervolgens wist hij hen te bewegen tot het doorgeven van een wachtwoordherstelcode van hun e-mailaccount, die hij eerder zelf had opgevraagd. Hij gebruikte deze codes om toegang te krijgen tot de accounts, met als doel berichten over cryptovaluta te vinden en vervolgens de cryptovaluta van de slachtoffers te stelen. De verdachte misbruikte hiermee het vertrouwen van zijn slachtoffers. Bovendien toonde hij geen enkel oog voor de gevolgen van zijn handelen en hield hij uitsluitend rekening met eigen financieel gewin. Het gebruik van gehackte (persoons)gegevens vormt een inbreuk op de privacy van anderen en veroorzaakt onveiligheid. Tot slot heeft de verdachte het geldbedrag, dat hij heeft verdiend met de oplichting, witgewassen. Dit vormt een ernstige bedreiging van de legale economie en tast de integriteit van het financiële en economische verkeer aan.

De rechtbank concludeert dat de bewezen feiten in beginsel een langdurige onvoorwaardelijke jeugddetentie zouden kunnen rechtvaardigen. Echter, gezien de overschrijding van de redelijke termijn, de consequenties die deze zaak al voor de verdachte heeft gehad en zijn huidige persoonlijke omstandigheden, acht de rechtbank herhaalde detentie niet passend.

De rechtbank veroordeelt de verdachte tot een jeugddetentie van 135 dagen, met aftrek, waarvan 120 dagen voorwaardelijk, en een onvoorwaardelijke taakstraf van 100 uren.

Veroordeling voor doxing, smaad, belediging, bedreiging en opruiing

Op 4 november 2025 veroordeelde (ECLI:NL:RBAMS:2025:8303) de rechtbank Amsterdam een man tot vijf maanden gevangenisstraf vanwege doxing, smaad, belediging, bedreiging en opruiing.

De verdachte heeft tussen 10 mei 2024 en 31 december 2024 een groot aantal berichten verspreid op zijn openbare accounts op X en Facebook, waarbij hij mensen heeft beschuldigd van (onder andere) pedofilie en kindermisbruik, corruptie, het zijn van nazi-aanhanger en het meewerken aan genocide. Daarnaast heeft hij van verschillende van deze personen namen, foto’s en adressen online gezet en heeft hij opgeroepen tot een volksgerecht op de Dam in Amsterdam. Ook heeft verdachte zijn huisgenoot bedreigd in een periode in januari 2025. De verdachte bekent dat hij de ten laste gelegde feiten heeft gepleegd. In de heldere uitspraak legt de rechtbank uit wat deze delicten zijn en waarom ze bewezen zijn.

Doxing

De rechtbank overweegt dat ‘doxing’ sinds 1 januari 2024 strafbaar is gesteld in artikel 285d Sr. Met de strafbaarstelling van ‘doxing’ wordt de norm gesteld dat het zich verschaffen, verspreiden of anderszins ter beschikking stellen van persoonsgegevens van een ander voor intimiderende doeleinden, zoals vrees aan (laten) jagen en/of ernstige overlast aan (laten) doen, onacceptabel is. Het doel van de strafbaarstelling is de persoonlijke vrijheid van (potentiële) slachtoffers beschermen.

Voor strafbaarheid van doxing is vereist dat degene die zich de persoonlijke gegevens verschaft, deze verspreidt of anderszins ter beschikking stelt (hierna samen aan te duiden als: verspreiden). Dat zijn gedragingen die opzet impliceren. Het verspreiden moet zijn gedaan met het oogmerk om een ander vrees aan te jagen, ernstige overlast aan te (laten) doen of ernstig te hinderen in zijn beroepsuitoefening. Aan het oogmerkvereiste, wat de zwaarste opzetvorm is, is voldaan als de verdachte op het moment van die gedraging die bedoeling heeft dan wel dat het niet anders kan zijn dan dat de verdachte heeft beseft dat het noodzakelijke gevolg van zijn handeling is, dat het slachtoffer vrees zal worden aangejaagd, ernstige overlast zal worden aangedaan of in de uitoefening van zijn ambt of beroep zal worden gehinderd.

Opvallend is dat de rechtbank – anders dan de officier van justitie – van oordeel dat is voldaan aan het oogmerkvereiste ten aanzien van alle in de tenlasteleggingen genoemde personen. De rechtbank acht bewezen dat de verdachte deze feiten heeft begaan.

Smaadschrift

Over smaad(schrift) overweegt de rechtbank dat het een specifieke vorm van belediging betreft en daarom een zwaarder misdrijf is dan eenvoudige belediging. De strafbaarstelling van smaad(schrift) onderscheidt zich van eenvoudige belediging doordat het een verplicht middel tot belediging bevat, in die zin dat bij smaad(schrift) de aanranding van de eer en goede naam van een ander een beschuldiging ten laste van die ander moet inhouden, waarbij die beschuldiging aan het publiek bekend moet zijn gemaakt. De strafbaarstelling van smaad(schrift) beoogt de morele integriteit van de smadelijk beschuldigde met betrekking tot diens publieke reputatie te beschermen.

In het algemeen heeft een beschuldiging een smadelijk karakter wanneer het een min of meer concreet omschreven misdrijf of zodanig omschreven feit betreft dat met de positieve moraal strijdt, iemands eer of goede naam wordt aangerand of waarmee iemand publiekelijk in een ongunstig daglicht wordt gesteld. Voor een bewezenverklaring van smaadschrift is verder vereist dat vast komt te staan dat de verdachte de kennelijke bedoeling heeft gehad om aan de door hem geuite beschuldiging ruchtbaarheid te geven. Onder ‘ruchtbaarheid geven’ als bedoeld in artikel 261 Sr dient te worden verstaan ‘het ter kennis van het publiek brengen’. Met zodanig ‘publiek’ is een bredere kring van betrekkelijk willekeurige derden bedoeld.

De rechtbank is – met de raadsman – van oordeel dat bepaalde uitlatingen van verdachte geen omschrijving van een concrete gedraging van de beschuldigde behelzen. Zoals hiervoor toegelicht is er geen sprake van smaadschrift als niet aan die eis wordt voldaan. De verdachte wordt voor zover het gaat over die uitlatingen dus vrijgesproken van het plegen van smaadschrift.

Belediging

Deze uitlatingen kunnen echter wel als eenvoudige belediging worden gekwalificeerd. De betreffende uitlatingen van verdachte zijn op zichzelf zonder meer beledigend van aard. De rechtbank overweegt dat een uiting als beledigend kan worden beschouwd wanneer zij de strekking heeft een ander bij het publiek in een ongunstig daglicht te stellen en hem aan te randen in zijn eer en goede naam. Het beledigende karakter van de uiting kan verder worden versterkt door de context waarin de verdachte deze heeft gedaan.

Verhouding met de vrijheid van meningsuiting

De rechtbank stelt vast dat de verdachte een groot aantal verschillende berichten heeft verspreid op X en Facebook met teksten waarbij verschillende personen worden beschuldigd van onder andere pedofilie en het plegen van genocide. Vlak nadat verdachte het bericht “Het volk heeft deze criminele psychopaten allang ontmaskerd!” heeft gestuurd, stuurt hij bijvoorbeeld het bericht “Wie moet er nou in een inrichting, een vieze pedofiel die niet van kinderen af kan blijven of iemand die boos op hem wordt? Wie moet er nou in een inrichting, een corrupte viroloog die meedoet aan genocide of iemand die boos op haar wordt?”

De verdachte heeft hiermee bewust de aanmerkelijke kans aanvaard dat het bericht zo zou worden opgevat dat de betreffende persoon in haar eer en goede naam zou worden aangetast. De berichten kunnen niet anders worden gelezen dan dat verdachte hiermee de bedoeling heeft gehad om de betrokkenen in een kwaad daglicht te stellen. De uitlatingen van de verdachte kunnen, gelet op de inhoud ervan, niet worden opgevat als te zijn gedaan om een publiek debat op gang te brengen. De rechtbank is dan ook van oordeel dat de uitlatingen niet kunnen worden gerechtvaardigd met een beroep op de vrijheid van meningsuiting.

De rechtbank acht op grond van de aangifte, het proces-verbaal van het verhoor van verdachte en verklaring van verdachte ter terechtzitting ten slotte ook bewezen dat verdachte het ten laste gelegde feit van bedreiging heeft begaan. De verdachte heeft ter terechtzitting en bij zijn verhoor expliciet verklaard dat het klopt dat hij tegen aangever heeft gezegd “Please come and vist me so I can beat the hell out of you” en dat hij aangever in elkaar zou slaan als aangever bij verdachte thuis zou komen. De rechtbank acht daarom de ten laste gelegde bedreiging met zware mishandeling bewezen.

Strafmotivering

De verdachte lijdt aan een depressie met angstige spanning, vitale, stemmingscongruente en stemmingsincongruente psychotische kenmerken, ernstig, recidiverend, mogelijk in het kader van een bipolaire-I-stoornis. Daarnaast is er sprake van ernstige een stoornis in het cannabisgebruik. Het ten laste gelegde wordt daarom in verminderde mate aan de verdachte toegerekend.

Gezien de aard en de ernst van de bewezenverklaarde feiten is de rechtbank van oordeel dat een gevangenisstraf passend is. Daarbij heeft de rechtbank gekeken naar straffen die in soortgelijke zaken worden opgelegd. Het legt een gevangenisstraf van vijf maanden op, met aftrek van voorarrest, waarvan drie maanden voorwaardelijk, met een proeftijd van twee jaren en daarbij een deel van de bijzondere voorwaarden zoals geadviseerd door de reclassering, te weten: meldplicht, ambulante behandeling (met mogelijkheid tot kortdurende klinische opname), meewerken aan middelencontrole en ambulante (outreachende) begeleiding.