Cybersecuritybeeld Nederland 2026

Op 6 november 2026 is het nieuwe Cybersecuritybeeld Nederland 2026 (.pdf) gepubliceerd. Het rapport beschrijft de belangrijkste cyberdreigingen en incidenten uit de afgelopen rapportageperiode en roept bedrijven en overheidsinstellingen opnieuw op hun digitale weerbaarheid te vergroten.

Veel dreigingen herkennen we uit eerdere edities van het CSBN. tatelijke actoren voeren spionage- en sabotageoperaties uit, cybercriminelen professionaliseren verder en organisaties blijven kwetsbaar. Zie bijvoorbeeld mijn CSBN-overzicht uit 2025.

De hoofdboodschap is dat de cyberdreiging sneller groeit dan de digitale weerbaarheid. Volgens het CSBN ontstaat daardoor een verdere scheefgroei die een ernstig risico vormt voor de nationale veiligheid. In dit blogbericht licht ik enkele ontwikkelingen uit. Bijzondere aandacht besteed ik aan de hack bij het Openbaar Ministerie, waarover inmiddels ook het rapport Van ‘brand meester’ naar ‘brandveilig’ (.pdf) van de Commissie Smits is verschenen en ik sluit af met een luistertip van de onvolprezen Podcast Cyberhelden.

Reële kans op conflict

Het CSBN benoemd expliciet dat het voor het eerst in lange tijd reëel is dat Nederland op grond van artikel 5 van het NAVO-verdrag direct betrokken raakt bij een grootschalig gewapend conflict. Cyberoperaties zouden daarin niet alleen ondersteunend zijn. Digitale spionage, voorbereidingshandelingen en toegang tot vitale infrastructuur kunnen voorafgaan aan daadwerkelijke sabotage of militaire operaties. Zo waarschuwden de inlichtingendiensten dat Rusland met gehackte IP-camera’s langs militaire routes in Nederland zoekt naar wapentransporten richting Oekraïne en experimenteerde Moskou al met wiper-malware (LazyWiper) tegen Poolse energiecentrales.

Statelijke actoren combineren digitale en fysieke sabotage, spionage, heimelijke beïnvloeding en economische druk. Veel van deze activiteiten blijven bewust onder de drempel van een gewapend conflict. De afzonderlijke handelingen lijken soms beperkt, zoals de inzet van Nederlandse tieners die via Telegram werden aangestuurd om met Wi-Fi-sniffers internationale instellingen in Den Haag te verkennen, maar volgens het CSBN kunnen zij gezamenlijk de Nederlandse nationale veiligheid, de economische veiligheid en het functioneren van de democratische rechtsstaat aantasten.

China

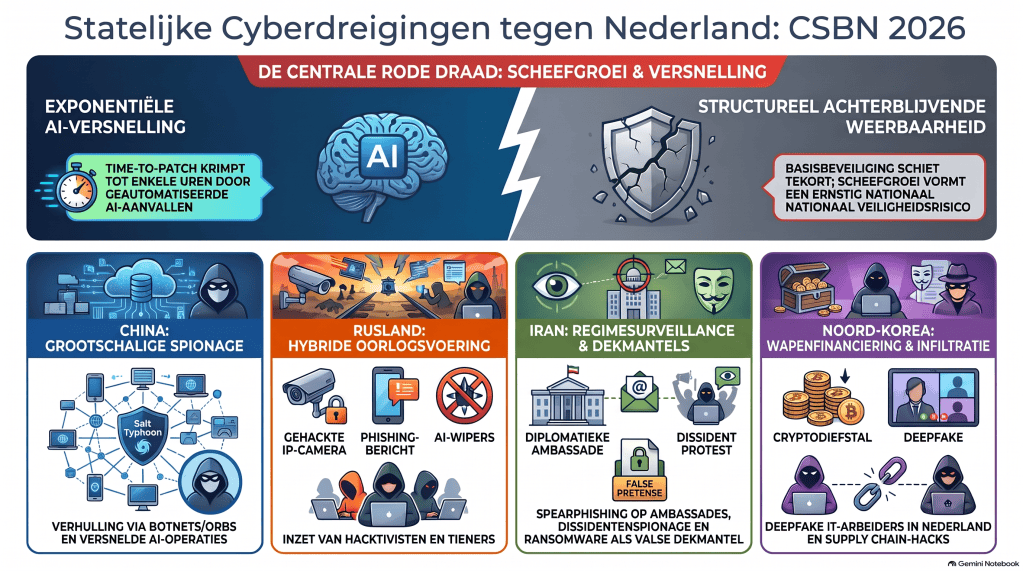
Ik licht hier vooral China uit. Wel heb ik de onderstaande infographic met Notebook LM gemaakt over de beschrijving van de landen ten aanzien van de cybersecuritydreiging in Nederland:
Volgens de MIVD staan de Chinese offensieve cybercapaciteiten inmiddels waarschijnlijk op gelijke voet met die van de Verenigde Staten, die doorgaans als de meest geavanceerde ter wereld worden beschouwd.

China beschikt over een omvangrijk cyberecosysteem waarin overheidsdiensten, kennisinstellingen en bedrijven samenwerken. Dat past binnen de Chinese whole-of-society-benadering, waarin personen en organisaties kunnen worden verplicht mee te werken aan inlichtingenactiviteiten. Kennisinstellingen onderzoeken bijvoorbeeld onbekende kwetsbaarheden die later voor cyberoperaties kunnen worden gebruikt. Bedrijven leveren infrastructuur, malware en andere technische diensten. Sommige ondernemingen voeren ook zelf offensieve cyberactiviteiten uit en verkopen de verkregen informatie aan de Chinese overheid of zijn verplicht deze af te staan.

Chinese actoren maken bovendien veel gebruik van bestaande digitale infrastructuur. Gecompromitteerde consumentenrouters, camera’s en andere Internet of Things-apparaten worden samengevoegd tot netwerken waarmee de herkomst van aanvallen kan worden verhuld. Vooral zogeheten Operational Relay Box-netwerken maken het mogelijk om aanvallen via meerdere tussenstappen te laten verlopen. Deze infrastructuur is flexibel, lastig te detecteren en geschikt voor langdurige spionagecampagnes.

Het CSBN vermeldt geen absolute aantallen, maar concludeert dat het Chinese cyberprogramma zo omvangrijk en geavanceerd is dat Nederland en andere landen waarschijnlijk slechts een klein gedeelte van de operaties ontdekken.

Statelijke actoren en cybercriminelen raken verder verweven

Het cybercriminele ecosysteem is inmiddels uitgegroeid tot een industrie van gespecialiseerde dienstverleners. Cybercriminelen hoeven niet langer de gehele aanvalsketen zelf te beheersen. Zij kunnen toegang tot systemen, gestolen inloggegevens, malware, infrastructuur, hosting, witwasdiensten en ransomware afzonderlijk inkopen. Deze ontwikkeling wordt doorgaans aangeduid als cybercrime-as-a-service.

De grens tussen cybercriminaliteit en statelijke operaties is daarbij niet altijd scherp. Statelijke actoren kopen diensten in bij criminele aanbieders, gebruiken criminele infrastructuur of zetten criminelen in om eigen betrokkenheid te kunnen ontkennen. Het CSBN verwijst naar onderzoek van Recorded Future waaruit blijkt dat de verhouding tussen de Russische overheid en Russische cybercriminelen zich heeft ontwikkeld van “passieve tolerantie” naar “actief management”. Hooggeplaatste leden van criminele groepen zouden relaties onderhouden met Russische inlichtingen- en veiligheidsdiensten, terwijl de Russische overheid cybercriminelen strategisch inzet als geopolitiek instrument

Ook Iran maakt toenemend gebruik van criminele infrastructuur en malware. De hackersgroep MuddyWater zette bijvoorbeeld Chaos-ransomware in als dekmantel voor spionage en datadiefstal. Een ogenschijnlijk financieel gemotiveerde ransomware-aanval kan daarmee ook een inlichtingenoperatie maskeren.

Deze verwevenheid bemoeilijkt attributie. De gebruikte malware, infrastructuur en aanvalstechnieken zijn niet langer vanzelfsprekend kenmerkend voor één actor. Ook het motief is niet altijd duidelijk. Een ransomware-aanval kan financieel gewin dienen, maar ook worden gebruikt voor sabotage, spionage of het verhullen van statelijke betrokkenheid.

AI wordt aantoonbaar ingezet bij cyberaanvallen

Het CSBN noemt dat cyberactoren AI onder meer inzetten voor:

  • het vinden en analyseren van kwetsbaarheden;
  • het aanpassen van exploits;
  • het schrijven en verfijnen van malware;
  • het verzamelen van inloggegevens;
  • het opzetten van infrastructuur voor data-exfiltratie;
  • het genereren van nieuwe commando’s tijdens een aanval;
  • het realtime aanpassen van aanvalscode.

Tussen december 2025 en februari 2026 werd AI bijvoorbeeld ingezet bij cyberaanvallen op Mexicaanse overheidsinstanties en kritieke infrastructuur (zoals het drinkwaterbedrijf van Monterrey, waarbij AI zelfstandig OT-systemen identificeerde). Daarbij werden gegevens van miljoenen burgers en andere gevoelige informatie buitgemaakt. Onderzoekers concludeerden dat Claude van Anthropic en OpenAI waren gebruikt voor technisch werk, zoals verkenning, het aanpassen van exploits en het voorbereiden van data-exfiltratie. Ook Chinese hackers zetten modellen zoals Claude Code en DeepSeek in: zij wisten de cyclus van verkenning tot exploitatie te comprimeren naar maximaal vier uur.

Het CSBN beschrijft ook malware waarbij AI tijdens de aanval zelf wordt gebruikt. Russische staatshackers integreerden een taalmodel in de malware LameHug om realtime commando’s te genereren. Bij de ransomwarecampagne JadePuffer zou een taalmodel de aanval grotendeels hebben aangestuurd. Na een mislukte inlogpoging paste het systeem de aanval aan en bereikte het volgens onderzoekers binnen 31 seconden een werkende oplossing. Daarbij wordt de beschikbare reactietijd voor organisaties wordt ondertussen steeds korter. Dat betekent dat een beveiligingsstrategie die hoofdzakelijk afhankelijk is van handmatig patchen na bekendmaking van een kwetsbaarheid niet langer volstaat. Organisaties moeten ook investeren in netwerksegmentatie, monitoring, detectie, assetmanagement, snelle besluitvorming en noodmaatregelen. Daarnaast moeten zij weten welke systemen en softwarecomponenten zij daadwerkelijk gebruiken.

Uiteraard besteed het CSBN ook aandacht aan de hackende AI-agents. Dat is een onderwerp die een keer een aparte blogpost verdiend. Denk bijvoorbeeld aan het incident in juli 2026 waarbij 700 autonome agents uit hun testomgeving braken en ongepland het platform Hugging Face aanvielen.

De hack bij het Openbaar Ministerie

Het CSBN presenteert de hack bij het OM als onderdeel van een bredere Citrix-campagne tegen verschillende Nederlandse organisaties. Het noemt geen concrete actor, staat of motief, maar spreekt slechts over “kwaadwillenden”. Dat is opvallend, omdat het rapport elders wel specifieke statelijke actoren en hackersgroepen noemt. Het is ook niet duidelijk in hoeverre de AIVD betrokken was in het onderzoek naar de hack.

Van ‘brand meester’ naar ‘brandveilig’

Op 8 oktober 2026 verscheen het rapport Van ‘brand meester’ naar ‘brandveilig’ (.pdf) van de Commissie Evaluatie ICT-inbreuk Openbaar Ministerie, onder voorzitterschap van Jaap Smit (i.e., de ‘Commissie Smit’). De commissie onderzocht de besluitvorming, de organisatorische omstandigheden, het herstel en de lessen van het incident. Het rapport is geen zelfstandig technisch-forensisch of attributieonderzoek en baseert de technische reconstructie op eerder onderzoek van Deloitte.

De commissie omschrijft de aanvaller uitsluitend als:

“een aan een statelijke actor gelieerde partij”.

Het rapport noemt geen staat, hackersgroep, motief of technische kenmerken die deze kwalificatie onderbouwen. Ook ontbreekt een betrouwbaarheidsaanduiding, zoals “waarschijnlijk” of “zeer waarschijnlijk”. Dat is onbevredigend, maar attributie viel buiten de onderzoeksopdracht van de Commissie Smit en door ontbrekende logging en het wissen van sporen was het forensische beeld onvolledig.

Uit het rapport blijkt ook niet dat de AIVD en MIVD een vergelijkbaar openbaar attributieonderzoek hebben uitgevoerd als na de politiehack. Die aanval werd in mei 2025 toegeschreven aan Laundry Bear, een Russische cyberactor die zeer waarschijnlijk met steun van de Russische staat opereert.

Rusland, China of nog onbekend?

Kort na de hack meldde het AD op basis van bronnen binnen Justitie dat er sterke aanwijzingen waren voor betrokkenheid van aan Rusland gelieerde hackers. RTL Nieuws benadrukte dat hiervoor geen openbaar bewijs was geleverd.

In oktober 2026 meldde Nieuwsuur juist dat Deloitte kenmerken van een Chinese statelijke actor had gezien. Het onderliggende forensische rapport is echter niet openbaar. Ook deze aanwijzing kan daarom niet onafhankelijk worden beoordeeld.

Het veiligste oordeel is dat er aanwijzingen zijn voor betrokkenheid van een statelijk gelieerde actor, maar dat op basis van openbare informatie niet kan worden vastgesteld welke staat of groep verantwoordelijk was. Anders dan bij de politiehack ontbreekt een specifieke publieke attributie en bestaan tegenstrijdige mediaberichten.

Offline gaan was verstandig

Op 16 juli 2025 waarschuwde het NCSC het OM. Omdat niet duidelijk was hoe ver de aanvaller was doorgedrongen en het OM zijn systemen niet gedeeltelijk of per segment kon uitschakelen, besloot het College van procureurs-generaal een dag later alle interne systemen van het internet los te koppelen.

Volgens de commissie was dat besluit verstandig, maar de gevolgen waren groot. Medewerkers waren tijdelijk niet per e-mail bereikbaar, ketenpartners moesten noodprocedures gebruiken en volgens Nieuwsuur liepen ongeveer 9.000 rechtszaken vertraging op. Dankzij de inzet van medewerkers konden veel zittingen en andere werkzaamheden toch doorgaan.

De belangrijkste conclusies van de commissie zijn:

  • de zero-day maakte de aanvankelijke inbreuk mogelijk;
  • het besluit om offline te gaan was begrijpelijk en verstandig;
  • de informatiebeveiliging was vooraf onvoldoende, vooral door het ontbreken van monitoring (toevoeging JJO: en centrale logging (waardoor achteraf niet kon worden vastgesteld wat de aanvallers precies hebben gedaan);
  • cybersecurity is een voorwaarde voor het primaire proces en geen ondersteunende bijzaak;
  • nauwere samenwerking binnen de strafrechtketen is noodzakelijk;
  • noodprocedures en ervaringen moeten worden vastgelegd en geoefend.

Een nationaal veiligheidsincident?

De Commissie-Smit kwalificeert de inbreuk niet expliciet als een bedreiging van de nationale veiligheid. Ook is niet vastgesteld dat de hoogbeveiligde omgeving is geraakt, gevoelige informatie is buitgemaakt of de actor sabotage heeft gepleegd.

Toch was het incident duidelijk relevant voor de nationale veiligheid. Een vermoedelijk statelijk gelieerde actor had langdurig toegang tot een digitale toegangspoort van een centrale organisatie in de strafrechtspleging. Door gebrekkige logging kon het OM niet volledig reconstrueren wat er was gebeurd, terwijl het offline halen de gehele strafrechtketen verstoorde.

Daarmee staat niet vast dat de nationale veiligheid daadwerkelijk is aangetast. De casus laat wel zien hoe een aanval op één overheidsorganisatie de continuïteit van een bredere keten kan bedreigen. Juist zulke digitale afhankelijkheden worden in het CSBN als risico voor de nationale veiligheid aangemerkt.

Extra geld en toezicht

Het OM krijgt structureel €50 miljoen per jaar extra voor verbetering en vernieuwing van de ICT. Het geld is bedoeld voor onder meer informatiebeveiliging, monitoring, modernisering van verouderde systemen en versterking van de informatievoorzieningsorganisatie. Een onafhankelijke reviewboard gaat de voortgang volgen en daarover meerdere keren per jaar rapporteren.

Luistertip: Cyberhelden over het CSBN

Ten slotte nog een luistertip: een mooie bespreking van het rapport is te horen in aflevering 92 van de onvolprezen podcast Cyberhelden. Ronald Prins, Marco Kuipers en Jelle van Haaster prijzen het incidentenoverzicht van het CSBN, maar plaatsen fundamentele kanttekeningen bij het tegelijkertijd verschenen Actieprogramma van het kabinet.

Zij hekelen de ambtelijke reflex om bij acute dreigingen te blijven hangen in beleidsmatige ‘verkenningen’. Zo kondigt het kabinet aan te gaan verkennen of er een nationaal scanplatform kan komen, terwijl het NCSC op zijn eigen website al aangeeft kwetsbaarheden te kunnen scannen. Bovendien lost een scan voor een mkb’er of de lokale slager weinig op: een melding over een kwetsbare koeling levert een PDF op, maar geen handelingsperspectief of iemand die het fixt. Ook bij de aangekondigde publiek-private “AI-wasstraat” zetten zij vraagtekens over de haalbaarheid en uitvoering.

Die kritiek onderschrijf ik en roept een fundamentelere vraag op: waar gaan al die middelen eigenlijk heen? Bij het NCSC werken inmiddels zo’n 500 mensen. Dat resulteert in ieder geval tot meer beleidsdocumenten, visies, voortgangsrapportages en strategische evaluaties, maar wat komt terecht van de tastbare beveiliging in de praktijk? Zoals in de podcast treffend wordt opgemerkt: beleidsambtenaren die achter hun bureau ‘verkenningen’ schrijven, vormen nog geen brandweer die uitrukt als het pand in brand staat.

In de podcast wordt wat nonchalant gesproken over vergaande maatregelen zoals een DNS-filter of internetfilter op provider niveau, maar we zijn het in ieder geval eens dat we meer concrete maatregelen missen die bedragen aan verbetering van Cybersecurity.

AI-verantwoording

Ik heb de rapporten zelf gelezen en daarvan aantekeningen gemaakt. Vervolgens heb ik GPT-5.6 Sol (denkmodel) gebruikt om mijn aantekeningen te structureren, in te korten en te herschrijven. Ik heb de gegenereerde tekst daarna volledig gecontroleerd, aangevuld en waar nodig aangepast. De inhoudelijke selectie, analyse en conclusies zijn van mij.

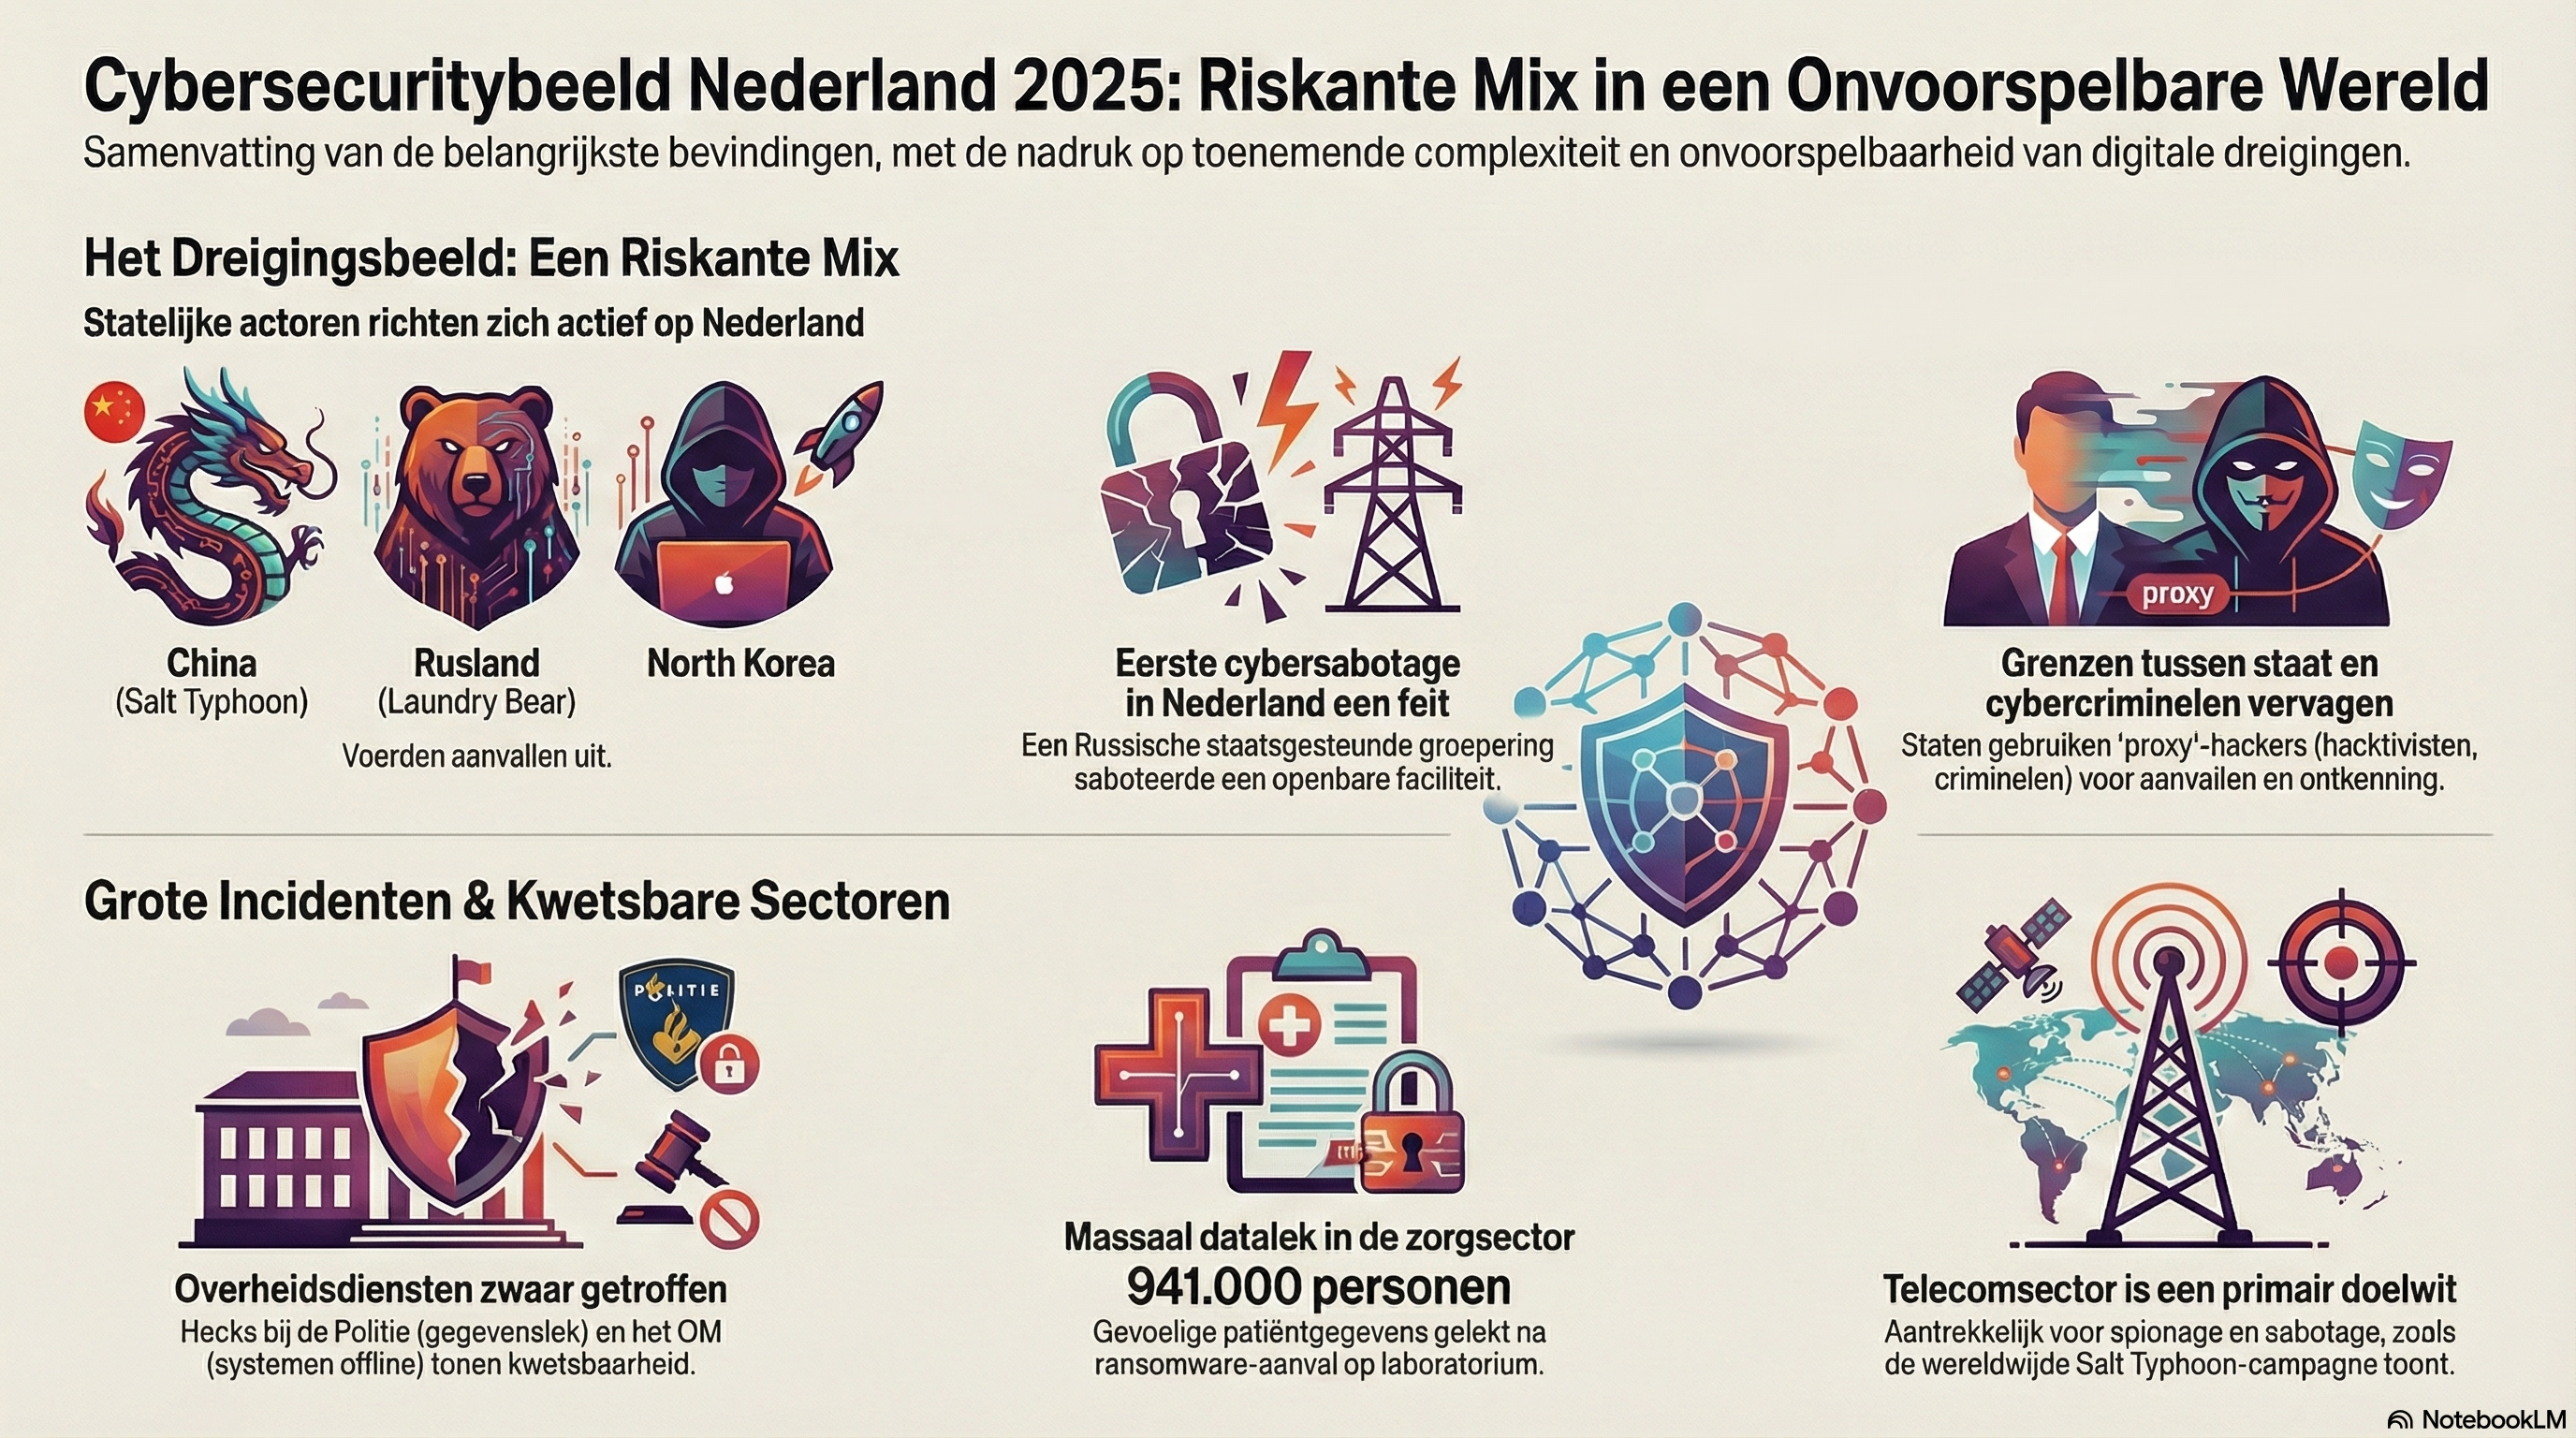
Cybersecuritybeeld Nederland 2025

Bron: infographic gegenereerd met Notebook LM op basis van de samenvatting

Op 26 november 2025 is het Cybersecuritybeeld Nederland 2025 (CSBN 2025 .pdf) gepubliceerd. Deze blog bevat een samenvatting van het rapport, waarbij gebruik is gemaakt van Notebook LM.

Het CSBN 2025 is uitgebracht onder de titel “Riskante mix in een onvoorspelbare wereld”. Dit wordt in het rapport meteen aan het begin als volgt verduidelijkt door erop te wijzen dat er Nederland meerdere organisaties doelwit waren van de Chinese statelijke actor Salt Typhoon, de Russische actor Laundry Bear een cyberaanval uitvoer op de Nationale Politie, Noord-Koreaanse hackers digitale valuta buitmaakten bij (onder andere) Nederlandse organisaties en werd Nederland voor het eerst slachtoffer werd van cybersabotage door een Russische staatsgesteunde groepering.

Alhoewel incidenten in Nederland niet hebben geleid tot maatschappelijke ontwrichting of significante impact op de nationale veiligheid, hadden verschillende incidenten wel die potentie, aldus het CSBN.

De toon is gezet!

Voorbeelden van nationale cybersecurity-incidenten

Ik bespreek eerst de cyberaanvallen op de Politie en het OM uit p. 18-23 van het rapport. Daarbij valt op dat er nog steeds relatief weinig informatie wordt gegeven. Daarom heb ik dat zelf maar antwoorden op Kamervragen erbij gezocht.

Had het CSBN de cybersecurity-incidenten bij de Politie en het OM niet centraal moeten zetten in plaats van aanvallen op de telecomsector? En waarom zijn er geen Kamervragen gesteld over het bericht over cybersabotage in Nederland? De begeleidende Kamerbrief bij het rapport bevat met name een opsomming van geplande wet- en regelgeving (deels ter implementatie van EU richtlijnen).

Politie

Eind september 2024 werd de politie slachtoffer van een hack waarbij contactgegevens van politiemedewerkers zijn buitgemaakt. Hierbij verkregen hackers toegang tot de gegevens van alle politiemedewerkers via de global address list en in sommige gevallen werden ook privégegevens buitgemaakt.

In antwoord op Kamervragen over het bericht “Politiehack van 62.000 medewerkers is gevaarlijk: naam agent is handelswaar” gaf de Minister van Justitie en Veiligheid aan de politie over de hack werd geïnformeerd door de inlichtingen- en veiligheidsdiensten. Daarop werden maatregelen getroffen, die zijn afgestemd op het huidige beeld, namelijk dat de inlichtingen- en veiligheidsdiensten het zeer waarschijnlijk achten dat een statelijke actor verantwoordelijk is voor het cyberincident bij de politie en dat de daders vermoedelijk gebruik hebben gemaakt van een zogenoemde pass-the-cookie-aanval. Het betreft onder meer ICT-maatregelen en maatregelen op het vlak van bewustwording, bijvoorbeeld een oproep tot extra waakzaamheid van politiemedewerkers op phishingmails en verdachte telefoontjes en berichten. Tevens monitort de politie of de buitgemaakte gegevens elders verschijnen. Tot slot blijft de politie alert op mogelijk nieuwe aanvallen. Daartoe monitort de politie haar systemen continu.

In mei 2025 maakten de inlichtingendiensten bekend dat de Russische groep ‘Laundry Bear’ verantwoordelijk was voor de aanval. Naast de aanval op de Nationale Politie werden wereldwijd ook andere organisaties door deze groep aangevallen, waaronder in Nederland.

Openbaar Ministerie

Op donderdag 17 juli 2025 ontkoppelde het Openbaar Ministerie de systemen van het internet naar aanleiding van een waarschuwing over kwetsbaarheden in Citrix NetScaler. Hierdoor moest het OM overstappen op noodprocedures om werkzaamheden voort te zetten. In het CSBN staat dit wat eufemistisch vermeld: “Dit zorgde voor hinder in de strafrechtketen, waarbij in sommige zaken ook direct vertraging ontstond.”

In het rapport is alleen te lezen dat “onbevoegden” toegang hebben verkregen tot de Citrix NetScaler-systemen van het OM. Er is tot op heden niet vastgesteld dat er gegevens zijn gemanipuleerd of weggehaald. Vreemd is ook dat er staat: “Ook bij de Dienst Justitiële Inrichtingen vond onderzoek plaats naar aanleiding van misbruik van de kwetsbaarheden”, zonder nadere toelichting. Het NCSC stelde dat meerdere kritieke Nederlandse organisaties succesvol zijn aangevallen via een van de Citrix-kwetsbaarheden en dat één van de kwetsbaarheden al ruim voor publieke bekendmaking werd misbruikt.

In een Kamerbrief uit augustus 2025 staat concreter dat “in de periode dat het OM geheel offline was er geen enkele informatie gedigitaliseerd (en soms geautomatiseerd) van en naar het OM worden gestuurd. Het OM en partners in en rondom de strafrechtketen hebben werkprocessen vastgesteld om proces(stukken) per post, fysiek of door andere organisaties dan het OM aan te leveren”. In deze brief staat ook dat erbij DJI en andere organisatie naar aanleiding van nader ondezoek ‘geen signaal gekomen van mogelijk misbruik in de achterliggende IT-omgevingen’. In de brief staan ook andere belangrijke nevengevolgen beschreven. Het ontbreken van informatie vanuit het OM voor de Justitiële Informatiedienst (Justid) ten behoeve van het Justitiële Documentatie Systeem (JDS) wordt bijvoorbeeld als “prangend knelpunt” benoemd. Het JDS is het officiële register waarin wordt bijgehouden wie op welk moment werd verdacht van een strafbaar feit en de afloop daarvan (sepot, vrijspraak of veroordeling). Het ontbreken van actuele gegevens van het OM in het JDS heeft tot gevolg dat partners in en rondom de strafrechtketen, burgers, gemeenten en lidstaten geen actuele informatie vanuit het OM ontvangen. Het OM en partners hebben werkafspraken gemaakt om de risico’s hiervan te mitigeren, maar deze risico’s zijn (nog) niet geheel uitgesloten. 

Begin augustus sloot het OM systemen stapsgewijs weer aan op het internet. In november 2025 berichtte de Minister van Justitie en Veiligheid (eindelijk) dat er ‘inmiddels een eerste technisch en forensisch onderzoek uitgevoerd. Tot op heden zijn er geen aanwijzingen dat data (strafvorderlijk of anderszins) is gemanipuleerd of weggehaald. Er wordt nog nader strafrechtelijk onderzoek gedaan. Over het lopende strafrechtelijke onderzoek kan ik geen mededelingen doen. Er zijn maatregelen genomen om risico’s zoals hernieuwd misbruik van systemen en het risico op datamanipulatie te mitigeren. Inmiddels is het OM weer online.’ Ook wordt er een onafhankelijke commissie ingesteld die de ICT-inbraak onderzoekt, waarbij expliciet gekeken wordt hoe toekomstige beveiligingsincidenten voorkomen kunnen worden.

Hack Clinical Diagnostics (Eurofins):

Nadat Bevolkingsonderzoek Nederland melding maakte van een datalek, maakte Clinical Diagnostics (Eurofins) in augustus 2025 bekend dat gevoelige patiëntgegevens zijn gestolen van zorgverleners die onderzoek hebben laten uitvoeren bij het laboratorium. Dit gebeurde tijdens een ransomware-aanval in juli.

De organisatie Bevolkingsonderzoek Nederland informeerde 941.000 personen dat hun data mogelijk is buitgemaakt. Het datalek reikt echter verder dan deze organisatie: ook gegevens van onderzoeken voor andere zorginstellingen, zoals ziekenhuizen en huisartsen, zijn getroffen. Cybercriminelen claimden 300 GB aan data te hebben gestolen, waarvan een deel online verscheen. Uit een analyse van RTL Nieuws bleek dat het gaat om namen, adressen, geboortedata, burgerservicenummers en informatie over onderzoeksuitslagen. Ook adviezen naar aanleiding van onderzoeken zijn buitgemaakt. Onder de gegevens bevinden zich ook data van politici, gedetineerden, tbs’ers en vrouwen in blijf-van-mijn-lijfhuizen.

De hackersgroep eiste losgeld en dreigde de gestolen gegevens te publiceren. Later volgde een tweede eis, met de dreiging om alle data openbaar te maken omdat afspraken niet zouden zijn nagekomen, maar deze eis werd later ingetrokken. Clinical Diagnostics zou in eerste instantie losgeld hebben betaald om verdere datalekken te voorkomen, maar het bedrag is onbekend. In een Kamerbrief van 1 september 2025 is meer te lezen over de hack. Het advies voor de mensen die een brief van Bevolkingsonderzoek Nederland hebben gekregen dat hun gegevens onderdeel zijn geweest van de hack bij het laboratorium, is en blijft om extra alert te zijn op vreemd gebruik van de persoonlijke gegevens. Het gaat dan met name om nepmail, neptelefoontjes, vreemde sms-berichten of misbruik van persoonsgegevens (identiteitsfraude). Op de website van de Rijksoverheid wordt meer informatie gegeven hoe deze situaties herkend kunnen worden en hoe hiervan melding gedaan kan worden. De Autoriteit Persoonsgegevens (AP) en de Inspectie Gezondheidszorg en Jeugd (IGJ) zijn inmiddels beide een onderzoek gestart.

Op 19 november 2025 verscheen een antwoord op Kamervragen van staatssecretaris Tielen. In de brief staat dat het Openbaar Ministerie onderzoek doet naar de hack. Ook zijn lab inmiddels zijn nagenoeg alle benaderde laboratoria toegevoegd aan een ‘scanningsdienst’ van Z-CERT, waarmee continu gemonitord wordt op bekende kwetsbaarheden op de systemen van deze laboratoria die benaderbaar zijn via het internet. De resultaten worden aan de laboratoria teruggekoppeld, zodat zij waar nodig maatregelen kunnen treffen.

De MIVD stelde vast dat Nederland in 2024 voor het eerst slachtoffer was van moedwillige cybersabotage door een Russische staatsgesteunde groepering, gericht op het digitale bedieningssysteem van een openbare faciliteit. Dit werd op 22 april 2025 bekend (zie bijv. dit bericht op Nu.nl) gemaakt, maar ik heb daarover geen Kamervragen kunnen vinden.

De MIVD waarschuwde in mei 2025 voor een spionagecampagne van APT28 (waarschijnlijk Russische staatshackers), gericht tegen Oekraïne en NAVO-landen. De Nederlandse krijgsmacht, ministeries en het bedrijfsleven zijn direct en indirect doelwit geweest van deze cyberspionagepogingen.

Ransomware

In 2024 hebben het NCSC, de Politie, het Openbaar Ministerie, Cyberveilig Nederland en cybersecuritybedrijven maandelijks informatie over ransomware-incidenten uitgewisseld in het kader van project ‘Melissa’. Uit die gegevens blijkt dat er in 2024 minimaal 121 unieke ransomware-incidenten in Nederland zijn geweest. Van deze incidenten zijn 76 bekend via aangiften en 20 via incident response bedrijven.

Uit een analyse van de ransomware-aanvallen in 2024 blijkt dat cybercriminelen geen nieuwe technieken gebruiken om ransomware in te zetten.

In 2024 ontving de Autoriteit Persoonsgegevens 1.430 unieke datalekmeldingen van cyberaanvallen, waarvan er 853 zijn onderzocht. Van de onderzochte aanvallen ging het in 112 gevallen (13 procent) om ransomware. Bij minimaal 53 procent van die ransomware-aanvallen werden gegevens gestolen.

Voorbeelden van internationale cybersecurity-incidenten

Hieronder geef ik enkele voorbeelden van aanvallen uit het buitenland, zoals beschreven in het rapport (p. 23-26).

In oktober 2024 zijn Europese overheden en militaire organisaties doelwit geweest van phishingaanvallen die door Google worden toegeschreven aan een aan Rusland gelieerde actor, aangeduid als UNC5837. De campagne maakte gebruik van ondertekende .rdp-bestandsbijlagen om Remote Desktop Protocol (RDP)-verbindingen tot stand te brengen vanaf de computers van de slachtoffers.

In 2024 werd bekend dat Chinese hackers van de groep Salt Typhoon minimaal een jaar lang toegang hebben gehad tot de netwerken van diverse telecomproviders. Volgens Amerikaanse autoriteiten zou het om meerdere Amerikaanse telecombedrijven gaan, waaronder T-Mobile, Verizon, AT&T en Lumen Technologies. De hackers zouden zo bij gespreksgegevens van prominente politici zijn gekomen. CISA en de FBI hebben bevestigd dat de hackers toegang hebben gehad tot privécommunicatie van een ‘gelimiteerd aantal’ mensen. Daarnaast stellen media op basis van anonieme bronnen dat de hackers toegang hebben gehad tot het afluisterplatform van de Amerikaanse overheid en verzoekgegevens van wetshandhavingsinstanties en telefoongesprekken van klanten gestolen. De campagne zou mogelijk al 1 tot 2 jaar lopen. Er is niet met zekerheid vastgesteld of de hackers uit het systeem zijn verwijderd.

Eind december 2024 heeft Denemarken gemeld dat pro-Russische hackers een Deens waterzuiveringsbedrijf hebben aangevallen, waardoor klanten enkele uren zonder water zaten. Een van de pijpleidingen is gebarsten door een verhoogde waterdruk.

In januari 2025 werd bekend dat na een hack bij Gravy Analytics (een commerciële datahandelaar) locatiegegevens van mogelijk miljoenen mensen zijn gelekt. Online claimde iemand bij de inbraak een dataset van 17TB aan data te hebben gestolen. In de dataset zouden locatiegegevens van gebruikers van honderden populaire apps (zoals Candy Crush, FlightRadar, Grindr en Tinder) verzameld zijn. De hacker dreigde de data openbaar te maken als het bedrijf het gevraagde losgeld niet zou betalen.

In februari 2025 meldde het Canadese Centrum voor Cybersecurity dat er bij meerdere Canadese telecommunicatiebedrijven activiteit van kwaadwillenden is geweest, specifiek van de Chinese cyberactor Salt Typhoon. De Canadese overheid meldde dat de systemen zijn gecompromitteerd via een bekende Cisco-kwetsbaarheid. Om welke telecommunicatiebedrijven het precies gaat, werd niet gespecificeerd.

In maart 2025 is bij een hack op de cryptobeurs Bybit bijna 1,5 miljard dollar aan digitale munten gestolen. Dit maakt het de grootste cryptodiefstal ooit. De aanval is door verschillende onderzoekers en de Amerikaanse autoriteiten toegeschreven aan Noord-Koreaanse hackers. Experts van verschillende bedrijven stelden al snel dat de Lazarus-hackers minstens 300 miljoen dollar wit hebben weten te wassen.

In april 2025 heeft de Waalse overheid zichzelf losgekoppeld van het internet nadat ze een grootschalige “gesofisticeerde en gerichte inbraak” hadden vastgesteld in het IT-systeem. De aanvaller, een onbekende partij, zou zich hebben gericht op een kwetsbare plek in de systemen van de Waalse overheid. Om te voorkomen dat de aanval tot (verdere) impact zou leiden, is besloten om de systemen los te koppelen van het internet, waardoor meerdere administratieve diensten offline waren.

Pro-Russische hackers zitten volgens de Noorse autoriteiten waarschijnlijk achter de vermoedelijke sabotage bij een dam in het Noorse Bremanger. Bij die sabotage-aanval werd de waterstroom beïnvloed. De hackers kregen toegang tot een digitaal systeem dat op afstand een van de kleppen van de dam bestuurt en openden deze om de waterstroom te vergroten. De klep stond ongeveer vier uur open en in totaal liepen er miljoenen liters water weg, maar dit vormde geen gevaar voor de omgeving.

Op 23 juli 2025 waren de mobiele 4G- en 5G-netwerken van Luxemburg meer dan drie uur onbereikbaar. Grote delen van de bevolking konden de hulpdiensten niet bellen omdat het 2G-noodsysteem overbelast raakte. Ook internettoegang en elektronisch bankieren waren niet mogelijk. Volgens overheidsverklaringen aan het parlement werd de uitval veroorzaakt door een cyberaanval. Deze aanval zou opzettelijk verstorend zijn geweest en niet een poging om het telecomnetwerk te compromitteren.

Verwevenheid tussen staten en georganiseerde criminaliteit

Het CSBN stelt dat statelijke actoren cyberaanvallen inzetten om hun politieke, militaire en/of economische doelen te bereiken. Door een offensief cyberprogramma op te zetten, kunnen statelijke actoren (heimelijk) hun belangen behartigen zonder de juridische drempel van gewapend conflict te overschrijden. Ten aanzien van pro-Russische hacktivisten zien de MIVD en AIVD dat vanaf eind 2023 de risicobereidheid van deze groeperingen toeneemt bij het ontplooien van offensieve cybercapaciteiten tegen westerse landen. Alle door hen onderzochte pro-Russische hacktivistische groeperingen worden in zekere mate gesteund door de Russische overheid.

Voor China geldt dat er een nauwe verwevenheid bestaat tussen inlichtingen- en veiligheidsdiensten, kennisinstellingen en bedrijven. Chinese bedrijven leveren bijvoorbeeld aanvalsinfrastructuur of malware, en kennisinstellingen doen onderzoek naar kwetsbaarheden in edge devices. Hierdoor zijn Chinese actoren structureel succesvol in het hacken van onder meer westerse overheden en bedrijven.

In de afgelopen rapportageperiode werd voor het eerst bekend dat een middelgroot beursgenoteerd Chinees bedrijf direct betrokken is geweest bij het uitvoeren van cyberoperaties. Voorheen waren weliswaar diverse andere Chinese bedrijven geïdentificeerd die zelf offensieve cyberoperaties uitvoeren, maar daarbij ging het om frontorganisaties van Chinese inlichtingen- en veiligheidsdiensten of relatief kleine en obscure bedrijven.

Noord-Korea is een voorbeeld van een statelijke actor die technieken en aanvallen inzet die normaliter worden geassocieerd met niet-statelijke actoren. Alhoewel een gedeelte van Noord-Koreaanse cyberaanvallen gericht is op spionage, is een groot deel ook gericht op financieel gewin. Een financieel motief wordt over het algemeen geassocieerd met criminele cyberactoren, waarbij de cryptosector een geliefd doelwit is.

In de afgelopen rapportageperiode is gebleken dat zowel Rusland als China voorbereidingshandelingen voor digitale sabotage hebben ondernomen. Deze handelingen hebben tot op heden geen ontwrichtende impact gehad in Nederland.

De MIVD stelt dat Rusland inmiddels een grotere risicobereidheid toont, die zich manifesteert via meer brutale, agressieve of provocatieve activiteiten in zowel het fysieke als het cyberdomein.

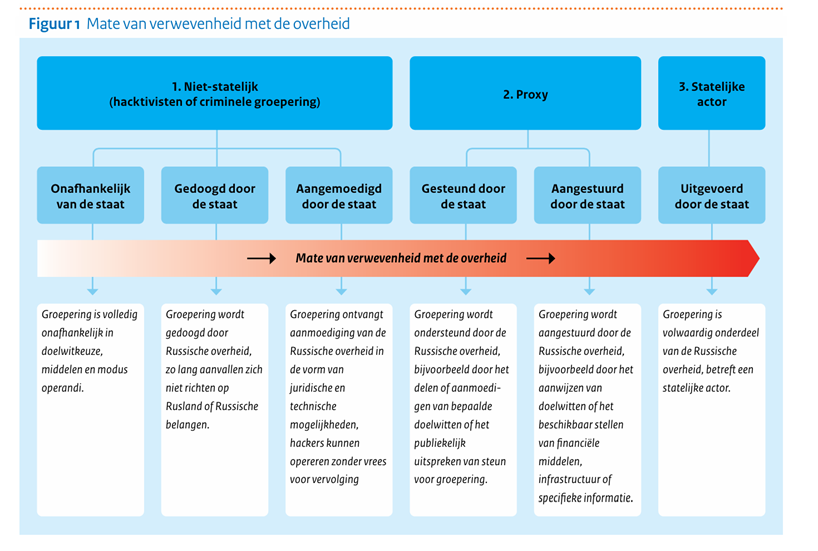
Infographic dreigingen CSBN 2025

Met Notebook LM is deze infographic gegeneerd over de dreigingen uit het CSBN 2025 ten aanzien van Nederland en omringende landen.

De originele tabel met de verwevenheid tussen statelijke en niet-statelijke actoren staat hieronder:

Bron: CSBN 2025, p. 31.

Bijzondere aandacht voor de Telecomsector

Hieronder volgen enkele interessante passages uit het CSBN ten aanzien van de telecomsector (p. 35-37).

De grootschalige en vergaande cybercampagne in de Verenigde Staten laat zien dat de dreiging richting de telecomsector reëel is. Ook een aantal kleine Nederlandse internet service- en hosting providers was doelwit van Salt Typhoon. Volgens de AIVD en de MIVD is toegang verkregen tot routers van deze aanbieders, maar dat de aanvallers voor zover bekend niet verder zijn doorgedrongen in de interne netwerken. Een mogelijke verklaring daarvoor is dat de Nederlandse doelwitten niet dezelfde mate van aandacht kregen van de hackers. De FBI heeft aangegeven dat Salt Typhoon meer dan 200 bedrijven in 80 landen heeft aangevallen.

Het CSBN nuanceert dat de situatie in de VS niet één-op-één te vertalen is naar de situatie in Nederland. De infrastructuur van de telecomsector in de VS is, in tegenstelling tot veel Europese landen en zeker tot Nederland, verouderd en bestaat volgens de voorzitter van de Senaatscommissie van inlichtingen uit een “brei van aan elkaar geplakte netwerken”. Maar hoewel de Nederlandse situatie niet overeenkomt met die in de VS, kennen ook vitale sectoren in Nederland risico’s door een grote afhankelijkheid van buitenlandse leveranciers en een toenemende complexiteit van de infrastructuur.

Voor zowel criminele als statelijke actoren is de telecomsector onder andere interessant omdat de sector enorme hoeveelheden persoonsgegevens verwerkt, waaronder gespreksgegevens, locatiegegevens, klantgegevens en internetverkeer. Toegang tot deze gegevens kan door statelijke actoren misbruikt worden om personen te volgen, te monitoren en te beïnvloeden, zoals leden van diasporagemeenschappen, activisten of dissidenten. De sector is ook interessant voor statelijke actoren vanwege de opties voor spionage. Hacks op telecommunicatieproviders behoren volgens de AIVD tot de meest waardevolle inlichtingenposities voor hen.

Door spionage kan data worden verworven en kennis worden opgedaan over de infrastructuur, wat enerzijds een spionagedoel kan dienen, maar anderzijds ook gebruikt kan worden als verkenning van de netwerken. Een dergelijke verkenning kan onderdeel zijn van (voorbereidingshandelingen voor latere) sabotage. Voorbereidingshandelingen stellen actoren in staat om sabotageacties met weinig tot geen waarschuwing uit te voeren.

Voor cybercriminelen zijn vooral de grote hoeveelheden persoonsgegevens die in de sector worden verwerkt interessant. Deze gegevens kunnen gestolen en doorverkocht worden, of gebruikt (als opstap) voor een toekomstige aanval. Zoals voor alle vitale sectoren geldt, is de telecomsector een aantrekkelijk doelwit voor cybercriminelen omdat continuïteit van groot belang is.

Verschillen tussen het CSBN 2025 en voorgaande rapporten

Met Notebook LM zijn de verschillen met voorgaande rapporten nagegaan. Ik heb daaruit drie geselecteerd (de analyse ten aanzien van specifiek de telecomsector is ook nieuw en hierboven te lezen).

1. Eerste waargenomen cybersabotage door statelijke actoren

Het CSBN 2025 onderscheidt zich nadrukkelijk door de constatering van de eerste succesvolle moedwillige cybersabotage op Nederlands grondgebied door een statelijke actor.

  • CSBN 2025: De MIVD bevestigde dat Nederland in 2024 slachtoffer was van moedwillige cybersabotage door een Russische staatsgesteunde groepering, gericht op het digitale bedieningssysteem van een openbare faciliteit.
  • Voorgaande jaren (bijv. CSBN 2021/2022): in eerdere rapporten was sabotage door statelijke actoren vooral een risico of een waargenomen activiteit in het buitenland. Zo vermeldde het CSBN 2021 expliciet dat gerichte aanvallen op vitale processen nog niet in Nederland waren waargenomen, hoewel ze wel elders voorkwamen. In CSBN 2022 werd gesproken over Nederland als doelwit van voorbereidingshandelingen voor sabotage. Het constateren van daadwerkelijke, succesvolle en opzettelijke sabotage binnen Nederland is een fundamentele en serieuze verschuiving.

2. Formele opname en duiding van Generatieve AI

Hoofdstuk 5 beschrijft dat generatieve AI de bestaande dreigingen voor digitale veiligheid versterkt en gaat in op hoe Large Language Models (LLM’s) zowel offensief als defensief kunnen worden ingezet.

  • Voorgaande jaren: hoewel eerdere rapporten wel melding maakten van nieuwe technologische invloeden (zoals kwantumtechnologie in CSBN 2023), was een concrete en uitgewerkte analyse van de bedreiging door Generatieve AI/LLM’s nog niet zo prominent aanwezig. Het CSBN 2023 vermeldde kort een NCSC-publicatie (maart 2023) over de risico’s van ChatGPT, maar de formalisering tot een strategisch hoofdstuk in 2025 benadrukt de verhoogde urgentie en invloed van deze technologie.

3. Directe benoeming van het langdurige falen van de rijksoverheid

Het CSBN 2025 geeft een bijzonder scherpe en expliciete kritiek op de langdurige ontoereikendheid van cybersecuritymaatregelen binnen de Rijksoverheid.

  • CSBN 2025: het rapport stelt dat maatregelen bij veel organisaties binnen de Rijksoverheid al langere tijd ontoereikend zijn en niet voldoen aan de zelf voorgeschreven informatiebeveiligingsrichtlijnen. Dit leidt tot een vals gevoel van veiligheid en maakt het onmogelijk om te concluderen dat overheidsorganisaties niet gecompromitteerd zijn.
  • Voorgaande jaren: hoewel eerdere rapporten ook kritisch waren over de Rijksoverheid (bijv. CSBN 2019 en CSBN 2020 over onvoldoende weerbaarheid en het niet op orde hebben van beveiliging), toonde CSBN 2022 nog een lichte opgaande lijn in de informatiebeveiliging, ondanks overblijvende tekortkomingen. De nadruk in CSBN 2025 op de langdurige ontoereikendheid en de daaruit voortvloeiende onzekerheid over de integriteit van de systemen is een zware waarschuwing.

Einde leerstoel en aankondiging symposium

Na vijf jaar is op 1 februari 2025 de leerstoel Inlichtingen en Recht aan de Universiteit Utrecht geëindigd. Daarmee is ook een einde gekomen aan mijn bijzonder hoogleraarschap. Ik blijf echter werkzaam als universitair docent Strafrecht aan de Universiteit Leiden. In 2024 heb ik uit enthousiasme ervoor gekozen mij volledig te richten op onderzoek en onderwijs en voor de universiteit te werken.

Korte terugblik
Van 2020 tot 2025 heb ik met veel plezier de leerstoel Inlichtingen en Recht bekleed. Veel dank ook aan de CTIVD voor het mogelijk maken van de leerstoel. Mijn focus lag op onderzoek, de begeleiding van mijn promovenda Sophie Harleman bij haar proefschrift, en het geven van lezingen en gastcolleges om het vakgebied te bevorderen en te promoten. Een grote klus was het schrijven van Tekst & Commentaar op de Wet op de inlichtingen- en veiligheidsdiensten, dat ik met veel plezier samen met Mireille Hagens heb opgepakt. Sinds vorig jaar begeleid ik ook Naomi Stal als buitenpromovenda in haar proefschriftonderzoek op het snijvlak van inlichtingen en opsporing.

Werkzaamheden
De afgelopen jaren heb ik gepubliceerd over onderwerpen zoals bulkinterceptie, de bewaarplicht van communicatiegegevens en de verwerking van gegevens ter bescherming van de nationale veiligheid (zie ook mijn publicaties). Ook heb ik de regulering van inlichtingenwerk in andere domeinen, zoals in het strafrecht en bestuursrecht, verkend. Door middel van interviews, lezingen, blogs en gastcolleges, waaronder drie keer voor Studium Generale van de Universiteit Utrecht, heb ik geprobeerd de soms complexe wetgeving en vraagstukken toegankelijk te maken voor een breder publiek.

Symposium
Op maandagmiddag 17 maart 2025 neem ik op feestelijke wijze afscheid van mijn tijd bij de Universiteit Utrecht met het symposium: ‘Seminar: 7 jaar na de Wet op de inlichtingen- en veiligheidsdiensten (Wiv 2017) – Tijd voor verandering? – Nieuws & Agenda – Universiteit Utrecht’. Met bijdragen van de nieuwe generatie onderzoekers op dit vakgebied, zoals Sophie Harleman en Rowin Jansen.

Bekijk deze webpagina voor meer informatie en schrijf je daar nu nog in. Er zijn slechts nog een beperkt aantal plaatsen beschikbaar.

Cybersecuritybeeld Nederland 2024

Op 28 oktober 2024 is het nieuwe Cybersecuritybeeld Nederland gepubliceerd. Deze blogpost betreft een samenvatting van de dingen die ik opvallend en belangrijk genoeg vond om te noemen, vanuit mijn interesse in cybercrime, cybersecurity & nationale veiligheid en het snijvlak daartussen. Af en toe plaats ik daar een observatie bij.

Ook heb ik voor deze blog post gebruik gemaakt van Notebook LM en de verschenen cybersecuritybeelden van 2012-2024. De resultaten met betrekking tot ransomware en de rol van statelijke actoren als dreiging voor cybersecurity vond ik leuk om in deze blog op te nemen. Je kan ook deze automatisch gegenereerde podcast luisteren over dit bericht.

Cybercrime (ransomware)

Ransomware krijgt weer nadrukkelijk de aandacht in het Cybersecuritybeeld Nederland 2024. Ik kan daarbij natuurlijk een opsomming geven van incidenten en hoe de dreiging misschien wel nog ernstiger is dan voorgaande jaren. In plaats daarvan vind ik het leuk eerst een indruk van de ontwikkelingen tussen 2012 en 2024 te geven.

Zoals hierboven vermeld heb ik daarvoor gebruikt gemaakt van Notebook LM van Google. Daarbij heb ik de rapporten van 2012-2024 bevraagd met volgende prompts: “sinds welk rapport en hoe vaak ransomware wordt genoemd als een bedreiging tot cybercriminaliteit?” “Wat is de ontwikkeling van ransomware op basis van de CBSN-rapporten?” en “Noem 10 incidenten tussen de jaren 2015-2024 op basis van de CSBN-rapporten”. Een combinatie van de antwoorden (voorlopig nog in het Engels) levert het volgende interessante resultaat op:

Early Mentions and Growing Concern (2012-2015):

  • 2012 CSBN: Ransomware is mentioned as a relevant threat to both citizens and private organisations, particularly highlighting the use of malware that falsely claims to be from the police to extort money. A specific incident is where malware impersonated the Dutch National Police Corps (KLPD) and demanded a €100 ransom from users.
  • The 2013 CSBN reports a significant increase in ransomware incidents and its adoption of encryption to complicate investigations.
  • 2014 CSBN: The report dedicates a specific section to ransomware and cryptoware, acknowledging a “major rise” in ransomware in recent years. It describes ransomware as increasingly innovative and aggressive, using sophisticated methods to target users and employing advanced payment methods like voucher codes and cryptocurrencies. The report also notes the emergence of cryptoware, a particularly concerning form of ransomware that encrypts user files.
  • 2015 CSBN: Ransomware and cryptoware are identified as the “cybercriminal business model par excellence”. The report highlights their increasing use by criminals to achieve their goals, emphasizing the high average returns per target due to the willingness of individuals and organisations to pay the ransom. The report anticipates further growth in the use of ransomware, particularly cryptoware, in the coming years. It mentions that Cryptolocker, CryptoFortress, Cryptowall and CTB-Locker are the main ransomware variants that were responsible for a significant number of infections in the Netherlands in 2015.

Ransomware as a Common Threat (2016-2017):

  • 2016 CSBN: Ransomware is described as “commonplace” and affecting all sectors of society. This report sheds light on the evolution of attackers’ tactics, from untargeted infections to more sophisticated and targeted phishing emails aimed at installing ransomware. It also notes a shift towards encrypting backups and network drives, expanding the impact of attacks beyond individual users’ computers. Two individuals in the Netherlands were arrested for developing and distributing the Coinvault ransomware (JJO: en het resultaat daarvan is hier te lezen).
  • 2017 CSBN: The report highlights the expansion of ransomware attacks, moving beyond traditional email-based attacks on workstations to include exploiting servers and holding information in poorly secured online databases hostage. The report also mentions the emergence of ransomware-as-a-service, making it easier for criminals to launch attacks. The 2017 report further emphasizes the pervasiveness of ransomware, stating that DDoS attacks and ransomware infections have become “daily fare” for large organisations. In March 2017, the Dutch Parliament (Tweede Kamer) experienced a ransomware infection that spread via email to several members of parliament. It also mentions the WannaCry attack from 2017.

Shifting Trends and Continued Relevance (2018-2024):

  • 2018 CSBN: While acknowledging a potential shift towards cryptojacking, the report indicates that both ransomware and cryptojacking attacks have likely increased in this reporting period. It reports on NotPetya, initially thought to be ransomware and later identified as a wiper, which was designed to destroy data rather than hold it hostage. The report emphasizes the destructive impact of NotPetya, noting its widespread disruption to businesses and critical infrastructure.
  • 2019 CSBN: The report observes a decline in ransomware infections in the second half of 2017, potentially due to improved recovery practices and the decreasing value of cryptocurrencies. However, the report anticipates that ransomware will continue to cause problems in the future.
  • 2020 CSBN: Ransomware is identified as a threat to critical infrastructure, highlighting its potential to disrupt essential services and systems.
  • 2021 CSBN: The report describes ransomware as a risk to national security, emphasizing its evolution into a sophisticated threat with a solid business model.
  • 2022 CSBN: Despite a decrease in reported cybercrime cases, the report underscores the continued impact and damage caused by ransomware attacks.
  • 2024 CSBN: While the report focuses on other emerging threats, it still acknowledges the persistent threat of ransomware, particularly in the context of state-sponsored attacks. The report makes use of mandatory data breach notifications about ransomware, received by the Dutch Data Protection Authority (AP). It found that approximately 50% of the attacks reported and investigated (178) by the AP, data exfiltration occurred alongside encryption. The report also references the Melissa project, a public-private partnership that identified at least 147 ransomware attacks targeting larger organisations (over 100 employees) in the Netherlands in 2023.

Key Observations:

  • The sources demonstrate a clear and consistent recognition of ransomware as a significant cybersecurity threat to the Netherlands, dating back to at least 2012.
  • The perceived threat from ransomware appears to escalate over time, with the sources progressively highlighting its growing sophistication, expanding attack vectors, and potential to disrupt critical infrastructure and national security.
  • While the frequency of ransomware attacks might fluctuate, the sources suggest that it remains a persistent and evolving threat that requires ongoing attention and mitigation efforts.

JJO: Het bovenstaande resultaat is uiteraard niet perfect en volledig, maar het biedt denk ik een mooi (geautomatiseerd) overzicht van de ontwikkeling van ransomware in Nederland!

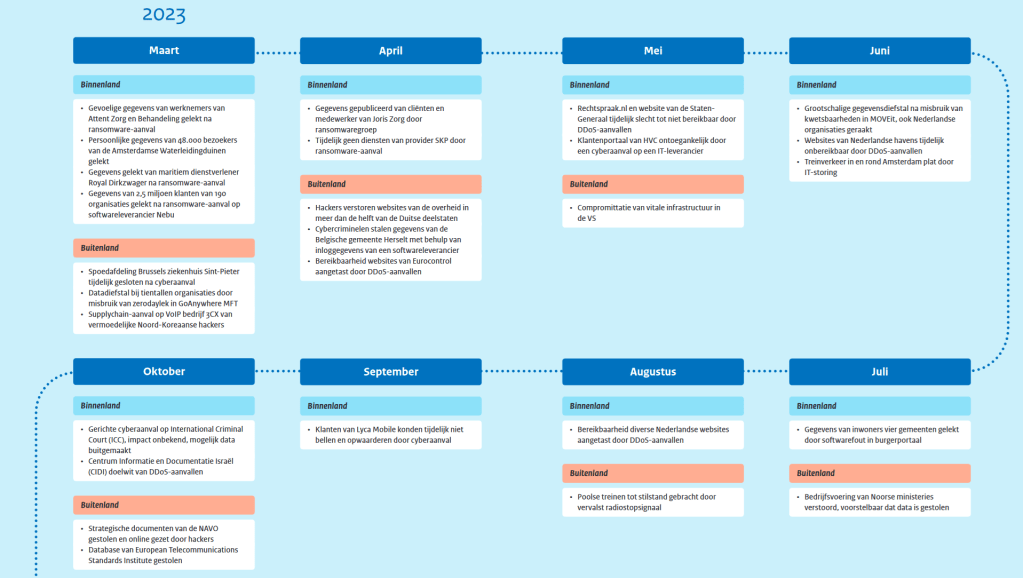
En wil je toch het overzicht van cyberincidenten in 2023 en 2024 lezen (en je een hoedje schrikken), zie dan deze tijdlijn (.pdf) op p. 17-19 van het rapport.

Bron: Tijdlijn cybersecurityincidenten in binnen en buitenland, CSBN 2024.

Over ransomware wordt in het Cybersecuritybeeld Nederland 2024 verder benadrukt dat het “opvallend” is dat sommige ransomware-actoren zich enkel focusten op het exfiltreren van data. In plaats van het versleutelen van data en slachtoffers daarmee afpersen, deden zij dit door te dreigen met publicatie. Illustratief in dat kader is bijvoorbeeld de grootschalige data-exfiltratie bij het MOVEit-incident in 2023. Bij deze aanval werd er door de ransomware-actoren geen gebruik gemaakt van versleuteling van bestanden, maar werd een grote hoeveelheid gegevens gestolen waarna organisaties werden afgeperst. Een aantal Nederlandse bedrijven werd hier ook het slachtoffer van. Ook wordt benadrukt dat aanvallen op toeleveranciers voor problemen zorgen. Zo zijn een aantal Nederlandse zorginstellingen direct geraakt door cyberaanvallen, maar volgens ‘Z-CERT’ vaker de toeleveranciers van zorginstellingen. In Nederland hebben deze voor zover bekend geen impact gehad op de te verlenen zorg. Wel werden organisaties afgeperst met gestolen gegevens en werden gegevens gelekt. Daarbij gaat het veelal om gevoelige persoonsinformatie. Interessant is nog om te noemen dat ‘van de 147 ransomware-aanvallen er 81 alleen bij de politie bekend waren en 40 alleen bij de getroffen bedrijven. 26 aanvallen waren zowel bekend bij de getroffen bedrijven als bij de politie. Hieruit blijkt dat 40 aanvallen niet zijn gemeld bij de politie. Hoewel dat niet verplicht is, is dat wel wenselijk’.

Dit keer wordt in het Cybersecuritybeeld íets concreter uitgelegd op welke wijze ransomware ook de nationale veiligheid kan raken (op p. 44). De inzet van ransomware vormt een risico voor de nationale veiligheid als het gaat om de continuïteit van vitale processen, het weglekken en/of publiceren van vertrouwelijke of gevoelige informatie en de aantasting van de integriteit van de digitale ruimte. De nationale veiligheid is in het geding wanneer het doelwit van zo’n aanval onderdeel is van de vitale infrastructuur (waaronder de Rijksoverheid en alle vastgestelde vitale processen) en de aanval de continuïteit van vitale processen verstoort, aldus de NCTV.

Overzicht internationale verstoringsacties

Ook het overzicht van internationale verstoringsacties is interessant om te lezen. Zo is te lezen dat in 2024 Europol en verschillende politiediensten met ‘Operatie Cronos’ de activiteiten van hackersgroep LockBit vestoorden. De Nederlandse politie speelde hierbij een belangrijke rol, zij haalde dertien belangrijke servers offline. Later dat jaar vond ‘Operation Endgame’ plaats, waarbij meer dan 100 computerservers offline gehaald en werden er meer dan 2.000 domeinnamen overgenomen. In Nederlandse datacentra heeft de politie tientallen servers in beslag genomen (JJO: dat zou een schat aan intelligence (en mogelijk bewijs?) moeten hebben opgeleverd). Verder werd met de door Europol gecoördineerde ‘Operation MORPHEUS’ crimineel gebruik van de legitieme tool Cobalt Strike aangepakt. Toen werden bijna 600 IP-adressen offline gehaald. Ook zijn een handvol personen naar aanleiding van deze operaties gearresteerd.

Voor het eerst, en op initiatief van Nederland, zijn cybercriminelen door de EU op de sanctielijst geplaatst. In totaal gaat het om zes hackers, waaronder twee cybercrime kopstukken. Zij zijn verantwoordelijk voor cyberoperaties die in de EU en in Oekraïne veel schade hebben veroorzaakt. Als gevolg van de sanctionering worden hun Europese tegoeden bevroren en ze mogen de EU niet meer in. Daarnaast mogen Europese burgers en organisaties deze mensen of groepen geen geld sturen of zaken met hen doen.

Volgens het Openbaar Ministerie, de Nationale Politie en Buitenlandse Zaken betekent dit dat partijen die digitale infrastructuur aanbieden dat niet meer kunnen en mogen aanbieden aan deze cybercriminelen en dat er ook een onderzoeksplicht geldt voor deze bedrijven. Daarmee wordt voorkomen dat deze cybercriminelen nog misbruik kunnen maken van digitale infrastructuur binnen de EU. De Verenigde Staten en het Verenigd Koninkrijk hebben vaker cybercriminelen op een sanctielijst geplaatst. De Verenigde Staten sanctioneerde in 2024 bijvoorbeeld vermeende leden van de LockBit-ransomwaregroep.

Ten slotte is het interessant te benoemen dat de Nederlandse inlichtingendiensten en Nationale Politie in 2024 samen met de VS een online beïnvloedingscampagne hebben verstoord. Samen met de Amerikaanse en Canadese autoriteiten, hebben de AIVD en MIVD de resultaten van het gezamenlijk onderzoek in de openbaarheid gebracht. De campagne was gericht op het beïnvloeden van het Amerikaanse publieke debat, er is geen indicatie dat deze ook is ingezet om het publieke debat in Nederland of Europa te beïnvloeden. De Nederlandse digitale infrastructuur werd misbruikt voor de campagne, zo stond een gebruikte server in Nederland. De AIVD en de MIVD achten het ‘zeer waarschijnlijk’ dat de Russische overheid betrokken is bij de ontwikkeling van de software die werd gebruikt in deze campagne (JJO: een fascinerende actie, wat mij betreft, waarbij het mij onduidelijk is op welke grondslag in welke wetgeving deze verstoring plaatsvond).

Statelijke actoren en cybersecurity

Net als voorgaande jaren identificeert het NCTV de dreiging van statelijke actoren en criminelen als de grootste bedreigingen op het gebied van cybercrime. Aan Notebook LM heb ik het volgende gevraagd: “vanaf wanneer worden statelijke actoren geïdentificeerd als bedreiging voor cybersecurity en vanaf wanneer als de grootste bedreiging?”

Daarop kreeg ik het volgende (wat mij betreft fascinerende) antwoord:

Early Recognition (2012-2014): The sources reveal an early awareness of state actors as a cybersecurity threat.

  • The 2012 CSBN already acknowledges state-sponsored espionage as a threat.
  • The 2013 CSBN explicitly states that the most significant threat in cyberspace to national security comes from state actors, particularly foreign intelligence services. This report emphasises that digital attacks have become a viable alternative to traditional espionage methods due to their low cost, limited risk of exposure, and high returns in terms of information gathering.
  • The 2014 CSBN describes state actors as the primary threat to Dutch interests, highlighting the growth in digital espionage activities, their increasing complexity, and impact. The report stresses that nearly every foreign intelligence service has invested in digital capabilities, making digital espionage accessible to more than just large and sophisticated agencies.

State Actors as a Dominant Threat (2016 onwards): From 2016 onwards, the sources consistently portray state actors as the most significant cybersecurity threat to the Netherlands.

  • The 2016 CSBN states that the greatest threat in the digital domain to national security comes from state actors, particularly foreign intelligence services. This assessment is repeated in subsequent reports, solidifying the view of state actors as the primary source of cyber threats to Dutch interests.
  • The 2018 CSBN declares that “states form the greatest digital threat” underscoring the growing concern regarding state-sponsored cyber activity. This report expands on the motives of state actors, indicating that their attacks aim at espionage, influence, disruption, and sabotage.
  • The 2019 CSBN reiterates the increasing threat posed by state actors, highlighting that countries like China, Iran, and Russia have offensive cyber programmes targeting the Netherlands. These countries use digital means to achieve geopolitical and economic objectives at the expense of Dutch interests.
  • The 2020 CSBN maintains that the most significant risk to national security stems from espionage and potential sabotage by state actors, along with the risk of large-scale outages in digital services.
  • The 2021 CSBN further emphasises the sophisticated capabilities of state actors, stating that “virtually every country with basic capabilities and the intention to digitally penetrate will be able to do so successfully at various organisations in the Netherlands“.
  • The 2022 CSBN asserts that cyberattacks by state actors have become the “new normal“, highlighting their routine use to gain geopolitical advantage.
  • The 2024 CSBN acknowledges the significant impact of state-sponsored cyber operations, particularly in the context of geopolitical tensions. The report notes that state actors are leveraging a broader “toolbox”, combining cyberattacks with other means to achieve their objectives.

Key Observations:

  • The sources demonstrate a clear and consistent recognition of state actors as a major cybersecurity threat to the Netherlands, starting as early as 2012.
  • The perceived threat from state actors appears to escalate over time, with the sources progressively highlighting their growing capabilities, evolving tactics, and the potential for significant disruption and damage.
  • While cybercriminals remain a persistent threat, the sources suggest that state actors have become the dominant cybersecurity concern, particularly due to their potential to threaten national security.
  • Note: It’s important to consider that these reports provide a Dutch perspective on the cyber threat landscape. Other countries or organisations might have different assessments or priorities regarding the relative threat posed by state actors and cybercriminals.

Over statelijke actoren wordt in het Cybersecuritybeeld Nederland 2024 wordt verder nog het volgende vermeld.

Meerdere statelijke actoren, zoals Rusland en China, intensiveren hun cyberactiviteiten. Voor een aantal landen is ook sprake van verbreding van de capaciteiten: ze voegen nieuwe methoden toe aan hun bestaande arsenaal of gebruiken andere, ook niet-digitale, middelen. Bovenop het gebruik van andere middelen uit een bredere gereedschapskist, is de inzet of betrokkenheid van niet-statelijke actoren onderdeel van die verbreding. Zo werd in 2023 een groter deel van de Russische digitale spionage-, sabotage- en beïnvloedingsactiviteiten uitgevoerd door ‘hacktivistische’ collectieven. Soms waren dit zogenoemde cover-operaties, soms waren het daadwerkelijk hacktivistische groeperingen die handelden in het verlengde van de Russische staat.

Een deel van de cybersecurityincidenten kunnen worden geplaatst in de context van geopolitieke spanningen. Het gaat dan vooral om de oorlog tegen Oekraïne, de strijd tussen Israël en Hamas en de spanningen tussen het westen en China. Wereldwijd ondervonden aanbieders van vitale processen hinder van cyberaanvallen. Als voorbeeld van digitale sabotage worden de voorbereidingshandelingen genoemd van de Chinese APT ‘Volt Typhoon’ in tegen de militaire en civiele infrastructuur van de VS.

De Chinese cyberdreiging bestond tot nu toe vooral uit mogelijke spionage, maar opvallend aan de campagne van Volt Typhoon is dat Chinese hackers mogelijk ook voorbereidingen troffen voor sabotage, en niet (enkel) voor spioneren. Vooralsnog zijn geen activiteiten uit dit programma tegen Europa bekend. De Chinese capaciteit op dit gebied groeit echter hard en zou binnen betrekkelijk korte tijd overal ter wereld ingezet kunnen worden. Dit maakt het Chinese cybersabotageprogramma de komende jaren in potentie een dreiging voor onder andere Nederland. Het Chinese offensieve cyberprogramma is mede gestoeld op samenwerking tussen bedrijfsleven, universiteiten en Chinese inlichtingendiensten. De scheidslijnen tussen organisaties zijn daarbij onduidelijk: personen vervullen soms zowel een wetenschappelijke rol als een rol in het Chinese veiligheidsapparaat en werken daarbij samen met Chinese (staats)bedrijven.

Datahandel en nationale veiligheid

Opvallend vind ik verder nog de opmerking in CSBN 2024 dat de ‘mondiale datahandel’ en het mogelijk misbruik daarvan de nationale veiligheid kan raken. Daarbij wordt onder andere gewezen naar databedrijven maken gebruik van geavanceerde advertentietechnologie, ook bekend onder de term real-time bidding (RTB). Onderdeel van RTB is dat sites en apps geautomatiseerd advertentieruimte aanbieden. Adverteerders kunnen op hun beurt advertenties inkopen voor heel specifieke profielen van gebruikers. Ook worden Meta en Google genoemd over grootschalige datahandel. De precisie van de opgebouwde profielen stelt, volgens de NCTV, groepen of individuen bloot aan een verhoogd risico op digitale spionage of online of fysieke intimidatie en dit kan de nationale veiligheid schaden. Het kan gaan om politici of andere mensen op gevoelige (overheids-)functies, maar ook om bedreigde personen of leden van diaspora-gemeenschappen afkomstig uit autoritaire regimes. Ook wordt hierbij verwezen naar de Amerikaanse discussie hierover (JJO: en dit beschrijf ik zelf ook in de recente publicatie: Balancing National Security and Privacy: Examining the Use of Commercially Available Information in OSINT Practices).

Interessanter nog vond ik de overweging dat slimme apparaten en moderne auto’s veel persoonsgevoelige data vergaren en delen met fabrikanten, die dat op hun beurt ook weer kunnen delen met andere partijen. De vorige minister van Infrastructuur en Waterstaat stelde nog in een Kamerbrief in januari 2024 dat automobilisten zeggenschap moeten hebben over hun voertuigdata en dat die alleen na toestemming met derde partijen mag worden gedeeld (zie ook Security.nl). Voertuigdata is data die door het voertuig zelf wordt gegenereerd door sensoren, camera’s of software in het voertuig. Het gaat dan bijvoorbeeld om de laadcapaciteit van batterijen, data die wordt gegenereerd door de regensensor, CO2-uitstoot, werking van veiligheidssystemen of de kilometerstand. Deze data kan worden uitgelezen op fysieke wijze of online via internet. In de brief wees hij op de risico’s van spionage van fabrikanten uit landen met een offensieve cyberstrategie tegen Nederland. Security.nl zegt daarbij terecht dat het hierbij om China gaat, omdat landen als Rusland, Iran en Noord-Korea geen auto’s op de Nederlandse markt brengen.

Quantum computing

Ook wordt de ‘toekomstige krachtige quantumcomputer’ als een risico voor de nationale veiligheid genoemd. Een quantumcomputer die over voldoende rekenkracht beschikt is namelijk in staat om veelgebruikte encryptiemethodes te verzwakken of te breken. Cryptografie speelt een sleutelrol als het gaat om het waarborgen van de beschikbaarheid, integriteit en vertrouwelijkheid van digitale processen en data. Voorbeelden hiervan zijn het aansturen van verkeerslichten en bruggen, communicatie in de vorm van e-mail of appberichten en het beschermen van identiteitsgegevens. Daarnaast wordt cryptografie gebruikt om vertrouwelijke, bedrijfsgeheime en staatsgeheime informatie te versleutelen.

De ontwikkeling van een krachtige quantumcomputer is de laatste jaren in een stroomversnelling geraakt, aldus het rapport. Hoewel het onwaarschijnlijk is dat er op dit moment quantumcomputers bestaan die de huidige cryptografie effectief kunnen breken, moet er wel nu al rekening gehouden worden met de mogelijke risico’s als gevolg van de komst van een krachtige quantumcomputer. Versleutelde data die nu onderschept en opgeslagen wordt, kan dan namelijk op een later moment ontsleuteld worden. Dit wordt ook wel store now, decrypt later genoemd, en vormt volgens de AIVD en het NCSC op dit moment de meest urgente dreiging voor organisaties in relatie tot de komst van een krachtige quantumcomputer. Daarom heeft de AIVD samen met andere partijen in 2023 een handboek gepubliceerd over postquantumveilige cryptografie.

JJO: op maandag 4 november 2024 spreek ik overigens voor Studium Generale (samen met anderen) over quantum computing in Tivoli (Utrecht)!

Reflectie voorgestelde aanpassingen Wet op de inlichtingen- en veiligheidsdiensten

De Vaste commissie voor Binnenlandse Zaken van de Tweede Kamer houdt zich momenteel bezig met de beoordeling van de voorgenomen wijzigingen op de Wet op de inlichtingen- en veiligheidsdiensten 2017 (Wiv 2017). De voorgenomen wijzigingen staan in de hoofdlijnennotitie zijn hoofdzakelijk gebaseerd op de aanbevelingen van de Commissie Jones-Bos, die in 2020 haar – wat premature – evaluatie uitvoerde en in 2021 publiceerde.

Op verzoek van deze commissie hebben wij een zogenoemde factsheet (.pdf) geschreven voor het samenwerkingsverband ‘Parlement & Wetenschap’. In september 2024 hebben wij deze factsheet toegelicht aan de rapporteurs van de commissie: Barbara Kathmann (GroenLinks-PvdA) en Jesse Six Dijkstra (NSC). Deze blog geeft onze factsheet in verkorte vorm weer.

1.     Problematiek uitvoering van bulkinterceptie en de hackbevoegdheid

Onze hoofdboodschap is dat de Tijdelijke cyberwet reeds enkele urgente knelpunten in de uitvoering van bijzondere bevoegdheden beoogt op te lossen, maar deze oplossingen niet altijd voldoende duidelijk regelt. Dit is met name zo met betrekking tot de reikwijdte van de rechtmatigheidstoets van de Toetsingscommissie Inzet Bevoegdheden (TIB). De problematiek bij bulkinterceptie op de kabel en de uitvoering van de hackbevoegdheid wordt gekenmerkt door een verschil in interpretatie over de reikwijdte van de toetsing door de TIB bij de inzet van deze bevoegdheden. De Tijdelijke cyberwet verlegt onder meer de voorafgaande toets te naar meer dynamisch toezicht tijdens de uitvoering van deze bevoegdheden. Eerder hebben wij afzonderlijk van elkaar ook betoogd dat dit een goede balans kan opleveren tussen voldoende slagkracht voor de diensten en voldoende waarborgen voor de bescherming van fundamentele rechten.

Het is volgens ons de vraag of de Tijdelijke cyberwet de eerder gesignaleerde knelpunten geheel kan wegnemen. Er bestaat nog steeds onduidelijkheid over het criterium van ‘zo gericht mogelijk’ bij bulkinterceptie, evenals over de reikwijdte van de toetsing door de TIB bij – bijvoorbeeld – de toetsing van technische risico’s bij de inzet van de hackbevoegdheid. Ook blijft onduidelijk of de TIB in het kader van de toets geclausuleerde toestemming mag geven met voorwaarden die zien op de verdere gegevensverwerking, zoals bewaartermijnen voor bulkdatasets of het delen van gegevens met buitenlandse inlichtingen- en veiligheidsdiensten.

Wij zijn ons ervan bewust dat het gebrek aan een effectieve inzet van kabelinterceptie voor een deel is te verklaren door tekorten in IT-capaciteit en achterstanden of uitvoeringsproblemen bij de diensten zelf. Voldoende huisvesting en capaciteit voor de toezichthouders zijn ook cruciaal. Wij realiseren ons terdege dat met wetgeving niet alle problemen kunnen worden opgelost, en dat organisatorische knelpunten ook een rol spelen. Desondanks is voldoende duidelijkheid over taakstellingen van alle betrokken partijen vereist. De voortdurende discussies over kwesties als het gerichtheidsvereiste, klaarblijkelijk ook tussen de TIB en de CTIVD onderling, moeten ophouden. Daarbij is meer afstemming en samenwerking vereist, onder een gedeelde verantwoordelijkheid (zie ook paragraaf 3 onder Toezicht).

2.     Bulkdatasets

In de hoofdlijnennotitie worden prima uitgangspunten benoemd voor de omgang met bulkdatasets. Daarbij geldt het devies: ‘bulk is bulk’, ongeacht hoe de data zijn verworven, en is het voornemen om een uniforme regeling voor bulkdatasets te creëren. Daarnaast wordt een stap aan het toestemmingsproces toegevoegd, waarbij de bulkbehoefte voorafgaand aan het toestemmingsverzoek wordt voorgelegd aan de minister.

De hoofdlijnennotitie voorziet desondanks in een differentiatie voor bepaalde bulkdatasets die via de informantenbevoegdheid geraadpleegd kunnen worden. Zoals eerder is betoogd, is het noodzakelijk de informantenbevoegdheid te herzien en een duidelijke en voorzienbare regeling te creëren voor (al dan niet geautomatiseerde) toegang van de AIVD en de MIVD tot gegevens van andere (overheids)instanties. De regeling in de Tijdelijke cyberwet is onvoldoende, omdat bulkdatasets óók kunnen worden verzameld met algemene bevoegdheden, zoals de informantenbevoegdheid, en uit OSINT. Daarnaast kunnen bulkdatasets worden verkregen van buitenlandse inlichtingen- en veiligheidsdiensten in het kader van internationale samenwerking. De Tijdelijke cyberwet is hierop niet van toepassing. Het is goed dat de diensten een eigen tussentijdse regeling aanhouden, maar dit zou bij wet geregeld moeten worden.

3.     Toezicht

De hoofdlijnennotitie biedt verschillende scenario’s met betrekking tot het toezichtstelsel. Gezien de discussies en ontwikkelingen in aanloop naar de Tijdelijke cyberwet lijken deze scenario’s al enigszins achterhaald. Met de Tijdelijke cyberwet heeft de wetgever duidelijk gekozen voor meer dynamisch toezicht, met name om de knelpunten van de statische voorafgaande toets tegen te gaan (zie paragraaf 2). Duidelijk is ook dat voor bepaalde bevoegdheden, zoals bulkinterceptie en de hackbevoegdheid, voorafgaande onafhankelijke toetsing noodzakelijk is. De verdere gegevensverwerking en de naleving van andere artikelen in de Wiv 2017 moeten door een onafhankelijk orgaan getoetst worden. Betrokkenen moeten de mogelijkheid hebben een klacht in te dienen, die vervolgens door een onafhankelijk orgaan dient te worden behandeld, en waar bindende beslissingen op kunnen volgen.

Volgens ons wijzen alle pijlen naar het creëren van één toezichthouder die – in aparte kamers – zowel een voorafgaande toets uitvoert, als achteraf toezicht houdt (scenario 3 uit de hoofdlijnennotitie). De Tijdelijke wet laat zien dat de uitvoering van toezicht met end-to-end safeguards ook afstemming vereist tussen de TIB en de CTIVD. De beide toezichthouders hebben zelf in jaarverslagen te kennen gegeven op te willen gaan in één ‘Autoriteit Nationale Veiligheid’. Het moet daarbij mogelijk zijn dat zij staatsgeheime informatie met elkaar delen. In een systeem van checks & balances is de beroepsmogelijkheid op beslissingen van de TIB en bindende oordelen van de CTIVD bij de afdeling bestuursrechtspraak van de Raad van State een welkome aanvulling. Het is echter te vroeg om een appreciatie van dit nieuwe systeem in het kader van de Tijdelijke wet te geven, aangezien er nog geen jurisprudentie ligt.

Uit bovenstaande paragrafen volgt onze aanbeveling dat de ervaringen met de Tijdelijke cyberwet via een volgende evaluatie mee te nemen in een nieuw wetgevingsproces.

4.     Grijsgebieden

Ten slotte is het dreigingsbeeld in de afgelopen jaren sterk veranderd. Nieuwe cyberdreigingen – wij noemen in onze factsheet desinformatie en cyberspionage – en ondermijnende criminaliteit worden nu door de AIVD opgepakt. Het is echter maar de vraag in hoeverre al deze dreigingen in gelijke mate de nationale veiligheid raken, en daarmee tot het taakgebied van de diensten zijn te rekenen. Het terugkerende punt is dat veel onduidelijkheid bestaat over de rollen en verantwoordelijkheden van de diensten bij deze nieuwe dreigingen.

Het is ons bijvoorbeeld onvoldoende duidelijk in hoeverre de AIVD, het Nationaal Cyber Security Centrum en andere onderdelen van het ministerie van Justitie en Veiligheid gegevens met elkaar mogen uitwisselen over de (cyber)dreigingen die de nationale veiligheid raken. Afgelopen zomer hebben de AIVD en de MIVD in samenwerking met de Nationale Politie bijvoorbeeld een ‘Russische offensieve cybercampagne verstoord’. Maar dat roept vragen op, zoals: welke bevoegdheden zijn daarvoor ingezet, welke gegevensuitwisseling heeft plaatsgevonden, is dat volgens de regels gegaan, wie is daar verantwoordelijk voor, en hoe wordt daar onafhankelijk en effectief toezicht op gehouden? Dit zijn vragen die niet tot een noemenswaardig parlementair debat hebben geleid, en volgens ons opheldering verdienen.

Wij signaleren soortgelijke grijsgebieden waar het gaat om criminaliteit die de democratische rechtsorde ondermijnt. Dit wordt wel als taakgebied op de website van de AIVD vermeld, maar is niet terug te vinden in de toelichting op de openbare versie van de Geïntegreerde Aanwijzing van 2023-2026. Het begrip ‘ondermijnende criminaliteit’ is op zichzelf al problematisch, omdat uit onderzoek blijkt dat niet duidelijk is wat met het begrip wordt bedoeld.

Kortom, meer duidelijkheid over de rollen en verantwoordelijkheden van de diensten bij deze nieuwe dreigingen is noodzakelijk. Daarbij moet ook antwoord komen op de vraag of de diensten actief gegevens verzamelen over deze dreigingen door de inzet van bijzondere bevoegdheden, om ook niet-traditionele afnemers, zoals bedrijven, handelingsperspectief te bieden. Mogelijk leidt een debat – en nopen de antwoorden op deze vragen – tot verdere aanpassingen van een nieuwe Wet op de inlichtingen- en veiligheidsdiensten.

Jan-Jaap Oerlemans & Sophie Harleman

Cyber Security Beeld Nederland 2021

Deze blogpost is een samenvatting van het Cyber Security Beeld Nederland (CSBN) 2021. Het betreft de dingen die ik opvallend vond en belangrijk genoeg vond om te noemen, vanuit mijn interesse in cybercrime, cybersecurity & nationale veiligheid en het snijvlak daartussen. Aan het einde plaats ik wat observaties bij het rapport.

Cybercrime

“Cybercrime heeft een industriële omvang aangenomen. Zo domineerde de groep achter het Emotet-botnet meerdere jaren de markt van het verkrijgen en daarna doorverkopen van toegang tot slachtoffernetwerken aan onder meer ransomware-groepen. Tijdens een internationale opsporingsoperatie in 2021 om dit botnet uit de lucht te halen, onderkende de politie wereldwijd 1,75 miljoen geïnfecteerde IP-adressen, 36 miljoen gestolen inloggegevens en ruim 4 miljoen gecompromitteerde (bedrijfs)mailaccounts. Dergelijke slachtofferaantallen zijn geen uitzondering meer. Ransomware is daarbij uitgegroeid tot een cybercriminele goudmijn.

Met recht is ransomware dan ook een gamechanger te noemen voor het cybercriminele ecosysteem. Het heeft geleid tot cybercriminele groeperingen die enorm vermogend zijn geworden. Nadat het TrickBot-botnet eind 2020 goeddeels was neergehaald, zou de groep volgens gelekte interne communicatie in het jaar daarop 20 miljoen Amerikaanse dollar hebben geïnvesteerd in het herstellen en verbeteren van de aanvalsinfrastructuur en de bedrijfsvoering.

Vrijwel elke stap voor zowel het plegen als het beschermen van cybercriminaliteit wordt als dienst aangeboden. Het cybercriminele ecosysteem laat zich dan ook steeds meer kenschetsen als een volwassen, wereldwijde economische sector waar vraag en aanbod samenkomen op onder meer cybercriminele fora en waar rationele economische afwegingen worden gemaakt tussen investering, risico en rendement. Door deze dienstverlening is cybercriminaliteit toegankelijk voor een grote diversiteit aan daders

Vooral op ondergrondse, online platformen zoals gesloten cybercriminele fora, maar ook op zogeheten booter- en stressersites of Telegram-kanalen bieden zij hun producten en diensten aan.

Het merendeel van de ransomware-aanvallen kenmerkt zich als ‘Ransomware-as-a-Service’ (RaaS). Ransomware-ontwikkelaars vonden hierin een middel om hun malware op grote schaal te verspreiden, zonder zelf direct risico te lopen. RaaS biedt de afnemers van dit product de kans om ook zonder noemenswaardige programmeervaardigheden ransomware toe te passen op netwerken of systemen. Deze afnemers, ook wel affiliates genoemd, vallen onder de categorie van afhankelijke plegers. Voor elke geslaagde ransomware-aanval betalen zij de ransomware-ontwikkelaar een vast overeengekomen percentage van het betaalde losgeld.”

JJO: over ‘Operation Ladybird’ (persbericht NL Politie en van Europol) richting het Emotet botnet wordt nog het volgende interessante opgemerkt:

“Het in 2021 door de politie en het OM offline gehaalde Emotet-botnet bijvoorbeeld, besmette wereldwijd meer dan een miljoen systemen met aanvalsmethoden die niet heel geavanceerd waren. Veelal werden computers ongericht met spam besmet De volgende stappen in het aanvalsproces waren vaak wél gericht en geavanceerd.

De groep achter Emotet manifesteerde zich als dienstverlener door de toegang tot netwerken door te verkopen binnen een selecte klantenkring. Ergens in dit proces vond ook een vorm van triage plaats, waarbij de meest kapitaalkrachtige netwerken hoger werden ingeschaald.

De afnemers, in de zin van andere autonome groepen, konden vervolgens hun additionele malware (laten) plaatsen. Bijvoorbeeld TrickBot, die werd ingezet om de positie te consolideren en informatie te stelen. Uiteindelijk waren actoren met behulp van Ryuk-ransomware in staat om op deze netwerken gericht ransomware in te zetten op strategische plekken, waarbij men in staat was om op reële wijze in te schatten wat de maximale losgeldeis kon zijn. Het (dreigen met) het publiceren van de eerder gestolen data kon hierbij fungeren als extra drukmiddel.”

JJO: Ook de volgende bevinding vond ik opvallend:

“Ransomware-aanvallen hebben in zowel de Verenigde Staten als in de Europese Unie tijdens de coronapandemie ziekenhuizen, COVID-19-onderzoeksinstellingen en een distributiecentrum voor vaccins ernstig gehinderd”

Offensieve cyberoperaties van staten

JJO: Het CSBN 2021 windt er geen doekjes om:

“Cyberaanvallen door statelijke actoren zijn niet meer zeldzaam te noemen: ze zijn eerder het nieuwe normaal. Het gebruik van de digitale ruimte door statelijke actoren lijkt eerder toe dan af te nemen. Een voor de hand liggende verklaring daarvoor is dat de digitale ruimte nog steeds aan omvang en betekenis toeneemt en daarmee ook de mogelijkheden voor misbruik.

De digitale ruimte wordt door staten gebruikt om geopolitiek voordeel te behalen. Dit kan financieel-economisch voordeel zijn, het behartigen van binnenlandse politieke en veiligheidsbelangen, of het beïnvloeden van buitenlandse verhoudingen. Statelijke actoren kunnen hiervoor onder meer de volgende digitale middelen inzetten:

1. Beïnvloeding en inmenging (inclusief het verspreiden van desinformatie);

2. Spionage, waaronder economische of politieke spionage;

3. Voorbereidingshandelingen voor en daadwerkelijke verstoring en sabotage.

Nederland is doelwit van een offensief cyberprogramma van landen als Rusland en China. Zij kunnen de genoemde digitale middelen inzetten tegen een breed scala aan mogelijke doelwitten, van lokale verenigingen tot internationale veiligheidsorganisaties en van één individu tot diasporagemeenschappen. Volgens de AIVD blijft de dreiging van offensieve cyberprogramma’s tegen Nederland en de Nederlandse belangen onverminderd hoog en zal deze in de toekomst alleen maar toenemen.

Russische statelijke actoren hebben meermaals (succesvolle) digitale aanvallen uitgevoerd op een EU-lidstaat. Dit valt binnen het normbeeld van Russische statelijke actoren en de aanhoudende digitale (spionage)dreiging die daarvan uitgaat. Deze actoren voeren veelvuldig digitale aanvallen uit op onder andere EU- en NAVO-lidstaten

De Chinese digitale spionage actor APT31 heeft op grote schaal en langdurig politieke doelwitten in Europa en Noord-Amerika aangevallen. Ook in Nederland waren er doelwitten van aanvallen en verkenningsactiviteiten door deze actor. De interesse vanuit statelijke actoren voor dergelijke doelwitten illustreert het belang van goede beveiligingsmaatregelen en netwerkdetectie mogelijkheden voor Nederlandse overheidsnetwerken om aanvallen te detecteren, af te slaan en nader onderzoek mogelijk te maken.”

JJO: en elders staat nog over China:

“China is ongeëvenaard in de schaal waarop en de breedte waarin inlichtingen worden ingewonnen.”

“Groot is ook het aandeel van economische spionage, waarmee statelijke actoren bijvoorbeeld beogen de eigen concurrentiepositie te verbeteren of hoogwaardige kennis en technologie te bemachtigen zonder zelf de kosten voor research en development te maken. Exemplarisch hiervoor is de Chinese economische spionage, die zich vooral richt op technologiediefstal en voorkennis inzake voorgenomen investeringen.

Uit onderzoeken blijkt dat staten als China, Rusland en Iran offensieve cyberprogramma’s hebben, gericht tegen Nederland.176 Daaruit spreekt zowel de capaciteit als de intentie om in Nederlandse organisaties binnen te dringen. De cybercapaciteiten, kennis en expertise van China en Rusland zijn zelfs zo omvangrijk, dat de kans groot is dat zij slagen wanneer ze ergens digitaal binnen willen dringen.

Volgens gelekte documenten deed een Iraanse cyberorganisatie in 2020 onderzoek naar het hacken van industriële controlesystemen. De Iraanse onderzoekers schrijven dat ze nog niet genoeg inzicht hebben in de systemen om fysieke sabotage mogelijk te maken. Uit de documenten blijkt dat de cyberactoren specifiek zochten naar gebouwbeheersystemen, onder andere in Nederland. Dit zou passen binnen het beeld van de toenemende aandacht voor cybersabotage binnen Iran.”

Cybercrime & nationale veiligheid

JJO: Vorig jaar was één van de in het oog springende uitspraken van het CSBN dat ransomware de nationale veiligheid van Nederland bedreigde. Dit jaar zeggen ze hierover:

“Organisaties die digitaal worden aangevallen zijn veelvuldig het slachtoffer van ransomware. De inzet hiervan vormt een risico voor de nationale veiligheid als het gaat om de continuïteit van vitale processen, het weglekken en/of publiceren van vertrouwelijke of gevoelige informatie en de aantasting van de integriteit van de digitale ruimte. Vitale processen kunnen niet alleen zelf getroffen worden door ransomware, met alle gevolgen van dien, maar ook via leveranciersketens.

Dat is zeker het geval nu die aanvallen gepaard gaan met dubbele of zelfs drievoudige afpersing. Bij dubbele afpersing kunnen hackers na het versleutelen van bestanden dreigen met het publiceren van data als slachtoffers niet betalen. Bij drievoudige afpersing kunnen hackers via buitgemaakte gegevens ook klanten, partners en leveranciers van een getroffen organisatie een losgeldeis opleggen, in de hoop dat ook zij uit angst voor publicatie overgaan tot betaling.

Cybercriminelen zijn onverminderd in staat om omvangrijke schade toe te brengen aan digitale processen. Zij handelen vanuit financieel motief en hebben niet de intentie om de maatschappij te ontwrichten. Desondanks kunnen hun aanvallen zoveel impact veroorzaken dat ze nationale veiligheidsbelangen raken. De capaciteit van meerdere cybercriminele groepen is van gelijkwaardig hoog niveau als die van sommige statelijke actoren.

Statelijke actoren kunnen cybercriminelen inhuren, gedogen of onder druk zetten om cyberaanvallen op gewenste doelwitten uit te voeren. De relaties tussen staten en cybercriminelen kunnen ertoe leiden dat cybercriminelen een kant kiezen in geopolitieke conflicten. Recent illustreerde de oorlog in Oekraïne dit, toen cybercriminele groepen gelieerd aan Rusland waarschuwden tegenstanders van Rusland in het conflict digitaal aan te zullen vallen.

Hackerscollectieven kunnen ook een rol spelen in hybride conflictvoering, zoals in de oorlog in Oekraïne in 2022 het geval is. Het gevaar is dat de activiteiten van hacktivisten verkeerd geïnterpreteerd worden door landen die het slachtoffer worden van hun aanvallen, wat tot tegenreacties kan leiden. Ook kunnen statelijke actoren onder de vlag van hacktivisten opereren. Door verhoogde activiteit van hackersgroepen is de kans aanwezig dat Nederland (neven)schade ondervindt van digitale aanvallen. Indien hackers cyberaanvallen vanuit of via Nederland uitvoeren op buitenlandse doelwitten, kan Nederland ook getroffen worden door een tegenreactie. Ook Nederlandse ingezetenen kunnen deelnemen aan acties van hacktivisten en zo betrokken raken bij conflicten. Betrokkenheid bij een conflict elders door het plegen van digitale aanvallen kan onvoorziene consequenties hebben en is bovendien strafbaar.”

Food for Thought    

Het CSBN zit bomvol waardevolle informatie. Een groot deel meen ik inmiddels ook wel te herkennen uit de praktijk, input van de politie en OM en ik zie informatie terug uit jaarverslagen en publieke rapporten van de AIVD en de MIVD.

De ‘beleidshoofdstukken’, de lay-out (ongeveer de helft van rapport bestaat uit lege pagina’s en plaatjes), vaagtaalgebruik (“De dreiging die van statelijke actoren uitgaat, is niet van vandaag of gisteren, maar ontwikkelt zich al langer. Soms wordt ze diffuser, soms juist meer manifest” (??!) en veel herhaling spreekt mij minder aan.

Maar wat mij echt stoort als is dat hier en daar een voorbeeld uit een internationale context erbij wordt gehaald voor het Cyber Security Beeld Nederland en met cijfers wordt gegooid waarvan ik de betrouwbaarheid betwijfel. Denk bijvoorbeeld aan de volgende tekst:

“In april 2020 schatte Help Net Security naar aanleiding van een enquête onder meer dan 500 leidinggevenden binnen het internationale MKB in dat 46 procent van het MKB ooit slachtoffer was geweest van ransomware.”

En over de omvang van de schade van ransomware voor Nederland kunnen blijkbaar geen zinnige dingen worden gezegd. Lees bijvoorbeeld:

“De Conti-ransomwaregroep zou zelfs recent de beschikking hebben gehad over 2 miljard dollar aan virtuele valuta”. Vorige week verscheen nog een artikel in het FD waarin gesproken werd over honderden miljoenen dollars. Wat is het nu?

Verder wordt over de omvang van schade door ransomware gezegd:

“De totale economische schade van ransomware, in de zin van betaald losgeld, verlies aan bedrijfscontinuïteit, gevolgschade en herstelkosten van alle aanvallen bij elkaar opgeteld is moeilijk vast te stellen. (…) Het is niet bekend hoeveel de schade voor Nederland betreft. Deze blinde vlek heeft meerdere oorzaken.”

Maar het inschatten van de omvang lijkt mij juist wel een taak van een Nationaal Cyber Security Centrum. Of je laat daar als wiedeweerga onderzoek naar doen. Toch?

Ook vroeg ik mij af of hoe lang met het CSBN wordt doorgegaan. En hoe verhoudt het zich eigenlijk tot al die criminaliteitsmonitoren van het WODC en CBS? Zouden daar nog opties liggen of aanvullingen in liggen?

Of ben ik een te kritische lezer? Ach ja, wie weet zijn ze er volgend jaar wat voorzichtiger met welke (internationale cijfers) ze aanhalen.

Evaluatie Wiv 2017: van meer privacy naar meer werkbaarheid… en weer terug?

Aanleiding: meer privacy

Twee jaar na de inwerkingtreding van de Wet op de inlichtingen- en veiligheidsdiensten 2017 (Wiv 2017) is een evaluatie van deze wet van start gegaan. Deze vervroegde wetsevaluatie (het wordt standaard pas na 5 jaar geëvalueerd) is geïnitieerd vanwege de uitslag van het raadgevend referendum over de Wiv 2017. 49,44% van de kiezers heeft tegen de Wiv 2017 gestemd, 46,53% voor, en 4,03% blanco. Uit het maatschappelijk debat rondom het referendum bleek dat mensen zich met name zorgen maakten over privacy en dan specifiek over de uitbreiding van de bevoegdheid tot bulkinterceptie van internetverkeer naar de kabel (het ‘sleepnet’ genoemd).

Naar meer werkbaarheid

Net voor de start van de evaluatie van de Wiv 2017 vond in 2019 een kentering in het debat plaats. Het voormalige hoofd van de Algemene Inlichtingen- en Veiligheidsdienst (AIVD) Dick Schoof waarschuwde op 6 februari 2019 in het programma Nieuwsuur dat de ‘operationele slagkracht niet overheerst mag worden door de administratieve last die ontstaat door de nieuwe wetgeving’. Kort daarop vroegen Kamerleden van CDA- en VVD-fractie zich af ‘of de genomen maatregelen werkbaar blijven voor de diensten’ en ‘hoe de disproportionele bureaucratisering van het werk van de diensten wordt tegengaan’. De invloed op de operationele slagkracht van de Wiv 2017 is door de Algemene Rekenkamer speciaal onderzocht. De Algemene Rekenkamer concludeert dat: de nieuwe waarborgen de inzet van bepaalde bijzondere bevoegdheden het verzamelen van inlichten en de snelheid in internationale samenwerking beperken en er een toename is van administratieve lasten, waardoor bij gelijkblijvende capaciteit minder tijd overblijft voor het uitvoeren van onderzoek in het belang van de nationale veiligheid (zie rapport).  

De Commissie Evaluatie Wiv 2017 (hierna: de Commissie Jones-Bos naar haar voorzitter) kreeg hierop expliciet de opdracht te onderzoeken ‘of de wet in de praktijk een werkbaar instrument is gebleken voor de taakuitvoering van de diensten’ en ‘de knel- en aandachtspunten in de toepassingspraktijk van de wet’ te onderkennen. Op 20 januari 2021 heeft de Commissie Jones-Bos een lijvig rapport (180 pagina’s) afgeleverd. Een groot deel van de aanbevelingen streven een ‘werkbaarder wet’ na, soms ten koste van reeds bestaande (privacy)waarborgen. Kort daarop schreef het demissionaire kabinet de aanbevelingen te ‘omarmen’ en de voorbereidingen te treffen voor een wijzigingsvoorstel van de Wiv 2017.

Gevolgen voorstellen Commissie Jones-Bos voor privacy

Ons artikel (.pdf) betreft een beschouwing van dit rapport, waar in wij verkennen wat de gevolgen van een aantal van deze voorstellen kunnen zijn voor het recht op privacy van personen. In het bijzonder richtten wij ons op de manier waarop bulkdatasets worden verzameld en hoe data-analyse is geregeld.

Wij concluderen dat de voorstellen van de Commissie Jones-Bos de waarborgen van bepaalde bijzondere bevoegdheden verzwakken. Dit heeft gevolgen heeft voor de bescherming van het recht op privacy. Met name een voorgestelde informantenbevoegdheid wordt gebrekkig uitgewerkt door de commissie, terwijl daarmee ook bulkdatasets kunnen worden verzameld. Die regeling behoeft meer aandacht, waarbij fundamentele keuzes gemaakt worden, zoals de vraag of de AIVD en de Militaire Inlichtingen- en Veiligheidsdienst (MIVD) van elke overheidsinstantie en misschien zelfs elk bedrijf gegevens vrijwillig mogen opvragen of kunnen eisen dat deze op verzoek verplicht verstrekt worden (vorderen). Het voorstel de voorafgaande onafhankelijke toets van de Toetsingscommissie Inzet Bevoegdheden (TIB) te schrappen bij de bevoegdheden voor selectie- en metadata-analyse, het vereenvoudigen van het relevant verklaren van bulkdatasets, en de inperking van het begrip ‘geautomatiseerde data-analyse’, verzwakt ook de bescherming van privacy.

Ten slotte merken wij in het artikel op dat de Commissie Jones-Bos bijzonder weinig aandacht aan de bepalingen omtrent gegevensverwerking in de Wiv 2017. Ook bij minder geavanceerde vormen van data-analyse die wel degelijk een ernstige inbreuk op het recht op privacy en andere mensenrechten kunnen meebrengen, waarvoor deze bepalingen van belang kunnen zijn. Wij bevelen daarom aan voordat het voorstel tot wetswijzing naar de Tweede Kamer wordt gestuurd alsnog een ‘privacy impact assessment’ uit te voeren (zie ook de PIA op het wetsvoorstel van de Wiv 2017). Net als bij de Wiv 2017 kunnen de uitkomsten daarvan voor het wetsvoorstel in overweging worden genomen. 

En weer terug naar privacy?

Na de publicatie van ons artikel heeft toch een kleine kentering in het (parlementaire) debat plaatsgevonden over de voorgenomen wijzigingen van de Wiv 2017. De aangenomen moties (zoek op ‘IVD’) zien op de toezichthouders (bijvoorbeeld een oproep te onderzoeken wat de voor- en nadelen van samenvoeging zijn). Daarmee wordt er enige tegenwicht geboden aan sommige aanbevelingen van de Commissie Jones-Bos over toezicht.

In een recente annotatie bij de Big Brother Watch- en Centrum För Rättvisa-zaken betogen Mireille Hagens en ik (Jan-Jaap) dat de oproep van het Europees Hof voor de Rechten van de Mens (EHRM) tot ‘end-to-end safeguards’ bij bulkinterceptie ook tot een heroverweging van het toezicht stelsel en de rol van de rechter zou moeten leiden.

Quirine en ik hadden natuurlijk graag ook een oproep tot meer aandacht voor de regels omtrent gegevensverwerking en impact op privacy gezien (ook vanwege het gemoderniseerde verdrag van de Raad van Europa over regels voor gegevensverwerking (Conventie 108+) die ook betrekking heeft op nationale veiligheid). Maar de discussie lijkt met de vele nieuwe Tweede Kamerleden weer wat meer open te liggen. Het zal ook afhankelijk zijn van de visie en waarden die een nieuw kabinet te zijner tijd met zich meebrengt, hoe een wetsvoorstel voor een nieuwe Wiv (2024?) eruit komt te zien.

Jan-Jaap Oerlemans & Quirine Eijkman

Cybersecuritybeeld Nederland 2021 en rapport hackbevoegdheid Inspectie J&V

Cyber Security Beeld Nederland 2021

Op 29 juni 2021 is het nieuwe Cybersecuritybeeld Nederland 2021 (.pdf) verschenen. Dit bericht vat de belangrijkste informatie uit het rapport samen met betrekking digitale spionage en ransomware.  

In verband met de COVID-pandemie is er sprake is van een wereldwijd toegenomen digitale spionagedreiging richting de farmaceutische en medische industrie en onderzoekscentra die geneesmiddelen, antistoffen of vaccins ontwikkelen in relatie tot COVID-19. Nederlandse bedrijven en onderzoeksinstellingen die betrokken zijn bij de preventie en bestrijding van COVID-19 zijn een waarschijnlijk doelwit van deze digitale spionage. Voorzichtiger staat in het rapport geformuleerd ‘dat het mogelijk is’ dat Nederlandse overheidsinstanties die de preventie en bestrijding van COVID-19 coördineren slachtoffer worden van digitale spionage. En dat het mogelijk is dat digitale aanvallen uitgevoerd worden op (centrale) databases waarin, in het kader van COVID-19, persoonsgegevens van Nederlanders worden opgeslagen. Met betrekking tot de motieven van statelijke actoren, gaat het voor een belangrijk deel om het behartigen van binnenlandse politieke en veiligheidsbelangen, zoals het bestrijden van dissidenten die in het buitenland wonen en het streven naar het behoud van de status quo in het herkomstland: inclusief de bestaande statelijke structuur, rol en positie van het staatshoofd en rol en positie van de onderdanen (in zowel binnen- als buitenland). Ook spelen financieel-economische motieven een rol, zoals het behoud van inkomsten vanuit de diaspora (bevolkingsgroepen die buiten het land van herkomst wonen), die investeringen doet (zoals de aankoop van onroerend goed) en financiële ondersteuning biedt aan achtergebleven familie. Volgens het rapport is ook het aandeel ‘groot’ met betrekking tot economische spionage, waarmee statelijke actoren bijvoorbeeld beogen de eigen concurrentiepositie te verbeteren of hoogwaardige kennis en technologie te bemachtigen zonder zelf de kosten voor research en development te maken. “Exemplarisch” is volgens het rapport is de Chinese economische spionage, die zich vooral richt op technologiediefstal en voorkennis inzake voorgenomen investeringen. Ten slotte gaat het ook om het versterken van de strategisch-militaire positie ten opzichte van andere staten en het verkrijgen van politieke informatie over regeringsstandpunten en besluitvorming van andere staten en het beïnvloeden van politiek-bestuurlijke processen in andere staten. Door impliciet of expliciet te dreigen met verstoring of sabotage kan een actor economische, politieke, diplomatieke of militaire invloed uitoefenen op zijn doelwit.

Zie ook het onderstaande schema uit het rapport:

Over de SolarWinds hack rapporteert het NCSC wel dat in december 2020 bekend werd dat aanvallers een kwetsbaarheid hadden aangebracht in een update van Orion-software van SolarWinds. Dit bedrijf maakt softwareprogramma’s voor overheidsinstanties en grote bedrijven om ICT-omgevingen te monitoren en beheren. Volgens SolarWinds heeft de opzettelijk gecreëerde kwetsbaarheid als achterliggend doel de systemen van de afnemers van de betreffende versie van SolarWinds Orion te compromitteren. Bij verschillende Amerikaanse overheidsinstanties is de kwetsbaarheid ook daadwerkelijk misbruikt. Meerdere cybersecuritybedrijven en techbedrijven die wereldwijd klanten hebben, zoals FireEye, Mimecast en Microsoft, hebben aangegeven gecompromitteerd te zijn via de kwetsbare versie van Orion. Microsoft stelde dat het de aanvallers waarschijnlijk uiteindelijk te doen was om toegang tot clouddiensten van de organisaties die doelwit waren. Experts gaan uit van spionage als motief. Ook in Nederland is de kwetsbare versie van SolarWinds aangetroffen, onder andere binnen de overheid en de vitale processen. Er is door het NCSC vooralsnog geen misbruik geconstateerd. In april 2021 werd de SolarWinds campagne door de VS geattribueerd aan de Russische inlichtingendienst SVR (APT29). Deze attributie werd ondersteund door de EU en de Nederlandse regering.

Over ransomware zegt het NCTV dat er is een ontwikkeling geweest naar ‘Big Game Hunting’, d.w.z. het compromitteren van zorgvuldig geselecteerde organisaties. Meestal betreft het kapitaalkrachtige organisaties, verantwoordelijk voor continuïteit van processen of in bezit van unieke data. In februari 2021 zijn verschillende kennisinstellingen in Nederland aangevallen door criminele actoren, waaronder de Nederlandse Organisatie voor Wetenschappelijk Onderzoek (NWO), Universiteit van Amsterdam (UvA) en Hogeschool van Amsterdam (HvA), waarbij de aanval op de UvA en HvA succesvol is afgeslagen. Door ook back-ups van systemen onbruikbaar te maken, vergroten criminelen de impact van de aanval verder. In het uiterste geval is de schade aan systemen zo ernstig, dat herstel niet mogelijk is en systemen opnieuw moeten worden opgebouwd. Ransomware-aanvallen kunnen ook langdurig impact hebben op processen wanneer er sprake is van de inzet van verschillende drukmiddelen, zoals de diefstal van informatie, waarna wordt gedreigd deze informatie te publiceren. Volgens de FBI komt ook het telefonisch dreigen met fysiek huisbezoek bij medewerkers van de bedreigde instelling. Aanvallers kunnen nog een stap verder gaan en klanten van hun doelwit proberen af te persen. Dat kan snel plaatsvinden, of pas na verloop van tijd, waardoor slachtoffers van een ransomware-aanval mogelijk langdurig worden geconfronteerd met de gevolgen van de oorspronkelijke aanval.

Een aantal cybercriminele groepen beschikt inmiddels over capaciteiten die niet onder doen voor het niveau van statelijke actoren. Zij hebben echter geen doel van maatschappelijke ontwrichting of sabotage voor ogen, maar een financieel motief. De cybercriminele groepen worden door staten gedoogd en staan onder druk om in opdracht van de staat soms activiteiten te verrichten. Soms wordt daarbij een beroep gedaan op hun ‘patriottisme’.

Rapport Inspectie J&V over de hackbevoegdheid

Op 29 juni 2021 heeft de Inspectie Justitie & Veiligheid het rapport ‘Verslag toezicht wettelijke hackbevoegdheid politie 2020’ (.pdf) gepubliceerd. Enkele interessante passages worden in bericht belicht.

De belangrijkste boodschap van de inspectie is dat het uitblijven van verbetering in de uitvoering van de hackbevoegdheid, volgens de regels in art. 126nba Sv en dan met name die in het Besluit onderzoek in een geautomatiseerd werk (Stb. 2018, 340), als een risico beschouwd. Zij hopen dat dit volgend jaar beter gaat. De bevindingen van de inspectie kunnen als input dienen voor de evaluatie van de Wet computercriminaliteit III die momenteel wordt uitgevoerd door het Wetenschappelijk Onderzoeks- en Documentatie Centrum (WODC) van het ministerie van Justitie & Veiligheid.

Het is belangrijk te realiseren dat de inspectie niet de toetsing en oordeelsvorming door de officier van justitie en de rechter-commissaris onderzoekt. Er vindt dus geen controle door de inspectie plaats op bijvoorbeeld de proportionaliteit van de inzet van de bijzondere opsporingsbevoegdheid. De zittingsrechter gaat hier over de procureur-generaal bij de Hoge Raad op grond van artikel 122 Wet op de rechterlijke organisatie. In het rapport staat dat de hackbevoegdheid niet is ingezet in de EncroChat-onderzoeken en deze zaken niet zijn onderzocht (ondanks dat een machtiging voor de hackbevoegdheid bij opsporingsonderzoeken naar georganiseerde misdaad is ingezet (art. 126uba Sv). De inspectie doet klaarblijkelijk ook geen onderzoek naar situaties waarbij op grond van art. 126ng lid 2 Sv in accounts van verdachten vanuit inbeslaggenomen apparaten wordt ingelogd.

De hackbevoegdheid is in 2020 in 14 zaken ingezet. Daarbij is er geen sprake geweest van nevenschade of veiligheidsrisico’s door het in stand houden van kwetsbaarheden. In 11 zaken is een bevel gegeven voor de inzet van een niet vooraf gekeurd technisch hulpmiddel. De Inspectie moet de commerciële software zelfs een ‘black box’ voor de politie. In bijna alle zaken (10 van de 14) is gebruik gemaakt van commerciële software, waarbij de leverancier volgens de inspectie toegang heeft tot bewijslogging met het middel is verkregen, zonder dat de politie dit kan beperken en controleren. Dit wordt overigens tegengesproken in een reactie van de minister in een Kamerbrief van 29 juni 2021. De politie en de Inspectie hebben geen kennis over de kwetsbaarheden waarvan de commerciële binnendringsoftware gebruik maakt.

Opvallend is verder dat twee keer is binnengedrongen op een ander geautomatiseerd dan in het afgegeven bevel stond. Wel was het een computer die in gebruik was bij desbetreffende verdachte. De inspectie plaats daarbij de opmerking dat de verkregen gegevens mogelijk niet gebruikt kunnen worden in de betreffende strafzaak. De inspectie kon ook niet altijd vaststellen op welke locatie en in welk lang een computer werd binnengedrongen. Dat is wel belangrijk, omdat voor de mogelijke inzet ervan in het buitenland apart toestemming moet worden gevraagd (zie de Aanwijzing voor de internationale aspecten van de inzet van de bevoegdheid ex art. 126nba Sv, Strct. 2019, 10277).

Tenslotte was de logging op diverse punten niet in orde, waaronder de voorziening voor het maken van schermopnames. De Inspectie stelt vast dat in 2020 de verantwoording in processen-verbaal ‘onvolledig is en soms ontbreekt’. Voor de wel aanwezige processen-verbaal geldt dat ‘hieruit niet kan worden opgemaakt welke onderzoekshandelingen door wie op welk moment zijn uitgevoerd. In enkele gevallen kan dit ook niet worden vastgesteld op basis van het journaal en de aanwezige logging’.

De Inspectie doet over de problemen met commerciële software en gebreken in logging (zie onder) de stevige uitspraak dat ‘hierdoor risico’s niet kunnen worden uitgesloten voor wat betreft de betrouwbaarheid van met de hackbevoegdheid verkregen bewijs en de privacy van de betrokkenen’. In de begeleidende Kamerbrief wordt opgemerkt dat de zittingsrechter gaat over de betrouwbaarheid van het verkregen bewijs uit de inzet van de hackbevoegdheid. 

Van zorgen over privacy naar zorgen over administratieve rompslomp

Dit stuk is eerder verschenen in Computerrecht 2021/57

Op 20 januari 2021 heeft de Commissie Jones-Bos haar evaluatierapport over Wet op de inlichtingen- en veiligheidsdiensten 2017 (Wiv 2017) uitgebracht. Slechts twee jaar na de inwerkingtreding van de nieuwe wet op 1 mei 2018 werd het door het kabinet al noodzakelijk geacht deze wet te evalueren. In eerste instantie werd deze vervroegde evaluatie ingegeven vanuit privacyzorgen. De nieuwe wet was omstreden, met name vanwege de uitbreiding van de bevoegdheid tot bulkinterceptie op de kabel om meer internetverkeer te intercepteren (het ‘sleepnet’ genoemd). In het raadgevend referendum over de Wiv 2017 in april 2018 stemden in Nederland 49,44% van de mensen tegen en slechts 46,53% van de mensen voor de wet.

Net voor de start van de evaluatiecommissie vond er echter een kentering in het debat plaats. Tijdens het Kamerdebat over een tussentijdse wijzigingswet van de Wiv 2017 vroegen plotseling een aantal Kamerleden de minister of de nieuwe de Wiv 2017 door alle nieuwe administratieve verplichtingen nog wel voldoende ‘werkbaar’ was. Deze zorgen zijn o.a. ingegeven door de voormalige AIVD-baas Dick Schoof die in april 2019 in het programma Nieuwsuur nog waarschuwde dat de ‘operationele slagkracht niet overheerst mag worden door de administratieve last die ontstaat door de nieuwe wetgeving’. De evaluatiecommissie kreeg vervolgens expliciet de opdracht mee te onderzoeken ‘of de wet in de praktijk een werkbaar instrument is gebleken voor de taakuitvoering van de diensten’ en ‘de knel- en aandachtspunten in de toepassingspraktijk van de wet te onderkennen’.

Het gevolg is dat er nu een rapport van 180 pagina’s ligt waar een groot deel van de aanbevelingen een ‘werkbaarder wet’ nastreven, soms ten koste van reeds bestaande privacywaarborgen. Het gaat dan bijvoorbeeld om het voorstel tot het schrappen van onafhankelijke voorafgaande toestemming door de Toetsingscommissie Inzet Bevoegdheden (TIB) bij de kennisname van de inhoud van de communicatie en de geautomatiseerde analyse van metadata na bulkinterceptie. Ook zou het volgens de evaluatiecommissie eenvoudiger moeten worden bulkdata relevant te verklaren, waardoor grote hoeveelheden gegevens zonder maximale bewaartermijn bewaard mogen worden.

Het demissionaire kabinet heeft op 5 maart 2021 in een Kamerbrief laten weten de opdracht te geven de aanbevelingen van de evaluatiecommissie te vertalen in een wetsvoorstel. Mijn hoop is dat wetenschappers en Kamerleden de gevolgen van de voorstellen voldoende doorgronden en het wetsvoorstel kritisch beoordelen.

Jan-Jaap Oerlemans is bijzonder hoogleraar Inlichtingen en Recht bij de Universiteit Utrecht en redacteur van dit blad.

— UPDATE —

Op 21 april 2021 heeft Algemene Rekenkamer rapport ‘Operationele Slagkracht van de AIVD en MIVD: De Wet Dwingt, de Tijd Dringt, de Praktijk Wringt’ gepubliceerd. De belangrijkste conclusies zijn: (1) dat de nieuwe waarborgen uit de Wiv 2017 de inzet van bepaalde bijzondere bevoegdheden beperken het verzamelen van inlichtingen en de snelheid in internationale samenwerking, en (2) de constatering van een toename van de administratieve lasten voor de AIVD en de MIVD, waardoor bij gelijkblijvende capaciteit minder tijd overblijft voor het uitvoeren van onderzoek in het belang van de nationale veiligheid.

De Algemene Rekenkamer geeft als verklaring van deze problemen mee: de suboptimale voorbereiding en inbreng van de AIVD en de Militaire Inlichtingen- en Veiligheidsdienst (MIVD) op technisch en operationeel vlak op het wetstraject van de Wiv 2017, het ontbreken van een uitvoeringstoets, een onderschatting aard en omvang implementatie Wiv 2017, onvoldoende budget voor implementatie, achterstanden bij interne processen van de diensten, een tekort aan IT-capaciteit en achterstanden op IT-gebied.

Rapport evaluatiecommissie Jones-Bos: the good, the bad and the ugly

Op 20 januari 2021 heeft de Commissie-Jones-Bos haar rapport ‘Evaluatie 2020. Wet op de inlichtingen- en veiligheidsdiensten 2017’ (.pdf) uitgebracht. De Wiv 2017 schrijft in artikel 167 voor dat de wet (telkens) na vijf jaar wordt geëvalueerd. Toch is besloten het evaluatieproces al twee jaar na de inwerkingtreding van de wet op 1 mei 2018 te starten.

De evaluatiecommissie verklaart dat de vervroegde evaluatie tegen de achtergrond van de ‘stevige maatschappelijke discussie over de Wiv 2017’, maar verwijst daarbij niet expliciet naar de uitslag van het raadgevend referendum waarbij meer mensen tégen de Wiv 2017 hebben gestemd, dan vóór (49,44% tegen en 46,53% voor de Wiv 2017). Hoewel de vervroegde evaluatie dus in eerste instantie was ingegeven door privacyzorgen, heeft de evaluatiecommissie klaarblijkelijk nadrukkelijk ook tot doel gehad de Wiv 2017 werkbaarder te maken. Het onderzoeken van de werkbaarheid van de Wiv 2017 was ook één van de opdrachten die de commissie van het kabinet heeft meegekregen.

In deze blogpost geef ik al mijn eigen korte reactie op belangrijke punten uit het rapport. Wie weet is het een begin van een volledige beschouwing van het rapport dat ik later in een artikel publiceer. Het kan zijn dat mijn standpunten later wijzigen (gelukkig mag dat in de wetenschap). Maar ik denk niet dat iedereen doorziet wat de mogelijke effecten zijn van de aanbevelingen en het leek mij goed in dit stadium hier al op te wijzen.

The good 

  • Het rapport is helder geschreven en bevat een heldere omschrijving van lastige onderwerp zoals: (1) het gebruik van bulkdata, (2) het proces van de verwerking van gegevens in de praktijk, (3) internationale samenwerking en de invloed van internationaal recht op het werk van de diensten, (4) het stelsel van toezicht.
  • De wettelijke regeling voor het verwerven van ‘register bulkdata’, zoals gegevens van de Kamer van Koophandel en de Rijksdienst Wegverkeer (RDW) voor kentekengegevens, is onvoldoende voorzienbaar en verdiend een aparte wettelijke basis (zie ook mijn oratie). Ook de waarborg van toestemming van de minister vind ik passend.
  • Een speciaal regime voor de (verdere) verwerking van bulkgegevens, incl. autorisatievereisten.
  • Voorstel tot aanpassing van de bijzondere bevoegdheid voor geautomatiseerde data-analyse aan (zie ook mijn recente preadvies en artikel hierover).
  • De aanbevelingen m.b.t. OOG-interceptie en de hackbevoegdheid.
  • De meeste aanbevelingen over internationale samenwerking (steviger waarborgen en bescherming van Nederlanders bij gegevensverstrekking aan buitenlande diensten).
  • De aanbevelingen over de reikwijdte van de TIB-toets en procedurele aanbevelingen over benoeming van de leden van de TIB en CTIVD.

The bad 

  • De aanbeveling voor één grondslag voor het verkrijgen van gegevens (incl. bulkdata) van Nederlandse medeoverheden. Deze aanbeveling is onvoldoende uitgewerkt. Vraagstukken zijn bijvoorbeeld: moet altijd verplicht worden verstrekt naar de diensten? En met welke waarborgen op het gebied van gegevensverwerking? Welke bewaartermijn geldt voor deze gegevens? In het strafrecht werd voor deze regeling een hele commissie aangesteld (de Commissie-Mevis met het rapport ‘Strafvorderlijke gegevensvergaring in de informatiemaatschappij‘).
  • Een nieuwe categorie voor geautomatiseerde data-analyse (‘GDA+’) met als argument (als ik het goed begrijp) dat alleen data-analyse waarbij wordt gewerkt met ‘statistische methoden’ (bijvoorbeeld bij profiling) privacy-intrusief zijn. Zogenoemde ‘naslagen’ waarbij allerlei soorten gegevens uit verschillende bronnen gekoppeld en gevisualiseerd kunnen worden zouden slechts een ‘beperkte privacy-inbreuk’ opleveren. Net zoals bijna twee jaar geleden (!) in een brief in reactie op een rechtseenheidbrief over geautomatiseerde data-analyse door de ministers uiteen is gezet. Het is een fundamenteel andere kijk op de privacy-effecten van data-analyse dan van veel juristen en dat verdient meer aandacht.  
  • Het schrappen van de bijzondere bevoegdheid van ‘selectie’ bij onderzoeksopdrachtgerichte-interceptie. Nu moet apart toestemming worden gegeven voor het kennisnemen van de inhoud na interceptie (zoals het uitluisteren van een telefoongesprek). Het voorstel is dit te schrappen (geen voorafgaande toestemming meer van de TIB). Maar welk probleem wordt hier opgelost en waarom is deze privacy-waarborg niet passend?
  • Het niet-samenvoegen van de TIB en CTIVD. Het stelsel werkt klaarblijkelijk niet zoals gehoopt (zoals eerder voorspeld door onder andere de Raad van State), mede door een verdergaande toetsing van de TIB dan gedacht. Volgens de aanbevelingen wordt de rol van TIB beduidend teruggeduwd, krijgt de afdeling toezicht van de CTIVD geen bindende toetsinstrumenten en worden verantwoordelijkheden meer belegd bij de verantwoordelijke ministers. Zie voor een andere kijk ook de bijdrage van de CTIVD aan de evaluatiecommissie.

The ugly 

  • De aanbeveling de relevantietoets aan te passen door een toets op ‘operationele waarde’. Het gevolg is dat bulkdatasets na de termijn van drie jaar bijna in hun geheel ‘van betekenis’ worden verklaard. De gevolgen voor het gegevenbeschermingsrecht zijn hier onvoldoende doordacht. Er geldt niet eens een maximale bewaartermijn van de gegevens. Het beginsel van ‘datareductie’ met een verplichte vernietiging van gegevens wordt hierdoor uitgehold.
  • De aanbeveling het mogelijk te maken begrippen voor te leggen aan de bestuursrechter. In een rechtsstaat kan een rechter beslissen over besluiten van een toezichtsorgaan, maar de toezichthouder interpreteert in eerste instantie de wet bij de taakuitvoering.

Conclusie

In de kern kan ik mij in veel gevallen vinden in de aanbevelingen van de evaluatiecommissie. Aandacht voor de werkbaarheid van wetgeving is belangrijk, ook in het kader van een effectieve bescherming van de nationale veiligheid.

Maar ‘the devil is in the details’ en ik heb veel vraagtekens bij de uitwerking van bepaalde voorstellen. Het rapport is ook niet altijd gebalanceerd, in de zin dat het soms super technisch-juridisch en over details gaat (zoals bij OOG-interceptie en de hackbevoegdheid) en andere keer weer heel hoog over is, zonder uitgebreid te toetsen aan de juridische basis of juridische consequenties (incl. grondrechten), met name m.b.t. bulkdatasets en geautomatiseerde data-analyse.

Het onvermijdelijke wetsvoorstel (ik verwacht dat een nieuw kabinet aan de hand van de aanbevelingen de opdracht geeft een wetsvoorstel voor te bereiden) en daaropvolgende de wetsbehandeling ga ik uiteraard met interesse volgen!