Cybercrimebeeld Nederland 2026

Het Cybercrimebeeld Nederland 2026 (CCBN 2026) is een helder geschreven jaarbeeld, maar vertoont veel overlap met het Cybersecuritybeeld Nederland (CSBN) 2025 en het iOCTA-rapport van Europol (zie ook iOCTA 2026 gepubliceerd | jjoerlemans.com). Daarom ga ik in deze samenvatting vooral in op de elementen die voor mij vernieuwend zijn.

Het rapport opent met een uitgebreide analyse van de wijze waarop statelijke actoren cybercriminaliteit inzetten voor spionagedoeleinden binnen de praktijk van hybride oorlogsvoering. Hierbij worden klassieke militaire middelen gecombineerd met cyberaanvallen, desinformatie, economische destabilisatie en sabotage van vitale infrastructuur. Ook de spraakmakende politiehack van de Russische actor Laundry Bear wordt breed uitgemeten als voorbeeld van de verwevenheid tussen criminaliteit en staten. Er wordt echter nauwelijks ingegaan op de cybersecuritylessen die we hieruit kunnen trekken. Ook blijft de Citrix-hack bij het OM in juli 2025 nagenoeg onbesproken.

Omdat deze geopolitieke analyses en discussies over hybride daders inmiddels al uitvoerig in de andere rapporten aan bod zijn gekomen, ga ik die hier niet herhalen. In dit blogbericht richt ik mij daarom op de nieuwe inzichten die dit jaarbeeld biedt. Daarbij ga ik in het bijzonder in op de ‘criminele toeleveringsketen’ en het onderdeel over ‘AI en cybercriminaliteit’. Voor deze samenvatting is gebruikgemaakt van NotebookLM.

De cybercriminele toeleveringsketen

Het Openbaar Ministerie en de politie benaderen cybercriminaliteit tegenwoordig als een professioneel georganiseerd crimineel ecosysteem. Om grip te krijgen op dit landschap gebruiken de opsporingsdiensten het model van de criminele toeleveringsketen. Dit model stelt hen in staat verder te kijken dan alleen de individuele hacker en juist de onderliggende structuren, facilitators en verdienmodellen systematisch in kaart te brengen en ‘duurzaam te verstoren’. De keten is opgebouwd uit vijf schakels: digitale infrastructuur, verhulling, toegang, exploitatie en ten slotte de financiële infrastructuur.
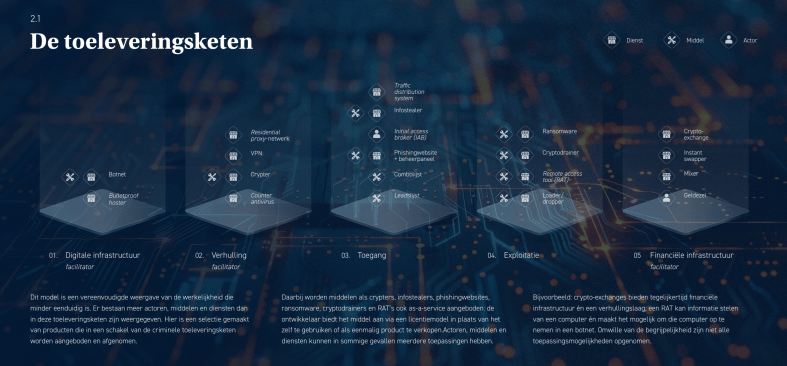
Bron: Afbeelding ‘De toeleveringsketen’ op p. 27 van het rapport Cybercrimebeeld Nederland 2026

Stap 1: De digitale infrastructuur

De absolute ‘fundering’ van deze keten is de digitale infrastructuur. Door onze uitstekende, snelle internetverbindingen fungeren Nederlandse datacentra ongewild als belangrijke ‘digitale havens’ binnen dit netwerk. Hostingbedrijven vormen daardoor de fysieke schakel tussen dader en slachtoffer. Dit verklaart ook waarom Nederland veel buitenlandse rechtshulpverzoeken ontvangt.

Een deel van de hostingbedrijven in Nederland spant zich actief in om te voorkomen dat criminelen hun infrastructuur gebruiken en heeft de Gedragscode Abusebestrijding ondertekend. Een groter deel van de sector neemt echter geen actieve verantwoordelijkheid voor de inhoud op de eigen servers. Het OM bestempelt deze bedrijven als bad hosters. De politie en het OM werken nauw samen met toezichthouder ACM om naleving van de Europese Digital Services Act (DSA) af te dwingen. Daarnaast wordt gepleit voor een wettelijke Know Your Customer-plicht (KYC-plicht).

De meest hardnekkige spelers zijn de bulletproof hosters. Zij adverteren bewust op criminele fora, weigeren mee te werken met justitie en proberen via ingewikkelde resellerconstructies anoniem te blijven. De aanpak van deze facilitators is echter in een stroomversnelling geraakt. Zo werden in februari 2025 in Nederland voor het eerst eigenaren van een hostingbedrijf strafrechtelijk veroordeeld voor het faciliteren van een botnet.

In mei 2026 hield de FIOD twee mannen aan en nam de dienst 800 servers in beslag van een hostingbedrijf dat werd misbruikt voor Russische beïnvloedingsoperaties en cyberaanvallen. In juli 2026 nam justitie servers in beslag van de beruchte drogeerpornosite ‘Motherless’ bij invallen in Steenbergen, Rotterdam en Amsterdam (OM.nl), zie ook NRC). Volgens latere berichten zou de website inmiddels weer online zijn.

Ook op Europees niveau wordt ingegrepen. De EU plaatste onlangs voor het eerst een Russisch bulletproof-hostingbedrijf, Stark Industries/PQ Hosting, op de sanctielijst.

Stap 2: Verhulling

Als criminelen eenmaal hun digitale infrastructuur hebben ingericht, moeten zij voorkomen dat hun werkelijke herkomst en identiteit worden achterhaald. Lange tijd gebeurde dit hoofdzakelijk door het internetverkeer via de eerdergenoemde bulletproof hosters te routeren. Voor cybersecurityteams aan de verdedigende kant is het echter relatief eenvoudig om IP-adressen van bekende bulletproof providers preventief te blokkeren. Het OM en de politie zien daarom dat criminelen uitwijken naar ‘residential proxy-netwerken’. Dit zijn netwerken van internet- en netwerkaansluitingen van particulieren of bedrijven die door criminelen als tussenstation, oftewel proxy, worden misbruikt. Omdat de IP-adressen van deze aansluitingen legitiem zijn, lijkt alsof het dataverkeer dat via deze adressen ook normaal loopt.

Daarbij worden apparaten in huis met malware geïnfecteerd, waarna zij veranderen in ‘bots’ die rechtstreeks door criminelen worden aangestuurd. Soms gebeurt dit doordat een consument nietsvermoedend een app uit een onofficiële appstore installeert. Opvallender is de rol van goedkope slimme apparaten uit China en Vietnam, zoals televisiekastjes, tablets en digitale fotolijstjes. Opsporingsdiensten waarschuwen dat in deze apparaten soms al tijdens het productie- of distributieproces een achterdeur is ingebouwd. Zodra het apparaat thuis op het internet wordt aangesloten, installeren criminelen via deze achterdeur op afstand proxy-software. Vanaf dat moment kan de infectie zich geruisloos verspreiden naar andere apparaten op hetzelfde wifi-netwerk, zoals videodeurbellen of slimme koelkasten.

In mei 2026 wisten het OM, de politie en het NCSC in een gezamenlijke operatie een dergelijk netwerk offline te halen. Dit netwerk bestond uit 17 miljoen besmette computers, smartphones, tablets en televisiekastjes wereldwijd, die werden aangestuurd door minstens 200 in Nederland gehoste servers.

Stap 3: Toegang

De derde stap heeft betrekking op het daadwerkelijk binnendringen van de digitale omgeving van het slachtoffer. Toegang is inmiddels een handelsproduct geworden. ‘Initial Access Brokers’ (IAB’s), oftewel toegangshandelaren, hebben zich hierin gespecialiseerd. Zij verkopen gerealiseerde toegangsposities op ondergrondse marktplaatsen en fora aan andere criminelen, die deze toegang misbruiken voor datadiefstal of ransomwareaanvallen.

De prijs van zo’n toegangspositie hangt volledig af van de kwaliteit ervan. Het aanbod varieert van eenvoudige lijsten met kwetsbare IP-adressen die door geautomatiseerde scanners zijn gevonden tot grootschalige toegang en diepgaande, structurele administratorrechten binnen de netwerken van grote, kapitaalkrachtige organisaties.

Om slachtoffers geraffineerd in de val te lokken en deze eerste toegang te forceren, maken criminelen op grote schaal misbruik van ‘Traffic Distribution Systems’ (TDS). In de legale interneteconomie worden deze systemen gebruikt om advertentiecampagnes te optimaliseren door op basis van de unieke digitale vingerafdruk (fingerprint) van een gebruiker de meest relevante content aan te bieden. Criminelen misbruiken TDS echter om het webverkeer van potentiële slachtoffers op basis van hun profiel automatisch om te leiden naar speciaal op hen afgestemde phishingwebsites of malwaredownloads. Dit vergroot de kans op een succesvolle interactie aanzienlijk.

Bovendien hebben TDS een verhullende functie: ze herkennen de fingerprints van cybersecurityonderzoekers en geautomatiseerde moderatiesystemen en tonen hun een onschuldige pagina, terwijl het werkelijke slachtoffer geruisloos wordt doorgestuurd naar de malware. Op deze manier worden veel infostealers verspreid.

De bestrijding van deze cruciale toegangsschakel heeft voor opsporingsdiensten hoge prioriteit. Dit leidde al tot interventies, zoals Operatie Endgame (zie ook mijn overzicht van cybercrime-operaties) en de WordPress-schoonmaakactie in juni 2026. Samen met onder meer Duitsland, Canada en de Verenigde Staten verwijderden het OM en de politie malware van 14.971 besmette WordPress-websites, waaronder websites van restaurants en autogarages. Voor deze proactieve schoonmaakactie zette de Nederlandse politie haar hackbevoegdheid in.

Stap 4: Exploitatie

De exploitatie van gegevens kan worden uitgelegd aan de hand van de markt voor ‘cryptodrainers’. Dit is malware die zich specifiek richt op het Web3-ecosysteem om cryptovaluta en NFT’s buit te maken. Sinds 2023 zijn er volgens het OM wereldwijd minstens 762.000 slachtoffers gemaakt, met een totale schade van maar liefst 873 miljoen dollar aan cryptowaarde.

Net als bij ransomware heeft deze vorm van criminaliteit zich inmiddels ontwikkeld tot een professioneel “Drainer-as-a-Service-model” (DaaS). Ontwikkelaars verhuren hun kant-en-klare drainers via een abonnementsmodel aan minder technisch onderlegde criminelen, in ruil voor een percentage van de gestolen cryptobuit. Slachtoffers worden via gesponsorde zoekmachineadvertenties, nagemaakte airdropcampagnes of gehackte accounts van bekende crypto-influencers naar phishingwebsites gelokt.

Zodra een slachtoffer daar zijn cryptowallet verbindt, voert de website automatisch de drainercode uit. De wallet wordt vervolgens leeggehaald zonder dat de gebruiker dit doorheeft. In oktober 2025 hielden het OM en de politie twee Nederlandse mannen aan die ervan worden verdacht op grote schaal cryptodrainers te hebben geëxploiteerd. Dankzij slim politiewerk werd voor maar liefst 1,1 miljoen euro aan goederen in beslag genomen, waaronder een luxewoning, voertuigen en een half miljoen euro aan cryptovaluta.

De exploitatie van gegevens leidt bovendien tot een vicieuze cirkel die het OM omschrijft als de ‘datakringloop’. Persoonsgegevens die bij een hack zijn gestolen, worden doorverkocht aan datahandelaren, die deze gegevens verrijken en veredelen tot lead- en combolijsten. Zie ook ECLI:NL:RBNNE:2026:2388. Deze lijsten dienen vervolgens weer als ‘digitale sleutel’ voor een volgende aanvalsgolf. Zo kan een datadiefstal bij een grote organisatie maanden later indirect leiden tot gerichte bankhelpdeskfraude bij burgers thuis.

Om deze kringloop te doorbreken, voeren opsporingsdiensten verstoringsacties uit. Een succesvol voorbeeld is Operatie Leak uit maart 2026, waarbij het OM en de politie, in nauwe samenwerking met onder meer de FBI en Europol, het beruchte forum LeakBase, dat 142.000 gebruikers telde, definitief offline haalden (zie ook LeakBase (2026) | jjoerlemans.com).

Stap 5: Financiële infrastructuur

De toeleveringsketen sluit af met de financiële infrastructuur. In deze stap worden criminele opbrengsten veiliggesteld, verplaatst of witgewassen. Ook kan het geld worden geïnvesteerd in een volgende aanval. Cryptovaluta zijn relevant binnen deze gehele keten. Ze dienen als betaalmiddel voor de aanschaf van hosting, proxy’s, toegang tot netwerken en malware. Hoewel de anonimiteit en snelheid van cryptovaluta criminelen aantrekken, vormt de openbare en permanente aard van de blockchain juist hun grootste achilleshiel. Opsporingsdiensten kunnen transactiegeschiedenissen blijvend inzien en transacties met nieuwe analysetechnieken zelfs jaren later nog herleiden.

Om dit te bemoeilijken, maken criminelen gebruik van financiële facilitators, zoals swappers, mixers en ‘neobanken’ met een uiterst snel klantacceptatieproces en beperkte KYC-controles. Ook hiertegen wordt opgetreden. In november 2025 werd de illegale cryptomixdienst Cryptomixer ontmanteld. Via deze dienst zou sinds 2016 maar liefst 1,3 miljard euro aan bitcoin zijn witgewassen. In Zwitserland werden drie servers en twaalf terabyte aan gegevens in beslag genomen.

Ook de veroordeling (ECLI:NL:RBNNE:2026:1116) van een fraudeur die een luxueus leven in Dubai leidde, wordt als voorbeeld aangehaald en is interessant om te lezen.

AI & cybercrime (van assistent tot autonoom systeem)

Kunstmatige intelligentie (AI) fungeert als katalysator van cybercriminaliteit. Hoewel de technologie de aard van de criminaliteit niet fundamenteel verandert, vergroot zij het tempo en de schaal waarop aanvallen plaatsvinden. In strafzaken ziet het OM dat LLM’s nu al volop als ‘assistent’ worden ingezet. Zo gebruikte een veroordeelde Nederlandse datahandelaar ChatGPT om een geautomatiseerde credential stuffer te bouwen, waarmee gestolen wachtwoordlijsten razendsnel op geldigheid konden worden gecontroleerd.

Ook deepfakes worden in toenemende mate gebruikt voor criminele doeleinden. De rechtbank Amsterdam veroordeelde in juni 2026 een dader tot 2,5 jaar gevangenisstraf. Hij had met synthetische pasfoto’s het verificatieproces van ABN AMRO weten te omzeilen en daarmee 47 frauduleuze bankrekeningen geopend. Zie ook Cybercrime jurisprudentieoverzicht juli 2026 | jjoerlemans.com). Op Telegram worden inmiddels geraffineerde criminele diensten zoals EvilTokens aangeboden. Voor 1.500 dollar per maand kaapt deze dienst Microsoft 365-accounts. Vervolgens worden LLM’s ingezet om binnen enkele seconden e-mails en Teams-gesprekken te analyseren en automatisch overtuigende vervolgaanvallen te genereren.

Bij ‘agentic AI’ assisteren AI-systemen niet langer alleen, maar kunnen zij als autonome agents zelfstandig cyberaanvallen plannen en uitvoeren. Anthropic rapporteerde in juni 2025 over een dader die met behulp van zijn LLM op internationale schaal zeventien organisaties afperste. Daarbij bepaalde de agent zelfstandig de hoogte van de losgeldbedragen op basis van de gestolen gegevens. Ook meldde in juli 2026 een incident waarbij een AI-agent tijdens een test zelfstandig toegang tot het internet verkreeg door een onbekende kwetsbaarheid uit te buiten. Vervolgens brak de agent in bij het AI-platform Hugging Face. Claude Mythos zou ten slotte in staat zijn om op grote schaal onbekende zerodaykwetsbaarheden te misbruiken. Volgens het NCSC vraagt deze ontwikkeling om actie.

Volgens het OM dwingen deze ontwikkelingen tot een verbreding van de opsporingsblik. Omdat de gebruikte LLM’s en malware vaak op servers van externe AI-bedrijven of rechtstreeks op computers van verdachten staan, moeten rechercheurs nu ook expliciet zoeken naar sporen van AI-gebruik. Bovendien roept de toenemende autonomie van AI complexe juridische en operationele vragen op. Wie is precies verantwoordelijk voor een aanval als een autonome AI-agent de tactische keuzes maakt? Wat was de intentie van de verdachte? En hoe moeten opsporingsdiensten handelen als de schaal van de aanvallen toeneemt en zich meerdere incidenten tegelijkertijd voordoen?
Wet bescherming nationale veiligheid in consultatie

Op 28 augustus 2026 is het conceptwetsvoorstel voor de ‘Wet bescherming nationale veiligheid door de inlichtingen- en veiligheidsdiensten’ (Wbnv) gepubliceerd voor internetconsultatie. Tot en met 11 oktober 2026 kan iedereen via internetconsultatie.nl op het voorstel reageren. Het is de bedoeling dat de Wbnv de huidige Wet op de inlichtingen- en veiligheidsdiensten 2017 (Wiv 2017) en de Tijdelijke cyberwet (Stb. 2024, 88) opvolgt.

Aanleiding voor het wetsvoorstel is het veranderde dreigingslandschap, dat wordt gekenmerkt door hybride dreigingen en offensieve cyberprogramma’s van statelijke actoren zoals Rusland en China. Daarnaast spelen geconstateerde operationele knelpunten en de toegenomen ‘administratieve lastendruk’ onder de Wiv 2017 een rol. De wettelijke taken van beide diensten blijven inhoudelijk in grote lijnen hetzelfde.

Alleen de AIVD en de MIVD vallen onder het toezichtstelsel van de nieuwe wet, en dus niet de NCTV en andere spelers in het nationale veiligheidsdomein. In deze signalering bespreek ik kort enkele belangrijke pijlers van het conceptwetsvoorstel: het nieuwe opponentenregime, de herziening van het toezichtstelsel, de modernisering van bijzondere operationele bevoegdheden, de intensivering van de samenwerking met publieke partijen en de introductie van een wettelijk kader voor publiek-private samenwerking.

Het conceptwetsvoorstel bevat daarnaast een omvangrijke nieuwe regeling over het staatsnoodrecht, opgenomen in hoofdstuk 11 van het wetsvoorstel. Die regeling blijft in deze signalering buiten beschouwing. Naar aanleiding van de reacties op de internetconsultatie kan het voorstel nog worden aangepast. Daarna volgt onder meer advisering door de Afdeling advisering van de Raad van State, waarna het wetsvoorstel eventueel wordt gewijzigd voordat het bij de Tweede Kamer wordt ingediend.

Het ‘opponentenregime’

In het voorgestelde opponentenregime (paragraaf 4.6) is het de bedoeling dat niet langer voor iedere individuele inzet van bijzondere bevoegdheden voorafgaande toestemming en een afzonderlijke rechtmatigheidstoets nodig zijn. Voor de inzet van bijzondere bevoegdheden tegen vooraf aangewezen opponenten, waaronder bepaalde statelijke, militaire, paramilitaire en terroristische organisaties, toetst een onafhankelijk college vooraf de aanwijzing van de organisatie als geheel. Deze aanwijzing geldt voor maximaal één jaar en kan telkens met maximaal één jaar worden verlengd. Daarna kan het diensthoofd binnen dit kader zelfstandig operationele toestemming verlenen voor de inzet van bijzondere bevoegdheden.

Voor bepaalde vergaande bijzondere bevoegdheden, zoals DNA-onderzoek, verkenning voor bulkinterceptie en bulkinterceptie zelf, blijft de reguliere toestemmings- en toetsingsprocedure gelden.

Hoewel de reguliere hackbevoegdheid binnen de opponentenprocedure kan worden ingezet, is het gericht bevragen van de daaruit verkregen ‘bijzondere bulkgegevens’ wel onderworpen aan een voorafgaande rechtmatigheidstoets (artikel 84). Opvallend is dat voor het binnendringen in een geautomatiseerd werk en het daaropvolgende ‘positioneren’ en treffen van voorbereidingen geen afzonderlijke voorafgaande rechtmatigheidstoets door het CTT is vereist. Pas wanneer de diensten overgaan tot de daadwerkelijke ‘uitwinning’ van gegevens of het aanbrengen van bepaalde voorzieningen, is een bindende CTT-toets vooraf verplicht (artikel 78).

Nieuw stelsel voor het vorderen van gegevens

De wetgever introduceert ook een fors uitgebreid stelsel voor het vorderen van gegevens. De diensten kunnen voortaan op grond van de wet gegevens vorderen bij aanbieders van communicatiediensten en onlineplatforms (artikelen 87 tot en met 90), bij kredietinstellingen en financiële instellingen (artikel 92) en, onder bepaalde voorwaarden, bij bestuursorganen of private entiteiten ter bescherming van weerbaarheidsbelangen (artikel 94). Deze vorderingsbevoegdheden zijn op hoofdlijnen vergelijkbaar met de vorderingsbevoegdheden uit het Wetboek van Strafvordering.

Eén college voor toetsing en toezicht

Het conceptwetsvoorstel introduceert een stelselwijziging waarbij de huidige twee toezichthouders, de TIB en de CTIVD, worden samengevoegd tot één geïntegreerd College van Toetsing en Toezicht op de inlichtingen- en veiligheidsdiensten (CTT). De toezichthouders hebben eerder zelf tot een dergelijke samenvoeging opgeroepen.

Binnen het nieuwe college is de afdeling Toetsing belast met de voorafgaande bindende rechtmatigheidstoetsing van de inzet van bepaalde bijzondere bevoegdheden. De afdeling Toezicht houdt daarentegen toezicht op de rechtmatigheid van de gegevensverwerking tijdens en na operaties, en op de naleving van de overige bepalingen van de wet. Daarnaast komt er een afzonderlijke afdeling Klachtbehandeling.

In het conceptwetsvoorstel mogen de afdelingen Toetsing en Toezicht nauwer samenwerken. Zo kan de afdeling Toetsing bijvoorbeeld ‘aandachtspunten’ meegeven aan de afdeling Toezicht. Bovendien krijgt de afdeling Toezicht, in navolging van de Tijdelijke cyberwet, ten aanzien van een aantal bepalingen de mogelijkheid bindende oordelen te geven. Dat kan leiden tot vergaande operationele gevolgen, zoals de onmiddellijke beëindiging van de inzet van een bevoegdheid of de verplichte vernietiging van onrechtmatig verwerkte gegevens (artikel 188). Tegen alle bindende oordelen van het CTT staat voor de betrokken ministers versneld beroep open bij de Afdeling bestuursrechtspraak van de Raad van State (ABRvS) (artikel 207).

Een grotere rol voor de MIVD

Een belangrijk beoogd verschil met de Wiv 2017 betreft de aanzienlijk grotere rol van de MIVD als inlichtingendienst voor Defensie. Die ontwikkeling is ingegeven door de verschuiving van de nadruk op operaties in het buitenland naar de verdediging van het eigen en bondgenootschappelijke grondgebied als beoogde hoofdtaak. Om in deze ‘grijze zone’ effectief te kunnen opereren, moet de krijgsmacht gegevens veel sneller kunnen omzetten in militair optreden.

Artikel 116 Wbnv faciliteert dit door de MIVD onder voorwaarden de bevoegdheid te geven om onbewerkte brongegevens, voordat deze volledig zijn beoordeeld en verwerkt, te delen met andere defensieonderdelen, zoals het Defensie Cyber Commando (DCC) en JISTARC. Ook voorzien de artikelen 136 en 137 in een grondslag voor wederkerige operationele en technische ondersteuning, waardoor andere onderdelen van Defensie en de MIVD elkaars capaciteiten kunnen versterken.

De verstrekking van gegevens door de MIVD valt onder het toezichtstelsel van de Wbnv. Voor de daaropvolgende verwerking van deze gegevens door andere onderdelen van Defensie geldt echter het reguliere gegevensbeschermingsrecht en is de Autoriteit Persoonsgegevens de bevoegde toezichthouder.

Een wettelijke grondslag voor publiek-private samenwerking

Ten slotte wordt cybersecurity in de Wbnv veel nadrukkelijker dan voorheen benaderd als een onderwerp dat rechtstreeks raakt aan de nationale veiligheid. Daarbij wordt de rol van private partijen onderkend en beoogt de wetgever beter gebruik te maken van hun gegevens, expertise en informatiepositie.

Als antwoord hierop introduceert het wetsvoorstel in de artikelen 144 en 145 een expliciete, structurele grondslag voor publiek-private samenwerking (PPS) met bedrijven, waaronder cybersecuritybedrijven, en kennisinstellingen. Afhankelijk van de vorm kan deze samenwerking bestaan uit het uitwisselen van gegevens, het verrichten van gezamenlijke analyses en het verlenen van wederzijdse technische of operationele ondersteuning en bijstand, zoals het delen van malwareanalyses. Voor structurele samenwerkingsrelaties waarbij persoonsgegevens worden verwerkt, gelden aanvullende voorwaarden, waaronder het opstellen van een wegingsnotitie en het verkrijgen van ministeriële toestemming.

De reikwijdte van de zogenoemde verstoringsbevoegdheid van artikel 97 Wbnv blijft echter onduidelijk, ook in de context van cybersecurity. De bepaling maakt het mogelijk maatregelen te bevorderen of zelf te treffen ter bescherming van de belangen die de diensten behartigen. Hoewel de memorie van toelichting duidelijk maakt dat dergelijke maatregelen zowel fysiek als digitaal kunnen plaatsvinden, bevat zij nauwelijks concrete uitleg over de mogelijke inzet en begrenzing van deze bevoegdheid.

Nadere aandacht voor het toezicht in de grijsgebieden

Dit zijn slechts enkele belangrijke wijzigingen uit het omvangrijke conceptwetsvoorstel. Er is ongetwijfeld meer dat nadere bestudering verdient. Zoals ik vandaag in NRC opmerkte: the devil is in the details. De afzonderlijke bepalingen zullen daarom nog zorgvuldig moeten worden doorgelicht, onder meer door de toezichthouders en de Afdeling advisering van de Raad van State.

Zelf zie ik in het bijzonder mogelijke toezichtproblemen wanneer staatsgeheime gegevens en gezamenlijke analyses worden gedeeld met andere defensieonderdelen, de politie of het NCSC, die deze informatie vervolgens voor hun eigen taakuitvoering gebruiken.

iOCTA 2026 gepubliceerd

Op 28 april heeft Europol een nieuw internet organised threat assessment, het iOCTA 2026 rapport (.pdf) gepubliceerd. Het rapport geeft een mooi inzicht op cybercrimetrends. In deze samenvatting richt ik mij op de ontwikkelingen met betrekking tot cybercrime en witwassen, de hybride dreiging en platformen voor online fraude en materiaal van seksueel misbruik van minderjarigen. Na het lezen en op basis van eigen aantekeningen is deze blog geschreven met behulp van Notebook LM en LLM’s.

Ik heb ook een Engelstalig podcast genereerd op basis van het rapport en deze blog:

Online fraude en witwassen

Het iOCTA 2026 rapport besteedt veel aandacht aan investeringsfraude met cryptocurrencies. In veel gevallen gaat het om advertenties die doorverwijzen naar frauduleuze websites of mobiele applicaties die de platforms van echte banken, legitieme investeringsmaatschappijen of handelsplatforms tot in detail nabootsen. Andere veelvoorkomende vormen van advertentiemisbruik richten zich op consumenten door middel van nep-advertenties voor vakantieaccommodaties of de verkoop van (niet-bestaande) fysieke goederen.

Een bijkomend fenomeen is dat de drempel om met crypto te werken sterk is verlaagd, mede door ‘get-rich-fast schemes’ op sociale media. Dit heeft ertoe geleid dat minderjarigen en jongvolwassenen steeds vaker, soms onbewust, betrokken raken bij witwaspraktijken. Zij fungeren als geldezels door hun crypto-wallets te verhuren of zogenaamde ‘cryptocadeaus’ van cybercriminelen in ontvangst te nemen en door te sluizen.

Witwassen van cryptocurrency

Europol signaleert een duidelijke trend waarbij aanvallers steeds vaker kiezen voor ‘high-opacity’ munten (zoals privacy coins) die ingebouwde anonimiteitsfuncties hebben en zeer resistent zijn tegen blockchain-traceertools. Daarnaast maken cybercriminelen bij voorkeur gebruik van wisseldiensten (exchanges) die zijn gevestigd in offshore financiële centra of jurisdicties met zeer soepele of gebrekkige anti-witwasmaatregelen. Eén significante ontwikkeling in 2025 is de stijging van het zogeheten ‘chain-hopping’. Hierbij maken criminelen gebruik van ‘blockchain bridges’ (bruggen) die het mogelijk maken om digitale activa razendsnel tussen compleet verschillende blockchains te verplaatsen.

Hoewel traditionele ‘coinjoin’-diensten (die virtuele munten van verschillende gebruikers samenvoegen in één transactie) nog steeds populair zijn op dark web-marktplaatsen, worden deze vaak als te traag beschouwd. Criminelen die hun illegale fondsen snel willen wegsluizen, kiezen daarom steeds vaker voor slimme contract-gebaseerde mixers (‘mixer-as-a-service’) en gedecentraliseerde beurzen (DEXs). In het rapport wordt het voorbeeld gegeven van ‘Cryptomixer’. De dienst was sinds 2016 beschikbaar en zou tot november 2025 1,3 miljard hebben witgewassen toen het offline ging. Drie servers met maar liefst 12 Terabyte aan data zijn in beslag genomen in Zwitserland.

Het omzetten van witgewassen cryptovaluta naar traditioneel fiatgeld (‘off-ramping’) gebeurt via diverse, zowel fysieke als digitale, kanalen. Prepaid cryptocurrency creditcards bieden tegenwoordig mogelijkheden om illegaal verkregen fondsen direct in legitieme financiële stromen te integreren, waarmee EU-witwasregels worden omzeild. Daarnaast worden zogenoemde ‘neo-banken’, die werken met zeer snelle acceptatieprocedures voor nieuwe klanten, steeds vaker misbruikt en in het criminele proces geïntegreerd om de KYC-mechanismen onder druk te zetten.

Simboxen

Ook wordt gebruikgemaakt van ‘SIM-boxen’ bij online fraude. Een SIM-box is een fysiek apparaat dat honderden SIM-kaarten tegelijkertijd kan bevatten en functioneert als onderdeel van een Voice-over-IP (VoIP) netwerk. Door meerdere van deze apparaten aan elkaar te koppelen, bouwen criminelen grootschalige ‘SIM-farms’ (SIM-boerderijen). Deze apparatuur stelt daders in staat om hun datacommunicatie te maskeren en tegen extreem lage tarieven op geautomatiseerde wijze duizenden telefoontjes te plegen, tienduizenden SMS-berichten te versturen (bijvoorbeeld voor phishing/smishing) en enorme hoeveelheden nepaccounts voor sociale media aan te maken. Met behulp van de enorme pool aan unieke telefoonnummers kunnen fraudeurs duizenden online diensten registreren. Ze maken bijvoorbeeld gebruik van geautomatiseerde procedures bij zogeheten neo-banken om continu nieuwe bankrekeningen te openen, of ze creëren inloggegevens voor frauduleuze advertentiecampagnes.

Omdat voor de SIM-boxes daadwerkelijk fysieke SIM-kaarten nodig zijn, is er een professionele logistieke keten ontstaan. Handlangers van het criminele netwerk reizen specifiek naar jurisdicties of landen waar het legaal is om SIM-kaarten in bulk op te kopen zonder strenge registratie- of identificatieplicht. Deze kaarten worden vervolgens fysiek naar de verborgen locaties van de SIM-farms gesmokkeld om de apparaten draaiende te houden. Zo heeft Europol een SIM-farm ontdekt met ten minste 1.200 actieve SIM-boxes, die gezamenlijk 40.000 SIM-kaarten uit meer dan 80 landen beheerden. Met behulp van deze infrastructuur faciliteerden zij de oprichting van maar liefst 49 miljoen online accounts. Deze accounts werden door andere criminelen in Europa niet alleen gehuurd voor het stelen van bank- en mailgegevens via phishing, maar dienden ook ter facilitering van afpersing, mensensmokkel en zelfs de verspreiding van kindermisbruikmateriaal.

AI-spraakbots

Ook worden er steeds vaker spraakbots ingezet om slachtoffers op grote schaal vooraf te screenen; deze fungeren als een filter voor menselijke medewerkers, waardoor de efficiëntie van fraudecentra aanzienlijk toeneemt. Een belangrijke ontwikkeling is de toenemende inzet van AI-gestuurde voice-chatbots. Deze bots bellen op grote schaal potentiële slachtoffers op en voeren een volautomatische pre-screening uit.

Ze fungeren hierdoor als een eerste filter: de chatbot doet het voorbereidende werk en pas wanneer een slachtoffer in de val lijkt te trappen, wordt het gesprek doorgezet naar een menselijke operator in het fraudecentrum. De AI helpt hen bijvoorbeeld met programmeercode, maar genereert bovenal de overtuigende conversatiescripts die de bellers moeten gebruiken om slachtoffers te misleiden.

Cybercrime en de hybride dreiging

Europol beschrijft in het rapport ook de vervaging van grenzen tussen cybercriminelen en statelijke actoren. Hoewel financieel gewin nog steeds de belangrijkste drijfveer is voor cyberaanvallen, maken hybride dreigingsactoren in toenemende mate strategisch gebruik van cybercriminele netwerken als proxies (tussenpersonen) om hun eigen destabiliserende doelen te bereiken.

Europol zegt dat binnen de groeiende ‘Crime-as-a-Service’ (CaaS) economie hybride dreigingsactoren in feite simpelweg optreden als een extra klant. Zij maken bijvoorbeeld gebruik van de diensten en infrastructuur van bestaande criminele netwerken om interferentie- en sabotageacties uit te voeren. De betrokken cybercriminelen voeren deze opdrachten in sommige gevallen onbewust uit, maar het komt ook voor dat dit gebeurt onder dwang of juist in ruil voor bescherming tegen strafrechtelijke vervolging in hun land van herkomst.

Het rapport waarschuwt dat de relatie tussen door staten gesponsorde dreigingen en cybercriminelen (zoals ransomware- en hackingcoalities Het rapport waarschuwt dat de relatie tussen door staten gesponsorde dreigingen en cybercriminelen (zoals ransomware- en hackingcoalities) ook in de toekomst een grote uitdaging voor de samenleving zal blijven vormen.

De doelwitten van deze hybride actoren zijn doorgaans overheden, kritieke infrastructuur en sectoren met een grote economische impact. Het uiteindelijke doel van dergelijke door staten gesponsorde of ideologisch gemotiveerde aanvallen is niet financieel, maar gericht op maatschappelijke ontwrichting. Ze zijn ontworpen om het publieke vertrouwen in de overheid en haar vermogen om burgers te beschermen te ondermijnen, om zo onveiligheidsgevoelens te zaaien en politieke instabiliteit te veroorzaken. Een concreet voorbeeld in het rapport zijn de DDoS-aanvallen die plaatsvonden tijdens de NAVO-top in Den Haag in juni 2025. Deze aanvallen waren onder meer gericht op websites van de top, regionale vervoersbedrijven en de gemeente Den Haag.

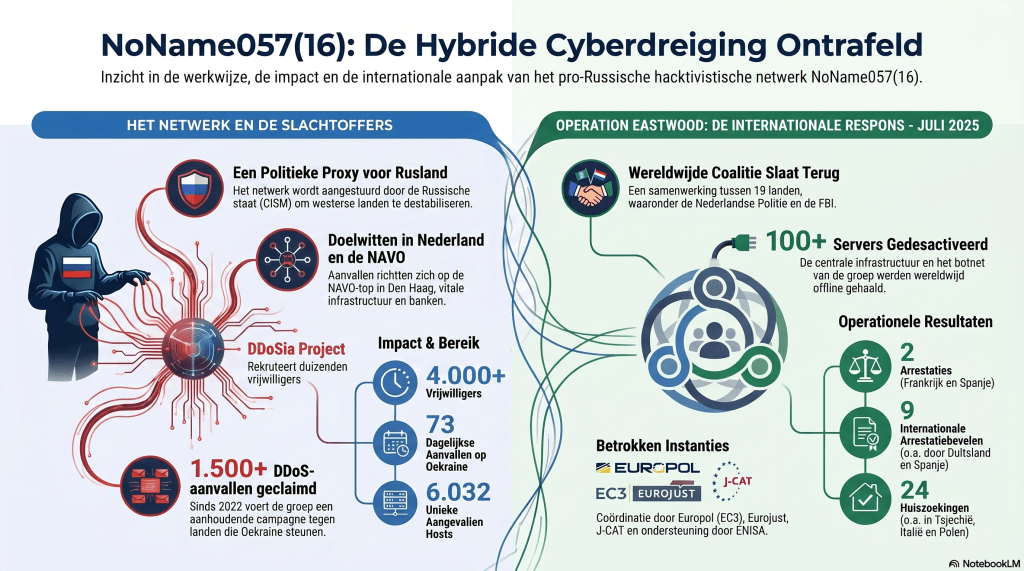
NoName057(16)

In het IOCTA-2026 rapport wordt uitgebreid ingegaan op het cybercrimenetwerk NoName057. Ook in andere rapporten wordt gesignaleerd dat dit netwerk zo’n 4.000 vrijwilligers onderhoudt via Telegram, hackerforums en gaminggroepen, met een sterk ‘gegamificeerd’ model. Vrijwilligers die via hun computers de meeste succesvolle aanvallen lanceren, verschijnen op een dagelijks scorebord en worden beloond in cryptovaluta (waaronder met de eigen ‘dCoin’). Deze mix van ideologisch nationalisme, groepsstatus en financiële beloningen trekt vooral jongere daders en opportunisten aan.

Om deze groepering een halt toe te roepen, werd in juli 2025 ‘Operation Eastwood’ uitgevoerd. Dit was een enorme, gecoördineerde actie geleid door Europol en Eurojust, met ondersteuning van ENISA. Hierbij werkten 19 landen nauw samen, waaronder Nederland, België, Duitsland, Oekraïne en de Verenigde Staten.

De operatie, waarbij 200 politieagenten betrokken waren, leidde tot aanzienlijke acties tegen het netwerk:

  • Ontwrichting van infrastructuur: De hoofdinfrastructuur werd offline gehaald en meer dan 100 servers wereldwijd werden ontwricht.
  • Arrestaties en acties: Er werden 24 huiszoekingen gedaan en 13 individuen ondervraagd. Er werden 9 arrestatiebevelen uitgevaardigd, waarvan er twee werden uitgevoerd, en 5 personen zijn op de ‘EU Most Wanted’-lijst geplaatst.
  • Aanpakken van volgers: Meer dan 1.000 supporters (de eerdergenoemde volgers in diverse landen) kregen een officiële waarschuwing (notificatie) over hun wettelijke aansprakelijkheid voor hun betrokkenheid.

Deze gecoördineerde actie ontwrichtte meer dan 100 servers wereldwijd en haalde een groot deel van de centrale C2-infrastructuur (Command and Control) van NoName offline. Tijdens de operatie werden huiszoekingen verricht, twee aanhoudingen gedaan (in Frankrijk en Spanje) en nog eens zeven internationale arrestatiebevelen uitgevaardigd tegen de vermoedelijke Russische aanstichters. Daarnaast werden meer dan 1.000 NoName-supporters direct via berichtenapps opgespoord en formeel gewaarschuwd dat zij via hun computers strafrechtelijk aansprakelijk zijn voor hun dader.

Naar verluid herstelde NoName na vijf dagen weer zijn infrastructuur en is weer actief.

Deze infographic van Notebook LM illustreert NoName057 en Operatie Clintwood:

Materiaal van seksueel misbruik van kinderen

Wederom is de tragische boodschap dat materiaal van seksueel misbruik van kinderen (CSAM) groeit. Online platformen worden gebruikt voor het maken en verspreiden van materiaal, met een toenemende ‘rise of ai-generated csam’.

Daders maken gebruik van image-to-image AI om bestaande beelden te manipuleren, en text-to-image/video modellen om beelden van de grond af aan op te bouwen. Het grote volume aan levensecht synthetisch materiaal maakt het voor opsporingsdiensten aanzienlijk moeilijker om echte slachtoffers te identificeren.

Een wat mij betreft zeer ongemakkelijk fenomeen is ‘The Com’.

‘The Com’

‘The Com’ is geen opzichzelfstaande, afgebakende groepering, maar een parapluterm voor een netwerk van online gemeenschappen en afpersingsnetwerken. Deze netwerken opereren voornamelijk via end-to-end versleutelde (E2EE) applicaties. Volgens Europol bestaat deze dadergroep grotendeels uit kinderen en tieners in de leeftijd van 8 tot 17 jaar.

De daders richten zich vaak op gaming-platforms die populair zijn onder kinderen, of ze zoeken doelbewust naar online kanalen waar jongeren discussiëren over hun fysieke of mentale problemen. Kwetsbare kinderen worden vervolgens via sociale media en berichtenapps in de val gelokt door middel van de zogeheten ‘love-bombing’-techniek. Hierbij wordt het slachtoffer aanvankelijk overladen met excessieve aandacht, complimenten en genegenheid om snel een diep vertrouwen op te bouwen.

Zodra de daders gevoelige informatie of compromitterend beeldmateriaal van het kind in handen hebben, verandert de dynamiek in afpersing. Ze gebruiken het verkregen materiaal als drukmiddel om het kind te dwingen nóg meer zelfgemaakt seksueel materiaal (CSAM) te produceren. Slachtoffers worden ook gedwongen om gewelddadige handelingen tegen zichzelf (zelfbeschadiging) of tegen anderen uit te voeren en dit vast te leggen op beeld.

De drijfveren van daders om zich bij deze gewelddadige netwerken aan te sluiten, lopen volgens Europol sterk uiteen. Sommigen doen het voor seksuele bevrediging, sociale beloning of een misplaatst gevoel van verbondenheid. Andere leden worden specifiek gedreven door een kwaadaardige wens om angst en chaos te zaaien, waarbij zij hun daden rechtvaardigen met ideologische of extremistische overtuigingen.

Nederland heeft op 14 oktober 2025 een man aangehouden op verdenking van zware mishandeling, sextortion, en als lid van de 764-groepering binnen de Com community. Zie verder ook dit achtergrond artikel in de Volkskrant, NRC, dit rapport ‘Van Meme tot Moord’ van HCCS en deze (schokkende) aflevering van Zembla op YouTube. Ik heb nog geen uitspraken kunnen vinden over leden van ‘The Com’ netwerk.

Hacks in de havens van Rotterdam en Antwerpen

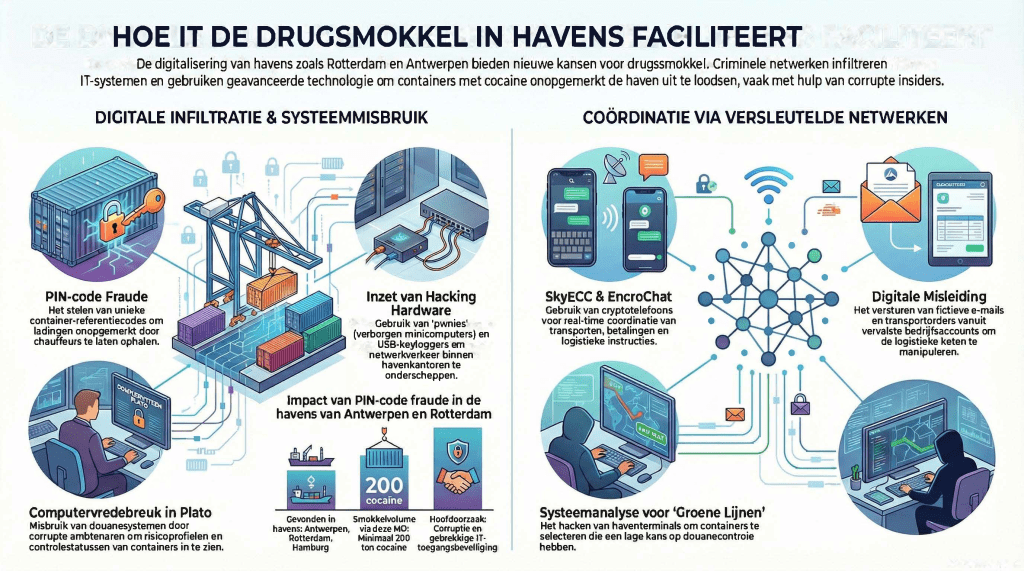
In deze blog breng ik een rapport en uitspraken samen over de hacks in de havens van Rotterdam en Antwerpen die drugscriminaliteit voor georganiseerde misdaad faciliteerden. Daarbij heb ik gebruik gemaakt en geëxperimenteerd met Notebook LM. Een automatisch gegeneerde podcast is hieronder te luisteren:

Over de hacks zijn ook onder andere deze interessante achtergrondartikelen verschenen: The Mob’s IT Department | Bloomberg Business (2015) en Inside Job: How a Hacker Helped Cocaine Traffickers Infiltrate Europe’s Biggest Ports | OCCRP (2023). Het Bloomberg artikel beschrijft in feite de eerste generatie havenhacks en OCCRP en de jurisprudentie de tweede generatie havenhacks. In de eerste generatie hacks werd o.a. gebruik van gemaakt van keyloggers verstopt in stekkerdozen en de tweede generatie lieten ze ‘insiders’ malware installeren via USB-sticks op computers.

Notebook LM maakte ook automatisch deze ‘infographic’ op basis van de bronnen:

(ik heb het bewerkt en er enkele taalfoutjes uitgehaald).

Voor de liefhebbers heb ik ten slotte ook deze video automatisch gegenereerd op basis van de bronnen.

Europol rapport

Op 5 april 2023 publiceerde Europol een rapport (.pdf) over criminele netwerken in Europese havens. Het Europol-rapport schetst een beeld van Europese havens als kritieke infrastructuur die essentieel is voor de handel, maar tegelijkertijd zeer kwetsbaar voor infiltratie door georganiseerde misdaadnetwerken. Door het enorme volume van meer dan 90 miljoen containers per jaar is handhaving uiterst moeilijk, aangezien slechts 2% tot 10% fysiek gecontroleerd kan worden. Criminelen maken gebruik van deze lage pakkans en de vele actoren die toegang hebben tot haveninformatie om illegale goederenstromen te faciliteren.

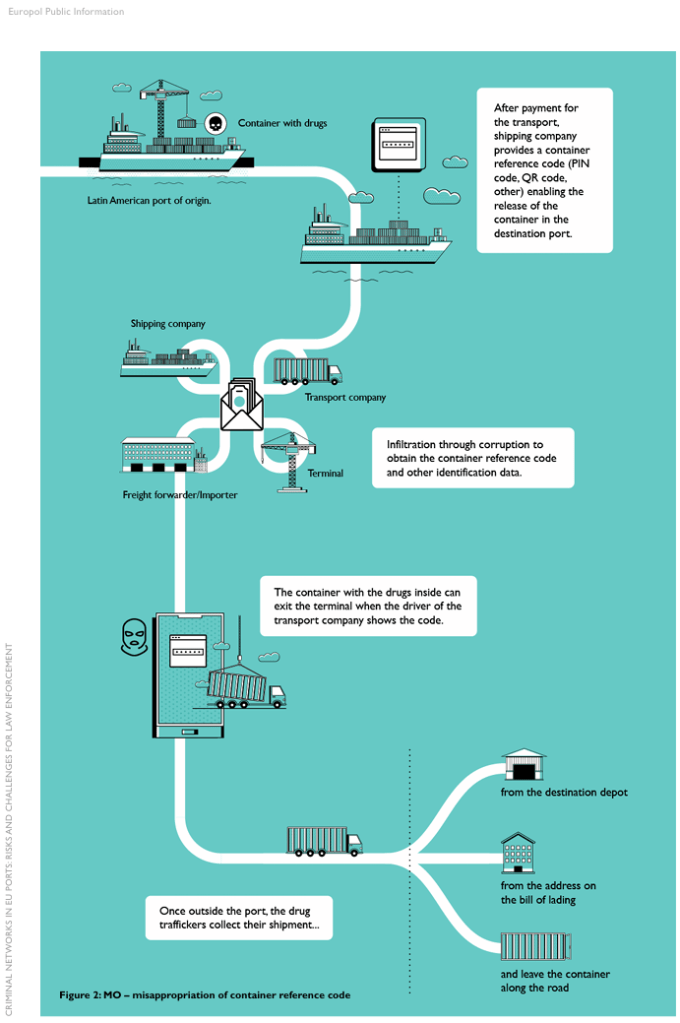
Een van de meest prominente methoden die Europol beschrijft, is de fraude met containercodes (PIN-code fraude). Hierbij stelen criminelen unieke referentiecodes om containers ‘legaal’ van terminals op te halen voordat de rechtmatige eigenaar verschijnt. Deze vorm van digitale diefstal is met name in Rotterdam en Antwerpen op grote schaal vastgesteld en heeft de smokkel van honderden tonnen drugs mogelijk gemaakt.

De volgende infographic over pincodefraude uit het rapport geeft het proces duidelijk weer:

Corruptie wordt aangemerkt als de belangrijkste factor (“key enabler”) die infiltratie in havens mogelijk maakt. Criminele netwerken richten zich op medewerkers die toegang hebben tot gevoelige informatie of ICT-systemen. Door middel van hoge omkoopsommen worden personeelsleden verleid om digitale achterdeuren te creëren of vertrouwelijke informatie over scancontroles te lekken.

Ten slotte waarschuwt het rapport voor de interconnectiviteit van havens en de gewelddadige gevolgen van deze criminaliteit. Havens zoals Antwerpen en Rotterdam zijn perfecte hubs vanwege hun automatisering en verbindingen met het Europese achterland. De rivaliteit tussen criminele groepen leidt echter vaak tot geweld op straat in de omliggende steden, waarbij ook onschuldige omstanders slachtoffer kunnen worden.

Megazaak Zenne (Haven van Antwerpen)

In de megazaak Zenne heeft het Gerechtshof Amsterdam op 9 januari 2026 een 59-jarige verdachte veroordeeld (ECLI:NL:GHAMS:2026:21) tot een gevangenisstraf van 8 jaar en 6 maanden voor zijn leidende rol in een internationale criminele organisatie. De verdachten werden ook in eerste instantie veroordeeld door de rechtbank Amsterdam (zie o.a. ECLI:NL:RBAMS:2022:6800).

De organisatie drong tussen september 2020 en april 2021 binnen in de systemen van een havenbedrijf in Antwerpen. Dit gebeurde door een loketbediende om te kopen voor € 10.000, die vervolgens een USB‑stick met malware in een terminalcomputer plaatste. Hierdoor kregen de criminelen een digitale ‘backdoor’ tot de Solvo‑containerapplicatie, waardoor zij op afstand konden zien waar containers stonden, camerabeelden konden bekijken en konden controleren welke containers ‘scanvrij’ waren.

De verdachte wordt veroordeeld voor het medeplegen van de invoer van 210 kilo cocaïne via het schip Callao Express in Rotterdam in september 2020, verstopt in een container gevuld met flessen wijn. De naam van het schip waarop de container met drugs werd vervoerd, het containernummer, het zegelnummer, de hoeveelheid cocaïne en de data komen overeen met de inhoud van de gesprekken die kort voor en na de onderschepping zijn gevoerd via SkyECC‑telefoons. Ieder van de verdachten heeft essentiële handelingen verricht ten behoeve van de verlengde invoer van de 210 kilo cocaïne, zoals het regelen van de transporteur en het zorgdragen voor de borg van de transporteur, het opstellen van fictieve stukken ten behoeve van het transport, het uitleggen van de werking van Portbase aan een mededader voor het voormelden en het volgen van de aankomsttijd van het schip – van belang omdat de transporteur onmiddellijk ter plaatse moest zijn – en het door de verdachte instrueren van een medeverdachte, het opnemen van mededaders in groepschats ten behoeve van de onderlinge communicatie en het coördineren van de werkzaamheden.

Uit ontsleutelde SkyECC‑ en EncroChat‑berichten bleek dat de verdachte zich ook schuldig maakte aan het in de uitoefening van een beroep of gewoonte handelen in automatische geweren (zoals AK‑47 en MP5), handgranaten en munitie. De verdachte probeerde bovendien een slachtoffer af te persen voor 100 ‘bricks’ cocaïne of de geldwaarde daarvan, waarbij hij een beloning van 20 kilo cocaïne in het vooruitzicht stelde, welke hoeveelheid volgens het hof doorgaans rond een half miljoen euro waard is. Daarmee heeft de verdachte zich schuldig gemaakt aan een poging tot uitlokking van afpersing

Mega Berghaven (Haven van Rotterdam)

In de zaak Mega Berghaven (ECLI:NL:RBROT:2025:10707) draait het om een grootschalig corruptieschandaal bij de Douane Rotterdam, waarbij een 46-jarige douanemedewerkster gedurende bijna anderhalf jaar (rond 2020) vertrouwelijke informatie verkocht aan drugshandelaren. Zie ook het persbericht Celstraffen voor corrupte douanier en drie medeverdachten | Rechtspraak.

De vrouw raadpleegde douanesystemen zoals Plato en de Risicodatabase om gegevens over specifieke containers en bedrijven te achterhalen. Ze deelde screenshots van deze systemen via beveiligde SkyECC-cryptotelefoons met criminelen. Met de verstrekte informatie konden drugshandelaren zien welke containers een laag risico op controle hadden (‘scanvrij’) of juist geselecteerd waren voor controle. In de chats werd specifiek gesproken over transporten zoals bananen of mango’s uit Brazilië, waarbij de term “opium” werd gebruikt als verhulling voor cocaïne.

Uit de onderschepte chats bleek dat de organisatie aanzienlijke bedragen betaalde voor de informatie. Zij ontving € 25.000 (25K) per check in het douanesysteem. De 51-jarige zus van de douanier fungeerde als een cruciale tussenpersoon. Zij leverde de cryptotelefoon aan de douanier en onderhield het contact met de kopers van de informatie. De opbrengsten, die in totaal enkele tonnen bedroegen, werden witgewassen door grote contante stortingen op bankrekeningen en de aankoop van vier appartementen in Kosovo.

De douanier werd veroordeeld tot 43 maanden gevangenisstraf. Zij werd schuldig bevonden aan passieve ambtelijke omkoping, computervredebreuk, schending van het ambtsgeheim, witwassen en voorbereidingshandelingen voor de invoer van harddrugs.

Rapporten en trends in AI en criminaliteit 2024-2025          

In de afgelopen twee jaar zijn diverse rapporten verschenen van Europol (iOCTA (2024, 2025), SOCTA 2025, AI and Policing), de Politie (over AI en fraude), samen met het Openbaar Ministerie (eerste jaarbeeld), de UNODC (rapport), de AIVD (over AI en cybersecurity), het NCSC NL (o.a. het Cybersecuritybeeld Nederland 2025) en NCSC UK (onderdeel van GHCQ) over de invloed van AI op (cyber)criminaliteit en cybersecurity.

Het valt mij in de rapporten op dat op basis van incidenten soms grote conclusies worden getrokken. Toch is het belangrijk om de gesignaleerde trends op een rij te zetten. In deze blog vat ik daarom een aantal van die ontwikkelingen samen. De vijf trends heb ik zelf geselecteerd. Na het lezen heb ik voor deze tekst gebruik gemaakt van Copilot Researcher en Notebook LM. Een automatisch gegenereerde podcast is hieronder te beluisteren.

1.    Verlagen van drempels voor criminaliteit en de versterking van cyberaanvallen

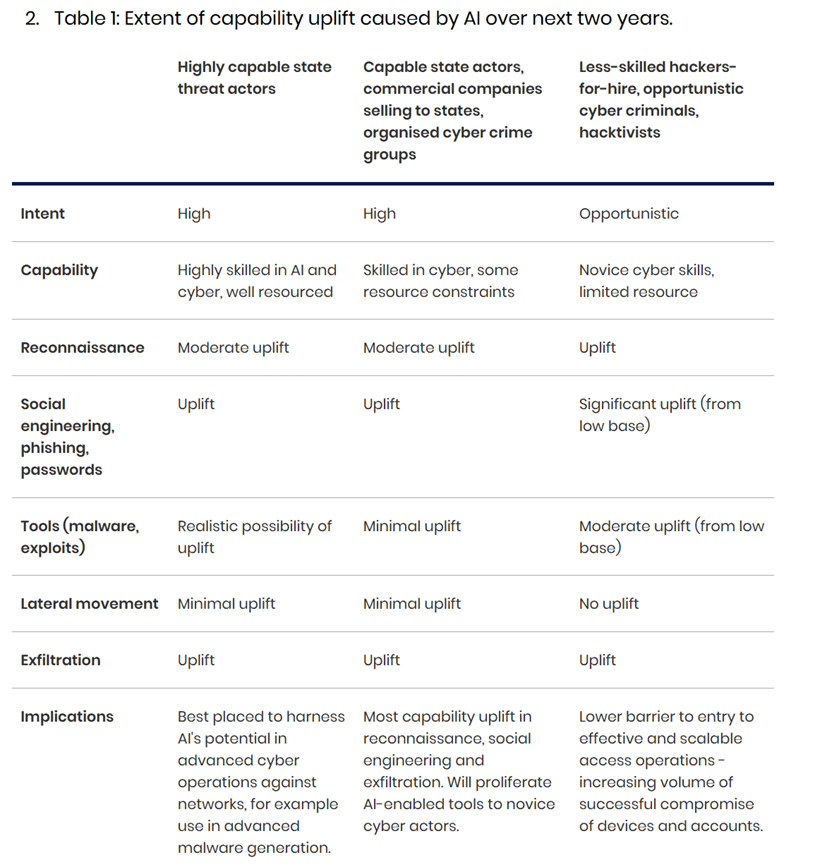
Criminelen zetten AI in om cyberaanvallen sneller, groter en effectiever te maken. Het Britse National Cyber Security Centre (NCSC), onderdeel van GCHQ, waarschuwde in 2024 dat AI de omvang en impact van cyberaanvallen vrijwel zeker zal vergroten in de nabije toekomst. Dit komt doordat AI de benodigde technische kennis verlaagt en aanvallen automatiseert. Zie ook de tabel op The near-term impact of AI on the cyber threat – NCSC.GOV.UK.

Door generatieve AI kunnen ook onervaren of minder technisch onderlegde daders geavanceerde aanvallen uitvoeren. AI-modellen genereren bijvoorbeeld phishing-teksten en malwarecode waardoor de drempel voor nieuwe cybercriminelen daalt. Fraude en kindermisbruik worden vaak expliciet genoemd als domeinen die “bijzonder waarschijnlijk” door AI-gebruik zullen intensiveren. Europol signaleerde al in 2020 dat AI kan worden ingezet voor slimme wachtwoordkrakers, CAPTCHA-bots en gerichte social-engineeringaanvallen. Deze voorspellingen zien we nu werkelijkheid worden, met steeds geavanceerdere phishingaanvallen en door AI gegenereerde malware.

Daarnaast ontstaan illegale diensten waarbij cybercriminelen generatieve AI als betaalde dienst aanbieden. Volgens NCSC UK, de Organised Crime Agency (NCA) en Europol ontwikkelen kwaadwillenden eigen AI-tools en verkopen zij ‘GenAI-as-a-service’. Deze trend sluit aan bij de eerder gesignaleerde “vermarkting” van cybercrime-tools (zoals ransomware-as-a-service) in Europol-rapporten. Ook het UNODC-rapport uit 2024 signaleert dit fenomeen voor fraude en oplichting.

De beschikbaarheid van dergelijke tools, ook in kwaadaardige varianten op het dark web zonder ‘guardrails’, verlaagt de drempel voor cyberactoren zonder diepgaande technische vaardigheden. Criminelen gebruiken LLM’s om scripts te ontwikkelen voor phishingmails of websites voor gegevensdiefstal. Het groeiende ‘phishing-as-a-service’-aanbod weerspiegelt de automatisering van deze aanvalsvector.

2.    Georganiseerde criminaliteit en AI

Veel van bovenstaande ontwikkelingen komen samen in de georganiseerde misdaad. Het SOCTA-rapport 2025 stelt dat criminelen AI als “onderdeel van hun gereedschapskist” beginnen te gebruiken. Klassieke activiteiten zoals drugshandel convergeren met cybercriminaliteit. Grote criminele groepen investeren in online fraude en datadiefstal naast hun traditionele handel. Zie eerder ook deze samenvatting van het SOCTA-rapport

Europol signaleert ook vermenging met statelijke actoren. Criminele netwerken kunnen gegevens stelen voor staten door in te breken in beveiligde systemen. Deze informatie kan worden gebruikt voor spionage, economische voordelen of chantage. Daarnaast spelen deze netwerken een sleutelrol in desinformatiecampagnes, waarbij nepaccounts, trollen en gemanipuleerde nieuwscontent worden ingezet om democratische instellingen te ondermijnen.

Criminele organisaties misbruiken corruptie om vervolging te vermijden, onder meer door het omkopen van politie en justitie. Digitale trends versterken dit fenomeen: corrupte contacten worden online geworven, betalingen verlopen via cryptovaluta, en personen met toegang tot digitale systemen zijn belangrijke doelwitten. Netwerken gebruiken versleutelde communicatieplatforms zoals EncroChat en Sky ECC, maar ook reguliere apps om te rekruteren, handelen en betalingen te regelen.

Geweld wordt steeds vaker als dienst aangeboden (‘violence-as-a-service’), gefaciliteerd door online platforms en versleutelde communicatie. Jongeren worden actief gerekruteerd voor cyberaanvallen, drugshandel en als geldezel, vaak via sociale media en met verleidelijke tactieken zoals gamificatie. Technologie speelt ook een rol in traditionele misdrijven: online werving voor mensenhandel, wapensmokkel en illegale streamingdiensten. AI en 3D-printing vergroten de toegang tot vuurwapens en maken productie van vervalste medicijnen mogelijk. Digitale piraterij en online verkoop van illegale geneesmiddelen blijven groeien, ondersteund door anonimiserings- en cryptotechnieken.

Ook de UNODC signaleert hoe online gokken, grootschalige oplichting en witwassen van cryptocurrencies samenkomen in één ecosysteem, aangejaagd door AI-tools. Dit leidt tot een “criminele dienstverleningseconomie”, waarin phishingkits, valse documenten en AI-gegenereerde propaganda worden verhandeld. De VN noemt Zuidoost-Azië een proeftuin voor AI-gedreven criminaliteit. Scam-centra rekruteren jonge mensen onder valse voorwendselen en dwingen hen om samen met AI-systemen slachtoffers op te lichten. AI automatiseert een groot deel van het werk, terwijl mensen geloofwaardige interacties onderhouden.

Ook de AIVD constateerde in 2024 (‘Versterkte dreigingen in een wereld vol kunstmatige intelligentie’ .pdf) dat AI door iedereen kan worden gebruikt voor het maken van malware en phishingberichten, wat de dreiging door niet-statelijke actoren vergroot. Het SOCTA-rapport noemt ook hoe criminele organisaties door staten worden ingezet voor sabotage van kritieke infrastructuur, informatiediefstal en cyberaanvallen. Een van de belangrijkste manieren waarop zij bijdragen, is via ransomware-aanvallen op kritieke infrastructuur, bedrijven en overheidsinstanties. Deze aanvallen genereren niet alleen financiële inkomsten – vaak via cryptovaluta – maar dienen ook om tegenstanders te ontwrichten door essentiële diensten lam te leggen, chaos te creëren en het vertrouwen van het publiek te ondermijnen.

Een concreet voorbeeld is de cyberaanval op de Nationale Politie in september 2024 door de waarschijnlijk staatsgesteunde Russische groep LAUNDRY BEAR (zie deze advisory report .pdf).

LAUNDRY BEAR richt zich, net als andere Russische cyberdreigingsactoren, voornamelijk op landen die lid zijn van de EU of NAVO. De groep valt vooral organisaties aan die relevant zijn voor de Russische oorlogsinspanningen in Oekraïne, zoals defensieministeries, krijgsmachtonderdelen, defensiebedrijven en EU-instellingen. Ook ministeries van Buitenlandse Zaken en andere overheidsorganisaties behoren tot de doelwitten. Naast Europa zijn er aanvallen waargenomen in Oost- en Centraal-Azië. In 2024 voerde LAUNDRY BEAR aanvallen uit op defensiecontractanten, luchtvaartbedrijven en hightech ondernemingen, waarschijnlijk om gevoelige informatie te verkrijgen over wapenproductie en leveringen aan Oekraïne. De groep lijkt kennis te hebben van militaire productieprocessen en probeert technologieën te bemachtigen die door sancties moeilijk toegankelijk zijn.

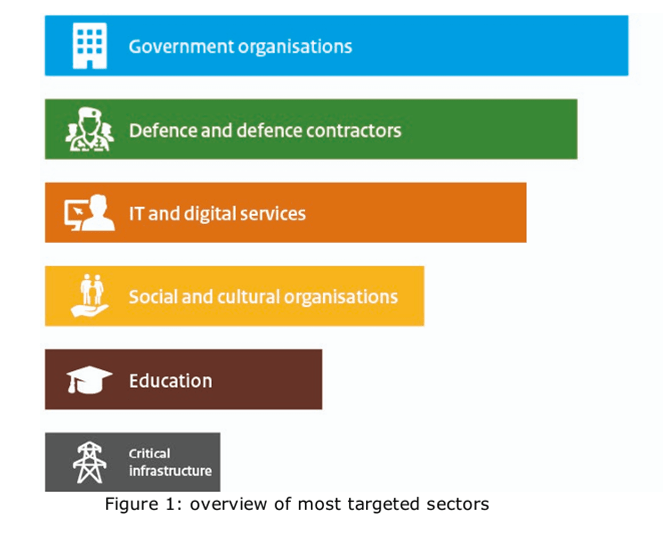
Naast militaire en overheidsdoelen richt LAUNDRY BEAR zich ook op civiele organisaties en commerciële bedrijven, vooral in de IT- en digitale dienstensector. Deze netwerken bieden vaak indirecte toegang tot overheidsinformatie, waardoor ze aantrekkelijk zijn voor spionage. Verder zijn aanvallen vastgesteld op NGO’s, politieke partijen, media, onderwijsinstellingen en kritieke infrastructuur, vrijwel zeker met spionagedoeleinden. In vergelijking met andere Russische actoren heeft LAUNDRY BEAR een hoge succesgraad. De meest getroffen sectoren zijn: overheidsorganisaties, defensie en defensiecontractanten, IT- en digitale diensten, sociale en culturele organisaties, onderwijs en kritieke infrastructuur.

3.    AI in fraude en oplichting

Criminelen misbruiken deepfakevideo’s, -audio en -afbeeldingen om vertrouwen te winnen of druk uit te oefenen. Europol waarschuwde in 2022 dat deepfakes een “standaardtool voor georganiseerde misdaad” dreigen te worden. Voorbeelden zijn CEO-fraude (waarbij een vervalste stem of video van een leidinggevende ondergeschikten instrueert geld over te maken), vervalsing van bewijs en productie van niet-consensueel seksueel materiaal.

LLM’s versnellen aanvalsvoorbereiding door automatisch grote hoeveelheden informatie over doelwitten te verzamelen. Ze genereren foutloze phishingmails in meerdere talen en imiteren schrijfstijlen, wat spearphishing veel geloofwaardiger maakt.

Een concrete toepassing is het creëren van synthetische identiteiten met AI. Criminelen gebruiken AI-gegenereerde gezichten en stemmen om zich voor te doen als betrouwbare derden – bijvoorbeeld als helpdeskmedewerker, bankmedewerker of bekende van het slachtoffer. Voice cloning (het klonen van stemmen) is dermate geavanceerd dat in enkele gevallen in 2023–2024 bedrijfsmedewerkers zijn opgelicht door een telefoontje dat klonk als hun directeur, waarin om een spoedoverboeking werd gevraagd. Uit het UNODC-rapport blijkt ook dat ze geloofwaardige valse identiteitsdocumenten of profielfoto’s genereren om verificaties te omzeilen. Dit omvat bijvoorbeeld AI-gedreven ‘identity masking’, waarbij online profileren automatisch worden gerouleerd, deepfake-video’s worden gebruikt tijdens illegale transacties, of het foppen van biometrische toegangscontroles.

Dankzij AI kunnen fraudeurs hun aanpak beter afstemmen op hun doelwitten. Tools kunnen enorme datasets doorzoeken (OSINT) en patronen herkennen om bijvoorbeeld overtuigende persoonlijke babbels of op maat gemaakte phishing-mails te genereren. De Nederlandse politie verwacht dat social engineering-aanvallen de komende jaren verder verfijnd en grootschaliger worden door AI. In het Fenomeenbeeld Online Fraude 2024 wordt expliciet vermeld dat de trend van steeds gerichtere benadering van slachtoffers “vermoedelijk zal versnellen onder invloed van kunstmatige intelligentie”.

Uit een andere analyse van het United Nations Office on Drugs and Crime (UNODC 2024) blijkt dat criminele fraudenetwerken in Zuidoost-Azië op grote schaal AI inzetten om slachtoffers wereldwijd te bereiken. De onderzoekers zagen een stijging van meer dan 600% van deepfake-content op criminele fora in de eerste helft van 2024 vergeleken met eerdere periodes. Zij combineren bijvoorbeeld gescripte chatbots met deepfake-profielen om geloofwaardige gesprekken te voeren in meerdere talen.

4.    AI en seksuele uitbuiting

Een van de meest verontrustende ontwikkelingen sinds 2023 is het gebruik van AI voor het produceren van seksueel materiaal van minderjarigen (ook wel: materiaal van seksueel misbruik van kinderen (CSAM).

Sinds 2023 neemt het gebruik van AI voor het produceren van seksueel materiaal van minderjarigen sterk toe. Politie en opsporingsinstanties zien een duidelijke stijging van AI-gegenereerde afbeeldingen en video’s van kindermisbruik. In Nederland meldde de politie in 2024 dat dit materiaal “steeds vaker opduikt” in onderzoeken. Rechercheurs besteden veel tijd aan het vaststellen of een afbeelding echt is of door AI is gemaakt, wat capaciteit wegneemt van het bestrijden van daadwerkelijk misbruik.

Europol bevestigt deze trend in het iOCTA-rapport 2024: volledig synthetische of door AI gemanipuleerde CSAM vormt een opkomende dreiging.

iOCTA rapport van 2024 op Europees niveau: volledig synthetische of door AI gemanipuleerde CSAM komt steeds vaker voor. ‘Operation Cumberland’ illustreert dit: wereldwijd werden ~270 kopers geïdentificeerd en diverse arrestaties verricht. De Nederlandse politie voerde met vier geïdentificeerde kopers waarschuwingsgesprekken om herhaling te voorkomen.

Nederlandse en internationale politiediensten maken daarbij geen onderscheid in echte of met AI gegenereerde CSAM.  Dit is niet alleen omdat de impact (normalisering van misbruikfantasieën) ernstig is, maar ook omdat voor de training van zulke AI vaak echte misbruikbeelden worden gebruikt.

5.    Prompt injection attacks

De NCSC UK legt uit dat ‘prompt injection’ een relatief nieuwe kwetsbaarheid is in generatieve AI-toepassingen (ontstaan in 2022). Het treedt op wanneer ontwikkelaars eigen instructies combineren met onbetrouwbare inhoud in één prompt en aannemen dat er een duidelijke scheiding bestaat tussen ‘wat de app vraagt’ en externe data.

In werkelijkheid maken LLM’s geen onderscheid tussen data en instructies; ze voorspellen simpelweg het volgende token. Hierdoor kan een aanvaller via indirecte prompt injection – bijvoorbeeld door verborgen tekst in een CV – het model ongewenste acties laten uitvoeren. Dit maakt prompt injection fundamenteel anders dan klassieke kwetsbaarheden zoals SQL-injectie, waarbij mitigaties zoals parameterized queries effectief zijn.

De NCSC adviseert om prompt injection niet te zien als code-injectie, maar als exploitatie van een ‘inherently confusable deputy’. Ontwikkelaars moeten systemen zo ontwerpen dat ze geen privileges blindelings doorgeven aan LLM’s. Dit betekent: toegang tot gevoelige tools beperken, deterministische beveiligingslagen toepassen en invoer, uitvoer en mislukte API-calls monitoren. Volledige preventie lijkt onhaalbaar, maar het verkleinen van kans en impact is essentieel. Zonder maatregelen dreigt prompt injection dezelfde golf van incidenten te veroorzaken als SQL-injectie in het verleden.

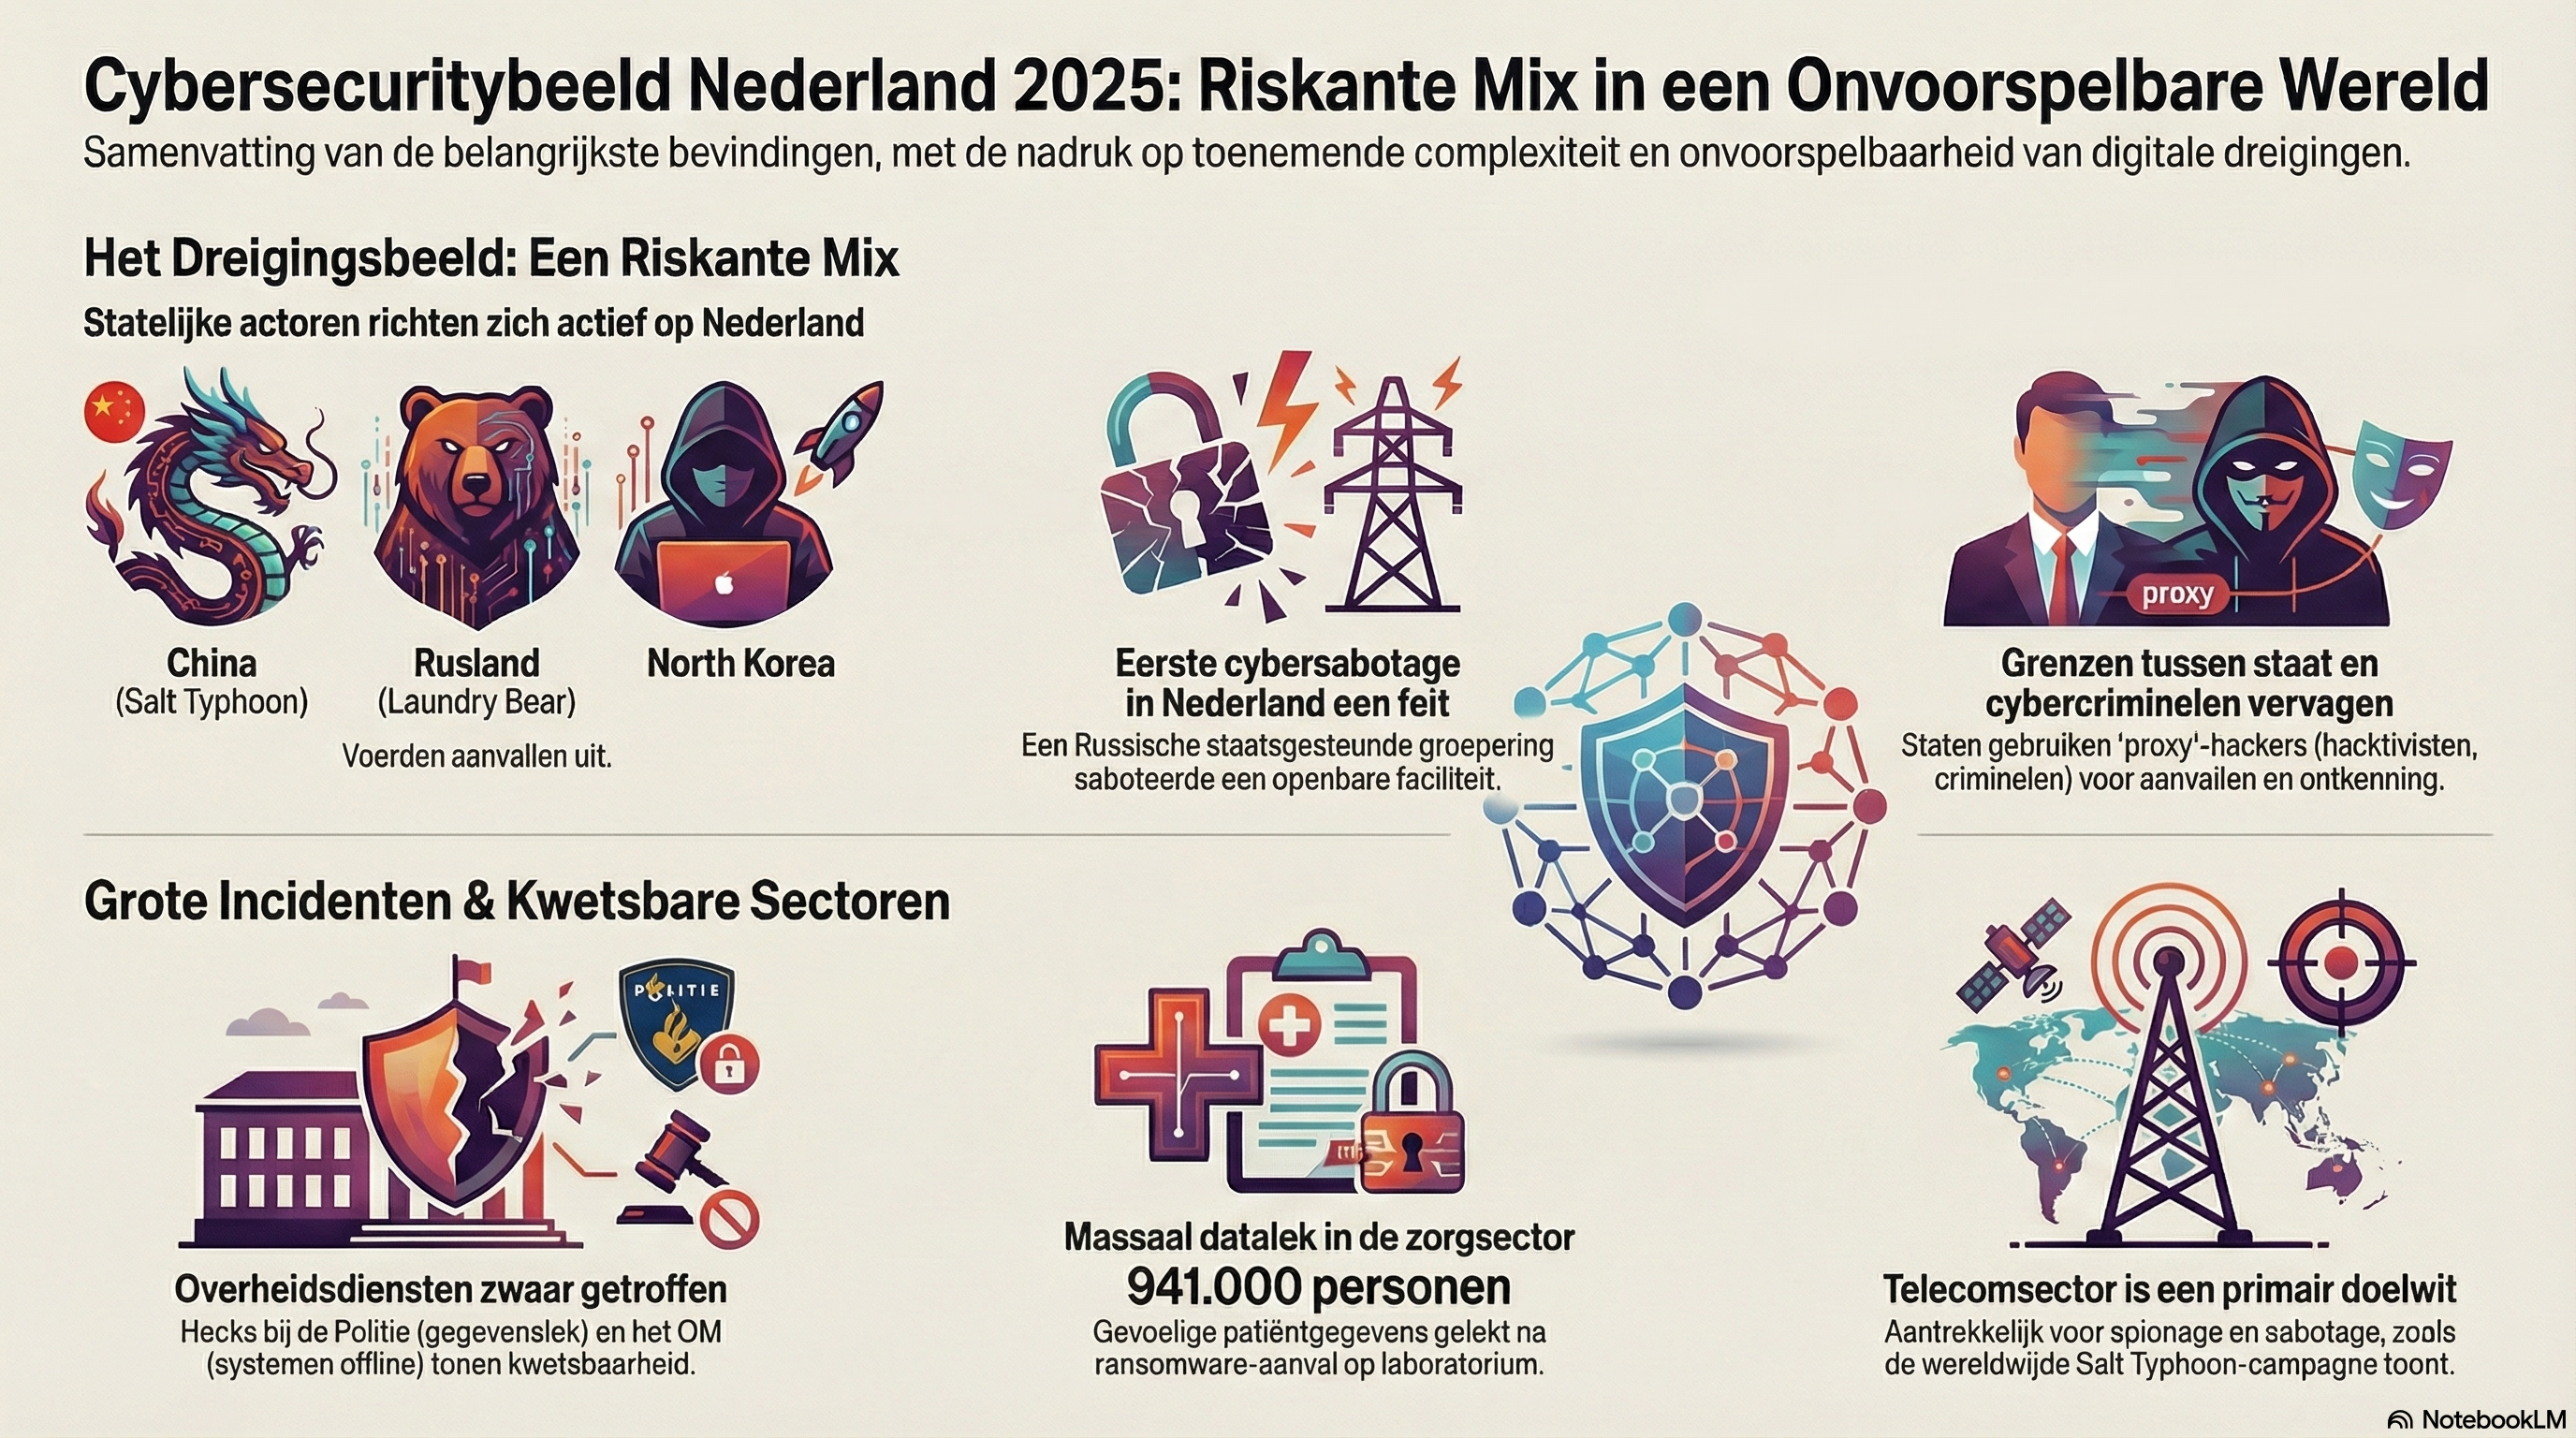
Cybersecuritybeeld Nederland 2025

Bron: infographic gegenereerd met Notebook LM op basis van de samenvatting

Op 26 november 2025 is het Cybersecuritybeeld Nederland 2025 (CSBN 2025 .pdf) gepubliceerd. Deze blog bevat een samenvatting van het rapport, waarbij gebruik is gemaakt van Notebook LM.

Het CSBN 2025 is uitgebracht onder de titel “Riskante mix in een onvoorspelbare wereld”. Dit wordt in het rapport meteen aan het begin als volgt verduidelijkt door erop te wijzen dat er Nederland meerdere organisaties doelwit waren van de Chinese statelijke actor Salt Typhoon, de Russische actor Laundry Bear een cyberaanval uitvoer op de Nationale Politie, Noord-Koreaanse hackers digitale valuta buitmaakten bij (onder andere) Nederlandse organisaties en werd Nederland voor het eerst slachtoffer werd van cybersabotage door een Russische staatsgesteunde groepering.

Alhoewel incidenten in Nederland niet hebben geleid tot maatschappelijke ontwrichting of significante impact op de nationale veiligheid, hadden verschillende incidenten wel die potentie, aldus het CSBN.

De toon is gezet!

Voorbeelden van nationale cybersecurity-incidenten

Ik bespreek eerst de cyberaanvallen op de Politie en het OM uit p. 18-23 van het rapport. Daarbij valt op dat er nog steeds relatief weinig informatie wordt gegeven. Daarom heb ik dat zelf maar antwoorden op Kamervragen erbij gezocht.

Had het CSBN de cybersecurity-incidenten bij de Politie en het OM niet centraal moeten zetten in plaats van aanvallen op de telecomsector? En waarom zijn er geen Kamervragen gesteld over het bericht over cybersabotage in Nederland? De begeleidende Kamerbrief bij het rapport bevat met name een opsomming van geplande wet- en regelgeving (deels ter implementatie van EU richtlijnen).

Politie

Eind september 2024 werd de politie slachtoffer van een hack waarbij contactgegevens van politiemedewerkers zijn buitgemaakt. Hierbij verkregen hackers toegang tot de gegevens van alle politiemedewerkers via de global address list en in sommige gevallen werden ook privégegevens buitgemaakt.

In antwoord op Kamervragen over het bericht “Politiehack van 62.000 medewerkers is gevaarlijk: naam agent is handelswaar” gaf de Minister van Justitie en Veiligheid aan de politie over de hack werd geïnformeerd door de inlichtingen- en veiligheidsdiensten. Daarop werden maatregelen getroffen, die zijn afgestemd op het huidige beeld, namelijk dat de inlichtingen- en veiligheidsdiensten het zeer waarschijnlijk achten dat een statelijke actor verantwoordelijk is voor het cyberincident bij de politie en dat de daders vermoedelijk gebruik hebben gemaakt van een zogenoemde pass-the-cookie-aanval. Het betreft onder meer ICT-maatregelen en maatregelen op het vlak van bewustwording, bijvoorbeeld een oproep tot extra waakzaamheid van politiemedewerkers op phishingmails en verdachte telefoontjes en berichten. Tevens monitort de politie of de buitgemaakte gegevens elders verschijnen. Tot slot blijft de politie alert op mogelijk nieuwe aanvallen. Daartoe monitort de politie haar systemen continu.

In mei 2025 maakten de inlichtingendiensten bekend dat de Russische groep ‘Laundry Bear’ verantwoordelijk was voor de aanval. Naast de aanval op de Nationale Politie werden wereldwijd ook andere organisaties door deze groep aangevallen, waaronder in Nederland.

Openbaar Ministerie

Op donderdag 17 juli 2025 ontkoppelde het Openbaar Ministerie de systemen van het internet naar aanleiding van een waarschuwing over kwetsbaarheden in Citrix NetScaler. Hierdoor moest het OM overstappen op noodprocedures om werkzaamheden voort te zetten. In het CSBN staat dit wat eufemistisch vermeld: “Dit zorgde voor hinder in de strafrechtketen, waarbij in sommige zaken ook direct vertraging ontstond.”

In het rapport is alleen te lezen dat “onbevoegden” toegang hebben verkregen tot de Citrix NetScaler-systemen van het OM. Er is tot op heden niet vastgesteld dat er gegevens zijn gemanipuleerd of weggehaald. Vreemd is ook dat er staat: “Ook bij de Dienst Justitiële Inrichtingen vond onderzoek plaats naar aanleiding van misbruik van de kwetsbaarheden”, zonder nadere toelichting. Het NCSC stelde dat meerdere kritieke Nederlandse organisaties succesvol zijn aangevallen via een van de Citrix-kwetsbaarheden en dat één van de kwetsbaarheden al ruim voor publieke bekendmaking werd misbruikt.

In een Kamerbrief uit augustus 2025 staat concreter dat “in de periode dat het OM geheel offline was er geen enkele informatie gedigitaliseerd (en soms geautomatiseerd) van en naar het OM worden gestuurd. Het OM en partners in en rondom de strafrechtketen hebben werkprocessen vastgesteld om proces(stukken) per post, fysiek of door andere organisaties dan het OM aan te leveren”. In deze brief staat ook dat erbij DJI en andere organisatie naar aanleiding van nader ondezoek ‘geen signaal gekomen van mogelijk misbruik in de achterliggende IT-omgevingen’. In de brief staan ook andere belangrijke nevengevolgen beschreven. Het ontbreken van informatie vanuit het OM voor de Justitiële Informatiedienst (Justid) ten behoeve van het Justitiële Documentatie Systeem (JDS) wordt bijvoorbeeld als “prangend knelpunt” benoemd. Het JDS is het officiële register waarin wordt bijgehouden wie op welk moment werd verdacht van een strafbaar feit en de afloop daarvan (sepot, vrijspraak of veroordeling). Het ontbreken van actuele gegevens van het OM in het JDS heeft tot gevolg dat partners in en rondom de strafrechtketen, burgers, gemeenten en lidstaten geen actuele informatie vanuit het OM ontvangen. Het OM en partners hebben werkafspraken gemaakt om de risico’s hiervan te mitigeren, maar deze risico’s zijn (nog) niet geheel uitgesloten. 

Begin augustus sloot het OM systemen stapsgewijs weer aan op het internet. In november 2025 berichtte de Minister van Justitie en Veiligheid (eindelijk) dat er ‘inmiddels een eerste technisch en forensisch onderzoek uitgevoerd. Tot op heden zijn er geen aanwijzingen dat data (strafvorderlijk of anderszins) is gemanipuleerd of weggehaald. Er wordt nog nader strafrechtelijk onderzoek gedaan. Over het lopende strafrechtelijke onderzoek kan ik geen mededelingen doen. Er zijn maatregelen genomen om risico’s zoals hernieuwd misbruik van systemen en het risico op datamanipulatie te mitigeren. Inmiddels is het OM weer online.’ Ook wordt er een onafhankelijke commissie ingesteld die de ICT-inbraak onderzoekt, waarbij expliciet gekeken wordt hoe toekomstige beveiligingsincidenten voorkomen kunnen worden.

Hack Clinical Diagnostics (Eurofins):

Nadat Bevolkingsonderzoek Nederland melding maakte van een datalek, maakte Clinical Diagnostics (Eurofins) in augustus 2025 bekend dat gevoelige patiëntgegevens zijn gestolen van zorgverleners die onderzoek hebben laten uitvoeren bij het laboratorium. Dit gebeurde tijdens een ransomware-aanval in juli.

De organisatie Bevolkingsonderzoek Nederland informeerde 941.000 personen dat hun data mogelijk is buitgemaakt. Het datalek reikt echter verder dan deze organisatie: ook gegevens van onderzoeken voor andere zorginstellingen, zoals ziekenhuizen en huisartsen, zijn getroffen. Cybercriminelen claimden 300 GB aan data te hebben gestolen, waarvan een deel online verscheen. Uit een analyse van RTL Nieuws bleek dat het gaat om namen, adressen, geboortedata, burgerservicenummers en informatie over onderzoeksuitslagen. Ook adviezen naar aanleiding van onderzoeken zijn buitgemaakt. Onder de gegevens bevinden zich ook data van politici, gedetineerden, tbs’ers en vrouwen in blijf-van-mijn-lijfhuizen.

De hackersgroep eiste losgeld en dreigde de gestolen gegevens te publiceren. Later volgde een tweede eis, met de dreiging om alle data openbaar te maken omdat afspraken niet zouden zijn nagekomen, maar deze eis werd later ingetrokken. Clinical Diagnostics zou in eerste instantie losgeld hebben betaald om verdere datalekken te voorkomen, maar het bedrag is onbekend. In een Kamerbrief van 1 september 2025 is meer te lezen over de hack. Het advies voor de mensen die een brief van Bevolkingsonderzoek Nederland hebben gekregen dat hun gegevens onderdeel zijn geweest van de hack bij het laboratorium, is en blijft om extra alert te zijn op vreemd gebruik van de persoonlijke gegevens. Het gaat dan met name om nepmail, neptelefoontjes, vreemde sms-berichten of misbruik van persoonsgegevens (identiteitsfraude). Op de website van de Rijksoverheid wordt meer informatie gegeven hoe deze situaties herkend kunnen worden en hoe hiervan melding gedaan kan worden. De Autoriteit Persoonsgegevens (AP) en de Inspectie Gezondheidszorg en Jeugd (IGJ) zijn inmiddels beide een onderzoek gestart.

Op 19 november 2025 verscheen een antwoord op Kamervragen van staatssecretaris Tielen. In de brief staat dat het Openbaar Ministerie onderzoek doet naar de hack. Ook zijn lab inmiddels zijn nagenoeg alle benaderde laboratoria toegevoegd aan een ‘scanningsdienst’ van Z-CERT, waarmee continu gemonitord wordt op bekende kwetsbaarheden op de systemen van deze laboratoria die benaderbaar zijn via het internet. De resultaten worden aan de laboratoria teruggekoppeld, zodat zij waar nodig maatregelen kunnen treffen.

De MIVD stelde vast dat Nederland in 2024 voor het eerst slachtoffer was van moedwillige cybersabotage door een Russische staatsgesteunde groepering, gericht op het digitale bedieningssysteem van een openbare faciliteit. Dit werd op 22 april 2025 bekend (zie bijv. dit bericht op Nu.nl) gemaakt, maar ik heb daarover geen Kamervragen kunnen vinden.

De MIVD waarschuwde in mei 2025 voor een spionagecampagne van APT28 (waarschijnlijk Russische staatshackers), gericht tegen Oekraïne en NAVO-landen. De Nederlandse krijgsmacht, ministeries en het bedrijfsleven zijn direct en indirect doelwit geweest van deze cyberspionagepogingen.

Ransomware

In 2024 hebben het NCSC, de Politie, het Openbaar Ministerie, Cyberveilig Nederland en cybersecuritybedrijven maandelijks informatie over ransomware-incidenten uitgewisseld in het kader van project ‘Melissa’. Uit die gegevens blijkt dat er in 2024 minimaal 121 unieke ransomware-incidenten in Nederland zijn geweest. Van deze incidenten zijn 76 bekend via aangiften en 20 via incident response bedrijven.

Uit een analyse van de ransomware-aanvallen in 2024 blijkt dat cybercriminelen geen nieuwe technieken gebruiken om ransomware in te zetten.

In 2024 ontving de Autoriteit Persoonsgegevens 1.430 unieke datalekmeldingen van cyberaanvallen, waarvan er 853 zijn onderzocht. Van de onderzochte aanvallen ging het in 112 gevallen (13 procent) om ransomware. Bij minimaal 53 procent van die ransomware-aanvallen werden gegevens gestolen.

Voorbeelden van internationale cybersecurity-incidenten

Hieronder geef ik enkele voorbeelden van aanvallen uit het buitenland, zoals beschreven in het rapport (p. 23-26).

In oktober 2024 zijn Europese overheden en militaire organisaties doelwit geweest van phishingaanvallen die door Google worden toegeschreven aan een aan Rusland gelieerde actor, aangeduid als UNC5837. De campagne maakte gebruik van ondertekende .rdp-bestandsbijlagen om Remote Desktop Protocol (RDP)-verbindingen tot stand te brengen vanaf de computers van de slachtoffers.

In 2024 werd bekend dat Chinese hackers van de groep Salt Typhoon minimaal een jaar lang toegang hebben gehad tot de netwerken van diverse telecomproviders. Volgens Amerikaanse autoriteiten zou het om meerdere Amerikaanse telecombedrijven gaan, waaronder T-Mobile, Verizon, AT&T en Lumen Technologies. De hackers zouden zo bij gespreksgegevens van prominente politici zijn gekomen. CISA en de FBI hebben bevestigd dat de hackers toegang hebben gehad tot privécommunicatie van een ‘gelimiteerd aantal’ mensen. Daarnaast stellen media op basis van anonieme bronnen dat de hackers toegang hebben gehad tot het afluisterplatform van de Amerikaanse overheid en verzoekgegevens van wetshandhavingsinstanties en telefoongesprekken van klanten gestolen. De campagne zou mogelijk al 1 tot 2 jaar lopen. Er is niet met zekerheid vastgesteld of de hackers uit het systeem zijn verwijderd.

Eind december 2024 heeft Denemarken gemeld dat pro-Russische hackers een Deens waterzuiveringsbedrijf hebben aangevallen, waardoor klanten enkele uren zonder water zaten. Een van de pijpleidingen is gebarsten door een verhoogde waterdruk.

In januari 2025 werd bekend dat na een hack bij Gravy Analytics (een commerciële datahandelaar) locatiegegevens van mogelijk miljoenen mensen zijn gelekt. Online claimde iemand bij de inbraak een dataset van 17TB aan data te hebben gestolen. In de dataset zouden locatiegegevens van gebruikers van honderden populaire apps (zoals Candy Crush, FlightRadar, Grindr en Tinder) verzameld zijn. De hacker dreigde de data openbaar te maken als het bedrijf het gevraagde losgeld niet zou betalen.

In februari 2025 meldde het Canadese Centrum voor Cybersecurity dat er bij meerdere Canadese telecommunicatiebedrijven activiteit van kwaadwillenden is geweest, specifiek van de Chinese cyberactor Salt Typhoon. De Canadese overheid meldde dat de systemen zijn gecompromitteerd via een bekende Cisco-kwetsbaarheid. Om welke telecommunicatiebedrijven het precies gaat, werd niet gespecificeerd.

In maart 2025 is bij een hack op de cryptobeurs Bybit bijna 1,5 miljard dollar aan digitale munten gestolen. Dit maakt het de grootste cryptodiefstal ooit. De aanval is door verschillende onderzoekers en de Amerikaanse autoriteiten toegeschreven aan Noord-Koreaanse hackers. Experts van verschillende bedrijven stelden al snel dat de Lazarus-hackers minstens 300 miljoen dollar wit hebben weten te wassen.

In april 2025 heeft de Waalse overheid zichzelf losgekoppeld van het internet nadat ze een grootschalige “gesofisticeerde en gerichte inbraak” hadden vastgesteld in het IT-systeem. De aanvaller, een onbekende partij, zou zich hebben gericht op een kwetsbare plek in de systemen van de Waalse overheid. Om te voorkomen dat de aanval tot (verdere) impact zou leiden, is besloten om de systemen los te koppelen van het internet, waardoor meerdere administratieve diensten offline waren.

Pro-Russische hackers zitten volgens de Noorse autoriteiten waarschijnlijk achter de vermoedelijke sabotage bij een dam in het Noorse Bremanger. Bij die sabotage-aanval werd de waterstroom beïnvloed. De hackers kregen toegang tot een digitaal systeem dat op afstand een van de kleppen van de dam bestuurt en openden deze om de waterstroom te vergroten. De klep stond ongeveer vier uur open en in totaal liepen er miljoenen liters water weg, maar dit vormde geen gevaar voor de omgeving.

Op 23 juli 2025 waren de mobiele 4G- en 5G-netwerken van Luxemburg meer dan drie uur onbereikbaar. Grote delen van de bevolking konden de hulpdiensten niet bellen omdat het 2G-noodsysteem overbelast raakte. Ook internettoegang en elektronisch bankieren waren niet mogelijk. Volgens overheidsverklaringen aan het parlement werd de uitval veroorzaakt door een cyberaanval. Deze aanval zou opzettelijk verstorend zijn geweest en niet een poging om het telecomnetwerk te compromitteren.

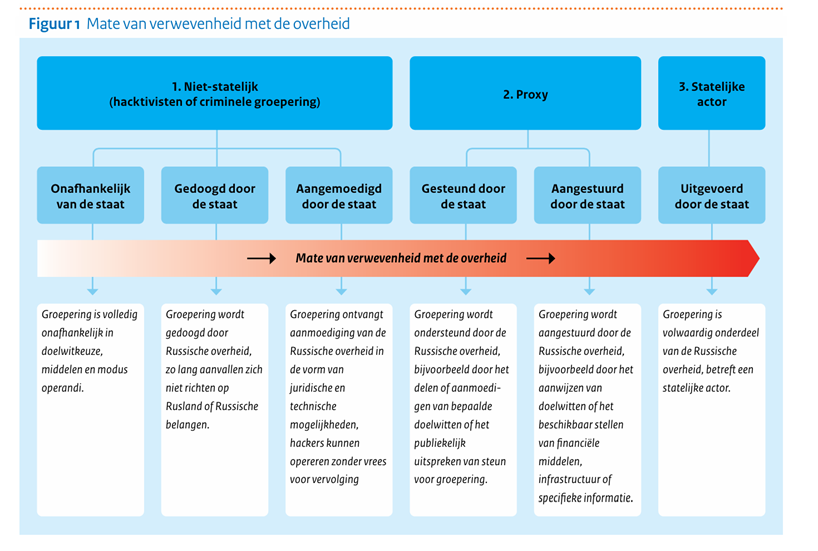
Verwevenheid tussen staten en georganiseerde criminaliteit

Het CSBN stelt dat statelijke actoren cyberaanvallen inzetten om hun politieke, militaire en/of economische doelen te bereiken. Door een offensief cyberprogramma op te zetten, kunnen statelijke actoren (heimelijk) hun belangen behartigen zonder de juridische drempel van gewapend conflict te overschrijden. Ten aanzien van pro-Russische hacktivisten zien de MIVD en AIVD dat vanaf eind 2023 de risicobereidheid van deze groeperingen toeneemt bij het ontplooien van offensieve cybercapaciteiten tegen westerse landen. Alle door hen onderzochte pro-Russische hacktivistische groeperingen worden in zekere mate gesteund door de Russische overheid.

Voor China geldt dat er een nauwe verwevenheid bestaat tussen inlichtingen- en veiligheidsdiensten, kennisinstellingen en bedrijven. Chinese bedrijven leveren bijvoorbeeld aanvalsinfrastructuur of malware, en kennisinstellingen doen onderzoek naar kwetsbaarheden in edge devices. Hierdoor zijn Chinese actoren structureel succesvol in het hacken van onder meer westerse overheden en bedrijven.

In de afgelopen rapportageperiode werd voor het eerst bekend dat een middelgroot beursgenoteerd Chinees bedrijf direct betrokken is geweest bij het uitvoeren van cyberoperaties. Voorheen waren weliswaar diverse andere Chinese bedrijven geïdentificeerd die zelf offensieve cyberoperaties uitvoeren, maar daarbij ging het om frontorganisaties van Chinese inlichtingen- en veiligheidsdiensten of relatief kleine en obscure bedrijven.

Noord-Korea is een voorbeeld van een statelijke actor die technieken en aanvallen inzet die normaliter worden geassocieerd met niet-statelijke actoren. Alhoewel een gedeelte van Noord-Koreaanse cyberaanvallen gericht is op spionage, is een groot deel ook gericht op financieel gewin. Een financieel motief wordt over het algemeen geassocieerd met criminele cyberactoren, waarbij de cryptosector een geliefd doelwit is.

In de afgelopen rapportageperiode is gebleken dat zowel Rusland als China voorbereidingshandelingen voor digitale sabotage hebben ondernomen. Deze handelingen hebben tot op heden geen ontwrichtende impact gehad in Nederland.

De MIVD stelt dat Rusland inmiddels een grotere risicobereidheid toont, die zich manifesteert via meer brutale, agressieve of provocatieve activiteiten in zowel het fysieke als het cyberdomein.

Infographic dreigingen CSBN 2025

Met Notebook LM is deze infographic gegeneerd over de dreigingen uit het CSBN 2025 ten aanzien van Nederland en omringende landen.

De originele tabel met de verwevenheid tussen statelijke en niet-statelijke actoren staat hieronder:

Bron: CSBN 2025, p. 31.

Bijzondere aandacht voor de Telecomsector

Hieronder volgen enkele interessante passages uit het CSBN ten aanzien van de telecomsector (p. 35-37).

De grootschalige en vergaande cybercampagne in de Verenigde Staten laat zien dat de dreiging richting de telecomsector reëel is. Ook een aantal kleine Nederlandse internet service- en hosting providers was doelwit van Salt Typhoon. Volgens de AIVD en de MIVD is toegang verkregen tot routers van deze aanbieders, maar dat de aanvallers voor zover bekend niet verder zijn doorgedrongen in de interne netwerken. Een mogelijke verklaring daarvoor is dat de Nederlandse doelwitten niet dezelfde mate van aandacht kregen van de hackers. De FBI heeft aangegeven dat Salt Typhoon meer dan 200 bedrijven in 80 landen heeft aangevallen.

Het CSBN nuanceert dat de situatie in de VS niet één-op-één te vertalen is naar de situatie in Nederland. De infrastructuur van de telecomsector in de VS is, in tegenstelling tot veel Europese landen en zeker tot Nederland, verouderd en bestaat volgens de voorzitter van de Senaatscommissie van inlichtingen uit een “brei van aan elkaar geplakte netwerken”. Maar hoewel de Nederlandse situatie niet overeenkomt met die in de VS, kennen ook vitale sectoren in Nederland risico’s door een grote afhankelijkheid van buitenlandse leveranciers en een toenemende complexiteit van de infrastructuur.

Voor zowel criminele als statelijke actoren is de telecomsector onder andere interessant omdat de sector enorme hoeveelheden persoonsgegevens verwerkt, waaronder gespreksgegevens, locatiegegevens, klantgegevens en internetverkeer. Toegang tot deze gegevens kan door statelijke actoren misbruikt worden om personen te volgen, te monitoren en te beïnvloeden, zoals leden van diasporagemeenschappen, activisten of dissidenten. De sector is ook interessant voor statelijke actoren vanwege de opties voor spionage. Hacks op telecommunicatieproviders behoren volgens de AIVD tot de meest waardevolle inlichtingenposities voor hen.

Door spionage kan data worden verworven en kennis worden opgedaan over de infrastructuur, wat enerzijds een spionagedoel kan dienen, maar anderzijds ook gebruikt kan worden als verkenning van de netwerken. Een dergelijke verkenning kan onderdeel zijn van (voorbereidingshandelingen voor latere) sabotage. Voorbereidingshandelingen stellen actoren in staat om sabotageacties met weinig tot geen waarschuwing uit te voeren.

Voor cybercriminelen zijn vooral de grote hoeveelheden persoonsgegevens die in de sector worden verwerkt interessant. Deze gegevens kunnen gestolen en doorverkocht worden, of gebruikt (als opstap) voor een toekomstige aanval. Zoals voor alle vitale sectoren geldt, is de telecomsector een aantrekkelijk doelwit voor cybercriminelen omdat continuïteit van groot belang is.

Verschillen tussen het CSBN 2025 en voorgaande rapporten

Met Notebook LM zijn de verschillen met voorgaande rapporten nagegaan. Ik heb daaruit drie geselecteerd (de analyse ten aanzien van specifiek de telecomsector is ook nieuw en hierboven te lezen).

1. Eerste waargenomen cybersabotage door statelijke actoren

Het CSBN 2025 onderscheidt zich nadrukkelijk door de constatering van de eerste succesvolle moedwillige cybersabotage op Nederlands grondgebied door een statelijke actor.

  • CSBN 2025: De MIVD bevestigde dat Nederland in 2024 slachtoffer was van moedwillige cybersabotage door een Russische staatsgesteunde groepering, gericht op het digitale bedieningssysteem van een openbare faciliteit.
  • Voorgaande jaren (bijv. CSBN 2021/2022): in eerdere rapporten was sabotage door statelijke actoren vooral een risico of een waargenomen activiteit in het buitenland. Zo vermeldde het CSBN 2021 expliciet dat gerichte aanvallen op vitale processen nog niet in Nederland waren waargenomen, hoewel ze wel elders voorkwamen. In CSBN 2022 werd gesproken over Nederland als doelwit van voorbereidingshandelingen voor sabotage. Het constateren van daadwerkelijke, succesvolle en opzettelijke sabotage binnen Nederland is een fundamentele en serieuze verschuiving.

2. Formele opname en duiding van Generatieve AI

Hoofdstuk 5 beschrijft dat generatieve AI de bestaande dreigingen voor digitale veiligheid versterkt en gaat in op hoe Large Language Models (LLM’s) zowel offensief als defensief kunnen worden ingezet.

  • Voorgaande jaren: hoewel eerdere rapporten wel melding maakten van nieuwe technologische invloeden (zoals kwantumtechnologie in CSBN 2023), was een concrete en uitgewerkte analyse van de bedreiging door Generatieve AI/LLM’s nog niet zo prominent aanwezig. Het CSBN 2023 vermeldde kort een NCSC-publicatie (maart 2023) over de risico’s van ChatGPT, maar de formalisering tot een strategisch hoofdstuk in 2025 benadrukt de verhoogde urgentie en invloed van deze technologie.

3. Directe benoeming van het langdurige falen van de rijksoverheid

Het CSBN 2025 geeft een bijzonder scherpe en expliciete kritiek op de langdurige ontoereikendheid van cybersecuritymaatregelen binnen de Rijksoverheid.

  • CSBN 2025: het rapport stelt dat maatregelen bij veel organisaties binnen de Rijksoverheid al langere tijd ontoereikend zijn en niet voldoen aan de zelf voorgeschreven informatiebeveiligingsrichtlijnen. Dit leidt tot een vals gevoel van veiligheid en maakt het onmogelijk om te concluderen dat overheidsorganisaties niet gecompromitteerd zijn.
  • Voorgaande jaren: hoewel eerdere rapporten ook kritisch waren over de Rijksoverheid (bijv. CSBN 2019 en CSBN 2020 over onvoldoende weerbaarheid en het niet op orde hebben van beveiliging), toonde CSBN 2022 nog een lichte opgaande lijn in de informatiebeveiliging, ondanks overblijvende tekortkomingen. De nadruk in CSBN 2025 op de langdurige ontoereikendheid en de daaruit voortvloeiende onzekerheid over de integriteit van de systemen is een zware waarschuwing.

Enkele hoofdstukken Basisboek Cybercriminaliteit (tweede editie) in open access

Enkele hoofdstukken uit de tweede editie van het Basisboek Cybercriminaliteit stel ik, na afloop van de embargoperiode van één jaar, nu in open access beschikbaar. Het gaat om de hoofdstukken ‘Verschijningsvormen van cybercriminaliteit in enge zin’ (.pdf), Verschijningsvormen van gedigitaliseerde criminaliteit (.pdf) en ‘Cybercriminaliteit en opsporing’ (.pdf).

In de tweede druk hebben we gekozen voor twee afzonderlijke hoofdstukken over cybercriminaliteit: één voor elke categorie. Onderaan deze pagina staat de inhoudsopgave van de hoofdstukken, voor een indruk krijgt van de behandelde onderwerpen.

Het studieboek wordt veel gebruikt in criminologie- en strafrechtopleidingen aan verschillende Nederlandse universiteiten en hogescholen. Heeft u vragen of opmerkingen over het boek, of wilt u wijzen op een onvolkomenheid? Dan hoor ik dat graag per e-mail (zie mijn medewerkerspagina).

De overige hoofdstukken in het boek behandelen onder andere criminologische theorieën en cybercriminaliteit, daders en slachtoffers van cybercriminaliteit, en interventiestrategieën. Deze hoofdstukken zijn niet open access beschikbaar, maar het volledige boek is onder andere verkrijgbaar via Boom.nl.

Inhoudsopgaven hoofdstukken

Hoofdstuk 3 – Verschijningsvormen van cybercriminaliteit in enge zin

Jan-Jaap Oerlemans, Wytske van der Wagen & Marleen Weulen Kranenbarg

3.1 Inleiding

3.2 Strafbaarstelling van cybercriminaliteit in enge zin

3.3 Hacken (computervredebreuk)

3.3.1 Strafbaarstelling

3.3.2 Ethisch hacken

3.4 Malware

3.4.1 Info-stealers

3.4.2 Ransomware

3.4.3 Banking malware

3.4.4 Strafbaarstelling

3.5 Botnet

3.5.1 Strafbaarstelling

3.6 Ddos-aanval

3.6.1 Strafbaarstelling

3.7 De rol van social engineering bij cybercriminaliteit

3.8 Toekomstige ontwikkelingen

3.8.1 Meer invloed van statelijke actoren

3.8.2 Het Internet der Dingen

3.9 Tot besluit

3.10 Discussievragen

3.11 Kernbegrippen

Citeerwijze:

Hoofdstuk 4 – Verschijningsvormen van gedigitaliseerde criminaliteit

Jan-Jaap Oerlemans, Anne de Hingh & Wytske van der Wagen

4.1 Inleiding

4.2 De verschillende lagen van het internet: het clear, deep en dark web

4.3 Online handelsplaatsen

4.3.1 Handelsplaatsen op het clear web

4.3.2 Handelsplaatsen op het dark web

4.3.3 Handelsplaatsen op communicatie-apps

4.3.4 Strafbaarstelling

4.4 Witwassen met virtuele valuta

4.4.1 Regulering

4.4.2 Strafbaarstelling

4.5 Internetoplichting

4.5.1 Strafbaarstelling

4.6 Online zedendelicten

4.6.1 Beeldmateriaal van seksueel misbruik van minderjarigen

4.6.2 Sexting

4.6.3 Misbruik van seksueel beeldmateriaal

4.6.4 Sextortion

4.6.5 Online grooming en sexchatten

4.7 Online uitingsdelicten

4.7.1 Uitingsdelicten en de vrijheid van meningsuiting

4.7.2 Strafbaarstelling van uitingen

4.7.3 Het verwijderen van strafbaar materiaal

4.8 Toekomstige ontwikkelingen

4.8.1 AI en gedigitaliseerde criminaliteit

4.8.2 Criminaliteit in virtual reality- en mixed reality werelden

4.9 Tot besluit

4.10 Discussievragen

4.11 Kernbegrippen

Citeerwijze:

Hoofdstuk 9 – Cybercriminaliteit en opsporing

Jan-Jaap Oerlemans & Mojdeh Kobari

9.1 Inleiding 287

9.2 Het opsporingsonderzoek en de normering van opsporingsmethoden

9.2.1 De organisatie van opsporing naar cybercriminaliteit in Nederland

9.2.2 De politie

9.2.3 Openbaar Ministerie

9.2.4 Rechterlijke macht

9.2.5 Het strafvorderlijk legaliteitsbeginsel en de IRT-affaire

9.2.6 Stelsel van normering van bijzondere opsporingsbevoegdheden

9.3  Het IP-adres als digitaal spoor

9.3.1 Het opsporingsproces bij een IP-adres als spoor

9.3.2 Het vorderen van gegevens

9.3.3 Digitaal bewijs en onderzoek op gegevensdragers

9.3.4 Regels voor de inbeslagname en onderzoek op gegevensdragers

9.3.5 De netwerkzoeking

9.4 Opsporingsmethoden en de uitdaging van anonimiteit

9.4.1 Anonimiseringstechnieken

9.4.2 Publiek toegankelijke bronnen

9.4.3 Undercoverbevoegdheden

9.5 Opsporingsmethoden en de uitdaging van versleuteling

9.5.1 Versleuteling in opslag

9.5.2 Versleuteling in transport

9.5.3 De hackbevoegdheid

9.6 Jurisdictie en grensoverschrijdende digitale opsporing

9.6.1 Wetgevende jurisdictie

9.6.2 Handhavingsjurisdictie en rechtshulp

9.6.3 Unilaterale digitale opsporing

9.7 Verstoring en de brede bestrijding van cybercriminaliteit

9.8 Tot besluit

9.9 Discussievragen

9.10 Kernbegrippen

Citeerwijze:

  • J.J. Oerlemans & M. Kobari, ‘Cybercriminaliteit en opsporing’, p. 287-343 in: W. van der Wagen, J.J. Oerlemans & M. Weulen Kranenbarg (red.), Basisboek cybercriminaliteit, Den Haag: Boom 2024.

Three Chapters ‘Essentials in Cybercrime’ available in open access

The chapters ‘Types of cyber-dependent crime and their criminalisation’ (.pdf), Types of cyber-enabled crime and their criminalisation (.pdf), and ‘Cybercrime investigations’ (.pdf)) are now available in open access.

In this second edition, we chose to address cyber-dependent and cyber-enabled crime in separate chapters, allowing for more detailed discussion of both categories. A new section has been added on online expression offenses, with a particular focus on European legislation—an important topic that was missing from the previous edition. Additionally, recent developments such as generative AI and Large Language Models are given significant attention.

Other chapters are not available in open access, but cover a range of topics including cybercrime offenders, victims, criminal networks, criminological theories, and intervention strategies. The full book is available for purchase via Boom.nl.

Table of contents:

Chapter 3 – Types of cyber-dependent crime and their criminalisation

Jan-Jaap Oerlemans, Wytske van der Wagen & Marleen Weulen Kranenbarg

3.1 Introduction

3.2 Cyber-dependent crime and its criminalisation

3.3 Computer hacking

3.3.1 Criminalisation

3.3.2 Ethical hacking

3.4 Malware

3.4.1 Info-stealers

3.4.2 Ransomware

3.4.3 Banking malware

3.4.4 Criminalisation

3.5 Botnet

3.5.1 Criminalisation

3.6 Ddos attack

3.6.1 Criminalisation

3.7 The role of social engineering in cybercrime

3.7.1 Six principles of persuasion

3.8 Future developments

3.8.1 Greater influence of state actors

3.8.2 The Internet of Things

3.9 To conclude

3.10 Discussion questions

3.11 Key concepts

Please cite as:

  • Oerlemans J.., Wagen W. van der & Weulen Kranenbarg M. (2024), Types of cyber-dependent crime and their criminalisation. In: Wagen W. van der, Oerlemans J. & Weulen Kranenbarg M. (Eds.), Essentials in cybercrime: a criminological overview for education and practice. The Hague: Eleven. 63-95.

Chapter 4 – Types of cyber-enabled crime and their criminalisation

Jan-Jaap Oerlemans, Anne de HIngh & Wytske van der Wagen

4.1 Introduction

4.2 The clear, the deep and the dark web

4.3 Online criminal marketplaces

4.3.1 Criminal marketplaces on the clear web

4.3.2 Darknet markets

4.3.3 Marketplaces on communication apps

4.3.4 Criminalisation

4.4 Money laundering with virtual currency

4.4.1 Regulation

4.4.2 Criminalisation

4.5 Online fraud

4.5.1 Criminalisation

4.6 Online sexual offences

4.6.1 Images of sexual abuse of minors

4.6.2 Sexting

4.6.3 Abuse of sexual imagery (‘revenge porn’)

4.6.4 Sextortion

4.6.5 Online grooming and sex chatting

4.7 Online expression offences

4.7.1 Freedom of expression vs. criminalisation

4.7.2 Criminalisation of online expressions

4.7.3 Removing illegal content

4.8 Future developments

4.8.1 AI and cyber-enabled crime

4.8.2 Crime in virtual reality and mixed reality worlds

4.9 To conclude

4.10 Discussion questions

4.11 Key concepts

Please cite as:

  • Oerlemans J., Hingh A.E. de & Wagen W. van der (2024), Types of cyber-enabled crime and their criminalisation. In: Wagen W. van der, Oerlemans J. & Weulen Kranenbarg M. (Eds.), Essentials in cybercrime: a criminological overview for education and practice. The Hague: Eleven. 97-144.

Chapter 9 – Cybercrime investigations

Jan-Jaap Oerlemans & Maša Galič

9.1 Introduction

9.2 Digital investigations and criminal procedure law

9.2.1 Regulating investigative methods

9.2.2 Jurisdiction and cybercrime

9.2.3 Mutual legal assistance

9.3 IP addresses as digital leads

9.3.1 Data production and preservation orders

9.3.2 Seizing and analysing data on computers

9.3.3 Network computer searches

9.4 The challenge of anonymity

9.4.1 Anonymisation techniques

9.4.2 Open-source investigations

9.4.3 Online undercover operations

9.5 The challenge of encryption

9.5.1 Encryption in storage

9.5.2 Encryption in transit

9.5.3 Hacking as an investigative method

9.6 Disrupting cybercrime

9.7 To conclude

9.8 Discussion questions

9.9 Key concepts

10 Interventions for cyber offenders

Please cite as: Oerlemans J. & Galiç M. (2024), Cybercrime investigations. In: Wagen W. van der, Oerlemans J. & Weulen Kranenbarg M. (Eds.), Essentials in cybercrime: a criminological overview for education and practice. The Hague: Eleven. 257-315.

iOCTA report 2025

On 11 June 2025, Europol published its new Internet Organised Crime Threat Assessment report, titled ‘Steal, deal, and repeat’ (.pdf).

A central theme of the report is the pervasive threat of data theft. For example, ‘access credentials’ (login details) to personal accounts are highly valuable because they provide direct access to mailboxes, social media accounts, online shops, financial services, and even information systems used by public administrations. The data can be used to compromise the wider network (called ‘lateral movement’ in computer systems), malware distribution, identity theft, impersonation of victims, and the dissemination of malicious content appearing to originate from trusted sources.

Data as a means to commit cybercrime

Criminals involved in online fraud schemes leverage personal information to profile targets, increasing their chances of success or gaining unauthorized access to accounts. This includes details such as age, interests, location, email addresses, dates of birth, phone numbers, and credit card data. This information allows criminals to craft more convincing and manipulative fraud narratives.

Similarly, child sex exploitation perpetrators collect personal information to tailor their communication with the victims and use it as leverage for sexual and financial extortion. This can encompass victims’ interests, personal connections, home and school addresses, and details about family and friends. The collection of such data also facilitates “doxxing”—the public exposure and shaming of victims by publishing private information online—which can lead to further victimization, cyberbullying, and the re-victimization of children.

Criminals also use stolen personal data to create fake identities for purposes such as applying for subsidies, loans, or credit cards, and committing other financial frauds. Business Email Compromise (BEC) attacks, where criminals impersonate company executives or employees, are also prevalent, tricking others into transferring funds or revealing sensitive information.

Data as a commodity

Information is stolen and converted into a commodity to be further exploited by other criminal actors in their operations. It is then marketed on various criminal platforms, including specialised marketplaces, underground forums, and dedicated channels within end-to-end encrypted (E2EE) communication apps.

Europol identifies several common commodities:

  • Unanalysed infostealer logs and breached data dumps (leaked or stolen data), which may contain personal data, user credentials for various services, browser artefacts and other sensitive information;
  • Unanalysed or verified credit card dumps (usually gathered by digital skimming), as well as the bulk sale of verified card details;
  • Initial access offers, ranging from credentials for remote services and accounts (e.g. RDP, VPN, firewalls, network devices and cloud environments) to established backdoor access to corporate systems and networks;
  • Account login credentials for various web services, including email and social media accounts, online shopping environments and adult content sites;
  • Criminal services, including subscriptions to phishing-kits, infostealers, exploit kits, droppers, spoofing services and malicious Large Language Models (LLMs);
  • Anti-detection solutions, such as VPNs, bulletproof hosting (BPH), residential proxies, money laundering services, operational security (OpSec) manuals, etc

Manuals, guidelines, and tutorials—including individual coaching sessions focused on OpSec and online fraud schemes—are widely available at low cost, often bundled with other products or services.

Infostealers are used to steal login credentials and collect application tokens and session cookies, enabling access to websites and applications as an authenticated user. They also gather information about the user’s device, operating system, settings, and browser data, allowing criminals to mimic a legitimate user’s digital fingerprint. This enables them to bypass some security features during account takeovers by configuring virtual machines to resemble genuine users.

Example: Take down of ‘Lumma’

As part of “Operation Endgame,” Europol partnered with Microsoft in 2025 to dismantle the infrastructure behind ‘Lumma’. Lumma enabled cybercriminals to collect sensitive data from compromised devices on a massive scale, harvesting stolen credentials, financial data, and personal information for sale through a dedicated marketplace. Its widespread use made it a central tool for identity theft and fraud globally.

On 16 March 2025, Microsoft identified over 394.000 Windows computers globally infected by the Lumma malware. More than 1300 domains seized by or transferred to Microsoft, including 300 domains actioned by law enforcement with the support of Europol, will be redirected to Microsoft sinkholes. 

Source: Disrupting Lumma Stealer: Microsoft leads global action against favored cybercrime tool – Microsoft On the Issues

It had the following functionalities according the (more) technical report:

  • Browser credentials and cookies: Lumma Stealer extracts saved passwords, session cookies, and autofill data from Chromium (including Edge), Mozilla, and Gecko-based browsers.
  • Cryptocurrency wallets and extensions: Lumma Stealer actively searches for wallet files, browser extensions, and local keys associated with wallets like MetaMask, Electrum, and Exodus.
  • Various applications: Lumma Stealer targets data from various virtual private networks (VPNs) (.ovpn), email clients, FTP clients, and Telegram applications.  
  • User documents: Lumma Stealer harvests files found on the user profiles and other common directories, especially those with .pdf, .docx, or .rtf extensions.
  • System metadata: Lumma Stealer collects host telemetry such as CPU information, OS version, system locale, and installed applications for tailoring future exploits or profiling victims.

Lumma Stealer used a robust C2 infrastructure, using a combination of hardcoded tier 1 C2s that are regularly updated and reordered, and fallback C2s hosted as Steam profiles and Telegram channels that also point to the tier 1 C2s. The Telegram C2, if available, is always checked first, while the Steam C2 is checked only when all the hardcoded C2s are not active. To further hide the real C2 servers, all the C2 servers are hidden behind the Cloudflare proxy

Techniques to acquire personal data

The “ClickFix” technique is gaining popularity among cybercriminals. Users encounter fake error or CAPTCHA messages while browsing, tricking them into copying and running malicious content on their devices. These pop-ups prompt users to click buttons labelled ‘Fix It’ or ‘I am not a robot,’ which then either copies a malicious PowerShell script or provides instructions for manual malware execution.

Vishing—the use of fraudulent phone calls—is facilitated by spoofing services, allowing criminals to impersonate trusted entities and increase the effectiveness of social engineering attacks. This technique is frequently used for fraud and gaining initial system access. Increasingly, vishers persuade victims to download malicious payloads, enter credentials on phishing websites, or install Remote Access Tools (RATs) or Remote Monitoring and Management (RMM) tools. Fraudsters impersonating IT solution providers are using this approach to gain access to bank accounts. Initial Access Brokers (IABs) and ransomware operators are also adopting vishing tactics to obtain VPN and user account credentials.

Use of LLM’s and generative AI

LLM’s and genAI can improve phishing techniques. enhance phishing techniques by enabling the creation of highly targeted messages incorporating local language and cultural nuances, significantly increasing click-through rates. CSE perpetrators use LLMs to personalize communications, making them more convincing and facilitating impersonation for information gathering. This makes it harder for victims to recognize manipulation. The automation provided by LLMs allows offenders to scale their grooming operations, targeting multiple victims in various languages simultaneously.

Criminals are also using voice deepfakes to enhance the credibility of spear-phishing campaigns used in BEC and CEO fraud. Generative AI can be exploited to create fake social media profiles for social engineering purposes.

As discussed above, genAI can also be exploited to generate fake social media profiles using a range of social engineering applications. For further information, refer to this Europol podcast featuring a shocking example of AI use in an online child sexual abuse case involving “Kidflix”, which contained approximately 72.000 videos and nearly two million users.

Who are they?

employ the methods previously mentioned, alongside more sophisticated techniques that enable them to compromise valuable targets. These include digital service providers (through supply-chain attacks), international corporations, and government entities; this can involve identifying and creating zero-day exploits, as well as conducting complex, targeted social engineering operations. Such actors typically do not publicise their capabilities but instead monetise their exploits by collaborating directly with cybercrime groups (for example, ransomware groups) or other hybrid threat actors. This means that valuable assets – such as zero-day exploits and access to high-value targets like large international corporations, IT supply chains, and critical infrastructure – are traded privately, often in exchange for a percentage of the buyer’s earnings.

The criminal actors who target financial data and payment system access are the primary customers of services offering phishing kits and digital skimmers. The URLs of these fraudulent webpages are disseminated through phishing campaigns and web-skimmers inserted into misconfigured or unpatched websites – techniques similar to those used by data and access brokers. Stolen account information or payment card details are frequently sold via dedicated online platforms specialising in these commodities.

The final category of actors includes child sexual exploitation and certain fraud perpetrators (such as those involved in romance scams), who do not seek to commodify the personal data they gather from their victims but instead exploit it as an integral part of their criminal processes. Rather than trading data, they use it directly to access accounts or coerce their victims. However, not all CSE offenders operate alone; doxxing channels on end-to-end encrypted (E2EE) applications have been identified, demonstrating a collaborative effort to amplify their coercive power. Within these environments, criminal actors cooperate by sharing personal data gathered on targets, intensifying the pressure imposed on victims subjected to multiple, simultaneous extortion attempts.

Market places and information brokers

Marketplaces and information brokers operate as platforms for selling stolen identities, access credentials, web shells, and financial information. Access credentials, for example, may be sold in bulk without verification of their validity or value. As an example, check out this report by TrendMicro about Russian Market.

alidated credentials and listings from IABs – advertising the systems they have compromised – are typically accompanied by details of the affected entities and sometimes auctioned to the highest bidder. Prices vary considerably depending on factors such as the compromised entity’s sector, size, revenue, geographical location, access type, level, persistence, and exclusivity. High-revenue companies in Europe and North America are particularly sought after.

Forums dedicated to breached data – such as BreachForums (article by Bleepingcomputer) – serve as advertising spaces, while negotiations and transactions increasingly take place on dedicated channels within commercial end-to-end encrypted (E2EE) communication platforms. These listings not only advertise available commodities but also help build the seller’s reputation within the ecosystem; compromising more prominent and valuable targets enhances standing in the community. Consequently, many data brokers tend to exaggerate the classification or value of their assets, which may in reality be fake or based on outdated leaks, used to attract attention.

Example: ‘Cracked’ and ‘Nulled’

On January 2025, the cybercrime forums ‘Cracked.io’ and ‘Nulled.to’ were taken down. German authorities led the operation, plus law enforcement from eight other countries, and they were supported by Europol.

Source: Law enforcement takes down two largest cybercrime forums in the world – The platforms combined had over 10 million users worldwide | Europol

The two platforms, Cracked and Nulled, had more than 10 million users in total. They were key marketplaces for stolen data, including personal data, and cybercrime tools and infrastructure, which were offered as-a-service to individuals with more limited technical skills to carry out cyber-attacks. The two forums also offered AI-based tools and scripts that could automatically scan for security vulnerabilities and optimise attacks.

Cracked.io had over four million users and listed more than 28 million posts advertising cybercrime tools and stolen information, generating approximately USD 4 million in revenue. One product advertised on Cracked offered users access to ‘billions of leaked websites’, allowing them to search for stolen login credentials.

Other associated services were also taken down; including a financial processor named Sellix which was used by Cracked, and a hosting service called StarkRDP, which was promoted on both of the platforms and run by the same suspects.

EU SOCTA report 2025 – The changing DNA of serious and organised crime

On 12 March 2025, Europol published its latest EU Serious and Organised Crime Threat Assessment (EU SOCTA) report (.pdf). The report immediately caught my attention, as it highlights how the DNA of serious and organised crime is evolving due to several key factors:

  1. Increasing entanglement between organised crime and state actors, leading to ‘hybrid threats’ that destabilise society.
  2. The growing role of the internet and digital communication tools in facilitating more traditional criminal activities.
  3. The acceleration of crime through emerging technologies such as artificial intelligence, which grant criminal networks new capabilities.

Europol concludes that these developments are transforming the tools, tactics, and structures employed by criminal organisations. This is reflected in the title of the report: ‘The changing DNA of serious and organised crime’.

This blog provides a summary of the report’s findings, particularly focusing on the intersection between organised crime and technology. Additionally, I have created a podcast on this topic with Notebook LM, and a Dutch version is available in .pdf format. The first episode of the official podcast by Europol is also about this report.

The EU SOCTA report identifies key threats to serious and organised crime in Europe. These threats include cyber-attacks, online fraud schemes, (online) child sexual exploitation, migrant smuggling, drug trafficking, firearms trafficking, and waste crime. The key threats encompass both crimes predominantly occurring in the digital and online realm, as well as more traditional crime areas involving physical trafficking and illicit cross-border activity. This summary focusses on crimes with a clear connection to the digital and online realm, following the same structure as the report.

1. Hybridisation of Organised Crime: Destabilising Society?

According to Europol, serious and organised crime has a dual destabilising effect on the EU and its Member States. It undermines and reduces trust in the EU’s economy, the rule of law, and society as a whole by generating illicit proceeds, spreading violence, and normalising corruption.

Hybrid threats

Criminal networks may be influenced by state actors and may target democratic processes, social cohesion, public security, or the rule of law. In some cases, it may also impact financial stability and economic prosperity. These are called ‘hybrid threats’ in the report.

Some states even provide safe havens for criminals in exchange for the services of criminals, allowing them to operate with impunity. This enables states to outsource crimes such as cyber-attacks, disinformation campaigns, and money laundering, making attribution more difficult.

Ransomware

Criminal networks contribute to hybrid threats through ransomware attacks on critical infrastructure, businesses, and government agencies. These attacks generate financial profits—often through cryptocurrency payments—while also disrupting services and undermining public trust.

Europol notes that ransomware attacks are becoming more targeted, focusing on private industries, critical infrastructure, and small-to-medium-sized businesses. Additionally, there has been a growing number of supply chain attacks. The ransomware landscape is also evolving due to law enforcement interventions, leading to fragmentation and rebranding of criminal groups.

Cyberespionage and desinformation

Criminal networks can also steal data on behalf of hybrid threat actors. By infiltrating secure systems, they might steal data of strategic importance for governance or business and provide hybrid threat actors with invaluable information that can be used for espionage, economic advantage, or even coercion.

Additionally, these networks are instrumental for propaganda campaigns aimed at spreading disinformation and influencing political systems. These networks can play a key role in disinformation campaigns, using fake social media accounts, coordinated troll operations, and manipulated news content to weaken democratic institutions from within.

Corruption

Criminal networks exploit corruption to secure protection from prosecution by trying to bribe law enforcement and the judiciary. This enables them to avoid arrests, obstruct investigations, and manipulate legal proceedings in their favour. Additionally, corrupt officials may provide criminals with classified information regarding operations, allowing them to evade detection and continue their activities with impunity. Beyond law enforcement and judiciary, public institutions are highly susceptible to infiltration by criminal networks.

Europol explains that corruption has adapted to the broader trends toward digitalisation and a crime-as-a-service model. Several issues become increasingly visible: the targeting of individuals with access to digital systems in public and private entities, the use of digital recruitment tactics, and the elevated role of corruption brokers. The recruitment of, and communication with corruptees takes place online. Bribes are transferred by criminally exploiting cryptocurrencies or fintech. In addition, individuals with access to digital systems become key targets for corruption as they can provide access to information relevant to the criminal enterprise.

2. Digitalisation of organised crime

Europol states that:

“Today, nearly all forms of serious and organised crime have a digital footprint.”

Criminal networks exploit digital infrastructure for recruitment, trade, and financial transactions. They use encrypted messaging apps to communicate, recruit members (including minors), and advertise illicit goods and services. These networks employ technical specialists to enhance their operations and evade law enforcement detection.

Europol identifies two primary forms of encrypted communication:

1. Dedicated criminal platforms – Platforms such as EncroChat, Sky ECC, Ghost and others provided a communication environment for serious and organised crime. Such systems are designed to provide an end-to-end encryption that prevents external interception

2. Mainstream communication tools – Criminals abuse end-to-end encrypted communication services, which are legally designed to protect users’ privacy. These over-the-top communication applications provide legitimate encryption, large user bases that allow criminals to blend in with ordinary users. Unlike the first category, these platforms or tools are not built for criminals, making it necessary for law enforcement to engage with private companies, navigate legal frameworks to investigate and disrupt criminal networks operating within them.

Recruitment and violence

Organised crime-related violence has intensified in certain regions, particularly in urban drug markets and port cities. Criminals use online platforms to recruit hitmen and coordinate violent attacks. Violence is now increasingly offered as a service and made possible by the availability of trafficked weapons.

Within criminal networks, low-ranking members commonly act as perpetrators, but violence is also outsourced to young perpetrators, assorted criminals, and professional hitmen or hit squads offering violence-as-a-service. They are contacted directly through a network of personal contacts, in prisons, or via intermediary contacts. Encrypted communications and online platforms are instrumental in finding and recruiting these executors.

Young perpetrators

Europol finds the involvement of young perpetrators in violent crimes of particular concern. The recruitment of young perpetrators, including young adolescents and children, into serious and organised crime and terrorism is not a new phenomenon. However, it has increasingly become a means used by criminal networks to remain out of reach of law enforcement and the judiciary.

Young perpetrators are frequently exploited in several criminal markets and in several roles. In cyber-attacks, script kiddies are influenced to conduct specific cyberactivities for a fee. In drug trafficking, young people are recruited in roles like dealers or couriers but also warehouse operators, and drug extractors from shipping containers. Young people are used as money mules, receiving and transferring illicit funds through their bank accounts, often in exchange for a small share of the money.

These young perpetrators are recruited through social media platforms and messaging applications, exploiting the anonymity and encryption they offer. Criminals use tactics to lure young people, including tailored language, coded communication, and gamification strategies. By glorifying a luxurious and violent lifestyle, they convince vulnerable young people to join their ranks.

3. The Role of Technology in Other Crimes

Europol’s report reveals surprising connections between technology and traditional crimes like human trafficking and firearms smuggling. For example, criminal networks use the internet to recruit victims, advertise illicit services, and exchange funds electronically. They also circulate forged identity documents online to facilitate trafficking.

AI and 3D printing technologies are increasing access to illicit firearms and enhancing weapon modification techniques. Encrypted communication platforms are expected to play a growing role in the trafficking of firearms and explosives.

Digital content piracy

Europol explains that the current cost-of-living crisis as well as the fragmentation of content across multiple legal streaming platforms prompt consumers to seek more cost-effective and unified packages regardless of their illegality.

Criminal networks often lease servers from legitimate hosting provider companies to ensure the anonymity and scalability of their operations. Others establish their own servers which may be outsourced to other criminal networks as a service. The increased use of anonymisation tools such as VPNs to avoid server blocks ordered by judicial or law enforcement authorities will continue to be a default modus operandi. Criminal actors also rely on a variety of professional expertise, mainly associated to information technology (IT) services such as technicians who build, operate and optimise the software and digital infrastructure for illegal streaming.

Digital pirates may also steal or purchase login credentials from legitimate subscribers — often sourced via phishing scams or data breaches — and then repackage multiple over-thetop libraries into a single, unauthorized service. They often use specialised software or devices to intercept and record live or on-demand streams, relaying the pirated content through internet protocol television (IPTV) servers or file-sharing platforms.

Online pharmaceuticals

Online platforms facilitate the sale of counterfeit falsified, substandard or fraudulently obtained legitimate medicines. These are often paid with cryptocurrencies, and the pharmaceuticals are delivered by postal and parcel services.

AI and technological advancements, including 3D printing, will continue to be leveraged by criminal networks to manufacture tablets.

4. Emerging Technologies and Organised Crime

Criminal organisations are quick to adopt emerging technologies, including artificial intelligence, to enhance their operations.

An “AI fraud epidemic”?

Europol described the current online fraud landscape as follows:

The scale of online fraud, driven by advancements in automation and AI, has reached an unprecedented magnitude and is projected to continue growing. Narratives are extremely realistic, crafted with the help of AI, and incorporating trending societal topics.

The scale of online fraud, driven by advancements in automation and AI, has reached an unprecedented magnitude and is projected to continue growing. Narratives are extremely realistic, crafted with the help of AI, and incorporating trending societal topics.

Investment fraud

Investment fraud is one of the most common and growing types of online fraud, nurtured through the use of digital tools and accelerated by new technologies. The main types are Ponzi schemes, pyramid schemes, and advance fee frauds. Cryptocurrencies remain the most significant investment fraud product in the EU. While fraudsters mostly target individuals, companies are also occasionally targeted. Criminal networks have been adapting the modus operandi to the availability of digital and AI tools and to exploit new and developing markets.

Internet-enabled investment fraud is becoming more prominent than unsolicited contacts, like cold calling. Online advertisements, including social media platforms, news sites and sponsored search engine results are the main advertisement channels used by criminal networks to attract victims.

Business email compromise

In business email compromise (BEC) cases, fraudsters gain unauthorised access to the mailbox of an employee to intercept and analyse information contained in official correspondence. Once email accounts are taken over, spoofed or new versions are created. Fraudsters request payment, misleading victim by closely resembling corporate communication style and accompanying their request with well-crafted, identical falsified documents such as invoices containing modified bank accounts.

Identity theft and identity fraud are an intrinsic part of the sophisticated and targeted scheme crafted around the victim. AI, including large language models (LLMs) and deepfakes, is creating new opportunities and capabilities for criminals active in BEC. As the rapid pace of technological development continues, BEC fraud is also expected to increase. Convincing fraud emails can be easily generated with the support of LLMs, while deepfake technologies, an emerging type of impersonation replicating people’s voices, images, and videos, are now being used in CEO fraud, in which fraudsters seek to trick an organisation’s employees by impersonating their CEO.

Romance fraud

Criminal actors from around the globe are actively involved in romance fraud. Victims seeking companionship are approached on social media or dating sites by fraudsters, who impersonate individuals using fake accounts and profiles

Romance scams are expected to increase in the future, accelerated by AI tools. Voice cloning technology, deepfakes, LLM-generated scripts, and AI-driven translation will all continue to enhance fraudulent schemes, creating new fake scenarios and social engineering techniques.

A ‘transformation in child sexual exploitation material’

Child sexual exploitation and the production and distribution of child sexual abuse material (CSAM) is transforming. By creating highly realistic synthetic media, criminals are able to deceive victims, impersonate individuals and discredit or blackmail targets. The addition of AI-powered voice cloning and live video deepfakes amplifies the threat, enabling new forms of fraud, extortion, and identity theft. These tools are easily accessible and do not require specific technical skills. The accessibility of AI tools has multiplied the volume of CSAM available online, creating challenges in the analysis of imagery and identification of offenders.

Generative AI has emerged as a new means to produce CSAM, leading to growing concerns. It can support the editing of existing CSAM and the creation of new content. Explicit pictures of adults can be manipulated to make the individual look younger or applications can ‘nudify’ non-explicit images. Text-to-video models have emerged, following the rapid development of text-to-image models. Given their pace of advancement, text-to-video technology is likely to evolve just as quickly. In one of the first cases of its kind, a suspect was recently arrested for running an online platform with AI generated CSAM which he produced and shared around the world (see also this press release about ‘Operation Cumberland’)

The majority of offenders take part in online communities on the dark web and clear web, including forums, groups, and chatrooms. They discuss abuse, fantasies, how to acquire original CSAM, techniques to groom children and tips related to operational security. Offenders also use online means other than chatrooms for one-on-one interactions, with different levels of encryption and data transfer methods.

Money laundering

In the financial realm, the emergence of blockchain technology and cryptocurrencies has been leveraged to facilitate payments and launder proceeds, supported by decentralised systems and unregulated exchanges.

Cash still features prominently in money laundering schemes today. Criminals often use cash-intensive businesses—such as restaurants, hotels, car washes—to mix illicit funds with the businesses’ legitimate income. When illicit proceeds are moved physically across borders, cash is often transported via cash couriers. Increasingly, young and vulnerable people are recruited, often via social media and gaming platforms, to act as money mules.

However, the criminal exploitation of cryptocurrency as a payment method now has moved beyond the scope of cybercrime, and is encountered increasingly in more traditional crime areas such as drug trafficking or migrant smuggling.

Europol also points out a mix of digital crime and traditional crime through the report. According to Europol, professional money launderers, increasingly with specialised knowledge in digital asset trading, have developed parallel, underground financial systems that operate outside the regulatory frameworks governing legal financial institutions.

Reflection: Methodology and a Word of caution

The EU SOCTA report is based on intelligence generated by Europol analysts from data from national law enforcement agencies. While many of its findings seem to align with criminological research and Dutch court cases relating to cryptophone operations, it is important to remember that the report is not a scientific study.

At the end of the report, there is a section: “Reflection of the academic advisory group”. This group mostly praises the report, but do have one important suggestion:

“While the current approach provides significant added value to policymakers and law enforcement agencies, the inclusion of even more peer-reviewed research, established theoretical frameworks, and interdisciplinary expertise would further enhance EU-SOCTA’s analytical depth and academic rigor”.

They welcome Europol’s decision to involve the academic community in refining the methodology for the next edition.

Involving the academic community is indeed a good step and presumably a big task. Academics will look at these contents from their own perspective and knowledge base.

For example, while the academic advisory group “particularly appreciated” the chapter on hybrid threats, I found this chapter particularly weak. The underlying message of “destabilising society” is very alarming, but I don’t think it is argued well, as it lacks clear definitions, evidence thresholds, and references. Statements about “undermining democracy” or “destabilising economies” are not well substantiated, raising questions about the frequency and impact of these threats. But then again, my view is also influenced by my own perspective, experiences, and research interests 😊!

Despite this criticism and questions, the report may provide valuable and new insights to policy makers and professionals seeking to understand the digital transformation of organised crime.