Cybercrime jurisprudentieoverzicht september 2026

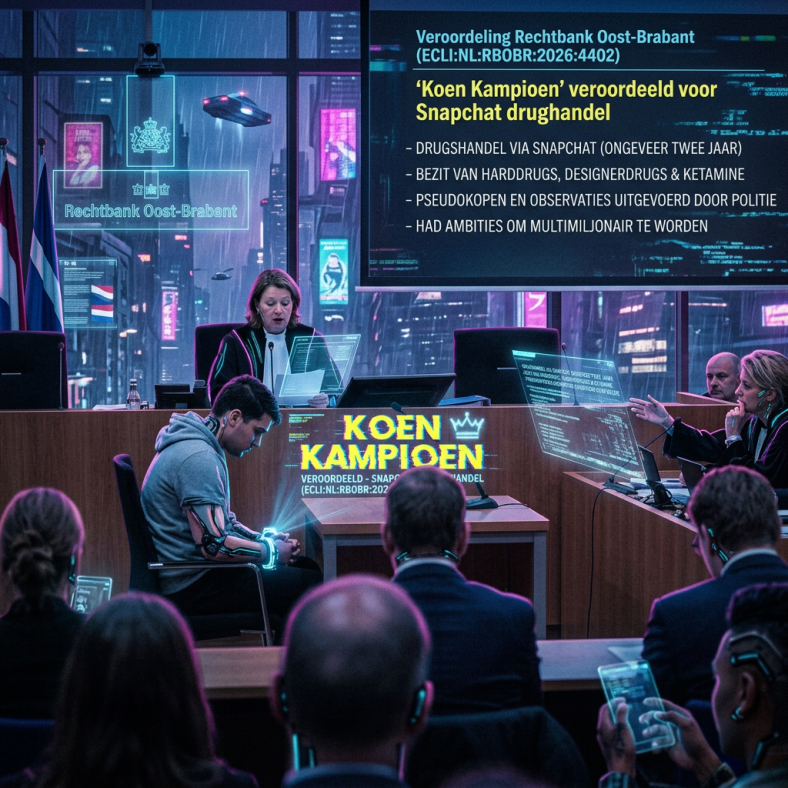
Rechtbank Oost-Brabant; slide reads: Veroordeling Rechtbank Oost-Brabant (ECLI:NL:RBOBR:2026:4402), ‘Koen Kampioen’ veroordeeld voor Snapchat drugshandel, drugshandel via Snapchat, bezit van harddrugs, designerdrugs en ketamine, pseudokopen en observaties uitgevoerd door politie, had ambities om multimiljonair te worden.
Afbeelding: AI gegeneerd door wordpress in cyberpunk neo stijl: “A Dutch court presents the conviction of Koen Kampioen for Snapchat drug trafficking”

Veroordeling voor drugshandel via Snapchat

Op 19 juni 2026 heeft de rechtbank Oost-Brabant een Snapchatdealer veroordeeld (ECLI:NL:RBOBR:2026:4402) voor drugshandel. Hij heeft voor een periode van ongeveer twee jaar gehandeld in verschillende soorten harddrugs via Snapchat. Daarnaast had hij op verschillende locaties een grote hoeveelheid harddrugs, designerdrugs en ketamine aanwezig. Media berichtte al eerder dat de dealer met nickname “Koen Kampioen” dromen had om daarmee multimiljonair te worden. De politie heeft in het opsporingsonderzoek verschillende pseudokopen en observaties uitgevoerd.

De rechtbank laat de rol van de verdachte en de mate van professionaliteit meewegen in de strafmaat. De verdachte maakte onder andere gebruik van prijslijsten, kortingsacties tijdens bepaalde feestdagen en liet soms anderen voor hem de drugs bezorgen. Uit het dossier komt daarnaast het beeld naar voren van een verdachte die zich al veel langer dan de tenlastegelegde periode bezighield met het overtreden van Opiumwetdelicten.

Gelet op de aard en ernst van de feiten, de grote hoeveelheden aangetroffen drugs en ketamine, de mate van professionaliteit en de pleegperiode ziet de rechtbank aanleiding om aan verdachte een deels onvoorwaardelijke gevangenisstraf op te leggen. Dit met het oog op vergelding en speciale preventie: het voorkomen van het plegen van nieuwe strafbare feiten door verdachte. Daarnaast wil de rechtbank met deze straf anderen ontmoedigen soortgelijke strafbare feiten te plegen. Een taakstraf en een geheel voorwaardelijke gevangenisstraf zou geen recht doen aan de ernst van het bewezenverklaarde. De rechtbank zal daarnaast een flinke voorwaardelijke gevangenisstraf opleggen. De rechtbank acht een stok achter de deur noodzakelijk om herhaling in de toekomst te voorkomen.

Eerste veroordeling voor mishandeling op afstand vanuit ‘The Com’-netwerk

De rechtbank Amsterdam heeft op 9 juli 2026 bij mijn weten voor het eerst iemand veroordeeld voor activiteiten die verband hielden met het gewelddadige ‘The Com’-netwerk (ECLI:NL:RBAMS:2026:6968).

Wat is ‘the Com’?

‘The Com’ bestaat uit onderling verbonden onlinegroepen waarin extreem geweld tegen slachtoffers wordt aangemoedigd en genormaliseerd. De groepen beconcurreren elkaar bij het produceren van zo extreem mogelijke content. Vanuit een nihilistische en gewelddadige wereldvisie proberen leden anderen ertoe te bewegen zichzelf of anderen schade toe te brengen. Zij zoeken hun slachtoffers, vaak jonge en kwetsbare personen, onder meer via gameplatforms als Roblox en Minecraft, streamingdiensten en sociale media. Vervolgens lokken zij hen naar privékanalen op bijvoorbeeld Discord of Telegram.

Modus operandi van ‘the Com’

Door ‘lovebombing’, waarbij slachtoffers worden overladen met aandacht, vriendelijkheid en begrip, wordt hun vertrouwen gewonnen. Daarna worden zij overgehaald om naaktbeelden of persoonlijke informatie te delen. Met het dreigement dat materiaal openbaar te maken, worden zij vervolgens gedwongen tot het produceren van steeds extremer seksueel of gewelddadig beeldmateriaal. Het kan gaan om het schrijven van namen of symbolen op het lichaam (‘fan signs’), het kerven of snijden daarvan in het lichaam (‘cut signs’) of het schrijven met bloed op muren (‘bloodwalls’). Het verkregen materiaal wordt gebruikt om binnen de Com status te verwerven.

Strafbaar handelen

De verdachte uit Roemenië ontmoette in oktober 2025 via Roblox een kwetsbaar dertienjarig meisje uit Nederland. Hij deed zich voor als iemand die haar interesses deelde en bood haar een luisterend oor. Het slachtoffer dacht dat sprake was van een soort liefdesrelatie. Volgens de rechtbank was echter sprake van een geraffineerd proces van grooming. De verdachte gebruikte haar gevoelens om seksuele beelden te verkrijgen, die hij heimelijk opsloeg. Nadat hij het materiaal had verkregen, dreigde hij het te verspreiden. Vervolgens dwong hij het slachtoffer tot steeds extremere handelingen. Zo moest zij zichzelf snijden, zijn bijnaam in haar lichaam kerven en zogenoemde bloodwalls maken. De verdachte vertelde haar daarbij tot in detail waar en hoe diep zij moest snijden. Ook moedigde hij haar aan zichzelf van het leven te beroven. Uiteindelijk verspreidde hij daadwerkelijk compromitterende beelden onder haar familie en klasgenoten.

De rechtbank stelt vast dat de verdachte de beelden wilde gebruiken om waardering en status te verkrijgen bij leden of voormalige leden van de Com. Het netwerk opereert als volgt: hoe extremer het materiaal, hoe hoger de status. Hoewel de verdachte zelf niet daadwerkelijk lijkt te zijn toegetreden of toegelaten tot een Com-groep, was zijn handelen daarop gericht en kwam zijn werkwijze volledig overeen met die van dergelijke groepen.

Terroristisch oogmerk?

Volgens de rechtbank kan vanuit Com-groepen een terroristische dreiging uitgaan. Het fenomeen krijgt een steeds grotere omvang en veroorzaakt grote maatschappelijke onrust, in het bijzonder doordat kwetsbare kinderen erin verstrikt kunnen raken. Dat betekent echter niet dat de verdachte zelf met een terroristisch oogmerk handelde. Bij hem was volgens deskundigen geen sprake van gewelddadig extremisme of van een ideologie die geweld rechtvaardigde. Wel was sprake van extreem geweld, maar niet van extremistisch geweld, omdat daaraan geen ideologie ten grondslag lag. De verdachte werd vooral gedreven door eenzaamheid, de behoefte ergens bij te horen en zijn verlangen naar erkenning binnen de Com. Er waren onvoldoende aanwijzingen dat hij beoogde een deel van de Nederlandse bevolking ernstige vrees aan te jagen of de fundamentele structuren van de samenleving te ontwrichten of te vernietigen. De rechtbank sprak hem daarom vrij van handelen met een terroristisch oogmerk.

Mishandeling op afstand

De rechtbank veroordeelde de verdachte wel voor mishandeling, hoewel hij het slachtoffer niet lichamelijk had aangeraakt. Voor haar beoordeling sloot de rechtbank aan bij rechtspraak van de Hoge Raad over seksuele handelingen op afstand. Daaruit volgt dat lichamelijk contact niet altijd noodzakelijk is wanneer sprake is van voldoende relevante interactie tussen de verdachte en het slachtoffer. Het slachtoffer sneed zichzelf omdat de verdachte daarmee dreigde compromitterend beeldmateriaal te verspreiden. Zij nam die dreiging serieus, mede omdat hij het materiaal daadwerkelijk met anderen deelde. Bovendien vertelde de verdachte haar gedetailleerd hoe diep en op welke plaatsen zij moest snijden en welke naam zij in haar lichaam moest kerven. Daarmee was de verdachte volgens de rechtbank een onmiskenbare schakel bij het toebrengen van het letsel. Er was sprake van actieve en relevante interactie en van concrete bemoeienis met de wijze waarop het slachtoffer zichzelf verwondde. Hoewel mishandeling op afstand slechts in uitzonderlijke gevallen als plegen kan worden aangemerkt, was daarvan hier sprake. De verdachte werd daarom als pleger van de mishandeling veroordeeld.

Straf

De rechtbank legde een jeugddetentie van twaalf maanden op, waarvan zes maanden voorwaardelijk, met aftrek van het voorarrest en een proeftijd van twee jaar. Het voorwaardelijke gedeelte dient als stok achter de deur en maakte het mogelijk bijzondere voorwaarden op te leggen. Daarnaast moet de verdachte € 11.875 aan immateriële schadevergoeding betalen.

Ook veroordeling opiniemaakster voor groepsbelediging in hoger beroep

Op 28 mei 2026 heeft het hof Den Haag een bekende opiniemaakster ook in hoger beroep veroordeeld (ECLI:NL:GHDHA:2026:1802) voor groepsbelediging en belediging door middel van een Twitterbericht. Zie hierover ook bijvoorbeeld dit bericht in de media: Lagere taakstraf voor ON-presentator Raisa Blommestijn in hoger beroep.

Volgens de rechtspraak van de Hoge Raad moet bij de beoordeling van groepsbelediging (artikel 137c Sr), smaad (artikel 261 Sr) en eenvoudige belediging (artikel 266 Sr), worden gekeken naar de bewoordingen van de uitlating en de context waarin deze is gedaan. Daarbij is van belang of de uitlating een bijdrage kan leveren aan het publieke debat of een vorm van artistieke expressie is. Ook moet worden beoordeeld of de uitlating in dat verband niet onnodig grievend is.

Een veroordeling voor een uitingsdelict vormt een beperking van de vrijheid van meningsuiting als bedoeld in artikel 10 EVRM. Daarom moet worden beoordeeld of die beperking in de gegeven omstandigheden gerechtvaardigd en proportioneel is. Daarbij weegt mee dat de verdachte als journalist en opiniemaker een belangrijke rol speelt in de verstrekking van nieuws en het voeren van het publieke debat.

Twitterbericht n.a.v. geweldsincident

De verdachte plaatste naar aanleiding van beelden van een geweldsincident een Twitterbericht, waarin zij mensen met een donkere huidskleur met bepaalde denigrerende termen aanduidde. Naar het oordeel van het hof zijn de bewoordingen “negroïde” en “primaten” op zichzelf niet beledigend. De woorden dienen echter niet slechts op zichzelf beoordeeld te worden, maar het gaat ook om hun onderlinge combinatie en de uitlating als geheel. Het woord “negroïde” is gelet op de algemeen bekende historische achtergrond van het woord (en aanverwante woorden) een beladen begrip. Juist door deze term te gebruiken in samenhang met de termen “primaten” en “dit volk” – in de onderhavige uitlating, afgezet tegen het begrip “blanke man” – wordt hieraan evident een racistische strekking gegeven, waarbij de suggestie wordt gewekt dat mensen met een donkere huidskleur onontwikkeld en inferieur zijn. Gelet hierop is de uitlating van de verdachte denigrerend en kwetsend voor mensen van kleur, die hierdoor collectief worden getroffen in wat voor hen als groep kenmerkend is, namelijk hun ras of kleur.

Het hof nam in aanmerking dat ten tijde van de uitlating een maatschappelijke discussie werd gevoerd over het Nederlandse migratiebeleid en de vrijheid van meningsuiting. De verdachte stelde dat zij met haar bericht aan dat debat wilde bijdragen. Het hof ging daarvan uit. Ook binnen het publieke debat is de vrijheid van meningsuiting echter niet onbeperkt. De grens ligt waar uitlatingen onnodig grievend zijn.

Het Twitterbericht was onnodig grievend, mede vanwege de sterk negatieve associaties die het opriep en omdat het gevoelens van vijandigheid en afkeer tegen mensen van kleur kon oproepen. Niet viel in te zien waarom het voor het debat noodzakelijk was mensen van kleur op deze stigmatiserende wijze te kenmerken. De verdachte had eenvoudig op een andere, niet-beledigende manier aan het maatschappelijke debat kunnen bijdragen.

Bericht over Kamerlid

Aan de verdachte werd ook tenlastegelegd dat zij zich schuldig heeft gemaakt aan smaad(schrift), door op 27 maart 2023 op haar twitteraccount de volgende tekst te plaatsen: “Vandaag is er een voorwaardelijke straf uitgesproken door de Rechtbank Rotterdam omdat @[twitteraccount] “Kleuterneuker” werd genoemd op Twitter. In onze tijd wordt het benoemen van de waarheid gestraft en rent het system alleen voor je als je lid bent van D66. Typisch.”

Voor smaadschrift is vereist dat iemand wordt beschuldigd van een bepaald feit, dat wil zeggen een duidelijk te onderkennen concrete gedraging. Volgens het hof was daarvan geen sprake. Uit het bericht bleek niet welke concrete gedraging aan de aangever werd verweten. De term was ook in een minder letterlijke betekenis onvoldoende specifiek. De verdachte werd daarom vrijgesproken van smaadschrift.

De uitlating leverde volgens het hof wel eenvoudige belediging op. Door te stellen dat de bijzonder grievende aanduiding van het voormalig Kamerlid de waarheid was, tastte de verdachte zijn eer en goede naam aan. Dat zij de term tussen aanhalingstekens had geplaatst, maakte dat niet anders. De letterlijke betekenis lag volgens het hof besloten in het gebruik van de woorden ‘de waarheid’ en bestond onafhankelijk van de achteraf gegeven toelichting van de verdachte.

Straf

Bij de strafoplegging hield het hof rekening met de ernst van beide feiten, de omstandigheden waaronder zij waren gepleegd en de persoonlijke omstandigheden van de verdachte. Zij had zich in het openbaar beledigend uitgelaten over personen wegens hun ras en had daarnaast het voormalig Kamerlid in zijn eer en goede naam aangetast. Het hof rekende haar in het bijzonder aan dat de berichten waren geplaatst op een openbaar platform waarop zij een aanzienlijk aantal volgers had.

De verdachte kreeg een taakstraf van dertig uur, waarvan tien uur voorwaardelijk, met een proeftijd van twee jaar. Ten slotte wees het hof de vordering van de benadeelde partij toe tot een bedrag van € 550 aan materiële schade, vermeerderd met de wettelijke rente. Voor de gevorderde immateriële schade werd de benadeelde partij niet-ontvankelijk verklaard.
Overzicht cybercrime operaties

Welkom bij dit digitale dossier over de belangrijkste internationale cybercrime-operaties waarbij de Nederlandse politie betrokken is geweest.

Dit overzicht biedt een chronologisch en narratief inzicht in hoe de Nederlandse politie en het Openbaar Ministerie, in nauwe samenwerking met internationale partners zoals Europol, de BKA, en de FBI, cybercriminaliteit bestrijden.

De aanleiding van dit overzicht vormt het artikel ‘Prosecuting communication service providers as crime facilitators: A cautionary tale‘ van mij en Sofie Royer in Computer Law & Security Review.

Doel en methodiek

Het doel van dit project is het in kaart brengen van de ontwikkeling van cybercrime-opsporing in Nederland van 2010-2026.

De informatie op deze website is gebaseerd op een analyse van publieke bronnen, met name op basis van persberichten van de Nederlandse Politie, het Openbaar Ministerie (OM), de FIOD en Europol, aangevuld met relevante rechtspraak.

Voor het maken van het overzicht is gebruik gemaakt van CoPilot (denkmodel GPT 5.5), waarna alle verwijzingen en inhoud handmatig is gecontroleerd.

Navigatie door het dossier

Dit dossier is onderverdeeld in de volgende categorieën (subpagina’s):

Klik op de links om verder in de afzonderlijke categorieën te duiken en de verhalen achter deze operaties te ontdekken.

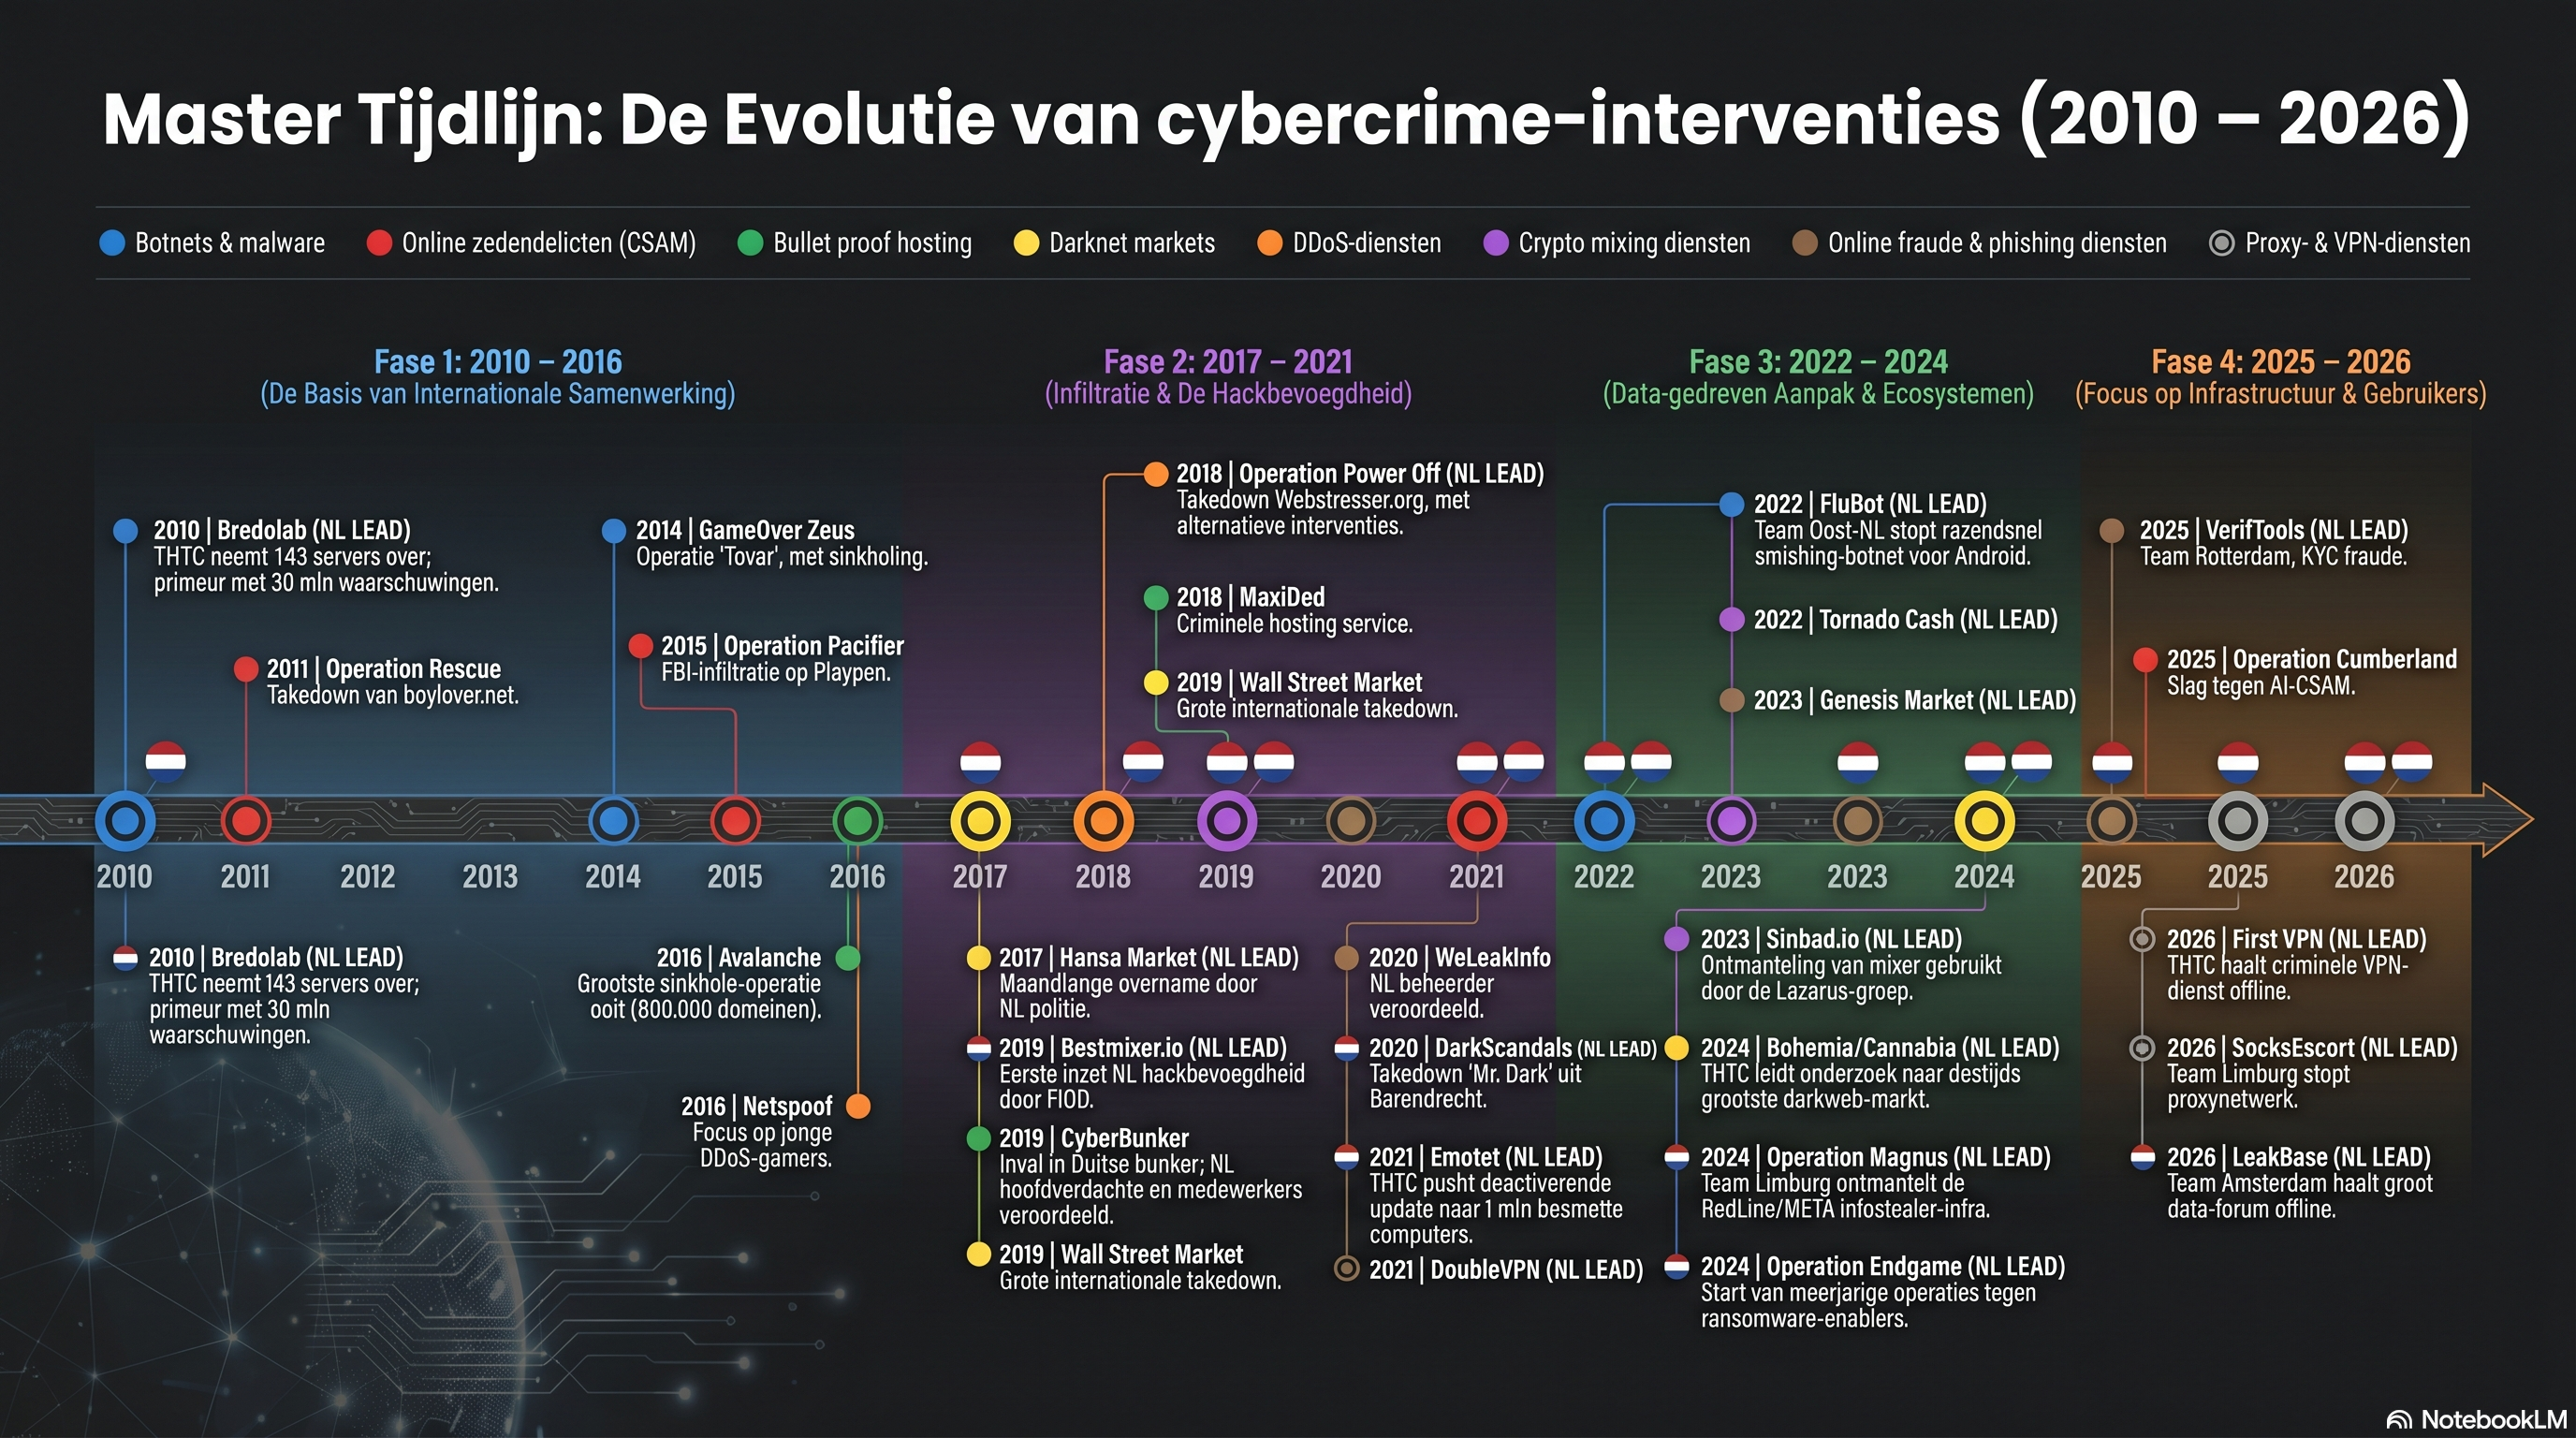
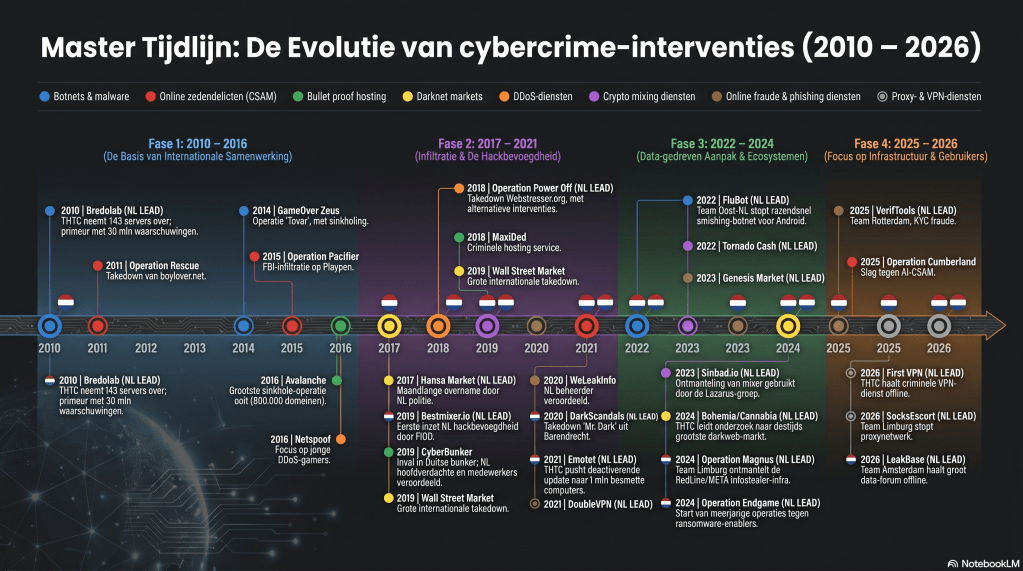
Onderstaande tijdlijn biedt een overzicht van de operaties. De tijdlijn is gemaakt met Notebook LM en niet perfect (een enkele operatie ontbreekt bijvoorbeeld), maar het biedt een fraaie illustratie.

Master tijdlijn cybercrime operaties 2010-2026 Notebook LMDownload

== dit overzicht is een “work in progress” ==

Three Chapters ‘Essentials in Cybercrime’ available in open access

The chapters ‘Types of cyber-dependent crime and their criminalisation’ (.pdf), Types of cyber-enabled crime and their criminalisation (.pdf), and ‘Cybercrime investigations’ (.pdf)) are now available in open access.

In this second edition, we chose to address cyber-dependent and cyber-enabled crime in separate chapters, allowing for more detailed discussion of both categories. A new section has been added on online expression offenses, with a particular focus on European legislation—an important topic that was missing from the previous edition. Additionally, recent developments such as generative AI and Large Language Models are given significant attention.

Other chapters are not available in open access, but cover a range of topics including cybercrime offenders, victims, criminal networks, criminological theories, and intervention strategies. The full book is available for purchase via Boom.nl.

Table of contents:

Chapter 3 – Types of cyber-dependent crime and their criminalisation

Jan-Jaap Oerlemans, Wytske van der Wagen & Marleen Weulen Kranenbarg

3.1 Introduction

3.2 Cyber-dependent crime and its criminalisation

3.3 Computer hacking

3.3.1 Criminalisation

3.3.2 Ethical hacking

3.4 Malware

3.4.1 Info-stealers

3.4.2 Ransomware

3.4.3 Banking malware

3.4.4 Criminalisation

3.5 Botnet

3.5.1 Criminalisation

3.6 Ddos attack

3.6.1 Criminalisation

3.7 The role of social engineering in cybercrime

3.7.1 Six principles of persuasion

3.8 Future developments

3.8.1 Greater influence of state actors

3.8.2 The Internet of Things

3.9 To conclude

3.10 Discussion questions

3.11 Key concepts

Please cite as:

  • Oerlemans J.., Wagen W. van der & Weulen Kranenbarg M. (2024), Types of cyber-dependent crime and their criminalisation. In: Wagen W. van der, Oerlemans J. & Weulen Kranenbarg M. (Eds.), Essentials in cybercrime: a criminological overview for education and practice. The Hague: Eleven. 63-95.

Chapter 4 – Types of cyber-enabled crime and their criminalisation

Jan-Jaap Oerlemans, Anne de HIngh & Wytske van der Wagen

4.1 Introduction

4.2 The clear, the deep and the dark web

4.3 Online criminal marketplaces

4.3.1 Criminal marketplaces on the clear web

4.3.2 Darknet markets

4.3.3 Marketplaces on communication apps

4.3.4 Criminalisation

4.4 Money laundering with virtual currency

4.4.1 Regulation

4.4.2 Criminalisation

4.5 Online fraud

4.5.1 Criminalisation

4.6 Online sexual offences

4.6.1 Images of sexual abuse of minors

4.6.2 Sexting

4.6.3 Abuse of sexual imagery (‘revenge porn’)

4.6.4 Sextortion

4.6.5 Online grooming and sex chatting

4.7 Online expression offences

4.7.1 Freedom of expression vs. criminalisation

4.7.2 Criminalisation of online expressions

4.7.3 Removing illegal content

4.8 Future developments

4.8.1 AI and cyber-enabled crime

4.8.2 Crime in virtual reality and mixed reality worlds

4.9 To conclude

4.10 Discussion questions

4.11 Key concepts

Please cite as:

  • Oerlemans J., Hingh A.E. de & Wagen W. van der (2024), Types of cyber-enabled crime and their criminalisation. In: Wagen W. van der, Oerlemans J. & Weulen Kranenbarg M. (Eds.), Essentials in cybercrime: a criminological overview for education and practice. The Hague: Eleven. 97-144.

Chapter 9 – Cybercrime investigations

Jan-Jaap Oerlemans & Maša Galič

9.1 Introduction

9.2 Digital investigations and criminal procedure law

9.2.1 Regulating investigative methods

9.2.2 Jurisdiction and cybercrime

9.2.3 Mutual legal assistance

9.3 IP addresses as digital leads

9.3.1 Data production and preservation orders

9.3.2 Seizing and analysing data on computers

9.3.3 Network computer searches

9.4 The challenge of anonymity

9.4.1 Anonymisation techniques

9.4.2 Open-source investigations

9.4.3 Online undercover operations

9.5 The challenge of encryption

9.5.1 Encryption in storage

9.5.2 Encryption in transit

9.5.3 Hacking as an investigative method

9.6 Disrupting cybercrime

9.7 To conclude

9.8 Discussion questions

9.9 Key concepts

10 Interventions for cyber offenders

Please cite as: Oerlemans J. & Galiç M. (2024), Cybercrime investigations. In: Wagen W. van der, Oerlemans J. & Weulen Kranenbarg M. (Eds.), Essentials in cybercrime: a criminological overview for education and practice. The Hague: Eleven. 257-315.

iOCTA rapport 2023

Het ‘internet Organised Threat Assessment’ (iOCTA) rapport (.pdf) van Europol biedt elk jaar overzicht van gesignaleerde trends en actualiteiten omtrent georganiseerde cybercriminaliteit in de Europese Unie. Dit jaar geeft het rapport een inkijkje in de wereld van criminele internetdiensten, datahandelaren en witwaspraktijken in relatie tot cybercrime. Hier volgt een korte samenvatting.

Rusland-Oekraïne

Het rapport begint met het benoemen van de overloopeffecten van het Rusland-Oekraïne conflict. Vooral in de EU is een toename van Distributed Denial of Service (DDoS)-aanvallen zichtbaar die nationale en regionale overheidsinstellingen treffen. Deze aanvallen waren vaak politiek gemotiveerden gecoördineerd door pro-Russische hackersgroepen in de EU.

Criminele VPN’s

In het rapport staan ook schadelijke ‘virtual private networks’ (VPN’s) centraal. VPN’s zijn populair bij cybercriminelen om hun communicatie en websurfgedrag op internet af te schermen. VPN-aanbieders hosten doorgaans een aantal proxy’s waar gebruikers hun werkelijke locatie (IP-adres) en de inhoud van hun verkeer kunnen verbergen. Hoewel VPN-diensten niet illegaal zijn, zijn sommige ontworpen voor criminelen en worden deze ook geadverteerd aan criminelen. Het gebrek aan medewerking aan verzoeken of vorderingen van wetshandhavers is kenmerkend voor deze VPN-diensten. Ook wijst Europol op ‘bullet proof hostings providers’ die niet aan Know-Your-Customer (KYC)-procedures doen en soms geen klant- en metadata (zoals IP-adressen) opslaan, wat criminele activiteiten vergemakkelijkt. Bovendien is hosting een complexe internationale bedrijfstak waar servers vaak worden doorverkocht aan andere datacenters in verschillende regio’s.

Gestolen gegevens 

Europol noemt gestolen gegevens de ‘centrale grondstof’ van de illegale economie op internet. Gegevensdiefstal is een belangrijke bedreiging, omdat gestolen gegevens gebruikt kunnen worden voor een breed scala aan van criminele activiteiten, zoals voor het verkrijgen van toegang tot computersystemen, spionage, afpersing en voor ‘social engineering’-doeleinden (waarbij mensen zich voordoen als een ander). Een berucht voorbeeld van een forum waarin werd gehandeld in gestolen gegevens was ‘RaidForums’. Dit forum werd in april 2022 offline gehaald tijdens ‘Operation Tourniquet’. RaidForums had meer dan een half miljoen gebruikers en richtte zich op het verzamelen en doorverkopen van ‘exclusieve’ persoonlijke gegevens en databases van gecompromitteerde servers. RaidForums maakte naam door rivaliserende forums te hacken en persoonlijke informatie vrij te geven over hun beheerder (doxing). De high-profile database lekken die werden verkocht op het forum behoorden meestal toe aan bedrijven in verschillende sectoren. Ze bevatten gegevens van miljoenen creditcards en bankrekeningnummers, gebruikersnamen en wachtwoorden die nodig zijn om toegang te krijgen tot accounts.

Witwassen

Cybercriminelen die betrokken zijn bij cyberaanvallen en verwante diensten, maar ook degenen die handelen in of het beheer hebben over dark web marktplaatsen, voeren hun financiële transacties bijna uitsluitend uit met cryptocurrencies. Daarbij maken ze veel gebruik van technieken om hun financiële activiteiten te anonimiseren voordat ze hun illegale winsten te gelde maken. Deze technieken omvatten het gebruik van mixers, ‘swappers’ (waarmee cryptocurrencies kunnen worden omgezet in andere betalingsmiddelen) en gedecentraliseerde beurzen. Dit vereist zeer bekwame onderzoekers die verschillende methoden te gebruiken om cryptocurrency te volgen (zoals ‘demixing’, het traceren van ‘cross-chain swaps’ en het analyseren van ‘liquiditeitspools’).

Criminele netwerken die betrokken zijn bij fraude behalen hun winsten in zowel fiat- als cryptocurrencies. Het witwassen van hun criminele fondsen gebeurt meestal zeer snel nadat de fraude heeft plaatsgevonden. Dit heeft tot gevolg dat tegen de tijd dat het slachtoffer de zwendel doorheeft, het geld al verdeeld is over rekeningen in meerdere landen en is witgewassen. Online fraudeurs maken ten slotte ook veel gebruik van gokplatforms om winsten wit te wassen, omdat ze gebruikt kunnen worden om de herkomst en stromen van illegaal verkregen geld te verdoezelen.

The necessity of a new cyberlaw for dutch intelligence and security services 

Growing cyber threats to Dutch national security reveal an urgent need to amend current  powers of intelligence and security services. The proposed “Cyber Act” aims to address these challenges by granting bulk interception and hacking capabilities, and by allowing for greater flexibility in the oversight process. However, further clarification is needed on the scope of the Act.


In my opinion, there is an urgent need for a new bill that amends the bulk interception and hacking powers of Dutch intelligence and security services. In this blog post, I share the essential points that I presented during a ‘round table hearing’ at the Dutch parliament on 5 April 2023. My original contribution (in Dutch) can be found here.

The (cyber)threat

The cyberthreat the proposed legislation aims to address should be completely clear. The Dutch General Intelligence and Security Service (AIVD) first reported about ‘digital infringements on Dutch vital ICT infrastructures’ in 2007. This message highlighting the risks of digital espionage to our national security has been reiterated in every annual report since 2013. These reports explicitly mention various victims of digital espionage, including Dutch ministries, telecom providers, universities, educational institutions, think tanks, and biotechnology companies.

Our Military Intelligence and Security Services (MIVD), as well as the National Cyber Security Centre (NCSC), have echoed these concerns. In fact, the NCSC considers the threat posed by ‘state actors’ to cybersecurity as the most significant among all threats, surpassing even the threats posed by criminal actors. 

The problem

In 2021, the Dutch intelligence and security services raised concerns regarding challenges they encountered in their cyber operations. These issues primarily stem from the “legality review” process conducted by the newly established Investigatory Powers Commission (TIB). The TIB is responsible for granting or denying warrants for investigatory powers, including bulk interception and hacking.

The proposed Cyber Act  

To address these challenges, a bill has been introduced, which I refer to as the ‘Cyber Act’. This proposed legislation specifically addresses bulk interception and hacking capabilities and proposes significant changes to the oversight system in the Netherlands. It is crucial to emphasise that the scope of the bill is limited to operations conducted by Dutch intelligence and security services that target the gathering of intelligence related to “offensive cyber operations of foreign states”. 

The aim of the proposed bill is to amend and partially shift the oversight of bulk interception and hacking as investigatory powers from the Investigatory Powers Commission (TIB) to the Dutch Review Committee on Intelligence and Security Services, allowing for greater flexibility for intelligence and security services. It seeks to establish a more dynamic oversight process that aligns with the technical realities of these powers. 

It is also noteworthy that the proposal grants the Dutch Review Committee on Intelligence and Security Services the (binding) power to halt an operation and (ultimately) order the deletion of unlawfully processed data when specific investigatory powers are employed. Currently, this oversight body lacks any binding authority in its task of overseeing intelligence and security services. Additionally, the proposed legislation introduces an appeals procedure for decisions made by the Dutch oversight bodies, enabling a judge to make the final determination regarding the legality of actions and decisions. 

Bulk interception 

Bulk interception serves as a notable example that illustrates how investigatory powers are amended in the Cyber Act. One significant challenge in the current application of bulk interception as an investigatory power is the disagreement between the intelligence and security services (and their responsible ministers who authorise these powers) and the Investigatory Powers Commission (TIB) regarding the level of focus that should be applied to bulk interception.

It is important to clarify that bulk interception is inherently non-targeted in nature. It involves the interception of large volumes of data (bulk) after it is collected at a specific location. This process differs from, for instance, wiretapping. With wiretapping, data associated with a particular identifying number, such as a telephone number or IP address is intercepted. Bulk interception captures a greater volume of data, including unidentified numbers that may be connected to potential national security threats. In a cybersecurity context, bulk interception can be used to collect intelligence about the IT infrastructure utilised by foreign actors engaging in covert activities on Dutch infrastructure.

The Cyber Act aims to do more justice to the untargeted nature of bulk interception, but solely within the context of gathering intelligence related to the threat of offensive cyber operations conducted by state actors that pose a risk to national security. While the bill includes numerous detailed provisions, which I will not delve into here, I believe the arguments put forth in support of the proposals are compelling. Therefore, it is in my view necessary to amend the law. In fact, I think we should consider an even more substantial role for intelligence and security services in combating cybersecurity threats.

Addressing the threat of cybercrime to national security

The issue of cybercrime posing a threat to national security deserves attention. I emphasised that the Dutch National Security Centre identified ransomware as a national security threat. I agree with this assessment, insofar ransomware attacks have severe economic consequences or disrupt vital infrastructures. Regrettably, we have already witnessed ransomware incidents targeting the Port of Rotterdam, hospitals, and municipalities in the Netherlands.

In the Netherlands, there is a strict separation between the investigation of criminal activities and the investigation of national security threats. It is evident to me that the Dutch Intelligence and Security Services should investigate ransomware attacks that pose a risk to national security. However, it remains unclear whether such investigations are currently being carried out. While the Dutch Cyber Act appears to primarily focus on state actors, I would appreciate clarification on whether it also encompasses ransomware activities conducted by criminal organisations.


This is a cross-post from my blog post on aboutintel.eu. It is part of a discussion prompt about the ‘Dutch Temporary Cyber Act‘, with contributions of Lotte Houwing and Bert Hubert.

Europol waarschuwt over het gevaar van ChatGPT en Large Language Models

Op 27 maart 2023 heeft Europol het rapport ‘ChatGPT. The impact of Large Language Model on Law Enforcement’ gepubliceerd.

ChatGPT (versie GPT-3.5) kan tekst verwerken en genereren in antwoord op opdrachten (‘prompts’) van gebruikers. Het kan vragen beantwoorden over uiteenlopende onderwerpen, tekst vertalen, conversaties aangaan en tekst samenvatten om de belangrijkste punten aan te geven. Het kan daarnaast sentimentanalyse uitvoeren, tekst genereren op basis van een gegeven opdracht (bijvoorbeeld een verhaal of gedicht schrijven), en code uitleggen, produceren en verbeteren in enkele van de meest gangbare programmeertalen (Python, Java, C++, JavaScript, PHP, Ruby, HTML, CSS, SQL). In essentie is ChatGPT dus erg goed in het begrijpen van menselijke input, rekening houdend met de context, en het produceren van bruikbare antwoorden. In maart 2023 lanceerde het bedrijf OpenAI overigens voor abonnees van ChatGPT Plus zijn nieuwste model, GPT-4. Volgens OpenAI is GPT-4 in staat om meer geavanceerde problemen nauwkeuriger op te lossen en kan het beelden als input verwerken, classificeren en analyseren.

De beveiligingsmechanismen van ChatGPT om kwaadwillend gebruik van het model te beperken kunnen relatief eenvoudig worden omzeild. Volgens Europol kan ChatGPT worden gebruikt om verschillende soorten misdrijven beter uit te voeren. Als een potentiële crimineel niets weet over een bepaald misdaadgebied, kan ChatGPT het onderzoeksproces aanzienlijk versnellen door het aanbieden van belangrijke informatie die dan in volgende stappen verder kunnen worden onderzocht. Als zodanig kan ChatGPT worden gebruikt om te leren over een groot aantal potentiële misdaadgebieden zonder voorkennis. Het biedt nieuwe mogelijkheden, met name voor misdrijven door middel van ‘social engineering’, phishing en online fraude, maar ook voor het genereren van propaganda, desinformatie en nepnieuws.   

Waarbij vroeger bijvoorbeeld een eenvoudige phishing-zwendel gemakkelijker was op te sporen vanwege duidelijke grammaticale en spelfouten, is het nu mogelijk om zich op een zeer realistische manier voor te doen als een organisatie of individu, zelfs met slechts een basiskennis van de Engelse taal. Ook kan de stijl van berichten worden aangepast. Het vermogen van ChatGPT om natuurlijke taal te transformeren in werkende code werd snel uitgebuit door kwaadwillenden door code voor malware te produceren. Dit maakt ChatGPT volgens Europol tot een instrument voor cybercriminelen.

In de toekomst kan de universele beschikbaarheid van grote taalmodellen nog meer uitdagingen met zich meebrengen. Europol wijst op de integratie van andere AI-diensten (zoals voor het genereren van synthetische media). Een voorbeeld zijn multimodale AI-systemen, die conversationele chatbots combineren met systemen die synthetische media kunnen produceren, zoals zeer overtuigende deepfakes, of systemen die zintuiglijke vermogens zoals zien en horen omvatten. De Europese politiedienst wijst ook op de opkomst van “dark LLM’s”, die op het dark web kunnen worden gehost om een chatbot te leveren zonder enige beveiliging, alsmede LLM’s die worden getraind op bepaalde – wellicht bijzonder schadelijke – gegevens. Opsporingsinstanties zullen zich hierop moeten voorbereiden, onder andere door bewustwording en het ontwikkelen van vaardigheden om zelf deze technologie voor de eigen taakuitvoering te gebruiken.  

Wetsvoorstel Wet seksuele misdrijven

Op 10 oktober 2022 is het wetsvoorstel voor de Wet seksuele misdrijven naar de Tweede Kamer gestuurd. Daarmee is ook de memorie van toelichting en het advies van de Raad van State beschikbaar geworden.

Het wetsvoorstel dient met name de artikelen over zedendelicten te herstructureren, wat de inzichtelijkheid van deze titel in het Wetboek van Strafrecht ten goede komt. Hierna volgt een korte samenvatting van het wetsvoorstel met een focus op de computergerelateerde delicten.

Noodzaak wetswijziging

Het wetsvoorstel vervangt in Boek 2 van het Wetboek van Strafrecht de huidige Titel XIV Misdrijven tegen de zeden door een nieuwe Titel XIV Seksuele misdrijven. In deze titel wordt de strafrechtelijke aansprakelijkheid voor verschillende vormen van seksueel grensoverschrijdend gedrag opnieuw vastgesteld en begrensd. De strafrechtelijke bescherming tegen seksueel geweld (aanranding en verkrachting) wordt uitgebreid en gemoderniseerd. Online gepleegde seksuele misdrijven krijgen in de nieuwe titel een duidelijke plaats. Zowel de inhoud van de strafbepalingen als de wettelijke structuur wordt gemoderniseerd. Hiermee wordt tevens gevolg gegeven aan de aanbeveling uit het WODC-onderzoek ‘Herziening van de zedendelicten’ (zie K. Lindenberg & A.A van Dijk, Herziening van de zedendelicten. Een analyse van Titel XIV, Tweede Boek, Wetboek van Strafrecht met het oog op samenhang, complexiteit en normstelling, Zutphen: Paris 2016). Daarnaast verruimt dit wetsvoorstel de mogelijkheden om strafrechtelijk op te treden tegen seksueel getint overlast veroorzakend gedrag door seksuele intimidatie zelfstandig strafbaar te stellen als overtreding tegen de openbare orde.

De regering stelt de wijzigingen noodzakelijk zijn ‘als gevolg van verschillende maatschappelijke, technologische en juridische ontwikkelingen is de huidige zedenwetgeving verouderd geraakt. Mede onder invloed van internationale ontwikkelingen zijn de afgelopen jaren de opvattingen binnen onze samenleving over seksuele grensoverschrijding strikter geworden en zijn de grenzen over welk gedrag strafwaardig is verschoven. Daarnaast is de maatschappelijke aandacht voor en het bewustzijn van het leed dat slachtoffers van seksueel grensoverschrijdend gedrag wordt aangedaan toegenomen. Ook zijn als gevolg van technologische ontwikkelingen, andere en nieuwe (geheel of deels) online verschijningsvormen van seksuele grensoverschrijding ontstaan, waarvan in het bijzonder kinderen het risico lopen slachtoffer te worden. De huidige strafwet schiet als gevolg van voornoemde ontwikkelingen tekort’.

In de memorie van toelichting wordt over de online problematiek onder andere opgemerkt dat veel mensen slachtoffer zijn geworden. Uit de prevalentiemonitor blijkt dat in 2020 circa 770.000 personen aangaven slachtoffer te zijn geweest van online seksuele intimidatie. Hierbij gaat het om ongewenst seksueel gedrag dat plaatsvond via het internet, zoals via sociale media, WhatsApp, (video)chat of e-mail. Daarbij is bijvoorbeeld sprake van seksueel getinte opmerkingen of het ongewenst sturen naaktfoto’s – zoals een afbeelding van het mannelijk geslachtsdeel, ook wel een “dickpic” – of seksfilmpjes. Vrouwen waren vaker slachtoffer van seksuele intimidatie dan mannen en jongeren (met name 18- tot 24-jarigen) vaker dan ouderen. Van de 16- tot 18-jarige vrouwen gaf 29% aan met online seksuele intimidatie te maken hebben gehad. In de meeste situaties (92%) was de pleger iemand van buiten de huiselijke kring. Ongeveer de helft van de slachtoffers van online seksuele intimidatie had te maken met (een) onbekende pleger(s). De andere helft kende de pleger(s) wel.  

Volgens de regering is het wetboek onvoldoende ingericht als er sprake is van seksueel geweld of seksueel misbruik, maar geen sprake is van fysiek seksueel contact tussen dader en slachtoffer. Deze vorm van seksuele interactie heeft de afgelopen jaren een vlucht genomen. Via een webcam kunnen mensen worden gedwongen of aangezet tot het verrichten van seksuele handelingen aan of met het eigen lichaam, zoals bij ‘sextortion’. Een andere online veelvoorkomende verschijningsvorm van seksueel kindermisbruik waarop de huidige strafwet onvoldoende is ingericht is het op indringende en niet leeftijdsconforme wijze mondeling of schriftelijk seksueel benaderen van kinderen. Dit wordt ook wel aangeduid als ‘sexchatting’. Hierbij gaat het om gedrag waarbij (nog) geen sprake is van seksueel misbruik waarbij handelingen aan of met het lichaam van een slachtoffer worden verricht, maar dat naar de huidige opvattingen wel schadelijk wordt geacht voor kinderen. Seksualiserende benadering van kinderen is schadelijk, omdat hierdoor hun seksuele ontwikkeling wordt doorkruist. Ook kunnen de psychologische gevolgen ernstig zijn.

De regering stelt daarom voor:

1. de delictsgedraging van verschillende seksuele misdrijven “online proof” te maken;

2. de strafbaarstelling te introduceren van het indringend mondeling of schriftelijk communiceren met kinderen op een wijze die schadelijk te achten is voor kinderen; en

3. de strafbaarstelling voor kinderpornografie te actualiseren.

Strafbaarstelling sexchatten

Het voorgestelde artikel 251 Sr is de rechtsopvolger van verschillende artikelen waarin het seksueel benaderen van kinderen beneden de leeftijd van zestien jaren is strafbaar gesteld. Het betreft het seksueel corrumperen van kinderen (eerste lid, onder b) en grooming (eerste lid, onder c). Hieraan wordt een nieuwe vorm van seksualiserende benadering toegevoegd, het zogenoemde sexchatting (eerste lid, onder a). Schade bij een specifiek slachtoffer hoeft hierbij niet te worden vastgesteld. De regering legt uit dat ‘het gesteld ontbreken van schade bij een bepaald slachtoffer kan niet tot straffeloosheid leiden’.

Voor zover de seksualiserende benadering plaatsvindt in het kader van een gelijkwaardige situatie tussen leeftijdsgenoten onderling zal deze over het algemeen niet plaatsvinden op een wijze die schadelijk te achten is voor een zestienminner. Experimenteergedrag tussen jongeren onderling is in beginsel dus niet strafbaar. Met het oog hierop is in het tweede lid een strafuitsluitingsgrond opgenomen voor het voorstellen van een ontmoeting voor seksuele doeleinden en enige handeling hiertoe ondernemen in een gelijkwaardige situatie tussen leeftijdsgenoten. Het antwoord op de vraag of sprake is van een gelijkwaardige situatie is afhankelijk van de omstandigheden van het geval. Bij de beoordeling hiervan kunnen onder meer de volgende factoren relevant zijn: 1) de mate van vrijwilligheid 2) het al dan niet bestaan van een (seksuele) relatie 3) de aard van het voorstel tot een ontmoeting voor seksuele doelen. Het OM betrekt deze omstandigheden bij de afweging om in een individuele zaak al dan niet tot vervolging over te gaan. Als het OM besluit tot vervolging over te gaan en de verdachte is van mening dat een beroep kan worden gedaan op de strafuitsluitingsgrond in het tweede lid, dan is het aan de verdachte om dit aan te voeren en te onderbouwen. Indien de strafuitsluitingsgrond van toepassing wordt geacht leidt dit tot ontslag van alle rechtsvervolging.

Bredere inzet van de “lokpuber”

De onder a tot en met c genoemde gedragingen zijn in artikel 251 Sr ook strafbaar gesteld ten aanzien van ‘iemand die zich voordoet als een persoon beneden de leeftijd van zestien jaren’. De daadwerkelijke betrokkenheid van een kind beneden de leeftijd van zestien jaar behoeft daarmee niet in alle gevallen te worden bewezen. Daarmee is de inzet van de figuur van de zogenaamde ‘lokpuber’, die is geïntroduceerd bij de inwerkingtreding van de Wet computercriminaliteit III (in de artikelen 248a en 248e Sr), mogelijk. Hiermee is beoogd de inzet van een opsporingsambtenaar die zich online voordoet als een minderjarige, al dan niet in de vorm van een virtuele creatie van een minderjarige, mogelijk te maken. Het wetsvoorstel maakt het mogelijk dat de figuur van de lokpuber naast de opsporing en vervolging van grooming ook kan worden ingezet ten behoeve van de opsporing en vervolging van sexchatting (onderdeel a) en het iemand getuige doen zijn van een handeling of een visuele weergave van seksuele aard of met een onmiskenbaar seksuele strekking (onderdeel b). De regering legt uit dat ‘op deze manier kunnen deze voor kinderen schadelijke gedragingen, die veelal geheel online plaatsvinden en daardoor moeilijk op te sporen zijn, vroegtijdig een halt worden toegeroepen’.

De beslissing tot inzet van een lokprofiel in een concrete zaak alsmede de wijze waarop dit geschiedt is voorbehouden aan het OM. Het optreden van de opsporingsambtenaar is hier overigens gebaseerd op de algemene taakstellende bepalingen. De regering merkt nog op dat ‘dat het gebruik van lokprofielen voor het verlenen van assistentie aan de opsporing door niet-overheidsinstanties of burgers niet strookt met het uitgangspunt van een integere en behoorlijke strafrechtspleging’.

Seksueel corrumperen

Onderdeel b van artikel 251 Sr is de opvolger van de huidige artikelen 239, 240a en 248d Sr waarin verschillende vormen van het seksueel corrumperen van kinderen strafbaar zijn gesteld. Strafbaar is degene die een kind beneden de leeftijd van zestien jaren (of een persoon die zich als zodanig voordoet) getuige doet zijn van een handeling of een visuele weergave van seksuele aard of met een onmiskenbaar seksuele strekking.

Grooming

Ten opzichte van het huidige artikel 248e Sr wordt de delictsomschrijving in artikel 251 onderdeel c Sr aanzienlijk ingekort. Dat komt ten eerste doordat het ontuchtbestanddeel (ontuchtig oogmerk) is vervallen. Voldoende is dat de dader (voorwaardelijk) opzet heeft op de totstandkoming van een ontmoeting voor seksuele doeleinden. Zo is het bestanddeel betreffende het middel waarmee een ontmoeting wordt voorgesteld – een geautomatiseerd werk of een communicatiedienst – vervallen: het doet er in feite niet toe hoe aan het kind een ontmoeting als bedoeld in dit artikel wordt voorgesteld. Zowel gedragingen in de reële als de digitale wereld brengen kinderen schade toe en dienen derhalve strafbaar te zijn. De regering merkt op dat een strafbare poging tot grooming ‘niet zelden’ ook strafbaarheid wegens sexchatting zal opleveren (eerste lid, onderdeel a).

Strafbaarstelling ‘kinderpornografische activiteiten’

Artikel 252 Sr is de rechtsopvolger van het huidige artikel 240b Sr en stelt verschillende kinderpornografische activiteiten strafbaar. De nieuwe strafbaarstelling is beter toegesneden op moderne verschijningsvormen van kinderpornografisch materiaal. De delictsgedraging ‘zich de toegang daartoe verschaft’ wordt techniekonafhankelijker geformuleerd. De zinsnede ‘door middel van een geautomatiseerd werk of met gebruikmaking van een communicatiedienst’, omdat het middel waarmee degene die zich toegang verschaft tot kinderpornografisch materiaal zich bedient doet niet ter zake voor de strafwaardigheid. Het zich toegang verschaffen veronderstelt dat dit welbewust gebeurt. Er is een actieve handeling vereist. Een andere wijziging is dat de term ‘afbeelding’ uit het huidige artikel 240b Sr wordt vervangen door de techniekonafhankelijker term ‘visuele weergave’.

De formulering ‘seksuele gedraging waarbij een persoon die kennelijk de leeftijd van achttien jaren nog niet heeft bereikt is betrokken of schijnbaar is betrokken’ uit het huidige artikel 240b Sr is vervangen door visuele weergave van ‘seksuele aard of met een onmiskenbaar seksuele strekking waarbij een persoon die kennelijk de leeftijd van achttien jaren nog niet heeft bereikt is betrokken of schijnbaar is betrokken’. Onder de genoemde gedraging wordt in de jurisprudentie van de Hoge Raad verstaan: seksuele gedraging van een kind met een ander, van een ander met een kind en van een kind met zichzelf. Aan de term ‘seksuele gedraging’ wordt een ruime invulling gegeven. Ook weergaven die geen seksuele gedragingen tonen maar wel een onmiskenbaar seksuele strekking hebben worden als kinderpornografisch beschouwd.

Virtueel kinderpornografisch materiaal, dat betrekking heeft op een visuele weergave waarbij een kind dat de leeftijd van achttien jaren nog niet heeft bereikt schijnbaar is betrokken, valt eveneens onder de reikwijdte van de strafbaarstelling. Vereist is dat het een realistische weergave van seksuele aard of met een onmiskenbaar seksuele strekking betreft (zie HR 8 december 2015, ECLI:NL:HR:2015:3483).

Cyber Security Beeld Nederland 2021

Deze blogpost is een samenvatting van het Cyber Security Beeld Nederland (CSBN) 2021. Het betreft de dingen die ik opvallend vond en belangrijk genoeg vond om te noemen, vanuit mijn interesse in cybercrime, cybersecurity & nationale veiligheid en het snijvlak daartussen. Aan het einde plaats ik wat observaties bij het rapport.

Cybercrime

“Cybercrime heeft een industriële omvang aangenomen. Zo domineerde de groep achter het Emotet-botnet meerdere jaren de markt van het verkrijgen en daarna doorverkopen van toegang tot slachtoffernetwerken aan onder meer ransomware-groepen. Tijdens een internationale opsporingsoperatie in 2021 om dit botnet uit de lucht te halen, onderkende de politie wereldwijd 1,75 miljoen geïnfecteerde IP-adressen, 36 miljoen gestolen inloggegevens en ruim 4 miljoen gecompromitteerde (bedrijfs)mailaccounts. Dergelijke slachtofferaantallen zijn geen uitzondering meer. Ransomware is daarbij uitgegroeid tot een cybercriminele goudmijn.

Met recht is ransomware dan ook een gamechanger te noemen voor het cybercriminele ecosysteem. Het heeft geleid tot cybercriminele groeperingen die enorm vermogend zijn geworden. Nadat het TrickBot-botnet eind 2020 goeddeels was neergehaald, zou de groep volgens gelekte interne communicatie in het jaar daarop 20 miljoen Amerikaanse dollar hebben geïnvesteerd in het herstellen en verbeteren van de aanvalsinfrastructuur en de bedrijfsvoering.

Vrijwel elke stap voor zowel het plegen als het beschermen van cybercriminaliteit wordt als dienst aangeboden. Het cybercriminele ecosysteem laat zich dan ook steeds meer kenschetsen als een volwassen, wereldwijde economische sector waar vraag en aanbod samenkomen op onder meer cybercriminele fora en waar rationele economische afwegingen worden gemaakt tussen investering, risico en rendement. Door deze dienstverlening is cybercriminaliteit toegankelijk voor een grote diversiteit aan daders

Vooral op ondergrondse, online platformen zoals gesloten cybercriminele fora, maar ook op zogeheten booter- en stressersites of Telegram-kanalen bieden zij hun producten en diensten aan.

Het merendeel van de ransomware-aanvallen kenmerkt zich als ‘Ransomware-as-a-Service’ (RaaS). Ransomware-ontwikkelaars vonden hierin een middel om hun malware op grote schaal te verspreiden, zonder zelf direct risico te lopen. RaaS biedt de afnemers van dit product de kans om ook zonder noemenswaardige programmeervaardigheden ransomware toe te passen op netwerken of systemen. Deze afnemers, ook wel affiliates genoemd, vallen onder de categorie van afhankelijke plegers. Voor elke geslaagde ransomware-aanval betalen zij de ransomware-ontwikkelaar een vast overeengekomen percentage van het betaalde losgeld.”

JJO: over ‘Operation Ladybird’ (persbericht NL Politie en van Europol) richting het Emotet botnet wordt nog het volgende interessante opgemerkt:

“Het in 2021 door de politie en het OM offline gehaalde Emotet-botnet bijvoorbeeld, besmette wereldwijd meer dan een miljoen systemen met aanvalsmethoden die niet heel geavanceerd waren. Veelal werden computers ongericht met spam besmet De volgende stappen in het aanvalsproces waren vaak wél gericht en geavanceerd.

De groep achter Emotet manifesteerde zich als dienstverlener door de toegang tot netwerken door te verkopen binnen een selecte klantenkring. Ergens in dit proces vond ook een vorm van triage plaats, waarbij de meest kapitaalkrachtige netwerken hoger werden ingeschaald.

De afnemers, in de zin van andere autonome groepen, konden vervolgens hun additionele malware (laten) plaatsen. Bijvoorbeeld TrickBot, die werd ingezet om de positie te consolideren en informatie te stelen. Uiteindelijk waren actoren met behulp van Ryuk-ransomware in staat om op deze netwerken gericht ransomware in te zetten op strategische plekken, waarbij men in staat was om op reële wijze in te schatten wat de maximale losgeldeis kon zijn. Het (dreigen met) het publiceren van de eerder gestolen data kon hierbij fungeren als extra drukmiddel.”

JJO: Ook de volgende bevinding vond ik opvallend:

“Ransomware-aanvallen hebben in zowel de Verenigde Staten als in de Europese Unie tijdens de coronapandemie ziekenhuizen, COVID-19-onderzoeksinstellingen en een distributiecentrum voor vaccins ernstig gehinderd”

Offensieve cyberoperaties van staten

JJO: Het CSBN 2021 windt er geen doekjes om:

“Cyberaanvallen door statelijke actoren zijn niet meer zeldzaam te noemen: ze zijn eerder het nieuwe normaal. Het gebruik van de digitale ruimte door statelijke actoren lijkt eerder toe dan af te nemen. Een voor de hand liggende verklaring daarvoor is dat de digitale ruimte nog steeds aan omvang en betekenis toeneemt en daarmee ook de mogelijkheden voor misbruik.

De digitale ruimte wordt door staten gebruikt om geopolitiek voordeel te behalen. Dit kan financieel-economisch voordeel zijn, het behartigen van binnenlandse politieke en veiligheidsbelangen, of het beïnvloeden van buitenlandse verhoudingen. Statelijke actoren kunnen hiervoor onder meer de volgende digitale middelen inzetten:

1. Beïnvloeding en inmenging (inclusief het verspreiden van desinformatie);

2. Spionage, waaronder economische of politieke spionage;

3. Voorbereidingshandelingen voor en daadwerkelijke verstoring en sabotage.

Nederland is doelwit van een offensief cyberprogramma van landen als Rusland en China. Zij kunnen de genoemde digitale middelen inzetten tegen een breed scala aan mogelijke doelwitten, van lokale verenigingen tot internationale veiligheidsorganisaties en van één individu tot diasporagemeenschappen. Volgens de AIVD blijft de dreiging van offensieve cyberprogramma’s tegen Nederland en de Nederlandse belangen onverminderd hoog en zal deze in de toekomst alleen maar toenemen.

Russische statelijke actoren hebben meermaals (succesvolle) digitale aanvallen uitgevoerd op een EU-lidstaat. Dit valt binnen het normbeeld van Russische statelijke actoren en de aanhoudende digitale (spionage)dreiging die daarvan uitgaat. Deze actoren voeren veelvuldig digitale aanvallen uit op onder andere EU- en NAVO-lidstaten

De Chinese digitale spionage actor APT31 heeft op grote schaal en langdurig politieke doelwitten in Europa en Noord-Amerika aangevallen. Ook in Nederland waren er doelwitten van aanvallen en verkenningsactiviteiten door deze actor. De interesse vanuit statelijke actoren voor dergelijke doelwitten illustreert het belang van goede beveiligingsmaatregelen en netwerkdetectie mogelijkheden voor Nederlandse overheidsnetwerken om aanvallen te detecteren, af te slaan en nader onderzoek mogelijk te maken.”

JJO: en elders staat nog over China:

“China is ongeëvenaard in de schaal waarop en de breedte waarin inlichtingen worden ingewonnen.”

“Groot is ook het aandeel van economische spionage, waarmee statelijke actoren bijvoorbeeld beogen de eigen concurrentiepositie te verbeteren of hoogwaardige kennis en technologie te bemachtigen zonder zelf de kosten voor research en development te maken. Exemplarisch hiervoor is de Chinese economische spionage, die zich vooral richt op technologiediefstal en voorkennis inzake voorgenomen investeringen.

Uit onderzoeken blijkt dat staten als China, Rusland en Iran offensieve cyberprogramma’s hebben, gericht tegen Nederland.176 Daaruit spreekt zowel de capaciteit als de intentie om in Nederlandse organisaties binnen te dringen. De cybercapaciteiten, kennis en expertise van China en Rusland zijn zelfs zo omvangrijk, dat de kans groot is dat zij slagen wanneer ze ergens digitaal binnen willen dringen.

Volgens gelekte documenten deed een Iraanse cyberorganisatie in 2020 onderzoek naar het hacken van industriële controlesystemen. De Iraanse onderzoekers schrijven dat ze nog niet genoeg inzicht hebben in de systemen om fysieke sabotage mogelijk te maken. Uit de documenten blijkt dat de cyberactoren specifiek zochten naar gebouwbeheersystemen, onder andere in Nederland. Dit zou passen binnen het beeld van de toenemende aandacht voor cybersabotage binnen Iran.”

Cybercrime & nationale veiligheid

JJO: Vorig jaar was één van de in het oog springende uitspraken van het CSBN dat ransomware de nationale veiligheid van Nederland bedreigde. Dit jaar zeggen ze hierover:

“Organisaties die digitaal worden aangevallen zijn veelvuldig het slachtoffer van ransomware. De inzet hiervan vormt een risico voor de nationale veiligheid als het gaat om de continuïteit van vitale processen, het weglekken en/of publiceren van vertrouwelijke of gevoelige informatie en de aantasting van de integriteit van de digitale ruimte. Vitale processen kunnen niet alleen zelf getroffen worden door ransomware, met alle gevolgen van dien, maar ook via leveranciersketens.

Dat is zeker het geval nu die aanvallen gepaard gaan met dubbele of zelfs drievoudige afpersing. Bij dubbele afpersing kunnen hackers na het versleutelen van bestanden dreigen met het publiceren van data als slachtoffers niet betalen. Bij drievoudige afpersing kunnen hackers via buitgemaakte gegevens ook klanten, partners en leveranciers van een getroffen organisatie een losgeldeis opleggen, in de hoop dat ook zij uit angst voor publicatie overgaan tot betaling.

Cybercriminelen zijn onverminderd in staat om omvangrijke schade toe te brengen aan digitale processen. Zij handelen vanuit financieel motief en hebben niet de intentie om de maatschappij te ontwrichten. Desondanks kunnen hun aanvallen zoveel impact veroorzaken dat ze nationale veiligheidsbelangen raken. De capaciteit van meerdere cybercriminele groepen is van gelijkwaardig hoog niveau als die van sommige statelijke actoren.

Statelijke actoren kunnen cybercriminelen inhuren, gedogen of onder druk zetten om cyberaanvallen op gewenste doelwitten uit te voeren. De relaties tussen staten en cybercriminelen kunnen ertoe leiden dat cybercriminelen een kant kiezen in geopolitieke conflicten. Recent illustreerde de oorlog in Oekraïne dit, toen cybercriminele groepen gelieerd aan Rusland waarschuwden tegenstanders van Rusland in het conflict digitaal aan te zullen vallen.

Hackerscollectieven kunnen ook een rol spelen in hybride conflictvoering, zoals in de oorlog in Oekraïne in 2022 het geval is. Het gevaar is dat de activiteiten van hacktivisten verkeerd geïnterpreteerd worden door landen die het slachtoffer worden van hun aanvallen, wat tot tegenreacties kan leiden. Ook kunnen statelijke actoren onder de vlag van hacktivisten opereren. Door verhoogde activiteit van hackersgroepen is de kans aanwezig dat Nederland (neven)schade ondervindt van digitale aanvallen. Indien hackers cyberaanvallen vanuit of via Nederland uitvoeren op buitenlandse doelwitten, kan Nederland ook getroffen worden door een tegenreactie. Ook Nederlandse ingezetenen kunnen deelnemen aan acties van hacktivisten en zo betrokken raken bij conflicten. Betrokkenheid bij een conflict elders door het plegen van digitale aanvallen kan onvoorziene consequenties hebben en is bovendien strafbaar.”

Food for Thought    

Het CSBN zit bomvol waardevolle informatie. Een groot deel meen ik inmiddels ook wel te herkennen uit de praktijk, input van de politie en OM en ik zie informatie terug uit jaarverslagen en publieke rapporten van de AIVD en de MIVD.

De ‘beleidshoofdstukken’, de lay-out (ongeveer de helft van rapport bestaat uit lege pagina’s en plaatjes), vaagtaalgebruik (“De dreiging die van statelijke actoren uitgaat, is niet van vandaag of gisteren, maar ontwikkelt zich al langer. Soms wordt ze diffuser, soms juist meer manifest” (??!) en veel herhaling spreekt mij minder aan.

Maar wat mij echt stoort als is dat hier en daar een voorbeeld uit een internationale context erbij wordt gehaald voor het Cyber Security Beeld Nederland en met cijfers wordt gegooid waarvan ik de betrouwbaarheid betwijfel. Denk bijvoorbeeld aan de volgende tekst:

“In april 2020 schatte Help Net Security naar aanleiding van een enquête onder meer dan 500 leidinggevenden binnen het internationale MKB in dat 46 procent van het MKB ooit slachtoffer was geweest van ransomware.”

En over de omvang van de schade van ransomware voor Nederland kunnen blijkbaar geen zinnige dingen worden gezegd. Lees bijvoorbeeld:

“De Conti-ransomwaregroep zou zelfs recent de beschikking hebben gehad over 2 miljard dollar aan virtuele valuta”. Vorige week verscheen nog een artikel in het FD waarin gesproken werd over honderden miljoenen dollars. Wat is het nu?

Verder wordt over de omvang van schade door ransomware gezegd:

“De totale economische schade van ransomware, in de zin van betaald losgeld, verlies aan bedrijfscontinuïteit, gevolgschade en herstelkosten van alle aanvallen bij elkaar opgeteld is moeilijk vast te stellen. (…) Het is niet bekend hoeveel de schade voor Nederland betreft. Deze blinde vlek heeft meerdere oorzaken.”

Maar het inschatten van de omvang lijkt mij juist wel een taak van een Nationaal Cyber Security Centrum. Of je laat daar als wiedeweerga onderzoek naar doen. Toch?

Ook vroeg ik mij af of hoe lang met het CSBN wordt doorgegaan. En hoe verhoudt het zich eigenlijk tot al die criminaliteitsmonitoren van het WODC en CBS? Zouden daar nog opties liggen of aanvullingen in liggen?

Of ben ik een te kritische lezer? Ach ja, wie weet zijn ze er volgend jaar wat voorzichtiger met welke (internationale cijfers) ze aanhalen.

iOCTA-rapport 2021

Op 11 november 2021 verscheen het nieuwe ‘internet Organised Crime Threat Assessment’ (iOCTA) (.pdf) rapport van Europol. In dit blogbericht geef ik een overzicht van de – naar mijn mening- meest opvallende bevindingen uit het rapport.

‘Grey infrastructure’

Het Europol rapport besteed vrij veel aan het fenomeen van ‘grey infrastructure’. Zij beschrijven dit als diensten die zich vaak bevinden in landen met sterke ‘privacywetten’ of met ‘een geschiedenis van niet-werken met internationale opsporingsautoriteiten’. Zij worden gebruikt door criminelen en er wordt mee geadverteerd op criminele forums.

Europol wijst erop dat ook legitieme diensten veelvuldig door cybercriminelen worden gebruikt voor hun eigen doelen van: veilig communiceren, anonimiteit en witwassen. Zij wijzen op apps met sterke end-to-end versleuteling. De hoeveelheid gebruikersgegevens en verkeersgegeven die daarbij over gebruikers wordt door de diensten wordt opgeslagen is gering, waardoor ook een geringe hoeveelheid gegevens kan worden gevorderd.

Europese opsporingsdiensten richten zich volgens het rapport steeds meer op diensten die cybercriminelen zoveel mogelijk beschermen van opsporingsdiensten. Recente voorbeelden zijn de ‘takedowns’ van ANON, Sky ECC, EncroChat, VPN-diensten en cryptocurrency mixers. Het zijn volgens Europol voorbeelden van ‘grijze infrastructuur’ waar cybercriminelen gebruik van maken. Interessant is ook de zin:

“Hoewel niet alle gebruikers van deze diensten per definitie criminelen zijn, is een dermate grote hoeveelheid van de activiteiten van de diensten crimineel, dat – nadat voldoende bewijs wordt gevonden van ‘crimineel misbruik’ – deze diensten als criminele organisaties te bestempelen zijn”.

Europol noemt de take down van ‘Double VPN’ en ‘Safe-Inet’ als voorbeelden hiervan, net als de ‘cryptophone-operaties’.  

Malware

Uit het rapport blijkt dat ransomware nog steeds het grootste probleem is op het gebied van cybercrime in enge zin. Net als vorig jaar zet de trend zich voort dat ransomware zich niet ongericht, massaal verspreid, maar wordt ingezet voor meer gerichte aanvallen op grote organisaties. Ook gebruiken cybercriminelen ander pressiemiddelen naast de versleuteling van gegevens, zoals het bellen van journalisten, klanten of zakelijke klanten van het slachtoffer over de aanval via VoIP-lijnen. Sommige ransomware-groepen publiceren gegevens van werknemers van de slachtoffers.

‘Conti’, ‘Maze’, en ‘Babuk’ zijn voorbeelden van ransomware die zich richten op grote organisaties. ‘Ryuk’ is berucht omdat het zich specifiek richt op organisaties binnen de gezondheidszorg. De cybercriminele organisaties achter ransomware lijken zich ervan bewust zich meer in de kijkers te hebben gespeeld van opsporingsorganisaties. Sommige organisaties beperken daarom hun ‘partners-in-crime’ in de aan te vallen doelen. ‘DarkSide’ heeft bijvoorbeeld aangekondigd geen vitale infrastructuur meer aan te vallen na de ‘Colonial Pipelines’-aanval en Sodinobiki (ook bekend als ‘REvil’) verbiedt aanvallen op sociale- en overheidsinstellingen.

Het cybercrime-centrum van Europol legt haarfijn uit dat geen individuele hackers achter ransomware zitten, maar hele organisaties. Doorgaans bieden de makers van de ransomware de software aan ‘klanten’ (Ransomware-as-a-service), waarbij de winst wordt verdeeld. Ook worden gecompromitteerde systemen verkocht aan anderen die de systemen vervolgens infecteren met de (ransom)malware naar keuze. Europol benadrukt dat opsporingsinstanties niet alleen achter de ‘eindgebruikers’ van de ransomware aan moeten gaan, maar zich moeten richten op de sleutelfiguren die malware via platformen verkopen, in internationaal gecoördineerde acties met andere opsporingsinstanties.

Ddos-attacks

‘DDoS-for-ransom’ lijkt terug van weggeweest. Cybercriminelen maken daarbij ook misbruik van de reputatie van bekende ‘Advanced Persistent Threats’ (APT’s), zoals ‘Fancy Bear’ en ‘Lazarus’, om de slachtoffers er sneller toe te bewegen het afpersgeld te betalen. De cybercriminelen richten zich op internet service providers (ISP’s), financiële instellengen (banken) en midden-en-klein bedrijven (de MKB-sector). Als het niet wordt betaald, leidt dat niet altijd tot de daadwerkelijke uitvoering van de ddos-aanval, hoewel in sommige gevallen het tot serieuze consequenties heeft geleid, zoals de aanval op de effectenbeurs van Nieuw-Zeeland.

Online kindermisbruik  

Over online seksueel misbruik viel het mij op dat grooming toeneemt op online gaming platformen (en uiteraard op sociale mediadiensten, maar dat is niet nieuw). Ook is de verspreiding van kinderpornografie via peer-to-peer platformen is volgens Europol significant toegenomen, terwijl het voor de normale internetgebruiker niet zo vaak meer lijkt te worden gebruikt. Darkweb websites zijn nog steeds een belangrijk platform voor verspreiding van afbeeldingen van online seksueel geweld. Als voorbeeld wordt het platform ‘Boystown’ genoemd, die offline is gehaald onder leiding van het Bundeskriminalamt (BKA) en opsporingsdiensten uit Australie, Canada, Zweden, de Verenigde Staten én Nederland. De website met kindermisbruik had meer dan 400.000 geregistreerde gebruikers.

Dark web-gebruikers maken daarnaast steeds vaker gebruik van ‘Wickr’ en Telegram als communicatiekanalen voor ‘Child Sexual Abuse Material’ (CSAM).

Helaas is de omzet van commerciële websites gericht op seksueel geweld tegen kinderen volgens Europol verdriedubbeld tussen 2017-2020. Voor betaling worden vaak cryptocurrencies gebruikt. Het komt voor dat daders direct minderjarigen betalen voor zelfgemaakt materiaal.

Europol probeert in de rapporten zoals elk jaar ook voorzichtig beleidsadvies mee te geven. Het meest opvallend vond ik dit jaar de boodschap dat ‘online undercover operaties steeds belangrijker worden in opsporingsonderzoeken naar cybercrime’. De reden is dat cybercriminelen steeds betere ‘operational security’ (OPSEC) aanhouden. Europol observeert dat het lastig infiltreren is op – met name – websites met materiaal van seksueel geweld, vanwege strikte toegangsregels en nationale regels van landen die beperkingen opleggen om op die websites te infiltreren. “The importance of undercover activities needs to be recognized”, aldus Europol. Daarbij wijs ik natuurlijk graag op mijn eerdere publicaties hierover (zie bijvoorbeeld het artikel ‘Facebookvrienden worden met de verdachte’). 

Hoofdstukken uit het boek ‘Cybercriminaliteit’ in open access beschikbaar

Op 1 november 2020 verscheen het Basisboek Cybercriminaliteit, onder redactie van Wytkse van der Wagen, Marleen Weulen Kranenborg en mijzelf. Het studieboek wordt veel gebruikt in vakken voor de opleiding criminologie bij verschillende Nederlandse universiteiten. Het boek verschaft ook basiskennis voor strafrechtstudenten en professionals uit de praktijk.

Nu de embargoperiode voorbij is, mag ik van Boom Uitgevers twee hoofdstukken publiekelijk beschikbaar stellen. Het gaat om de hoofdstukken ‘Verschijningsvormen van cybercriminaliteit’ (.pdf) en ‘Cybercriminaliteit en opsporing’ (.pdf).

De andere hoofdstukken, bijvoorbeeld over criminologische theorieën en cybercriminaliteit, daders, slachtoffers en interventiestrategieën zijn niet in open access beschikbaar, maar het boek is voor een schappelijke prijs beschikbaar bij uw boekhandel (of o.a. bol.com).

Als er vragen of opmerkingen zijn over het boek (en met name natuurlijk over de onderstaande hoofdstukken), dan hoor ik het graag per e-mail (te vinden op mijn UU-pagina). Wellicht volgt er volgend jaar een nieuwe druk waar we de opmerkingen in kunnen meenemen.

Inhoudsopgave

3             Verschijningsvormen van cybercriminaliteit

Jan-Jaap Oerlemans & Wytske van der Wagen

3.1 Inleiding

3.2 Cybercriminaliteit in enge zin

3.2.1 Hacken

3.2.2 Malware

3.2.3 Botnets

3.2.4 Ddos-aanvallen

3.3 Gedigitaliseerde criminaliteit

3.3.1 Internetoplichting

3.3.2 Online drugshandel

3.3.3 Witwassen en virtuele valuta

3.3.4 Online zedendelicten

3.4 Toekomstige ontwikkelingen

3.5 Tot besluit

3.6 Discussievragen

3.7 Kernbegrippen

Bijlage: Overzicht van relevante delicten

Citeerwijze:

J.J. Oerlemans & W. van der Wagen, ‘Verschijningsvormen van cybercriminaliteit’, p. 55-105 in: W. van der Wagen, J.J. Oerlemans & M. Weulen Kranenbarg (red.), Basisboek Cybercriminaliteit, Den Haag: Boom criminologie 2020.

Inhoudsopgave

7             Cybercriminaliteit en opsporing

Jan-Jaap Oerlemans

7.1 Inleiding

7.2 Het opsporingsonderzoek en normering van opsporingsmethoden

7.2.1 De organisatie van opsporing naar cybercriminaliteit in Nederland

7.2.2 De politie

7.2.3 Openbaar Ministerie

7.2.4 Rechterlijke macht

7.2.5 De IRT-affaire

7.2.6 Stelsel van normering van bijzondere opsporingsbevoegdheden

7.3 Het IP-adres als digitaal spoor

7.3.1 Het opsporingsproces bij een IP-adres als digitaal spoor

7.3.2 Het vorderen van gegevens

7.3.3 Inbeslagname en onderzoek op gegevensdragers

7.3.4 Regels voor de doorzoeking en inbeslagname van gegevensdragers

7.3.5 De netwerkzoeking

7.3.6 Online doorzoeking

7.4 Opsporingsmethoden en de uitdaging van anonimiteit

7.4.1 Proxy- en VPN-diensten

7.4.2 Tor

7.4.3 Openbronnenonderzoek

7.4.4 Undercover bevoegdheden

7.5 Opsporingsmethoden en de uitdaging van versleuteling

7.5.1 Versleuteling in opslag

7.5.2 Versleuteling in transport

7.5.3 De hackbevoegdheid

7.6 Jurisdictie en grensoverschrijdende digitale opsporing

7.6.1 Wetgevende jurisdictie

7.6.2 Handhavingsjurisdictie

7.6.3 Unilaterale digitale opsporing

7.6.4 Toekomstige ontwikkelingen van grensoverschrijdende digitale opsporing

7.7 Verstoring van cybercriminaliteit

7.8 Tot besluit

7.9 Discussievragen

7.10 Kernbegrippen

Bijlage: Overzicht van relevante dwangmiddelen en bijzondere opsporingsbevoegdheden

Citeerwijze:

J.J. Oerlemans, ‘Cybercriminaliteit en opsporing’, p. 195-258 in: W. van der Wagen, J.J. Oerlemans & M. Weulen Kranenbarg (red.), Basisboek Cybercriminaliteit, Den Haag: Boom criminologie 2020.