Cybercrime jurisprudentieoverzicht – december 2019

Veroordeling beheerder Maxided, een mislukte strafzaak?

‘Maxided’ was een bedrijf, gevestigd in Moldavië, dat binnen de IT-beveiligingsindustrie ook wel bekend staat als ‘bulletproof hosting provider’. Een bullet proof hosting service is een dienst van een bedrijf die serverruimte verhuurt aan cliënten, waarbij hun klanten bewust de ruimte en mogelijkheden krijgen alle typen inhoud – ook illegale inhoud – aan te bieden. De naam refereert naar de ‘bescherming’ die diensten bieden tegen opsporingsdiensten en andere partijen de materiaal offline willen halen. Nederland had in deze zaak rechtsmacht, omdat (o.a.) een deel van de gehuurde servers in Naaldwijk en Amsterdam stonden.

De rechtbank merkt op het dat ‘het als medepleger opzetten en onderhouden van een ‘filesharingsdienst’ teneinde de onwettige verspreiding van inhoud door gebruikers van dienst mogelijk te maken, buiten artikel 54a Sr (oud) valt’. Er volgt vrijspraak t.a.v. van het tenlastegelegde ernstige feit van het medeplegen van het verspreiden van kinderpornografisch materiaal. Volgens de rechtbank is geen sprake van opzet, ook niet in voorwaardelijke zin, op deze gedragingen. De rechtbank vond dat het openbaar ministerie bewijs moest aandragen dat de verdachte bewust was (dat er sprake was van opzet) van het de verspreiding van kinderporno. Dat de verdachte heeft verklaard dat illegale software en (volwassenen) porno werd uitgewisseld, vormt daarvoor geen onderbouwing. Evenmin blijkt dat de verdachte betrokken is geweest bij de afhandeling van abuse-meldingen betreffende kinderporno, aldus de rechtbank. Gelet daarop is ook van voorwaardelijk opzet geen sprake.

De rechtbank Rotterdam heeft op 29 april 2019 de uitspraak (pas) op 17 oktober 2019 gepubliceerd (ECLI:NL:RBROT:2019:8067). Over de zaak werd in NRC Handelsblad gezegd dat ‘Justitie zegt geleerd te hebben van een mislukte strafzaak tegen Maxided’. Onduidelijk is wat die leerpunten zijn. Des te opmerkelijker is het dat de uitspraak niet zo snel mogelijk is gepubliceerd. Mogelijk had het OM eenvoudig gezegd meer bewijs van de verspreiding van kinderporno moeten aandragen. Het is opvallend dat wel een uitgebreide paper over Maxided is gepubliceerd met een uitgebreide analyse van de gegevens die in beslag zijn genomen in de Maxided-zaak. Zie Noorozian e.a. 2019 (.pdf): “The confiscated dataincludes over seven years of records (Jan 2011 – May 2018) on server packages on offer, transactions with customers, provisioned servers, customer tickets, pricing, and payment instruments. In addition to the confiscated systems, two men were arrested: allegedly the owner and admin of MaxiDed“. Ook twee medewerkers van het Team High Tech Crime hebben blijkbaar meegewerkt aan de paper. Waren er niet meer gegevens bruikbaar geweest voor de bewijsvoering?

Wel wordt de verdachte veroordeelt tot het gewoonte maken van schuldwitwassen. De verdachte kreeg in totaal meer dan 500.000 euro via ‘ePayments’. De verdachte had toegang tot betaalsystemen van de bedrijven (zoals Webmoney en Bitcoins), maar niet is bewezen dat ‘verdachte ook bevoegd was om over de inkomsten van deze bedrijven te beschikken’. Ten aanzien van zijn salaris moest hij redelijkerwijs vermoeden dat het geld van de ondernemingen werd verdiend met het delen van porno en software zonder toestemming van auteursrechthebbenden. Hij heeft dit feit ook bekend.

In plaats van de geëiste vijf jaar gevangenisstraf krijgt de verdachte slechts vijf maanden gevangenisstraf opgelegd, met vermindering van de tijd die hij in verzekering of voorlopige hechtenis heeft doorgebracht.

Megazaak over ‘Tikkie-fraude’

In de megazaak ‘Roetnevel’ zijn een vijftal verdachten op 5 december 2019 veroordeeld (o.a. ECLI:NL:RBROT:2019:9522) voor ‘Tikkie-fraude’. De verdachten gingen als volgt te werk. De fraudeur toonde interesse in het aangeboden product op Markplaats.nl, waarna de conversatie zich vaak voortzette via WhatsApp. Als het op de betaling van het product aankwam, vroeg de fraudeur aan het slachtoffer of hij hem eerst één cent wilde betalen via een betaalverzoek via de ‘Tikkie-betaalapp’. De fraudeur berichtte vaker te zijn opgelicht en zou op deze manier de (bank)gegevens van de verkoper willen controleren. In werkelijkheid werd het slachtoffer na het klikken op de Tikkie-link naar een phishingwebsite geleid, dat qua uiterlijk leek op de inlogpagina van zijn of haar bank.

Het slachtoffer vulde vervolgens diverse gegevens in op de phishingwebsite, zoals de gebruikersnaam en het wachtwoord van een internetbankierenaccount. Ook vulden de slachtoffers dikwijls een ontvangen (TAN-)code in. De fraudeur heeft de op de phishingwebsite ingevoerde gegevens afgevangen en overgenomen, waarmee vervolgens kon worden ingelogd op het internetbankierenaccount van het slachtoffer. Tevens werden op een mobiel toestel van de fraudeur de Mobiel Bankieren App en vaak ook de Mobiel Betalen App (voor contactloos betalen) geïnstalleerd die gekoppeld werden aan de betaalrekening van het slachtoffer. Daarmee zijn diverse betalingen gedaan, onder andere in de MediaMarkt. Een deel van die aankopen werd kort daarna in een andere vestiging geretourneerd tegen contant geld. Daarnaast werden er door middel van genoemde apps soms overschrijvingen (tussen spaar- en betaalrekeningen) gedaan.

De bewijsmiddelen zijn met name afkomstig uit de inhoud en locatiegegevens van getapte telefoongesprekken en de loggegevens van ING-bank, waaruit bijvoorbeeld blijkt dat met een nader IP-adres en ‘Device-ID’ is ingelogd op de internetbankieromgeving. Ook speelde de metadata uit een selfie-foto bestemd voor op Facebook in een van de zaken een belangrijke rol voor het koppelen van de identiteit van de verdachten aan het gebruik van de apparaten.

In deze zaak werden drie verdachten veroordeeld voor computervredebreuk, diefstal, oplichting en lidmaatschap criminele organisatie. De rechtbank overweegt dat om te kunnen spreken van een organisatie als bedoeld in artikel 140 Sr, de bestanddelen van de organisatie, oogmerk van de organisatie en deelneming aan die organisatie zijn vervuld. Even ter herhaling: onder organisatie wordt een samenwerkingsverband verstaan, met een zekere duurzaamheid en structuur tussen een verdachte en ten minste één andere persoon. Het oogmerk van die organisatie moet gericht zijn op het plegen van misdrijven. Van deelneming aan de organisatie is pas sprake als de verdachte behoort tot het samenwerkingsverband en een aandeel heeft in, of ondersteunt bij, gedragingen die strekken tot of rechtstreeks verband houden met de verwezenlijking van het oogmerk (tot het plegen van misdrijven).

Uit het dossier blijkt dat in diverse zaken meerdere personen onderdelen van de Tikkie-fraude hebben gepleegd. De personen die contact hadden met de slachtoffers, de personen die inlogden met de verkregen gegevens en de personen die de aankopen zijn gaan doen, moesten veelvuldig in een nauw verband met elkaar hebben samengewerkt om de opzet te laten slagen. De deelname aan een criminele organisatie leidde onder andere tot de hogere gevangenisstraf van 15 maanden in plaats van zes maanden. Ook moesten de verdachten een schadevergoeding van enkele duizenden euro’s betalen aan de slachtoffers van de fraude.

Veroordeling voor financiering terrorisme met cryptocurrency

De rechtbank Rotterdam heeft op 22 oktober 2019 een verdachte veroordeeld (ECLI:NL:RBROT:2019:8237) tot deelname aan een terroristische organisatie, diefstal en oplichting. De verdachte heeft met mededaders in Somaliland en Zuid-Afrika deelgenomen aan een aan IS gelieerde terroristische organisatie, die het oogmerk had om aanslagen voor te bereiden, door het werven van gelden door ontvoeringen, moord en diefstal.

De rechtbank legt uit dat van een terroristische organisatie sprake is, indien een organisatie beoogt misdrijven met een terroristisch oogmerk te plegen. Onder terroristisch oogmerk wordt ingevolge artikel 83a Sr verstaan ‘het oogmerk om (een deel van) de bevolking ernstige vrees aan te jagen, dan wel een overheid of internationale organisatie wederrechtelijk te dwingen iets te doen, niet te doen of te dulden, dan wel de fundamentele politieke, constitutionele, economische of sociale structuren van een land of een internationale organisatie ernstig te ontwrichten of te vernietigen’. Islamitische Staat (IS), voorheen Islamic State of Iraq and Shaam (ISIS) en Islamic State of Iraq and Levant (ISIL) genoemd, worden aangemerkt als een (verboden) terroristische organisatie. Deelname aan IS moet dan ook worden beschouwd als deelname aan een terroristische organisatie als bedoeld in artikel 140a Sr. Elke bijdrage aan een organisatie kan strafbaar zijn. Een dergelijke bijdrage kan bestaan uit het (mede)plegen van enig misdrijf, maar ook uit het verrichten van hand- en spandiensten.

Het onderzoek ving aan in een ontvoeringszaak, waarbij een echtpaar werd ontvoerd en om het leven werd gebracht. In de dagen na de moord is van de bankrekening van de slachtoffers contant geld opgenomen en zijn met de betaalpas van een slachtoffer goederen gekocht. Uit onderzoek naar de telecomgegevens van de telefoons van de verdachten blijkt dat medeverdachten onderling contact hebben gehad over het echtpaar, dat zij hebben aangeduid als hun “doelwit”.

In een ambtsbericht van de AIVD die in de uitspraak wordt genoemd is onder andere te lezen dat de verdachte waarschijnlijk betrokken is bij de financiële afhandeling van de ontvoering en ‘ervaring heeft met bitcointransacties’. De Nederlandse politie krijgt (uiteindelijk) de beschikking over het digitaal beslag van Zuid-Afrikaanse autoriteiten en via de FBI over het digitaal beslag uit Somaliland. Uit digitaal forensisch onderzoek bleek dat de verdachte onder andere in chatgesprekken en gesprekken via Telegram contact had met medeverdachten die betrokken waren bij de ontvoering en mensen die naar het kalifaat wilden. In één van de chatgroepen worden pro-IS berichten gewisseld. Een chat waaraan de verdachte onder een schuilnaam deelneemt gaat over een aanslag in “Sadr City” (Bagdad), waarbij meer dan 60 doden zijn gevallen. De verdachte verheugd zich over deze aanslag: “Ahhhh the explosions in Baghad was in sadr city that killed 60+ that’s like jackpot alhamdulliiah”.

Uit de bewijsvoering blijkt dat de verdachte een account opende op ‘Coinbase’  en op zoek ging naar ‘Bittrex’, een platform voor het handelen in virtuele valuta. Er vonden diverse bitcointransacties plaats, onder meer via het handelsplatform ‘Local Bitcoin’. Ook waren heeft de verdachte een account aangemaakt op naam van iemand anders, waarmee ‘xCoins bitcoinaccount’ werd aangemaakt. xCoin is een bitcoinuitwisselingsdienst, waarmee onmiddellijk bitcoins kunnen worden aangekocht door middel van credit cards of paypal accounts. Later worden er vanuit Zuid-Afrika meerdere ‘Simplex cryptocurrency-accounts’ aangemaakt en worden er drie succesvolle aankopen gedaan met de credit card van een slachtoffer. Bij deze aankopen wordt onder meer gebruik gemaakt van een IP-adres in Zuid-Afrika, dat ook kan worden gelinkt aan het xCoins-account van de verdachte.

De rechtbank komt op grond van het bovenstaande tot het oordeel dat de verdachte door het verrichten van voornoemde handelingen feitelijk een bijdrage heeft geleverd en derhalve heeft deelgenomen aan een terroristische organisatie. Onmiddellijk na zijn detentie in oktober 2017 heeft de verdachte zich verdiept in cryptocurrency en is hij samen met voornoemde personen bezig geweest om geld in te zamelen voor een op te richten trainingskamp en kalifaat, waarbij hij onder meer gebruik heeft gemaakt van de persoonsgegevens van de door zijn mededaders ontvoerde en vermoorde slachtoffer. In gezamenlijkheid heeft de verdachte met medeverdachte plannen gemaakt voor het opzetten van een trainingskamp in Somaliland en daarvoor de voorbereidingen getroffen, waarbij de verdachte met een medeverdachte heeft gesproken over de aanschaf van raketten, wapens en drones.

De verdachte wordt veroordeeld voor zes jaar gevangenisstraf, waarvan één jaar voorwaardelijk.

Hacker van iCloud accounts veroordeeld

Op 31 oktober 2019 heeft de rechtbank Den Haag een verdachte veroordeeld (ECLI:NL:RBDHA:2019:11523) tot het hacken van meerdere iCloudaccounts. De bekennende verdachte pleegde computervredebreuk door de beveiligingsvragen bij iCloudaccounts te raden. Vervolgens gebruikte de verdachte het programma ‘iPhone Backup Extractor’ om een back-up van het gehele account te maken. Via internet is de verdachte in contact gekomen met medeverdachte, met wie hij gegevens over die iCloud-accounts en de inhoud daarvan heeft uitgewisseld via Skype en via het programma ‘Gigatribe’. Ook heeft hij de Dropboxaccount van de vriend van een slachtoffer gehackt. De gesprekken met medeverdachte waren belangrijk voor de bewijsvoering.

De verdachte heeft naaktfoto’s en bewerkte foto’s op internet geplaatst met daarbij berichten als “email me voor meer” met het e-mailadres van een slachtoffer. Daarmee is de verdachte volgens de rechtbank ook schuldig aan laster (262 Sr) en belediging (266 Sr). Ten slotte is de verdachte veroordeelt voor het bezit tot kinderporno. De verdachte krijgt een zes maanden gevangenisstraf opgelegd, waarvan vijf voorwaardelijk. Ook moet hij 1000 euro schadevergoeding aan de slachtoffers betalen.

Strafvermindering na onrechtmatige doorzoeking smartphone

Het Hof Amsterdam heeft op 23 oktober 2019 in een zaak (ECLI:NL:GHAMS:2019:4341) strafvermindering toegekend als sanctie op een vormverzuim bij het doorzoeking in een smartphone.

Het hof overweegt dat de telefoon van de verdachte via een vordering tot uitlevering is verkregen. Tijdens het opsporingsonderzoek naar een medeverdachte waren veelzeggende chatgesprekken naar voren waren gekomen m.b.t. kinderpornografisch materiaal, zoals “ik heb een slaafje van 15! dat voorlopige mijn camslaafje wordt”.

De wijze waarop de Huawei smartphone van de verdachte is onderzocht leverde een meer dan beperkte inbreuk op de persoonlijke levenssfeer van de verdachte op. Er was echter geen toestemming van een officier van justitie of rechter-commissaris verkregen. Naar het Smartphone-arrest van de Hoge Raad (HR 4 april 2017, ECLI:NL:HR:2017:584) is dat wel vereist.

De verdachte is in eerste aanleg door de rechtbank Noord-Holland vrijgesproken van het ten laste gelegde verspreiden van kinderpornografische afbeeldingen. Het Hof Amsterdam acht het bezit van drie kinderpornografische bestanden wel bewezen en veroordeelt de verdachte tot een voorwaardelijke gevangenisstraf van 6 maanden, een proeftijd van 3 jaren en de 240 uur taakstraf.

Veroordeling voor grootschalig witwassen met bitcoins

De rechtbank Overijssel heeft op 22 oktober 2019 een verdachte veroordeeld (ECLI:NL:RBOVE:2019:3787) voor het medeplegen van gewoontewitwassen met een grote hoeveelheid bitcoins. De verdachte handelde in bitcoins en trof verkopers van bitcoins bij een bedrijf in Landgraaf.

De verdachte adverteerde op Marktplaats.nl met de aankoop en verkoop van bitcoins tegen een veel hogere commissie van 4 of 5% dan de 0,35% dat volgens de rechtbank gebruikelijk is bij reguliere bitcoinwisselkantoren. Voor het omwisselen van bitcoins naar giraal geld werd gebruik gemaakt van drie bitcoinexchanges. Het ontvangen geld werd gestort op verschillende bankrekeningen van de verdachte en zijn echtgenote. In totaal werd op de onderzochte bankrekeningen € 3.594.634,56 geboekt, afkomstig van bitcoinexchanges. Hiervan werd in totaal € 3.416.150,14 contant opgenomen.

De meeste bitcoins waren afkomstig van een in 2017 neergehaalde darkweb market. De verdachte heeft geen persoonsgegevens gevraagd van zijn klanten en geen onderzoek verricht naar de herkomst en wist van de illegale herkomst. Hij garandeerde de anonimiteit van zijn klanten door af te spreken op een openbare plaats en een aanzienlijk hogere commissie rekende. Bovendien was de verdachte in bezit van een boekje dat hij als leidraad gebruikte, waarin stond dat er risico’s waren verbonden aan deze handel. Ook werd hij gewaarschuwd door de diverse banken waar de verdachte bankrekeningen had. De verdachte wordt veroordeeld tot 34 maanden gevangenisstraf.

Op 13 december 2019 heeft de rechtbank Oost-Brabant een verdachte veroordeeld (ECLI:NL:RBOBR:2019:7097) voor drugshandel via het dark web en het voorhanden hebben van drugs. Tijdens de doorzoeking in de woning is drugs gevonden, verpakkingsmateriaal en een sealmachine, een PGP-telefoon en is een groot contant geldbedrag in een keukenkastje aangetroffen. Tijdens de doorzoeking zijn twee externe harde schijven in beslag genomen met daarop verschillende documenten, waaronder prijslijsten van verschillende soorten drugs, inloggegevens voor websites op het darkweb en administratie van verschillende orders in de periode van 4 december 2017 tot en met 14 augustus 2018 die naar adressen over de gehele wereld zijn verzonden. Daarmee acht de rechtbank drugshandel en het illegaal bezit van de drugs bewezen.

De opbrengsten van de drugshandel zijn uitbetaald in bitcoins, die vervolgens zijn omgezet in giraal geld. Daarvoor is niet alleen de eigen bankrekening van verdachte gebruikt, maar ook rekeningnummers van een katvanger. Vervolgens zijn die gestorte bedragen grotendeels opgenomen en – nu niet blijkt van het tegendeel – gaat de rechtbank ervan uit dat die bedragen ook zijn uitgegeven. De verdachte heeft ook erkend dat hij opgenomen bedragen heeft besteed aan vaste lasten en boodschappen. Daarmee heeft verdachte zich wat betreft de opgenomen bedragen ook schuldig gemaakt aan het witwassen van de opbrengst van zijn drugshandel. De verklaring van verdachte dat de geldopnames in verband stonden met zijn handel in bitcoins  in opdracht van derden die hun winsten in euro’s uitgekeerd wilden zien, acht de rechtbank niet aannemelijk geworden. De verdachte wordt ook veroordeeld voor het witwassen van bijna 150.000 euro.

De verdachte krijgt een vier jaar gevangenisstraf opgelegd.

Digitaal bewijs in strafzaken

Van oktober t/m december 2019 zijn verschillende rechtszaken geweest waarbij digitaal bewijs een rol speelt. De rechtbank Overijssel veroordeelde op 29 oktober 2019 bijvoorbeeld een verdachte veroordeeld (ECLI:NL:RBOVE:2019:3958) voor een geweldadige overval. Het slachtoffer dacht dat hij via een dating app (Random Chat) een afspraak had met een meisje, maar in werkelijkheid wachtte er een groepje mannen op hem die hem onder bedreiging van wapens dwongen om onder andere zijn portemonnee en telefoon te geven.

Daar bleef het voor het slachtoffer helaas niet bij. Het slachtoffer heeft driemaal geprobeerd te pinnen, onder de bedreiging dat ‘zijn penis zou worden afgesneden’. Nadat hij zijn bankpas en pincode moest afstaan is nog diezelfde nacht vijf keer 100 euro van de bankrekening opgenomen.

Op grond van de afbeeldingen, berichten en het videofragment die op de telefoon van de verdachte is een van de daders geïdentificeerd. Aan de hand van de metadata kon worden afgeleid op welk tijdstip foto’s waren gemaakt. Ook werden berichten verstuurd over, onder andere, het ophogen van het limiet van slachtoffer om de pintransacties mogelijk te maken. De verachte moet een schadevergoeding betalen van bijna 3.400 euro en nog 30 dagen jeugddetentie uitzitten van een eerder opgelegde straf. Ook krijgt hij een gevangenisstraf opgelegd van 27 maanden.

Op 28 november 2019 heeft de rechtbank Amsterdam een verdachte veroordeeld (ECLI:NL:RBAMS:2019:8995) voor een gewelddadige overval. Via Markplaats maakte de verdachte een afspraak met het slachtoffer voor de aankoop van een duur horloge (6300 euro), waarna een woningoverval plaatsvond. De verdachten bedreigden het slachtoffer met een vuurwapen en duwde hem op te grond, in de nabijheid van zijn vijfjarige zoontje. Vervolgens moest hij zijn horloge, iPhone X en Macbook afgeven.

In de uitspraak is te lezen dat het IP-adres kon worden gekoppeld aan het account van de verdachte. Het verweer dat het Wifi-netwerk van de verdachte een groot bereik had (15 meter buiten de woning) en daarom onvoldoende is voor de bewezenverklaring wordt verworpen. De rechtbank merkt op dat het bericht op Marktplaats kan worden gekoppeld aan de telefoon van de verdachte op grond van een (door Marktplaats gegenereerde) unieke code. Die bevindingen vragen om een verklaring, die door de verdachte niet wordt gegeven. De verklaring van de verdachte dat hij niet weet welke persoon dit kan hebben gedaan, acht de rechtbank onaannemelijk. De verdachte wordt veroordeeld voor een gevangenisstraf van 25 maanden, waarvan 8 maanden voorwaardelijk en meer dan 8000 euro schadevergoeding, wegens medeplichtigheid aan de woningoverval.

Op 4 december 2019 heeft de rechtbank Zeeland-West-Brabant een verdachte veroordeeld (ECLI:NL:RBZWB:2019:5403) voor doodslag (door een schot door het hoofd van het vrouwelijke slachtoffer in de nabijheid van haar vierjarige zoon) en verboden wapenbezit.

Het wapen is in deze trieste zaak niet daadwerkelijk aangetroffen, maar wordt bewezen verklaard op grond van de verklaring van de verdachte (dat het om een ‘9mm CZ 75 SP01 Shadow gaat’). Dit wordt ondersteund door de historische internetgegevens van de inbeslaggenomen telefoon van een ander persoon. Daar is uit naar voren gekomen dat er zoekopdrachten zijn ingegeven in Google met soortgelijke vuurwapens en ter zitting heeft verdachte verklaard dat hij waarschijnlijk degene is geweest die dat heeft opgezocht, omdat hij toen geen smartphone had. De verdachte heeft bovendien verklaard dat hij het pistool op die bewuste dag bij zich droeg, toen hij in de woning van het was.

De verdachte wordt veroordeeld voor 12 jaar gevangenisstraf.
Annotatie Hansa Market

Posted on 01/11/2019 op Oerlemansblog

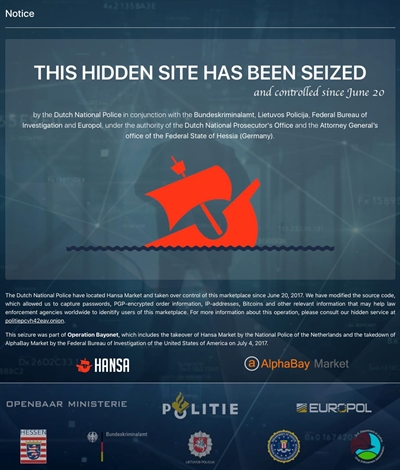
De digitale infiltratieoperatie op de darknet market ‘Hansa’ is uniek. Tijdens deze operatie heeft de Nederlandse politie onder leiding van het openbaar ministerie een darknet market overgenomen en 27 dagen lang gerund, teneinde bewijs te verzamelen over de verkopers en kopers op de markt.

Deze zaak van de rechtbank Rotterdam (ECLI:NL:RBROT:2019:5339) zaak betreft een veroordeling van één van de verkopers op het darknet market. De advocaat van de verdachte voert aan dat de infiltratieoperatie onrechtmatig was. In deze annotatie (.pdf) ga ik uitvoerig in op de juridische basis voor een digitale infiltratieoperatie en plaats ik een paar kritische kanttekeningen bij het gebrek aan andere verweren in deze zaak.

De feiten

Hansa is een darknet market waarop grootschalig werd gehandeld in voornamelijk drugs, zoals XTC, cocaïne, speed en amfetamine. Darknet markets zijn online handelsplaatsen die verkopers (‘vendors’) en kopers (‘buyers’) bij elkaar brengen. De handelsplaatsen zijn slechts via een bepaald protocol bereikbaar, in dit geval via het Tor netwerk. Tor zorgt ervoor dat het IP-adres van de handelsplaats en de bezoekers verborgen blijven en versleuteld het netwerkverkeer. Gesprekken tussen kopers en verkopers worden vaak versleuteld door middel van het ‘Pretty Good Privacy’-programma (PGP) en betalingen worden verricht door middel van cryptocurrencies, zoals Bitcoin en Monero. De bestelde producten worden per pakketpost afgeleverd op het gewenste adres.

De verdachte is veroordeeld voor het witwassen van bitcoins, die gekoppeld waren aan debet-, credit- en prepaidcards, en vervolgens werden omgewisseld bij een Bitcoin-uitwisselingkantoor voor in totaal meer dan 800.000 euro. Ook heeft de verdachte samen met anderen meer dan 22.000 bestellingen afgeleverd. De drugs werden verstopt in speciaal met 3D-printers geprinte verpakkingen als make-updoosjes. De hoofdverdachte wordt veroordeeld tot vijf jaar gevangenisstraf.

De rechtbank legt in het vonnis uit dat onder het bevel van een officier van justitie de infiltratiebevoegdheid in artikel 126h Wetboek van Strafvordering (Sv) is ingezet. De rechtbank omschrijft helder op welke wijze de darknet market is overgenomen:

“(…) de infrastructuur van Hansa Market naar Nederlands grondgebied geëmigreerd en is Hansa Market heimelijk en ongewijzigd door het onderzoeksteam overgenomen met als doel wachtwoorden, berichten, orderinformatie en bitcoins niet-versleuteld af te vangen teneinde verdachten te identificeren en illegale goederen in beslag te nemen. Het onderzoeksteam fungeerde daarbij als beheerder van Hansa Market, reageerde op verzoeken van kopers, nam deel aan berichtenverkeer, onderhield contacten en verrichtte een aantal pseudokopen.”

Verweer van advocaat en commentaar

De advocaat van de verdachte voert aan dat het overnemen en beheren van de site geen wettelijke basis heeft, de verdediging geen zicht heeft verkregen in de wijze waarop de infiltratie heeft plaatsgevonden, en niet te controleren is of het optreden van de opsporingsambtenaren rechtmatig was en of voldaan is aan de proportionaliteitseis. De verdediging stelt dat daarom het openbaar ministerie niet-ontvankelijk dient te worden verklaard in de vervolging van de verdachte.

De rechtbank oordeelt dat ‘het overnemen en beheren van de website valt onder de bijzondere opsporingsbevoegdheid van infiltratie in de zin van artikel 126h Sv’ (zie rechtsoverweging 3.1 uit de uitspraak). Daaruit bestaat dan ook de gehele motivering van de rechtbank ten aanzien van het eerste verweer, wat wel érg summier is. De rechtbank had kunnen verwijzen naar de wetsgeschiedenis van de Wet bijzondere opsporingsbevoegdheden waarin al in 1997 duidelijk werd aangegeven dat infiltratie ook op internet mogelijk is. Ook lag het voor de hand dat de rechtbank nog eens de achtergrond van de bevoegdheid aanhaalde. Infiltratie is namelijk bedoeld om te participeren in een criminele organisatie teneinde bewijsmateriaal over strafbare feiten te verzamelen. Het is daarbij mogelijk dat (geautoriseerde) strafbare feiten worden gepleegd. De overname en het beheer van de website voor 27 dagen lang, wordt aldus geplaatst onder de bijzondere opsporingsbevoegdheid van infiltratie. Uit het vonnis wordt niet duidelijk of Nederlandse opsporingsambtenaren ook de online identiteit (het account) van de oorspronkelijke ‘administrators’ (beheerders) van de darknet market hebben overgenomen (zie hierover dit – uitstekende – artikel van Wired). Die handeling is mogelijk onderdeel van de inzet van de infiltratiebevoegdheid, maar het is bijvoorbeeld interessant om te weten of de accountovername op vrijwillige basis plaatsvond.

Uitlokking?

De rechtbank oordeelt tevens, terecht meen ik, dat er geen sprake is van uitlokking. De rechtbank past de gebruikelijke toets toe of de verkopers en kopers door de overname niet tot andere strafbare feiten zijn gebracht door het onderzoeksteam, dan waarop hun opzet reeds was gericht (zie ook HR 29 juni 2010, ECLI:NL:HR:2010:BL0613). Met de geruisloze overname van Hansa Market heeft het onderzoeksteam de bestaande situatie in zoverre ongewijzigd voortgezet. Niet is gebleken dat verkopers (of kopers) door de overname, dan wel door het handelen van het onderzoeksteam, zijn gebracht tot het begaan van andere strafbare feiten dan waarop hun opzet reeds van tevoren was gericht. Het toelaten van nieuwe vendors en aanbieden van een korting bij personen bij wie al het opzet bestond om te handelen in verdovende middelen op deze specifieke en verborgen website, past volgens de rechtbank eveneens in dit kader en kan dan ook niet worden gekwalificeerd als uitlokking.

Over de transparantie van de infiltratieoperatie oordeelt de rechtbank dat voldoende valt te controleren of is voldaan aan de eisen van proportionaliteit en subsidiariteit. Het strafdossier bevat een aanvullend proces-verbaal  waarin inzicht in de werkwijze van de opsporingsambtenaren tijdens de infiltratie wordt verschaft. De rechtbank overweegt daarbij in het kader van de subsidiariteit, naar mijn mening terecht, dat ‘enkel het in beslag namen van servers van illegale marktplaatsen eerder niet heeft geleid tot een effectieve verstoring van de handel in verdovende middelen, maar tot een verplaatsing hiervan met behoud van de digitale structuur bij de verkopers op een andere website (het zgn. ‘waterbedeffect’)’. De operatie was namelijk opgezet in samenwerking met de FBI. De FBI heeft eerst de darknet market ‘Alphabay’ ontmanteld. De kopers en verkopers migreerden toen naar ‘Hansa Market’. Op dat moment heeft de Nederlandse politie en het openbaar ministerie de markt overgenomen en 27 dagen lang beheerd teneinde bewijs te verzamelen. Met deze infiltratieactie is het wel mogelijk gebleken de identiteit van verkopers en kopers te achterhalen en eventuele criminele tegoeden van hen in beslag te nemen. De aard en ernst van de strafbare feiten, de onmogelijkheid langs andere weg het bewijs te verzamelen en de begrensde periode van de inzet van het opsporingsmiddel, maakt in combinatie met elkaar dat is voldaan aan de proportionaliteit- en subsidiariteitseis, aldus de rechtbank.

Toch zal de proportionaliteitstoets niet eenvoudig zijn geweest. Hansa Market had naar verluid in totaal meer dan 3600 dealers en in totaal 420.000 bezoekers. Volgens een achtergrondartikel in Wired op basis van een interview met betrokken opsporingsambtenaren waren er op enig moment 5000 bezoekers per dag op de drugsmarkt en vonden ongeveer 1000 bestellingen per dag plaats tijdens het beheer van de Nederlandse autoriteiten. In totaal zouden minstens 10.000 adressen van gebruikers van de darknet market zijn vastgelegd. Hoe weegt de noodzaak tot de inzet van de bijzondere opsporingsbevoegdheid van infiltratie, vermoedelijk in combinatie met andere bijzondere opsporingsbevoegdheden zoals een netwerkzoeking en de telecommunicatietap, op tegen de privacy-inbreuk van die duizenden betrokkenen? In de uitspraak staat bijvoorbeeld in rechtsoverweging 5.3.2 dat tijdens een doorzoeking computers werden aangetroffen die waren ingelogd op een server in Parijs met toezicht tot een ander darknet market (“Dream Market”). In het eerder aangehaalde artikel van Wired staat bijvoorbeeld ook: “The NHTCU officers explained how, in the undercover work that followed, (…),  even tricked dozens of Hansa’s anonymous sellers into opening a beacon file on their computers that revealed their locations”.  Ook zijn naar verluidt de instellingen van de (programmeercode van) de  website gewijzigd, zodat wachtwoorden en geolocatiegegevens in de foto’s van gebruikers van de website zijn vastgelegd.

Rechterlijke toets?

Hieraan gerelateerd bestaat de vraag of het wenselijk is deze toets slechts bij een officier van justitie te beleggen. Het Europees Hof van de Rechten voor de Mens (EHRM) acht de betrokkenheid van een rechter(-commissaris) in undercoveroperaties als het meest geschikt, maar acht ook toezicht van een officier van justitie mogelijk als er voldoende procedures en waarborgen zijn (zie bijvoorbeeld EHRM 4 november 2010, ECLI:CE:ECHR:2010:1104JUD001875706, par. 50 (Bannikova/Rusland), EHRM 23 oktober 2014, ECLI:CE:ECHR:2014:1023JUD005464809, par. 53, (Furcht/Duitsland) en EHRM 28 juni 2018, ECLI:CE:ECHR:2018:0628JUD003153607, par. 45 (Tchokhonelidze/Georgië). Procedures en waarborgen kunnen bijdragen aan het ondervangen van bepaalde risico’s omtrent de integriteit van een dergelijk onderzoek, bijvoorbeeld het risico dat een undercoveragent zich bezighoudt met zelfverrijking of criminele activiteiten die verder gaan dan oorspronkelijk met een officier van justitie zijn afgesproken. Wellicht zag de advocaat geen heil in dit verweer en speelt hierbij mee dat in Nederland bij infiltratieacties nog een extra toets door de Centrale Toetsingscommissie van het Openbaar Ministerie plaatsvindt.

Doorlaatverbod?

De advocaat van de verdachte stelt verder geen verweer in met betrekking tot het doorlaatverbod uit 126ff Sv, wellicht omdat de schutznorm niet van toepassing is en het verweer waarschijnlijk geen voordeel voor de verdachte oplevert (zie bijvoorbeeld HR 2 juli 2002, ECLI:NL:HR:2002:AD9915). De politie en openbaar ministerie mogen in principe geen drugs doorlaten op de markt en moeten tot inbeslagname van de drugs overgaan, tenzij een zwaarwegend opsporingsbelang prevaleert en de Centrale Toetsingscommissie schriftelijk instemt. Uit nieuwsberichten (zoals deze uit Trouw) is af te leiden dat het openbaar ministerie zich heeft ingespannen pakketverzendingen met drugs tegen te houden. De vraag blijft bijvoorbeeld wel hoe dat in zijn werking ging met de levering van drugs vanuit andere landen. Het vonnis gaat hier verder niet op in.

Conclusie

Het bovenstaande in overweging nemende, kan worden geconcludeerd dat de digitale infiltratieactie op Hansa Market door de Nederlandse politie en het openbaar ministerie een klinkend succes is geweest. De infiltratieoperatie wordt rechtmatig verklaard en daar is in beginsel veel voor te zeggen.

Wel is de rechtbank summier in de motivering van de uitspraak, wordt geen verweer gevoerd met betrekking tot tal van andere bevoegdheden die vermoedelijk zijn ingezet en is het opvallend dat de advocaat niet is ingegaan op het doorlaatverbod. De Hansa-zaak laat de potentiële schaal en technische complexiteit van een dergelijke operatie zien en de lastige overwegingen die hierbij spelen, in het bijzonder met betrekking tot de proportionaliteit.

Ten slotte op deze plaats nog een persoonlijke observatie: het is opvallend dat tot nog toe zo weinig door andere juristen is geschreven over deze operatie. Het is bij uitstek een zaak met interessante juridische discussies (zie ook de opmerking van officier in deze video op 5:50 min). Zou het te technisch zijn voor de gemiddelde jurist of is de zaak simpelweg aan de aandacht ontsnapt? Het is interessant om te zien welke veroordelingen er mogelijk nog komen en welke online undercover operaties in de toekomst zullen volgen.

Privacy en bulkinterceptie in de Wiv 2017

Posted on 14/08/2019 op Oerlemansblog

Samen met mijn collega Mireille Hagens heb ik het artikel ‘Privacy en bulkinterceptie in de Wiv 2017’ geschreven voor het themanummer van ‘Privacy’ van Ars Aequi. In het artikel gaan we uitgebreid in op de bijzondere bevoegdheid tot het in bulk tappen van communicatie (‘bulkinterceptie’); in de Wet op de inlichtingen- en veiligheidsdiensten 2017 ‘onderzoeksopdrachtgerichte interceptie’ genoemd.

In het artikel leggen we uit hoe het stelsel van onderzoeksopdrachtgerichte interceptie precies is geregeld, met daarbij speciale aandacht voor de bijzondere bevoegdheid van ‘geautomatiseerde data-analyse’ als onderdeel daarvan. Ook bespreken we welke waarborgen daarbij in de Wiv 2017 zijn voorzien voor de rechtsbescherming van burgers en hoe deze zich verhouden tot de jurisprudentie van het Europees Hof voor de Rechten van de Mens (EHRM) over bulkinterceptie. De zaken Big Brother Watch e.a. en Centrum för Rättvisa (2018), waarin het EHRM zich baseert op eerdere jurisprudentie zoals de Grote Kameruitspraak in Roman Zakharov (2015), krijgen in onze analyse daarbij de meeste aandacht. Zie ook mijn eigen analyse van de big Brother Watch-zaak in mijn annotatie.

Stevige regeling voor bulkinterceptie

In ons artikel constateren wij dat voor onderzoeksopdrachtgerichte interceptie de Wiv 2017 sterke waarborgen biedt, waaronder het getrapte systeem van voorafgaande toestemming door de minister en de toetsing hiervan door de Toetsingscommissie Inzet Bevoegdheden (TIB) voor de interceptie zelf, maar ook voor de optimalisatie van het interceptieproces en de nadere analyse van de onderschepte gegevens uit interceptie.

Het stelsel voor onderzoeksopdrachtgerichte interceptie voldoet daarmee aan een belangrijk kritiekpunt in de Big Brother Watch-zaak over voorafgaande toestemming en toezicht op de nadere analyse van de gegevens met het oogmerk om kennis te nemen van de inhoud (het selectieproces). Overigens bestaat de mogelijkheid dat de Grote Kamer van het EHRM, waar deze zaak nu voorligt, tot een ander oordeel komt over bulkinterceptie als bijzondere bevoegdheid. De resultaten van onze analyse kunnen daardoor wijzigen, maar dat is niet onze verwachting.

Knelpunt: geautomatiseerde data-analyse

Als knelpunt in de Wiv 2017 identificeren wij de beperkte reikwijdte van de regeling voor de bijzondere bevoegdheid tot geautomatiseerde data-analyse. In de bovengenoemde EHRM-zaken legt het Hof goed uit dat dat de analyse van metadata uit telecommunicatie een zware inmenging in het recht op privacy van de betrokkenen kan inhouden. De reden is dat metadata gevoelig kan zijn, omdat het onder meer informatie kan bevatten over de identiteit van beide communicerende partijen, hun contacten, hun geolocatie en gebruikte apparatuur. Bij de opslag en analyse van deze gegevens in bulk wordt de inmenging in het recht op privacy groter, omdat het daarmee mogelijk is de contacten van een persoon, bewegingen en locaties, internetgeschiedenis en communicatiepatronen in kaart te brengen (zie par. 353-355 uit Big Brother Watch e.a)).

Geautomatiseerde data-analyse krijgt om deze reden ook een specifieke regeling in artikel 50 Wiv 2017, maar nog weinig aandacht gekregen in de literatuur. Wij wijzen er in het artikel op dat de bijzondere bevoegdheid slechts geldt voor de metadata-analyse van gegevens uit onderzoeksopdrachtgerichte interceptie (en geen andere bevoegdheden) met het doel om personen of organisaties te identificeren (en niet voor andere doelen). Het zou duidelijk moeten zijn welke data-analyses dan precies buiten de regeling van artikel 50 lid 1 sub b jo lid 4 Wiv 2017 vallen. Tot dusver is dat echter nog onduidelijk, mede door een gebrek aan nadere duiding in de toelichting op de wet.

De CTIVD en de TIB hebben in 2018 aangegeven dat de bijzondere bevoegdheid ook voor analyse van metadata afkomstig uit andere bevoegdheden zou moeten gelden. De ministers van Binnenlandse Zaken en Koninkrijksrelaties en Defensie hebben daarentegen in hun reactie (brief en  bijlage (.pdf)) aangegeven dat de bevoegdheid slechts zou moeten gelden in gevallen waarbij de analyse tot een ‘substantiële privacy-inbreuk’ leidt.

Meenemen in de evaluatie Wiv 2017?

Het is interessant om te zien of de bijzondere bevoegdheid van geautomatiseerde data-analyse in de evaluatie van de Wiv 2017 wordt meegenomen en mogelijk een andere invulling krijgt. Het onderwerp is in het nieuwe wetsvoorstel ‘Wijzigingswet Wiv 2017’ in ieder geval niet meegenomen. De evaluatie moet overigens voor 1 mei 2020 van start gaan en hiervoor moet nog een commissie worden ingesteld.

Cybercrime jurisprudentieoverzicht – augustus 2019

Posted on 11/08/2019 op Oerlemansblog

“Een webshop voor drugs!”

Met een vonnis “nieuwe stijl” heeft de rechtbank Rotterdam op 16 juli 2019 een verdachte veroordeeld (ECLI:NL:RBROT:2019:5630) voor drugshandel via het darkweb en het aanwezig hebben van de illegale handelsvoorraad. De verdachte heeft naar schatting meer dan 500 kg drugs verkocht en miljoenen omzet gehad. De bedenker, organisator en leidinggevende van het “bedrijf” krijgt zeven jaar gevangenisstraf opgelegd. In een afzonderlijk ontnemingsvonnis wordt bovendien ruim 1 miljoen euro afgenomen.

Het vonnis in deze zaak is op een nieuwe manier opgebouwd. Direct wordt een samenvatting van de zaak gegeven en de lezer kan aan de hand van een leeswijzer snel naar het hoofdstuk gaan waar de interesse naar uitgaat.

Als voorbeeld van deze nieuwe stijl is de nieuwe kop ‘Illustratie’ in het vonnis aardig om te lezen:

“Een webshop voor drugs! De overeenkomsten in de bedrijfsvoering tussen legale internetgiganten en de darkwebwinkel in hard- en softdrugs van de verdachte dringen zich op. Ook in zijn ‘internetbedrijf’ met meerdere ‘medewerkers’ was het iedere dag raak met online bestellingen, inpakken, verzending, levering, planning en voorraadbeheer. Het assortiment was groot. Bijna iedere populaire drug en zelfs grondstoffen voor drugs waren met één klik te bestellen en met PostNL zo bij je in huis. Ongewild en ongemerkt werd PostNL zo een internationale distributeur van Nederlandse drugs.

Nieuw arrest over doorzoeken van gegevens op smartphone

In een nieuw arrest (ECLI:NL:HR:2019:1079) over de rechtmatigheid van onderzoek aan een smartphone van 9 juli 2019 herhaalt de Hoge Raad het beoordelingskader over onderzoek aan inbeslaggenomen elektronische gegevensdragers en geautomatiseerde werken uit het smartphone-arrest (ECLI:NL:HR:2017:584).

In deze zaak was de gehele inhoud van de mobiele telefoon van de verdachte en de bij die telefoon behorende SD-kaart gekopieerd en veiliggesteld voor nader onderzoek. Tijdens het daaropvolgende onderzoek zijn alle foto’s en video’s onderzocht. Het Hof Arnhem-Leeuwarden vond dat “de politie selectief is geweest in het onderzoek aan de telefoon”, maar de Hoge Raad gaat daar niet in mee en acht dit oordeel onvoldoende gemotiveerd. Het verweer dat vervolgens tot bewijsuitsluiting moet worden overgegaan, volgt de Hoge Raad niet en verwerpt dit verweer.

Persoonlijk vind ik het nogal wiedes dat een onderzoek aan ‘alle foto’s en video’s’ niet “selectief” is en meer dan geringe inbreuk op het recht op privacy met zich meebrengt. Maar goed, de waardeoordelen van rechters m.b.t. het recht op privacy en onderzoek aan smartphones verbazen mij helaas wel vaker..

Bewijs van Google en telecommunicatie

In een opmerkelijke moordzaak is een vrouw op 11 juli door de rechtbank Noord-Nederland veroordeeld (ECLI:NL:RBNNE:2019:2986) voor de moord op haar man. De zaak is interessant, omdat de zaak sterk leunt op digitaal bewijs afkomstig uit de mobiele telefoon van de verdachte en het slachtoffer. Journalist Huib Modderkolk heeft over deze zaak een leuk artikel in de Volkskrant geschreven.

De verdachte heeft zich schuldig gemaakt aan moord op haar echtgenoot, vader van hun drie jonge kinderen. Het slachtoffer is doelbewust naar een weiland gelokt waar hij is doodgeslagen met een hard voorwerp. Uit de bewijsoverwegingen blijkt uit onder andere telecomgegevens en de gebruikersactiviteiten en locatiegegevens van het Google-account van de verdachte, dat zij op het moment van de moord vlakbij het delict worden gelokaliseerd (een weiland ter hoogte van de Bûterwei). Uit de gegevens van het Google-account van het slachtoffer kon een telecomdeskundige precies het moment afleiden waarbij de mobiele telefoon in beweging was en later tot stilstand kwam (vermoedelijk door de klap met het een hard voorwerp), bij het weiland waar het slachtoffer later is gevonden.

De verdachte heeft het slachtoffer met voorbedachte rade van het leven heeft beroofd. Zij heeft volgens een vooropgezet plan het slachtoffer naar de Bûterwei laten komen, zij heeft hem daar ontmoet en is met hem het weiland ingelopen, waar hij vervolgens op gewelddadige wijze om het leven is gebracht. De rechtbank veroordeelt de verdachte tot de gevorderde gevangenisstraf van 20 jaar.

Rechtbank laat opnieuw gebruik Ennetcom-data toe

De rechtbank Gelderland heeft op 26 juli 2019 een verdachte 15 jaar gevangenisstraf opgelegd voor moord. De uitspraak (ECLI:NL:RBGEL:2019:2833) is interessant, omdat in deze zaak (wederom) wordt geoordeeld dat de politie en het openbaar ministerie gebruik mogen maken van bewijs op de server van ‘Ennetcom’, waarop verstuurde berichten met ‘PGP-telefoons’ zijn bewaard waarvan criminelen veel gebruik maakten. In deze duidelijke uitspraak overweegt de rechtbank iets uitgebreider welke wettelijke regeling voorhanden is.

De rechtbank stelt ‘met de verdediging en de officieren van justitie vast dat het Wetboek van Strafvordering, noch enige andere wet, een procedure kent tot het afgeven van een machtiging, zoals door de Canadese rechter wordt geëist’ voor het onderzoeken van de gevorderde gegevens. De Canadese rechter had eenvoudig gezegd als voorwaarde bij het verstrekken van de gegevens aan Nederland opgenomen dat als de gegevens ook voor andere opsporingsonderzoeken worden gebruikt, daarvoor een Nederlandse rechter een machtiging moet geven. Het openbaar ministerie heeft ervoor een gekozen de rechter-commissaris deze mogelijkheid te geven op grond van artikel 181 jo artikel 179 Sv. Voor de inhoudelijke toetsing van de vordering heeft de rechter-commissaris aansluiting gezocht bij artikel 126ng Sv, de bepaling die een vordering van opgeslagen gegevens bij aanbieders van elektronische communicatieaanbieders mogelijk maakt. De rechtbank gaat hiermee akkoord, mede omdat zulke zware voorwaarden gelden voor de inzet van de bijzondere opsporingsbevoegdheid en deze als waarborg fungeren.

De verdediging stelt dat de rechten van de verdediging in het kader van een recht op een eerlijk proces in de zin van artikel 6 EVRM niet voldoende worden gerespecteerd, omdat zij (1) niet alle informatie over de gebruikte technieken hebben ontvangen, (2) de belangrijkste getuige over de technische aspecten niet heeft kunnen bevragen en (3) een ‘wezenlijke informatieachterstand’ had bij het horen van verbalisanten en getuigen.

De rechtbank reageert hierop door voorop te stellen dat ‘verdediging geen onbeperkt recht heeft op het ontvangen van alle informatie waarom zij verzoekt. Slechts die informatie die relevant is voor enige in de strafzaak te nemen beslissing moet in het dossier worden gevoegd’. De rechten van de verdediging zouden wel voldoende zijn nagekomen, omdat naast het strafdossier ook relevante stukken uit het desbetreffende onderzoek ‘26DeVink’ zijn verstrekt, alle beschikbare Ennetcom-data over de door de politie aan verdachte toegeschreven e‑mailaccounts op cd-rom hebben verstrekt en de verdediging in de gelegenheid is gesteld zelf onderzoek te doen in de datasets.

Veroordeling bommelding Amsterdam CS en bezit hacksoftware

Het Hof Amsterdam heeft op 23 juli 2019 een verdachte veroordeeld (ECLI:NL:GHAMS:2019:2749) voor valse bommelding op het Centraal Station van Amsterdam, bedreiging, creditcardfraude (voor slechts 40 euro) en het voorhanden hebben van hacksoftware. De minderjarige verdachte krijgt voorwaardelijke gevangenisstraf en een taakstraf opgelegd en houdt daarmee de opgelegde straf van de rechtbank Amsterdam in stand. Het Hof overweegt daarbij de valse bommelding onnodig veel politiecapaciteit heeft gekost en gevoelens van angst en onveiligheid inde maatschappij heeft veroorzaakt.

In de onderliggende uitspraak van de rechtbank Amsterdam (ECLI:NL:RBAMS:2019:117) zijn meer interessante feiten te vinden. De verdachte heeft via een gehackt Facebookaccount de volgende melding geplaatst:

“Vandaag om 1 uur zal Amsterdam Centraal niet meer staan en zullen alle mensen die er bij waren niet meer onder ons zijn. NOS Politie Amsterdam er zullen vershillende (sic!) explosieven tot ontploffing worden gebracht.”

Via het Facebookaccount kon het IP-adres worden achterhaald waarvandaan het bericht was geplaatst. De naam en adresgegeven van de abonneehouder bij KPN zijn gevorderd en op basis van die informatie heeft huiszoeking plaatsgevonden. Via het Facebookaccount kon het IP-adres achterhaald worden, waar vanaf het bericht was geplaatst. De naam en adresgegeven van de abonneehouder bij KPN zijn gevorderd en op basis van die informatie heeft een huiszoeking plaatsgevonden.

Op de harde schijf van de verdachte is het programma ‘Havij’ gevonden, een zogenoemd ‘SQL-injectietool’ waarmee de zwakheden in databases van websites zijn op te sporen. Boeiend is om te lezen dat op een Lenovo-laptop een IP-adres is gevonden in een snapshot-bestand van de applicatie ‘Virtual Box Virtual Machine’ en in de verwijderde bestanden geïnstalleerde software aangetroffen van onder meer programma’s waarmee anonieme VPN-verbindingen opgezet kunnen worden, programma’s waarmee een virtual machine kan worden benaderd, en het programma Havij. De stelling dat een andere dan de verdachte van de laptop gebruik maakte acht de rechtbank, zonder nadere motivering, vond rechtbank onaannemelijk.

Het waren “de Russen”

Op 30 juli 2019 heeft de rechtbank Oost-Brabant een verdachte veroordeeld (ECLI:NL:RBOBR:2019:4412) voor bedreiging, oplichting, valsheid in geschrift en computervredebreuk. De verdachte heeft twee bedrijven voor ruim 560.000 euro opgelicht. De zaak is vooral interessant vanwege het spraakmakende (hack)verweer van de verdachte.

Via het computersysteem van het bedrijf heeft de verdachte de gegevens in facturen aangepast. Daarna werd een bedrag van €561.578,81 euro op verdachtes bankrekening gestort, terwijl het slachtoffer in de veronderstelling verkeerde dat zij dit bedrag aan een ander bedrijf overmaakte. De verdachte heeft dit geldbedrag vervolgens naar meerdere op zijn naam gestelde bankrekeningen overgemaakt. Vanaf die rekeningen heeft hij een deel van dit bedrag naar bankrekeningen van in totaal 26 personen doorgesluisd. Het ging hierbij telkens om een bedrag van om en nabij € 10.000,-. De verdachte had deze personen van tevoren benaderd en gevraagd of hij tegen een vergoeding geld kon laten storten op hun bankrekeningen. De derden mochten dan € 1.000,- à 1.500,- van het bedrag houden en het overige moesten zij van de rekening halen en contant aan verdachte teruggeven. Deze modus operandi is voldoende om van een verhullingshandeling in de zin van witwassen te spreken.

De verdediging beweert dat twee Russen de handelingen hebben verricht en hem op verzoek geld hebben overgemaakt. Ook zouden de Russen advies hebben gegeven over het doorsluizen van het geld. De verdachte heeft ook verklaard dat hij in tussentijd zijn huis aan deze mannen heeft verhuurd. De mannen maakten gebruik van zijn laptops en van zijn wifi-code. De rechtbank vindt het verweer “in meer of mindere mate niet aannemelijk”. Het is aan de verdachte om redengevende feiten en omstandigheden aan te voeren. De betrokkenheid van de Russen bij de feiten is op geen enkele wijze onderbouwd door de verdachte. Bovendien, zo is de rechtbank van oordeel, wijzen alle feiten en omstandigheden in het dossier er juist op dat de verdachte het ten laste gelegde heeft begaan én dat hij hier alleen verantwoordelijk voor is. Met betrekking tot het feit van witwassen acht de rechtbank wel bewezen dat verdachte dit feit tezamen en in vereniging met anderen heeft gepleegd. Echter, niet met “de Russen” waar de verdediging op doelt. De rechtbank verwijst daarbij overigens niet het maatgevende arrest van de Hof Den Haag over het hackverweer in ECLI:NL:GHDHA:2018:3529.

De verdachte krijgt vier jaar gevangenisstraf opgelegd, waarvan 1 jaar voorwaardelijk met een proeftijd van drie jaren.

12 maanden cel voor witwassen van Bitcoins

De rechtbank Zeeland-West-Brabant heeft op 28 juni 2019 een verdachte veroordeeld (ECLI:NL:RBZWB:2019:2897 en ECLI:NL:RBZWB:2019:2898) voor het medeplegen van witwassen van bitcoins ter waarde van ruim 100.000 euro. De verdachte heeft met behulp van een ‘Bitcoinkaart’ bijna 85.000 euro gepind.

Uit de uitspraak met een medeverdachte is af te leiden dat de bitcoins zijn omgezet naar courante valuta en vervolgens zijn gepind en uitgegeven. Uit de transactiegegevens van de Bitcoinkaart is gebleken dat er in totaal 158 geslaagde geldopnames zijn uitgevoerd. Zowel de verdachte als de medeverdachte worden op camerabeelden van pinautomaten herkend terwijl er opnames worden gedaan met de Bitcoinkaart. Ook blijkt uit onderzoek dat transacties met deze bitcoins – direct dan wel indirect – via ‘Bitcoinmixers’ of ‘darkweb marketplaces’ plaatsvonden.

De verklaring van de verdachte dat het geld afkomstig was uit donaties via online advertenties acht de rechtbank volslagen onaannemelijk. De verdachte heeft deze verklaring eveneens onvoldoende verifieerbaar gemaakt. Hij krijgt een gevangenisstraf opgelegd van 12 maanden.

Veroordeling voor ‘ontucht buiten echt’, laster, bedreiging en bezit van kinderporno

Het Hof Den Bosch heeft op 5 juli 2019 een verdachte veroordeeld (ECLI:NL:GHSHE:2019:2360) voor ontucht, laster, bedreiging en bezit van kinderporno. De verdacht krijgt een straf opgelegd van. De zaak is interessant, omdat ontucht (met een minderjarige) wordt bewezen zonder dat er lichamelijk contact is geweest. Het Hof acht ‘ontucht buiten echt’ bewezen, omdat er sprake is van ‘enige voor het plegen van ontucht met die minderjarige relevante interactie tussen verdachte en die minderjarige’. Het Hof verwijst daarbij naar HR 30 november 2004, ECLI:NL:HR:2004:AQ0950 en HR 22 maart 2011, ECLI:NL:HR:2011:BP1379.

In dit geval deed de verdachte zich voor op Instagram als een 17-jarige jongen en zocht daarbij contact met een 13-jarig meisje. Hij is zelf begonnen met naaktfoto’s versturen en heeft op listige wijze het slachtoffer overtuigd om drie naaktfoto’s naar hem te sturen. Deze foto’s zijn op zijn telefoon aangetroffen.

In deze omstandigheden waarbij de verdachte ook actief seksueel getinte gedragingen van de minderjarige verlangt en/of door uitlatingen of al dan niet seksuele gedragingen van hemzelf, de ontuchtige gedragingen bevordert of aanmoedigt, is naar het oordeel van het Hof Den Bosch dan ook sprake van handelingen die – gelet op de sociaal-ethische opvattingen over deze handelingen, gepleegd in de context zoals het hof die heeft vastgesteld – zijn aan te merken als het ‘buiten echt’ plegen van ontucht met een minderjarige als bedoeld in artikel 247 Wetboek van Strafrecht.

Cybercrime jurisprudentieoverzicht – juli 2019

Posted on 13/07/2019 op oerlemansblog

Hoge Raad over scans en computervredebreuk

De Hoge Raad heeft op 9 april 2019 een arrest gewezen over het vereiste van ‘binnendringen’ in ene geautomatiseerd werk (HR 9 april 2019, ECLI:NL:HR:2019:560). In het arrest maakt de Hoge Raad duidelijk dat het enkele gebruik van een scan-programma om kwetsbaarheden op een website te onderzoeken niet voldoende bewijs is om te spreken van ‘binnendringen’ in een deel van een geautomatiseerd werk. Er werd ook geen bewijs geleverd dat een geslaagde aanval door verdacht had plaatsgevonden, maar slechts dat het ‘niet ondenkbaar’ is geweest. Het arrest is niet verrassend of bijzonder interessant en daarom heb ik het geen uitgebreide bespreking gegeven.

Over ‘sivven’, ‘lebben’, ‘mapsen’, ‘nippen’ en ‘spa’

De rechtbank Zeeland-West-Brabant heeft op 17 mei 2019 verschillende verdachten veroordeeld (ECLI:NL:RBZWB:2019:2195) voor de grootschalige verspreiding van phishingmails uit naam van een bank (Rb. Zeeland-West-Brabant 17 mei 2019, ECLI:NL:RBZWB:2019:2195). Daarbij zijn gevangenisstraffen tot en met vijf jaar opgelegd voor het medeplegen van oplichting, computervredebreuk, diefstal en witwassen, allen meermalen gepleegd, deelname aan een criminele organisatie en valsheid in geschrifte. Het onderzoek heeft zich alleen gericht op klanten van één bank. De door de bank geschatte totale schade, veroorzaakt door verdachte en haar mededaders, wordt geschat op meer dan een miljoen euro. De uitspraak is lezenswaardig vanwege de feiten en overwegingen omtrent het digitale bewijs.

De verdachten uit het onderzoek ‘Vari/Willis’ gingen als volgt te werk. Uit naam van een bank werden spam e-mails naar slachtoffers verstuurd. In de mail werden slachtoffers opgeroepen een nieuwe pinpas aan te vragen. Dit proces duurde langzamer dan normaal. De slachtoffers werden gevraagd hun rekeningnummer, pasnummer, pincode, telefoonnummer en e-mailadres in te voeren. Die gegevens werden door de website automatisch doorgezonden naar de medeverdachte, waarmee een nieuwe mobiele telefoonnummer werd geregistreerd voor de Bankieren-app. Als  de slachtoffers vastliepen op de nepwebsite, belde de verdachte uit naam van de bank en leidde hen door het proces. Na het aanvragen van een nieuwe pinpas, werd de pinpas uit de brievenbus van het slachtoffer gevist. Daarna werd de rekening van het slachtoffer, met gebruikmaking van money mules, leeggehaald.

Het digitale bewijs is indrukwekkend, omdat verbindingen worden gemaakt met de gebruikersnamen van verschillende inbeslaggenomen telefoons (incl. back-ups van de telefoons op computers, gegevens uit een Skype-applicaties en gebruikersnamen en berichten uit Whatsappgroepen) en vorderingen bij onder andere ‘payment service providers’. De inhoud van de berichten met woorden als ‘sivven’, ‘lebben’, ‘mapsen’, ‘nippen’, en over een ‘nip’ en een ‘spa’ hebben als bewijs gediend, omdat volgens de rechtbank in het licht van dossier duidelijk is dat slechts sprake is van het ‘achterstevoren spellen van de woorden’ en ‘vissen’, ‘bellen’, ‘spammen’, ‘pinnen’, een ‘pincode’ en ‘pinpas’. Daarbij komt nog bij dat, waar er op de phishing website gevraagd wordt om een pasnummer en pincode in te voeren, deze gegevens worden doorgestuurd met “spanr’ en ‘nip’. Ook is interessant dat één van de verdachten is getraceerd door onderzoek aan de headergegevens in de e-mail die was verzonden. Daaruit kon het IP-adres van een ‘VPS server’ worden afgeleid. Van deze dienstverlener zijn klaarblijkelijk gebruikersgegevens zijn gevorderd. Ook is onder andere bewezen dat de verdachte phishingmails vanaf een server heeft verstuurd en op die server de phishing e-mails en phishingwebsites zijn gevonden.

Uit de uitspraak blijkt dat de opsporingsautoriteiten de telefoon van de verdachte lieten overgaan ten tijde van de aanhouding, zodat deze ‘open’ was. Hier is op aanvraag van de verdediging een proces-verbaal van opgemaakt. De rechtbank bindt geen consequenties aan dit vormverzuim en acht de doorzoeking op grond van 110 Sv voldoende voor het onderzoek aan de gegevensdragers, omdat de gegevensdragers alleen in beslag zijn genomen, waarna de gegevens op de gegevensdrager zijn onderzocht.

Veroordeling voor hacken en publiceren naaktfoto’s, maar geen smaadschrift

De rechtbank Amsterdam heeft op 12 februari 2019 een verdachte veroordeeld (ECLI:NL:RBAMS:2019:2124) voor computervredebreuk (Rb. Amsterdam 12 februari 2019, ECLI:NL:RBAMS:2019:2124). De verdachte heeft de computers van drie vrouwelijke slachtoffers van een studentenhuis binnengedrongen. De verdachte heeft een gevangenisstraf opgelegd gekregen van 60 dagen, waarvan 32 dagen voorwaardelijk en een proeftijd van twee jaar.

De verdachte heeft gebruik gemaakt van de computers na van één hen toestemming te hebben verkregen. De verdachte is daarbij echter verder gegaan dan tot waar de toestemming zich uitstrekte door foto’s van die computers af te halen en verder te gebruiken. De verdachte heeft op die manier computervredebreuk gepleegd met betrekking tot die computers.

De verdachte heeft vervolgens beeldmateriaal gekopieerd door middel van een USB-stick en het downloaden van foto’s van het social media-account. Vervolgens is het beeldmateriaal gekopieerd en zijn daarbij afbeeldingen gemanipuleerd. Daarvoor is gegevensmanipulatie (art. 350a Sr) ten laste gelegd. Hoewel de naam van het delict misschien passend lijkt is hier volgens de rechtbank geen sprake van. De verdachte heeft kopieën van de gegevens verwerkt, waarbij dus de originele gegevens zijn intact gebleven. Hierdoor niet wordt voldaan aan de delictsomschrijving. De verdachte wordt aldus vrijgesproken van dit ten laste gelegde feit.

Het bewerkte beeldmateriaal is daarna terecht gekomen op verschillende pornografische websites, waardoor het lijkt alsof aangeefsters zelf op die websites staan, met alle nare gevolgen van dien voor hun privé- en werkzame leven. De verdachte krijgt ontslag van alle rechtsvervolging voor het ten laste gelegde smaadschrift, omdat de tenlastelegging niet omschrijft wat de concrete gedraging is van de verdachte. Uit deze omschrijving blijkt immers niet wat er is afgebeeld op de gemanipuleerde foto’s en/of filmpjes van aangeefsters. Daarmee is ook niet duidelijk waaruit de aanranding van de eer of goede naam heeft bestaan.

Annotatie over (het misbruik van) het ‘Mirai-botnet’

Posted on 13/07/2019 op Oerlemansblog

In het nieuwe nummer van Computerrecht is een annotatie over het Mirai-botnet verschenen (.pdf). Ik heb een korte noot bij de zaak Rb. Den Haag 7 maart 2019, ECLI:NL:RBDHA:2019:2116 geschreven, omdat de zaak een interessant feitencomplex bevat met een veroordeling voor het eerste succesvolle botnet met IoT-apparaten. Daarnaast is de zaak vanuit juridisch perspectief interessant, omdat de rechtbank Den Haag het begrip ‘geweld’ in het artikel bij het misdrijf ‘afpersing’ in artikel 317 Sr toepast bij de ddos-aanval. De rechtbank Den Haag is daarnaast wat kort door de bocht in de bewezenverklaring van de strafbaarstellingen. Hierover zeg ik het volgende in de noot:

Bewijs van computervredebreuk en is sprake van een ‘dienst van algemene nutte’?

De rechtbank is kort door de bocht als zij stelt dat “een DDoS-aanval kan worden gekwalificeerd als overtreding van artikel 138ab Sr en artikel 138b Sr”. Van artikel 138b Sr is zonder meer sprake, in dit geval ook in gekwalificeerde vorm in artikel 138b lid 2 Sr, omdat de verdachte gebruik maakte van een botnet. Een ddos-aanval leidt echter niet direct tot overtreding van het delict computervredebreuk in artikel 138ab Sr, omdat het een geautomatiseerd werk ontoegankelijk maakt maar geen sprake is van het binnendringen in een geautomatiseerd werk.

Echter, een botnet is een netwerk van geïnfecteerde computers – in dit geval IoT-apparaten – die door een derde worden aangestuurd. Voor het creëren van een botnet moet wel computervredebreuk worden gepleegd, en wel in gekwalificeerde vorm in artikel 138ab lid 3 sub b Sr.

Daarnaast is het mij niet helemaal duidelijk waarom sprake is van artikel 161sexies Sr, omdat in dat geval is vereist dat de ddos-aanval een ‘gemeen gevaar voor goederen of voor de verlening van diensten te duchten is’. De websites zijn geen ‘diensten van algemene nutte’, zoals overheidswebsites. Volgens de rechtbank is er een ‘gemeen gevaar voor goederen of de verlening van diensten’, omdat de aanval er toe leidde dat vijf andere websites onbereikbaar waren. Het is denkbaar dat deze vijf websites op dezelfde webserver stonden als één van de websites die is aangevallen.

Sprake van ‘geweld’ bij afpersing in de zin van artikel 317 lid 1 Sr?

De rechtbank overweegt verder dat sprake is van het delict afpersing als bedoeld in artikel 317 van het Wetboek van Strafrecht (Sr). Daarbij stelt de rechtbank dat zonder meer sprake is van ‘geweld’, omdat ‘websites en servers onbruikbaar worden gemaakt’ en ‘maatregelen genomen moeten worden om de aanval af te slaan en de website en server te herstellen’.

Mijns inziens had de officier van justitie simpelweg art. 317 lid 2 Sr ten laste moeten leggen, waarbij geen sprake hoeft te zijn van geweld. Bij art. 317 lid 2 Sr bestaat de dwang bij afpersing uit ‘de bedreiging dat gegevens die door middel van een geautomatiseerd werk zijn opgeslagen, onbruikbaar of ontoegankelijk zullen worden gemaakt of zullen worden gewist’.

Het gelijk stellen van het begrip ‘geweld’ met het onbereikbaar maken van een webserver, zoals de rechtbank Den Haag in deze zaak, is juist niet vanzelfsprekend en onnodig. De officier van justitie had op de zitting de tenlastelegging nog kunnen wijzigen.

Internetonderzoek door bestuursorganen

Posted on 28/05/2019

In de gemeente Amsterdam mag woonruimte niet meer dan 30 dagen per jaar mag worden verhuurd. Ter handhaving van dit beleid legt de gemeente met behulp van zogenoemde ‘scraping’-technieken elke dag de advertenties en reviews op de advertenties op AirBnB vast. Deze informatie uit ‘open bron’ vormt mogelijk bewijsmateriaal in handhavingsacties. Uit onder andere deze zaak (ECLI:NL:RBAMS:2018:4442) blijkt dat bewoners een last onder dwangsom opgelegd kunnen krijgen als zij – blijkend uit de advertentie en de reviews op AirBnB – de regels uit de Huisvestingsverordening overtreden.

De gemeente Amsterdam is zeker niet het enige bestuursorgaan dat informatie op internet verzamelt ten behoeve van de uitvoering. Zo wordt in het kader van de sociale zekerheid veelvuldig op sociale media en online handelsplatformen als ‘Marktplaats’ gezocht naar informatie die op mogelijke fraude wijst. Op sociale media verschijnen bijvoorbeeld posts die op mogelijke samenleving tussen personen kunnen wijzen, zoals “bij de liefde van mijn leven ingetrokken” (zie bijvoorbeeld ECLI:NL:RBDHA:2016:8215) en kan bij een groot aantal advertenties voor goederen of diensten op Marktplaats het vermoeden rijzen dat er verzwegen inkomsten zijn (zie bijvoorbeeld ECLI:NL:CRVB:2015:979).

Ook in het vreemdelingerecht duikt het gebruik van sociale media steeds vaker op. Posts op de tijdlijn van Facebook of de activiteiten op LinkedIn blijken inzicht te verschaffen in de politieke of religieuze activiteiten (ECLI:NL:RBDHA:2017:6180), de seksuele oriëntatie (ECLI:NL:RBDHA:2014:10266) of in de mogelijkheden om vakanties in het buitenland door te brengen, zonder problemen met de autoriteiten te ondervinden (ECLI:NL:RBDHA:2017:7852). Deze informatie kan van belang zijn voor bijvoorbeeld een beslissing over het verlenen van een verblijfsvergunning. Andere opvallende zaken die soms de publiciteit haalden, is bijvoorbeeld de sluiting van de Amsterdamse sexclub Bianca, (mede) vanwege anonieme recensies op hookers.nl (ECLI:NL:RVS:2013:792) en de grootschalige Facebookanalyse die de gemeente Amsterdam uitvoerde om meer grip te krijgen op overlastgevende hangjongeren.

Artikel

In ons artikel (.pdf) in het NJB heb ik samen met Ymre Schuursmans onderzocht in hoeverre openbronnenonderzoek op internet binnen het bestuursrechtelijk kader toelaatbaar is. Binnen het strafrecht en de Wiv 2017 worden nieuwe bevoegdheden geïntroduceerd voor ‘stelselmatig openbronnenonderzoek’, terwijl binnen het bestuursrecht dergelijke plannen ontbreken. Wij analyseren de achtergrond van dit verschil in regulering en bezien of normen en waarborgen uit het strafvorderlijk domein toepasbaar zijn in het bestuursrecht, teneinde de grondrechten van betrokkenen (beter) te beschermen.

Conclusie

In het artikel concluderen wij dat openbronnenonderzoek binnen het bestuursrecht mogelijk is op grond van de algemene onderzoeksplicht in artikel 3:2 Awb. De ernst van de privacy-inmenging bij openbronnenonderzoek verschilt echter van geval tot geval. Met het voorbeeld van de inzet van scrapers uit de inleiding in het achterhoofd, wordt volgens ons door de rechtbank te weinig gemotiveerd akkoord gegaan.

Onze aanbeveling is om in beleid en rechtspraak (en mogelijk in een bijzondere wet, zoals de Participatiewet) een nadere invulling te geven voor stelselmatig openbronnenonderzoek binnen het bestuursrecht. Dat moet duidelijk maken voor welke doelen en onder welke voorwaarden openbronnenonderzoek door bestuursorganen plaatsvindt.

Dergelijk beleid en meer rechtspraak vergroot de voorzienbaarheid van de toepassing van het instrument voor de burger en dwingt bepaalde waarborgen af. Daarbij valt te denken aan een nadere invulling van de proportionaliteitstoets in de toezichtfase (art. 5:13 Awb), het stellen van eisen aan de verslaglegging, het stellen van grenzen aan de duur van het onderzoek, het bepalen van een bewaartermijn van gegevens en de wijze waarop wordt omgegaan met de informatieplicht uit de AVG. Het protocol internetrechercheren voor gemeenten (.pdf) biedt een eerste invulling van deze waarborgen.

Digitaal bewijs in moordzaken

Posted on 19/04/2019 op Oerlemansblog

In februari en april 2019 zijn diverse uitspraken verschenen waarbij digitaal bewijs een rol speelt in zaken over zware delicten, namelijk moord en doodslag.

Compromitterende zoekopdrachten

In een zaak van 7 februari 2019 speelden de gegevensdragers van een moordverdachte bijvoorbeeld een belangrijke rol voor het oordeel over opzet en voorbedachte raad. Uit mobiele telefoon van verdachte was namelijk af te leiden dat de verdachte op 22 oktober 2015 een pagina bezocht met de titel “Ether. Kunnen we meer dan we denken?”. Op dit forum werd besproken hoe ether is te gebruiken als drugs en op welke wijze het werkt. Op 23 oktober 2015 heeft verdachte daadwerkelijk ether gekocht en gebruikt om het slachtoffer te bedwelmen. Daarnaast werd belangrijk bewijs afgeleid uit de computer op het werk van de verdachte. Uit het persoonlijk gebruikersaccount bleek dat de verdachte verschillende internetsites had bekeken die met wapens verband houden. Ook heeft de verdachte internetsites bekeken die verband houden met giftige kruiden en planten. En op 13 oktober 2015 heeft verdachte een forum bezocht met het onderwerp: “Als je de perfecte moord zou willen plegen…”. Verder heeft de verdachte op 13 oktober 2015 internetsites bezocht met ‘dodelijk gif‘ als onderwerp.

De verdachte heeft het slachtoffer om het leven gebracht door een kussen op het gezicht van de vrouw te leggen een middel om haar, na de bedwelming, de adem te ontnemen, zodanig dat dit haar dood zou worden. Het hof acht zich in het oordeel tot de veroordeling tot moord gesteund door de eerder genoemde zoekgeschiedenis op de bij de verdachte in gebruik zijnde computers en telefoon en zijn uitlatingen over de door hem gewenste dood van zijn ex-vrouw. De verdacht wordt door het Hof Arnhem-Leeuwarden veroordeeld (ECLI:NL:GHARL:2019:1177) tot 20 jaar gevangenisstraf.

Gebruik Wifi-netwerken ter localisering van verdachte

In een zaak over het delict doodslag van de rechtbank Zeeland-West-Brabant speelde digitaal bewijs eveneens een rol, omdat de telefoon van de verdachte op een bepaald tijdstip verbinding maakte met het Wifi-netwerk van het slachtoffer.

In de uitspraak wordt het tijdstip van de Wifi-verbindingen veelvuldig genoemd ter lokalisering van de verdachte. De verdachte heeft het slachtoffer in zijn eigen woning om het leven gebracht door onder meer tegen het lichaam en het hoofd te slaan en te schoppen.

Het slachtoffer is ten gevolge van dit letsel overleden. De verdachte wordt veroordeeld (ECLI:NL:RBZWB:2019:575) tot 10 jaar gevangenisstraf.

Identificatie op basis van nickname verdachte

In een zaak (ECLI:NL:RBOBR:2019:1102) van de rechtbank Oost-Brabant over een poging tot moord bestond het digitaal bewijs uit internetgeschiedenis op een iPhone die op basis van o.a. Apple-ID naam en informatie uit open bron aan de verdachte werd toegekend. In de uitspraak staat beschreven hoe de bijnaam van de verdachte kon worden afgeleid uit het Apple ID en deze overeenkwam met de bijnaam van de verdachte die de verdachte op internet gebruikte. Dit blijkt uit een ‘OSINT-rapportage’, waar verder niet op wordt ingegaan. Daarnaast straalde de Blackberry van de verdachte aan met een mast die zich bevond in een straatnaam in de pleegplaats. Deze mast stond in de buurt van de woning van aangeefster. Ten slotte is de auto van de verdachte registreert door ‘ARS-camera’s’ op de snelweg, niet lang nadat verdachte klaar is met het zoeken naar de contactgegevens op internet van het slachtoffer.

De verdachte handelde volgens de rechtbank met de koelbloedige liquidatiepoging door middel van het afvuren van een schot in opdracht van een ander. De verdachte heeft ook daarover niets willen verklaren. De verdachte krijgt een gevangenisstraf opgelegd van 12 jaar. Daarnaast adviseert de rechtbank de tbs-maatregel te doen aanvangen na de tenuitvoerlegging van twee-derde deel van de gevangenisstraf.

Verklaring ‘Facebooken op het toilet’ is onaannemelijk

Ten slotte speelde de mobiele telefoon een belangrijke rol in een moordzaak (ECLI:NL:RBMNE:2019:1362) van de rechtbank Midden-Nederland op 3 april 2019. De verdachte claimde dat de verdachte zichzelf had gestoken. De rechtbank acht dit niet aannemelijk, omdat hij verklaarde dat hij na binnenkomst in de woning van het slachtoffer direct naar het toilet is gegaan en dat hij met zijn telefoon op Facebook heeft gezeten.

Uit camerabeelden blijkt echter dat de verdachte om 14.30 uur naar de woning van slachtoffer liep en dat zijn telefoon om 14.31 uur contact maakte met de router in de woning van het slachtoffer. Uit onderzoek naar de telefoon van verdachte blijkt echter dat géén technische sporen zijn aangetroffen van Facebook-activiteit op 20 februari 2018 tussen 14.31 uur en 14.36 uur of in de minuten daarna. De Facebook-app van verdachte was die dag voor het laatst opgestart om 13.53 uur en afgesloten om 13.54 uur.

De verdachte wordt veroordeelt tot doodslag door middel van messteken van een 18-jarig slachtoffer. De verdachte krijgt een gevangenisstraf opgelegd van 10 jaar.

Jurisprudentieoverzicht Cybercrime – april 2019

Posted on 17/04/2019 op Oerlemansblog

Veroordeling in onderzoek “Cyber 007”

Op 28 februari 2019 heeft de rechtbank Noord-Holland in een phishing-zaak geoordeeld (ECLI:NL:RBNHO:2019:1568) met de spannende operatienaam “Cyber 007”.  De verdachte wordt veroordeeld voor diefstal, computervredebreuk en deelname een criminele organisatie. Rekeninghouders van Rabobank en ABN AMRO bank zijn phishingmails verstuurd, waarin stond dat vanwege veiligheidsredenen op korte termijn een vernieuwde bankpas moest worden aangevraagd. Verder werd meegedeeld dat hun huidige bankpas binnenkort automatisch zou verlopen. In de e-mails werd daarom verzocht de aanvraag van de nieuwe bankpas te voltooien en de oude bankpas(sen) op te sturen naar een inleverpunt van de desbetreffende bank voor recycling. De adressen van deze inleverpunten betroffen adressen van verschillende woningen.

Werkwijze

De e-mails werden voorzien van een link, bijvoorbeeld genaamd ‘Nieuwe betaalpas aanvragen’. Via deze link werd men doorverwezen naar een nagebouwde, valse website van de bank, waar de rekeninghouders enkele bankgegevens, zoals hun bankrekeningnummer en pincode, moesten invullen. De opgestuurde bankpassen werden daarna weggenomen uit de brievenbussen van de zogenaamde inleverpunten. In enkele gevallen werden vervolgens de opnamelimieten van deze bankpassen verhoogd en grote geldbedragen gepind. In deze uitspraak werd door de officier van justitie geen bewijs geproduceerd van betrokkenheid bij het verzenden van de e-mails, dus daar werd de verdachte van vrijgesproken.

Kwalificering van de feiten

Door verschillende personen is vervolgens geld met bankpassen gepind, dan wel zijn (luxe) goederen met de bankpassen aangeschaft. Deze handelwijze vergt een planmatige aanpak, intensieve samenwerking en duidelijke afstemming tussen de betrokken personen. Uit de aard van deze handelwijze is volgens de rechtbank sprake geweest van een gestructureerd samenwerkingsverband met een zekere duurzaamheid, die tot oogmerk had om – door middel van oplichting – bankpassen en bijbehorende pincodes te verkrijgen, daarmee computervredebreuk te plegen (door in te loggen op de internetbankieren omgeving) en computergegevens aan te tasten (door opnamelimieten van bankpassen te verhogen), met als uiteindelijk doel de bankrekeningen van de rekeninghouders leeg te halen (diefstal door middel van valse sleutels) door geld op te nemen uit geldautomaten dan wel aankopen te doen in winkels (diefstal door middel van valse sleutels en/of witwassen).

Gedwongen ontsleuteling iPhone

In de zaak staan ook uitgebreide overwegingen omtrent het gedwongen ontgrendelen van een iPhone 4 met behulp van een vingerafdrukscan. De iPhone die verdachte bij zijn aanhouding bij zich had, is in beslag genomen en door de politie meteen in ‘Flight Mode’ gezet, zodat de telefoon niet van afstand kon worden gewist. Nadat de verdachte weigerde zijn iPhone te ongrendelen is zijn rechterduim, zonder geweld, op de vingerafdrukscanner van de iPhone geplaatst en is de iPhone ontsloten. De rechtbank acht dit rechtmatig gelet op de ernst en aard van de verdenkingen tegen verdachte, het ontbreken van zijn medewerking tot het ontgrendelen van de iPhone, de gerechtvaardigde verwachting bij de opsporingsambtenaren dat zich op de iPhone voor het onderzoek relevante gegevens zouden bevinden en een minder ingrijpend middel tot ontgrendeling van de iPhone niet voorhanden was.

Veroordeling

De verdachte wordt veroordeeld voor 218 dagen gevangenisstraf, waarvan 180 dagen voorwaardelijk en een proeftijd van twee jaar. Ook krijgt de verdachte een taakstraf opgelegd van 240 uur en moet hij een schadevergoeding van 2300 euro betalen.

Misbruik van inloggegevens voor het plegen van fraude

Op 14 februari 2019 heeft de Rechtbank Noord-Nederland een verdachte veroordeeld (ECLI:NL:RBNNE:2019:637) voor oplichting en het aftappen van gegevens. De verdachte heeft door middel gebruik van keyloggers, op grote schaal inloggegevens van studenten van de Hanzehogeschool Groningen verzameld. Zie ook dit leuke artikel ‘Cybercrime op de Hanze’.

Het delict ‘wederrechtelijk aftappen of opnemen van gegevens’ in artikel 139c Sr werd bewezen geacht, vanwege het gebruik van keyloggers waarmee de toetsaanslagen werden verzameld. Door middel van de verzamelde inloggegevens kon de verdachte binnendringen in de klantenaccounts van studenten bij webshops en heeft hij deze accounts gebruikt om frauduleuze bestellingen te plaatsen, hetgeen het delict oplichting in art. 326 Sr oplevert.

De bestelde goederen liet verdachte bezorgen op zorgvuldig uitgekozen adressen, waar hij gemakkelijk de geleverde goederen – uit het zicht van de bewoners – uit de brievenbussen kon vissen. Verdachte heeft door deze handelswijze internetbedrijven en een groot aantal particulieren financieel benadeeld. Daar komt bij dat veel van deze particulieren ook op andere wijze nadeel hebben ondervonden, omdat zij ten onrechte als wanbetaler zijn aangemerkt.

De verdachte krijgt een gevangenisstraf opgelegd van 194 dagen, waarvan 180 voorwaardelijk en een taakstraf van 240 uur.

Veroordelingen voor online drugshandel

Het Hof Amsterdam heeft op 27 februari 2019 een verdachte in het onderzoek ‘Lancashire’ veroordeeld (ECLI:NL:GHAMS:2019:587) voor grensoverschrijdende drugshandel via een darknetmarket, gewoontewitwassen en het bezit van verdovende middelen. De verdachte maakte deel uit van een organisatie van zes personen die zich bezighielden met online drugshandel.

Het digitaal bewijs bestond deels uit een aantal (verwijderde) foto’s en hun metadata op de SD-kaart van de fotocamera van de verdachte die weer zijn teruggehaald. Op de foto’s stonden onder andere de pillen die werden verkocht. De handel waarbij de verdachte betrokken was, legde zich met name toe op het bevoorraden van de ‘resellers’ en behoorde daarmee tot het hogere segment van de drugshandel. De verdachte wordt veroordeeld voor in totaal 27 maanden gevangenisstraf.

Dat online drugshandel niet altijd via het darkweb plaatsvindt, laat een uitspraak van de Rechtbank Oost-Brabant van 19 maart 2019 zien (ECLI:NL:RBOBR:2019:1837). In deze zaak ging het over het verkoop van GBL, een stof waarmee GHB kan worden gemaakt. GBL werd via internet vanuit Polen bedrijfsmatig verkocht. De verdachte heeft zijn bedrijf gepresenteerd als een bedrijf dat legaal GBL als schoonmaakmiddel verkocht, terwijl de verdachte het bedrijf in feite gebruikte om GBL als grondstof voor de bereiding van GHB aan zijn afnemers te leveren. De verdachte is bij het plegen van de feiten planmatig te werk gegaan en heeft een deel van zijn bedrijfsactiviteiten verplaatst naar Polen om uit het zicht van de opsporingsautoriteiten te blijven.

In de uitspraak staat een interessante overweging over rechtsmacht. Rechtsmacht van Nederland wordt op grond van art. 2 Sr in deze zaak aangenomen, ondanks dat slechts een deel van het feit in Nederland is gepleegd. De aansturing van strafbare feit vond in Nederland plaats en de stoffen werden in Nederland afgeleverd of opgehaald. Ook bleek uit opgevraagde verkeersgegevens dat de mobiele telefoon van de verdachte zich in Nederland bevond. Vergelijking van de locaties van de twee telefoons levert op dat zij in elk geval op negen verschillende datums beiden de zendmast in een bepaalde woonplaats aanstraalden. Nederland kan daarom als pleegplaats van het strafbare feit worden aangemerkt, waardoor op grond van artikel 2 Sr rechtsmacht bestaat, hetgeen betekent dat de officier van justitie ontvankelijk is en in zijn vervolging kan worden ontvangen. De rechtbank komt daarom niet toe aan de bespreking van het verweer van de raadsman met betrekking tot artikel 7 Sr.

De veroordeelde is veroordeeld voor het medeplegen van het voorbereiden en voorhanden van stoffen die bestemd zijn tot het plegen van een feit dat strafbaar is gesteld in de Opiumwet. De verdachte krijg een gevangenisstraf opgelegd van 15 maanden, waarvan vijf maanden voorwaardelijk en een geldboete van 25.000 euro.

Witwassen van Lindendollars en cryptocurrencies

Op 18 december 2018 werd een verdachte door de rechtbank Rotterdam veroordeeld (ECLI:NL:RBROT:2018:11321) tot het medeplegen van witwassen (art. 420bis Sr) van een bedrag van ruim 826.000 euro met behulp van virtuele currencies. De uitspraak is pas op 19 maart 2019 gepubliceerd. In dit geval bood het bedrijf ‘Virwox’ een platform aan voor het verhandelen van verschillende virtuele valuta’s, zoals bitcoins. Bij dat bedrijf is in maart 2012 een account gemaakt op naam van de verdachte. Via dit account werden bitcoins ingewisseld voor linden dollars (een andere virtuele munt). Deze linden dollars werden op hun beurt omgezet in euro’s en gestort op acht bankrekeningen op naam van de verdachte en iemand anders. Van de bitcoins die via de Virwox-account op naam van verdachte werden omgezet, waren (in elk geval) 72.605 bitcoins afkomstig van één bepaalde handelaar op Silk Road, een darknet market. Op de bankrekeningen die op naam zijn gesteld van de verdachte en iemand anders zijn – via de Virwox-account op naam van de verdachte – bedragen gestort van in totaal respectievelijk € 826.001,- en € 27.715,-. Die bedragen zijn in kleine tranches via pintransacties opgenomen van de bankrekeningen.

Hoewel er niet een (on)middellijk verband is te leggen met een nauwkeurig aangeduid misdrijf als bron van het geld, kan het naar het oordeel van de rechtbank niet anders zijn dan dat het geldbedrag van € 826.001,- een criminele herkomst heeft. Gronden voor die conclusie zijn de hoogte van dat bedrag, de omstandigheid dat het in vele kleine bedragen op acht verschillende bankrekeningen van de medeverdachten is gestort en dat het uiteindelijk grotendeels contant is opgenomen. Daar komt bij dat het geld de vorm heeft gehad van verschillende cryptovaluta’s die in het criminele circuit veel gebruikt worden om de herkomst van crimineel geld te verhullen en dat het geld, in de vorm van bitcoins, voor een groot deel afkomstig is van de online marktplaats Silk Road. Het is een feit van algemene bekendheid dat Silk Road, dat inmiddels is gesloten, veelal gebruikt werd voor criminele transacties.

De rol van de verdachte bij het witwassen is groter geweest dan het enkel contant (laten) opnemen van geld van zijn bankrekeningen. De verdachte heeft diverse bankrekeningen op zijn naam geopend terwijl hij wist wat daar het doel van was. De verdachte wist bovendien dat het om zeer grote totaalbedragen ging en hij had het vermoeden dat het geld afkomstig was van drugshandel. Daarbij komt dat de verdachte – die nauwelijks legale inkomsten had – wekelijks zo’n € 800,- kreeg. Ook zijn er (dure) vakanties voor hem betaald die niet passen bij de inkomsten van de verdachte. Daarmee heeft de verdachte ten minste willens en wetens de aanmerkelijke kans aanvaard dat hij bezig was de criminele herkomst van het geld te verhullen. Daarmee is gegeven dat bewezen kan worden dat zijn opzet, in ieder geval in voorwaardelijke zin, was gericht op witwassen.

De verdachte kreeg een gevangenisstraf opgelegd van 12 maanden waarvan 2 maanden voorwaardelijk.

In een andere zaak bij de rechtbank Rotterdam is op 13 maart 2019 een verdachte veroordeeld (ECLI:NL:RBROT:2019:2408) voor het medeplegen van gewoontewitwassen van 4182 bitcoins via bitcoinbeurs ‘Kraken’. De verdachte trad hier een jaar op als geldezel en ontving in die hoedanigheid grote hoeveelheden geld op zijn bankrekeningen tot een totaalbedrag van meer dan één miljoen euro.

De uitbetalingen door Kraken, soms meerdere op één dag, waren per transactie niet hoger dan € 8.999,91. Daarmee bleven de bijschrijvingen op de bankrekeningen van de verdachte steeds onder de meldplicht van de banken. Het totaal van deze bijschrijvingen stond in geen verhouding tot de inkomsten uit arbeid van de verdachte. De op de bankrekeningen van de verdachte bijgeschreven geldbedragen werden vrijwel direct na ontvangst – soms na een (gedeeltelijke) doorboeking naar bankrekeningen van familieleden van de verdachte – contant opgenomen, zonder kennelijke legale economische noodzaak of verklaring daarvoor. De rechtbank overweegt dat van de verdachte mag worden verlangd dat hij een concrete, verifieerbare en niet op voorhand hoogst onwaarschijnlijke verklaring geeft dat voormelde geldbedragen niet van misdrijf afkomstig zijn. De verdachte heeft zich echter zowel tijdens zijn verhoor door de FIOD als ter terechtzitting op zijn zwijgrecht beroepen. Ook in deze zaak overweegt dat de rechtbank dat het ‘een feit van algemene bekendheid is dat bitcoins dikwijls worden gebruikt in het criminele circuit, onder meer in de drugshandel’.

De verdachte wordt veroordeeld tot een gevangenisstraf van acht maanden, waarvan vijf voorwaardelijk en een taakstraf van 240 uur.

Opruiing tot terrorisme via social media

Op 12 februari 2019 heeft de Rechtbank Amsterdam een minderjarige verdachte veroordeeld (ECLI:NL:RBAMS:2019:855) voor opruiing tot terrorisme. Op zijn social media kanalen had de verdachte filmpjes geplaatst waarin strijdliederen te horen zijn met een oproep om aanslagen te plegen voor de Islamitische Staat en om zogenaamd ongelovigen de keel door te snijden en te doden. De verdachte beheerde het kanaal waarop 29 oktober 2017 tot en met 3 juli 2018 de filmpjes werden beheerd en verspreid.

In de uitspraak wordt beschreven hoe bijvoorbeeld op één van de filmpjes de keel van een geknielde persoon met zijn op hadden zijn rug werd doorgesneden, terwijl op zijn kleding de tekst “Kuffar” (ongelovige) te lezen is. Op de achtergrond is een persoon met een IS-vlag te zien. Daarna is het hoofd volledig van het lichaam doorgesneden en vervolgens te zien is dat de persoon het hoofd met kracht van het lichaam losrukt.

De rechtbank is met de officier van justitie van mening dat de verdachte niet langer hoeft vast te zitten dan de dagen die hij in voorlopige hechtenis heeft doorgebracht. Het belangrijkste is dat verdachte zich niet opnieuw met deze opruiende praktijken bezighoudt. Verdachte zit in een intensief hulptraject en heeft zich tijdens zijn schorsing goed gehouden aan de bijzondere voorwaarden gericht op begeleiding, behandeling en controle.

De rechtbank legt 210 dagen jeugddetentie op, waarvan 133 voorwaardelijk, gelet op de positieve proceshouding van de verdachte, zijn verminderde toerekeningsvatbaarheid en zijn medewerking aan de hulpverlening.