Op 26 oktober 2023 verstuurden demissionair Minister De Jonge (BZK) en staatssecretaris Van Huffelen (Koninkrijksrelaties en Digitalisering) een Kamerbrief over de verheldering van het juridisch kader over online onderzoek door gemeenten in het kader van de openbare orde en veiligheid.
Gemeenten hebben geen expliciete wettelijke grondslag om persoonsgegevens te verwerken in het kader van online onderzoek, maar mogen wel onder bepaalde voorwaarden doen. Dit zijn volgens de Kamerbrief:
Een aanleiding, gelegen in een concrete ordeverstoring of de dreiging daarvan.
De noodzaak om die specifieke persoonsgegevens te verwerken en rechtvaardiging van de inbreuk op grondrechten (proportionaliteit & subsidiariteit).
Naleving andere AVG-beginselen zoals rechtmatigheid, behoorlijkheid en transparantie, doelbinding, dataminimalisatie, juistheid en actualiteit, integriteit en vertrouwelijkheid, opslagbeperking.
Als daarbij een geringe inbreuk wordt gemaakt op de persoonlijke levenssfeer dan zou dat altijd zijn toegestaan en bij een grote inbreuk is dat nooit toegestaan. Daartussen in moet de focus worden verlegd naar ‘situaties naar specifieke personen’ en een afweging worden gemaakt. Gemeenten moeten een protocol opstellen hoe daarmee moet worden omgegaan en daarvoor is dan weer een handreiking gemaakt.
De minister en staatssecretaris adviseren terughoudendheid ten aanzien en aanzien van het gebruik van zogenoemde internetmonitoringstools. Gezien de hoeveelheid persoonsgegevens die door de inzet van deze producten doorgaans wordt verwerkt, resulteert dit in de meeste gevallen waarin deze worden toegepast in het kunnen verkrijgen van een volledig beeld van bepaalde aspecten van het privéleven van personen. De verkrijgende organisatie, zoals een gemeente, draagt daarbij een eigen verwerkingsverantwoordelijkheid ten opzichte van de ontvangen persoonsgegevens.
Volgens de Landsadvocaat (.pdf) heeft de politie ruimere bevoegdheden onder het gezag van de minister online onderzoek te verrichten. De politie zal de politiegegevens, die zij middels een dergelijk online onderzoek heeft verkregen, op grond van de Wet politiegegevens (‘Wpg’) mogen verstrekken aan de burgemeester indien die gegevens relevant en noodzakelijk zijn voor de handhaving van de openbare orde. Dat is in de praktijk ook een veelgebruikte route. Daarnaast zien zij meer juridische ruimte voor het zelfstandig verrichten van online onderzoek door een gemeentelijk ambtenaar, voor zover het online onderzoek wordt verricht ten behoeve van de voorbereiding c.q. motivering van een besluit in de zin van de Algemene wet bestuursrecht (‘Awb’) dat strekt ter bescherming van de openbare orde.
In our article, ‘The future of data driven investigations in light of the Sky ECC operation’, we examine whether or not, and on what terms, there is a future for data driven criminal investigations. To answer the research question, we identified the main characteristics and legal criteria for data driven investigations. We use the Sky ECC operation to contextualise data driven investigations. The legal criteria are derived from the right to privacy and the right to a fair trial. Finally, we examine the impact of a violation of these criteria for the use of evidence in criminal proceedings.
The full article is published in open access in the New Journal of European Criminal Law (.pdf). It is part of a thematic issue ‘Bridging the Regulatory Disconnection Between Data Collection and Data Analysis in Criminal Investigation’. In this blog post, we share our main findings.
The Sky ECC operation
Sky ECC is an app on so-called cryptophones, which were widely used by individuals involved in organised crime. The app used encryption techniques to communicate more securely and entailed additional features to anonymise its users.
French, Dutch and Belgium law enforcement authorities cooperated in a Joint Investigation Team (JIT) to gather evidence about the criminal activities of Sky Global and its users and share technical knowhow. In our article we explain the events of the operation as detailed as possible. Most notably, French law enforcement authorities were able to collect and decrypt messages and other data sent by Sky ECC cryptophones from 18 December 2020 until presumably approximately 9 March 2021.
According to Belgian law enforcement officials, 1 billion (!) messages were intercepted by French law enforcement authorities in France and shared with the JIT partners. At least 500 million messages of this ‘bulk interception’ were decrypted within the first month. We believe that these messages represent a treasure trove or “jackpot” for law enforcement authorities, due to the potential evidence of crimes and intelligence that can be derived from them. Law enforcement officials have made similar statements in interviews.
Therefore, the Sky ECC operation is a prime example of a data driven investigation. This type of investigation involves the processing of data that has been collected by law enforcement authorities in an earlier phase, which is then enriched, and linked with other data for future investigations. Of course, the bulk collection and subsequent analyses of data for use of evidence, raises questions relating to the right to privacy and the right to a fair trial.
Right to privacy
In our article, we examine the privacy interference in an operation such as Sky ECC and identify which minimum safeguards the European Court of Human Rights (ECtHR) would probably require in a (future) case involving this type of operation. We explain that the bulk collection in Sky ECC significantly interferes with the right to privacy and the ECtHR would probably require at least the same safeguards as identified in the case of Big Brother Watch and Centrum för Rättvisa.
We find it particularly noteworthy that the minimum safeguards do not only focus on the collection phase, but require safeguards during all phases, including the (further) processing of data. Obviously, only a warrant provided by a judge or independent authority to justify bulk interception of communications is not enough. With these minimum safeguards, the ECtHR makes clear that throughout the phases of bulk data investigations, principles of data protection regulations apply. Here, the ECtHR clearly establishes a connection between criminal procedural law and data protection law.
In order to minimise the risk of the bulk interception power being abused, the ECtHR emphasises the need for ‘end-to-end safeguards’. This entails the following key elements: (a) a necessity and proportionality assessment should be made at each stage of the process; (b) bulk interception should be subject to independent authorisation at the outset, when the object and scope of the operation are being defined; and (c) the operation should be subject to supervision and independent ex post facto review.
Right to a fair trial
In our analysis of the right to fair trial, we focused on the ‘equality of arms’, a key principle of the right to a fair trial. The ECtHR has consistently judged that criminal procedure should be adversarial and that there should be ‘equality of arms’ between prosecution and defence. Building upon earlier work of others, we identified three main elements of the equality of arms in the context of the Sky ECC operation: (1) transparency; (2) reliability of evidence; and (3) access to datasets.
We noted that the use of algorithms, key word indexes, or network analysis techniques is rarely mentioned in case law. Yet, this information may be relevant when discussing the reliability of the evidence. Compared to earlier work, we made a more in-depth analysis regarding the issue of the reliability of evidence.
The legal evaluation of the authenticity and reliability of digital evidence, and therefore the opportunity for the defence to challenge digital forensics expertise, depends on the selected digital forensic process, methods, and tools for each forensic task. There must be sufficient documentation and possibilities to challenge the reliability of evidence. At the same time, we point out that Sky ECC messages are rarely the only source of evidence used to convict individuals of crimes. Oftentimes, additional sources of evidence are available, such as data production orders directed at telecommunication service providers to gather subscriber and location data, data production orders to gather passenger name records, seizing a suspect’s cryptophone, correlating the nicknames of suspects from other sources of evidence to Sky ECC messages, and, of course, obtaining testimonials or even confessions from suspects. Taken together, this may be factored in when assessing the reliability of evidence.
With regard to access to datasets, we reiterated that all information that is deemed relevant in a particular case and that can be used against the suspect in a criminal case (the tertiary dataset), should be disclosed to the suspect. In addition, the defence should have sufficient facilities (an ‘effective opportunity’) to access and analyse the data. The defence can request and should motivate why they require further access to the secondary dataset. When the Public Prosecution Service denies access to the data, it must motivate this refusal, for example by referring to ongoing (other) criminal investigations or the risk of reprisals for individuals who are also part of the dataset.
Exclusion of evidence
In general, the ECtHR keeps aloof when it comes to the assessment of evidence, as this is rather a task for the national judges, especially assessing the admissibility or weight of specific pieces of evidence. In other words, the ECtHR provides for a large margin of appreciation on this matter by national judges. Nevertheless, some overall observations should be made.
In our article we first point out that the ECtHR has repeatedly found that evidence obtained through a violation of the right to privacy does not necessarily amount to a violation of the right to a fair trial. Hence, privacy violations should not lead to the exclusion of evidence and could have little to no impact on ongoing and future possible criminal cases. However, it is uncertain this will remain so, due to case law of the Court of Justice of the European Union.
Second, violations of the right to a fair trial may have serious consequences for the outcome of an investigation. Not only can evidence be excluded from the procedure, e.g., when evidence is not reliable, but a violation of the right to a fair trial can also render the procedure as a whole inadmissible or lead to the acquittal of suspects, e.g., when the defendant has not had proper access to the evidence.
Conclusion
The Sky ECC operation illustrates a law enforcement practice in which intelligence and criminal investigations have become intricately intertwined, potentially spawning hundreds, if not thousands, of criminal cases from a single activity involving bulk data collection.
We posit that Sky ECC may serve as a precursor to future operations in which law enforcement authorities target similar ‘grey infrastructures’, employing investigative techniques such as the seizure of servers, hacking, or the interception of communications, or all of these at the same time. However, law enforcement authorities must tread carefully on the fine line between intelligence gathering and criminal investigation. There is a danger that the main objective becomes a fishing expedition, because the sought-after data may be a treasure trove for other criminal investigations, but not sufficiently related to the investigation at hand. There is also the risk of a slippery slope, as it is unclear what proportion of criminal activity makes an infrastructure exactly ‘grey’ and thereby a potential target for law enforcement agencies.
When regulating data-driven investigations, the main take-away of our analysis relating to the right to privacy is that a warrant authorising the acquisition of the data is not a sufficient safeguard. The ECtHR requires that data protection regulations are also applied and overseen by independent and effective oversight bodies. Criminal procedural law, which regulates the collection of data, and data protection law, which regulates the processing of data, are connected and intertwined.We also emphasise that violations of the right to a fair trial may have serious consequences for criminal proceedings, since they may lead to the exclusion of evidence. Therefore, we anticipate an ongoing discourse on the transparency and reliability concerns in operations like Sky ECC.
Eerste veroordeling naar aanleiding van de Exclu-operatie
Op 9 oktober 2023 heeft de rechtbank Overijssel voor het eerst een uitspraak (ECLI:NL:RBOVE:2023:3929) gedaan naar aanleiding van de operatie naar de cryptotelefoon ‘Exclu’.
De rechtbank vermeld dat op 28 april 2022 onder gezag van het Landelijk Parket op grond van artikel 126o Sv – in samenwerking met Duitsland – een opsporingsonderzoek is gestart onder de naam ‘26Lytham’. In artikel 126o Sv staat de hackbevoegdheid vermeld die de politie onder leiding van het OM mag inzetten in opsporingsonderzoeken naar misdrijven die worden gepleegd of beraamd in georganiseerd verband. Het onderzoek richtte zich op gebruikers van de versleutelde communicatie onder het merk Exclu.
In de uitspraak staat duidelijk de aanleiding van het opsporingsonderzoek. Het onderzoek Lytham26 heeft geleid tot het aantreffen van een ‘hit’ aan de hand van het gebruik van een vastgestelde zoeksleutel, namelijk het woord ‘stemp’ van ‘stempel’. Het was verbalisanten ambtshalve bekend dat blokken cocaïne worden voorzien van een logo die er met een stempel in wordt gedrukt. Binnen de communicatie omtrent blokken cocaïne wordt vaak het logo gebruikt om aan te duiden over welke blokken het gaat. Ook bleek dat een afbeelding gelijkend op een blok cocaïne werd verzonden door de gebruiker van het Exclu-account.
Daarop is een nader onderzoek ingesteld naar (onder meer) deze gebruiker. Tijdens dit onderzoek ontstond het vermoeden dat Exclu-account betrokken was bij de handel in cocaïne, gelet op de gesprekken die werden gevoerd met meerdere tegencontacten. De door dit opsporingsonderzoek verkregen informatie heeft geleid tot de verdenking dat sprake was van een criminele drugsorganisatie waaraan verdachte onder een alias deelnam.
De uitspraak bevat ook interessante overwegingen over de identificatie van de verdachte. De verdachte is vervolgens geïdentificeerd aan de hand van zijn IP-adres. Uit nader onderzoek van de chats die zijn verstuurd door Exclu-ID bleek dat het account veelvuldig gebruikt maakte van een vast IP-adres. Uit de opgevraagde gegevens uit het ‘CIOT-systeem’ was dit IP-adres gekoppeld aan het adres waar de verdachte destijds stond ingeschreven. Over de identificatie van de verdachte overweegt de rechtbank verder dat de verdachte een Exclu-app op zijn telefoon had geïnstalleerd en dat bijvoorbeeld details in foto’s met drugs overeenkwamen met details in de woning van de verdachte (een badkamertegel).
De rechtbank concludeert dat uit de Exclu-chats blijkt dat verdachte met anderen heeft gecommuniceerd over de voorraad cocaïne, de aflevering van cocaïne en de hoeveelheid geld die daarmee werd verdiend. De woning van de verdachte werd gebruikt als een zogeheten ‘stash’-locatie, een soort doorsluispand waar verdovende middelen en geld worden gebracht, bewaard en weggebracht. Ook was hij zelf betrokken bij het afleveren van drugs en beheerde hij het geld.
De rechtbank veroordeelt de 38-jarige verdachte tot een gevangenisstraf van vijf jaar voor het medeplegen van het opzettelijk handelen in harddrugs.
7 jaar cel voor illegale handel met cryptovaluta en drugsdelicten
De rechtbank Oost-Brabant heeft op 15 september 2023 een 42-jarige man veroordeeld (ECLI:NL:RBOBR:2023:4543) voor witwassen door middel van handel in cryptocurrency, valsheid in geschrifte en enkele drugsdelicten. Hij verhandelde illegaal in cryptovaluta van in totaal ruim 11 miljoen dollar (!) en regelde onder andere drugstransporten met XTC.
De verdachte werd in maart 2020 aangehouden in het kader van een ander drugs- en witwasonderzoek. Bij het doorzoeken van zijn woning trof de politie in het plafond van de badkamer verschillende notitieboekjes aan. Daar trof de politie ‘mnenomic phrases’ aan. Een mnenomic phrase is een herstelzin of woordenreeks, bestaande uit 12 tot 24 woorden, voor het openen of herstellen van een cryptovaluta wallet. Deze woordenreeks is vergelijkbaar met de pincode van een bankrekening en betreft een zeer persoonlijke code. Alleen deze code verschaft toegang tot een desbetreffende cryptovaluta wallet. Een van de bij verdachte aangetroffen mnenomic phrases (hierna ook wel private key) verschaft toegang tot een wallet met cryptovaluta ter waarde van ruim $3,5 miljoen. Hieruit kwam vast te staan dat hij tussen januari 2017 en maart 2022 als tussenpersoon cryptovaluta over de hele wereld verhandelde.
In totaal vonden in een periode van vijf jaar, 780 transacties plaats op de tenlastegelegde cryptovaluta wallets van diverse cryptovaluta met een totale inkomende waarde van ruim $11 miljoen. Per transactie ontving de verdachte een zeer hoge commissie, namelijk 4 tot 6 procent van het verhandelde bedrag. Een gebruikelijke werkwijze was dat grote sommen contact geld aan de verdachte werden overhandigd, en hij dit cash geld vervolgens omzette in cryptovaluta. Daarnaast had verdachte geen wetenschap van de identiteit van de personen met wie hij handelde. In de chatgesprekken wordt gebruik gemaakt van ‘codenamen’, ook door verdachte, en voor de overdacht van gelden, wordt gebruik gemaakt van een nummer/token waardoor de identiteit van de betrokken personen niet bekend wordt. De verdachte heeft geen administratie van zijn transacties bijgehouden, ondanks dat dit vaak over zeer grote bedragen per transactie gaat.
Daar komt bij dat er één van de cryptowallets transacties hebben plaatsgevonden waarvan bijna de helft van de transacties afkomstig is van een ‘darknet’ respectievelijk van ‘mixing’, aldus de rechtbank. Dit wordt volgens de rechtbank als middel gebruikt om potentieel identificeerbare of ‘besmette’ cryptovaluta met andere te mengen om de oorspronkelijke bron te verhullen. De verdachte had zelf in die periode nauwelijks legale inkomsten of vermogen. Vanaf 2018 ontving hij geen salaris meer en zijn bankrekening werd grotendeels gevoed door onverklaarbare contante stortingen. Daarnaast past zijn uitgavepatroon niet bij de legale inkomsten van de verdachte. Zo trof de politie een behoorlijke hoeveelheid luxegoederen aan in zijn woning, maakte hij regelmatig vliegreizen en kocht hij onroerend goed in Spanje met contant geld. Hij kon voor dit alles geen plausibele verklaring geven. Dit alles tezamen betekent dat de verdachte zich jarenlang schuldig maakte aan gewoontewitwassen.
Veroordeling voor online handelsfraude
De rechtbank Rotterdam veroordeelde (ECLI:NL:RBROT:2023:6492) op 13 juli 2023 een verdachte voor grootschalige en langdurige online handelsfraude door middel van verschillende webshops en het witwassen van geldbedragen (mede) afkomstig uit die online handelsfraude. Aan de verdachte is online handelsfraude als bedoeld in artikel 326e Sr ten laste gelegd. Hier is nog weinig jurisprudentie over en daarom het signaleren waard.
Van online handelsfraude is kort gezegd sprake als de verdachte een beroep of gewoonte maakt van het via het internet verkopen van goederen of diensten tegen betaling met het oogmerk om zonder volledige levering van die goederen de betaling te ontvangen.
De rechtbank overweegt dat de verdachte met behulp van de in de tenlastelegging genoemde websites, luxe kleding, schoenen en accessoires heeft aangeboden met het oogmerk om geld te ontvangen, terwijl hij wist dat hij niet kon leveren. Uitzendingen van Opgelicht?! hebben er mede toe geleid dat de politie onderzoek is gaan doen. Op de zitting is veel te doen geweest over de hoeveelheid klanten die aangiften hebben gedaan. De raadsman heeft terecht opgemerkt dat het dossier soms slordig is en dat hij niet kan controleren of de lijsten en tabellen in het dossier kloppen. Maar de rechtbank heeft geen reden om te twijfelen aan de overzichten van de aangiften en de klachten die zijn gemaakt door de politie, waaruit blijkt dat tussen 13 juni 2019 en 15 juni 2020 in totaal ongeveer 115 keer aangifte is gedaan tegen de verdachte terwijl daarnaast 56 en 27 personen tegenover de politie hebben verklaard niets of verkeerde goederen te hebben ontvangen na een bestelling bij een van de websites op de tenlastelegging. Met de raadsman heeft de rechtbank vastgesteld dat in de gehele ten laste gelegde periode de verdachte waarschijnlijk ruim 850 verkopen heeft gedaan.
Verder gaan de door de verdachte overgelegde screenshots en ‘track and trace’-codes over bestellingen van kleding en schoenen en over leveringen. Dit wekt op zijn minst de indruk van handelsactiviteiten. Ten slotte zijn er acht ‘moneytransfers’ verricht. Anders dan de officier van justitie heeft gesteld, maakt dit aannemelijk dat de verdachte dan misschien niet de beste internetondernemer is geweest, maar wel dat er gedurende een zekere periode daadwerkelijk sprake is geweest van reguliere online handel.
Om het feit van artikel 326e Sr te begaan is het geen noodzakelijke voorwaarde dat de koper heeft betaald. Het gaat erom dat de verdachte goederen aanbiedt met het oogmerk om de betaling te ontvangen terwijl hij weet, in de zin van onvoorwaardelijk opzet, dat hij niet kan leveren. Dat moment doet zich naar het oordeel van de rechtbank in elk geval voor telkens als de verdachte na 17 september 2019 goederen aanbiedt en een koper vervolgens een bestelling plaatst op een van de websites van de verdachte.
De rechtbank overweegt nog dat media-aandacht, door onder andere het programma Oplichting?!, een negatieve impact op de verdachte en zijn privéleven heeft gehad, maar niet in die mate dat dit tot strafvermindering zou moeten leiden. Terecht heeft de raadsman bezwaar gemaakt tegen het vastleggen van de aanhouding van een verdachte op (bewegend) beeld. Immers, niet onmiddellijk duidelijk is welk (publiek) belang daarmee wordt gediend. Bij het faciliteren van het filmen en vervolgens uitzenden van dergelijke politieacties is dan ook voorzichtigheid en terughoudendheid geboden.
Naar het oordeel van de rechtbank is door de verdediging echter onvoldoende geconcretiseerd dat en hoe door het filmen en vervolgens uitzenden van de aanhouding van de verdachte en de verdere media-aandacht voor de zaak het recht op een eerlijk proces in het gedrang zou zijn gekomen. Niet gebleken is dat het recht op een eerlijk proces van de verdachte bij deze rechtbank en meer in het bijzonder de onschuldpresumptie daadwerkelijk is aangetast. De rechtbank legt de verdachte twee jaar gevangenisstraf op.
Op 13 juni 2023 antwoordde (ECLI:NL:HR:2023:913) de Hoge Raad de prejudiciële vragen over EncroChat en SkyECC. Voor het Nederlands Juristenblad (NJB) hebben Bart Schermer en ik een artikel (.pdf) geschreven waarin wij de antwoorden op deze vragen analyseren.
In dit blogbericht delen wij onze belangrijkste conclusies.
Interstatelijk vertrouwensbeginsel
De antwoorden van de Hoge Raad met betrekking tot het interstatelijke vertrouwensbeginsel zijn over het geheel genomen niet verassend. De Hoge Raad maakt (wederom) duidelijk dat het niet behoort tot de taak van de Nederlandse strafrechter om de rechtmatigheid van de uitvoer van het buitenlandse onderzoek te toetsen.
Nederlandse rechters moeten dus uitgaan van de rechtmatigheid van het verzamelde bewijs in Frankrijk in de EncroChat en SkyECC-zaken. Wanneer in Frankrijk onherroepelijk vast komt te staan dat het onderzoek niet in overeenstemming met de daarvoor geldende rechtsregels is verricht, dan kan de Nederlandse rechter daar op grond van het Nederlandse strafprocesrecht consequenties aan verbinden. Gezien de stand van zaken op dit moment, zal dit niet snel gebeuren.
Recht op een eerlijk proces
De Hoge Raad oordeelt ook dat het uitgangspunt is dat het dat het door de buitenlandse autoriteiten verkregen materiaal betrouwbaar moet worden geacht. Als er echter concrete aanwijzingen voor het tegendeel bestaan, dan is de rechter gehouden de betrouwbaarheid van die resultaten te onderzoeken. Die aanwijzingen kunnen voortkomen uit een specifiek verweer.
Wij plaatsen hierbij de kanttekening dat een verweer op dit punt voor de verdediging lastig is te onderbouwen, omdat deze (indirect) ook betrekking hebben op de toetsing van de rechtmatigheid van het Franse onderzoek waar het interstatelijke vertrouwensbeginsel aan in de weg staat. De ‘Catch 22’ die de verdediging ervaart wordt helaas voor hen niet opgelost door de Hoge Raad.
Wij wijzen erop dat de overwegingen omtrent het interstatelijke vertrouwensbeginsel betrekking hebben op de verzameling van de gegevens door en onder verantwoordelijkheid van buitenlandse autoriteiten. Echter, het interstatelijk vertrouwensbeginsel houdt op bij de Nederlandse grens.
Verweer op de verdere verwerking (analyse) van de gegevens
Advocaten kunnen dus verweer voeren op deze verdere verwerking van gegevens en de betrouwbaarheid van de ruwe data zelf en de daarop verrichte analyses ter discussie stellen. Met andere woorden: hoewel de verzameling van het bewijs niet te controleren valt, valt het verdere gebruik van het bewijs dat wél. Voor zover daartoe aanleiding is, bijvoorbeeld omdat de verdediging ontkent dat het digitale bewijs betrekking heeft op de cliënt, moet de verdediging hierop effectief verweer kunnen voeren.
De analyse van de gegevens in Nederland, waarbij ook gebruik wordt gemaakt van algoritmen en AI, staat volledig open ter toetsing aan het recht op een eerlijk proces. Als daartoe aanleiding is, moet de verdediging uitleg krijgen hoe het resultaat van die verdere gegevenswerking – het bewijs – tot stand is gekomen en daar verweer op kunnen voeren. Onzes inziens ligt op dit punt nog ruimte voor verweren en jurisprudentievorming.
Op 31 augustus 2023 heeft de Inspectie Justitie en Veiligheid haar nieuwe verslag (.pdf) gepubliceerd over haar toezicht op de hackbevoegdheid over het jaar 2022. In dit blogbericht volgt een korte samenvatting van resultaten die ik interessant vond. In het lijvige rapport (79 pagina’s) staan voor de liefhebbers mogelijk meer relevante details.
Aantallen en ‘black box’
In 2022 is in 31 zaken de hackbevoegdheid ingezet. Het algemeen beeld van de Inspectie is dat de hackbevoegdheid in 2022 voornamelijk is ingezet voor onderzoeken gericht op mobiele telefoons. Bij het overgrote deel hiervan heeft het team binnen de reikwijdte van het bevel gewerkt. Daarvan is in 25 zaken met commerciële software gewerkt. De politie heeft geen inzicht in de werking hiervan. Voor zowel de politie als de Inspectie is deze software een ‘black box’. Het kenmerk van een black box is dat de resultaten zichtbaar zijn, maar voor de gebruiker niet bekend is hoe de software precies werkt en of deze software gebruik maakt van onbekende kwetsbaarheden. Wel heeft team DIGIT in 2022 twee onbekende kwetsbaarheden gemeld bij het meldpunt van het Nationaal Cyber Security Center.
De politie heeft in een addendum bij het contract procedurele afspraken gemaakt met de commerciële leverancier, waaronder het beperken van toegang door de leverancier tot de verzamelde gegevens. Deze afspraken zijn echter niet technisch afdwingbaar en controleerbaar. De politie kan niet uitsluiten dat de geïnfecteerde geautomatiseerde werken in verbinding staan met een server van de leverancier. De Inspectie kan daardoor niet uitsluiten dat de leverancier toegang heeft tot verzamelde gegevens, terwijl volgens wettelijke regels alleen speciaal aangewezen politiemedewerkers toegang mogen hebben.
Geen herkenning geheimhouderscommunicatie
Ook zijn bij het ‘Digital Intrusion Team’ (DIGIT) van de Landelijke Eenheid van de Nationale Politie geen processen, werkinstructies en ondersteunende systemen ingericht om geheimhouderinformatie te herkennen. Het gaat dan bijvoorbeeld om gesprekken tussen de verdachte en een advocaat. Volgens de wettelijke regels moet in elk geval het systeem van nummerherkenning worden ingericht als de hackbevoegdheid wordt ingezet om gesprekken af te luisteren.
Conclusie
De Inspectie waarschuwt dat “het nu tijd is dat er verandering komt in de opvolging door de politie“. De politie moet volgens hen “op korte termijn aantoonbaar en zonder voorbehoud invulling geven aan alle vigerende regels en deze naleven“.
Tegelijkertijd vindt de Inspectie het van belang dat de minister een standpunt inneemt over een mogelijke aanpassing van het wettelijk kader ‘zodat duidelijk wordt in welke mate mogelijke knelpunten bij de praktische uitvoerbaarheid van de hackbevoegdheid zoals die nu door de politie worden ervaren, in het wettelijk kader worden weggenomen’.
WODC-rapport over de hackbevoegdheid in het buitenland
Op dezelfde dag publiceerde het WODC een interessant rapport over de inzet van de hackbevoegdheid in vergelijking met het buitenland. Daarbij is met name in gegaan op de keuring, de verplichtingen omtrent documentatie en logging en het toezicht op de vergaande bevoegdheid. Het is nuttig de rapporten in samenhang met elkaar te lezen.
Keuring
De onderzoekers concluderen dat in verschillende landen in Europa de kwaliteit van de gegevens op een andere manier controleert dan Nederland dat doet. Geen enkel land kent een keuring door een onafhankelijke keuringsdienst waarbij deze keuringsdienst voorafgaand aan een inzet, aan de hand van een uitgebreid keuringsprotocol, de technische hulpmiddelen dient te onderzoeken.
Logging
Ten aanzien van het documenteren en loggen van uitvoeringshandelingen geldt dat in vrijwel alle landen een vorm van documentatie vereist is. Dit betekent dat op zijn minst een proces-verbaal moet zijn opgesteld waarin alle handelingen staan gedocumenteerd. Sommige landen gaan een stap verder, omdat daar alle handelingen moeten worden gelogd.
Toezicht
Naast een keuring is ook toezicht belangrijk in het kader van de kwaliteit van de gegevens. Het toezicht op de uitvoering van de bevoegdheid door een onafhankelijke instantie is in het buitenland beperkt (de zittingsrechter buiten beschouwing gelaten).
Voor Australië, Denemarken, Noorwegen, het Verenigd Koninkrijk en Zweden geldt dat een vorm van toezicht plaatsvindt op de uitvoering van de bevoegdheid door een onafhankelijke instantie. Daarnaast bestaat in Duitsland een instantie die, vanwege haar technische expertise, adviseert over de inzet en ontwikkeling van technische hulpmiddelen. Frankrijk kent een specifieke instantie die verantwoordelijk is voor het ontwerp, de aansturing en de implementatie van technische hulpmiddelen die gebruikt worden voor de hackbevoegdheid.
In België en Frankrijk vindt gedurende de inzet van de bevoegdheid rechterlijk toezicht plaats. De rechter die toestemming verleent voor de inzet van de bevoegdheid houdt daarbij ook toezicht op de uitvoering van de bevoegdheid.
Mogelijkheden voor Nederland
De onderzoekers hebben ook enkele landen meer diepgaand bestudeerd en komen tot drie scenario’s die mogelijk een aanvulling kunnen bieden op de wijze waarop in Nederland met technische hulpmiddelen bij de hackbevoegdheid wordt omgegaan.
Beleidsreactie minister
Op 7 december 2023 heeft demissionair minister Yeşilgöz een Kamerbrief over de hackbevoegdheid verstuurd. De brief volgde op de evaluatie van het WODC, de rapportage van de procureur-generaal bij de Hoge Raad, en de verslagen van de Inspectie Justitie en Veiligheid.
Naar aanleiding van deze stukken benoemd de minister enkele aanstaande wets- en beleidsaanpassingen. De meeste daarvan moeten nog worden uitgewerkt. Zo wordt het voorstel gedaan om het uitgangspunt dat alleen goedgekeurde hulpmiddelen worden ingezet, te wijzigen door aanpassing van het Besluit onderzoek in geautomatiseerd werk. Als een middel niet is goedgekeurd, kan de officier van justitie bepalen of aanvullende verificatiemaatregelen moeten worden genomen om bijvoorbeeld de bewijswaarde van het middel te waarborgen. De achtergrond hiervan is ten dele dat keuring in de praktijk niet altijd mogelijk is, omdat leveranciers van commerciële software hun broncode niet delen. Verder wordt ‘toegewerkt naar systeemtoezicht op de naleving van de wet- en regelgeving die geldt voor de binnendringbevoegdheid’. Het ministerie zal ook enkele wetsaanpassingen voorbereiden om ‘op locatie’ de hackbevoegdheid in te zetten (na bijvoorbeeld het binnetreden van een woning) en de lijst met misdrijven waarvoor de hackbevoegdheid mag worden ingezet uit te breiden.
De minister zal – via de Inspectie Justitie en Veiligheid – blijven rapporteren over de hoeveelheid opsporingsonderzoeken waarin de binnendringbevoegdheid en commerciële software is ingezet. Overigens worden de activiteiten van de Inspectie worden in de Kamerbrief getypeerd als ‘zwaar’, ‘intensief’ en ‘hoogwaardig’, maar wordt niet ingegaan op kritiek uit de wetenschap met betrekking tot de onafhankelijkheid, de effectiviteit en het gefragmenteerde karakter van het toezicht in het strafrecht. Eén keer wordt gerefereerd naar een opmerking in een rapport van het WODC over het idee van een aparte externe toezichthouder. Daarover stelt de minister dat het beleggen van toezicht bij een alternatieve instantie niet past in het Nederlands wettelijk kader
Het ‘internet Organised Threat Assessment’ (iOCTA) rapport (.pdf) van Europol biedt elk jaar overzicht van gesignaleerde trends en actualiteiten omtrent georganiseerde cybercriminaliteit in de Europese Unie. Dit jaar geeft het rapport een inkijkje in de wereld van criminele internetdiensten, datahandelaren en witwaspraktijken in relatie tot cybercrime. Hier volgt een korte samenvatting.
Rusland-Oekraïne
Het rapport begint met het benoemen van de overloopeffecten van het Rusland-Oekraïne conflict. Vooral in de EU is een toename van Distributed Denial of Service (DDoS)-aanvallen zichtbaar die nationale en regionale overheidsinstellingen treffen. Deze aanvallen waren vaak politiek gemotiveerden gecoördineerd door pro-Russische hackersgroepen in de EU.
Criminele VPN’s
In het rapport staan ook schadelijke ‘virtual private networks’ (VPN’s) centraal. VPN’s zijn populair bij cybercriminelen om hun communicatie en websurfgedrag op internet af te schermen. VPN-aanbieders hosten doorgaans een aantal proxy’s waar gebruikers hun werkelijke locatie (IP-adres) en de inhoud van hun verkeer kunnen verbergen. Hoewel VPN-diensten niet illegaal zijn, zijn sommige ontworpen voor criminelen en worden deze ook geadverteerd aan criminelen. Het gebrek aan medewerking aan verzoeken of vorderingen van wetshandhavers is kenmerkend voor deze VPN-diensten. Ook wijst Europol op ‘bullet proof hostings providers’ die niet aan Know-Your-Customer (KYC)-procedures doen en soms geen klant- en metadata (zoals IP-adressen) opslaan, wat criminele activiteiten vergemakkelijkt. Bovendien is hosting een complexe internationale bedrijfstak waar servers vaak worden doorverkocht aan andere datacenters in verschillende regio’s.
Gestolen gegevens
Europol noemt gestolen gegevens de ‘centrale grondstof’ van de illegale economie op internet. Gegevensdiefstal is een belangrijke bedreiging, omdat gestolen gegevens gebruikt kunnen worden voor een breed scala aan van criminele activiteiten, zoals voor het verkrijgen van toegang tot computersystemen, spionage, afpersing en voor ‘social engineering’-doeleinden (waarbij mensen zich voordoen als een ander). Een berucht voorbeeld van een forum waarin werd gehandeld in gestolen gegevens was ‘RaidForums’. Dit forum werd in april 2022 offline gehaald tijdens ‘Operation Tourniquet’. RaidForums had meer dan een half miljoen gebruikers en richtte zich op het verzamelen en doorverkopen van ‘exclusieve’ persoonlijke gegevens en databases van gecompromitteerde servers. RaidForums maakte naam door rivaliserende forums te hacken en persoonlijke informatie vrij te geven over hun beheerder (doxing). De high-profile database lekken die werden verkocht op het forum behoorden meestal toe aan bedrijven in verschillende sectoren. Ze bevatten gegevens van miljoenen creditcards en bankrekeningnummers, gebruikersnamen en wachtwoorden die nodig zijn om toegang te krijgen tot accounts.
Witwassen
Cybercriminelen die betrokken zijn bij cyberaanvallen en verwante diensten, maar ook degenen die handelen in of het beheer hebben over dark web marktplaatsen, voeren hun financiële transacties bijna uitsluitend uit met cryptocurrencies. Daarbij maken ze veel gebruik van technieken om hun financiële activiteiten te anonimiseren voordat ze hun illegale winsten te gelde maken. Deze technieken omvatten het gebruik van mixers, ‘swappers’ (waarmee cryptocurrencies kunnen worden omgezet in andere betalingsmiddelen) en gedecentraliseerde beurzen. Dit vereist zeer bekwame onderzoekers die verschillende methoden te gebruiken om cryptocurrency te volgen (zoals ‘demixing’, het traceren van ‘cross-chain swaps’ en het analyseren van ‘liquiditeitspools’).
Criminele netwerken die betrokken zijn bij fraude behalen hun winsten in zowel fiat- als cryptocurrencies. Het witwassen van hun criminele fondsen gebeurt meestal zeer snel nadat de fraude heeft plaatsgevonden. Dit heeft tot gevolg dat tegen de tijd dat het slachtoffer de zwendel doorheeft, het geld al verdeeld is over rekeningen in meerdere landen en is witgewassen. Online fraudeurs maken ten slotte ook veel gebruik van gokplatforms om winsten wit te wassen, omdat ze gebruikt kunnen worden om de herkomst en stromen van illegaal verkregen geld te verdoezelen.
Het Cybersecuritybeeld Nederland (CBSN) geeft elk jaar een goed inzicht in de belangrijke gebeurtenissen en trends in cybersecurity. In het CBSN was dit jaar veel aandacht voor het conflict tussen Rusland en Oekraïne en de kwetsbaarheid industriële internet of things systemen. In dit blogbericht vermeld ik de dingen die mij het meest opvielen.
Ransomware-incidenten
Ransomware blijft een enorm probleem en heeft soms grote gevolgen. Verschillende energiebedrijven zijn bijvoorbeeld in Europa getroffen door ransomware en het kwam naar buiten dat statelijke actoren aanvallen uitvoerden op bedrijven in de olie- en gassector. Indirect is dit zelfs al voorgekomen toen door een ransomware-aanval op de Duitse windmolenfabrikant Nordex meerdere windmolens op Windpark Oude Maas niet konden proefdraaien. De aanval is opgeëist door criminelen die achter de Conti-ransomware schuilen. Het Nederlandse vaccinbedrijf Bilthoven Biologicals werd bijvoorbeeld ook getroffen door ransomware. De aanvallers wisten productiefaciliteiten, zoals machines voor het produceren van vaccins, te raken. De machines hebben tijdens de aanval grotendeels door kunnen draaien. Daarnaast zouden de aanvallers e-mails en documenten met wetenschappelijke data, zoals informatie over vaccins, hebben gestolen. Deze gestolen data is (deels) gepubliceerd op het darkweb.
Verder zijn bijvoorbeeld twee Gelderse gemeenten slachtoffer geworden van een datalek nadat aanvallers met SunCrypt-ransomware bestanden konden stelen. De aanvallers hebben 130GB aan data buitgemaakt en gepubliceerd op de leksite van SunCrypt. Onder andere identiteitsbewijzen behoorden tot de gelekte data. Volgens forensisch onderzoek zijn de aanvallers binnengedrongen door gestolen inloggegevens van een leverancier te misbruiken. Ten slotte kunnen we nog wijzen op de ransomware-aanval op ID-ware, een grote leverancier voor toepassingen rondom authenticatie en toegangspassen. De aanvallers hebben gegevens buitgemaakt van klanten van ID-ware en deze gepubliceerd op een leksite. In de dataset bevonden zich onder andere toegangspassen van leden en medewerkers van de Eerste en Tweede Kamer.
Het aantal ransomware-aanvallen (ook op Nederlandse organisaties) leek in 2022 eveneens tijdelijk te dalen, om aan het eind van het jaar weer toe te nemen. Vermoedelijk speelt hier de impact van de Russische oorlog tegen Oekraïne op het cybercriminele ecosysteem een rol. Beide landen zijn belangrijke bronlanden van zware, georganiseerde cybercriminaliteit. Criminelen kozen een kant in de oorlog, wat bestaande samenwerkingsverbanden onder druk zette. Toch moet deze – al dan niet tijdelijke – daling in het juiste perspectief worden gezien. De politiecijfers zijn nog steeds zorgwekkend hoog. Bedrijven, maar ook gemeenten en publieke instellingen lopen onverminderd het risico slachtoffer te worden van ransomware of andere vormen van cybercriminaliteit. Er wordt niet altijd aangifte gedaan, bijvoorbeeld om imagoschade te voorkomen. Uit politieonderzoek bleek dat criminelen buitgemaakte informatie verrijken met andere informatie én doorverkopen.
Conflict Rusland-Oekraïne
Het CSBN 2022 stelde dat cyberaanvallen door statelijke actoren het nieuwe normaal zijn en dat landen de digitale ruimte gebruiken om geopolitieke voordelen te behalen. Ook in deze rapportageperiode zijn cyberoperaties aan het licht gekomen die in verband worden gebracht met statelijke actoren, waaronder spionage, diefstal van intellectueel eigendom en het inzetten van destructieve malware. Volgens de AIVD en de MIVD is de Russische cybersabotagecampagne tegen Oekraïne ‘de meest grootschalige en intensieve uit de geschiedenis’. De Oekraïense digitale infrastructuur wordt vrijwel constant aangevallen. Russische hackers hebben vele verschillende types wiperware ingezet tegen Oekraïense doelwitten, ook binnen vitale sectoren. Opvallend is de betrokkenheid van criminele en hacktivistische actoren in de context van de oorlog. Een verder kenmerkend element in het verloop van de oorlog is dat private bedrijven steun aan Oekraïne verlenen. Dat gebeurt vaak in samenwerking met landen die steun bieden aan Oekraïne.
Verder houdt Rusland zich bezig met beïnvloeding van de publieke opinie in westerse landen door onder andere desinformatie te verspreiden. De Russische inlichtingendiensten zijn er bijvoorbeeld enkele malen in geslaagd om de controle over uitzendingen van Oekraïense media tijdelijk over te nemen en Russische boodschappen uit te zenden. Aansluitend werden de systemen van deze media digitaal gesaboteerd. Daarnaast hebben Russische staatsmedia consequent desinformatie naar buiten gebracht.
Vermenging statelijke actoren en criminele actoren
Met betrekking tot cybercriminaliteit is de vermenging tussen statelijke actoren en criminele actoren opvallend. Het rapport noemt hoe de criminele Conti-groep zijn steun betuigde aan Rusland, en gaf aan dat cyberaanvallen op Russische doelwitten zouden worden beantwoord met aanvallen op kritieke infrastructuur. Dat onderschrijft de notie dat criminelen bepaalde doelwitten bewust uitkiezen omdat die in lijn zijn met geopolitieke belangen van bepaalde staten, of dat er zelfs banden kunnen bestaan tussen overheden en cybercriminelen. Statelijke actoren kunnen namelijk cybercriminelen inhuren, gedogen of onder druk zetten om cyberaanvallen op gewenste doelwitten uit te voeren. Daarnaast kunnen andere partijen, zoals statelijke actoren, zich ook voordoen als criminele organisaties. Hierdoor wordt de scheidslijn tussen financieel gemotiveerde cybercriminelen en statelijke actoren vager en lastiger te onderscheiden. Dat compliceert attributie.
Kwetsbare industriële IoT-systemen
Operationele technologie (OT) binnen industriële netwerken, ook wel aangeduid als ‘Industrial Automation and Control Systems’ (IACS), speelt een centrale rol in het aansturen, monitoren en beheren van fysieke processen binnen organisaties. Daarmee fungeert het ook als motor van vitale sectoren. OT raakt steeds meer vervlochten met informatietechnologie (IT). Daarnaast speelt het ‘Industrial Internet of Things’ (IIoT) een steeds belangrijker rol in industriële omgevingen. Dit heeft voordelen voor het optimaliseren van processen, maar het brengt ook risico’s met zich mee. Zo vergroot deze ontwikkeling het aanvalsoppervlak en daarmee het risico dat OT-systemen gecompromitteerd raken. Dit brengt uitdagingen met zich mee voor het beveiligen van dergelijke systemen. Daarbij is onder andere een grotere rol weggelegd voor detectie en mitigatie van digitale aanvallen. Op deze en andere vlakken is er – wellicht eufemistisch gezegd – “ruimte voor verbetering”.
Het CSBN wijst ook op nieuwe malware-soorten die zijn ontdekt voor de sabotage van OT-systemen. De eerste, ‘Industroyer2’, is ingezet tegen een Oekraïense energieleverancier, maar kon tijdig worden geneutraliseerd. ESET en de Oekraïense CERT attribueren Industroyer2 aan de Russische statelijke actor ‘Sandworm’. Ransomware-actoren vormen eveneens een risico voor de continuïteit van operationele systemen en fysieke processen. In juli 2022 is bijvoorbeeld een nieuwe ransomware-variant ontdekt, genaamd Luna. Deze variant bevat een lijst met OT-processen die, indien aanwezig, beëindigd worden alvorens over wordt gegaan tot versleuteling. Een dergelijke lijst wordt ook wel een kill-list genoemd.
Buiten de oorlog zijn ook verschillende wipers waargenomen. Zo werd bekend dat een geavanceerde cyberactor een nieuwe wiper heeft gebruikt bij aanvallen op de toeleveringsketen van organisaties in onder andere Israël. Ook criminelen lijken wiperfunctionaliteiten toe te voegen aan hun operaties. Een voorbeeld hiervan is de LokiLocker-ransomware. Die heeft een ingebouwde wiperfunctionaliteit die kan worden ingezet om slachtoffers af te persen.
De rechtbank Amsterdam heeft op 19 juni 2023 een 25-jarige man is veroordeeld (ECLI:NL:RBAMS:2023:3748) tot drie jaar gevangenisstraf (waarvan één voorwaardelijk) vanwege heling van gegevens, het voorhanden hebben van phishing websites en phishing e-mails, gewoontewitwassen van cryptovaluta en diefstal van cryptovaluta.
De verdachte heeft zich schuldig gemaakt aan computercriminaliteit, waarbij hij een groot aantal datasets met privacygevoelige persoonsgegevens voorhanden heeft gehad en deze op een illegaal internetforum te koop heeft aangeboden. De rechtbank stelt vast dat verdachte niet-openbare gegevens in de vorm van een grote hoeveelheid datasets uit winstbejag voorhanden heeft gehad, heeft verworven en ter beschikking heeft gesteld aan anderen, terwijl hij wist dat deze door misdrijf waren verkregen. De verdediging heeft aangevoerd dat op basis van het dossier onvoldoende kan worden vastgesteld dat sprake is geweest van ‘niet-openbare gegevens. Dit verweer wordt verworpen. Dat hier sprake is van niet openbare gegevens volgt namelijk uit de verklaring van de verdachte zelf, de gevoelige aard en de combinatie van de persoonsgegevens en medische gegevens per dataset, en het feit dat deze te koop werden aangeboden op een illegaal hackersforum als Raidforums.
De rechtbank stelt op basis daarvan vast dat verdachte cryptovaluta ter waarde van in totaal €717.240,84 heeft witgewassen en dat hij hiervan een gewoonte heeft gemaakt. De rechtbank overweegt daarover onder andere dat uit het onderzoek naar de verschillende aangetroffen ‘seed phrases’. Een seed phrase bestaat 12-24 willekeurige woorden en dient als back-up van een crypto-wallet om de cryptocurrencies in een wallet te kunnen herstellen. Bovendien blijkt uit de bijbehorende cryptovaluta wallets dat verdachte in de periode februari 2022 tot en met september 2022 via de seed phrases toegang had tot grote hoeveelheden cryptovaluta en daarmee ook voorhanden heeft gehad. Dit met een waarde van in totaal € 435.549,84. Deze cryptovaluta zijn eerst op zes anonieme walletadressen verzameld en vervolgens doorgestort naar 41 andere anonieme wallet adressen om vervolgens uit te komen op een walletadres dat behoort bij handelsplaats Binance. Ook is op de HP-laptop van verdachte een seed phrase aangetroffen die toegang geeft tot een cryptovaluta wallet met een wallet adres dat begint met ‘bc1’. In deze cryptovaluta wallet zijn in de periode 14 februari 2022 tot en met 3 augustus 2022 bitcoins aangetroffen met een waarde van in totaal € 281.691,00 waarvan de herkomst niet is te herleiden.
Voor een deel zijn de cryptovaluta zijn naar het oordeel van de rechtbank afkomstig uit eigen misdrijf van verdachte. Door bovendien de cryptovaluta te verzamelen op verschillende anonieme wallets om die vervolgens door te storten naar weer andere anonieme wallets, waarna alle valuta werd verzameld op één walletadres op de handelsplaats Binance, heeft verdachte de herkomst en de vindplaats verhuld en ook heeft hij verhuld wie de rechthebbende(n) op die cryptovaluta was/waren, en wie die valuta voorhanden had. Ook overweegt de rechtbank dat de combinatie van bij de verdachte aangetroffen phishing website, phishing e-mails, logfiles met ruwe invoer van seed phrases en software voor de verwerking daarvan, duidt erop dat de phishing website ook daadwerkelijk is gebruikt. Hoe dit precies in zijn werking is gegaan, kan op basis van het dossier niet worden vastgesteld, maar feit is dat verdachte over een zeer groot aantal seed phrases beschikte die toegang gaven tot cryptovaluta wallets. Verdachte heeft het bezit van de seed phrases ter zitting ook bekend.
Er is geen logische verklaring voor het bezit van zo’n grote hoeveelheid seed phrases anders dan dat deze onrechtmatig zijn verkregen en dienen voor het plegen van diefstal, aldus de rechtbank. Een normale gebruiker van cryptovaluta heeft in de regel niet een dergelijk aantal seed phrases in zijn bezit. Ook zijn bij verdachte geen (offline) notities aangetroffen om de cryptovaluta wallets waarvan de seed phrases zijn gevonden uit elkaar te houden, hetgeen bij normale herkomst van de seed phrases in de rede ligt. Tevens is opmerkelijk dat tussen de ruwe invoer ook ongeldige seed phrases zijn aangetroffen van gebruikers van cryptovaluta wallets die in de gaten hadden dat zij met fraude te maken hadden. Dergelijke invoer duidt niet op legaal verkregen seed phrases.
Cyberstalking
In de afgelopen maanden zijn verschillende veroordelingen verschenen over stalking, waarbij gebruik wordt gemaakt van computers en internet om deze te plegen (‘cyberstalking’). Met een aantal voorbeelden wordt het fenomeen en strafbaarstelling kort uitgelicht. Lees ook dit artikel in NRC met een gespecialiseerde officier van justitie voor meer informatie.
De rechtbank Gelderland publiceerde bijvoorbeeld op 24 mei 2023 een interessante uitspraak over cyberstalking (ECLI:NL:RBGEL:2023:2884). Een 31-jarige man stalkte zes jaar lang een vrouw. De man zocht online informatie over de vrouw en haar omgeving. Zo maakte de man onder andere een website en plaatse daarop beledigende foto’s en teksten over de vrouw en haar partner op onder andere Facebook. Ook belde de man naar het werk van de vrouw en nam via LinkedIn contact op met een collega van de vrouw. Daarnaast deed hij zich bij een makelaar voor als de vrouw om zo haar huis te koop te laten zetten. De man bedreigde de vrouw met de dood in aanwezigheid van politieagenten toen zij de man een contactverbod wilden overhandigen.
Volgens de rechtbank is de belaging (artikel 285b Sr) niet aan de man niet toe te rekenen, omdat hij lijdt aan waanbeelden. Hij werd daarom ontoerekeningsvatbaar verklaard en krijg tbs met voorwaarden. Ook legt de rechtbank een contact- en gebiedsverbod op.
De rechtbank Amsterdam veroordeelde op 22 juni 2023 (ECLI:NL:RBAMS:2023:3868) een 44-jarige man voor stalking, diefstal, computervredebreuk en het gooien van een vuurwerkbom in de brievenbus van de psychotherapeut van zijn ex-vriendin.
De verdachte heeft drieënhalve maand op een zeer intensieve en indringende manier geprobeerd controle uit te oefenen op het leven van zijn toenmalige vriendin. De verdacht heeft onder andere zonder dat zij dat wist, (geluids-) opnames van het slachtoffer met door hem in haar woning geplaatste en verdekt opgestelde camera’s, hij volgde haar door middel van gps-bakens die hij in haar fiets en auto verstopte. Verdachte had de beschikking over de wachtwoorden van haar internetaccounts, en verschafte zich daarmee ook de toegang tot die accounts, waarbij zich soms voordeed alsof hij het slachtoffer was.
De rechtbank kan zich met de conclusies van de deskundigen verenigen en is van oordeel dat verdachte lijdt aan een ziekelijke stoornis te weten een persoonlijkheidsstoornis met borderline, narcistische en antisociale trekken, alsmede een aandachtstekortstoornis met hyperactiviteit welke bestond tijdens het begaan van de feiten. De rechtbank veroordeelde de man tot twee jaar gevangenisstraf en tbs met voorwaarden en materiële en immateriële schadevergoedingen.
Op 28 juni 2023 veroordeelde de rechtbank Midden-Nederland (ECLI:NL:RBMNE:2023:3066) een man voor stalking en identiteitsfraude. De verdachte heeft op social media (o.a. Snapchat, Instagram en Facebook) en verschillende (seks)websites nepaccounts aangemaakt en zich voorgedaan als deze slachtoffers. Hij maakte daarbij gebruik van hun (volledige) naam, telefoonnummer en/of foto’s en stuurde met name seksueel gerelateerde berichten naar bekenden en onbekenden van de slachtoffers. De slachtoffers werden vervolgens benaderd door vriendschapsverzoeken van fakeaccounts die hen vervolgens probeerden te videobellen en seksueel getinte berichten stuurden. Dit handelen van de verdachte in de onlinewereld heeft in het dagelijks leven verstrekkende negatieve gevolgen gehad voor de slachtoffers.
De rechtbank veroordeeld de verdachte tot de geëiste straf, een gevangenisstraf van drie jaren, met aftrek van het voorarrest. De rechtbank neemt daarbij ook in strafverzwarende zin mee dat de verdachte in twee verschillende proeftijden liep voor soortgelijke feiten. Verdachte is in de proeftijd waarin hij werd behandeld, doorgegaan met het plegen van zeer ernstige strafbare feiten tegen (oud-)medewerksters van de Forensische Psychiatrische Kliniek. Deze medewerksters zijn juist de zorgverleners die voor personen met psychische problemen, zoals verdachte, klaarstaan. Zij dienen hun werk onder veilige omstandigheden te kunnen doen. Sommige slachtoffers hebben ter zitting verklaard dat zij door het handelen van verdachte, met pijn in hun hart, afscheid hebben genomen van hun baan in de zorg.
De slachtoffers krijgen voor zover gevorderd een vergoeding voor geleden materiële en immateriële schade. De rechtbank gaat ook over tot het opleggen van de ongemaximeerde TBS-maatregel met dwangverpleging, omdat de rechtbank is van oordeel dat de veiligheid van anderen en de algemene veiligheid van personen en goederen het opleggen van de tbs-maatregel met dwangverpleging vereisen.
Veroordeling voor materiaal van seksueel misbruik van minderjarigen na melding NCMEC
De rechtbank Zeeland-West-Brabant veroordeelde op 3 mei 2023 (ECLI:NL:RBZWB:2023:2923) een verdachte voor het bezit van afbeeldingen van seksueel misbruik van minderjarigen (door de rechtspraak nog steeds ‘kinderporno’ genoemd) (artikel 2240b Sr) en dierenporno (artikel 254a Sr).
De verdediging stelt dat de melding van het Amerikaanse ‘National Center for Missing and Exploited Children’ (NCMEC) (zie ook wikipedia.org) en onderzoek naar het in die melding vermelde IP-adres voldoende voor verdenking van een strafbaar feit in de zin van artikel 27 van het Wetboek van Strafvordering (hierna: Sv).
De officier van justitie stelt dat het vaste praktijk is dat een NCMEC-melding voldoende is om een onderzoek te starten. In deze zaak staat op de eerste melding van het NCMEC dat het om “apparent child pornography” en om een “hash match” gaat. Er bestaat wereldwijd een databank van bekende kinderporno die op internet verschijnt en elk bestand heeft een bepaalde code en een eigen unieke hashwaarde. De door verdachte geüploade bestanden zijn gecontroleerd met bepaalde software waarbij de kinderporno met bekende hashwaardes, door middel van hashmatches, eruit is gefilterd.
KIK Messenger (een chat-app) gebruikt die hashwaardes ook, waardoor gezegd kan worden dat er vermoedelijk (“apparent”) kinderporno is geüpload. Dat het “vermoedelijk” wordt genoemd, is omdat altijd nog door een mens moet worden beoordeeld of de vermoedelijke kinderpornobestanden daadwerkelijk kinderporno bevatten. Dat deze informatie voldoende is voor een verdenking als bedoeld in artikel 27 Sv, blijkt ook wel uit de vele uitspraken die tot op heden zijn gedaan door rechtbanken en gerechtshoven.
Het verweer over de NCMEC-meldingen verwerpt de rechtbank op dezelfde gronden als de officier van justitie. Het is de rechtbank ambtshalve bekend dat deze meldingen bij rechtbanken en gerechtshoven in Nederland voldoende zijn om een verdenking in de zin van artikel 27 Sv op te baseren.
Uit het meldingsrapport van NCMEC maakt de rechtbank op dat door middel van ook door de officier justitie genoemde “hashmatches” was gedetecteerd dat 38 bestanden met vermoedelijk kinderpornografische afbeeldingen waren geüpload via KIK Messenger door de gebruiker van het [e-mailadres] met de gebruikersnaam ‘dripdruppeltje’ en een bepaald IP-adres. Het tweede meldingsrapport maakt melding van twee afbeeldingen met hetzelfde emailadres en IP-adres.
Het Team Bestrijding Kinderpornografie en Kindersekstoerisme (TBKK) van de politie heeft deze meldingen verder onderzocht. Uit dat onderzoek is gebleken dat het vermelde IP-adres toebehoorde aan verdachte en waar verdachte woonachtig was en waar hij werkzaam was. Volgens het TBKK stond verdachte als enige ingeschreven op dat woonadres. Anders dan de raadsman stelt, zijn de meldingen dus wel degelijk verder onderzocht.
Op grond van de NCMEC-meldingen en het verdere onderzoek naar het in de meldingen genoemde IP-adres, is de rechtbank van oordeel dat er voldoende verdenking in de zin van artikel 27 Sv bestond om tot binnentreden ter inbeslagneming over te gaan. In de woning werd aan verdachte uitgelegd waarvoor zij kwamen waarna verdachte spontaan begon te verklaren over onder andere foto’s die op zijn computer stonden. Direct daarna is aan verdachte de cautie gegeven. Vervolgens is de uitlevering gevorderd van alle gegevensdragers waarop kinderporno stond of kon staan. Verdachte heeft vervolgens een aantal gegevensdragers overhandigd die daarna in beslag werden genomen.
De rechtbank acht op basis van de bewijsmiddelen, inclusief de bekennende verklaring van verdachte, wettig en overtuigend bewezen dat verdachte kinderporno, waarvan ongeveer 553 afbeeldingen die direct benaderbaar waren, op een aantal gegevensdragers in zijn bezit heeft gehad en/of zich daartoe door middel van geautomatiseerde werken en/of met gebruikmaking van communicatiediensten de toegang heeft verschaft. De afbeeldingen bestonden grotendeels uit meisjes in de leeftijd van 6 tot 12 jaar.
Alles afwegend acht de rechtbank een hoge taakstraf in combinatie met een voorwaardelijke gevangenisstraf passend en geboden, het laatste met name om de ernst van de feiten te benadrukken en om de oplegging van de door de reclassering geadviseerde bijzondere voorwaarden mogelijk te maken. De rechtbank overweegt dat ‘vanwege het taakstrafverbod dient ook nog een onvoorwaardelijke gevangenisstraf te volgen’. De rechtbank beperkt daarom de onvoorwaardelijke gevangenisstraf tot één dag. Ook krijgt de verdachte een proeftijd van drie jaar met daarbij de bijzondere voorwaarden (waaronder behandeling) en een taakstraf van 240 uur opgelegd.
Op 16 juni 2023 gaf minister Yeşilgöz-Zegerius haar beleidsreactie (.pdf) op twee WODC-rapporten over de regulering van deepfakes (.pdf) (uitgevoerd door Tilburg University) en immersieve technologieën (.pdf) (van Considerati).
De eerste conclusie van het onderzoek luidt dat onwenselijk gebruik van deepfakes of deepfaketechnologieën via het huidige recht in algemene zin goed is te adresseren. Zo stelt artikel 139h Wetboek van Strafrecht (Sr) het zonder toestemming van de afgebeelde persoon openbaar maken van seksueel beeldmateriaal strafbaar. Daaronder vallen ook deepfakes. Ook ander strafwaardig gedrag, zoals oplichting met behulp van deepfakes, kan volgens het onderzoek middels het huidige strafrecht goed worden geadresseerd. Het Openbaar Ministerie (OM) beziet momenteel de mogelijkheden voor de inzet van artikel 139h Sr in concrete gevallen waarbij sprake is van deepnude materiaal. Over deze ontwikkelingen wordt de Kamer geïnformeerd in de voortgangsbrief over de aanpak van seksuele misdrijven die in december 2023 naar de Tweede Kamer wordt gestuurd. Het kabinet is geen voorstander van een algemeen verbod, omdat deze niet noodzakelijk is en een eventueel breed verbod in strijd kan komen met verschillende (fundamentele) rechten zoals de vrijheid van meningsuiting of de vrijheid van kunsten en wetenschappen. Ook als het gaat om een verbod op het vervaardigen, aanbieden en downloaden van deepfaketechnologie, zien het kabinet ernstige bezwaren. Wel steunt het kabinet een transparantieverplichting voor gebruikers van deepfaketechnologie, zoals ook op EU-niveau in de AI-verordening is voorgesteld.
De AVG verbiedt ook het maken en verspreiden – buiten de huiselijke sfeer – van deepfakes waarin persoonsgegevens zijn verwerkt zonder een verwerkingsgrondslag. In de praktijk is daardoor een deepfake die zonder toestemming is gemaakt strijdig met de AVG, zeker als daarin gevoelige (bijvoorbeeld seksuele) content is te zien. Het heroverwegen van de huishoudelijke exceptie, zou een onwenselijke juridisering van het privéleven van burgers betekenen die veel verder reikt dan de gevallen waarin deepfakes worden gemaakt, nog daargelaten de vraag wat voor effectieve handhaving van de AVG achter de voordeur nodig zou zijn. Daarnaast heeft het kabinet niet de mogelijkheid om de AVG te wijzigen. Het recht van initiatief ligt bij de Europese Commissie en zij voorziet in de komende tijd geen noodzaak tot het doen van wijzigingsvoorstellen van de AVG. Ook gelden de kaders van het civiele recht, bijvoorbeeld in het geval van een onrechtmatige daad (artikel 6:162 Burgerlijk Wetboek (BW)) of een schending van het portretrecht (zoals bedoeld in het auteursrecht). Het procesrecht is volgens het kabinet voldoende toegerust op de mogelijkheid dat deepfakes worden gebruikt als nepbewijs.
De tweede conclusie van het onderzoek luidt dat de handhaving van de bestaande rechtsregels “omvangrijk en complex is”. Het kabinet zet in op zelfregulering voor de snelle verwijdering en bestrijding van illegale content door de internetsector. Aanvullend faciliteert de overheid een aantal meldpunten om illegale content, met inbegrip van deepfakes en strafbare content, onder de aandacht te brengen van dienstverleners binnen de internetsector. Als het noodzakelijk is ter beëindiging van het strafbare feit kan de officier van justitie – ook voordat een verdachte voor het strafbare feit is veroordeeld – in geval van verdenking van een misdrijf als omschreven in artikel 67, eerste lid, Wetboek van Strafvordering (Sv), met een machtiging van de rechter-commissaris aan een aanbieder van een communicatiedienst bevelen om gegevens ontoegankelijk te maken (artikel 125p Sv). Ook kan het slachtoffer via de civiele rechter een (kort geding) procedure starten waarin een vordering tot verwijdering van die content centraal staat. Dit wordt getoetst aan de voorwaarden van de onrechtmatige daad uit artikel 6:162 van het BW. Een voorbeeld hiervan is wanneer het gaat om (deepfake)content waarbij onrechtmatig persoonsgegevens zijn verwerkt.
Het tweede onderzoek gaat over de regulering van immersieve technologieën. Immersieve technologieën zijn technologieën die de realiteit aanpassen of een nieuwe realiteit creëren. Het onderzoek bespreekt de twee bekendste vormen van immersieve technologieën: Augmented Reality (AR) en Virtual Reality (VR). Bij AR wordt onze perceptie van de wereld uitgebreid doordat Virtuele elementen worden toegevoegd aan de realiteit, bijvoorbeeld door middel van apparaten zoals AR-brillen of toepassingen zoals Pokémon Go. Bij VR wordt de fysieke wereld zo veel mogelijk vervangen door een kunstmatige of virtuele werkelijkheid, bijvoorbeeld door een VR-bril.
Uit het onderzoek komt naar voren dat het huidige juridische kader in algemene zin goed is toegerust om de mogelijke negatieve effecten van immersieve technologie te adresseren. Het kabinet wil, in lijn met de aanbevelingen uit het onderzoek naar immersieve technologieën, beter anticiperen op nieuwe digitale technologieën. Er zal daarom een beleidsagenda ‘publieke waarden en nieuwe digitale technologie’ worden opgesteld.
Het kabinet vindt het (ook) zeer zorgwekkend dat nu in dit onderzoek wordt vastgesteld dat slachtoffers van virtuele aanranding een vergelijkbare emotie ervaren als bij een fysieke aanranding of verkrachting, en dat de onderzoekers verwachten dat naarmate de immersie en het gevoel van aanwezigheid in een virtuele omgeving groter wordt, de impact van virtueel grensoverschrijdend gedrag ook groter kan worden. Het kabinet wijst er op dat het Wetboek van Strafrecht mogelijkheden biedt om tegen strafwaardige gedragingen in VR op te treden. Dit kan bijvoorbeeld als er sprake is van bedreiging (artikel 285 Sr). De mogelijkheden om strafrechtelijk op te treden worden verder uitgebreid met het bij de Tweede Kamer aanhangige wetsvoorstel seksuele misdrijven, waarin seksuele intimidatie van een ander in het openbaar in het nieuwe artikel 429ter strafbaar wordt gesteld.
De onderzoekers concluderen dat er tegen virtuele mishandeling beperkt strafrechtelijk kan worden opgetreden. Om van mishandeling te kunnen spreken moet er volgens art. 300 van het Wetboek van Strafrecht sprake zijn geweest van fysieke pijn of letsel bij het slachtoffer. Daarvan zal in een virtuele wereld doorgaans geen sprake zijn. Artikel 300 Sr biedt echter ook aanknopingspunten voor vervolging van psychisch geweld. Met mishandeling wordt gelijkgesteld opzettelijke benadeling van de gezondheid. In de lagere rechtspraak zijn verschillende voorbeelden terug te vinden van gevallen waarin is geoordeeld dat het hierbij naast de fysieke gezondheid ook om de psychische gezondheid kan gaan (voornamelijk met betrekking tot mishandeling van kinderen). Het kabinet stelt psychische mishandeling niet apart strafbaar. Het Wetboek van Strafrecht biedt naast artikel 300 Sr ook andere mogelijkheden tot strafrechtelijke vervolging bij psychisch geweld: artikel 284 (dwang), 285 (bedreiging) en 285b (stalking). Indien virtuele mishandeling (ernstig) psychisch trauma tot gevolg heeft, of gepaard gaat met dwang, bedreiging of stalking, dan biedt het Wetboek van Strafrecht grond voor vervolging. Daarbij komt dat de schade die door virtuele mishandeling wordt veroorzaakt reeds op de dader kan worden verhaald als er daarbij sprake is van een onrechtmatige daad.
Verder zijn er volgens het kabinet voldoende mogelijkheden om op te treden tegen virtueel vandalisme op grond van de onrechtmatige daad (artikel 6:162 BW). Ook zijn er gevallen denkbaar waarin virtueel vandalisme de vorm aanneemt van beledigende of discriminerende uitlatingen. In die gevallen kan op grond van de artikelen 137c (belediging groep mensen) en 266, eerste lid, Sr (eenvoudige belediging) worden opgetreden tegen virtueel vandalisme. Het kabinet ziet geen aanleiding om virtueel vandalisme apart strafbaar te stellen.
Het strafbaar stellen van het gebruik van een “naaktfilter” (een deepfake-filter die een aangeklede persoon “virtueel” kan ontkleden) is volgens het kabinet ook niet noodzakelijk. Artikel 139h lid 1 sub a Sr zou voldoende mogelijkheden bieden. Ten slotte kan volgens het kabinet ook voldoende worden opgetreden tegen het aanbieden van “hyperpersoonlijke inhoud”. De AVG biedt volgens het kabinet kortgezegd voldoende mogelijkheden en daarnaast wijst het in de Kamerbrief op de Digital Services Act (DSA), die in 2024 in werking treedt. Deze verordening legt aan online platformen (die ook immersieve technologieën kunnen aanbieden) een verbod op voor het gebruik van gegevens van minderjarigen en van bijzondere persoonsgegevens (zoals biometrische data) van alle gebruikers om gepersonaliseerde advertenties te tonen. Dit is relevant omdat VR- en AR-toepassingen veel biometrische data kunnen verzamelen, zoals oog en lichaamsbewegingen. Ook bevat de DSA extra waarborgen tegen onbewuste beïnvloeding bij digitale diensten en voor meer keuze en transparantie in online omgevingen.
In deze blog geef ik een overzicht van de feiten met betrekking tot de EncroChat-operatie. Tijdens deze operatie Frans-Nederlandse operatie zijn 115 miljoen (!) berichten verzameld en later geanalyseerd ten behoeve van de opsporing. De Nederlandse politie sprak (in 2021) over zo’n 25 miljoen berichten (wellicht het aantal berichten van cryptotelefoons in Nederland). Geschat wordt dat er wereldwijd destijds tussen de 55.000-60.000 EncroChat telefoons werden gebruikt, waarvan circa 12.000 Nederlandse gebruikers waren en circa 3000 Franse gebruikers.
Deze blog is een aantal keer geüpdatet n.a.v. nieuwe feiten in jurisprudentie. De meeste feiten zijn gebaseerd op een uitspraak van 25 juni 2021 van de rechtbank Rotterdam (ECLI:NL:RBROT:2021:6113), een uitspraak van 12 april 2022 van de rechtbank Midden-Nederland (ECLI:NL:RBMNE:2022:1389) en de onderstaande persconferentie (via YouTube) van Frankrijk, Nederland en Europol op 28 juni 2023 (zie daarover ook dit artikel van ComputerWeekly).
EncroChat was een communicatieaanbieder van telefoons, waarmee middels de Encrochat applicatie versleutelde chats, bestaande uit tekstberichten en afbeeldingen, konden worden verzonden en ontvangen en waarmee onderling gebeld kon worden.
Door middel van de EncroChat-applicatie konden de EncroChat gebruikers alleen onderling en één-op-één communicatie voeren. Er konden dus geen groepsgesprekken worden gevoerd. De onderlinge communicatie kon tot stand komen nadat een gebruiker zijn ‘username’ stuurde naar een andere gebruiker, met het verzoek om toegevoegd te worden aan diens contactenlijst. De ander moest dit verzoek eerst accepteren voordat onderlinge communicatie mogelijk was. Gebruikers konden elkaars username opslaan in hun contactenlijst onder een zelfgekozen omschrijving (‘nickname’). Er kon dus slechts gecommuniceerd worden met contacten in de contactenlijst; niet met overige EncroChat gebruikers ook al was daarvan de EncroChat-gebruikersnaam bekend.
Een chat kon bestaan uit tekstberichten en foto’s. De berichten verliepen in principe na een vooraf ingestelde tijd, ook wel burn-time of beveiligde verwijdertijd genoemd. Deze tijd was door de gebruiker aan te passen, standaard stond hij ingesteld op zeven dagen. Tevens kon er vanuit de chat een ‘VoIP’ spraakgesprek gevoerd worden.
Een EncroChat-telefoon kon door de gebruiker volledig worden gewist. Dit werd ook wel ‘panic-wipe’ genoemd. Gebruikers kochten een telefoontoestel waarop de EncroChat applicaties vooraf geïnstalleerd waren in combinatie met een abonnement om de service te kunnen gebruiken. De kosten voor de ‘Android BQ Aquaris X2 en X3’-cryptophones bedroegen ongeveer €1.000,- en €1.500,- voor een abonnement van zes maanden.
Start EncroChat-operatie
De Franse Gendarmerie begon haar onderzoek naar EncroChat in 2017 naar aanleiding van inbeslaggenomen cryptophones van verdachten die betrokken waren bij georganiseerde misdaad. Daarbij kwamen de Franse autoriteiten erachter dat de EncroChat servers gehost werden bij ‘OVH’ in Roubaix, Frankrijk. In Frankrijk werd het bedrijf EncroChat eind 2018 al onderzocht vanwege (o.a.) deelname aan een criminele organisatie met als doel het plegen van misdrijven of vergrijpen waarop tien jaar gevangenisstraf staat.
Op 10 februari 2020 werd in Nederland een opsporingsonderzoek gestart onder de naam ’26Lemont’, welk onderzoek voortkwam uit een langer lopend onderzoek genaamd Bismarck. 26Lemont richtte zich op de verdenking tegen het bedrijf Encrochat en op de NN-gebruikers (onbekende gebruikers) van Encrochat telefoons die zich bezighielden met diverse vormen van georganiseerde criminaliteit. Al in de eerste maanden van 2020 is overleg gevoerd door politie en justitie uit verschillende landen met als doel te komen tot een gecoördineerde aanpak bij de vervolging van het bedrijf Encrochat, de daaraan gelieerde personen, en de gebruikers van deze dienst. Op 1 april 2020 hebben de Franse en Nederlandse onderzoeksteams een JIT opgericht, welke JIT-overeenkomst op 10 april 2020 is ondertekend.
De hack en interceptie
Op 22 januari 2020 hebben de Franse autoriteiten in een “Schedule of Conduct” aan de Engelse autoriteiten meegedeeld dat zij in de eerste fase (‘stage 1’) een ‘implant’ (een hack tool) zouden inzetten op alle EncroChat toestellen wereldwijd via een update vanaf de server in Frankrijk. In het verslag van Computerweekly n.a.v. de persconferentie is te lezen dat de Franse inlichtingendienst buitenland ‘Direction générale de la Sécurité extérieure’ (DGSE) de software implant heeft ontworpen en geleverd. Het legde gegevens op de telefoons vast, waaronder IMEI-gegevens, gebruikersnamen, adresboeken, wachtwoorden, opgeslagen chatberichten, afbeeldingen, locatiegegevens (‘geodata’) en notities.
Vervolgens werd in fase 2 (‘stage 2’) de communicatie (verstuurde berichten) verzameld. Op 30 januari 2020 heeft een Franse onderzoeksrechter een machtiging verleend om een interceptietool in te zetten. Deze machtiging is telkens verlengd en de verdenking die ten grondslag lag aan de aanvraag om de interceptietool in te zetten betrof onder andere drugshandel/-smokkel, witwassen en wapenhandel/-bezit. Uit een Frans proces-verbaal blijkt dat deze interceptietool is ontworpen door de ‘Service Technique National de Captation Judiciaire’ (STNCJ), een dienst die gerechtigd is dergelijke middelen te ontwerpen en kon worden ingezet door de ‘Service Central de Renseignement Criminel’ (SCRCGN) van de Franse Gendarmerie.
Vervolgens heeft de Franse Gendarmerie de EncroChat data verzameld vanaf 1 april 2020 om 17:15 uur tot en met 26 juni 2020 omstreeks 17:00 uur. De Franse Gendarmerie heeft op basis van “geodata” oftewel locatiegegevens, de gegevens vervolgens gedeeld met het land van herkomst, die daar – onder bepaalde voorwaarden – verder geanalyseerd en verwerkt konden worden voor strafrechtelijke onderzoeken naar de gebruikers. Het Franse onderzoeksteam bewaarde deze data gedurende deze periode op computersystemen in Frankrijk en heeft vervolgens de Nederlandse politie toegang gegeven tot de data over een beveiligde verbinding met die computersystemen. Deze informatie-uitwisseling vond zijn basis in de overeenkomst die is gesloten in het kader van de samenwerking in een Joint Investigation Team (JIT).
Daarnaast heeft het Franse onderzoeksteam op 4 verschillende momenten, te weten januari 2019, oktober 2019, februari 2020 en juni 2020, een kopie gemaakt van de EncroChat infrastructuur en de informatie die op dat moment beschikbaar was op de verschillende servers. Deze informatie is ook gedeeld met Nederland, zowel in het onderzoek Bismarck dat al eerder liep, als in het kader van het JIT. Dit heeft eveneens veel informatie opgeleverd. Geen inhoudelijke berichten, maar wel veel metadata, zoals back-ups van de notitie-app, administratieve gegevens, IP adressen, overzicht van users en databases met wachtwoorden.
Europol heeft ook een ‘Operational Task Force’ (OTF) met de codenaam ‘Emma’ opgericht, om de 115 miljoen EncroChat-berichten te analyseren. Het betrof 1.3TB (terabytes) aan gegevens en zij hebben 700 ‘intelligence packages’ geleverd aan in totaal 123 landen.
Rol en gebruik data Nederlandse politie
Van 1 april 2020 omstreeks 18:00 uur tot 29 juni 2020 om 13:15 uur heeft de Nederlandse politie de EncroChat data gekopieerd over de beveiligde verbinding naar het onderzoeksnetwerk van de Nederlandse politie. Hierbij werd een wijze van kopiëren gebruikt waarbij met een zo klein mogelijke vertraging de nieuwe EncroChat data werden gekopieerd en waarbij met hashwaardes werd geverifieerd dat de data die werd weggeschreven na verzending over een computernetwerk, identiek is aan de data die werd gelezen in de bron.
De Nederlandse opsporingsdiensten beschikten daarmee ook over een enorme hoeveelheid data. Die data kan volgens de rechtbank Amsterdam (ECLI:NL:RBAMS:2022:1276) worden onderverdeeld in drie subcategorieën:
metadata (accountnamen, IMEI-nummers etc.), verkregen op verschillende momenten en verschillende periodes bestrijkend, waaronder de live periode van 1 april 2020 tot 20 juni 2020 (‘serverdata’);
‘live’ binnengekomen inhoudelijke communicatie uit de periode 1 april 2020 tot 20 juni 2020 (‘telefoondata’);
inhoudelijke communicatie van vóór 1 april 2020, meegekomen met het binnenhalen van de data (eveneens ‘telefoondata’).
De dataset is door de Nederlandse politie met behulp van algoritmes en zoektermen geanalyseerd en onderzocht. Deels in het kader van reeds bekende onderzoeken die op de hiervoor genoemde lijst stonden die de rechter-commissaris had goedgekeurd. Deels op basis van in categorieën ingedeelde zoektermen. In andere jurisprudentie – ECLI:NL:RBDHA:2022:4504 – wordt bijvoorbeeld genoemd dat via ‘IMSI-scans’ bleek dat sommige verdachten PGP-telefoons gebruikten. Doordat de IMEI-nummers van deze toestellen in het onderzoek ‘Echinops’ waren vastgelegd, konden deze worden gematcht met de lijst van IMEI-nummers in onderzoek 26Lemont.
Resultaten van de operatie
De resultaten van de operatie (ten tijde van april 2021) worden in een jaarrapport van 2020 in de volgende mooie ‘infographic’ getoond:
Tijdens de persconferentie in Lille op 28 juni 2023 vertelden de autoriteiten dat als gevolg van de operatie meer dan 6500 mensen zijn gearresteerd en meer dan 900 miljoen aan vermogen in beslag is genomen. Zie onderstaande infographic:
Steeds vraagt de verdediging in de jurisprudentie om meer informatie over de verzameling van de gegevens bij een Frans bedrijf in Frankrijk, terwijl rechters steevast verwijzen naar het internationaal vertrouwensbeginsel en het bewijs niet onder Nederlands recht op rechtmatigheid wordt getoetst (zie bijvoorbeeld Rb. Rotterdam 24 juni 2021, ECLI:NL:RBROT:2021:6050).
Op 13 juni 2023 heeft de Hoge Raad bevestigd (ECLI:NL:HR:2023:913) ervan moet worden uitgegaan dat het onderzoek door de buitenlandse autoriteiten rechtmatig – dat wil zeggen: in overeenstemming met het buitenlandse recht – is verricht. De Nederlandse rechter is alleen verplicht nader in te gaan op de betrouwbaarheid van de resultaten als – al dan niet naar aanleiding van wat de verdediging heeft aangevoerd – concrete aanwijzingen voor het tegendeel bestaan. Dit geldt ook als het onderzoek in JIT-verband is uitgevoerd.
De Hoge Raad oordeelt ook dat het uitgangspunt is dat het dat het door de buitenlandse autoriteiten verkregen materiaal betrouwbaar moet worden geacht. Als er echter concrete aanwijzingen voor het tegendeel bestaan, dan is de rechter gehouden de betrouwbaarheid van die resultaten te onderzoeken. Die aanwijzingen kunnen voortkomen uit een specifiek verweer.
Vanwege de voorzienbare inbreuk die de interceptie van de EncroChat-data op de persoonlijke levenssfeer van de Nederlandse gebruikers van deze dienst zou hebben, heeft het Openbaar Ministerie ervoor gekozen om, mogelijk ten overvloede, in Nederland een rechterlijke toetsing te vorderen die strikt genomen het Nederlandse Wetboek van Strafvordering niet als zodanig kent. Deze manier van werken keurt de Hoge Raad wel goed in (ECLI:NL:HR:2023:913).
Bij de rechter-commissaris is een vordering ingediend om een machtiging om op 13 maart 2020 een machtiging te verlenen voor de inzet van de hackbevoegdheid op personen die betrokken zijn bij georganiseerde misdaad (art. 126uba Sv) te geven teneinde de informatie betreffende de Nederlandse gebruikers te mogen analyseren en gebruiken. De rechter-commissaris heeft op 27 maart 2020 onder voorwaarden de gevorderde machtiging verleend voor een periode van maximaal vier weken en op grond van deze machtiging heeft de officier van justitie op 1 april 2020 een bevel 126uba Sv afgegeven. Deze machtiging (met instandhouding van de gestelde voorwaarden) en het bevel zijn beide meerdere malen verlengd.
In een uitspraak van de rechtbank Gelderland van 8 december 2021 (ECLI:NL:RBGEL:2021:6584) was (bij mijn weten voor het eerst) meer te lezen over de machtiging. Voor het gebruik van de berichten is een (Nederlandse) rechter-commissaris om een machtiging gevraagd voor de inzet van de hackbevoegdheid (artikel 126uab Sv) en het opnemen van telecommunicatie (artikel 126t Sv). In het ‘proces-verbaal aanvraag’ wordt gesteld dat het redelijk vermoeden bestaat dat de EncroChat-gebruikers zich in georganiseerd verband schuldig maken aan (het medeplegen van) één of meer van de volgende misdrijven:
witwassen;
deelnemen/leiding geven aan een criminele organisatie;
Opiumwet delicten;
wapenhandel;
(poging) tot moord/doodslag;
gijzeling en/of wederrechtelijke vrijheidsberoving; en
afpersing en/of diefstal met geweld.
Daarbij werden de volgende drie doelen nagestreefd:
het identificeren van de NN-gebruikers;
onderzoek doen naar de criminele samenwerkingsverbanden waarvan zij deel uitmaken;
bewijs verzamelen over door deze criminele samenwerkingsverbanden gepleegde en/of nog te plegen misdrijven.
De EncroChat-data mocht worden doorzocht met behulp van een lijst met trefwoorden die gerelateerd zijn aan te onderzoeken feiten of verdachten. De rechter-commissaris overwoog expliciet dat het onderzoek geen fishing expedition mocht worden. De rechter-commissaris heeft de vordering vervolgens toegewezen onder de volgende zeven voorwaarden (verkort weergegeven):
de wijze waarop is binnengedrongen in het geautomatiseerde werk wordt vastgelegd, als er geen gebruik wordt gemaakt van een reeds goedgekeurd middel;
een beschrijving van de gebruikte software die beschikbaar is voor onderzoek, als er geen gebruik wordt gemaakt van een reeds goedgekeurd middel;
de integriteit van de opgeslagen informatie wordt gegarandeerd;
het onderzoek moet reproduceerbaar zijn, en gebruik moet worden gemaakt van zoeksleutels (woordenlijsten);
voorkomen moet worden dat communicatie tussen cliënten en verschoningsgerechtigden wordt opgenomen;
de met zoeksleutels vergaarde informatie moet binnen twee weken ter toetsing aan de rechter-commissaris worden aangeboden en pas daarna aan het openbaar ministerie en de politie ter beschikking worden gesteld voor het opsporingsonderzoek;
de machtiging wordt voor een beperkte duur van vier weken verleend en kan enkel middels een vordering worden verlengd. De rechter-commissaris kan de machtiging vroegtijdig beëindigen, als de tussentijdse toets daartoe aanleiding zou geven.
Als de EncroChat-gegevens worden gedeeld met andere onderzoeken, moet daarvoor eerst toestemming moet worden gevraagd aan de rechter-commissaris waarna de officier(en) in de zaak 26Lemont op grond van artikel 126dd Sv de informatie mag delen met de zaaksofficier van dat betreffende onderzoek.
Overigens acht de rechtbank de inbreuk op de privacy van een EncroChat-gebruikers bij het doorzoeken van de EncroChats beperkt (!), omdat:
bij het doorzoeken van de EncroChat-data gebruik is gemaakt van vooraf door de rechter-commissaris goedgekeurde zoeksleutels gericht op de opsporing van ernstige criminele activiteiten en
gelet op de aard van de communicatie via PGP-telefoons als o.a. EncroChat, slechts een (beperkt) beeld wordt gekregen van iemands criminele activiteiten, er wordt geen min of meer volledig beeld gekregen van bepaalde aspecten van het privéleven van de gebruiker.
Ook opvallend, maar niet per se verassend, is de overweging van de rechtbank over vormverzuimen die mogelijk hebben plaatsgevonden bij overtreding van de Wet politiegegevens (Wpg):
“De rechtbank heeft op 28 april 2021 al besloten dat de Wpg geen belangrijk strafvorderlijk voorschrift is. De verdediging heeft dan ook geen belang bij een toetsing aan de voorschriften van de Wpg. Deze toetsing is immers niet van belang voor de vragen die de rechtbank in het kader van de artikelen 348 en 350 Sv dient te beantwoorden, noch een vraag die beantwoord moet worden bij de toetsing of sprake is van een eerlijk proces als bedoeld in artikel 6 EVRM.”






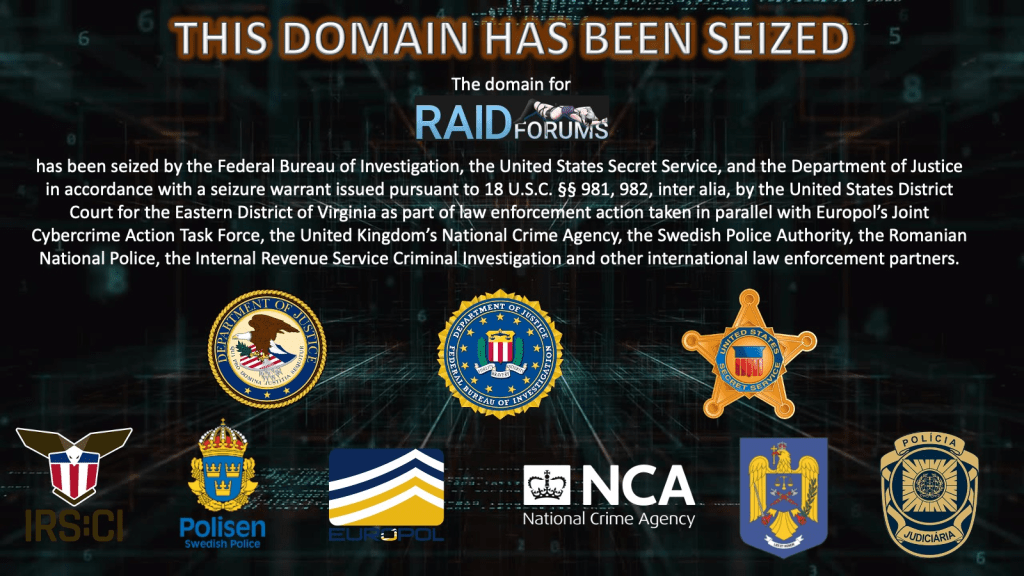


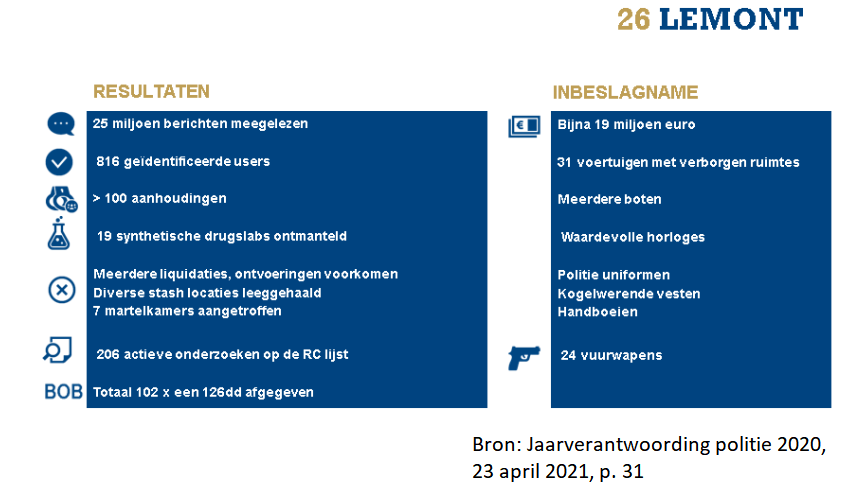
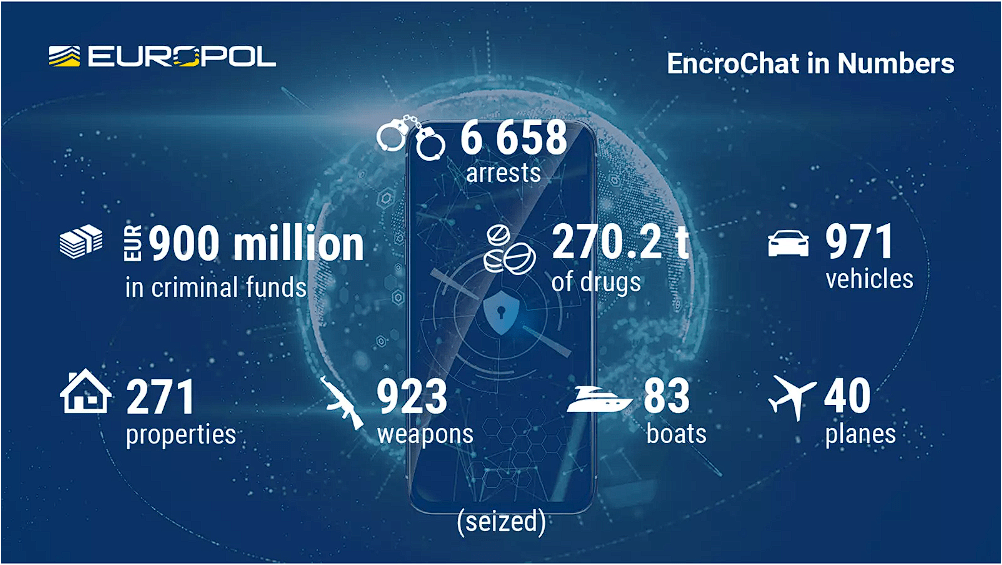
 jjoerlemans.com
