Cybercrime jurisprudentieoverzicht november 2026

AI-generated by Gemini (3.8 Flash): A neonpunk conceptual visual of data theft and hardware spoofing, incorperate automated account checkers, and a stylized chaotic open-world video game city with glowing blimps, explosions, and crashed vehicles.

Voorlopig oordeel van de Hoge Raad over het maken van een image en prejudiciële vragen

Aanleiding voor het onderhavige arrest (ECLI:NL:HR:2026:1615) van de Hoge Raad vormt de vraag van een rechter-commissaris van de rechtbank Oost-Brabant van of het maken van een kopie zonder voorafgaande machtiging in strijd is met de Landeck-uitspraak en legde daarom prejudiciële vragen voor aan de Hoge Raad.

De Hoge Raad oordeelt in zijn arrest van 6 oktober 2026 dat de Landeck-uitspraak op twee manieren kan worden gelezen. Volgens de eerste lezing ontstaat het risico op een ernstige of zeer ernstige grondrechteninmenging al bij iedere poging toegang tot de gegevens te verkrijgen, en dus mogelijk al bij het kopiëren daarvan. In dat geval is ook voor het maken van een image in beginsel een voorafgaande machtiging nodig. Volgens de tweede lezing ontstaat het relevante risico pas wanneer de inmenging zich daadwerkelijk kan verwezenlijken doordat opsporingsambtenaren inhoudelijk van de gegevens kunnen kennisnemen. Dat risico doet zich nog niet voor wanneer uitsluitend een voor het onderzoeksteam ontoegankelijke kopie van de inhoud van de smartphone wordt gemaakt. Omdat over de juiste uitleg redelijkerwijs twijfel bestaat, legt de Hoge Raad zelf een prejudiciële vraag voor aan het HvJ EU.

In afwachting van de uitspraak van het HvJ EU sluit de Hoge Raad zich voorlopig aan bij de tweede lezing. Dit voorlopige oordeel is van belang omdat in Nederland jaarlijks ongeveer 40.000 digitale gegevensdragers en geautomatiseerde werken, waaronder smartphones, in beslag worden genomen en in lopende strafzaken behoefte bestaat aan duidelijkheid. Onder meer vanwege het risico dat gegevens op afstand worden gewist, en om te voorkomen dat gegevens na verloop van korte tijd anderszins verloren gaan of worden gewijzigd, wordt bij wijze van bevriezingsmaatregel een kopie van de inhoud van de smartphone gemaakt. Omdat deze maatregel snel na de inbeslagneming moet worden genomen, worden de gegevens door een opsporingsambtenaar veiliggesteld. Volgens het openbaar ministerie worden de genoemde risico’s onvoldoende ondervangen door de smartphone in de vliegtuigstand te zetten of door andere maatregelen te nemen, zoals het plaatsen van de smartphone in een Faraday-zak.

Volgens de Hoge Raad stelt het Unierecht niet de eis dat voorafgaand aan de inbeslagneming van een smartphone een rechterlijke toetsing plaatsvindt. Naar het voorlopige oordeel van de Hoge Raad ontstaat het “risico van een ernstige of zelfs zeer ernstige inmenging in de grondrechten van de betrokkene” pas als een opsporingsambtenaar daadwerkelijk inhoudelijk van de gegevens kan kennisnemen. Het Unierecht biedt volgens de Hoge Raad daarom ruimte om zonder voorafgaande rechterlijke machtiging gegevens veilig te stellen op een wijze die geen daadwerkelijke inhoudelijke kennisneming van de gegevens meebrengt. Van een reëel risico op een ernstige of zeer ernstige inmenging is pas sprake als een opsporingsambtenaar de beschikking krijgt over voor hem leesbare en analyseerbare persoonsgegevens.

Als aanvullende waarborg oppert de Hoge Raad dat het Openbaar Ministerie een Aanwijzing over de werkwijze kan vaststellen. Daarin kan onder meer worden vastgelegd dat de handelingen die aan de inhoudelijke kennisneming voorafgaan zo veel mogelijk geautomatiseerd worden uitgevoerd, dat de inrichting en omvang van het onderzoek schriftelijk worden vastgelegd en dat aan inhoudelijke kennisneming door opsporingsambtenaren een rechterlijke machtiging vooraf moet gaan. Ook moet de inrichting en omvang van de verrichte handelingen in een proces-verbaal worden vastgelegd.

Veroordeling in hoger beroep Genesis Market en vormverzuim

Op 26 augustus 2026 heeft het gerechtshof Den Haag een verdachte veroordeeld (ECLI:NL:GHDHA:2026:2745) voor bankfraude tegen vermogensbeheerder Robeco en haar klanten en voor het verwerven en voorhanden hebben van bots die via Genesis Market waren verkregen. De verdachte is veroordeeld tot een gevangenisstraf van 24 maanden, waarvan acht maanden voorwaardelijk. Het hof wees uiteindelijk € 191.946,67 aan materiële schade aan Robeco toe.

De verdachte en zijn mededaders zijn opzettelijk binnengedrongen in de digitale klantomgeving van Robeco (MijnRobeco) met behulp van onrechtmatig verkregen inloggegevens. Zij hebben zich voorgedaan als rechtmatige klanten, tegenrekeningen gewijzigd, beleggingsfondsen verkocht en rekeningen laten opheffen. Door het misbruik van de inloggegevens zijn geldbedragen van de rekeningen van verschillende gedupeerde klanten afgeboekt en ontvreemd. De verdachte had bovendien lijsten met inloggegevens en wachtwoorden van Robeco-klanten voorhanden. Daarnaast had hij via de criminele marktplaats Genesis Market toegang verworven tot ongeveer 377 bots, die onder meer gebruikersnamen, wachtwoorden, browsercookies en browser fingerprints bevatten waarmee toegang kon worden verkregen tot geautomatiseerde werken.

Het hof boog zich over de vraag of de oplichting van Robeco (feit 2) en de diefstal met valse sleutels van de klanten (feit 4), die betrekking hadden op hetzelfde feitencomplex, naast elkaar bewezen konden worden verklaard. Het hof oordeelt dat dit mogelijk is. Robeco is door verschillende oplichtingsmiddelen bewogen tot het verlenen van diensten, waaronder het verkopen van beleggingsfondsen, het opheffen van klantrekeningen en het overmaken van geldbedragen. Deze handelingen leveren een voltooide oplichting op. Het gevolg daarvan was dat geld van de rekeningen van de klanten werd afgeboekt en zij daarover de beschikkingsmacht verloren. Dit levert diefstal met een valse sleutel op. Door bij de oplichting het onderdeel “bewegen tot afgifte van geldbedragen” niet bewezen te verklaren, kunnen beide feiten naast elkaar worden bewezen.

In eerste aanleg (ECLI:NL:RBROT:2025:13090) was de verdachte ten aanzien van feit 3 ontslagen van alle rechtsvervolging, omdat volgens de rechtbank niet alle bestanddelen van het strafbare feit waren ten laste gelegd. In de oorspronkelijke dagvaarding werd onder de tekst van het ten laste gelegde feit verwezen naar artikel 139d lid 2, aanhef en onder b, Sr. Het hof overweegt dat de vermelding van een wetsartikel in de dagvaarding geen dwingend kader vormt. Alleen de feitelijke tekst van de tenlastelegging is bepalend. De bewezenverklaarde gedragingen kunnen volgens het hof worden gekwalificeerd als overtreding van artikel 234 Sr. De verdachte wordt daarom in hoger beroep ook voor dit feit veroordeeld.

Het hof stelt verder vast dat voor het onderzoek aan de in beslag genomen gegevensdragers vooraf geen toestemming van de rechter-commissaris was verkregen. Onder verwijzing naar de Landeck-rechtspraak en het arrest van het HvJ EU van 16 juli 2026 (ECLI:EU:C:2026:585) overweegt het hof dat opsporingsdiensten voorafgaand aan het veiligstellen van gegevens op een gegevensdrager en voorafgaand aan het raadplegen daarvan toestemming moeten verkrijgen van een rechter of een andere onafhankelijke autoriteit. Volgens het hof geldt dit ongeacht de aard en ernst van de inbreuk op de persoonlijke levenssfeer en voor alle gegevensdragers die ook voor privédoeleinden kunnen zijn gebruikt, dus niet alleen voor smartphones.

Het hof merkt daarbij expliciet op dat de na het Landeck-arrest ontstane praktijk waarin gegevensdragers zonder machtiging worden uitgelezen en de daardoor beschikbaar gekomen gegevens pas na toestemming van de rechter-commissaris voor het onderzoeksteam toegankelijk worden gemaakt, naar het zich laat aanzien niet in overeenstemming is met de rechtspraak van het HvJ EU. Het ontbreken van voorafgaande toestemming levert volgens het hof een onherstelbaar vormverzuim op als bedoeld in artikel 359a Sv.

Het hof verbindt aan dit vormverzuim echter geen verder rechtsgevolg. Het hof oordeelt daarom dat de verdachte onvoldoende in zijn persoonlijke belangen is geschaad om aan het vormverzuim enig rechtsgevolg te verbinden en volstaat met de enkele constatering van het vormverzuim.

Rechtbank plaatst kanttekeningen bij procesafspraken in omvangrijke cybercrimezaak

Op 8 mei 2026 heeft de rechtbank Oost-Brabant een interessant vonnis gewezen over procesafspraken in een omvangrijke cybercrime- en oplichtingszaak (ECLI:NL:RBOBR:2026:3891).

De verdachte is veroordeeld wegens deelname aan een criminele organisatie die in de periode van oktober 2023 tot en met maart 2024 tot oogmerk had op grote schaal oplichting te plegen. Ook is hij veroordeeld voor witwassen en het voorhanden hebben van phishinginfrastructuur, waaronder phishingpanels en valse webpagina’s van International Card Services (ICS), Payconiq en verschillende banken. Daarnaast had hij onder meer een belscript voor bankhelpdeskfraude (team no limit.txt), lijsten met e-mailadressen en telefoonnummers en Telegramberichten met door phishing verkregen creditcardnummers, wachtwoorden en andere persoonsgegevens voorhanden.

De verdachte is verder veroordeeld voor het voorhanden hebben van technische hulpmiddelen en inloggegevens die bestemd waren voor het plegen van computervredebreuk of andere cyberdelicten. Het ging onder meer om bestanden met accountgegevens van NordVPN, Netflix, Office 365 en SMTP-servers. Ten slotte is de verdachte veroordeeld voor oplichting en diefstal met een valse sleutel.

Op 11 december 2025 hebben de verdachte, bijgestaan door zijn advocaat, en het Openbaar Ministerie een overeenkomst over proces- en vonnisafspraken gesloten. De verdediging zou geen onderzoekswensen indienen, geen bewijsverweren voeren en de ten laste gelegde feiten niet betwisten. Ook zou de verdachte afstand doen van de nog niet teruggegeven in beslag genomen goederen en zich niet aan de tenuitvoerlegging van de straf onttrekken. Het Openbaar Ministerie zou een gevangenisstraf van 587 dagen, waarvan 365 dagen voorwaardelijk, en tweemaal een taakstraf van 240 uur eisen. Zonder procesafspraken zou volgens het Openbaar Ministerie een onvoorwaardelijke gevangenisstraf van minimaal dertig maanden passend zijn geweest.

De rechtbank heeft de procesafspraken en het afdoeningsvoorstel getoetst aan het kader uit het overzichtsarrest van de Hoge Raad van 27 september 2022, ECLI:NL:HR:2022:1252. Zij stelt voorop dat de vragen van de artikelen 348 en 350 Sv leidend blijven en dat zij geen partij is bij en niet gebonden is aan de gemaakte afspraken. De rechtbank stelt vast dat de verdachte vrijwillig, op basis van voldoende en duidelijke informatie en met besef van de rechtsgevolgen heeft ingestemd met de procesafspraken en daarmee ondubbelzinnig afstand heeft gedaan van bepaalde verdedigingsrechten. De wijze waarop de overeenkomst tot stand is gekomen, doet volgens de rechtbank geen afbreuk aan zijn recht op een eerlijk proces als bedoeld in artikel 6 EVRM.

De rechtbank benoemd dat zij, gelet op de ernst en omvang van de feiten en de leidende rol van de verdachte, een aanzienlijk hogere straf eveneens passend had gevonden. De overeengekomen straf valt volgens haar echter nog binnen een “acceptabele bandbreedte”. Bij de aanvaarding van het afdoeningsvoorstel weegt de rechtbank mee dat afwijzing daarvan zou betekenen dat de zaak alsnog uitgebreid inhoudelijk moet worden behandeld. Het daarmee gemoeide tijdsverloop, dat bij een eventueel hoger beroep meerdere jaren zou kunnen bedragen, zou ertoe leiden dat een straf pas veel later ten uitvoer kan worden gelegd. Ook zouden de veelal hoogbejaarde slachtoffers aanzienlijk langer op schadevergoeding moeten wachten.

Bij de beoordeling van de schadevergoedingsafspraken constateert de rechtbank verder dat niet alle benadeelden en aangevers waren opgenomen in het door het Openbaar Ministerie opgestelde overzicht. Ook kwamen niet alle daarin vermelde bedragen overeen met de bedragen uit de aangiften. Als de rechtbank de procesafspraken zonder meer zou volgen, zouden daarom niet alle slachtoffers volledig schadeloos worden gesteld.

Toch oordeelt de rechtbank dat voldoende rekening is gehouden met de belangen van de slachtoffers. Met verschillende medeverdachten zijn eveneens procesafspraken gemaakt, op grond waarvan zij bijdragen aan de vergoeding van de schade. Daardoor kan een aanzienlijk deel van de slachtoffers op relatief korte termijn grotendeels schadeloos worden gesteld. Slachtoffers van wie de vordering niet of slechts gedeeltelijk wordt toegewezen, kunnen hun vordering voor het overige bij de civiele rechter aanbrengen.

Ontwikkelaar en administrator van Bohemia en Cannabia veroordeeld

Op 15 december 2025 veroordeelde de rechtbank Rotterdam een ontwikkelaar en administrator van de darkwebmarkten Bohemia en Cannabia tot een gevangenisstraf van twee jaar (ECLI:NL:RBROT:2025:15814).

De rechtbank acht bewezen dat de verdachte in de periode van 1 mei 2021 tot en met 31 maart 2024 heeft deelgenomen aan een criminele organisatie die de darkwebmarkten Bohemia en Cannabia exploiteerde. Deze organisatie had tot oogmerk het plegen van Opiumwetdelicten en gewoontewitwassen. De verdachte was samen met anderen betrokken bij het vanaf de grond opzetten, ontwikkelen, beveiligen, beschikbaar houden en onderhouden van de technische infrastructuur van de marktplaatsen.

De marktplaatsen waren uitsluitend toegankelijk via de anonimiserende Tor Browser. Op de platforms werd wereldwijd gehandeld in onder meer hard- en softdrugs, hackingtools, gestolen gebruikers- en creditcardgegevens, ransomware en malware. Cannabia richtte zich uitsluitend op de verkoop van softdrugs. De database van Bohemia was bij de lancering naar Cannabia gekopieerd, waardoor gebruikers van Bohemia ook over een account bij Cannabia beschikten.

De verdachte begon als moderator, maar zijn rol binnen de organisatie werd steeds belangrijker. Rond de lancering van Bohemia had hij het opzetten van de servers en de network backend overgenomen. In 2023 nam hij de positie van een vertrekkende beheerder over en werd hij administrator. In die hoedanigheid had hij toegang tot alle vitale functies van de darkwebmarkten en verrichtte hij technische en financiële beheerderswerkzaamheden. Ook had hij meegewerkt aan de ontwikkeling van een bitcoinmixer, hoewel deze uiteindelijk niet in gebruik werd genomen.

De vergoeding van de verdachte nam toe van 500 dollar per week tot ongeveer 8.000 dollar per week. Nadat hij administrator was geworden, ontving hij gedurende een bepaalde periode de helft van de opbrengsten van de markt. Die opbrengsten bestonden uit commissies op transacties en inkomsten uit advertenties. De totale winst van de beheerders werd geschat op ruim 5,8 miljoen euro. De rechtbank verwerpt daarom het verweer dat de verdachte slechts een beperkte en ondergeschikte technische rol had.

Volgens de rechtbank was het oogmerk van de organisatie mede gericht op het plegen van Opiumwetdelicten. De darkwebmarkten faciliteerden immers op grote schaal de handel in verdovende middelen. Het oogmerk was daarnaast gericht op gewoontewitwassen. De inkomsten uit commissies en advertenties waren afkomstig van verkopers die zich met criminele activiteiten bezighielden.

Daarnaast werd bewezen verklaard dat de verdachte op 27 juni 2024 te Schiphol afbeeldingen en video’s van seksueel kindermisbruik in het bezit had. In zijn Telegram-account op een MacBook Pro werden gesprekken aangetroffen waarin hij specifiek gevraagd had om beeldmateriaal van minderjarigen in de leeftijdscategorie tussen 13 en 18 jaar en hiervoor betalingen verrichtte in Bitcoin vanuit zijn crypto-wallets.4

Veroordeling voor geautomatiseerde fraude met OV-chipkaartrestituties

Op 7 september 2026 veroordeelde de rechtbank Midden-Nederland een verdachte wegens oplichting van de Nederlandse Spoorwegen (NS) voor bijna € 150.000 (ECLI:NL:RBMNE:2026:6188). De rechtbank veroordeelde onder meer voor computervredebreuk en oplichting, en het voorhanden hebben van een technisch hulpmiddel dat hoofdzakelijk geschikt is gemaakt of ontworpen voor het plegen van computermisdrijven. Zij legde een geheel voorwaardelijke gevangenisstraf op van negen maanden, een taakstraf van 360 uur, en een proeftijd van twee jaar.

De NS deed op 10 juni 2024 aangifte van computervredebreuk en oplichting, nadat Translink Systems, de uitgever van de OV-chipkaart, had ontdekt dat in korte tijd ruim 9.500 restitutieclaims waren ingediend. Uit onderzoek bleek dat gegevens van ongeveer 300.000 OV-chipkaarten waren opgevraagd. De politie en de NS analyseerden vervolgens de bankrekeningen waarop de restitutiebedragen waren gestort. Het ging onder meer om rekeningen bij Rabobank, bunq, Revolut en Wise, die op naam van gefingeerde personen stonden. Rabobank had € 29.423,06 bevroren en aan de NS terugbetaald. Ook bunq had € 13.685,87 bevroren, welk bedrag naar verwachting aan de NS zou worden terugbetaald.

Op 3 oktober 2024 doorzocht de politie de woning van de verdachte in Utrecht. Daarbij werden onder meer zijn MacBook Air, verschillende telefoons en diverse bankpassen aangetroffen. Op de laptop trof de digitale recherche het programma OpenBullet2 en de daaraan gekoppelde configuraties en scripts aan. In een van de scripts stonden tien combinaties van namen, IBAN-rekeningnummers en authenticatietokens. De tien IBAN-rekeningnummers kwamen terug in de aangifte van de NS over de OV-chipkaartfraude. Daarmee kon de verdachte rechtstreeks in verband worden gebracht met de restitutieclaims en de geldstromen.

Ten aanzien van de computervredebreuk stelde de rechtbank vast dat de verdachte in de periode van 7 april 2023 tot en met 23 april 2024 opzettelijk en wederrechtelijk was binnengedrongen in de webservers van Translink Systems en de NS achter de websites uitcheckgemist.nl en ns.nl/mijnns. Hij deed dit door het aannemen van een valse hoedanigheid: met behulp van geautomatiseerde software en scripts deed hij zich voor als de rechtmatige kaarthouder van een zeer groot aantal anonieme OV-chipkaarten

De rechtbank achtte verder bewezen dat de verdachte in de periode van 10 februari 2023 tot en met 3 oktober 2024 de applicatie OpenBullet2 en de daaraan gekoppelde configuraties en scripts, waaronder LoliScript, voorhanden had met het oogmerk daarmee computervredebreuk te plegen. Hoewel OpenBullet2 oorspronkelijk is ontwikkeld voor penetratietesten en de automatisering van online taken, lieten de door de verdachte gemaakte en gekoppelde configuraties en scripts volgens de rechtbank geen andere conclusie toe dan dat het door hem gebruikte geheel hoofdzakelijk geschikt was gemaakt voor het plegen van computermisdrijven.

Ten aanzien van de oplichting achtte de rechtbank bewezen dat de verdachte de NS in de periode van 7 april 2023 tot en met 23 april 2024 meermalen had bewogen tot de afgifte van geldbedragen van in totaal € 145.281,69. Dat deed hij door zich voor te doen als de kaarthouder van anonieme OV-chipkaarten en met behulp van computerapparatuur, software en scripts automatisch restitutieclaims wegens gemiste check-outs in te dienen. Uit het bewijs bleek overigens dat de NS in totaal € 174.704,75 had overgemaakt naar de door de verdachte beheerde bankrekeningen. De rechtbank was echter gebonden aan het lagere bedrag van € 145.281,69 dat in de tenlastelegging was opgenomen

De werkwijze van de verdachte hield in dat hij met OpenBullet2 en een zelfgeschreven script automatisch de website uitcheckgemist.nl bevroeg. Het script kon op basis van elf vaste en vijf variabele cijfers 100.000 mogelijke OV-chipkaartnummers genereren. Omdat de kaartnummers en bijbehorende vervaldata tot op zekere hoogte voorspelbaar waren, kon de verdachte vaststellen voor welke anonieme OV-chipkaarten nog restitutieclaims wegens gemiste check-outs openstonden. Op zijn laptop werden uiteindelijk 15.713 unieke kaartnummers met openstaande transacties aangetroffen.

Vervolgens maakte de verdachte op ns.nl/mijnns handmatig accounts aan met gefingeerde persoonsgegevens. Aan die accounts koppelde hij bankrekeningen waarover hij beschikte, maar die op naam van anderen stonden. Met behulp van een door hem geschreven script koppelde hij de gevonden OV-chipkaarten automatisch aan de Mijn NS-accounts, vroeg hij de openstaande transacties op en diende hij restitutieclaims in. Om telkens het maximale instaptarief van € 20 terug te ontvangen, liet hij het script hetzelfde station als in- en uitcheckstation invullen. Daardoor concludeerde het systeem dat niet was gereisd en keerde de NS automatisch het bij het inchecken afgeschreven instaptarief uit op de door de verdachte beheerste bankrekeningen.

In het kader van de strafoplegging voerde de verdediging aan dat sprake was van een onherstelbaar vormverzuim, omdat de politie de in beslag genomen telefoons en computers had onderzocht zonder voorafgaande toestemming van de rechter-commissaris. De rechtbank stelde vast dat inderdaad sprake was van een onherstelbaar vormverzuim. Gelet op de omvang van het onderzoek aan de gegevensdragers was vooraf een meer dan beperkte inbreuk op de persoonlijke levenssfeer van de verdachte te verwachten, zodat voorafgaande toestemming van de rechter-commissaris vereist was.

De rechtbank verbond aan het vormverzuim echter geen strafvermindering of ander rechtsgevolg. Het ging om een onderzoek naar ernstige strafbare feiten, waarvan de aard een onderzoek aan de telefoons en computers rechtvaardigde. Volgens de rechtbank zou een machtiging zonder meer zijn verleend als deze was aangevraagd, waardoor zij de ernst van de normschending beperkt achtte. Ook had de verdediging niet toegelicht welk concreet nadeel, in de zin van welke privégegevens, door het vormverzuim was ontstaan. De rechtbank volstond daarom met de enkele constatering van het vormverzuim

Achttien maanden cel voor verkoop van illegale cheatsoftware en handel in combolijsten

Op 28 september 2026 veroordeelde de rechtbank Noord-Nederland een verdachte voor het verkopen van illegale software via zijn webshop, het voorhanden hebben van combolijsten met niet-openbare persoonsgegevens en de handel in softdrugs (ECLI:NL:RBNNE:2026:4078). De rechtbank legde hem een onvoorwaardelijke gevangenisstraf van achttien maanden op.

Het opsporingsonderzoek kwam op gang door een combinatie van digitaal recherchewerk, financieel onderzoek en een doorzoeking van de woning van de verdachte. Opsporingsambtenaren deden onderzoek naar zijn webshop, waarop op grote schaal cheatsoftware en hulpmiddelen voor het omzeilen van bans werden aangeboden. Ook vorderde de recherche gegevens bij bunq en ING.

Uit de bankafschriften bleek dat de verdachte vele betalingen van particulieren ontving met specifieke omschrijvingen als “Lumia premium fivem mod menu lifetime (discord= de joke#4019)”, “Redengine”, “Fivem spoofer” en “Spoofer + 5 rockstar accs”. Bij de doorzoeking van zijn woning in de gemeente Noordoostpolder trof de politie op de zolder zijn game-pc aan. Op deze computer stonden onder meer de KvK-registratie van zijn eenmanszaak en een afbeelding van zijn identiteitskaart. Ook werden meer dan 200 combolijsten aangetroffen met in totaal meer dan één miljoen unieke combinaties van gebruikersnamen en wachtwoorden van onlineaccounts. Uit een gesprek op TikTok bleek dat de verdachte beschikte over zogenoemde “gaming combos”, deze door een geautomatiseerde checker haalde en de werkende accounts vervolgens aanbood als “gta accs in bulk”.

In de webshop werden onder meer het Nexus Redengine Premium Menu en het Lumia Redengine Premium Menu aangeboden. Met deze cheatsoftware konden gebruikers op FiveM-gameservers van Grand Theft Auto V vergaande verstoringen veroorzaken. Zo konden zij andere spelers afluisteren, hun verbinding met de server verbreken, hun spel laten vastlopen, explosies veroorzaken en grote hoeveelheden voertuigen, vliegtuigen en zeppelins in het spel laten verschijnen. Uit demonstratievideo’s op YouTube, met titels als “GTA 5 SERVER KAN MOD MENU NIET AAN” en “Mensen bannen en crashen met Lumia”, bleek dat het gebruik van deze software de server kon overbelasten en het spel voor andere spelers tijdelijk ontoegankelijk of onspeelbaar kon maken.

De rechtbank oordeelde dat het Nexus Redengine Premium Menu en het Lumia Redengine Premium Menu gegevens op een server of gebruikersapparaat konden manipuleren of de communicatie vanuit een van die apparaten konden beïnvloeden. Daarmee waren deze programma’s technische hulpmiddelen die hoofdzakelijk geschikt waren gemaakt of ontworpen voor het plegen van de in de artikelen 350a en 350c Sr bedoelde computermisdrijven.

Daarnaast verkocht de verdachte de Redengine FiveM Spoofer en de Super FiveM Spoofer. Met dergelijke hulpmiddelen kunnen de digitale identificerende kenmerken van een computer, zoals het hardware-ID, worden vervalst. Daardoor kan een speler een opgelegde ban omzeilen en opnieuw toegang krijgen tot een online multiplayeromgeving. Volgens de rechtbank kan het omzeilen van een ban worden gelijkgesteld met het verkrijgen van onrechtmatige toegang, voor zover het niet alleen een schending van de gebruikersvoorwaarden oplevert, maar de gebruiker daardoor zonder toestemming opnieuw toegang tot de multiplayeromgeving krijgt. De beide spoofers waren daarom technische hulpmiddelen die waren ontworpen voor het plegen van computervredebreuk.

Niet alle in de webshop aangeboden software kon volgens de rechtbank als verboden technisch hulpmiddel worden aangemerkt. De verdachte werd partieel vrijgesproken ten aanzien van onder meer Redengine Lua Executor, Eulen FiveM, TZ Project, GuavaClient FiveM en verschillende Ovix-tools. Uit het dossier kon onvoldoende worden afgeleid welke functies deze programma’s hadden of dat zij zelfstandig gegevens op een gameserver konden toevoegen of wijzigen. De Redengine FiveM Spoofer viel evenmin onder de tenlastelegging betreffende serververstoring, omdat deze alleen digitale identificerende kenmerken verhulde. De verkoop daarvan was wel strafbaar als voorbereidingshandeling voor computervredebreuk.

De verdachte had daarnaast meer dan 200 combolijsten voorhanden met de gebruikersnamen en wachtwoorden van ruim één miljoen accounts. Sommige van deze accounts had hij zelf in gebruik genomen. Volgens de rechtbank had hij deze gegevens voorhanden met het oogmerk dat daarmee computervredebreuk zou worden gepleegd.

Naast zijn digitale activiteiten handelde de verdachte gedurende ruim anderhalf jaar in hennep en hasj. Op zijn telefoons en computer werden gesprekken, afbeeldingen, filmpjes, prijslijsten en notities aangetroffen die betrekking hadden op de in- en verkoop van softdrugs. Daaruit bleek onder meer dat hij naar Málaga was gereisd om een mogelijke aankoop en verzending te bespreken. Ook hield hij een prijslijst bij waarop stond dat binnen en buiten Emmeloord tegen betaling kon worden bezorgd. Bij de doorzoeking van zijn woning werden 976 voorgedraaide joints aangetroffen.

De rechtbank sprak de verdachte vrij van het rechtstreeks binnendringen in een specifieke gameserver. Ook werd hij, zoals gezegd, partieel vrijgesproken ten aanzien van verschillende tools waarvan de relevante technische werking onvoldoende uit het dossier bleek. De rechtbank achtte verder bewezen dat de verdachte een bedrag van ongeveer € 213.386,31 had verworven, voorhanden gehad en omgezet in cryptovaluta, terwijl hij wist dat dit bedrag onmiddellijk afkomstig was uit door hemzelf begane misdrijven (witwassen).

Bij de strafoplegging hield de rechtbank rekening met de duur en omvang van de verkoop van illegale software, de grote hoeveelheid combolijsten en de langdurige handel in softdrugs. Zij woog ook mee dat de verdachte niet recent onherroepelijk voor strafbare feiten was veroordeeld. Omdat de rechtbank aanzienlijk minder bewezen achtte dan het Openbaar Ministerie en de verdachte ten aanzien van het witwassen ontsloeg van alle rechtsvervolging, legde zij een veel lagere straf op dan de door het Openbaar Ministerie geëiste gevangenisstraf van 48 maanden. De verdachte kreeg een onvoorwaardelijke gevangenisstraf van achttien maanden.

Bij het voorbereiden van dit jurisprudentieoverzicht heb ik NotebookLM en ChatGPT gebruikt als hulpmiddel bij het samenvatten van de uitspraken. De samenvattingen en juridische duiding heb ik zelf gecontroleerd. Mocht je toch een fout of onvolkomenheid tegenkomen, laat het me dan vooral weten via e-mail.
Overzicht cybercrime operaties

Welkom bij dit digitale dossier over de belangrijkste internationale cybercrime-operaties waarbij de Nederlandse politie betrokken is geweest.

Dit overzicht biedt een chronologisch en narratief inzicht in hoe de Nederlandse politie en het Openbaar Ministerie, in nauwe samenwerking met internationale partners zoals Europol, de BKA, en de FBI, cybercriminaliteit bestrijden.

De aanleiding van dit overzicht vormt het artikel ‘Prosecuting communication service providers as crime facilitators: A cautionary tale‘ van mij en Sofie Royer in Computer Law & Security Review.

Doel en methodiek

Het doel van dit project is het in kaart brengen van de ontwikkeling van cybercrime-opsporing in Nederland van 2010-2026.

De informatie op deze website is gebaseerd op een analyse van publieke bronnen, met name op basis van persberichten van de Nederlandse Politie, het Openbaar Ministerie (OM), de FIOD en Europol, aangevuld met relevante rechtspraak.

Voor het maken van het overzicht is gebruik gemaakt van CoPilot (denkmodel GPT 5.5), waarna alle verwijzingen en inhoud handmatig is gecontroleerd.

Navigatie door het dossier

Dit dossier is onderverdeeld in de volgende categorieën (subpagina’s):

Klik op de links om verder in de afzonderlijke categorieën te duiken en de verhalen achter deze operaties te ontdekken.

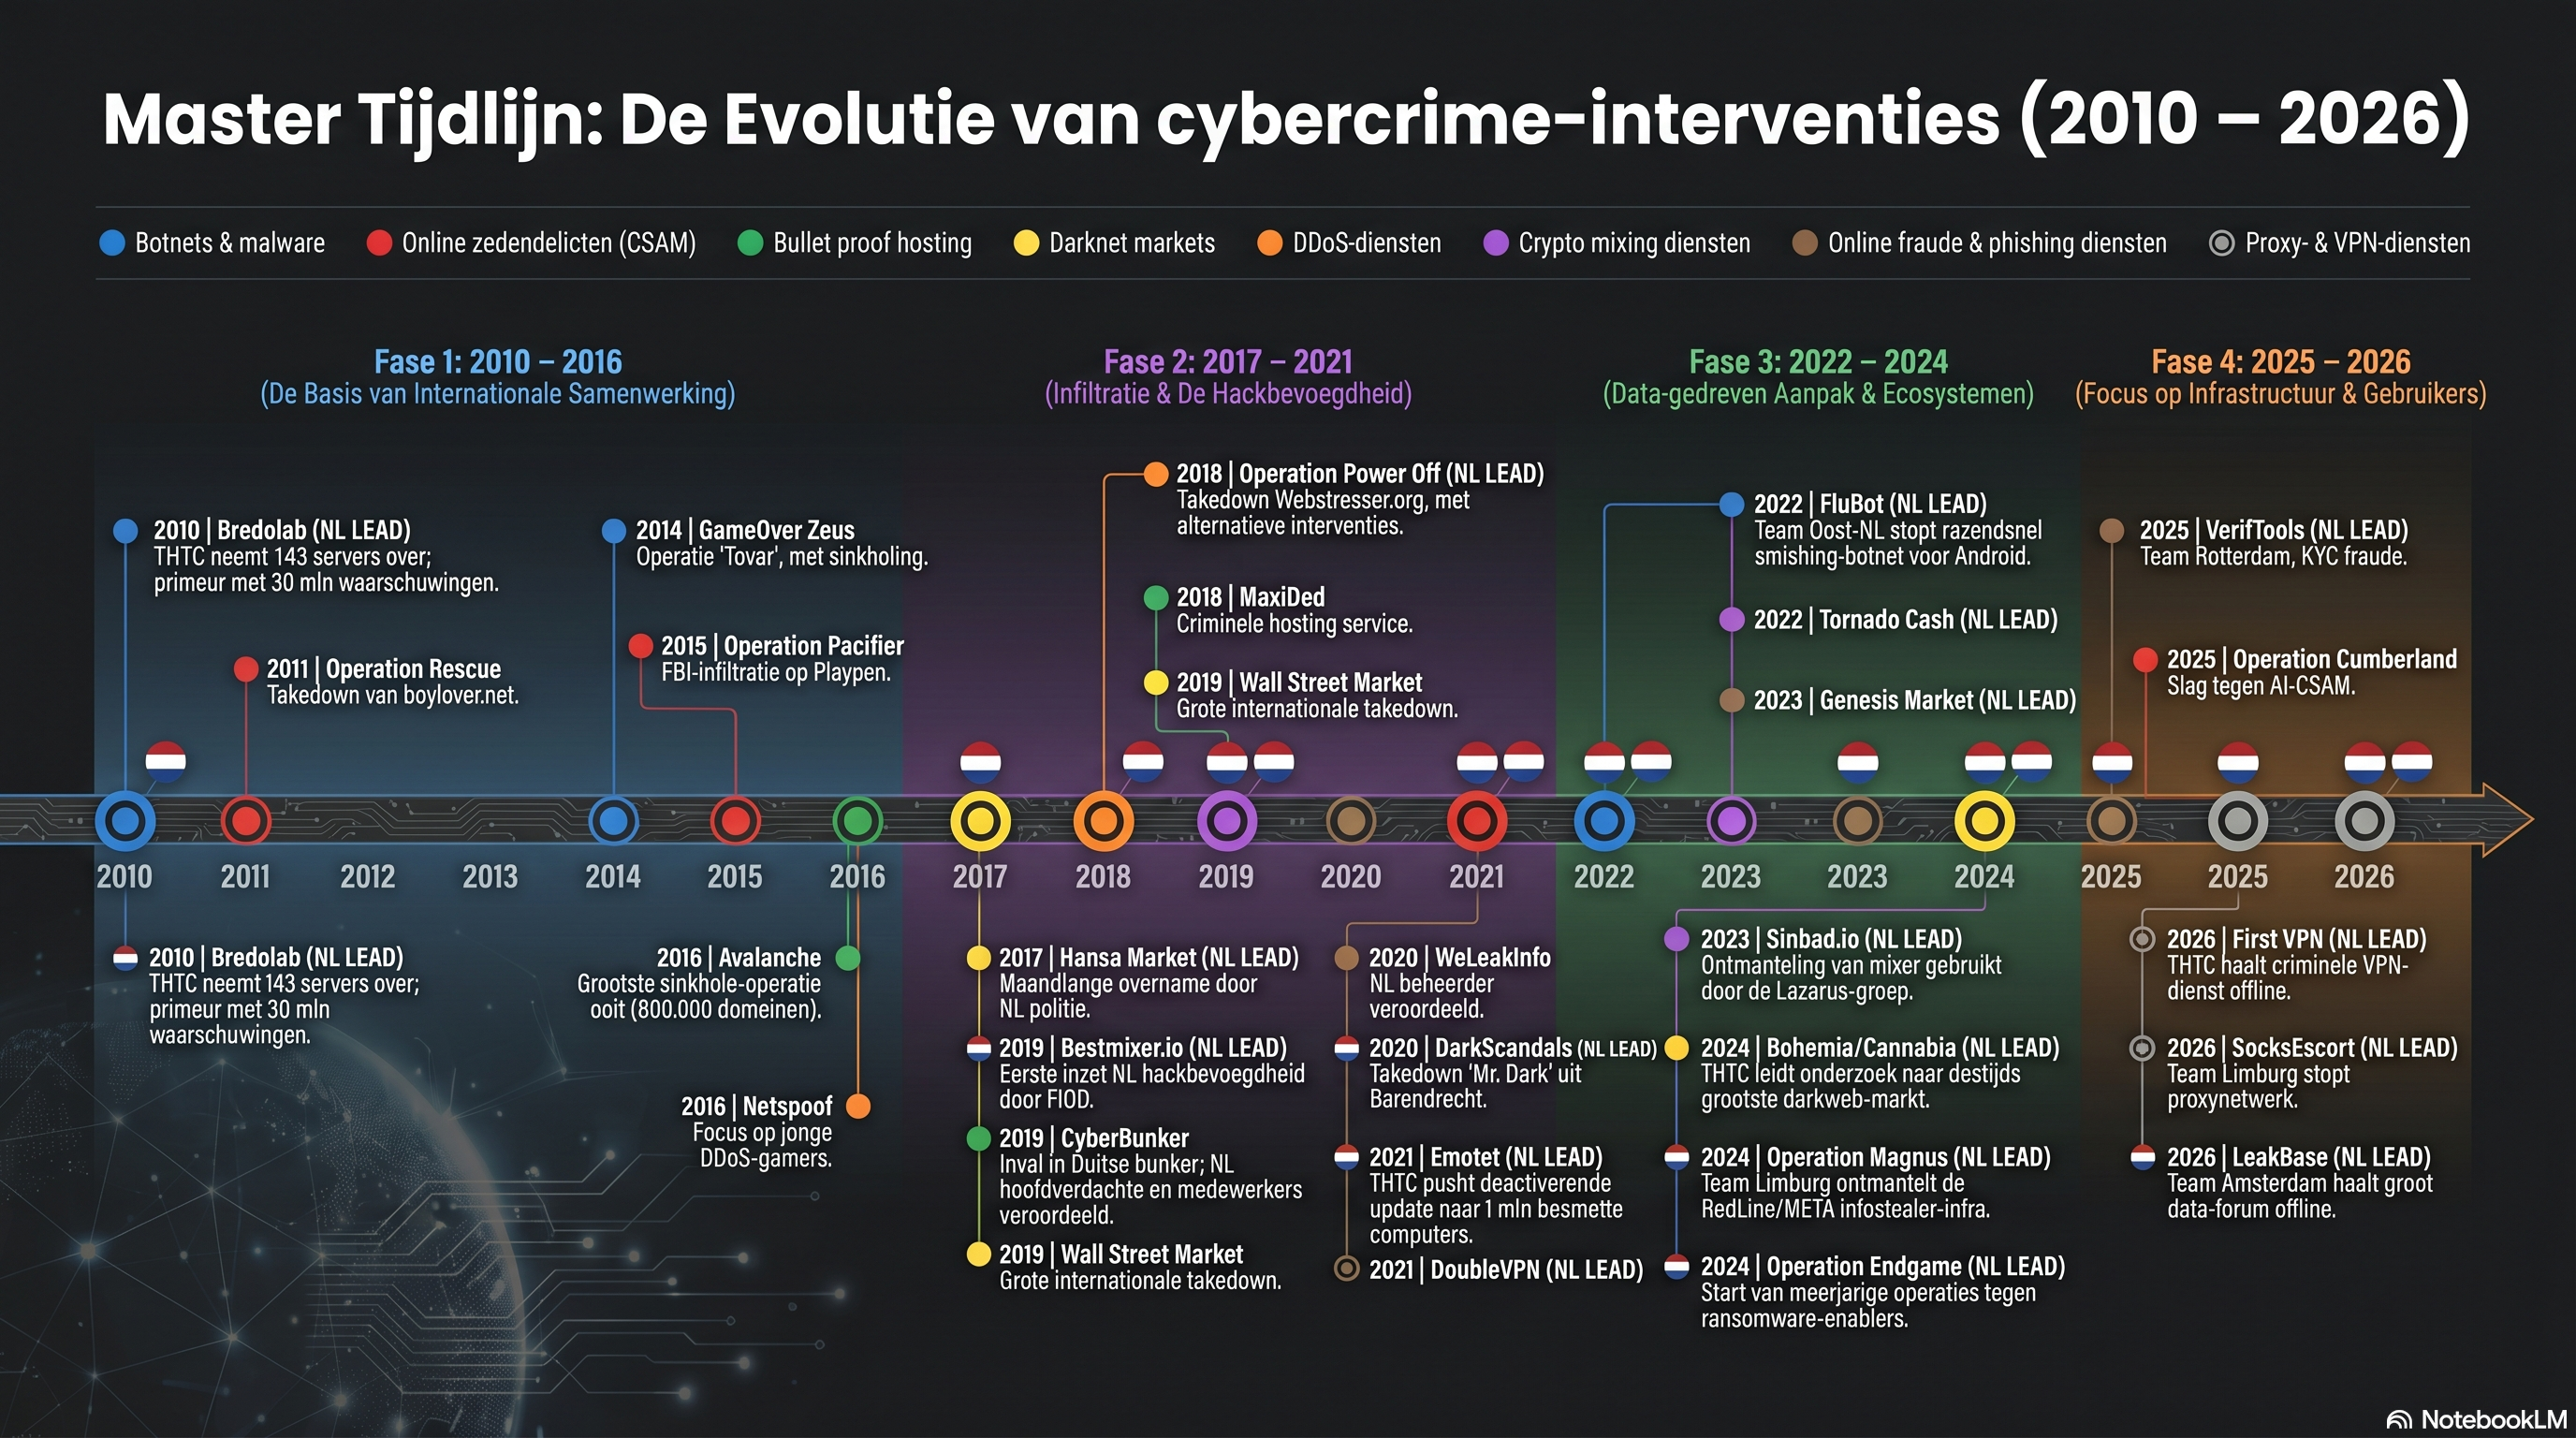
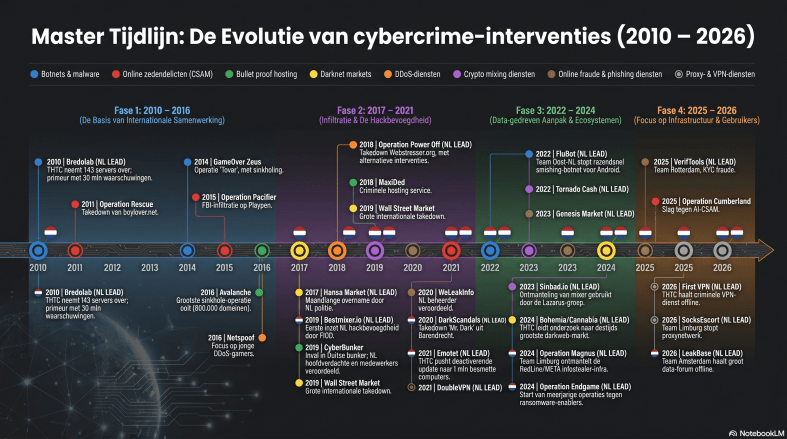
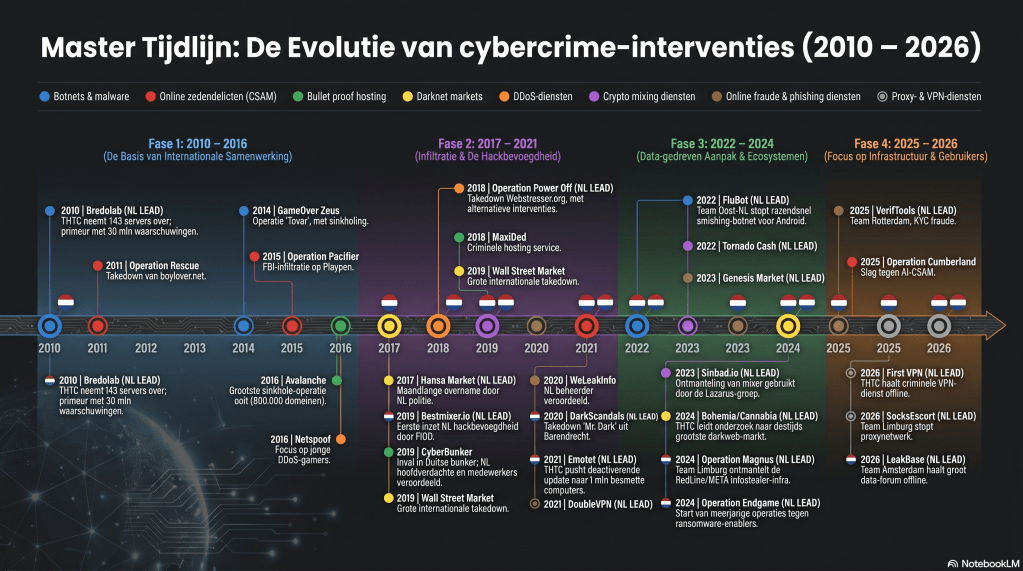
Onderstaande tijdlijn biedt een overzicht van de operaties. De tijdlijn is gemaakt met Notebook LM en niet perfect (een enkele operatie ontbreekt bijvoorbeeld), maar het biedt een fraaie illustratie.

Master tijdlijn cybercrime operaties 2010-2026 Notebook LMDownload

== dit overzicht is een “work in progress” ==

Three Chapters ‘Essentials in Cybercrime’ available in open access

The chapters ‘Types of cyber-dependent crime and their criminalisation’ (.pdf), Types of cyber-enabled crime and their criminalisation (.pdf), and ‘Cybercrime investigations’ (.pdf)) are now available in open access.

In this second edition, we chose to address cyber-dependent and cyber-enabled crime in separate chapters, allowing for more detailed discussion of both categories. A new section has been added on online expression offenses, with a particular focus on European legislation—an important topic that was missing from the previous edition. Additionally, recent developments such as generative AI and Large Language Models are given significant attention.

Other chapters are not available in open access, but cover a range of topics including cybercrime offenders, victims, criminal networks, criminological theories, and intervention strategies. The full book is available for purchase via Boom.nl.

Table of contents:

Chapter 3 – Types of cyber-dependent crime and their criminalisation

Jan-Jaap Oerlemans, Wytske van der Wagen & Marleen Weulen Kranenbarg

3.1 Introduction

3.2 Cyber-dependent crime and its criminalisation

3.3 Computer hacking

3.3.1 Criminalisation

3.3.2 Ethical hacking

3.4 Malware

3.4.1 Info-stealers

3.4.2 Ransomware

3.4.3 Banking malware

3.4.4 Criminalisation

3.5 Botnet

3.5.1 Criminalisation

3.6 Ddos attack

3.6.1 Criminalisation

3.7 The role of social engineering in cybercrime

3.7.1 Six principles of persuasion

3.8 Future developments

3.8.1 Greater influence of state actors

3.8.2 The Internet of Things

3.9 To conclude

3.10 Discussion questions

3.11 Key concepts

Please cite as:

  • Oerlemans J.., Wagen W. van der & Weulen Kranenbarg M. (2024), Types of cyber-dependent crime and their criminalisation. In: Wagen W. van der, Oerlemans J. & Weulen Kranenbarg M. (Eds.), Essentials in cybercrime: a criminological overview for education and practice. The Hague: Eleven. 63-95.

Chapter 4 – Types of cyber-enabled crime and their criminalisation

Jan-Jaap Oerlemans, Anne de HIngh & Wytske van der Wagen

4.1 Introduction

4.2 The clear, the deep and the dark web

4.3 Online criminal marketplaces

4.3.1 Criminal marketplaces on the clear web

4.3.2 Darknet markets

4.3.3 Marketplaces on communication apps

4.3.4 Criminalisation

4.4 Money laundering with virtual currency

4.4.1 Regulation

4.4.2 Criminalisation

4.5 Online fraud

4.5.1 Criminalisation

4.6 Online sexual offences

4.6.1 Images of sexual abuse of minors

4.6.2 Sexting

4.6.3 Abuse of sexual imagery (‘revenge porn’)

4.6.4 Sextortion

4.6.5 Online grooming and sex chatting

4.7 Online expression offences

4.7.1 Freedom of expression vs. criminalisation

4.7.2 Criminalisation of online expressions

4.7.3 Removing illegal content

4.8 Future developments

4.8.1 AI and cyber-enabled crime

4.8.2 Crime in virtual reality and mixed reality worlds

4.9 To conclude

4.10 Discussion questions

4.11 Key concepts

Please cite as:

  • Oerlemans J., Hingh A.E. de & Wagen W. van der (2024), Types of cyber-enabled crime and their criminalisation. In: Wagen W. van der, Oerlemans J. & Weulen Kranenbarg M. (Eds.), Essentials in cybercrime: a criminological overview for education and practice. The Hague: Eleven. 97-144.

Chapter 9 – Cybercrime investigations

Jan-Jaap Oerlemans & Maša Galič

9.1 Introduction

9.2 Digital investigations and criminal procedure law

9.2.1 Regulating investigative methods

9.2.2 Jurisdiction and cybercrime

9.2.3 Mutual legal assistance

9.3 IP addresses as digital leads

9.3.1 Data production and preservation orders

9.3.2 Seizing and analysing data on computers

9.3.3 Network computer searches

9.4 The challenge of anonymity

9.4.1 Anonymisation techniques

9.4.2 Open-source investigations

9.4.3 Online undercover operations

9.5 The challenge of encryption

9.5.1 Encryption in storage

9.5.2 Encryption in transit

9.5.3 Hacking as an investigative method

9.6 Disrupting cybercrime

9.7 To conclude

9.8 Discussion questions

9.9 Key concepts

10 Interventions for cyber offenders

Please cite as: Oerlemans J. & Galiç M. (2024), Cybercrime investigations. In: Wagen W. van der, Oerlemans J. & Weulen Kranenbarg M. (Eds.), Essentials in cybercrime: a criminological overview for education and practice. The Hague: Eleven. 257-315.

Cybercrime jurisprudentieoverzicht januari 2023

Prejudiciële vragen over EncroChat en SkyECC

Op 19 december 2022 heeft de rechtbank Noord-Nederland in het onderzoek ‘Shifter’ prejudiciële zaken gesteld (ECLI:NL:RBNNE:2022:4797) aan de Hoge Raad. De vragen zien onder meer op de toepassing van het van het interstatelijke vertrouwensbeginsel. In deze zaak is sprake is van uit Frankrijk afkomstige informatie van EncroChat- en SkyECC.

Het gaat om de volgende prejudiciële vragen aan de Hoge Raad:

Interstatelijke vertrouwensbeginsel

1. Is het interstatelijke vertrouwensbeginsel zonder meer van toepassing op bewijs verkregen door de inzet van een opsporingsmiddel in het buitenland, in het kader van een JIT waarbij Nederland partner is?

  • Meer in het algemeen: op welke wijze speelt de (mate en intensiteit van) (juridische en/of feitelijke) samenwerking tussen Nederland en (een) andere EU-lidsta(a)ten bij grensoverschrijdende (digitale) opsporing en interceptie een rol bij de beoordeling van een beroep op het interstatelijke vertrouwensbeginsel?
  • In hoeverre is in de situatie waarin sprake is van een Joint Investigation Team voor de toepassing van het interstatelijke vertrouwensbeginsel van belang dat de onderzoeksresultaten uit het buitenland verkregen zijn in een ander onderzoek (26Lemont en/of 26Argus) dan het onderzoek waar de rechtbank een oordeel in dient te geven (het onderzoek Shifter)?
  • Kan daarbij een rol spelen dat de startinformatie in het onderzoek Shifter afkomstig is uit de onderzoeken 26Lemont en 26Argus en/of dat de resultaten uit de onderzoeken 26Lemont en 26Argus van bepalende invloed zijn geweest voor het verloop van het opsporingsonderzoek naar en/of de vervolging van de verdachten in de zaak Shifter?

2. Geldt het interstatelijke vertrouwensbeginsel (onverkort) als, zoals in de zaak Shifter, de gebruikers van de telecommunicatiediensten waarvan gegevens worden onderschept zich (steeds) op Nederlands grondgebied gebied bevinden, terwijl de interceptie en/of het veiligstellen van gegevens in/vanuit een andere EU-lidstaat plaatsvindt?

3. Is voor de interceptie en/of het veiligstellen van gegevens in/vanuit het buitenland van telecomgegevens waarvan duidelijk is dat de gebruikers van de telecomdiensten zich (ook) op Nederlands grondgebied bevinden een machtiging van een Nederlandse rechter vereist?

4. Indien dit het geval is, kan dan 126uba, 126nba Sv of enig ander wetsartikel als grondslag voor een dergelijke machtiging dienen?

5. Hoe verhoudt het internationale vertrouwensbeginsel zich tot het equality of arms- beginsel dat volgt uit artikel 6 EVRM en de mogelijkheden voor de verdediging om de rechtmatigheid van het bewijsgaringsproces te kunnen onderzoeken, meer in het bijzonder in de zaak Shifter de verzoeken van de verdediging om stukken aan het dossier toe te voegen met betrekking tot het bewijsgaringsproces in het buitenland en stukken met betrekking tot de Joint Investigation Teams?

  • Brengt het beginsel van equality of arms mee dat ook in procedures waarin sprake is van grensoverschrijdende (digitale) opsporing en internationale samenwerking tussen EU-lidstaten kennisname van en inzicht in het buitenlandse digitale bewijsgaringsproces gegeven dient te worden door de vervolgende autoriteiten of kan van de verdediging eerst worden verlangd dat zij concrete aanknopingspunten of sterke aanwijzingen naar voren brengt dat sprake zou zijn van een vormverzuim voordat verzoeken om nadere stukken aan het dossier toe te voegen gehonoreerd kunnen worden?
  • Hoe verhoudt het internationale vertrouwensbeginsel zich tot de verantwoordelijkheid die iedere lidstaat van het EVRM heeft om de uit dat verdrag voortvloeiende rechten te waarborgen, waaronder het beginsel van equality of arms?
  • Is daarbij in dit geval van belang dat de onderzoeksresultaten uit het buitenland verkregen zijn in een ander onderzoek (26Lemont en/of 26Argus) dan het onderzoek waar de rechtbank een oordeel dient te geven (het onderzoek Shifter)
  • Kan daarbij in dit geval een rol spelen dat de startinformatie in het onderzoek Shifter afkomstig is uit de onderzoeken 26Lemont en 26Argus en/of dat de resultaten uit de onderzoeken 26Lemont en 26Argus van bepalende invloed zijn geweest voor het verloop van het opsporingsonderzoek naar en/of de vervolging van de verdachten in de zaak Shifter?
  • In hoeverre kan daarbij van de verdediging worden verlangd dat zij concrete aanknopingspunten naar voren brengt dat sprake zou zijn van een vormverzuim of mag daarbij van het openbaar ministerie worden verlangd dat eerst de relevante stukken ter beoordeling daarvan worden ingebracht?

6. Zijn, indien het interstatelijke vertrouwensbeginsel niet onverkort geldt, (mogelijke) gebreken bij het bewijsgaringsproces en de interceptie en/of het veiligstellen van gegevens vanuit het buitenland ‘afgedekt’ door de door de machtigingen van de rechters-commissarissen, zoals de machtiging van de rechter-commissaris te Rotterdam d.d. 27 maart 2020 en de machtigingen van de rechters- commissarissen te Amsterdam d.d. 7 en 11 februari 2021 (en de eventuele vervolgmachtigingen)?

7. Als er sterke aanwijzingen zijn dat gebreken kleven aan het buitenlandse opsporingsonderzoek, in het licht van uitspraken van het land waar dat opsporingsonderzoek plaatsvindt, wat zijn dan de consequenties voor de toepassing van het interstatelijke vertrouwensbeginsel?

8. In hoeverre en naar welke maatstaven dient de Nederlandse strafrechter daar dan nader onderzoek naar te (laten) verrichten?

Bewaren en gebruiken van gegevens

9. Is een wettelijke grondslag vereist voor het bewaren en gebruiken van de metadata en communicatie van gebruikers van een elektronische communicatiedienst door de Nederlandse autoriteiten, ten behoeve van de opsporing en vervolging van strafbare feiten, als deze is verkregen van een andere lidstaat, nadat die andere lidstaat deze data heeft geïntercepteerd?

  • Zo ja, wat is de wettelijke grondslag hiervoor en is daarbij van belang of er sprake is van een concrete verdenking ten aanzien van één van deze gebruikers?
  • Onder welke voorwaarden kunnen deze gegevens worden gebruikt en is daartoe een machtiging van de rechter-commissaris vereist?

Jurisprudentie na de prejudiciële vragen over EncroChat en SkyECC

Nadat de prejudiciële vragen over EncroChat en SkyECC door de rechtbank Noord-Nederland (ECLI:NL:RBNNE:2022:4797) zijn gesteld, zijn verschillende verdachten in (mega)zaken veroordeeld op basis van bewijs uit EncroChat en SkyECC zaken. Neem bijvoorbeeld aan het mega-onderzoek ‘Cherokee’ (ECLI:NL:RBAMS:2022:7693), dat ziet op de verdenking van deelname aan een criminele organisatie met als oogmerk de grootschalige handel in cocaïne en gewoontewitwassen, waarbij ook vele afzonderlijke drugstransporten en witwasfeiten ten laste zijn gelegd. De rechtbank legt gevangenisstraffen op, variërend van 18 maanden tot 12 jaar en daarnaast een geldboete aan het autoverhuurbedrijf. De rechtbank Amsterdam neemt tevens beslissingen over de rechtmatigheid van het gebruik van SkyECC berichten als bewijs.

De rechtbank Amsterdam ziet geen aanleiding gezien de zaak aan te houden in afwachting van de beantwoording van de Hoge Raad van prejudiciële vragen van de rechtbank Noord-Nederland in het onderzoek Shifter. Zolang de Hoge Raad nog niet gesproken heeft, plegen de rechtbanken de zaken voort te zetten en zeker niet een inhoudelijke behandeling aan te houden. De rechtbank maakt uit de stukken op dat het inderdaad zo is dat de IP-tap in Frankrijk is gezet in het kader van een Frans onderzoek met machtiging van een Franse rechter. In zoverre is het vertrouwensbeginsel naar het oordeel van de rechtbank onverkort van kracht. De rechtbank gaat er nog steeds vanuit dat de interceptie in Frankrijk op basis van een toereikende wettelijke grondslag en in overeenstemming met artikel 8 van het Europees Verdrag voor de Rechten van de Mens (hierna: EVRM) heeft plaatsgevonden en het recht op privacy dus bij de opsporingshandelingen in acht is genomen. De rechtbank betrekt daarbij dat het feit dat de Franse rechter zich mede heeft gebaseerd op informatie afkomstig van Nederlandse opsporingsambtenaren geen afbreuk doet aan dit uitgangspunt, te meer nu niet is gebleken van enige onregelmatigheid of onjuistheid ten aanzien van deze informatie. Ook ten aanzien van de op deze interceptie volgende verstrekking van de SkyECC data aan Nederland geldt dat erop mag worden vertrouwd dat deze heeft plaatsgevonden met inachtneming van op Frankrijk rustende wettelijke en verdragsrechtelijke verplichtingen.

De rechtbank ziet in de Nederlandse betrokkenheid bij de interceptietool en de interceptie zelf een toenemende mate van bepalende invloed. De Nederlandse inbreng, die speciaal voor dit doel werd ontwikkeld, lijkt cruciaal te zijn geweest voor het welslagen van de interceptie, in die zin dat uiteindelijk ook van de inhoud van de berichten kennis kon worden genomen. Deze betrokkenheid van de Nederlandse opsporingsambtenaren roept de vraag op of zij niet medeverantwoordelijk moeten worden gehouden voor de interceptie. Dat leidt tot de vraag of de Nederlandse officier van justitie zich in dat verband niet had moeten wenden tot de rechter-commissaris teneinde een machtiging te verkrijgen voor deze interceptie. Bij de officier van justitie was immers bekend dat een aanzienlijk deel van de gebruikers van SkyECC zich in Nederland bevond. Daarbij komt de vraag of ingevolge artikel 5.4.18 Sv een eerdere gang naar de rechter-commissaris niet aangewezen was geweest. Dit artikel schrijft voor dat de officier van justitie de rechter-commissaris kennisgeeft van een interceptie op Nederlands grondgebied, nadat hij daarover middels een daartoe strekkend formulier is geïnformeerd door een lidstaat, waarna de rechter-commissaris aangeeft of met de interceptie kan worden ingestemd. Weliswaar blijkt in geval van de SkyECC hack niet van een dergelijk formulier, maar dat de Nederlandse officier van justitie op de hoogte was van de interceptie die ook vele gebruikers in Nederland trof, is evident.

Een positieve beantwoording van ieder van deze twee vragen zou kunnen betekenen dat een vormverzuim moet worden vastgesteld. De rechtbank Amsterdam laat de beantwoording van deze vragen echter in het midden en wel om de reden dat – zo er al sprake is van een vormverzuim – dit verzuim niet van bepalende aard is geweest in het onderzoek naar de verdachten in het onderzoek Cherokee en derhalve zonder consequenties kan blijven.

Relevant is nog de laatste overweging van de rechtbank Amsterdam dat er geen begin van aannemelijkheid is dat het OM, zoals door een deel van de verdediging is gesuggereerd, bewust de rechtsmacht van de rechter-commissaris heeft omzeild en voor een U-bochtconstructie heeft gekozen. Het OM heeft de rechter-commissaris immers op meerdere momenten juist wel betrokken, zowel bij het verzoek een image (kopie) te mogen maken als bij het verzoek de ontsleutelde berichten te mogen gebruiken. De gang van zaken rondom de interceptie en daaropvolgende ontsleuteling blijkt bovendien voor een groot deel uit de door het OM verstrekte stukken, wat zich moeizaam met een bewuste misleiding verhoudt. Dat de stukken eerder niet duidelijk waren over de betrokkenheid bij de ontwikkeling en inzet van de interceptietool en dat de informatievoorziening aanvankelijk te summier was, rechtvaardigt nog niet de conclusie dat het OM de rechter-commissaris, de verdediging en de rechtbank bewust verkeerd of onvolledig heeft geïnformeerd.

De rechtbank Gelderland heeft in de uitspraak (ECLI:NL:RBGEL:2022:7105) van 20 december 2022 in een moordzaak in essentie hetzelfde oordeel als de rechtbank Amsterdam in de zaak Cherokee. Wel maakt zij nog de kritische opmerking dat de informatievoorziening door het openbaar ministerie ‘te weinig transparant en zeer moeizaam is verlopen’. Zij overweegt:

“Doordat het openbaar ministerie aanvankelijk slechts zeer beperkt informatie verschafte over de Nederlandse inbreng bij de hack van SkyECC, hebben advocaten in meerdere strafzaken door het hele land veel moeite moeten doen om hierover meer duidelijkheid te krijgen. Dit heeft bij de verdediging geleid tot gevoelens van wantrouwen jegens het openbaar ministerie. De rechtbank onderkent uiteraard dat de samenstelling van het procesdossier in beginsel aan het openbaar ministerie is en dat de betreffende zaaksofficieren van justitie afhankelijk zijn van diverse andere collega-officieren van justitie om hen van informatie te voorzien.”

Dat neemt niet weg dat het wenselijk was geweest dat het openbaar ministerie vanaf het begin duidelijkheid had verschaft en inzage had gegeven in de Nederlandse bijdrage bij de hack van SkyECC, zoals uiteindelijk pas bij brief van 2 juni 2022 is gedaan. De rechtbank concludeert dat het openbaar ministerie tekort is geschoten in de informatievoorziening door niet direct openheid van zaken te geven, maar niet zodanig dat hierdoor een ernstige inbreuk is gemaakt op de beginselen van een behoorlijke procesorde, met name nu de volledige gang van zaken uiteindelijk in de brief van 2 juni 2022 uiteen is gezet.

Ten slotte overweegt ook het Hof Den Haag op 5 januari 2022 in een lezenswaardig arrest (ECLI:NL:GHDHA:2023:6) dat de prejudiciële vragen aan de Hoge Raad niet leidt tot aanhouding van een zaak, waarbij het bewijs dat is vergaard uit de EncroChat-operatie. Het hof Den Haag overweegt daarbij dat kortgezegd dat (1) niet nu aan te nemen is dat de Hoge Raad die prejudiciële vragen zal kwalificeren als rechtsvragen in de zin van artikel 553, eerste lid Sv en dat een prejudiciële procedure zal volgen (opmerking JJO: dit was een onduidelijke, maar opvallende zin en ik hoop dat ik het goed begrijp), (2) uit het aanhoudingsverzoek volgt dat de (verwacht) te stellen – en inmiddels gestelde – rechtsvragen in de kern betrekking hebben op de toepassing van het vertrouwensbeginsel en/of de reikwijdte daarvan. Daarover is recente jurisprudentie van de Hoge Raad beschikbaar (2010/2022) waarin duidelijk uitleg wordt gegeven over de aspecten van toepassing en reikwijdte, (3) geen rechtsregel dwingt tot het aanhouden van de behandeling van de zaak om het enkele feit dat prejudiciële vragen zijn gesteld of zullen worden gesteld, en (4) dat door buitenlandse rechters uitspraken worden of zijn gedaan in EncroChat-zaken/-kwesties, maakt het bovenstaande niet anders.

Het hof merkt nog op dat uit het arrest van het Franse ‘Cour de Cassation’ (Hof van cassatie), van 11 oktober 2022 (ECLI:FR:CCASS:2022:CR01226), niet reeds nu de conclusie kan worden getrokken dat sprake zou zijn van onrechtmatig handelen in EncroChat-zaken. Het hof overweegt: “Eerder zijn er aanwijzingen voor het tegendeel. Het Cour de Cassation stelt namelijk in dit arrest vast dat “door alle in het dossier opgenomen documenten van de procedure van Lille zowel de verdachten als de onderzoekskamer in staat zijn gesteld om de régularité en loyauté (regelmatigheid/rechtmatigheid en billijkheid) van het aanvankelijk verzamelde bewijsmateriaal te beoordelen, zonder enige afbreuk op hun fundamentele rechten.” (r.o. 14). Voorts verwijst het Cour de Cassation (r.o. 21) naar het antwoord dat de Franse ‘Conseil Constitutionnel’ (Grondwettelijke Raad) op 8 april 2022 ((Besluit nr. 2022-987) heeft gegeven op de vraag van het Cour de Cassation of het artikel waarop de interceptie is gebaseerd (artikel 706-102-1 van het Franse Wetboek van Strafvordering) strijdig is met de Franse grondwet. Het antwoord van de Conseil Constitutionnel luidt dat dit artikel hiermee niet in strijd is.”

Het verweer dat het OM niet-ontvankelijk is omdat “moedwillig” onjuiste en/of onvolledige informatie is verstrekt aan de verdediging heeft het hof verworpen. Het hof Den Haag overweegt dat:

“de verdediging wel terecht heeft opgemerkt dat het openbaar ministerie – in ieder geval bij de aanvang van de verschillende EncroChat-zaken – onvoldoende heeft gecommuniceerd, namelijk op een wijze waardoor werd aangegeven dat de informatiedeur hermetisch gesloten behoorde te blijven en lange tijd ook bleef. Daardoor is bij de verdediging wantrouwen ontstaan, resulterend in suggesties en aannames die veel tijd en aandacht hebben gevraagd waarmee werd afgeleid van de kern van de individuele en onderhavige zaak.”

Het OM had wel veel eerder informatie of documenten kunnen en moeten verstrekken. Dit is echter geen ‘welbewuste grove veronachtzaming van de rechten van de verdediging’. Het openbaar ministerie heeft, naar het oordeel van het hof, een ‘(te) strikt standpunt ingenomen over de noodzaak/mogelijkheid van het verstrekken van informatie en documenten, dat – zoals hierboven is vermeld – gelet op de bijzondere omstandigheden, zeer onwenselijk en hoogst ongelukkig is te noemen’. Het hof verwerpt daarop het verweer strekkende tot niet-ontvankelijkverklaring van het openbaar-ministerie.

De verweren ten aanzien van de verkrijging en het gebruik van EncroChat-berichten worden ook verworpen. Het hof legt kortgezegd uit dat de inzet van de interceptietool betreft een bevoegdheid naar Frans recht verkregen na toestemming van een Franse rechter. Dat de inzet van deze methode naar Frans recht als ‘staatsgeheim’ kwalificeert doet hier niet aan af.

Darknet vendors veroordeeld

Op 21 december 2022 heeft de rechtbank Noord-Nederland een verdachte veroordeeld (ECLI:NL:RBNHO:2022:11405) voor drugshandel en het voorhanden hebben van een vuurwapen met munitie in zijn woning. De drugshandel vond plaats op internet.

De rechtbank typeert de verdachte als de figuurlijke ‘spin-in-het-web’ in een criminele organisatie. In totaal zijn 11 verdachten veroordeeld. Deze verdachte adverteerde onder zijn accountnaam op verschillende darknet markets en verstuurde PGP-telefoons naar vaste klanten om direct met hen te communiceren. Hij nam de bestellingen op en kwam ook in de loods in Hillegom onder meer om bestellingen in te pakken voor verzending. Alles bij elkaar gaat het in ieder geval om meer dan 100 kilo harddrugs die op deze wijze Nederland zijn uitgevoerd dan wel gereed lagen om Nederland te worden uitgevoerd. Voor het inpakken door de medeverdachten, verstrekte een andere verdachte de bestellijsten en stuurde hij de werkzaamheden aan. Verder zorgde hij voor de inrichting van de inpakruimtes. Verder zorgde hij samen met medeverdachten voor de inkoop van de drugs, inde hij de bitcoins van de kopers, zorgde hij voor het omwisselen van de bitcoins en deelde hij met twee medeverdachten in gelijke delen de winst.

Het ‘Cargo Harc-team Schiphol’ kwam de verdachte op het spoor via postpakketten en openbronnenonderzoek op online drugsmarkten op het darkweb (‘darknet markets’ genoemd). In dit geval ging het om de darknet markets ‘Alphabay’ en ‘Dream Market’. Ook berichtte de Verenigde Staten de Nederlandse autoriteiten over een online handelaar in verdovende middelen genaamd die zich vermoedelijk in Nederland bevond. In de uitspraak is te lezen dat ‘Homeland Security Investigations’ gebruik maakte van de online identiteit van een aangehouden afnemer van drugs. Daarop heeft de Nederlandse justitie documenten opgevraagd bij de Amerikaanse autoriteiten voor de verzameling van bewijs. Uit de correspondentie en berichten op een PGP-telefoon is bewijsmateriaal voor het versturen van pakketjes met drugs te vinden. Ook zijn voor het onderzoekgegevens gebruikt uit de Ennetcom-dataset. Daarvoor is twee machtigingen van een rechter-commissaris verkregen. Daarbij kwamen ook anderen verdachten in beeld, die tevens zijn veroordeeld.

De rechtbank legt een onvoorwaardelijke gevangenisstraf op van 85 maanden.

Verdachte krijgt in hoger beroep hogere gevangenisstraf voor phishing

Het Hof Arnhem-Leeuwarden heeft op 15 december 2022 een verdachte veroordeeld (ECLI:NL:GHARL:2022:10845) voor onder andere phishing.

Het hof legt in het arrest uit dat het in deze zaak om phishing (‘password harvesting fishing’). Phishing is een vorm van internetfraude. In deze zaak bestaat het uit het oplichten van mensen door ze via een e-mail die afkomstig lijkt te zijn van hun bank of creditcardverstrekker, nietsvermoedend hun inloggegevens voor hun bankrekening of creditcardrekening en/of pincode van hun bankpas te laten invullen en/of hun bankpas op te (laten) sturen. Hierdoor krijgt de fraudeur de beschikking over de inloggegevens van de bank-/creditcardrekening en/of de bankpas met bijbehorende pincode van de gedupeerden van de phishing. Vervolgens heeft de fraudeur toegang tot een individuele bankrekening of creditcardrekening om dure aankopen te doen of om grote geldbedragen van deze rekeningen af te halen.

In deze strafzaak is de betrokkenheid bij deze internetfraude aan verdachte tenlastegelegd als een reeks verschillende delicten:

  1. – het maken van en gebruiken van phishingmails;
    – de daarmee verworven inloggegevens voorhanden hebben en ter beschikking stellen met de bedoeling om daarmee toegang te verschaffen tot het betalingsverkeer van anderen (artikel 139d van het Wetboek van Strafrecht (Sr));
  2. het oplichten van mensen door hen via de phishingsmails te bewegen hun inloggegevens en/of pincode en/of bankpassen ter beschikking te stellen (artikel 326 Sr);
  3. het gebruiken van de verworven gegevens voor toegang tot de bank-/creditcardrekeningen (artikel 138ab Sr);
  4. het wijzigen van de gegevens in de bank-/creditcardaccounts van de opgelichte personen (artikel 350a Sr);
  5. diefstal van geld door het doen van betalingen en pinnen van geldbedragen vanaf de bank-/creditcardaccounts van de opgelichte personen, met behulp van de verworven toegangsgegevens en/of bankpas met bijbehorende pincode (artikel 311 Sr);
  6. witwassen van de opbrengst van de phishing (artikel 420bis Sr).

Het hof is van oordeel dat de verdachte e-mailadressen verzamelde van de slachtoffers, de phishingmail maakte (al dan niet met instructies van anderen), de phishingmail stuurde naar de slachtoffers en de gephishte (inlog)gegevens ontving. Met deze door verdachte gephishte en overgedragen (inlog)gegevens zijn de overige onder 2, 3, 4 en 5 tenlastegelegde delictshandelingen gepleegd. Hij is de noodzakelijke en wezenlijke eerste schakel geweest in het geheel van de tenlastegelegde handelingen. Zonder zijn bijdrage had er geen sprake kunnen zijn van succesvolle phishing. Er was sprake van een nauwe en bewuste samenwerking tussen verdachte en een of meer mededaders. Het geheel aan handelen van de dadergroep kan daarom aan verdachte als mededader worden toegerekend. Bij elk van de slachtoffers genoemd in de tenlastelegging, is er voldoende wettig en overtuigend bewijs dat de dadergroep van verdachte verantwoordelijk is voor de oplichtingshandelingen en diefstallen jegens dat slachtoffer.

Interessant is nog dat de verdachte samen met medeverdachte in speciale Whatsapp- en Snapchatgroep zaten, waarbij personen verzoekberichten plaatsten om bestelde goederen (op rekening van de slachtoffers besteld) op te halen (de bestellers) en personen die daarop reageerden en aangaven het pakket op te halen (de afhalers). In de bewijsvoering is te lezen hoe de verdachte phishing-servers had ingericht en de politie één van de servers heeft onderzocht. Uit de logingegevens van ‘ZAP-hosting’ blijkt dat er met deze server verbinding is gemaakt vanaf het IP-adres van het woonadres van verdachte. Op de laptop van de verdachte is te zien dat er in de periode 29 maart 2018 tot en met 14 januari 2019 600 keer verbinding is geweest met de mailbox van de verdachte. Op de inbeslaggenomen telefoons en computers van de verdachte is ook bewijs van de phishingberichten en oplichting zelf gevonden.

De verdachte wordt veroordeeld voor een hogere gevangenisstraf dan de rechtbank heft opgelegd, namelijk 30 maanden gevangenisstraf waarvan 12 maanden voorwaardelijk en een proeftijd van 2 jaar. Het hof is van oordeel dat de daarvoor opgelegde gevangenisstraf van beperkte duur onvoldoende recht doet aan de ernst van de feiten en de schade die is berokkend door het handelen van verdachte. Niet onbelangrijk is dat de verdachte ook fikse schadevergoedingen moet betalen, waaronder een bedrag van € 129.945,64 vanwege geleden materiële schade.

Drugshandel, witwassen en darknet markets

In de afgelopen maanden zijn weer verschillende zaken geweest met veroordelingen voor drugshandel via het dark web en/of het witwassen van de verkregen gelden via Bitcoin.

Allereerst is de uitspraak (ECLI:NL:RBROT:2017:10225) van de rechtbank Rotterdam van 19 december 2017 interessant. In deze zaak handelde de verdachte via localbitcoins.net in bitcoins in ruil voor geld. Nadat het contact tussen verdachte en de bitcoin-eigenaren was gelegd via Twitter of Telegram, werden de bitcoins door de eigenaren overgeschreven, ofwel naar de wallet van verdachte ofwel naar de wallet van de Bitcoin verkoopmaatschappijen Bitonic of Coinvert. Bitonic en Coinvert betaalden de verkoopprijs uit per bank en maakte de bedragen telkens over naar de bankrekeningen van verdachte of van twee van zijn ex-vriendinnen. In totaal is er in de ten laste gelegde periode een bedrag van € 447.882,65 naar deze bankrekeningen overgemaakt.

De stortingen van de bitcoingelden op de bankrekeningen van verdachte en [naam medeverdachte] hebben ertoe geleid dat SNS Bank drie meldingen van verdachte transacties heeft gemaakt bij FIU‑Nederland. Naar aanleiding van deze melding is onderzoek gedaan naar de door verdachte omgewisselde Bitcoinadressen. Uit dat onderzoek, dat is uitgevoerd met behulp van het programma ‘Chainalysis’, blijkt dat meer dan de helft van de bitcoins binnen één of twee tussenstappen is terug te voeren naar darkweb markten. De rechtbank gaat uit van de juistheid van die resultaten en constateert dat een deel van de door verdachte verhandelde bitcoins gelieerd zijn aan darkweb markten.

De rechtbank gaat niet mee met de officier van justitie dat er sprake is van witwassen als gronddelict. De rechtbank deelt wel het standpunt van de officier van justitie dat darkweb markten in de regel worden gebruikt voor criminele doeleinden en dat daarbij bitcoins worden gebruikt als betaalmiddelen.Uit het dossier kan echter niet worden vastgesteld dat verdachte wist, of daar ernstig rekening mee moest houden, dat de bitcoins die hij verhandelde afkomstig waren van darkweb markten en dus dat het criminele bitcoins waren. Wel is er volgens de rechtbank sprake van een vermoeden was dat de bitcoins afkomstig waren uit enig misdrijf en er aldus een vermoeden van witwassen bestaat. De verdachte wordt veroordeeld voor twintig maanden gevangenisstraf.

Op 24 januari 2018 is door de rechtbank Midden-Nederland een 24-jarige man veroordeeld (ECLI:NL:RBMNE:2018:234) tot een gevangenisstraf van zes jaar voor internationale drugshandel met gebruik van Darknet-markets (Alphabay) en witwassen. Alphabay is lange tijd het meest populaire darknet market voor drugshandel geweest. 

Uit de bewijsvoering blijkt dat de verdachte door opsporingsambtenaren in de gaten is gehouden. Deze activiteiten van de verdachte wegen mee als bewijs. Zo wordt opgemerkt: Door het profiel ‘[gebruikersnaam]’ waren in totaal 31 advertenties geplaatst.De titels van deze advertenties bevatten onder meer de volgende teksten: “50g MDMA Very High Quality”, “50x 100 Dollar Bills Green Very High Quality”.

In de uitspraak wordt opgemerkt dat de verdachte een stichting had opgericht voor de uitbetalingen van cash geld in ruil voor bitcoins. In de uitspraak staat:

“Op 16 januari 2016 werden bij het bedrijf Bitonic alle transacties gevorderd die betrekking hadden op de negen betrokken bankrekeningen op naam van Stichting [stichting]. Uit de uitgeleverde informatie bleek dat over de periode van 26 maart 2015 tot en met 14 november 2016 voor € 501.165,38 aan bitcoins waren verzilverd. Alle negen rekeningen bleken, hoewel bij Bitonic voorzien van verschillende namen, volgens de verstrekking van de ING-bank op naam te staan van rekeninghouder Stichting [stichting]”.

Door de politie is ook onderzoek gedaan naar de bitcoinadressen die door verdachte werden gebruikt. Door middel van analyse met behulp van het programma Chainalysis blijkt dat er veel betalingen en ontvangsten van en/of naar deze adressen via zogenaamde mixers liepen. Een mixer wordt aangeboden door diverse partijen. Deze stellen een bitcoinadres ter beschikking waar men bitcoins op kan storten. De mixer betaalt vervolgens deze bitcoins terug aan de klant na aftrek van een kleine ‘fee’. De bitcoins worden op een groot aantal verschillende bitcoinadressen gestort. In totaal werden 430 bitcoinadressen ingevoerd in Chainalysis. Naast het gebruik van mixerdiensten bleek dat er een aantal transacties gelinkt was aan Darknet Markets. Daarmee is sprake van een aantal witwastypologieën. Niet alleen staan de transacties niet in verhouding tot de inkomsten van verdachte, maar er is ook geen legale economische verklaring voor de gewisselde valutasoorten, er zijn grote geldbedragen contant opgenomen en zonder noodzaak voorhanden gehouden en er is gebruik gemaakt van bitcoinmixers.

Ook een andere verdachte wordt in deze zaak veroordeeld, bijvoorbeeld een 26-jarige vrouw voor schuldwitwassen. Zij heeft ruim 130.000 euro crimineel geld in haar bezit gehad en uitgegeven. De rechtbank oordeelt dat zij had moeten weten dat dit geld een criminele herkomst had.

Europol rapport ‘Drugs and the darknet’

Europol heeft in november 2017 het rapport ‘Drugs and the darknet’ uitgebracht. Het rapport biedt veel informatie en belangrijke inzichten in online drugshandel, dat zich voornamelijk afspeelt via internetmarktplaatsen die via Tor bereikbaar zijn.

Hierbij moet meteen worden opgemerkt dat het aandeel van online drugshandel in de totale omvang van drugshandel wereldwijd vooralsnog klein is. Wel stelt Europol dat het de verwachting is dat online drugshandel een verdere groei zal doormaken. Dat kan worden verklaard door de manier waarop het darkweb deze vorm van criminaliteit faciliteert, met name door de anonimiteit die het Tor netwerk biedt, de mogelijkheden om versleuteld te communiceren, de mogelijkheden om te betalen in cryptocurrencies zoals Bitcoin (en in toenemende mate Monero en ZCash).

In het rapport wordt met veel openheid uitgelegd hoe online drugsmarkten werken en welke drugsmarkten actief zijn geweest. Daarbij wordt bijvoorbeeld uitgebreid ingegaan op de drugsmarkt AlphaBay, dat op enig moment naar schatting 28% van gehele omzet op online drugshandel voor zijn rekening nam. Grote operaties waarbij darknet markets offline zijn gehaald, hebben volgens Europol de drugsmarkten verstoord. Tegelijkertijd is duidelijk dat de drugshandelaren en kopers tegenmaatregelen nemen, zoals het aanbrengen van versleuteling op de marktplaatsen en het vereiste verschillende sleutels in te voeren voor het autoriseren van bitcointransacties. In het rapport wordt opgemerkt dat de politiedienst een goed beeld heeft van de Westerse drugsmarkten, maar vooralsnog (te) weinig zich heeft op online drugsmarkten met een niet-Engelse voertaal, zoals Russisch.

Duitsland, Nederland en het Verenigd Koninkrijk hebben het grootste aandeel met betrekking tot het aanbod van drugs binnen de Europese Unie via darknet markets. Nederlandse verkopers zijn bekend om hun aanbod van MDMA, dat vaak van goede kwaliteit is.

Europol geeft aan dat het dataretentie-arrest van het Hof van Justitie van de Europese Unie grote problemen veroorzaakt in cybercrime onderzoeken naar online drugshandel, omdat de gegevens bij internet access providers niet verplicht beschikbaar worden gemaakt voor opsporingsinstanties. Ook levert de toepassing van ‘carrier-grade NAT’ technologie bij mobiele internet dienstverleners grote problemen op, omdat sommige aanbieders hun eigen klanten op hun netwerk niet meer kunnen identificeren door de gebruikte poorten niet te loggen en aangezochte IP-adressen niet vast te leggen. Carrier-grade NAT is een technologie waarbij verschillende internetgebruikers gebruik kunnen maken van hetzelfde IP-adres. De techniek wordt gebruikt door 95% van de mobiele telecomaanbieders en bijna 50% van de internet service providers wereldwijd.

De toename in het gebruik van encryptie (bijvoorbeeld door het gebruik van het PGP-sleutels) en het gebruik van anonimiseringsdiensten voor bitcoins (met zogenaamde ‘bitcoin-mixing diensten’ of ‘tumblers’) daagt ook de opsporing uit. In het rapport wordt tevens (wederom) aangegeven dat de jurisdictieproblemen in opsporingsonderzoeken naar cybercrime groot zijn. De problemen doen zich voor vanwege verschillende strafbaarstellingen, verschillende voorwaarden voor de inzet van bevoegdheden, problemen met betrekking tot de lokalisering van computers op het darkweb en een gebrek aan eenduidigheid over het uitvoeren van digitaal forensisch onderzoek.

Het ‘European Investigation Order’, dat een nieuw instrument biedt voor een meer directe vorm van rechtshulp binnen de EU, biedt volgens Europol onvoldoende mogelijkheden om effectief bewijs over de grenzen te verzamelen. Vanwege de vereiste specialistische kennis die is vereist en grensoverschrijdende aard van de criminaliteit heeft Europol een speciaal ‘darknet team’ opgericht. Zij raadt aan dat andere Lidstaten ook dergelijke teams oprichten.

In het rapport wordt ten slotte opgemerkt dat de Europese Commissie in het begin 2018 een voorstel zal doen voor een ‘nieuw juridisch instrument’ om elektronisch bewijs te vergaren

Internet organised threat assessment 2017

Op 28 september 2017 heeft Europol zijn ‘Internet Organised Crime Threat Assessment 2017’ rapport uitgebracht. Het rapport geeft ieder jaar een bijzondere inkijk in de laatste ontwikkelingen op het gebied van ‘internet organised crime’. De belangrijkste conclusies uit het rapport worden hieronder kort besproken.

Ransomware

Ransomware vormt volgens Europol de belangrijkste malware dreiging, gelet op de slachtoffers en de schade die het met zich meebrengt. Met ransomware wordt relatief eenvoudig geld verdiend. Door het gebruik van cryptocurrencies, zoals Bitcoin, zijn de verdiensten bovendien relatief eenvoudig wit te wassen. Naast Bitcoin worden ook Monero, Etherium en ZCash in toenemende mate door cybercriminelen gebruikt. ‘Kirk’ is de eerste ransomware waarbij Monero werd gebruikt voor het losgeld (in plaats van Bitcoin).

Niet alleen individuen worden door cybercriminelen met ransomware aangevallen, maar ook ziekenhuizen, de politie en overheidsinstellingen. MKB-bedrijven worden steeds vaker aangevallen, mede vanwege hun beperkte budget om voldoende beveiligingsmaatregelen te nemen. Europol spreekt van een ‘explosie’ van ransomware dat op de markt komt, waarbij sommige rapporten spreken van een toename van 750% in 2016 ten opzichte van 2015.

‘Information stealers’ vormen de op een na grootste bedreiging met betrekking tot malware. Het kost cybercriminelen aanzienlijk meer moeite de benodigde informatie (zoals financiële gegevens) te stelen en het is voor criminelen lastiger met deze malware geld te verdienen vergeleken met ransomware. In het rapport wordt terecht opgemerkt dat Europol een vertekend beeld krijgt van de malwaredreiging, omdat mensen vaak de gevolgen van het gebruik van malware rapporteren. De IT beveiligingsindustrie geeft daarom noodzakelijke input voor het rapport. Binnen deze industrie bestaat een meer volledig beeld van de dreiging.

Internet of things

Europol signaleert ook de dat zwakke beveiliging van ‘Internet of Things’-apparaten cyberaanvallen in de hand werkt. Het Mirai-botnet, dat werd gevormd door lekke en misbruikte IoT-apparaten, heeft in 2016 met een zeer sterke (d)DoS-aanval de Amerikaanse DNS-provider Dyn platgelegd, waardoor populaire diensten als Twitter, SoundCloud, Spotify, Netflix, Reddit en PayPal ongeveer 2 uur onbereikbaar waren. Denial-of-service aanvallen zijn eenvoudig uit te voeren. Een botnet die in staat is een denial-of-service aanval van 5 minuten op een webshop uit te voeren, kan slechts voor 5 dollar op websites worden gehuurd.

Kinderporno

Kinderporno op internet blijft een groot probleem. Het aanbod, de verspreiding en vervaardiging van het materiaal lijkt niet af te nemen. Daarnaast worden enorme hoeveelheden kinderporno in beslag genomen. Volgens Europol zijn hoeveelheden 1-3 Terabyte niet ongebruikelijk met 1 tot 10 miljoen afbeeldingen met kinderpornografie. Peer-to-peer programma’s, zoals GigaTribe, worden nog steeds door kinderpornogebruikers misbruikt voor de verspreiding en het binnenhalen van kinderporno. Europol signaleert dat ook populaire apps en sociale mediadiensten in toenemende mate worden misbruikt voor de distributie van kinderporno. Het is ook helder dat websites op het darkweb worden gebruikt voor toegang en verspreiding van kinderpornografie. Het rapport haalt aan hoe de hack op het hosting bedrijf ‘Freedom Hosting II’ 10.000 darknet websites blootlegde, waarvan 50% kinderpornografische afbeeldingen bevatte. Deze websites zijn overigens vaak gespecialiseerd in kinderporno, omdat online marktplaatsen geen kinderporno accepteren. Zowel op het ‘Surface web’ als op het ‘dark web’ zijn er pay-per-view-diensten beschikbaar waarop kinderpornografisch materiaal wordt aangeboden. Volgens Europol maken veel Westelingen gebruik van de diensten, waarbij vooral minderjarigen uit de Zuidoost-Azië en Afrika worden misbruikt. De opsporing van deze misdrijven wordt bemoeilijkt door het gebruik van gratis WiFi-diensten die bijvoorbeeld in de Filipijnen aan arme wijken worden aangeboden. Het is daardoor lastig op basis van het IP-adres de slachtoffers te identificeren.

Cobalt

Het gebruik chipbetaalkaarten met de EMV-standaard is nog niet alle staten gemeengoed geworden. Betaalkaarten en betaalautomaten die niet van de standaard gebruik maken, worden op grote schaal misbruikt om fraude en andere delicten zoals de aankoop van drugs mee te plegen. In het rapport worden spectaculaire hacks beschreven waarbij pinautomaten of het systeem dat de pinbetalingen faciliteert worden gehackt, waarna de pinautomaten automatisch geld uitspuwen of geld tot een veel hoger bedrag (tot 200.000 euro) kan worden opgenomen. Verwezen worden naar de ‘Carnabak’-groep die in 2014-2015 op deze manier 1 miljard dollar buit heef gemaakt. Meer recent is volgens Europol de ‘Cobalt’-groep actief geweest met het infecteren van pinautomaten met malware om frauduleuze pinopnamen te doen binnen de Europese Unie, waaronder Nederland.

Darknet markets

In het rapport wordt veel aandacht besteed aan de groei van ‘darknet markets’. De online handelsplatformen op het darkweb zijn toegankelijk via Tor, I2P en Freenet, waarbij de illegale activiteiten zich nog voornamelijk via Tor afspelen. In juni 2017 had het Tor netwerk 2.2 miljoen actieve gebruikers en bevatte het bijna 60.000 unieke .onion domeinnamen. De gebruikmaking van deze diensten zijn nog niet de standaard geworden voor de distributie van illegale goederen. Maar de darknet markets groeien snel met een eigen klantenkring in de gebieden van illegale drugshandel, wapenhandel en kinderporno. Daarnaast worden ook veel persoonsgegevens, in het bijzonder gegevens over betaalkaarten en login gegevens voor online bankieren, op het dark web aangeboden.

Volgens Europol maken de volgende drie factoren het gebruik van Tor voor criminelen aantrekkelijk: (1) een bepaalde mate van anonimiteit, (2) een diverse markt aan kopers die minder lijflijk risico lopen en kunnen betalen met cryptocurrencies en (3) een goede kwaliteit van producten die worden verkocht door aanbieders die worden beoordeeld op basis van reviews. 

Maatregelen

Voor het tweede jaar achtereen geeft Europol in het rapport ook de boodschap af encryptie de opsporing voor cybercrime belemmert. Het maakt het aftappen van telecommunicatieverkeer minder effectief en belemmert digitaal forensisch onderzoek. Daarnaast is het helder dat de onrechtmatig verklaring van de dataretentierichtlijn op 8 april 2014 door het Hof van Justitie van de EU een ‘aanzienlijke negatieve invloed’ heeft op de mogelijkheden van opsporingsautoriteiten om bewijsmateriaal veilig te stellen. In sommige lidstaten is nog steeds dataretentieregelgeving voor telecommunicatiedienstverleners (waaronder ISP’s) van kracht, maar in veel andere EU lidstaten niet meer. Deze fragmentatie belemmert de internationale opsporing van cybercrime. Europol doet geen voorstellen tot maatregelen op dit gebied, wellicht omdat het te politiek gevoelig is, maar benadrukt de problematiek die het met zich meebrengt.