Cybercrimebeeld Nederland 2026

Het Cybercrimebeeld Nederland 2026 (CCBN 2026) is een helder geschreven jaarbeeld, maar vertoont veel overlap met het Cybersecuritybeeld Nederland (CSBN) 2025 en het iOCTA-rapport van Europol (zie ook iOCTA 2026 gepubliceerd | jjoerlemans.com). Daarom ga ik in deze samenvatting vooral in op de elementen die voor mij vernieuwend zijn.

Het rapport opent met een uitgebreide analyse van de wijze waarop statelijke actoren cybercriminaliteit inzetten voor spionagedoeleinden binnen de praktijk van hybride oorlogsvoering. Hierbij worden klassieke militaire middelen gecombineerd met cyberaanvallen, desinformatie, economische destabilisatie en sabotage van vitale infrastructuur. Ook de spraakmakende politiehack van de Russische actor Laundry Bear wordt breed uitgemeten als voorbeeld van de verwevenheid tussen criminaliteit en staten. Er wordt echter nauwelijks ingegaan op de cybersecuritylessen die we hieruit kunnen trekken. Ook blijft de Citrix-hack bij het OM in juli 2025 nagenoeg onbesproken.

Omdat deze geopolitieke analyses en discussies over hybride daders inmiddels al uitvoerig in de andere rapporten aan bod zijn gekomen, ga ik die hier niet herhalen. In dit blogbericht richt ik mij daarom op de nieuwe inzichten die dit jaarbeeld biedt. Daarbij ga ik in het bijzonder in op de ‘criminele toeleveringsketen’ en het onderdeel over ‘AI en cybercriminaliteit’. Voor deze samenvatting is gebruikgemaakt van NotebookLM.

De cybercriminele toeleveringsketen

Het Openbaar Ministerie en de politie benaderen cybercriminaliteit tegenwoordig als een professioneel georganiseerd crimineel ecosysteem. Om grip te krijgen op dit landschap gebruiken de opsporingsdiensten het model van de criminele toeleveringsketen. Dit model stelt hen in staat verder te kijken dan alleen de individuele hacker en juist de onderliggende structuren, facilitators en verdienmodellen systematisch in kaart te brengen en ‘duurzaam te verstoren’. De keten is opgebouwd uit vijf schakels: digitale infrastructuur, verhulling, toegang, exploitatie en ten slotte de financiële infrastructuur.
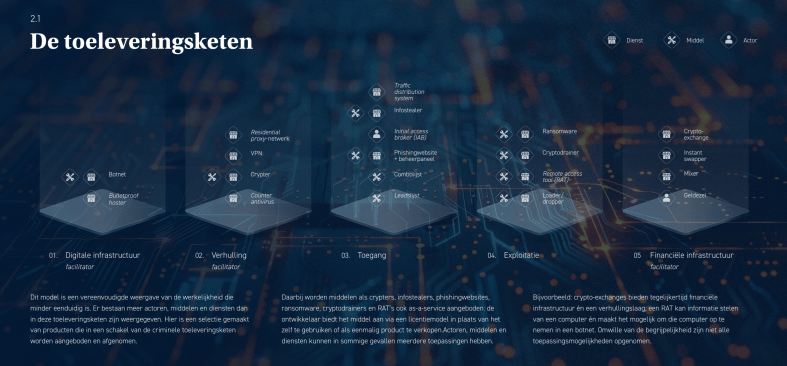
Bron: Afbeelding ‘De toeleveringsketen’ op p. 27 van het rapport Cybercrimebeeld Nederland 2026

Stap 1: De digitale infrastructuur

De absolute ‘fundering’ van deze keten is de digitale infrastructuur. Door onze uitstekende, snelle internetverbindingen fungeren Nederlandse datacentra ongewild als belangrijke ‘digitale havens’ binnen dit netwerk. Hostingbedrijven vormen daardoor de fysieke schakel tussen dader en slachtoffer. Dit verklaart ook waarom Nederland veel buitenlandse rechtshulpverzoeken ontvangt.

Een deel van de hostingbedrijven in Nederland spant zich actief in om te voorkomen dat criminelen hun infrastructuur gebruiken en heeft de Gedragscode Abusebestrijding ondertekend. Een groter deel van de sector neemt echter geen actieve verantwoordelijkheid voor de inhoud op de eigen servers. Het OM bestempelt deze bedrijven als bad hosters. De politie en het OM werken nauw samen met toezichthouder ACM om naleving van de Europese Digital Services Act (DSA) af te dwingen. Daarnaast wordt gepleit voor een wettelijke Know Your Customer-plicht (KYC-plicht).

De meest hardnekkige spelers zijn de bulletproof hosters. Zij adverteren bewust op criminele fora, weigeren mee te werken met justitie en proberen via ingewikkelde resellerconstructies anoniem te blijven. De aanpak van deze facilitators is echter in een stroomversnelling geraakt. Zo werden in februari 2025 in Nederland voor het eerst eigenaren van een hostingbedrijf strafrechtelijk veroordeeld voor het faciliteren van een botnet.

In mei 2026 hield de FIOD twee mannen aan en nam de dienst 800 servers in beslag van een hostingbedrijf dat werd misbruikt voor Russische beïnvloedingsoperaties en cyberaanvallen. In juli 2026 nam justitie servers in beslag van de beruchte drogeerpornosite ‘Motherless’ bij invallen in Steenbergen, Rotterdam en Amsterdam (OM.nl), zie ook NRC). Volgens latere berichten zou de website inmiddels weer online zijn.

Ook op Europees niveau wordt ingegrepen. De EU plaatste onlangs voor het eerst een Russisch bulletproof-hostingbedrijf, Stark Industries/PQ Hosting, op de sanctielijst.

Stap 2: Verhulling

Als criminelen eenmaal hun digitale infrastructuur hebben ingericht, moeten zij voorkomen dat hun werkelijke herkomst en identiteit worden achterhaald. Lange tijd gebeurde dit hoofdzakelijk door het internetverkeer via de eerdergenoemde bulletproof hosters te routeren. Voor cybersecurityteams aan de verdedigende kant is het echter relatief eenvoudig om IP-adressen van bekende bulletproof providers preventief te blokkeren. Het OM en de politie zien daarom dat criminelen uitwijken naar ‘residential proxy-netwerken’. Dit zijn netwerken van internet- en netwerkaansluitingen van particulieren of bedrijven die door criminelen als tussenstation, oftewel proxy, worden misbruikt. Omdat de IP-adressen van deze aansluitingen legitiem zijn, lijkt alsof het dataverkeer dat via deze adressen ook normaal loopt.

Daarbij worden apparaten in huis met malware geïnfecteerd, waarna zij veranderen in ‘bots’ die rechtstreeks door criminelen worden aangestuurd. Soms gebeurt dit doordat een consument nietsvermoedend een app uit een onofficiële appstore installeert. Opvallender is de rol van goedkope slimme apparaten uit China en Vietnam, zoals televisiekastjes, tablets en digitale fotolijstjes. Opsporingsdiensten waarschuwen dat in deze apparaten soms al tijdens het productie- of distributieproces een achterdeur is ingebouwd. Zodra het apparaat thuis op het internet wordt aangesloten, installeren criminelen via deze achterdeur op afstand proxy-software. Vanaf dat moment kan de infectie zich geruisloos verspreiden naar andere apparaten op hetzelfde wifi-netwerk, zoals videodeurbellen of slimme koelkasten.

In mei 2026 wisten het OM, de politie en het NCSC in een gezamenlijke operatie een dergelijk netwerk offline te halen. Dit netwerk bestond uit 17 miljoen besmette computers, smartphones, tablets en televisiekastjes wereldwijd, die werden aangestuurd door minstens 200 in Nederland gehoste servers.

Stap 3: Toegang

De derde stap heeft betrekking op het daadwerkelijk binnendringen van de digitale omgeving van het slachtoffer. Toegang is inmiddels een handelsproduct geworden. ‘Initial Access Brokers’ (IAB’s), oftewel toegangshandelaren, hebben zich hierin gespecialiseerd. Zij verkopen gerealiseerde toegangsposities op ondergrondse marktplaatsen en fora aan andere criminelen, die deze toegang misbruiken voor datadiefstal of ransomwareaanvallen.

De prijs van zo’n toegangspositie hangt volledig af van de kwaliteit ervan. Het aanbod varieert van eenvoudige lijsten met kwetsbare IP-adressen die door geautomatiseerde scanners zijn gevonden tot grootschalige toegang en diepgaande, structurele administratorrechten binnen de netwerken van grote, kapitaalkrachtige organisaties.

Om slachtoffers geraffineerd in de val te lokken en deze eerste toegang te forceren, maken criminelen op grote schaal misbruik van ‘Traffic Distribution Systems’ (TDS). In de legale interneteconomie worden deze systemen gebruikt om advertentiecampagnes te optimaliseren door op basis van de unieke digitale vingerafdruk (fingerprint) van een gebruiker de meest relevante content aan te bieden. Criminelen misbruiken TDS echter om het webverkeer van potentiële slachtoffers op basis van hun profiel automatisch om te leiden naar speciaal op hen afgestemde phishingwebsites of malwaredownloads. Dit vergroot de kans op een succesvolle interactie aanzienlijk.

Bovendien hebben TDS een verhullende functie: ze herkennen de fingerprints van cybersecurityonderzoekers en geautomatiseerde moderatiesystemen en tonen hun een onschuldige pagina, terwijl het werkelijke slachtoffer geruisloos wordt doorgestuurd naar de malware. Op deze manier worden veel infostealers verspreid.

De bestrijding van deze cruciale toegangsschakel heeft voor opsporingsdiensten hoge prioriteit. Dit leidde al tot interventies, zoals Operatie Endgame (zie ook mijn overzicht van cybercrime-operaties) en de WordPress-schoonmaakactie in juni 2026. Samen met onder meer Duitsland, Canada en de Verenigde Staten verwijderden het OM en de politie malware van 14.971 besmette WordPress-websites, waaronder websites van restaurants en autogarages. Voor deze proactieve schoonmaakactie zette de Nederlandse politie haar hackbevoegdheid in.

Stap 4: Exploitatie

De exploitatie van gegevens kan worden uitgelegd aan de hand van de markt voor ‘cryptodrainers’. Dit is malware die zich specifiek richt op het Web3-ecosysteem om cryptovaluta en NFT’s buit te maken. Sinds 2023 zijn er volgens het OM wereldwijd minstens 762.000 slachtoffers gemaakt, met een totale schade van maar liefst 873 miljoen dollar aan cryptowaarde.

Net als bij ransomware heeft deze vorm van criminaliteit zich inmiddels ontwikkeld tot een professioneel “Drainer-as-a-Service-model” (DaaS). Ontwikkelaars verhuren hun kant-en-klare drainers via een abonnementsmodel aan minder technisch onderlegde criminelen, in ruil voor een percentage van de gestolen cryptobuit. Slachtoffers worden via gesponsorde zoekmachineadvertenties, nagemaakte airdropcampagnes of gehackte accounts van bekende crypto-influencers naar phishingwebsites gelokt.

Zodra een slachtoffer daar zijn cryptowallet verbindt, voert de website automatisch de drainercode uit. De wallet wordt vervolgens leeggehaald zonder dat de gebruiker dit doorheeft. In oktober 2025 hielden het OM en de politie twee Nederlandse mannen aan die ervan worden verdacht op grote schaal cryptodrainers te hebben geëxploiteerd. Dankzij slim politiewerk werd voor maar liefst 1,1 miljoen euro aan goederen in beslag genomen, waaronder een luxewoning, voertuigen en een half miljoen euro aan cryptovaluta.

De exploitatie van gegevens leidt bovendien tot een vicieuze cirkel die het OM omschrijft als de ‘datakringloop’. Persoonsgegevens die bij een hack zijn gestolen, worden doorverkocht aan datahandelaren, die deze gegevens verrijken en veredelen tot lead- en combolijsten. Zie ook ECLI:NL:RBNNE:2026:2388. Deze lijsten dienen vervolgens weer als ‘digitale sleutel’ voor een volgende aanvalsgolf. Zo kan een datadiefstal bij een grote organisatie maanden later indirect leiden tot gerichte bankhelpdeskfraude bij burgers thuis.

Om deze kringloop te doorbreken, voeren opsporingsdiensten verstoringsacties uit. Een succesvol voorbeeld is Operatie Leak uit maart 2026, waarbij het OM en de politie, in nauwe samenwerking met onder meer de FBI en Europol, het beruchte forum LeakBase, dat 142.000 gebruikers telde, definitief offline haalden (zie ook LeakBase (2026) | jjoerlemans.com).

Stap 5: Financiële infrastructuur

De toeleveringsketen sluit af met de financiële infrastructuur. In deze stap worden criminele opbrengsten veiliggesteld, verplaatst of witgewassen. Ook kan het geld worden geïnvesteerd in een volgende aanval. Cryptovaluta zijn relevant binnen deze gehele keten. Ze dienen als betaalmiddel voor de aanschaf van hosting, proxy’s, toegang tot netwerken en malware. Hoewel de anonimiteit en snelheid van cryptovaluta criminelen aantrekken, vormt de openbare en permanente aard van de blockchain juist hun grootste achilleshiel. Opsporingsdiensten kunnen transactiegeschiedenissen blijvend inzien en transacties met nieuwe analysetechnieken zelfs jaren later nog herleiden.

Om dit te bemoeilijken, maken criminelen gebruik van financiële facilitators, zoals swappers, mixers en ‘neobanken’ met een uiterst snel klantacceptatieproces en beperkte KYC-controles. Ook hiertegen wordt opgetreden. In november 2025 werd de illegale cryptomixdienst Cryptomixer ontmanteld. Via deze dienst zou sinds 2016 maar liefst 1,3 miljard euro aan bitcoin zijn witgewassen. In Zwitserland werden drie servers en twaalf terabyte aan gegevens in beslag genomen.

Ook de veroordeling (ECLI:NL:RBNNE:2026:1116) van een fraudeur die een luxueus leven in Dubai leidde, wordt als voorbeeld aangehaald en is interessant om te lezen.

AI & cybercrime (van assistent tot autonoom systeem)

Kunstmatige intelligentie (AI) fungeert als katalysator van cybercriminaliteit. Hoewel de technologie de aard van de criminaliteit niet fundamenteel verandert, vergroot zij het tempo en de schaal waarop aanvallen plaatsvinden. In strafzaken ziet het OM dat LLM’s nu al volop als ‘assistent’ worden ingezet. Zo gebruikte een veroordeelde Nederlandse datahandelaar ChatGPT om een geautomatiseerde credential stuffer te bouwen, waarmee gestolen wachtwoordlijsten razendsnel op geldigheid konden worden gecontroleerd.

Ook deepfakes worden in toenemende mate gebruikt voor criminele doeleinden. De rechtbank Amsterdam veroordeelde in juni 2026 een dader tot 2,5 jaar gevangenisstraf. Hij had met synthetische pasfoto’s het verificatieproces van ABN AMRO weten te omzeilen en daarmee 47 frauduleuze bankrekeningen geopend. Zie ook Cybercrime jurisprudentieoverzicht juli 2026 | jjoerlemans.com). Op Telegram worden inmiddels geraffineerde criminele diensten zoals EvilTokens aangeboden. Voor 1.500 dollar per maand kaapt deze dienst Microsoft 365-accounts. Vervolgens worden LLM’s ingezet om binnen enkele seconden e-mails en Teams-gesprekken te analyseren en automatisch overtuigende vervolgaanvallen te genereren.

Bij ‘agentic AI’ assisteren AI-systemen niet langer alleen, maar kunnen zij als autonome agents zelfstandig cyberaanvallen plannen en uitvoeren. Anthropic rapporteerde in juni 2025 over een dader die met behulp van zijn LLM op internationale schaal zeventien organisaties afperste. Daarbij bepaalde de agent zelfstandig de hoogte van de losgeldbedragen op basis van de gestolen gegevens. Ook meldde in juli 2026 een incident waarbij een AI-agent tijdens een test zelfstandig toegang tot het internet verkreeg door een onbekende kwetsbaarheid uit te buiten. Vervolgens brak de agent in bij het AI-platform Hugging Face. Claude Mythos zou ten slotte in staat zijn om op grote schaal onbekende zerodaykwetsbaarheden te misbruiken. Volgens het NCSC vraagt deze ontwikkeling om actie.

Volgens het OM dwingen deze ontwikkelingen tot een verbreding van de opsporingsblik. Omdat de gebruikte LLM’s en malware vaak op servers van externe AI-bedrijven of rechtstreeks op computers van verdachten staan, moeten rechercheurs nu ook expliciet zoeken naar sporen van AI-gebruik. Bovendien roept de toenemende autonomie van AI complexe juridische en operationele vragen op. Wie is precies verantwoordelijk voor een aanval als een autonome AI-agent de tactische keuzes maakt? Wat was de intentie van de verdachte? En hoe moeten opsporingsdiensten handelen als de schaal van de aanvallen toeneemt en zich meerdere incidenten tegelijkertijd voordoen?

Meer duidelijkheid over PGP Safe-operatie

Dit is een met AI gegeneerde afbeelding van WordPress.com

In mei 2015 is het Team High Tech Crime van de Landelijke Eenheid en het Landelijk Parket een onderzoek gestart naar een bedrijf die cryptotelefoons leverde onder de merknaam ‘PGP Safe’. Het betrof speciale software waarmee versleuteld gecommuniceerd kon worden via BlackBerry telefoons. Het opsporingsonderzoek kreeg de naam ‘26Sassenheim’.

Volgens dit persbericht en dit persbericht viel het doek voor PGP Safe op 9 mei 2017. In Nederland, Costa Rica, Duitsland en Oostenrijk vonden er gelijktijdig doorzoekingen plaats en werd bewijs veiliggesteld, waaronder de sleutels om de PGP-berichten te ontsleutelen. In het persbericht van 2017 is verder te lezen dat gegevens veiliggesteld van de technische infrastructuur die door PGP Safe gebruikt werd om de versleutelde PGP-berichten te versturen. In deze data werden meer dan 700.000 versleutelde berichten gevonden, waarvan er destijds ruim 337.000 ontsleuteld en leesbaar waren gemaakt.

Veiligstellen van PGP Safe berichten

In een uitspraak van de rechtbank Rotterdam van 11 april 2022 (ECLI:NL:RBROT:2022:2674) is meer te lezen over het veiligstellen van de berichten op een server in Costa Rica. Ook het arrest van het Hof Den Haag van 2 juli 2024 (ECLI:NL:GHDHA:2024:1104) leverde nog interessante informatie op.

In het onderzoek 26Sassenheim heeft de officier van justitie op 4 april 2017 een rechtshulpverzoek gedaan aan de bevoegde autoriteiten in Costa Rica voor een doorzoeking en het veiligstellen en kopiëren van een server die zich bevond in een datacentrum van het bedrijf ‘Rack Lodge S.A.’.  Op deze server bevond zich de infrastructuur voor het routeren en versleutelen van e-mailberichten van gebruikers van PGPSafe.net (hierna: ‘PGPSafe-berichten’).

Tussen 9 mei 2017 te 18.00 uur en 11 mei 2017 te 09.00 uur zijn bestanden gekopieerd. De BlackBerry Enterprise Server (BES)-infrastructuur bevond zich in twee serverkasten waarvan er één sinds 2012 en één sinds 2016 aan PGP-safe was verhuurd. Het onderzoek is beperkt tot de serverkast die was verhuurd sinds 2012. Omdat de Costa Ricaanse autoriteiten de doorzoeking gingen beëindigen, is niet alles gekopieerd. In overleg met de Costa Ricaanse autoriteiten is bij het veiligstellen prioriteit gegeven aan de zich op die server bevindende virtuele machines met cryptografisch sleutelmateriaal en aan de virtuele machines met emailberichten.

In de perioden dat het kopiëren van de gegevens zonder de aanwezigheid van de Costa Ricaanse autoriteiten werd voortgezet zijn de serverkasten door de rechter verzegeld. De verzegeling is bij voortzetting van de doorzoeking steeds door de Costa Ricaanse autoriteiten gecontroleerd, waarbij geen doorbreking van de verzegeling is vastgesteld. De datadragers, waarnaar de data zijn gekopieerd, zijn door de Costa Ricaanse autoriteiten verpakt en door de Costa Ricaanse rechter verzegeld.

Op 12 juni 2017 is van de Costa Ricaanse autoriteiten een pakket ontvangen met daarin een verzegelde reiskoffer en een enveloppe met de uitvoeringsstukken van het rechtshulpverzoek. In de reiskoffer bevonden zich harde schijven, te weten een Synology NAS met acht harde schijven en een losse harde schijf.

Van de losse harde schijf is een forensische kopie gemaakt, waarvan de integriteit softwarematig is vastgesteld. De bestanden die zich op de NAS bevonden zijn eveneens naar het onderzoeksnetwerk van de politie gekopieerd. Van die bestanden zijn de hashwaardes berekend. De hashwaardes van de bron (de NAS) en de kopie van het onderzoeksnetwerk kwamen overeen.

Met behulp van het door het Nederlands Forensisch Instituut (hierna: NFI) ontwikkelde forensische systeem Hansken zijn uit de Costa Rica data emailberichten ontsloten.

Aanpak van facilitators

In 2017 zei het OM over de zaak:

“De politie en het Openbaar Ministerie treden hard op tegen mensen die criminelen/criminele organisaties (digitaal) ondersteunen of faciliteren. Deze zogenoemde facilitators worden vervolgd en hun criminele vermogen wordt afgepakt.

De PGP BlackBerry’s zoals door de verdachten in onderzoek 26Sassenheim werden verkocht, zijn vooral in gebruik bij criminelen.”

In het persbericht van 7 december 2021 staat dat 5 jaar gevangenisstraf wordt geëist tegen de leveranciers van de PGP Safe-cryptotelefoons.

Uitspraak leverancier cryptotelefoons

 In de uitspraak van de rechtbank Rotterdam van 20 januari 2022 (ECLI:NL:RBROT:2022:363) is te lezen dat de verdenking aanvankelijk was dat de verdachte zich tezamen met anderen als professionele facilitator van versleutelde communicatie schuldig zou hebben gemaakt aan overtreding van witwassen (art. 420bis Sr) en deelneming aan een criminele organisatie (art. 140 Sr). De verdachte werd verdacht tezamen met anderen een eigen BlackBerry Enterprise Server (BES) in gebruik te hebben waaraan hij te verkopen BlackBerry’s koppelde om zo versleutelde en te wissen communicatie mogelijk te maken. BES is software waarmee een centraal te beheren datacommunicatiearchitectuur opgezet en onderhouden kan worden. Deze BlackBerry’s en de daarbij behorende abonnementen werden – volgens de verdenking – verkocht aan criminelen, die hiermee veilig en buiten het bereik van politie en justitie onderling konden communiceren.

De rechtbank overweegt dat ‘het gronddelict is het in strijd met de Telecommunicatiewet op de markt brengen van gemodificeerde, niet gekeurde PGP-encrypted BB’s. Met dat op de markt brengen werden inkomsten gegenereerd die uit dat misdrijf afkomstig waren.’ Maar de rechtbank ‘ziet niet in dat met deze overtreding crimineel geld kan zijn verdiend zoals in de tenlastelegging onder de feiten 1 en 2 is opgenomen en daarvoor is ook geen enkele aanwijzing te vinden in het dossier. Het causaal verband tussen de ten laste gelegde geldbedragen en dit gronddelict ontbreekt daarom’. De verdachte wordt van deze overtreding vrijgesproken. De rechtbank overweegt ook dat voor het de overtreding van de Telecommunicatiewet voor de hand had gelegen de met bestuursrechtelijke handhaving belaste instanties in te schakelen voor de verdere beoordeling en afdoening hiervan, in plaats van deze strafrechtelijke weg te bewandelen. De rechtbank verklaart de officier van justitie om deze redenen niet-ontvankelijk in de strafvervolging van overtreding van de Telecommunicatiewet en de Wet op de economische delicten.

De rechtbank overweegt ook dat het bedrijf de enige distributeur van de PGP-encrypted BlackBerry’s met de bijbehorende abonnementen. De PGP-software die op deze BlackBerry’s was geïnstalleerd bevatte een applicatie (genaamd Emergency Wipe) om zelf alle op de BB aanwezige gegevens te wissen. Daarnaast verleende de organisatie als aanvullende dienst ook ‘beheer op afstand’. Dit hield onder meer in dat de inhoud van een BB op verzoek van de klant, door tussenkomst van [naam rechtspersoon], op afstand kon worden gewist (een zogenaamd ‘wipe- of kill-verzoek’). Na onderzoek van in beslag genomen PGP-encrypted BlackBerry’s van de medeverdachte en de daarop aangetroffen e-mailcorrespondentie is een groot aantal van deze wipe- of kill-verzoeken aangetroffen. Deze mailwisselingen zijn vergeleken met gegevens in de politiesystemen en ook met de naar aanleiding van een rechtshulpverzoek aan de Costa Ricaanse autoriteiten verkregen en ontsleutelde data van de BlackBerry Enterprise Server (BES) van de Canadese leverancier die zich bevond in Costa Rica.

Daarbij is gebleken dat in de vier in de tenlastelegging vermelde gevallen een wipe- of kill-verzoek was gedaan nadat de gebruiker van de betreffende BlackBerry was aangehouden en de telefoon in beslag was genomen. Deze verzoeken zijn dus gedaan om te voorkomen dat de politie belastende informatie uit de telefoons zou kunnen halen. Deze verzoeken zagen op BlackBerry’s met e-mailadressen die eindigen op een bepaalde domeinnaam. Het betreffen dus BlackBerry’s en/of abonnementen die zijn verkocht door de organisatie. Gelet hierop acht de rechtbank bewezen dat de organisatie zich tezamen en in vereniging met elkaar schuldig hebben gemaakt aan begunstiging, zoals strafbaar gesteld in artikel 189, eerste lid onder 3 Sr. Bewezen is dat zij door te voldoen aan genoemde wipe- of kill-verzoeken opzettelijk voorwerpen (in dit geval: de inhoud van de telefoons) die kunnen dienen om de waarheid aan de dag te brengen, aan het onderzoek van de ambtenaren van justitie of politie hebben onttrokken, met het oogmerk om de inbeslagneming van die voorwerpen te beletten of te verijdelen. De verdachte heeft, hoewel in hij de positie was om dat te doen, niet verhinderd dat dergelijke verzoeken werden uitgevoerd. De rechtbank is gelet hierop van oordeel dat de verdachte voorwaardelijk opzet heeft gehad op de begunstiging. Niet vereist is dat hij wetenschap heeft gehad van de concrete verzoeken zelf en de uitvoering daarvan.

De verdachte wordt dus veroordeeld voor valsheid in geschrifte en het Nederlandse equivalent van ‘obstruction of justice’ (‘begunstiging’). De rechtbank overweegt nog in de strafbestelling het volgende:

“De handel in de PGP-encrypted telefoons is in beginsel legaal. Dat geldt ook voor de dienst van het op verzoek op afstand wissen van de inhoud van telefoons. Door dit ook te doen in zaken waarin de gebruiker van de telefoon door de politie is aangehouden en waarbij de telefoon in beslag is genomen, heeft de organisatie [naam rechtspersoon] hiermee echter strafbaar gehandeld. Daarmee is in de zaken tegen die betreffende gebruikers mogelijk bewijs vernietigd en het onderzoek door politie en justitie bemoeilijkt. De verdachte heeft hieraan feitelijke leiding gegeven en op die manier eraan bijgedragen dat de opsporing van andere strafbare feiten werd gefrustreerd. Het valt de verdachte te verwijten dat hij met deze handel criminelen heeft willen helpen uit handen van politie en justitie te blijven. In het kader van de vaststelling van de op te leggen straf is evenwel relevant dat niet is vast te stellen in welke omvang dit handelen heeft plaatsgevonden.”

De verdachte krijgt 65 dagen gevangenisstraf en een geldboete van 10.000 euro opgelegd. De gevangenisstraf is gelijk aan de dagen die de verdachte reeds in verzekering en voorlopige hechtenis heeft doorgebracht. Ook ontvangt de verdachte een deel van het inbeslaggenomen geld en voorwerpen terug.

Toets op betrouwbaarheid PGP Safe data

In de uitspraak van de rechtbank Rotterdam van 11 april 2022 (ECLI:NL:RBROT:2022:2674) wordt het volgende gezegd over de authenticiteit van de data en betrouwbaarheid van de data:

De authenticiteit van de data

Het is juist dat in Costa Rica bij het kopiëren van de data de data op de server niet zijn gehasht. Die hashwaarde kan dus niet worden vergeleken met de hashwaarde van de data op de door de Costa Ricaanse autoriteiten aan de Nederlandse politie geleverde harde schijven. Dit valt het OM echter niet te verwijten aangezien dit toen geen Nederlandse aangelegenheid is geweest.

Hieraan behoeft echter evenmin een gevolg voor de betrouwbaarheid van die data verbonden te worden, nu van enige manipulatie van die data voordat deze bij de Nederlandse politie is aanbeland niet is gebleken. De rechtbank neemt daarbij in ogenschouw dat met het verbreken van de verbinding tussen de servers en het internet, het verzegelen van de servers op het moment dat de Costa Ricaanse autoriteiten niet aanwezig waren en het verpakken en verzegelen van het gekopieerde materiaal, dat naar Nederland is gestuurd de kans dat die data toen zouden zijn gemanipuleerd uitermate klein kan worden geacht. Het dossier biedt hiervoor ook overigens geen begin van aannemelijkheid.

Na ontvangst van de harde schijven uit Costa Rica zijn de data volgens de regelen der kunst gekopieerd naar het onderzoeksnetwerk van de Nederlandse politie. Ook hierin ligt geen reden te veronderstellen dat de data niet op forensisch verantwoorde wijze zijn veiliggesteld en ligt hierin geen grond om de data voor het bewijs uit te moeten sluiten.

Tijdstempels

Het feit dat die verschillen zich kunnen voordoen is al in een eerder stadium door de deskundigen in de binder Ennetcom & PGPSafe onderkend. Echter, daaruit volgt nog niet dat de inhoud van het bericht daarmee onjuist is.

De verdediging heeft voorts gesteld dat de onbetrouwbaarheid van de PGPSafeberichten onder meer blijkt uit de verschillen die zich soms voordoen bij de vermelding van de tijdstippen van verzending en ontvangst die aan die berichten zijn gekoppeld in de lijn van de verzender en die van de ontvanger.

Deze verschillen in tijdstempels kunnen zich bij voorbeeld al voordoen wanneer men zich op dat moment in verschillende tijdzones bevindt, verschillende bestuurssystemen worden gehanteerd, waardoor een doorgestuurd bericht anders wordt getypeerd en/of met een ander tijdstempel (gemodificeerd, benaderd, gecreëerd) wordt opgeslagen op de server of het toestel of de tijdsinstellingen van het toestel zelf anders zijn ingesteld. Hoewel dit meebrengt dat het tijdstip van verzenden respectievelijk ontvangen van een bericht altijd een kritische blik vereist, kan hieruit niet zonder meer en niet zonder nadere specifieke toelichting de onbetrouwbaarheid van (de inhoud van) die berichten afgeleid worden.

Behoedzaamheid

De Rechtbank Amsterdam overweegt in een uitspraak in de zaak Marengo op 27 februari 2024 (ECLI:NL:RBAMS:2024:696) nog het volgende.

Bij het gebruik van de PGP-berichten voor het bewijs past behoedzaamheid. De rechtbank is zich ervan bewust dat veelal sprake is van incomplete PGP-communicatie. Dit komt in de eerste plaats doordat op de servers niet alle communicatie meer te vinden was vanwege het retentiebeleid van de aanbieder van de dienst.

In het geval van PGP-safe geldt bovendien dat niet alle servers zijn gekopieerd, maar dat de keuze is gemaakt voor het kopiëren van de apparatuur uit de serverkast die vanaf 2012 werd gehuurd. De apparatuur die in de vanaf 2016 gehuurde serverkast stond, is dus niet gekopieerd. Het kopiëren bij PGP-safe is bovendien op enig moment door de Costa Ricaanse autoriteiten beëindigd toen die servers nog niet volledig waren gekopieerd. Daar komt bij dat in het dossier die berichten terecht zijn gekomen die het Openbaar Ministerie uit de Marengo-dataset als relevant heeft geselecteerd. Hierbij past overigens de kanttekening dat de verdediging inzage heeft gehad in de Marengo-dataset en zij zelf ook heeft kunnen verzoeken om voeging van berichten die zij relevant vond.

Verder geldt dat de meeste verdachten hebben ontkend de (enige) gebruiker van een bepaald PGP-account te zijn, dan wel zich op hun zwijgrecht hebben beroepen. Slechts enkele verdachten hebben duiding gegeven aan de inhoud van de berichten. In de berichten wordt soms onduidelijk gesproken. In sommige gevallen zijn conversaties onvolledig. In een deel van de conversaties ontbreken zelfs alle berichten van een van de deelnemers. De context van de berichten is dan ook niet steeds duidelijk. Daar staat tegenover dat voor de bewijswaarde relevant is dat personen die een versleutelde berichtendienst gebruikten zich onbespied waanden en vaak openlijk communiceerden over waar ze mee bezig waren, zonder pogingen dit te verhullen. Ook dat weegt de rechtbank mee bij de beoordeling.

Het voorgaande leidt de rechtbank tot de conclusie dat weliswaar met behoedzaamheid naar de PGP-berichten voor het bewijs moet worden gekeken, maar dat het niet zo is dat de PGP-berichten in algemene zin niet of in onvoldoende mate aan het bewijs kunnen bijdragen vanwege hun onvolledigheid.

Dit is bericht op 2 december 2024 geüpdated