Het Cybercrimebeeld Nederland 2026 (CCBN 2026) is een helder geschreven jaarbeeld, maar vertoont veel overlap met het Cybersecuritybeeld Nederland (CSBN) 2025 en het iOCTA-rapport van Europol (zie ook iOCTA 2026 gepubliceerd | jjoerlemans.com). Daarom ga ik in deze samenvatting vooral in op de elementen die voor mij vernieuwend zijn.
Het rapport opent met een uitgebreide analyse van de wijze waarop statelijke actoren cybercriminaliteit inzetten voor spionagedoeleinden binnen de praktijk van hybride oorlogsvoering. Hierbij worden klassieke militaire middelen gecombineerd met cyberaanvallen, desinformatie, economische destabilisatie en sabotage van vitale infrastructuur. Ook de spraakmakende politiehack van de Russische actor Laundry Bear wordt breed uitgemeten als voorbeeld van de verwevenheid tussen criminaliteit en staten. Er wordt echter nauwelijks ingegaan op de cybersecuritylessen die we hieruit kunnen trekken. Ook blijft de Citrix-hack bij het OM in juli 2025 nagenoeg onbesproken.
Omdat deze geopolitieke analyses en discussies over hybride daders inmiddels al uitvoerig in de andere rapporten aan bod zijn gekomen, ga ik die hier niet herhalen. In dit blogbericht richt ik mij daarom op de nieuwe inzichten die dit jaarbeeld biedt. Daarbij ga ik in het bijzonder in op de ‘criminele toeleveringsketen’ en het onderdeel over ‘AI en cybercriminaliteit’. Voor deze samenvatting is gebruikgemaakt van NotebookLM.
De cybercriminele toeleveringsketen
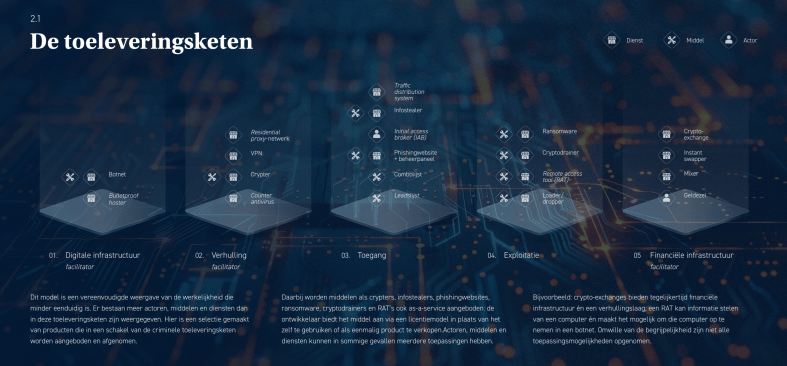
Het Openbaar Ministerie en de politie benaderen cybercriminaliteit tegenwoordig als een professioneel georganiseerd crimineel ecosysteem. Om grip te krijgen op dit landschap gebruiken de opsporingsdiensten het model van de criminele toeleveringsketen. Dit model stelt hen in staat verder te kijken dan alleen de individuele hacker en juist de onderliggende structuren, facilitators en verdienmodellen systematisch in kaart te brengen en ‘duurzaam te verstoren’. De keten is opgebouwd uit vijf schakels: digitale infrastructuur, verhulling, toegang, exploitatie en ten slotte de financiële infrastructuur.
Bron: Afbeelding ‘De toeleveringsketen’ op p. 27 van het rapport Cybercrimebeeld Nederland 2026
Stap 1: De digitale infrastructuur
De absolute ‘fundering’ van deze keten is de digitale infrastructuur. Door onze uitstekende, snelle internetverbindingen fungeren Nederlandse datacentra ongewild als belangrijke ‘digitale havens’ binnen dit netwerk. Hostingbedrijven vormen daardoor de fysieke schakel tussen dader en slachtoffer. Dit verklaart ook waarom Nederland veel buitenlandse rechtshulpverzoeken ontvangt.
Een deel van de hostingbedrijven in Nederland spant zich actief in om te voorkomen dat criminelen hun infrastructuur gebruiken en heeft de Gedragscode Abusebestrijding ondertekend. Een groter deel van de sector neemt echter geen actieve verantwoordelijkheid voor de inhoud op de eigen servers. Het OM bestempelt deze bedrijven als bad hosters. De politie en het OM werken nauw samen met toezichthouder ACM om naleving van de Europese Digital Services Act (DSA) af te dwingen. Daarnaast wordt gepleit voor een wettelijke Know Your Customer-plicht (KYC-plicht).
De meest hardnekkige spelers zijn de bulletproof hosters. Zij adverteren bewust op criminele fora, weigeren mee te werken met justitie en proberen via ingewikkelde resellerconstructies anoniem te blijven. De aanpak van deze facilitators is echter in een stroomversnelling geraakt. Zo werden in februari 2025 in Nederland voor het eerst eigenaren van een hostingbedrijf strafrechtelijk veroordeeld voor het faciliteren van een botnet.
In mei 2026 hield de FIOD twee mannen aan en nam de dienst 800 servers in beslag van een hostingbedrijf dat werd misbruikt voor Russische beïnvloedingsoperaties en cyberaanvallen. In juli 2026 nam justitie servers in beslag van de beruchte drogeerpornosite ‘Motherless’ bij invallen in Steenbergen, Rotterdam en Amsterdam (OM.nl), zie ook NRC). Volgens latere berichten zou de website inmiddels weer online zijn.
Ook op Europees niveau wordt ingegrepen. De EU plaatste onlangs voor het eerst een Russisch bulletproof-hostingbedrijf, Stark Industries/PQ Hosting, op de sanctielijst.
Stap 2: Verhulling
Als criminelen eenmaal hun digitale infrastructuur hebben ingericht, moeten zij voorkomen dat hun werkelijke herkomst en identiteit worden achterhaald. Lange tijd gebeurde dit hoofdzakelijk door het internetverkeer via de eerdergenoemde bulletproof hosters te routeren. Voor cybersecurityteams aan de verdedigende kant is het echter relatief eenvoudig om IP-adressen van bekende bulletproof providers preventief te blokkeren. Het OM en de politie zien daarom dat criminelen uitwijken naar ‘residential proxy-netwerken’. Dit zijn netwerken van internet- en netwerkaansluitingen van particulieren of bedrijven die door criminelen als tussenstation, oftewel proxy, worden misbruikt. Omdat de IP-adressen van deze aansluitingen legitiem zijn, lijkt alsof het dataverkeer dat via deze adressen ook normaal loopt.
Daarbij worden apparaten in huis met malware geïnfecteerd, waarna zij veranderen in ‘bots’ die rechtstreeks door criminelen worden aangestuurd. Soms gebeurt dit doordat een consument nietsvermoedend een app uit een onofficiële appstore installeert. Opvallender is de rol van goedkope slimme apparaten uit China en Vietnam, zoals televisiekastjes, tablets en digitale fotolijstjes. Opsporingsdiensten waarschuwen dat in deze apparaten soms al tijdens het productie- of distributieproces een achterdeur is ingebouwd. Zodra het apparaat thuis op het internet wordt aangesloten, installeren criminelen via deze achterdeur op afstand proxy-software. Vanaf dat moment kan de infectie zich geruisloos verspreiden naar andere apparaten op hetzelfde wifi-netwerk, zoals videodeurbellen of slimme koelkasten.
In mei 2026 wisten het OM, de politie en het NCSC in een gezamenlijke operatie een dergelijk netwerk offline te halen. Dit netwerk bestond uit 17 miljoen besmette computers, smartphones, tablets en televisiekastjes wereldwijd, die werden aangestuurd door minstens 200 in Nederland gehoste servers.
Stap 3: Toegang
De derde stap heeft betrekking op het daadwerkelijk binnendringen van de digitale omgeving van het slachtoffer. Toegang is inmiddels een handelsproduct geworden. ‘Initial Access Brokers’ (IAB’s), oftewel toegangshandelaren, hebben zich hierin gespecialiseerd. Zij verkopen gerealiseerde toegangsposities op ondergrondse marktplaatsen en fora aan andere criminelen, die deze toegang misbruiken voor datadiefstal of ransomwareaanvallen.
De prijs van zo’n toegangspositie hangt volledig af van de kwaliteit ervan. Het aanbod varieert van eenvoudige lijsten met kwetsbare IP-adressen die door geautomatiseerde scanners zijn gevonden tot grootschalige toegang en diepgaande, structurele administratorrechten binnen de netwerken van grote, kapitaalkrachtige organisaties.
Om slachtoffers geraffineerd in de val te lokken en deze eerste toegang te forceren, maken criminelen op grote schaal misbruik van ‘Traffic Distribution Systems’ (TDS). In de legale interneteconomie worden deze systemen gebruikt om advertentiecampagnes te optimaliseren door op basis van de unieke digitale vingerafdruk (fingerprint) van een gebruiker de meest relevante content aan te bieden. Criminelen misbruiken TDS echter om het webverkeer van potentiële slachtoffers op basis van hun profiel automatisch om te leiden naar speciaal op hen afgestemde phishingwebsites of malwaredownloads. Dit vergroot de kans op een succesvolle interactie aanzienlijk.
Bovendien hebben TDS een verhullende functie: ze herkennen de fingerprints van cybersecurityonderzoekers en geautomatiseerde moderatiesystemen en tonen hun een onschuldige pagina, terwijl het werkelijke slachtoffer geruisloos wordt doorgestuurd naar de malware. Op deze manier worden veel infostealers verspreid.
De bestrijding van deze cruciale toegangsschakel heeft voor opsporingsdiensten hoge prioriteit. Dit leidde al tot interventies, zoals Operatie Endgame (zie ook mijn overzicht van cybercrime-operaties) en de WordPress-schoonmaakactie in juni 2026. Samen met onder meer Duitsland, Canada en de Verenigde Staten verwijderden het OM en de politie malware van 14.971 besmette WordPress-websites, waaronder websites van restaurants en autogarages. Voor deze proactieve schoonmaakactie zette de Nederlandse politie haar hackbevoegdheid in.
Stap 4: Exploitatie
De exploitatie van gegevens kan worden uitgelegd aan de hand van de markt voor ‘cryptodrainers’. Dit is malware die zich specifiek richt op het Web3-ecosysteem om cryptovaluta en NFT’s buit te maken. Sinds 2023 zijn er volgens het OM wereldwijd minstens 762.000 slachtoffers gemaakt, met een totale schade van maar liefst 873 miljoen dollar aan cryptowaarde.
Net als bij ransomware heeft deze vorm van criminaliteit zich inmiddels ontwikkeld tot een professioneel “Drainer-as-a-Service-model” (DaaS). Ontwikkelaars verhuren hun kant-en-klare drainers via een abonnementsmodel aan minder technisch onderlegde criminelen, in ruil voor een percentage van de gestolen cryptobuit. Slachtoffers worden via gesponsorde zoekmachineadvertenties, nagemaakte airdropcampagnes of gehackte accounts van bekende crypto-influencers naar phishingwebsites gelokt.
Zodra een slachtoffer daar zijn cryptowallet verbindt, voert de website automatisch de drainercode uit. De wallet wordt vervolgens leeggehaald zonder dat de gebruiker dit doorheeft. In oktober 2025 hielden het OM en de politie twee Nederlandse mannen aan die ervan worden verdacht op grote schaal cryptodrainers te hebben geëxploiteerd. Dankzij slim politiewerk werd voor maar liefst 1,1 miljoen euro aan goederen in beslag genomen, waaronder een luxewoning, voertuigen en een half miljoen euro aan cryptovaluta.
De exploitatie van gegevens leidt bovendien tot een vicieuze cirkel die het OM omschrijft als de ‘datakringloop’. Persoonsgegevens die bij een hack zijn gestolen, worden doorverkocht aan datahandelaren, die deze gegevens verrijken en veredelen tot lead- en combolijsten. Zie ook ECLI:NL:RBNNE:2026:2388. Deze lijsten dienen vervolgens weer als ‘digitale sleutel’ voor een volgende aanvalsgolf. Zo kan een datadiefstal bij een grote organisatie maanden later indirect leiden tot gerichte bankhelpdeskfraude bij burgers thuis.
Om deze kringloop te doorbreken, voeren opsporingsdiensten verstoringsacties uit. Een succesvol voorbeeld is Operatie Leak uit maart 2026, waarbij het OM en de politie, in nauwe samenwerking met onder meer de FBI en Europol, het beruchte forum LeakBase, dat 142.000 gebruikers telde, definitief offline haalden (zie ook LeakBase (2026) | jjoerlemans.com).
Stap 5: Financiële infrastructuur
De toeleveringsketen sluit af met de financiële infrastructuur. In deze stap worden criminele opbrengsten veiliggesteld, verplaatst of witgewassen. Ook kan het geld worden geïnvesteerd in een volgende aanval. Cryptovaluta zijn relevant binnen deze gehele keten. Ze dienen als betaalmiddel voor de aanschaf van hosting, proxy’s, toegang tot netwerken en malware. Hoewel de anonimiteit en snelheid van cryptovaluta criminelen aantrekken, vormt de openbare en permanente aard van de blockchain juist hun grootste achilleshiel. Opsporingsdiensten kunnen transactiegeschiedenissen blijvend inzien en transacties met nieuwe analysetechnieken zelfs jaren later nog herleiden.
Om dit te bemoeilijken, maken criminelen gebruik van financiële facilitators, zoals swappers, mixers en ‘neobanken’ met een uiterst snel klantacceptatieproces en beperkte KYC-controles. Ook hiertegen wordt opgetreden. In november 2025 werd de illegale cryptomixdienst Cryptomixer ontmanteld. Via deze dienst zou sinds 2016 maar liefst 1,3 miljard euro aan bitcoin zijn witgewassen. In Zwitserland werden drie servers en twaalf terabyte aan gegevens in beslag genomen.
Ook de veroordeling (ECLI:NL:RBNNE:2026:1116) van een fraudeur die een luxueus leven in Dubai leidde, wordt als voorbeeld aangehaald en is interessant om te lezen.
AI & cybercrime (van assistent tot autonoom systeem)
Kunstmatige intelligentie (AI) fungeert als katalysator van cybercriminaliteit. Hoewel de technologie de aard van de criminaliteit niet fundamenteel verandert, vergroot zij het tempo en de schaal waarop aanvallen plaatsvinden. In strafzaken ziet het OM dat LLM’s nu al volop als ‘assistent’ worden ingezet. Zo gebruikte een veroordeelde Nederlandse datahandelaar ChatGPT om een geautomatiseerde credential stuffer te bouwen, waarmee gestolen wachtwoordlijsten razendsnel op geldigheid konden worden gecontroleerd.
Ook deepfakes worden in toenemende mate gebruikt voor criminele doeleinden. De rechtbank Amsterdam veroordeelde in juni 2026 een dader tot 2,5 jaar gevangenisstraf. Hij had met synthetische pasfoto’s het verificatieproces van ABN AMRO weten te omzeilen en daarmee 47 frauduleuze bankrekeningen geopend. Zie ook Cybercrime jurisprudentieoverzicht juli 2026 | jjoerlemans.com). Op Telegram worden inmiddels geraffineerde criminele diensten zoals EvilTokens aangeboden. Voor 1.500 dollar per maand kaapt deze dienst Microsoft 365-accounts. Vervolgens worden LLM’s ingezet om binnen enkele seconden e-mails en Teams-gesprekken te analyseren en automatisch overtuigende vervolgaanvallen te genereren.
Bij ‘agentic AI’ assisteren AI-systemen niet langer alleen, maar kunnen zij als autonome agents zelfstandig cyberaanvallen plannen en uitvoeren. Anthropic rapporteerde in juni 2025 over een dader die met behulp van zijn LLM op internationale schaal zeventien organisaties afperste. Daarbij bepaalde de agent zelfstandig de hoogte van de losgeldbedragen op basis van de gestolen gegevens. Ook meldde in juli 2026 een incident waarbij een AI-agent tijdens een test zelfstandig toegang tot het internet verkreeg door een onbekende kwetsbaarheid uit te buiten. Vervolgens brak de agent in bij het AI-platform Hugging Face. Claude Mythos zou ten slotte in staat zijn om op grote schaal onbekende zerodaykwetsbaarheden te misbruiken. Volgens het NCSC vraagt deze ontwikkeling om actie.
Volgens het OM dwingen deze ontwikkelingen tot een verbreding van de opsporingsblik. Omdat de gebruikte LLM’s en malware vaak op servers van externe AI-bedrijven of rechtstreeks op computers van verdachten staan, moeten rechercheurs nu ook expliciet zoeken naar sporen van AI-gebruik. Bovendien roept de toenemende autonomie van AI complexe juridische en operationele vragen op. Wie is precies verantwoordelijk voor een aanval als een autonome AI-agent de tactische keuzes maakt? Wat was de intentie van de verdachte? En hoe moeten opsporingsdiensten handelen als de schaal van de aanvallen toeneemt en zich meerdere incidenten tegelijkertijd voordoen?
Bron: dit is met AI een door WordPress gegenereerde afbeelding met als thema “digitale opsporing”
(JJO: en LOL om het mondkapje)
Geen sprake van een vormverzuim bij toegang tot Whatsappgroep
Op donderdag 7 november 2024 werd in de Johan Cruijff ArenA in Amsterdam een voetbalwedstrijd gespeeld tussen Ajax en Maccabi Tel Aviv FC uit Israël. Zowel voorafgaand aan als na afloop van die wedstrijd zijn er rond de ArenA en in de binnenstad van Amsterdam ongeregeldheden ontstaan. Die ongeregeldheden hebben in binnen- en buitenland veel ophef veroorzaakt, zoals is te lezen in deze reconstructie in NRC.
Ook ontstond de vraag of de politie al dan niet mag meekijken met gesprekken in Whatsappgroepen waar je alleen via een link toegang toe krijgt, voordat sprake is van een verdenking en de mededeling dat het ministerie van Justitie en Veiligheid dit beter wil regelen (zie bijvoorbeeld dit artikel in de Volkskrant). Hier heb ik zelf ook in een artikel van NRC commentaar op gegeven en gewezen op onduidelijkheden over verantwoordelijkheden en of hier nu sprake is van inlichtingenonderzoek of een opsporingsonderzoek.
Strafzaak
Ondertussen acht de rechtbank Amsterdam deze werkwijze van de politie rechtmatig (ECLI:NL:RBAMS:2024:8177) en stelt dat er geen vormverzuim heeft plaatsgevonden bij het veiligstellen van berichten uit een Whatsappgroep dat alleen via een link toegankelijk is. Ook staan er interessante overwegingen in over de gepleegde strafbare feiten. Daarom besteed in de rubriek uitgebreid aandacht aan deze uitspraak.
Vormverzuim?
De verdediging stelt dat zich een onherstelbaar vormverzuim heeft voorgedaan. Voor de deelname van de politie in de WhatsAppgroep ‘Buurthuis 2’ zou artikel 3 van de Politiewet 2012 onvoldoende grondslag bieden. (Deze Whatsappgroep wordt overigens in de samenvatting bij naam genoemd en door onverklaarbare redenen later in de uitspraak geanonimiseerd.) Volgens de verdediging moet de door de infiltratie verkregen data worden uitgesloten van het bewijs. Verdachte moet daarom integraal worden vrijgesproken.
De officier van justitie heeft zich op het standpunt gesteld dat van een vormverzuim geen sprake is, omdat de verbalisanten op grond van artikel 3 Politiewet bevoegd waren om deel te nemen aan de WhatsAppgroep. Op het moment dat er bij de politie signalen binnenkwamen over de wedstrijd tussen Ajax en Maccabi Tel Aviv, waren er nog geen verdenkingen van strafbare feiten. De verbalisanten hebben aan de groep deelgenomen met het doel om de openbare orde te bewaken. Van infiltratie was geen sprake. De verbalisanten hebben passief meegelezen en zij hebben slechts een beperkt aantal uren toegang gehad tot de WhatsAppgroep. Bovendien was de appgroep een openbare groep met bijna duizend mensen, die gebruik maakten van een nickname. Er werd dan ook geen volledig beeld van bepaalde aspecten van iemands leven verkregen. Het voorwaardelijke verzoek van de verdediging om de verbalisanten als getuigen te horen moet worden afgewezen.
Oordeel rechtbank
De rechtbank is van oordeel dat geen sprake is van een vormverzuim en overweegt daartoe als volgt. In dit dossier zijn virtueel agenten ingezet. Dit zijn politiemedewerkers die op het internet informatie verzamelen, terwijl ze niet kenbaar zijn als politieagent. De politiemedewerkers werkten op basis van de algemene taakstelling van artikel 3 Politiewet en hebben daarvoor toestemming gekregen van de informatie-officier van justitie. De officier van justitie heeft tijdens de zitting toegelicht dat deze medewerkers in het kader van de handhaving van de openbare orde hebben gehandeld. De dag ervoor was onrust ontstaan in de stad en de voetbalwedstrijd werd gezien als risicovol in het kader van het handhaven van de openbare orde. Op basis van artikel 3 Politiewet mag, gelet op artikel 8 EVRM, in principe slechts een niet meer dan beperkte inbreuk op de privacy van burgers worden gemaakt.
In de uitleg van de Hoge Raad: er mag niet een min of meer compleet beeld van bepaalde aspecten van het persoonlijk leven van de betrokkene worden verkregen (de rechtbank verwijst daarbij naar: HR 19 januari 2021, ECLI:NL:HR:2021:80)
Anders dan de verdediging heeft betoogd maar niet verder heeft onderbouwd, heeft de deelname van de verbalisanten in de WhatsAppgroep er niet toe geleid dat een min of meer compleet beeld van bepaalde aspecten van leven van verdachte is verkregen. De rechtbank overweegt daartoe dat een WhatsAppgroep was met meer dan 900 deelnemers; een brede en betrekkelijk willekeurige kring van deelnemers. De verbalisanten hebben gedurende een korte tijdsperiode deelgenomen aan de groep, namelijk tussen 09:52 uur (7 november 2024) en 11:23 uur (8 november 2024). Van infiltratie als bedoeld in artikel 126h Sv was dan ook geen sprake. Er is daarom slechts sprake van een beperkte inbreuk op de persoonlijke levenssfeer van verdachte, zodat artikel 3 van de Politiewet een toereikende wettelijke grondslag bood voor het handelen van de verbalisanten. De rechtbank vindt dat hiermee niet in strijd met artikel 8 en 11 van het EVRM is gehandeld.
De rechtbank benadrukt dat voor de handelwijze van de virtueel agenten een verdenking van een strafbaar feit niet nodig was. De rechtbank komt tot de conclusie dat geen sprake is van een vormverzuim en het verweer wordt verworpen.
Strafbare feiten
In de uitspraak staan nog een aantal andere interessante overwegingen. De verbalisant heeft de berichten in de groep kunnen ‘monitoren’ en lezen door op een link te klikken en daarmee toegang te krijgen tot een Whatsappsgroep op 7 november 2024. De verbalisant heeft de gesprekken in de groep veiliggesteld. Op het moment van veiligstellen waren 966 deelnemers aan de groep toegevoegd.
De inhoud van de berichten speelde een rol in het bewijs en de verdachten in de strafzaak heeft op zitting verklaard zijn telefoonnummer en gebruikersnaam gekoppeld kunnen worden aan een deel van de berichten. Het gaat dan om berichten zoals de volgende:
In ‘[appgroep 1]’ zijn bijvoorbeeld de volgende berichten verstuurd:
Op 7 november 2024:
Tijdstip
Afzender
Bericht
11:26 uur
‘.’
Ik zie 3 stuks lopen hier met die sjaal ah Spuistraat
11:27 uur
‘ [afzender 1] ’
Spuug op ze
11:26 uur
‘ [afzender 2] ’
Steen op ze hood
11: 26 uur
[gebruikersnaam]
Knal ze neer
(..)
(..)
03:03 uur
[gebruikersnaam]
Klappen gegeven en ze tellie afgepakt
03:03 uur
[afzender 6]
Bouchansss
03:03 uur
‘.’
soldaat
(..)
De verdachte in de onderhavige zaak wordt veroordeeld voor art. 141a Sr: “Hij die opzettelijk gelegenheid, middelen of inlichtingen verschaft tot het plegen van geweld tegen personen of goederen wordt gestraft met gevangenisstraf van ten hoogste drie jaren of een geldboete van de vierde categorie.”
Artikel 141a Sr is ingevoerd om te kunnen optreden tegen groepen (voetbal)vandalen die elkaar opzoeken voor een gewelddadig treffen, zonder dat daartegen effectief kan worden opgetreden, aangezien dergelijk treffen vaak kort van tevoren wordt afgesproken. Daarmee zou een doeltreffende aanpak van in het bijzonder voetbalvandalisme worden belemmerd. De rechtbank overweegt dat onder de bestanddelen ‘gelegenheid, middelen of inlichtingen verschaffen’, in ieder geval verstaan het via digitale communicatie bij elkaar oproepen tot een ontmoeting op een bepaalde plaats en tijd en het opzettelijk voorhanden hebben van voorwerpen. Aannemelijk is dat met de bestanddelen gelegenheid, middelen of inlichtingen aansluiting wordt gezocht bij artikel 48 Sr (medeplichtigheid), zij het dat het verschaffen van gelegenheid, middelen of inlichtingen er niet primair toe strekt om te bewegen tot het plegen van geweld. Het gaat erom dat met het verschaffen van gelegenheid, middelen of inlichtingen iemand op het kwade pad kan worden gebracht. Op grond van de inhoud van de berichten en de context waarin deze berichten zijn verstuurd, zoals hierboven weergegeven, stelt de rechtbank vast dat verdachte in de appgroep opzettelijk inlichtingen heeft verschaft tot het plegen van geweld tegen personen van Joodse komaf en/of aanhangers van Maccabi Tel Aviv. Verdachte heeft door op de hiervoor beschreven wijze deel te nemen aan de WhatsAppgroep nauw en bewust samengewerkt met andere deelnemers in die groep. Daarmee acht de rechtbank het tenlastegelegde medeplegen bewezen.
Groepsbelediging
Ook wordt het groepsbelediging (art. 137c lid 1 Sr) door de rechtbank bewezen geacht. De rechtbank stelt op grond van de in paragraaf 5.3.1 genoemde bewijsmiddelen vast dat verdachte in de WhatsAppgroep ‘ [appgroep 1] ’ de berichten “Insha allah zijn er doden gevallen bij de Jode”, “Laffe kk joden” en “Deze kans krijg ik miss nooit meer. Om kk joden te slaan jerusalem” heeft verstuurd. Naar het oordeel van de rechtbank zijn deze uitlatingen, mede gezien de context waarin deze zijn gedaan, beledigend voor een groep mensen, te weten Joden, wegens hun ras en/of godsdienst.
Uitlating in het openbaar?
Voor bewezenverklaring van groepsbelediging als bedoeld in artikel 137c Sr moet verder vast komen te staan dat de beledigende uitlatingen in het openbaar zijn gedaan. Uit de rechtspraak van de Hoge Raad (ECLI:NL:HR:2014:952) volgt dat de volgende omstandigheden van belang zijn bij de vraag of sprake is van openbaarheid:
de omvang van de kring van personen tegenover wie de uitlating is gedaan;
de functie of hoedanigheid van degene tegenover wie de uitlating is gedaan;
het ontbreken van voorafgaande betrokkenheid van degene tegenover wie de uitlating is gedaan bij degene die de uitlating doet;
de mate waarin aan de uitlating door inhoud of vormgeving kenbaar een min of meer vertrouwelijk karakter moet worden ontzegd;
de mate waarin de uitlating geëigend is om aan de inhoud daarvan bekendheid te geven buiten de kring van personen tot wie de uitlating rechtstreeks is gericht;
de mate waarin de uitlating door de wijze waarop zij is gedaan – mondeling, bij brief, per e-mail, door plaatsing op een voor anderen toegankelijke site of anderszins – vatbaar is voor kennisneming door anderen dan de rechtstreeks geadresseerde, en
de kans dat de inhoud van de uitlating ter kennis komt van anderen dan degenen tot wie de uitlating rechtstreeks is gericht.
De rechtbank overweegt dat verdachte de uitlatingen heeft gedaan in de WhatsAppgroep ‘Buurthuis 2’. Dit betrof een WhatsAppgroep waar men makkelijk aan kon deelnemen: door simpelweg op een link te klikken werd toegang tot de groep verleend en deze link werd kennelijk rondgestuurd in andere WhatsAppgroepen. De Whatsappgroep bestond op het moment van veiligstellen uit 966 deelnemers. Verdachte heeft zich in deze groep tegenover willekeurige personen geuit die hij niet kende. Deze uitlatingen zijn choquerend en van vertrouwelijkheid was geen sprake.
Gezien het aantal deelnemers in de Whatsappgroep was de kans dat de uitlatingen ter kennis kwamen van anderen dan de personen in de groep, aanzienlijk. De rechtbank is daarom van oordeel dat de uitlatingen van verdachte in het openbaar zijn gedaan.
De verdachte wordt veroordeeld tot een gevangenisstraf van tien weken (en zijn iPhone wordt verbeurd verklaard).
Ontmanteling Matrix cryptocommunicatiedienst en strafzaken
Op 3 december 2024 hebben de Nederlandse en Franse autoriteiten de cryptocommunicatiedienst ‘MATRIX’ tijdens ‘Operation Passion Flower’ ontmanteld (zie ook deze blog). Deze dienst wordt door de politie gezien als de als de opvolger van voorgangers als ANOM, Sky ECC en EncroChat. In het persbericht staat dat ruim 2,3 miljoen berichten zijn onderschept. Deze berichten worden gebruikt in strafzaken.
Moord op Peter R. de Vries
Eerder kwam de politie de cryptocommunicatiedienst ook al tegen in opsporingsonderzoeken. Zo speelde cryptocommunicatiedienst speelde bijvoorbeeld een rol in de moord op Peter R. De Vries. In haar uitspraak (ECLI:NL:RBAMS:2024:3272) van 12 juni 2024 overweegt de rechtbank Amsterdam bijvoorbeeld dat in de auto van de verdachte een Google Pixel telefoon werd aangetroffen, met de ‘Matrix chatapplicatie’ en het NFI die telefoon heeft ontsleuteld.
De telefoons werden aan de verdachten gekoppeld en speelden een belangrijke rol in de lokalisering van de verdachten dat zeer uitvoering in de uitspraak wordt beschreven. Daarbij zijn ook verkeersgegevens en zendmastgegevens van de telefoons van verdachten opgevraagd. De inhoud van de berichten en foto’s die zijn verstuurd, in combinatie met verkeersgegevens en ander bewijs, droegen ook bij aan het bewijs tegen de verdachten. Zo beschrijft de rechtbank de inhoud van een bericht over ‘het wapen naar huis brengen en de auto achterlaten’ en dat de verdachte om 18:58 uur het bericht stuurt hij dat een medeverdachte ‘niet met het wapen mag spelen’.
Later zal in het vonnis stelt de rechtbank vast dat [medeverdachte K.W.] op 5 juli 2021, samen met [medeverdachte K.E.] , omstreeks 18:49 uur wapens heeft opgehaald in Alphen aan den Rijn. En dat met één van die wapens, een omgebouwd gas- en alarmpistool van het merk Zoraki, Peter R. de Vries is neergeschoten. Later in dit vonnis zal de rechtbank vaststellen dat ook op dit wapen DNA van [medeverdachte K.W.] is aangetroffen.
De rechtbank Overijssel overweegt in een andere uitspraak van 16 juli 2024 (ECLI:NL:RBOVE:2024:3798) over een moord in de Dominicaanse Republiek dat de verdachte van (het medeplegen van poging van de) de moord in verbinding met de opdrachtgevers via Google Pixel telefoons, met daarop klaarblijkelijk MATRIX-applicaties. Ook de overige leden van de criminele organisatie kregen deze telefoons door de organisatie verstrekt. De verdachte zorgde ervoor dat zijn “soldaten” ook zo’n telefoon kregen. Ze communiceerden met elkaar door te chatten via MATRIX-accounts.
De verdachte werd onder andere geïdentificeerd door informatie verkregen uit een doorzoeking van zijn woning. Hierbij werd een Google Pixel-telefoon in beslag genomen, waarmee werd gecommuniceerd via MATRIX-apps. Uit deze telefoon bleek dat de verdachte betrokken was bij diverse strafbare feiten, zoals het voorbereiden en (mede)plegen van een aanslag, evenals het bezit en de overdracht van wapens.
Foto’s gemaakt met de telefoon van de verdachte en een medeverdachte toonden bijvoorbeeld verschillende wapens, waarvan een aantal later daadwerkelijk werd aangetroffen op locaties die aan de verdachte en zijn medeverdachten verbonden waren. Uit de communicatie blijkt dat hij medeverdachten instrueerde en logistieke ondersteuning bood, zoals het regelen van tickets naar de Dominicaanse Republiek en het verstrekken van middelen zoals wapens.
De rechtbank overweegt dat als een opdracht is uitgevoerd dat moet worden bewezen door het tonen van foto’s, video’s of berichtgeving waarin het strafbare feit door de media wordt beschreven. Dit werd via de ‘makelaar’ aan de opdrachtgever gestuurd. Het lijkt erop dat alles voor de opdrachtgever werd vastgelegd ter controle van de makelaar en de soldaten. De verdachte heeft dit laatste ter zitting bevestigd.
Veroordeling n.a.v. de iSpoof operatie
Op 8 oktober 2024 veroordeelde de rechtbank Midden-Nederland (ECLI:NL:RBMNE:2024:5743) een verdachte voor bankhelpdeskfraude met behulp van de iSpoof applicatie. iSpoof is een spoofingdienst waarmee gebruikers eenvoudig hun eigen telefoonnummers verbergen en zogenaamd bellen namens een ander (zie ook deze blog over de operatie).
Om gebruik te kunnen maken van spoofing moet betaald worden aan iSpoof en worden de gesprekken via een bepaalde server gevoerd. De politie heeft de gesprekken die via deze applicatie werden gevoerd afgetapt. Deze gesprekken zijn vervolgens beluisterd en deze worden gebruikt in strafzaken, waaronder in de onderhavige zaak.
De rechtbank overweegt dat in dit geval het weergegeven telefoonnummer dat de persoon die gebeld wordt ziet, het zogenaamde Caller-ID, is geconfigureerd met behulp van een applicatie. Het is dus niet het werkelijke nummer van de beller, maar een gespooft nummer. De gespoofte nummers die de slachtoffers in deze zaak zagen lijken sterk op nummers die door banken worden gebruikt en werden daarom ook vertrouwd door de aangevers.
Modus-operandi bankhelpdeskfraude
De modus-operandi van de verdachte en anderen in de periode half februari 2023 tot half maart 2023 worden door de rechtbank in de volgende zes stappen omschreven:
De daders weten de hand weten te leggen op persoonsgegevens van slachtoffers, zogenaamde leads. Zo beschikken de daders over namen, telefoonnummers en bankrekeningnummers (van één bank; in de onderhavige zaak de Triodos bank) van een groot aantal potentiële slachtoffers;
Vervolgens belt één van de (veelal vrouwelijke) daders, de zogenaamde social engineer, het potentiële slachtoffer. Zij stelt zich voor onder een valse naam en zegt werkzaam te zijn op de fraudeafdeling van de, in deze zaak, Triodos Bank. In de onderhavige zaak werd meerdere malen de naam [A] gebruikt;
De social engineer creëert al snel een penibele situatie door het slachtoffer voor te houden dat een groot bedrag van de bankrekening was geprobeerd te halen, dat de bank dit had weten te voorkomen en de bankpassen omgeruild moeten worden omdat die besmet zijn. Haast is geboden;
De social engineer biedt een helpende hand en geeft aan dat het programma Anydesk (een externe desktopapplicatie) dient te worden gedownload om de rekening en de systemen van het slachtoffer op virussen te kunnen controleren. Hoewel de social engineer aangeeft dat dit een anti-virusscanner is, is dit in werkelijkheid een remote control applicatie waarmee de social engineer op afstand kan meekijken met wat het slachtoffer op zijn/haar scherm ziet en doet;
De social engineer bemachtigd de pincodes en eventuele andere inloggegevens van de betaalpas(sen) en/of creditcard(s) van het slachtoffer door hem/haar de pincodes hetzij in te laten spreken, hetzij in te laten voeren op het scherm;
De komst aan huis van een collega van de bank wordt aangekondigd. Deze meldt zich ook daadwerkelijk kort daarna aan de deur en identificeert met een alias en een controlenummer. Dit nummer heeft de social engineer aan het slachtoffer doorgegeven. Deze zogenaamde collega van de social engineer wordt (veelal) door de slachtoffers binnen gelaten. Aldaar worden de bankpassen doorgeknipt, waarbij de chip in stand gelaten wordt, waarna deze collega – met de passen – weer vertrekt. In enkele gevallen is ook een telefoon en/of tablet meegegeven voor controle op virussen. Doorgaans wordt in de uren na dit bezoek geld afgeschreven van de bankrekeningen van de slachtoffers. Naar later blijkt door pintransacties en aankopen.
De rechtbank concludeert dat de verdachte heeft zich samen met anderen meermalen schuldig gemaakt aan bankhelpdeskfraude. Door middel van het handelen van de verdachte en de medeverdachten zijn op slinkse wijze de bankpas(sen) en/of creditcard(s), pincode(s), telefoons en tablets van de slachtoffers bemachtigd om daarmee geld van de bankrekeningen op te nemen.
Straf
De verdachte wordt door de rechtbank schuldig bevonden aan het medeplegen van oplichting en witwassen, diefstal, valsheid in geschrifte en medeplegen van computervredebreuk. Zij krijgt 240 dagen jeugddetentie opgelegd, waarvan 235 dagen voorwaardelijk met een proeftijd van twee jaar met oplegging van bijzondere voorwaarden (o.a. contactverbod met medeverdachte en behandeling bij De Waag) en een onvoorwaardelijke taakstraf van 200 uur in de vorm van een werkstraf. Ook moet de verdachte diverse schadevergoedingen aan benadeelde partijen betalen. De rechtbank heeft in de strafoplegging rekening gehouden met de positieve wending die de verdachte in haar leven heeft gemaakt en daar zelf een grote rol in heeft gespeeld.
Veroordeling voor het witwassen van meer van 10 miljoen euro n.a.v. de Exclu operatie
De rechtbank Zeeland-West-Brabant heeft op 28 november 2024 een uitspraak (ECLI:NL:RBZWB:2024:8122) gedaan op basis van bewijs dat is verzameld tijdens de Exclu-operatie in 2022. Deze uitspraak is interessant vanwege de overwegingen omtrent de rechtmatigheid van het opsporingsonderzoek, het delict witwassen en het gebruik van cryptovaluta.
Het onderzoek ‘Grand Canyon’ was een deelonderzoek van onderzoek 26Lytham, dat tot doel had de identiteit te achterhalen van NN-gebruikers van het Exclu-platform. Berichtenverkeer tussen gebruikers van Exclu is onderschept en ontsleuteld. Omdat de server van Exclu zich op dat moment in Duitsland bevond, heeft voor de interceptie van de berichtenstroom en het verkrijgen van de sleutels een hack plaatsgevonden op de server. De Duitse politiële autoriteiten zijn daartoe overgaan, nadat Nederland hiertoe een verzoek heeft gedaan.
Rechtmatigheid onderzoek
De rechtbank oordeelde dat het onderzoek rechtmatig was. De Nederlandse rechter-commissaris gaf machtigingen voor het aftappen en hacken, waarbij werd voldaan aan de beginselen van proportionaliteit en subsidiariteit. Zo werden vooraf vastgestelde zoeksleutels gebruikt die wezen op zware georganiseerde criminaliteit. De rechter-commissaris heeft de geselecteerde informatie eerst gecontroleerd (op inhoud, omvang en relatie tot strafbare feiten) voordat verdere verspreiding onder het onderzoeksteam heeft kunnen plaatsvinden en de verlengingen van de machtigingen werden periodiek getoetst. Volgens de rechtbank kon de informatie niet op een andere, minder ingrijpende, wijze kon worden verkregen en gebruikt dan de gehanteerde manier.
Equality of arms
Bij de beoordeling van het beginsel ‘equality of arms’ stelde de rechtbank vast dat het procesdossier alle relevante stukken bevatte. De verdediging had toegang tot de dataset van het aan verdachte gekoppelde Exclu-account en beschikte de verdediging over de dataset van de aan het verdachte gekoppelde Exclu-account en kon zij het dossier controleren. Ook is de raadsman de toegang verschaft tot de gehele dataset van Exclu op het politiebureau. De rechtbank is van oordeel dat onderzoeksresultaten tijdig met de verdediging zijn gedeeld en zij daardoor voldoende mogelijkheden heeft gehad om het bewijs te bestuderen en te verifiëren.
Bewijsoverwegingen
De rechtbank neemt in de onderhavige zaak meerdere bewijstukken in overweging. De rechtbank gebruikt voor het bewijs meerdere chatberichten die de verdachten op verschillende tijdstippen aan verschillende accounts hebben gestuurd en de reacties hierop. Naast de chatgesprekken zelf zijn er ook foto’s gestuurd. Het betreft bovendien niet alleen gesprekken via het Exclu-platform, maar ook via andere berichtenapps, zoals Whatsapp en Signal. Daarnaast bevinden zich in het dossier stukken over het forensisch onderzoek en overige bevindingen door verbalisanten. Daarmee is naar het oordeel van de rechtbank sprake van meerdere bewijsmiddelen uit meerdere bronnen en wordt in zoverre aan het bewijsminimum voldaan.
Op basis van de in de chatberichten gebruikte termen, de bijgevoegde foto’s waarop de drugs en (pre-)precursoren pontificaal zijn afgebeeld, het besproken (productie)proces en de (door de verdachte) vermelde bedragen, is het naar het oordeel van de rechtbank evident dat de berichten daadwerkelijk over verdovende middelen en de daarvoor benodigde grondstoffen zijn gegaan.
Witwassen met cryptocurrencies
De verdachte wordt ook schuldig bevonden aan witwassen. Aan de verdachte worden twee cryptovaluta-accounts toegeschreven. De politie heeft alle transacties bestudeerd in de periode van 12 maart 2020 tot en met 3 februari 2023. Uit de berekening blijkt dat op het Binance-account en gezamenlijk in totaal in cryptovaluta is ontvangen: – 10.073.734,94388 USDT;
– 15,95958 BTC;
– 2.335,43416 XMR;
– 9,58803 ETH.
Deze cryptovaluta hebben een geschatte tegenwaarde vertegenwoordigd van € 9.961.937,- op het moment dat de cryptovaluta zijn ontvangen.
In deze zaak is geen direct verband te leggen tussen een concreet misdrijf en het geld en de cryptovaluta waarop de tenlastelegging ziet. Dat betekent dat er geen gronddelict bekend is. Daarom wordt gebruikt gemaakt van het in de jurisprudentie ontwikkelde stappenplan. De rechtbank stelt dat dat de verdachte ook betrokken is geweest bij de handel in grondstoffen (de aankoop, import en overdracht) en de verkoop van het eindproduct. Het is een feit van algemene bekendheid dat bij dergelijke feiten in dit criminele milieu grote hoeveelheden cash geld omgaan. Dit doet zich ook in onderhavig geval voor. Het bezit van grote contante geldbedragen door privépersonen is hoogst ongebruikelijk vanwege het risico van onder meer brand en diefstal, waarbij het geldbedrag in dergelijke gevallen niet is verzekerd. De bankbiljetten zijn ook niet veilig en geordend opgeborgen, maar gebundeld met elastiek in pakketten bewaard op plekken die aan het zicht onttrokken zijn. Bovendien zijn coupures met een hoge waarde (€ 200,- en € 500,-), waarvan in dit geval sprake is, in veel gevallen uitgesloten van het regulier betalingsverkeer in Europa. Verdachte heeft daarnaast nog eens tussen 12 maart 2020 en 3 februari 2023 grote bedragen cryptovaluta ontvangen en betaald, terwijl grotendeels niet duidelijk is geworden naar/van wie en waarom de betalingen zijn verricht.
Er is onderzoek gedaan naar de financiële situatie van de familieleden van verdachte, alsmede naar de inkomens- en vermogenspositie van verdachte zelf. Verdachte en zijn familie hebben geen (bekend) toereikend legaal inkomen dat het voorhanden hebben van voormeld contant geldbedrag en de ontvangsten en betalingen via cryptocurrency zouden kunnen rechtvaardigen.
De rechtbank is op basis van het vorenstaande van oordeel dat de aangedragen feiten en omstandigheden zodanig van aard zijn dat er zonder meer sprake is van een vermoeden van witwassen. De financiële situatie van verdachte (en zijn familie) kunnen niet verklaren dat er de beschikking is over een contant vermogen van € 617.170,- en een bedrag aan cryptovaluta van € 9.961.937,-. Onder deze omstandigheden mag van verdachte een verklaring worden verlangd over de herkomst van deze geldbedragen.
De rechtbank legt voor het medeplegen van voorbereidingshandelingen ex. artikel 10a van de Opiumwet en gewoontewitwassen een gevangenisstraf op van vijf jaar en een geldboete van € 50.000,-.
Vrijspraak voor gewoontewitwassen door reseller EncroChat-telefoons
Op 12 november 2024 heeft de Rechtbank een verdachte vrijgesproken (ECLI:NL:RBROT:2024:11353) van gewoontewitwassen van geld dat is verdiend met de handel in Encrochat-telefoons.
De officier van justitie verweet de verdachte dat hij een gewoonte heeft gemaakt van het witwassen van bijna twee miljoen euro, door dat geld te verwerven, voorhanden te hebben, over te dragen, om te zetten en/of daarvan gebruik te maken. Volgens de officier van justitie heeft de verdachte samen met zijn broer en een medeverdachte het in de tenlastelegging genoemde geld verdiend met handel in Encrochat-telefoons. Encrochat wordt hier beschreven als een communicatiedienst met als belangrijkste doel om de geheimhouding van de communicatie en de gebruikers te garanderen. De Encrochat-telefoons worden wereldwijd aangeboden en geleverd door zogenoemde ‘resellers’. De officier van justitie acht bewezen dat de verdachte zo’n reseller is geweest. Bewezen zou kunnen worden ‘dat het geld waarmee de telefoons zijn gekocht misdaadgeld is en dat de verdachte dit heeft witgewassen door dat geld als betaling voor de telefoons te accepteren, dit te herinvesteren en voor privé-uitgaven te gebruiken’.
Dat bewijs is volgens de officier van justitie enerzijds gebaseerd op het feit van algemene bekendheid dat de klanten van de verdachte criminelen zijn die hun geld met misdaad verdienen. Voor zover er telefoons zijn gekocht met geld dat niet uit misdaad afkomstig is, gaat dit om zulke kleine hoeveelheden dat dit door vermenging met misdaadgeld ook wordt witgewassen. Anderzijds of misschien in het verlengde daarvan kan witwassen volgens de officier van justitie worden bewezen omdat het niet anders kan zijn dan dat het geld uit misdrijf afkomstig is. Daarvan is volgens vaste jurisprudentie van de Hoge Raad sprake als de feiten en omstandigheden waaronder de telefoons werden verkocht een vermoeden rechtvaardigen dat het niet anders kan zijn dan dat het geld uit enig misdrijf afkomstig is, terwijl de verdachte geen concrete, verifieerbare en niet op voorhand hoogst onwaarschijnlijke verklaring heeft gegeven dat het geld niet van misdrijf afkomstig is. Die feiten en omstandigheden zijn hier aanwezig. De verdachte heeft ook geen concrete, verifieerbare en min of meer aannemelijke verklaring over een legale herkomst gegeven, waardoor de politie daar ook geen onderzoek naar heeft kunnen doen. De rechtbanken Den Haag en Rotterdam hebben eerder in min of meer vergelijkbare zaken op grond van overeenkomstige redeneringen witwassen bewezen verklaard, waarbij de officier van justitie in het bijzonder heeft gewezen op de Ennetcomzaak (rechtbank Rotterdam, 21 september 2021, ECLI:NL:RBROT:2021:9085), die ging over Ennetcom, een vergelijkbare aanbieder als Encrochat.
De rechtbank oordeelt echter anders. De rechtbank merkt op dat het tenlastegelegde bedrag is verdiend met de verkoop van de cryptotelefoons. Het gaat dus uitdrukkelijk niet om geld dat de verdachte zelf met een eigen handel in Encrochat-telefoons zou hebben witgewassen.
Anders dan de officier van justitie heeft gesteld, is niet wettig en overtuigend bewezen dat de kopers van de telefoons hebben betaald met geld dat van misdaad afkomstig is. Wel heeft de rechtbank bewezen geacht dat de medeverdachte een groot deel van het in de tenlastelegging genoemde geld heeft witgewassen en daarvan een gewoonte gemaakt door structureel geen aangifte te doen van en belasting af te dragen over omzet en verdiensten met de Encrochat-telefoons. Er is alleen geen bewijs dat de verdachte de belastingmisdrijven die als verwervingsdelict ten grondslag liggen aan het gewoontewitwassen heeft medegepleegd. Er is ook geen bewijs dat de verdachte het geld dat de medeverdachte zelf heeft verworven door geen belasting af te dragen tezamen en in vereniging met de medeverdachte voorhanden heeft gehad, heeft overgedragen, heeft omgezet of daarvan gebruik heeft gemaakt.
De rechtbank spreekt de verdachte vrij van het ten laste gelegde feit.
Veroordeling voor simswapping en “andere cyberfeiten”
Op 25 november 2024 veroordeelde (ECLI:NL:RBNNE:2024:4600) de rechtbank Noord-Nederland een verdachte voor onder andere simswapping en “andere cyberfeiten”. De politie beschrijft simswapping als het overnemen van de simkaart van mobiele telefoon. Slachtoffers hebben dan geen toegang meer tot het netwerk en iemand kan zich daarmee voordoen als iemand anders. Het slachtoffers is ook vaak de toegang kwijt tot de accounts waarvoor met sms een tweestapsverificatie is ingesteld. De uitspraak zelf vind ik niet zo helder. Dit nieuwsbericht is bijvoorbeeld duidelijker. De samenvatting van de zaak op basis van deze twee bronnen is als volgt.
De verdachte heeft in deze zaak onrechtmatig ingelogd op het netwerk van een dealer van T-Mobile. Op deze manier konden via het klantensysteem van T-Mobile zogenaamde simswaps worden uitgevoerd met als doel om telefoonnummers van klanten van T-Mobile over te nemen om daarmee te frauderen.
Daarnaast heeft de verdachte in de ‘My T-Mobile-accounts’ van particulieren ingebroken. Ook hierna konden simswaps worden uitgevoerd met als doel om telefoonnummers van klanten van T-Mobile over te nemen en vervolgens met deze telefoonnummers te frauderen. Dat heeft verdachte ook gedaan en onder andere – grote hoeveelheden cryptovaluta (zoals Bitcoin en Ethereum) heeft weggenomen.
Tot slot heeft verdachte zich beziggehouden met het versturen van phishing smsjes en een “sms-bom” naar 25.000 nummers uit naam van de Belastingdienst en de Rabobank, waarna soms ook telefonisch contact plaatsvond. In die gevallen heeft verdachte zich samen met een ander voorgedaan als medewerker van de Belastingdienst, waarna slachtoffers grote bedragen afhandig werden gemaakt. De verdachte verstuurde bijvoorbeeld in een phishing-sms dat zij een belastingschuld hadden en dat er beslag gelegd zou worden als zij niet op een betaallink klikten. Hierbij deed de verdachte zich voor als de medewerker van een bedrijf.
De rechtbank vindt het extra kwalijk dat de verdachte reeds eerder voor soortgelijke cyberfeiten is veroordeeld en in een proeftijd liep. Dit heeft hem er niet van weerhouden om direct na zijn vrijlating uit de gevangenis in maart 2023 door te gaan met computervredebreuk, phishing, diefstal en oplichting. Net als de officier van justitie en de reclassering ziet de rechtbank een groot recidivegevaar. De rechtbank houdt hiermee in de straf rekening mee en veroordeeld de verdachte tot 42 maanden gevangenisstraf en een geldboete van ongeveer 8000 euro.
Veroordeling voor phishing creditcardgegevens
Op 9 september 2024 veroordeelde (ECLI:NL:RBNHO:2024:11020) de rechtbank Noord-Holland een verdachte voor oplichting en computervredebreuk. In de zaak komt de modus-operandi van de dader en het proces van digitale opsporing helder naar voren.
In de zaak komt de modus-operandi van de dader en het proces van digitale opsporing helder naar voren. De uitspraak is pas later gepubliceerd.
In deze zaak gaat het over phishing van creditcardgegevens. In de woorden van de rechtbank is phishing een vorm van oplichting via het internet waarbij het slachtoffer wordt verleid om bepaalde, veelal financiële, gegevens te delen. De link in de phishing e-mail leidde in dit geval naar een zogenaamd ‘phishing panel’. Dat is een website die is vormgegeven alsof het de website van de creditcard uitgever is. Op die website wordt de bezoeker gevraagd om gegevens in te voeren zoals rekeningnummer, pasnummer, geboortedatum, creditcardnummer en cvc-code.
De beheerder van het phishing panel kan met de ingevoerde gegevens, nadat de creditcard uitgever de zogenaamde 2FA-code (een twee factor authenticatiecode) heeft verstrekt, vervolgens de controle krijgen over de creditcards en daarmee betalingen te doen. Het doel hiervan is zoveel mogelijk (creditcard) gegevens van mensen te achterhalen om vervolgens deze gegevens te kunnen misbruiken voor eigen financieel gewin.
In de onderhavige zaak werden de aangevers verleidt zich via een hyperlink te identificeren om hun creditcard te kunnen deblokkeren. Nadat aangevers hun (persoons)gegevens hadden ingevoerd op de phishing website, werden deze gegevens direct, door middel van een bot, doorgestuurd naar onder meer de Telegramkanalen. Op het moment dat de gephishte gegevens werden ontvangen, werden via de betreffende Telegram-app pushmeldingen gestuurd naar de telefoon van de phisher, zodat die direct aan de slag kon met deze gegevens. De phisher kon vervolgens de rekeningen van aangevers koppelen aan de ICS-app op zijn eigen apparaat, waarna hij online aankopen kon betalen met de creditcards van de aangevers. Op die manier zijn er meerdere bedragen afgeschreven van de rekeningen van aangevers.
In het onderzoek zijn door de politie (persoons)gegevens van meerdere cardhouders van ICS aangetroffen. Deze cardhouders bleken vergelijkbare phishing e-mails te hebben ontvangen. Naar aanleiding hiervan heeft ICS, namens haar klanten, eveneens aangifte gedaan.
Uit het onderzoek naar de phishing websites blijkt dat gebruik is gemaakt van twee verschillende phishing websites. Deze phishing websites worden gehost door een Nederlandse hosting partij, genaamd Serverion B.V. Uit informatie van Serverion volgt dat de betalingen voor het hosten van de phishing websites zijn gedaan met bitcoins. De bitcoin wallet waarmee de betalingen zijn gedaan is in rechtstreeks verband te brengen met een wallet bij Binance, die op naam van de verdachte staat en waaraan het telefoonnummer van de verdachte is gekoppeld. Bovendien heeft de verdachte verklaard dat hij de gebruiker is van het e-mailadres.
Verder bleek uit nader onderzoek dat de back-end van de phishing websites stelselmatig werd bezocht door het IP-adres. Dit IP-adres blijkt te zijn gekoppeld aan het woonadres van de verdachte. Ook het telefoonnummer van de verdachte straalt zendmasten aan in de buurt van dat woonadres van de verdachte op de momenten dat de phishing websites vanaf dat dat IP-adres worden benaderd. Uit onderzoek blijkt verder dat dit IP-adres de phishing websites niet meer heeft benaderd na de aanhouding van de verdachte op 30 januari 2024. Bij de verdachte zijn meerdere telefoons in beslag genomen. De verdachte heeft verklaard hiervan de gebruiker te zijn. Uit onderzoek naar deze toestellen is gebleken dat hierop de aanmaak van onder meer de Telegram bots zijn terug te vinden. De verdachte heeft verklaard dat hij toegang had tot deze groepen en dat hij ook een aantal maal de gephiste gegevens heeft gebruikt om aankopen mee te doen.
De rechtbank overweegt dat de verdachte e-mails heeft verstuurd aan vele e-mailadressen, waarin stond dat de ontvangers zich online moesten identificeren om hun creditcard te kunnen deblokkeren. Met de gephishte gegevens heeft de verdachte zichzelf via de ICS-app toegang verschaft tot de creditcards van de slachtoffers, en daarmee vervolgens online aankopen gedaan. De verdachte heeft technische hulpmiddelen voorhanden gehad om daarmee computerfraudedelicten te plegen. De verdachte is bovendien het systeem van ICS wederrechtelijk binnengedrongen nadat hij de (persoons)gegevens van de slachtoffers middels phishing had ontvangen. Daarnaast heeft de verdachte een vuurwapen, te weten een gasvuurwapen in de vorm van een revolver, voorhanden gehad.
Gelet op de ernst van de feiten heeft de rechtbank bij de strafoplegging ook oog voor het afschrikwekkende effect dat daarvan uit moet gaan. Naar het oordeel van de rechtbank kan dan ook niet worden volstaan met een andere straf dan met een gevangenisstraf voor de duur van 30 maanden, met aftrek van de tijd die de verdachte in verzekering en voorlopige hechtenis heeft doorgebracht, waarvan 6 maanden voorwaardelijk met een proeftijd van drie jaren. Ten slotte moet hij een schadevergoeding van € 36.722,70 aan International Card Services B.V. betalen.

 jjoerlemans.com
