Na vijf jaar is op 1 februari 2025 de leerstoel Inlichtingen en Recht aan de Universiteit Utrecht geëindigd. Daarmee is ook een einde gekomen aan mijn bijzonder hoogleraarschap. Ik blijf echter werkzaam als universitair docent Strafrecht aan de Universiteit Leiden. In 2024 heb ik uit enthousiasme ervoor gekozen mij volledig te richten op onderzoek en onderwijs en voor de universiteit te werken.
Korte terugblik Van 2020 tot 2025 heb ik met veel plezier de leerstoel Inlichtingen en Recht bekleed. Veel dank ook aan de CTIVD voor het mogelijk maken van de leerstoel. Mijn focus lag op onderzoek, de begeleiding van mijn promovenda Sophie Harleman bij haar proefschrift, en het geven van lezingen en gastcolleges om het vakgebied te bevorderen en te promoten. Een grote klus was het schrijven van Tekst & Commentaar op de Wet op de inlichtingen- en veiligheidsdiensten, dat ik met veel plezier samen met Mireille Hagens heb opgepakt. Sinds vorig jaar begeleid ik ook Naomi Stal als buitenpromovenda in haar proefschriftonderzoek op het snijvlak van inlichtingen en opsporing.
Werkzaamheden De afgelopen jaren heb ik gepubliceerd over onderwerpen zoals bulkinterceptie, de bewaarplicht van communicatiegegevens en de verwerking van gegevens ter bescherming van de nationale veiligheid (zie ook mijn publicaties). Ook heb ik de regulering van inlichtingenwerk in andere domeinen, zoals in het strafrecht en bestuursrecht, verkend. Door middel van interviews, lezingen, blogs en gastcolleges, waaronder drie keer voor Studium Generale van de Universiteit Utrecht, heb ik geprobeerd de soms complexe wetgeving en vraagstukken toegankelijk te maken voor een breder publiek.
Bron: dit is met AI een door WordPress gegenereerde afbeelding met als thema “digitale opsporing”
(JJO: en LOL om het mondkapje)
Geen sprake van een vormverzuim bij toegang tot Whatsappgroep
Op donderdag 7 november 2024 werd in de Johan Cruijff ArenA in Amsterdam een voetbalwedstrijd gespeeld tussen Ajax en Maccabi Tel Aviv FC uit Israël. Zowel voorafgaand aan als na afloop van die wedstrijd zijn er rond de ArenA en in de binnenstad van Amsterdam ongeregeldheden ontstaan. Die ongeregeldheden hebben in binnen- en buitenland veel ophef veroorzaakt, zoals is te lezen in deze reconstructie in NRC.
Ook ontstond de vraag of de politie al dan niet mag meekijken met gesprekken in Whatsappgroepen waar je alleen via een link toegang toe krijgt, voordat sprake is van een verdenking en de mededeling dat het ministerie van Justitie en Veiligheid dit beter wil regelen (zie bijvoorbeeld dit artikel in de Volkskrant). Hier heb ik zelf ook in een artikel van NRC commentaar op gegeven en gewezen op onduidelijkheden over verantwoordelijkheden en of hier nu sprake is van inlichtingenonderzoek of een opsporingsonderzoek.
Strafzaak
Ondertussen acht de rechtbank Amsterdam deze werkwijze van de politie rechtmatig (ECLI:NL:RBAMS:2024:8177) en stelt dat er geen vormverzuim heeft plaatsgevonden bij het veiligstellen van berichten uit een Whatsappgroep dat alleen via een link toegankelijk is. Ook staan er interessante overwegingen in over de gepleegde strafbare feiten. Daarom besteed in de rubriek uitgebreid aandacht aan deze uitspraak.
Vormverzuim?
De verdediging stelt dat zich een onherstelbaar vormverzuim heeft voorgedaan. Voor de deelname van de politie in de WhatsAppgroep ‘Buurthuis 2’ zou artikel 3 van de Politiewet 2012 onvoldoende grondslag bieden. (Deze Whatsappgroep wordt overigens in de samenvatting bij naam genoemd en door onverklaarbare redenen later in de uitspraak geanonimiseerd.) Volgens de verdediging moet de door de infiltratie verkregen data worden uitgesloten van het bewijs. Verdachte moet daarom integraal worden vrijgesproken.
De officier van justitie heeft zich op het standpunt gesteld dat van een vormverzuim geen sprake is, omdat de verbalisanten op grond van artikel 3 Politiewet bevoegd waren om deel te nemen aan de WhatsAppgroep. Op het moment dat er bij de politie signalen binnenkwamen over de wedstrijd tussen Ajax en Maccabi Tel Aviv, waren er nog geen verdenkingen van strafbare feiten. De verbalisanten hebben aan de groep deelgenomen met het doel om de openbare orde te bewaken. Van infiltratie was geen sprake. De verbalisanten hebben passief meegelezen en zij hebben slechts een beperkt aantal uren toegang gehad tot de WhatsAppgroep. Bovendien was de appgroep een openbare groep met bijna duizend mensen, die gebruik maakten van een nickname. Er werd dan ook geen volledig beeld van bepaalde aspecten van iemands leven verkregen. Het voorwaardelijke verzoek van de verdediging om de verbalisanten als getuigen te horen moet worden afgewezen.
Oordeel rechtbank
De rechtbank is van oordeel dat geen sprake is van een vormverzuim en overweegt daartoe als volgt. In dit dossier zijn virtueel agenten ingezet. Dit zijn politiemedewerkers die op het internet informatie verzamelen, terwijl ze niet kenbaar zijn als politieagent. De politiemedewerkers werkten op basis van de algemene taakstelling van artikel 3 Politiewet en hebben daarvoor toestemming gekregen van de informatie-officier van justitie. De officier van justitie heeft tijdens de zitting toegelicht dat deze medewerkers in het kader van de handhaving van de openbare orde hebben gehandeld. De dag ervoor was onrust ontstaan in de stad en de voetbalwedstrijd werd gezien als risicovol in het kader van het handhaven van de openbare orde. Op basis van artikel 3 Politiewet mag, gelet op artikel 8 EVRM, in principe slechts een niet meer dan beperkte inbreuk op de privacy van burgers worden gemaakt.
In de uitleg van de Hoge Raad: er mag niet een min of meer compleet beeld van bepaalde aspecten van het persoonlijk leven van de betrokkene worden verkregen (de rechtbank verwijst daarbij naar: HR 19 januari 2021, ECLI:NL:HR:2021:80)
Anders dan de verdediging heeft betoogd maar niet verder heeft onderbouwd, heeft de deelname van de verbalisanten in de WhatsAppgroep er niet toe geleid dat een min of meer compleet beeld van bepaalde aspecten van leven van verdachte is verkregen. De rechtbank overweegt daartoe dat een WhatsAppgroep was met meer dan 900 deelnemers; een brede en betrekkelijk willekeurige kring van deelnemers. De verbalisanten hebben gedurende een korte tijdsperiode deelgenomen aan de groep, namelijk tussen 09:52 uur (7 november 2024) en 11:23 uur (8 november 2024). Van infiltratie als bedoeld in artikel 126h Sv was dan ook geen sprake. Er is daarom slechts sprake van een beperkte inbreuk op de persoonlijke levenssfeer van verdachte, zodat artikel 3 van de Politiewet een toereikende wettelijke grondslag bood voor het handelen van de verbalisanten. De rechtbank vindt dat hiermee niet in strijd met artikel 8 en 11 van het EVRM is gehandeld.
De rechtbank benadrukt dat voor de handelwijze van de virtueel agenten een verdenking van een strafbaar feit niet nodig was. De rechtbank komt tot de conclusie dat geen sprake is van een vormverzuim en het verweer wordt verworpen.
Strafbare feiten
In de uitspraak staan nog een aantal andere interessante overwegingen. De verbalisant heeft de berichten in de groep kunnen ‘monitoren’ en lezen door op een link te klikken en daarmee toegang te krijgen tot een Whatsappsgroep op 7 november 2024. De verbalisant heeft de gesprekken in de groep veiliggesteld. Op het moment van veiligstellen waren 966 deelnemers aan de groep toegevoegd.
De inhoud van de berichten speelde een rol in het bewijs en de verdachten in de strafzaak heeft op zitting verklaard zijn telefoonnummer en gebruikersnaam gekoppeld kunnen worden aan een deel van de berichten. Het gaat dan om berichten zoals de volgende:
In ‘[appgroep 1]’ zijn bijvoorbeeld de volgende berichten verstuurd:
Op 7 november 2024:
Tijdstip
Afzender
Bericht
11:26 uur
‘.’
Ik zie 3 stuks lopen hier met die sjaal ah Spuistraat
11:27 uur
‘ [afzender 1] ’
Spuug op ze
11:26 uur
‘ [afzender 2] ’
Steen op ze hood
11: 26 uur
[gebruikersnaam]
Knal ze neer
(..)
(..)
03:03 uur
[gebruikersnaam]
Klappen gegeven en ze tellie afgepakt
03:03 uur
[afzender 6]
Bouchansss
03:03 uur
‘.’
soldaat
(..)
De verdachte in de onderhavige zaak wordt veroordeeld voor art. 141a Sr: “Hij die opzettelijk gelegenheid, middelen of inlichtingen verschaft tot het plegen van geweld tegen personen of goederen wordt gestraft met gevangenisstraf van ten hoogste drie jaren of een geldboete van de vierde categorie.”
Artikel 141a Sr is ingevoerd om te kunnen optreden tegen groepen (voetbal)vandalen die elkaar opzoeken voor een gewelddadig treffen, zonder dat daartegen effectief kan worden opgetreden, aangezien dergelijk treffen vaak kort van tevoren wordt afgesproken. Daarmee zou een doeltreffende aanpak van in het bijzonder voetbalvandalisme worden belemmerd. De rechtbank overweegt dat onder de bestanddelen ‘gelegenheid, middelen of inlichtingen verschaffen’, in ieder geval verstaan het via digitale communicatie bij elkaar oproepen tot een ontmoeting op een bepaalde plaats en tijd en het opzettelijk voorhanden hebben van voorwerpen. Aannemelijk is dat met de bestanddelen gelegenheid, middelen of inlichtingen aansluiting wordt gezocht bij artikel 48 Sr (medeplichtigheid), zij het dat het verschaffen van gelegenheid, middelen of inlichtingen er niet primair toe strekt om te bewegen tot het plegen van geweld. Het gaat erom dat met het verschaffen van gelegenheid, middelen of inlichtingen iemand op het kwade pad kan worden gebracht. Op grond van de inhoud van de berichten en de context waarin deze berichten zijn verstuurd, zoals hierboven weergegeven, stelt de rechtbank vast dat verdachte in de appgroep opzettelijk inlichtingen heeft verschaft tot het plegen van geweld tegen personen van Joodse komaf en/of aanhangers van Maccabi Tel Aviv. Verdachte heeft door op de hiervoor beschreven wijze deel te nemen aan de WhatsAppgroep nauw en bewust samengewerkt met andere deelnemers in die groep. Daarmee acht de rechtbank het tenlastegelegde medeplegen bewezen.
Groepsbelediging
Ook wordt het groepsbelediging (art. 137c lid 1 Sr) door de rechtbank bewezen geacht. De rechtbank stelt op grond van de in paragraaf 5.3.1 genoemde bewijsmiddelen vast dat verdachte in de WhatsAppgroep ‘ [appgroep 1] ’ de berichten “Insha allah zijn er doden gevallen bij de Jode”, “Laffe kk joden” en “Deze kans krijg ik miss nooit meer. Om kk joden te slaan jerusalem” heeft verstuurd. Naar het oordeel van de rechtbank zijn deze uitlatingen, mede gezien de context waarin deze zijn gedaan, beledigend voor een groep mensen, te weten Joden, wegens hun ras en/of godsdienst.
Uitlating in het openbaar?
Voor bewezenverklaring van groepsbelediging als bedoeld in artikel 137c Sr moet verder vast komen te staan dat de beledigende uitlatingen in het openbaar zijn gedaan. Uit de rechtspraak van de Hoge Raad (ECLI:NL:HR:2014:952) volgt dat de volgende omstandigheden van belang zijn bij de vraag of sprake is van openbaarheid:
de omvang van de kring van personen tegenover wie de uitlating is gedaan;
de functie of hoedanigheid van degene tegenover wie de uitlating is gedaan;
het ontbreken van voorafgaande betrokkenheid van degene tegenover wie de uitlating is gedaan bij degene die de uitlating doet;
de mate waarin aan de uitlating door inhoud of vormgeving kenbaar een min of meer vertrouwelijk karakter moet worden ontzegd;
de mate waarin de uitlating geëigend is om aan de inhoud daarvan bekendheid te geven buiten de kring van personen tot wie de uitlating rechtstreeks is gericht;
de mate waarin de uitlating door de wijze waarop zij is gedaan – mondeling, bij brief, per e-mail, door plaatsing op een voor anderen toegankelijke site of anderszins – vatbaar is voor kennisneming door anderen dan de rechtstreeks geadresseerde, en
de kans dat de inhoud van de uitlating ter kennis komt van anderen dan degenen tot wie de uitlating rechtstreeks is gericht.
De rechtbank overweegt dat verdachte de uitlatingen heeft gedaan in de WhatsAppgroep ‘Buurthuis 2’. Dit betrof een WhatsAppgroep waar men makkelijk aan kon deelnemen: door simpelweg op een link te klikken werd toegang tot de groep verleend en deze link werd kennelijk rondgestuurd in andere WhatsAppgroepen. De Whatsappgroep bestond op het moment van veiligstellen uit 966 deelnemers. Verdachte heeft zich in deze groep tegenover willekeurige personen geuit die hij niet kende. Deze uitlatingen zijn choquerend en van vertrouwelijkheid was geen sprake.
Gezien het aantal deelnemers in de Whatsappgroep was de kans dat de uitlatingen ter kennis kwamen van anderen dan de personen in de groep, aanzienlijk. De rechtbank is daarom van oordeel dat de uitlatingen van verdachte in het openbaar zijn gedaan.
De verdachte wordt veroordeeld tot een gevangenisstraf van tien weken (en zijn iPhone wordt verbeurd verklaard).
Ontmanteling Matrix cryptocommunicatiedienst en strafzaken
Op 3 december 2024 hebben de Nederlandse en Franse autoriteiten de cryptocommunicatiedienst ‘MATRIX’ tijdens ‘Operation Passion Flower’ ontmanteld (zie ook deze blog). Deze dienst wordt door de politie gezien als de als de opvolger van voorgangers als ANOM, Sky ECC en EncroChat. In het persbericht staat dat ruim 2,3 miljoen berichten zijn onderschept. Deze berichten worden gebruikt in strafzaken.
Moord op Peter R. de Vries
Eerder kwam de politie de cryptocommunicatiedienst ook al tegen in opsporingsonderzoeken. Zo speelde cryptocommunicatiedienst speelde bijvoorbeeld een rol in de moord op Peter R. De Vries. In haar uitspraak (ECLI:NL:RBAMS:2024:3272) van 12 juni 2024 overweegt de rechtbank Amsterdam bijvoorbeeld dat in de auto van de verdachte een Google Pixel telefoon werd aangetroffen, met de ‘Matrix chatapplicatie’ en het NFI die telefoon heeft ontsleuteld.
De telefoons werden aan de verdachten gekoppeld en speelden een belangrijke rol in de lokalisering van de verdachten dat zeer uitvoering in de uitspraak wordt beschreven. Daarbij zijn ook verkeersgegevens en zendmastgegevens van de telefoons van verdachten opgevraagd. De inhoud van de berichten en foto’s die zijn verstuurd, in combinatie met verkeersgegevens en ander bewijs, droegen ook bij aan het bewijs tegen de verdachten. Zo beschrijft de rechtbank de inhoud van een bericht over ‘het wapen naar huis brengen en de auto achterlaten’ en dat de verdachte om 18:58 uur het bericht stuurt hij dat een medeverdachte ‘niet met het wapen mag spelen’.
Later zal in het vonnis stelt de rechtbank vast dat [medeverdachte K.W.] op 5 juli 2021, samen met [medeverdachte K.E.] , omstreeks 18:49 uur wapens heeft opgehaald in Alphen aan den Rijn. En dat met één van die wapens, een omgebouwd gas- en alarmpistool van het merk Zoraki, Peter R. de Vries is neergeschoten. Later in dit vonnis zal de rechtbank vaststellen dat ook op dit wapen DNA van [medeverdachte K.W.] is aangetroffen.
De rechtbank Overijssel overweegt in een andere uitspraak van 16 juli 2024 (ECLI:NL:RBOVE:2024:3798) over een moord in de Dominicaanse Republiek dat de verdachte van (het medeplegen van poging van de) de moord in verbinding met de opdrachtgevers via Google Pixel telefoons, met daarop klaarblijkelijk MATRIX-applicaties. Ook de overige leden van de criminele organisatie kregen deze telefoons door de organisatie verstrekt. De verdachte zorgde ervoor dat zijn “soldaten” ook zo’n telefoon kregen. Ze communiceerden met elkaar door te chatten via MATRIX-accounts.
De verdachte werd onder andere geïdentificeerd door informatie verkregen uit een doorzoeking van zijn woning. Hierbij werd een Google Pixel-telefoon in beslag genomen, waarmee werd gecommuniceerd via MATRIX-apps. Uit deze telefoon bleek dat de verdachte betrokken was bij diverse strafbare feiten, zoals het voorbereiden en (mede)plegen van een aanslag, evenals het bezit en de overdracht van wapens.
Foto’s gemaakt met de telefoon van de verdachte en een medeverdachte toonden bijvoorbeeld verschillende wapens, waarvan een aantal later daadwerkelijk werd aangetroffen op locaties die aan de verdachte en zijn medeverdachten verbonden waren. Uit de communicatie blijkt dat hij medeverdachten instrueerde en logistieke ondersteuning bood, zoals het regelen van tickets naar de Dominicaanse Republiek en het verstrekken van middelen zoals wapens.
De rechtbank overweegt dat als een opdracht is uitgevoerd dat moet worden bewezen door het tonen van foto’s, video’s of berichtgeving waarin het strafbare feit door de media wordt beschreven. Dit werd via de ‘makelaar’ aan de opdrachtgever gestuurd. Het lijkt erop dat alles voor de opdrachtgever werd vastgelegd ter controle van de makelaar en de soldaten. De verdachte heeft dit laatste ter zitting bevestigd.
Veroordeling n.a.v. de iSpoof operatie
Op 8 oktober 2024 veroordeelde de rechtbank Midden-Nederland (ECLI:NL:RBMNE:2024:5743) een verdachte voor bankhelpdeskfraude met behulp van de iSpoof applicatie. iSpoof is een spoofingdienst waarmee gebruikers eenvoudig hun eigen telefoonnummers verbergen en zogenaamd bellen namens een ander (zie ook deze blog over de operatie).
Om gebruik te kunnen maken van spoofing moet betaald worden aan iSpoof en worden de gesprekken via een bepaalde server gevoerd. De politie heeft de gesprekken die via deze applicatie werden gevoerd afgetapt. Deze gesprekken zijn vervolgens beluisterd en deze worden gebruikt in strafzaken, waaronder in de onderhavige zaak.
De rechtbank overweegt dat in dit geval het weergegeven telefoonnummer dat de persoon die gebeld wordt ziet, het zogenaamde Caller-ID, is geconfigureerd met behulp van een applicatie. Het is dus niet het werkelijke nummer van de beller, maar een gespooft nummer. De gespoofte nummers die de slachtoffers in deze zaak zagen lijken sterk op nummers die door banken worden gebruikt en werden daarom ook vertrouwd door de aangevers.
Modus-operandi bankhelpdeskfraude
De modus-operandi van de verdachte en anderen in de periode half februari 2023 tot half maart 2023 worden door de rechtbank in de volgende zes stappen omschreven:
De daders weten de hand weten te leggen op persoonsgegevens van slachtoffers, zogenaamde leads. Zo beschikken de daders over namen, telefoonnummers en bankrekeningnummers (van één bank; in de onderhavige zaak de Triodos bank) van een groot aantal potentiële slachtoffers;
Vervolgens belt één van de (veelal vrouwelijke) daders, de zogenaamde social engineer, het potentiële slachtoffer. Zij stelt zich voor onder een valse naam en zegt werkzaam te zijn op de fraudeafdeling van de, in deze zaak, Triodos Bank. In de onderhavige zaak werd meerdere malen de naam [A] gebruikt;
De social engineer creëert al snel een penibele situatie door het slachtoffer voor te houden dat een groot bedrag van de bankrekening was geprobeerd te halen, dat de bank dit had weten te voorkomen en de bankpassen omgeruild moeten worden omdat die besmet zijn. Haast is geboden;
De social engineer biedt een helpende hand en geeft aan dat het programma Anydesk (een externe desktopapplicatie) dient te worden gedownload om de rekening en de systemen van het slachtoffer op virussen te kunnen controleren. Hoewel de social engineer aangeeft dat dit een anti-virusscanner is, is dit in werkelijkheid een remote control applicatie waarmee de social engineer op afstand kan meekijken met wat het slachtoffer op zijn/haar scherm ziet en doet;
De social engineer bemachtigd de pincodes en eventuele andere inloggegevens van de betaalpas(sen) en/of creditcard(s) van het slachtoffer door hem/haar de pincodes hetzij in te laten spreken, hetzij in te laten voeren op het scherm;
De komst aan huis van een collega van de bank wordt aangekondigd. Deze meldt zich ook daadwerkelijk kort daarna aan de deur en identificeert met een alias en een controlenummer. Dit nummer heeft de social engineer aan het slachtoffer doorgegeven. Deze zogenaamde collega van de social engineer wordt (veelal) door de slachtoffers binnen gelaten. Aldaar worden de bankpassen doorgeknipt, waarbij de chip in stand gelaten wordt, waarna deze collega – met de passen – weer vertrekt. In enkele gevallen is ook een telefoon en/of tablet meegegeven voor controle op virussen. Doorgaans wordt in de uren na dit bezoek geld afgeschreven van de bankrekeningen van de slachtoffers. Naar later blijkt door pintransacties en aankopen.
De rechtbank concludeert dat de verdachte heeft zich samen met anderen meermalen schuldig gemaakt aan bankhelpdeskfraude. Door middel van het handelen van de verdachte en de medeverdachten zijn op slinkse wijze de bankpas(sen) en/of creditcard(s), pincode(s), telefoons en tablets van de slachtoffers bemachtigd om daarmee geld van de bankrekeningen op te nemen.
Straf
De verdachte wordt door de rechtbank schuldig bevonden aan het medeplegen van oplichting en witwassen, diefstal, valsheid in geschrifte en medeplegen van computervredebreuk. Zij krijgt 240 dagen jeugddetentie opgelegd, waarvan 235 dagen voorwaardelijk met een proeftijd van twee jaar met oplegging van bijzondere voorwaarden (o.a. contactverbod met medeverdachte en behandeling bij De Waag) en een onvoorwaardelijke taakstraf van 200 uur in de vorm van een werkstraf. Ook moet de verdachte diverse schadevergoedingen aan benadeelde partijen betalen. De rechtbank heeft in de strafoplegging rekening gehouden met de positieve wending die de verdachte in haar leven heeft gemaakt en daar zelf een grote rol in heeft gespeeld.
Veroordeling voor het witwassen van meer van 10 miljoen euro n.a.v. de Exclu operatie
De rechtbank Zeeland-West-Brabant heeft op 28 november 2024 een uitspraak (ECLI:NL:RBZWB:2024:8122) gedaan op basis van bewijs dat is verzameld tijdens de Exclu-operatie in 2022. Deze uitspraak is interessant vanwege de overwegingen omtrent de rechtmatigheid van het opsporingsonderzoek, het delict witwassen en het gebruik van cryptovaluta.
Het onderzoek ‘Grand Canyon’ was een deelonderzoek van onderzoek 26Lytham, dat tot doel had de identiteit te achterhalen van NN-gebruikers van het Exclu-platform. Berichtenverkeer tussen gebruikers van Exclu is onderschept en ontsleuteld. Omdat de server van Exclu zich op dat moment in Duitsland bevond, heeft voor de interceptie van de berichtenstroom en het verkrijgen van de sleutels een hack plaatsgevonden op de server. De Duitse politiële autoriteiten zijn daartoe overgaan, nadat Nederland hiertoe een verzoek heeft gedaan.
Rechtmatigheid onderzoek
De rechtbank oordeelde dat het onderzoek rechtmatig was. De Nederlandse rechter-commissaris gaf machtigingen voor het aftappen en hacken, waarbij werd voldaan aan de beginselen van proportionaliteit en subsidiariteit. Zo werden vooraf vastgestelde zoeksleutels gebruikt die wezen op zware georganiseerde criminaliteit. De rechter-commissaris heeft de geselecteerde informatie eerst gecontroleerd (op inhoud, omvang en relatie tot strafbare feiten) voordat verdere verspreiding onder het onderzoeksteam heeft kunnen plaatsvinden en de verlengingen van de machtigingen werden periodiek getoetst. Volgens de rechtbank kon de informatie niet op een andere, minder ingrijpende, wijze kon worden verkregen en gebruikt dan de gehanteerde manier.
Equality of arms
Bij de beoordeling van het beginsel ‘equality of arms’ stelde de rechtbank vast dat het procesdossier alle relevante stukken bevatte. De verdediging had toegang tot de dataset van het aan verdachte gekoppelde Exclu-account en beschikte de verdediging over de dataset van de aan het verdachte gekoppelde Exclu-account en kon zij het dossier controleren. Ook is de raadsman de toegang verschaft tot de gehele dataset van Exclu op het politiebureau. De rechtbank is van oordeel dat onderzoeksresultaten tijdig met de verdediging zijn gedeeld en zij daardoor voldoende mogelijkheden heeft gehad om het bewijs te bestuderen en te verifiëren.
Bewijsoverwegingen
De rechtbank neemt in de onderhavige zaak meerdere bewijstukken in overweging. De rechtbank gebruikt voor het bewijs meerdere chatberichten die de verdachten op verschillende tijdstippen aan verschillende accounts hebben gestuurd en de reacties hierop. Naast de chatgesprekken zelf zijn er ook foto’s gestuurd. Het betreft bovendien niet alleen gesprekken via het Exclu-platform, maar ook via andere berichtenapps, zoals Whatsapp en Signal. Daarnaast bevinden zich in het dossier stukken over het forensisch onderzoek en overige bevindingen door verbalisanten. Daarmee is naar het oordeel van de rechtbank sprake van meerdere bewijsmiddelen uit meerdere bronnen en wordt in zoverre aan het bewijsminimum voldaan.
Op basis van de in de chatberichten gebruikte termen, de bijgevoegde foto’s waarop de drugs en (pre-)precursoren pontificaal zijn afgebeeld, het besproken (productie)proces en de (door de verdachte) vermelde bedragen, is het naar het oordeel van de rechtbank evident dat de berichten daadwerkelijk over verdovende middelen en de daarvoor benodigde grondstoffen zijn gegaan.
Witwassen met cryptocurrencies
De verdachte wordt ook schuldig bevonden aan witwassen. Aan de verdachte worden twee cryptovaluta-accounts toegeschreven. De politie heeft alle transacties bestudeerd in de periode van 12 maart 2020 tot en met 3 februari 2023. Uit de berekening blijkt dat op het Binance-account en gezamenlijk in totaal in cryptovaluta is ontvangen: – 10.073.734,94388 USDT;
– 15,95958 BTC;
– 2.335,43416 XMR;
– 9,58803 ETH.
Deze cryptovaluta hebben een geschatte tegenwaarde vertegenwoordigd van € 9.961.937,- op het moment dat de cryptovaluta zijn ontvangen.
In deze zaak is geen direct verband te leggen tussen een concreet misdrijf en het geld en de cryptovaluta waarop de tenlastelegging ziet. Dat betekent dat er geen gronddelict bekend is. Daarom wordt gebruikt gemaakt van het in de jurisprudentie ontwikkelde stappenplan. De rechtbank stelt dat dat de verdachte ook betrokken is geweest bij de handel in grondstoffen (de aankoop, import en overdracht) en de verkoop van het eindproduct. Het is een feit van algemene bekendheid dat bij dergelijke feiten in dit criminele milieu grote hoeveelheden cash geld omgaan. Dit doet zich ook in onderhavig geval voor. Het bezit van grote contante geldbedragen door privépersonen is hoogst ongebruikelijk vanwege het risico van onder meer brand en diefstal, waarbij het geldbedrag in dergelijke gevallen niet is verzekerd. De bankbiljetten zijn ook niet veilig en geordend opgeborgen, maar gebundeld met elastiek in pakketten bewaard op plekken die aan het zicht onttrokken zijn. Bovendien zijn coupures met een hoge waarde (€ 200,- en € 500,-), waarvan in dit geval sprake is, in veel gevallen uitgesloten van het regulier betalingsverkeer in Europa. Verdachte heeft daarnaast nog eens tussen 12 maart 2020 en 3 februari 2023 grote bedragen cryptovaluta ontvangen en betaald, terwijl grotendeels niet duidelijk is geworden naar/van wie en waarom de betalingen zijn verricht.
Er is onderzoek gedaan naar de financiële situatie van de familieleden van verdachte, alsmede naar de inkomens- en vermogenspositie van verdachte zelf. Verdachte en zijn familie hebben geen (bekend) toereikend legaal inkomen dat het voorhanden hebben van voormeld contant geldbedrag en de ontvangsten en betalingen via cryptocurrency zouden kunnen rechtvaardigen.
De rechtbank is op basis van het vorenstaande van oordeel dat de aangedragen feiten en omstandigheden zodanig van aard zijn dat er zonder meer sprake is van een vermoeden van witwassen. De financiële situatie van verdachte (en zijn familie) kunnen niet verklaren dat er de beschikking is over een contant vermogen van € 617.170,- en een bedrag aan cryptovaluta van € 9.961.937,-. Onder deze omstandigheden mag van verdachte een verklaring worden verlangd over de herkomst van deze geldbedragen.
De rechtbank legt voor het medeplegen van voorbereidingshandelingen ex. artikel 10a van de Opiumwet en gewoontewitwassen een gevangenisstraf op van vijf jaar en een geldboete van € 50.000,-.
Vrijspraak voor gewoontewitwassen door reseller EncroChat-telefoons
Op 12 november 2024 heeft de Rechtbank een verdachte vrijgesproken (ECLI:NL:RBROT:2024:11353) van gewoontewitwassen van geld dat is verdiend met de handel in Encrochat-telefoons.
De officier van justitie verweet de verdachte dat hij een gewoonte heeft gemaakt van het witwassen van bijna twee miljoen euro, door dat geld te verwerven, voorhanden te hebben, over te dragen, om te zetten en/of daarvan gebruik te maken. Volgens de officier van justitie heeft de verdachte samen met zijn broer en een medeverdachte het in de tenlastelegging genoemde geld verdiend met handel in Encrochat-telefoons. Encrochat wordt hier beschreven als een communicatiedienst met als belangrijkste doel om de geheimhouding van de communicatie en de gebruikers te garanderen. De Encrochat-telefoons worden wereldwijd aangeboden en geleverd door zogenoemde ‘resellers’. De officier van justitie acht bewezen dat de verdachte zo’n reseller is geweest. Bewezen zou kunnen worden ‘dat het geld waarmee de telefoons zijn gekocht misdaadgeld is en dat de verdachte dit heeft witgewassen door dat geld als betaling voor de telefoons te accepteren, dit te herinvesteren en voor privé-uitgaven te gebruiken’.
Dat bewijs is volgens de officier van justitie enerzijds gebaseerd op het feit van algemene bekendheid dat de klanten van de verdachte criminelen zijn die hun geld met misdaad verdienen. Voor zover er telefoons zijn gekocht met geld dat niet uit misdaad afkomstig is, gaat dit om zulke kleine hoeveelheden dat dit door vermenging met misdaadgeld ook wordt witgewassen. Anderzijds of misschien in het verlengde daarvan kan witwassen volgens de officier van justitie worden bewezen omdat het niet anders kan zijn dan dat het geld uit misdrijf afkomstig is. Daarvan is volgens vaste jurisprudentie van de Hoge Raad sprake als de feiten en omstandigheden waaronder de telefoons werden verkocht een vermoeden rechtvaardigen dat het niet anders kan zijn dan dat het geld uit enig misdrijf afkomstig is, terwijl de verdachte geen concrete, verifieerbare en niet op voorhand hoogst onwaarschijnlijke verklaring heeft gegeven dat het geld niet van misdrijf afkomstig is. Die feiten en omstandigheden zijn hier aanwezig. De verdachte heeft ook geen concrete, verifieerbare en min of meer aannemelijke verklaring over een legale herkomst gegeven, waardoor de politie daar ook geen onderzoek naar heeft kunnen doen. De rechtbanken Den Haag en Rotterdam hebben eerder in min of meer vergelijkbare zaken op grond van overeenkomstige redeneringen witwassen bewezen verklaard, waarbij de officier van justitie in het bijzonder heeft gewezen op de Ennetcomzaak (rechtbank Rotterdam, 21 september 2021, ECLI:NL:RBROT:2021:9085), die ging over Ennetcom, een vergelijkbare aanbieder als Encrochat.
De rechtbank oordeelt echter anders. De rechtbank merkt op dat het tenlastegelegde bedrag is verdiend met de verkoop van de cryptotelefoons. Het gaat dus uitdrukkelijk niet om geld dat de verdachte zelf met een eigen handel in Encrochat-telefoons zou hebben witgewassen.
Anders dan de officier van justitie heeft gesteld, is niet wettig en overtuigend bewezen dat de kopers van de telefoons hebben betaald met geld dat van misdaad afkomstig is. Wel heeft de rechtbank bewezen geacht dat de medeverdachte een groot deel van het in de tenlastelegging genoemde geld heeft witgewassen en daarvan een gewoonte gemaakt door structureel geen aangifte te doen van en belasting af te dragen over omzet en verdiensten met de Encrochat-telefoons. Er is alleen geen bewijs dat de verdachte de belastingmisdrijven die als verwervingsdelict ten grondslag liggen aan het gewoontewitwassen heeft medegepleegd. Er is ook geen bewijs dat de verdachte het geld dat de medeverdachte zelf heeft verworven door geen belasting af te dragen tezamen en in vereniging met de medeverdachte voorhanden heeft gehad, heeft overgedragen, heeft omgezet of daarvan gebruik heeft gemaakt.
De rechtbank spreekt de verdachte vrij van het ten laste gelegde feit.
Veroordeling voor simswapping en “andere cyberfeiten”
Op 25 november 2024 veroordeelde (ECLI:NL:RBNNE:2024:4600) de rechtbank Noord-Nederland een verdachte voor onder andere simswapping en “andere cyberfeiten”. De politie beschrijft simswapping als het overnemen van de simkaart van mobiele telefoon. Slachtoffers hebben dan geen toegang meer tot het netwerk en iemand kan zich daarmee voordoen als iemand anders. Het slachtoffers is ook vaak de toegang kwijt tot de accounts waarvoor met sms een tweestapsverificatie is ingesteld. De uitspraak zelf vind ik niet zo helder. Dit nieuwsbericht is bijvoorbeeld duidelijker. De samenvatting van de zaak op basis van deze twee bronnen is als volgt.
De verdachte heeft in deze zaak onrechtmatig ingelogd op het netwerk van een dealer van T-Mobile. Op deze manier konden via het klantensysteem van T-Mobile zogenaamde simswaps worden uitgevoerd met als doel om telefoonnummers van klanten van T-Mobile over te nemen om daarmee te frauderen.
Daarnaast heeft de verdachte in de ‘My T-Mobile-accounts’ van particulieren ingebroken. Ook hierna konden simswaps worden uitgevoerd met als doel om telefoonnummers van klanten van T-Mobile over te nemen en vervolgens met deze telefoonnummers te frauderen. Dat heeft verdachte ook gedaan en onder andere – grote hoeveelheden cryptovaluta (zoals Bitcoin en Ethereum) heeft weggenomen.
Tot slot heeft verdachte zich beziggehouden met het versturen van phishing smsjes en een “sms-bom” naar 25.000 nummers uit naam van de Belastingdienst en de Rabobank, waarna soms ook telefonisch contact plaatsvond. In die gevallen heeft verdachte zich samen met een ander voorgedaan als medewerker van de Belastingdienst, waarna slachtoffers grote bedragen afhandig werden gemaakt. De verdachte verstuurde bijvoorbeeld in een phishing-sms dat zij een belastingschuld hadden en dat er beslag gelegd zou worden als zij niet op een betaallink klikten. Hierbij deed de verdachte zich voor als de medewerker van een bedrijf.
De rechtbank vindt het extra kwalijk dat de verdachte reeds eerder voor soortgelijke cyberfeiten is veroordeeld en in een proeftijd liep. Dit heeft hem er niet van weerhouden om direct na zijn vrijlating uit de gevangenis in maart 2023 door te gaan met computervredebreuk, phishing, diefstal en oplichting. Net als de officier van justitie en de reclassering ziet de rechtbank een groot recidivegevaar. De rechtbank houdt hiermee in de straf rekening mee en veroordeeld de verdachte tot 42 maanden gevangenisstraf en een geldboete van ongeveer 8000 euro.
Veroordeling voor phishing creditcardgegevens
Op 9 september 2024 veroordeelde (ECLI:NL:RBNHO:2024:11020) de rechtbank Noord-Holland een verdachte voor oplichting en computervredebreuk. In de zaak komt de modus-operandi van de dader en het proces van digitale opsporing helder naar voren.
In de zaak komt de modus-operandi van de dader en het proces van digitale opsporing helder naar voren. De uitspraak is pas later gepubliceerd.
In deze zaak gaat het over phishing van creditcardgegevens. In de woorden van de rechtbank is phishing een vorm van oplichting via het internet waarbij het slachtoffer wordt verleid om bepaalde, veelal financiële, gegevens te delen. De link in de phishing e-mail leidde in dit geval naar een zogenaamd ‘phishing panel’. Dat is een website die is vormgegeven alsof het de website van de creditcard uitgever is. Op die website wordt de bezoeker gevraagd om gegevens in te voeren zoals rekeningnummer, pasnummer, geboortedatum, creditcardnummer en cvc-code.
De beheerder van het phishing panel kan met de ingevoerde gegevens, nadat de creditcard uitgever de zogenaamde 2FA-code (een twee factor authenticatiecode) heeft verstrekt, vervolgens de controle krijgen over de creditcards en daarmee betalingen te doen. Het doel hiervan is zoveel mogelijk (creditcard) gegevens van mensen te achterhalen om vervolgens deze gegevens te kunnen misbruiken voor eigen financieel gewin.
In de onderhavige zaak werden de aangevers verleidt zich via een hyperlink te identificeren om hun creditcard te kunnen deblokkeren. Nadat aangevers hun (persoons)gegevens hadden ingevoerd op de phishing website, werden deze gegevens direct, door middel van een bot, doorgestuurd naar onder meer de Telegramkanalen. Op het moment dat de gephishte gegevens werden ontvangen, werden via de betreffende Telegram-app pushmeldingen gestuurd naar de telefoon van de phisher, zodat die direct aan de slag kon met deze gegevens. De phisher kon vervolgens de rekeningen van aangevers koppelen aan de ICS-app op zijn eigen apparaat, waarna hij online aankopen kon betalen met de creditcards van de aangevers. Op die manier zijn er meerdere bedragen afgeschreven van de rekeningen van aangevers.
In het onderzoek zijn door de politie (persoons)gegevens van meerdere cardhouders van ICS aangetroffen. Deze cardhouders bleken vergelijkbare phishing e-mails te hebben ontvangen. Naar aanleiding hiervan heeft ICS, namens haar klanten, eveneens aangifte gedaan.
Uit het onderzoek naar de phishing websites blijkt dat gebruik is gemaakt van twee verschillende phishing websites. Deze phishing websites worden gehost door een Nederlandse hosting partij, genaamd Serverion B.V. Uit informatie van Serverion volgt dat de betalingen voor het hosten van de phishing websites zijn gedaan met bitcoins. De bitcoin wallet waarmee de betalingen zijn gedaan is in rechtstreeks verband te brengen met een wallet bij Binance, die op naam van de verdachte staat en waaraan het telefoonnummer van de verdachte is gekoppeld. Bovendien heeft de verdachte verklaard dat hij de gebruiker is van het e-mailadres.
Verder bleek uit nader onderzoek dat de back-end van de phishing websites stelselmatig werd bezocht door het IP-adres. Dit IP-adres blijkt te zijn gekoppeld aan het woonadres van de verdachte. Ook het telefoonnummer van de verdachte straalt zendmasten aan in de buurt van dat woonadres van de verdachte op de momenten dat de phishing websites vanaf dat dat IP-adres worden benaderd. Uit onderzoek blijkt verder dat dit IP-adres de phishing websites niet meer heeft benaderd na de aanhouding van de verdachte op 30 januari 2024. Bij de verdachte zijn meerdere telefoons in beslag genomen. De verdachte heeft verklaard hiervan de gebruiker te zijn. Uit onderzoek naar deze toestellen is gebleken dat hierop de aanmaak van onder meer de Telegram bots zijn terug te vinden. De verdachte heeft verklaard dat hij toegang had tot deze groepen en dat hij ook een aantal maal de gephiste gegevens heeft gebruikt om aankopen mee te doen.
De rechtbank overweegt dat de verdachte e-mails heeft verstuurd aan vele e-mailadressen, waarin stond dat de ontvangers zich online moesten identificeren om hun creditcard te kunnen deblokkeren. Met de gephishte gegevens heeft de verdachte zichzelf via de ICS-app toegang verschaft tot de creditcards van de slachtoffers, en daarmee vervolgens online aankopen gedaan. De verdachte heeft technische hulpmiddelen voorhanden gehad om daarmee computerfraudedelicten te plegen. De verdachte is bovendien het systeem van ICS wederrechtelijk binnengedrongen nadat hij de (persoons)gegevens van de slachtoffers middels phishing had ontvangen. Daarnaast heeft de verdachte een vuurwapen, te weten een gasvuurwapen in de vorm van een revolver, voorhanden gehad.
Gelet op de ernst van de feiten heeft de rechtbank bij de strafoplegging ook oog voor het afschrikwekkende effect dat daarvan uit moet gaan. Naar het oordeel van de rechtbank kan dan ook niet worden volstaan met een andere straf dan met een gevangenisstraf voor de duur van 30 maanden, met aftrek van de tijd die de verdachte in verzekering en voorlopige hechtenis heeft doorgebracht, waarvan 6 maanden voorwaardelijk met een proeftijd van drie jaren. Ten slotte moet hij een schadevergoeding van € 36.722,70 aan International Card Services B.V. betalen.
Op 24 november 2022 publiceerde de Nationale Politie een persbericht over het ontmantelen van iSpoof. Het Cybercrimeteam Midden-Nederland heeft in nauwe samenwerking met de London Metropolitan Police Service een onderzoek gedaan – ‘Operation Elaborate’ – naar de internationale spoofingdienst iSpoof.
Wat is iSpoof?
iSpoof is een spoofingdienst waarmee gebruikers eenvoudig hun eigen telefoonnummers verbergen en zogenaamd bellen namens een ander. In dit geval gaat het om het vervalsen van telefoonnummers. Dat betekent dat het weergegeven telefoonnummer dat de persoon die gebeld wordt ziet, het zogenaamde Caller-ID, is geconfigureerd met behulp van een applicatie. Het is dus niet het werkelijke nummer van de beller, maar een gespooft nummer.
In de praktijk wordt deze dienst veel gebruikt door oplichters die slachtoffers bellen en zich daarbij voordoen als bijvoorbeeld een bank of overheidsorganisatie. Slachtoffers worden vervolgens met slinkse praatjes misleid om bank- of privégegevens prijs te geven of geld over te boeken. Dit heet bankhelpdeskfraude.
Verloop van de operatie
Op de website ‘ActionFraud’ vermeld de Britse politie:
The Met’s Cyber Crime Unit began investigating iSpoof in June 2021 under the name of Operation Elaborate. It was created in December 2020 and had 59,000 user accounts.
Investigators infiltrated the site and began gathering information alongside international partners.
The website server contained a treasure trove of information in 70 million rows of data. Bitcoin records were also traced.
De uitbater van iSpoof is op zondag 6 november 2022 door de London’s Metropolitan Police Service gearresteerd. Diezelfde week is de dienst iSpoof offline gehaald. Op 8 november 2022 werden de website en de server in beslag genomen en offline gehaald door de Amerikaanse en Oekraïense autoriteiten. De FBI heeft daarbij beslag gelegd op de domeinnaam ispoof.cc.
De politie vermeld dat door middel van een tap op de servers in Almere de Nederlandse politie inzicht kreeg in hoe gebruikers van iSpoof.cc te werk gaan. Daaruit werd duidelijk dat gebruikers wereldwijd per maand circa een miljoen gesprekken, of pogingen daartoe, voerden. In Nederland gaat het om vermoedelijk duizenden telefoontjes per maand.
Uit een uitspraak van rechtbank Noord-Nederland van 12 januari 2024 (ECLI:NL:RBNNE:2024:51) blijkt dat op de server van iSpoof een tap actief stond in de periode van 4 juni 2022 tot en met 5 september 2022. Uit die tap werd volgens de politie duidelijk dat gebruikers wereldwijd per maand circa een miljoen gesprekken, of pogingen daartoe, voeren.
Resulaten
De Nederlandse politie deelde haar informatie over criminele gebruikers met Europol en andere landen. Volgens Europol waren er naar aanleiding van de operatie in november 2022 al 142 arrestaties verricht. De Britse Metropolitan Police stelt dat in 12 maanden (tot augustus 2022) ongeveer 10 miljoen telefoongesprekken zijn gevoerd.
Naar schatting van Europol hebben criminelen met iSpoof.cc in 16 maanden tijd meer dan 3,7 miljoen euro verdiend. De criminelen betaalden de dienst veelal in bitcoin. Volgens het artikel ‘Grootste fraudezaak in Britse geschiedenis’ in de Volkskrant zijn 200 duizend mensen op deze wijze opgelicht. Gemiddeld verloren slachtoffers die aangifte deden 10.000 pond. De geschatte schade is volgens de Britse autoriteiten meer dan 100 miljoen GBP (circa 115 miljoen EUR).
De politieorganisaties hebben ook de “promotievideo” van iSpoof ‘gespooft’ om te benadrukken welke sporen klanten achterlaten en wat dit voor hen kan betekenen.
Vervolgingen in Nederland n.a.v. de Operation Elaborate
De rechtbank Noord-Nederland veroordeelde (ECLI:NL:RBNNE:2024:51) bijvoorbeeld op 12 januari 2024 een verdachte voor grootschalige bankhelpdeskfraude, waarbij tientallen personen zijn gedupeerd met een totaal schadebedrag van circa € 800.000,-.
Voor de bewijsvoering worden bijvoorbeeld metadata en inhoudelijke gesprekken uit de tap gebruikt, en daarnaast transactie- en gebruikersdata uit de servers. Mogelijk volgen er nog andere uitspraken naar aanleiding van deze bijzondere politieoperatie.
Deze website gebruikt alleen cookies die strikt noodzakelijk zijn voor de werking en om berichten te plaatsen. Dit betekent dat er geen extra cookies ingezet worden voor marketing, tracking of analyse.
De noodzakelijke cookies worden automatisch geplaatst door WordPress.com en zorgen ervoor dat de website veilig, functioneel en toegankelijk blijft.
Op de website van het moederbedrijf Automatticc.com/cookies is meer te lezen over de cookies die automatisch worden geplaatst door websites die worden gehost door WordPress.com.
7,5 jaar geleden, in maart 2017, verscheen het eerste persbericht op OM.nl over het veiligstellen van berichten die zijn verstuurd met ‘cryptotelefoons’ (ook wel ‘PGP-telefoons’ genoemd) van Ennetcom met de titel ‘Versleutelde berichten: schat aan criminele informatie‘. Sindsdien zijn er negen cryptcommunicatiediensten ontmanteld en gegevens van deze telefoons (met name de berichten gekoppeld aan de verzenders en ontvangers) zijn veiliggesteld. De gegevens wordt geanalyseerd en gebruikt als bewijs in opsporingsonderzoeken.
Deze ‘cryptophone-operaties’ heb ik in de onderstaande tijdlijn gevat:
Hieronder volgt verder een overzicht van de cryptophone-operaties op basis van blogberichten.
De cryptophone-operaties zijn bijzonder belangrijk voor de strafrechtpraktijk en toch is er net na de operaties relatief weinig bekend over het verloop daarvan. In de media worden de cryptophone-berichten ook wel een ‘goudmijn aan bewijs’ genoemd en de gegevens vormen een game changer voor de politie. Strafrechtadvocaten trekken vaak de rechtmatigheid van de operaties in twijfel, maar vooralsnog lijkt de verdediging bot te vangen. Op 13 april 2023 maakte de Landelijke Eenheid ook bekend dat de politie inmiddels 1 miljard “criminele chats” in handen heeft. Duidelijk is wel dat dit om “bulkdata” gaat en dit de brandstof levert voor de nieuwe strategie van “datagedreven opsporing” van de politie en het Openbaar Ministerie.
Voor een presentatie heb ik in oktober 2024 de gepubliceerde uitspraken van rechtbanken (in eerste aanleg dus) op rechtspraak.nl waar in strafzaken een cryptotelefoon wordt genoemd op een rijtje gezet en in onderstaande tabel en diagram geplaatst.
Let op: dit is een indicatie van het aantal veroordelingen en verdeling tussen de cryptotelefoons. Uiteraard zijn er minder uitspraken van meer recente operaties en het komt vaak voor dat meerdere telefoons in één zaak genoemd worden. Neem de cijfers dus met een korreltje zout.
De grote hoeveelheid jurisprudentie en onduidelijkheid over de ‘wat’, ‘wanneer’ en ‘hoe’-vragen vormde voor mij aanleiding dit overzicht te maken (ook voor mijzelf voor toekomstige publicaties). Daarbij heb ik mij gebaseerd op persberichten van het OM, de politie en rechtspraak. Voor iedere operatie liggen de feiten en grondslagen waarop de gegevens zijn verzameld weer anders. In een enkele operatie zijn er serieuze overwegingen over de betrouwbaarheid van de gegevens meegeven. Het is daarom belangrijk steeds af te vragen en na te gaan met welke cryptophone-operatie we in casu te maken hebben.
Hieronder volgt een kort antwoord op deze vragen met links naar de desbetreffende blogs over de operaties.
Ennetcom was een Nederlandse dienstverlener voor versleutelde “PGP” communicatie. De app werd geïnstalleerd op een Blackberry telefoons. De oprichters van het bedrijf zijn uiteindelijk veroordeeld voor deelname aan een criminele organisatie, gewoontewitwassen en medeplegen van valsheid in geschrifte. Tijdens de operatie zijn 3,7 miljoen berichten veiliggesteld. De operatie werd bekend gemaakt op 9 maart 2017.
PGP Safe was de merknaam voor een cryptotelefoon. De software werd geïnstalleerd op Blackberry toestellen. Tijdens de operatie zijn 700.000 berichten veiliggesteld, waarvan er destijds ruim 337.000 ontsleuteld en leesbaar werden gemaakt. Het OM richtte zich aanvankelijk op de leveranciers (‘resellers’) van PGP-cryptotelefoons (met wisselend succes). De operatie werd bekend gemaakt op 9 mei 2017.
IronChat was een app dat geïnstalleerd op Wileyfox-telefoons of Samsung-telefoons (Android). De telefoons technisch zo zijn ingericht dat er geen gebruik gemaakt kan worden van de camera, microfoon of wifi. Bij deze telefoons werd gebruik gemaakt van van end-to-end encryptie door middel van het zogenaamde OTR (Off-The-Record) protocol. Ook was het mogelijk chats of de gehele inhoud van de telefoon op commando te wissen. Het onderzoek richtte zich zowel op de leveranciers als gebruikers van de telefoons. Tijdens de operatie zijn 258.000 berichten veiliggesteld. De operatie werd bekend op 6 november 2018.
EncroChat was een communicatieaanbieder van telefoons, waarmee middels de Encrochat applicatie versleutelde chats, bestaande uit tekstberichten en afbeeldingen, konden worden verzonden en ontvangen en waarmee onderling gebeld kon worden. Gebruikers kochten een telefoontoestel, zoals een Android telefoon, waarop de EncroChat applicaties vooraf geïnstalleerd waren in combinatie met een abonnement om de service te kunnen gebruiken. Geschat wordt dat er wereldwijd destijds tussen de 55.000-60.000 EncroChat telefoons werden gebruikt, waarvan circa 12.000 Nederlandse gebruikers waren en circa 3000 Franse gebruikers. Tijdens de operatie zijn circa 115 miljoen berichten veiliggesteld. De operatie werd bekend gemaakt op 2 juli 2020.
Sky ECC is de naam van het bedrijf dat een versleutelde berichtendienst aanbood. De telefoons werden aangeboden door het bedrijf ‘Sky Global’. Een Sky ECC-toestel is een mobiele telefoon die voorgeprogrammeerd is op iPhones, Google Pixels, Blackberry’s en Nokia’s en met een abonnement ter beschikking werd gesteld. Met de telefoon was het mogelijk versleuteld met elkaar te communiceren. In 2021 had het bedrijf wereldwijd 170.000 gebruikers. Tijdens de operatie zijn naar verluid 1 miljard berichten veiliggesteld, waarvan 500 miljoen ontsleuteld konden worden. De operatie werd bekend gemaakt op 9 maart 2021.
ANOM was een zogenoemde ‘store front’, oftewel een zelf opgezette communicatiedienst door opsporingsautoriteiten. De operatie stond onder leiding van de FBI en de Australische Federal Police met het doel om verdachten van criminele organisaties te identificeren. Tijdens de operatie zijn 27 miljoen berichten onderschept. De operatie werd bekend gemaakt op 8 juni 2021.
Exclu is een type cryptotelefoon, die het mogelijk maakt berichten, foto’s, notities, gesproken memo’s, chatconversaties en video’s met andere Exclu-gebruikers uit te wisselen. Exclu had volgens naar schatting 3000 gebruikers, waarvan 750 Nederlandstaligen. De politie en het Openbaar Ministerie konden vijf maanden de berichten van Exclu-gebruikers meelezen. De operatie werd op vrijdag 3 februari 2023 bekend gemaakt.
De app Ghost bood de een keuze in drie versleutelstandaarden voor versleutelde communicatie en de optie om berichten op de telefoon te vernietigen als een code werd verstuurd. Slechts enkele duizenden personen maakten gebruik van de software, dat draaide op zijn eigen infrastructuur in verschillende landen. De operatie werd op 18 september 2024 bekend gemaakt.
MATRIX werd door de politie gezien als de als de opvolger van voorgangers als ANOM, Sky ECC en EncroChat. De cryptocommunicatiedienst bood een heel ecosysteem aan applicaties aan, waaronder de mogelijkheid om te (video)bellen, transacties bij te houden en geanonimiseerd te internetten. De dienst in een app aangeboden op met name Google Pixel telefoons. MATRIX had minstens 8000 gebruikers wereldwijd. Gedurende en aantal maanden zijn 2,3 miljoen berichten onderschept. Op 4 december 2024 is de operatie bekend gemaakt.
Hoe?
1. Ennetcom (2016) In totaal is 6 Terabyte aan gegevens veiliggesteld bij het Nijmeegse telecombedrijf Ennetcom op een server in Nederland en van een server in Toronto (Canada). Door de Canadese politie zijn de gegevens gekopieerd. Na analyse van de data bleken de kopieën 3,7 miljoen berichten en 193.000 notities te bevatten. Daarnaast bevatte de server de private sleutels van de gebruikers van de klanten van de verdachte. Een Canadese rechter stelde de dataset na een rechtshulpverzoek ter beschikking aan Nederland.
2. PGP Safe (2017) Na een rechtshulpverzoek is een doorzoeking uitgevoerd bij een datacentrum in Costa Rica. Tussen 9 mei 2017 te 18.00 uur en 11 mei 2017 te 09.00 uur zijn bestanden gekopieerd. De BlackBerry Enterprise Server (BES)-infrastructuur bevond zich in twee serverkasten waarvan er één sinds 2012 en één sinds 2016 aan PGP-safe was verhuurd. Het onderzoek is beperkt tot de serverkast die was verhuurd sinds 2012. In overleg met de Costa Ricaanse autoriteiten is bij het veiligstellen prioriteit gegeven aan de zich op die server bevindende virtuele machines met cryptografisch sleutelmateriaal en aan de virtuele machines met emailberichten. De datadragers, waarnaar de data zijn gekopieerd, zijn door de Costa Ricaanse autoriteiten verpakt en overgedragen aan de Nederlandse autoriteiten.
3. Ironchat (2017) Het betrokken Nederlandse bedrijf maakte gebruik van een telecomserver in het Verenigd Koninkrijk. Middels een Europees Onderzoeksbevel (EOB) kreeg het onderzoeksteam de beschikking over een kopie (een ‘image’) van de server van het Nederlandse bedrijf. In het Verenigd Koninkrijk werd zelfstandig onderzoek gedaan naar de versleutelde berichten die via deze server waren verzonden. Van 3 oktober 2018 tot 2 november 2018 werd overgegaan tot het ‘live intercepteren en decrypten van de server’. De Britse autoriteiten hebben toestemming gegeven voor het gebruik van de dataset in opsporingsonderzoeken in Nederland en de gegevens overgedragen.
4. EncroChat (2020) Via JIT en EOB’s in een complex verhaal. Franse autoriteiten verzamelden gegevens met inzet hacking tool en door interceptie op de servers van 1 april 2020 tot 20 juni 2020. Ook zijn images van de servers beschikbaar gesteld door Frankrijk aan Nederland. Nederland zou betrokkenheid hebben gehad in de ontwikkeling van de tool en/of decryptie van de gegevens.
5. Sky ECC (2020) Via JIT en EOB’s in een complex verhaal. Nederlandse technici hebben binnen het JIT een techniek ontwikkeld om een kopie te maken van het werkgeheugen van één van de SkyECC-servers zonder dat die offline zou gaan. De interceptie en kopieën van gegevens hebben gefaseerd plaatsgevonden. Naar verwachting heeft het grootste deel van de interceptie plaatsgevonden vanaf de toestemming door een Franse rechter vanaf 18 december 2020 tot 9 maart 2021, de dag dat de operatie publiek werd.
Door een ‘spontane eenzijdige verstrekking van informatie zonder een voorafgaand verzoek van de Nederlandse opsporingsdiensten’ door de Verenigde Staten van Amerika aan Nederland. De operatie betrof een samenwerking tussen de Verenigde Staten en Australië. Ook stemde een derde land – Litouwen – in met het aanvragen van een rechterlijke machtiging zoals daar vereist was om een iBot server voor de Anom-berichten aldaar te kopiëren en de FBI van de kopie te voorzien conform een rechtshulpverzoek. In oktober 2019 verkreeg het derde land een rechterlijke machtiging.
Vanaf 21 oktober 2019 begon de FBI de serverinhoud van het derde land te verkrijgen. Sinds dat moment heeft de FBI de inhoud van de iBotserver in het derde land op basis van het rechtshulpverzoek bekeken. Ze hebben de berichten indien nodig vertaald en meer dan 20 miljoen berichten van 11.800 toestellen van 90 landen wereldwijd gecatalogiseerd. De top vijf van landen waar de toestellen gebruikt worden betreft Duitsland, Nederland, Spanje, Australië en Servië.
De Nederlandse opsporingsdiensten zouden niet betrokken zijn geweest bij de verkrijging van de gegevens. Wel heeft de Nederlandse software ontwikkeld waarmee de berichten konden worden geanalyseerd en geduid. Deze software is ook beschikbaar gesteld aan Europol, zodat deze dienst de gegevens kon analyseren en beschikbaar stellen aan andere landen.
In Duitsland stond een server bij Cyberbunker en die server is veilig gesteld. Tijdens de operatie is ook de hackbevoegdheid ingezet ten behoeve van een opsporingsonderzoek naar de betrokkenheid naar misdrijven die worden gepleegd in georganiseerd verband. Daardoor kon de politie gedurende vijf maanden de berichten van Exclu-gebruikers meelezen. Bij beschikking van 25 augustus 2022, daarna vijf keer verlengd, heeft de rechter-commissaris machtiging verleend voor het hacken van de server van Exclu in Duitsland. Deze beschikkingen en de verlengingen daarvan werden steeds gevolgd door Europese onderzoeksbevelen (EOB’s) gericht aan de bevoegde Duitse autoriteiten.
Het platform is in Australië sinds 2022 in het vizier gekomen van de Australian Federal Police (AFP). Nadat internationale partners zich ook richten op Ghost gingen ze samenwerken in een Operational Taks Force (OTF) bij Europol. De Australische autoriteiten hebben de Ghost telefoons via een update hebben geïnfecteerd met software (dus gehackt) en daarmee toegang kregen tot gegevens op de telefoons. Verder is nog veel onduidelijk.
De politie meldt dat zij ruim 2,3 miljoen berichten wisten te onderscheppen en een aantal maanden lang konden meelezen. De infrastructuur bestond naar verluid uit meer dan 40 servers, verspreid over meerdere landen, met de belangrijkste servers in Frankrijk en Duitsland. De dienst werd vanuit Spanje aangestuurd door de hoofdverdachte met een Litouwse nationaliteit. De operationele details blijven vooralsnog onbekend.
Op 3 december 2024 hebben de Nederlandse en Franse autoriteiten de cryptocommunicatiedienst ‘MATRIX’ ontmanteld. Deze dienst wordt door de politie gezien als de als de opvolger van voorgangers als ANOM, Sky ECC en EncroChat.
Geheel in de stijl van ‘The Matrix’ werden gebruikers van de dienst via de website ‘https://www.operation-passionflower.com’ geïnformeerd over de take down.
Werking Matrix
De cryptocommunicatiedienst bood een heel ecosysteem aan applicaties aan, waaronder de mogelijkheid om te (video)bellen, transacties bij te houden en geanonimiseerd te internetten. De dienst werd onder diverse namen aangeboden, waaronder ‘Mactrix’, ‘Totalsec’, ‘X-quantum’ en ‘Q-safe’.
De dienst in een app aangeboden op met name Google Pixel telefoons. Een toestel met abonnement van zes maanden kostte tussen de 1300 en 1600 euro. Nieuwe gebruikers konden alleen een toestel krijgen als ze werden uitgenodigd.
Bron: Afbeelding uit het persbericht op Politie.nl, ‘Opnieuw versleutelde communicatiedienst criminelen ontmanteld’, 3 december 2024.
Het tijdschrift Panorama bericht dat Matrix in Nederland vooral berucht werd door de rol die de cryptocommunicatiedienst had bij de aanslag op Peter R. de Vries. Kort na de aanslagen werden de twee uitvoerders opgepakt, in bezit van een speciale telefoon waarmee zij via Matrix communiceerden. Dit is een uitspraak waar naar de moord op Peter R. de Vries waarbij ook naar een Matrix-telefoon gerefereerd wordt: Rb. Amsterdam 12 juni 2024, ECLI:NL:RBAMS:2024:3272. Ook kwam de app volgend de website voor in de vermeende plannen van Ridouan Taghi om uit de Extra Beveiligde Inrichting (EBI) te ontsnappen. Dankzij tijdig ingrijpen wisten autoriteiten deze gewelddadige plannen te verijdelen.
Operation Passion Flower
De politie meldt dat zij ruim 2,3 miljoen berichten wisten te onderscheppen en (volgens Panorama drie maanden lang) mee te lezen. Deze gegevens kunnen vervolgens worden gebruikt in opsporingsonderzoeken in andere landen. Europol en Eurojust ondersteunden de internationale operatie. De politie werkte drie jaar lang samen met andere politieorganisaties.
In juni 2024 werd bij Europol een operationele taskforce (OTF) opgericht tussen Nederland, Frankrijk, Litouwen, Italië en Spanje. De OTF zal volgens Europol ook assistentie verlenen bij onafhankelijke vervolgonderzoeken op basis van inlichtingen die tijdens de live-fase van de operatie zijn verzameld. De Duitse autoriteiten ondersteunden de operatie met hun technische expertise. Ook de Spaanse autoriteiten zouden vanaf het begin van het onderzoek hebben samengewerkt met de Franse en Nederlandse autoriteiten.
De operationele details blijven vooralsnog onbekend. De quote in de Telegraaf dat “Met behulp van specialistische kennis en expertise op het gebied van digitale technologie is het ons toch gelukt om de geavanceerde, zwaarbeveiligde berichtendienst te onderscheppen” zegt natuurlijk niets.
Bron: infographic ‘Take down of Matrix’ by Europol, 3 December 2024, europol.europa.eu
MATRIX had minstens 8000 gebruikers wereldwijd, maar de gebruikers bevonden zich grotendeels in Zuid-Europa. De infrastructuur bestond naar verluid uit meer dan 40 servers, verspreid over meerdere landen, met de belangrijkste servers in Frankrijk en Duitsland. De dienst werd vanuit Spanje aangestuurd door de hoofdverdachte met een Litouwse nationaliteit. Deze verdachte is aangehouden op verzoek van de Nederlandse autoriteiten in het Spaanse Marbella.
Matrix had mogelijk ook gebruikers die zich kunnen beroepen op het wettelijk verschoningsrecht, zoals advocaten, notarissen, artsen of geestelijken. Zij kunnen dit melden door hun gebruikersgegevens te delen met de politie via geheimhouders@om.nl De politie zal dit controleren en indien gegrond, de gegevens verwijderen.
JJO: Dit bericht wordt geüpdated aan de hand van beschikbare nieuwsberichten en jurisprudentie over de operatie (meest recent op 19 december 2024).
Op 28 oktober 2024 is het nieuwe Cybersecuritybeeld Nederland gepubliceerd. Deze blogpost betreft een samenvatting van de dingen die ik opvallend en belangrijk genoeg vond om te noemen, vanuit mijn interesse in cybercrime, cybersecurity & nationale veiligheid en het snijvlak daartussen. Af en toe plaats ik daar een observatie bij.
Ook heb ik voor deze blog post gebruik gemaakt van Notebook LM en de verschenen cybersecuritybeelden van 2012-2024. De resultaten met betrekking tot ransomware en de rol van statelijke actoren als dreiging voor cybersecurity vond ik leuk om in deze blog op te nemen. Je kan ook deze automatisch gegenereerde podcast luisteren over dit bericht.
Cybercrime (ransomware)
Ransomware krijgt weer nadrukkelijk de aandacht in het Cybersecuritybeeld Nederland 2024. Ik kan daarbij natuurlijk een opsomming geven van incidenten en hoe de dreiging misschien wel nog ernstiger is dan voorgaande jaren. In plaats daarvan vind ik het leuk eerst een indruk van de ontwikkelingen tussen 2012 en 2024 te geven.
Zoals hierboven vermeld heb ik daarvoor gebruikt gemaakt van Notebook LM van Google. Daarbij heb ik de rapporten van 2012-2024 bevraagd met volgende prompts: “sinds welk rapport en hoe vaak ransomware wordt genoemd als een bedreiging tot cybercriminaliteit?” “Wat is de ontwikkeling van ransomware op basis van de CBSN-rapporten?” en “Noem 10 incidenten tussen de jaren 2015-2024 op basis van de CSBN-rapporten”. Een combinatie van de antwoorden (voorlopig nog in het Engels) levert het volgende interessante resultaat op:
Early Mentions and Growing Concern (2012-2015):
2012 CSBN: Ransomware is mentioned as a relevant threat to both citizens and private organisations, particularly highlighting the use of malware that falsely claims to be from the police to extort money. A specific incident is where malware impersonated the Dutch National Police Corps (KLPD) and demanded a €100 ransom from users.
The 2013 CSBN reports a significant increase in ransomware incidents and its adoption of encryption to complicate investigations.
2014 CSBN: The report dedicates a specific section to ransomware and cryptoware, acknowledging a “major rise” in ransomware in recent years. It describes ransomware as increasingly innovative and aggressive, using sophisticated methods to target users and employing advanced payment methods like voucher codes and cryptocurrencies. The report also notes the emergence of cryptoware, a particularly concerning form of ransomware that encrypts user files.
2015 CSBN: Ransomware and cryptoware are identified as the “cybercriminal business model par excellence”. The report highlights their increasing use by criminals to achieve their goals, emphasizing the high average returns per target due to the willingness of individuals and organisations to pay the ransom. The report anticipates further growth in the use of ransomware, particularly cryptoware, in the coming years. It mentions that Cryptolocker, CryptoFortress, Cryptowall and CTB-Locker are the main ransomware variants that were responsible for a significant number of infections in the Netherlands in 2015.
Ransomware as a Common Threat (2016-2017):
2016 CSBN: Ransomware is described as “commonplace” and affecting all sectors of society. This report sheds light on the evolution of attackers’ tactics, from untargeted infections to more sophisticated and targeted phishing emails aimed at installing ransomware. It also notes a shift towards encrypting backups and network drives, expanding the impact of attacks beyond individual users’ computers. Two individuals in the Netherlands were arrested for developing and distributing the Coinvault ransomware (JJO: en het resultaat daarvan is hier te lezen).
2017 CSBN: The report highlights the expansion of ransomware attacks, moving beyond traditional email-based attacks on workstations to include exploiting servers and holding information in poorly secured online databases hostage. The report also mentions the emergence of ransomware-as-a-service, making it easier for criminals to launch attacks. The 2017 report further emphasizes the pervasiveness of ransomware, stating that DDoS attacks and ransomware infections have become “daily fare” for large organisations. In March 2017, the Dutch Parliament (Tweede Kamer) experienced a ransomware infection that spread via email to several members of parliament. It also mentions the WannaCry attack from 2017.
Shifting Trends and Continued Relevance (2018-2024):
2018 CSBN: While acknowledging a potential shift towards cryptojacking, the report indicates that both ransomware and cryptojacking attacks have likely increased in this reporting period. It reports on NotPetya, initially thought to be ransomware and later identified as a wiper, which was designed to destroy data rather than hold it hostage. The report emphasizes the destructive impact of NotPetya, noting its widespread disruption to businesses and critical infrastructure.
2019 CSBN: The report observes a decline in ransomware infections in the second half of 2017, potentially due to improved recovery practices and the decreasing value of cryptocurrencies. However, the report anticipates that ransomware will continue to cause problems in the future.
2020 CSBN: Ransomware is identified as a threat to critical infrastructure, highlighting its potential to disrupt essential services and systems.
2021 CSBN: The report describes ransomware as a risk to national security, emphasizing its evolution into a sophisticated threat with a solid business model.
2022 CSBN: Despite a decrease in reported cybercrime cases, the report underscores the continued impact and damage caused by ransomware attacks.
2024 CSBN: While the report focuses on other emerging threats, it still acknowledges the persistent threat of ransomware, particularly in the context of state-sponsored attacks. The report makes use of mandatory data breach notifications about ransomware, received by the Dutch Data Protection Authority (AP). It found that approximately 50% of the attacks reported and investigated (178) by the AP, data exfiltration occurred alongside encryption. The report also references the Melissa project, a public-private partnership that identified at least 147 ransomware attacks targeting larger organisations (over 100 employees) in the Netherlands in 2023.
Key Observations:
The sources demonstrate a clear and consistent recognition of ransomware as a significant cybersecurity threat to the Netherlands, dating back to at least 2012.
The perceived threat from ransomware appears to escalate over time, with the sources progressively highlighting its growing sophistication, expanding attack vectors, and potential to disrupt critical infrastructure and national security.
While the frequency of ransomware attacks might fluctuate, the sources suggest that it remains a persistent and evolving threat that requires ongoing attention and mitigation efforts.
JJO: Het bovenstaande resultaat is uiteraard niet perfect en volledig, maar het biedt denk ik een mooi (geautomatiseerd) overzicht van de ontwikkeling van ransomware in Nederland!
En wil je toch het overzicht van cyberincidenten in 2023 en 2024 lezen (en je een hoedje schrikken), zie dan deze tijdlijn (.pdf) op p. 17-19 van het rapport.
Bron: Tijdlijn cybersecurityincidenten in binnen en buitenland, CSBN 2024.
Over ransomware wordt in het Cybersecuritybeeld Nederland 2024 verder benadrukt dat het “opvallend” is dat sommige ransomware-actoren zich enkel focusten op het exfiltreren van data. In plaats van het versleutelen van data en slachtoffers daarmee afpersen, deden zij dit door te dreigen met publicatie. Illustratief in dat kader is bijvoorbeeld de grootschalige data-exfiltratie bij het MOVEit-incident in 2023. Bij deze aanval werd er door de ransomware-actoren geen gebruik gemaakt van versleuteling van bestanden, maar werd een grote hoeveelheid gegevens gestolen waarna organisaties werden afgeperst. Een aantal Nederlandse bedrijven werd hier ook het slachtoffer van. Ook wordt benadrukt dat aanvallen op toeleveranciers voor problemen zorgen. Zo zijn een aantal Nederlandse zorginstellingen direct geraakt door cyberaanvallen, maar volgens ‘Z-CERT’ vaker de toeleveranciers van zorginstellingen. In Nederland hebben deze voor zover bekend geen impact gehad op de te verlenen zorg. Wel werden organisaties afgeperst met gestolen gegevens en werden gegevens gelekt. Daarbij gaat het veelal om gevoelige persoonsinformatie. Interessant is nog om te noemen dat ‘van de 147 ransomware-aanvallen er 81 alleen bij de politie bekend waren en 40 alleen bij de getroffen bedrijven. 26 aanvallen waren zowel bekend bij de getroffen bedrijven als bij de politie. Hieruit blijkt dat 40 aanvallen niet zijn gemeld bij de politie. Hoewel dat niet verplicht is, is dat wel wenselijk’.
Dit keer wordt in het Cybersecuritybeeld íets concreter uitgelegd op welke wijze ransomware ook de nationale veiligheid kan raken (op p. 44). De inzet van ransomware vormt een risico voor de nationale veiligheid als het gaat om de continuïteit van vitale processen, het weglekken en/of publiceren van vertrouwelijke of gevoelige informatie en de aantasting van de integriteit van de digitale ruimte. De nationale veiligheid is in het geding wanneer het doelwit van zo’n aanval onderdeel is van de vitale infrastructuur (waaronder de Rijksoverheid en alle vastgestelde vitale processen) en de aanval de continuïteit van vitale processen verstoort, aldus de NCTV.
Overzicht internationale verstoringsacties
Ook het overzicht van internationale verstoringsacties is interessant om te lezen. Zo is te lezen dat in 2024 Europol en verschillende politiediensten met ‘Operatie Cronos’ de activiteiten van hackersgroep LockBit vestoorden. De Nederlandse politie speelde hierbij een belangrijke rol, zij haalde dertien belangrijke servers offline. Later dat jaar vond ‘Operation Endgame’ plaats, waarbij meer dan 100 computerservers offline gehaald en werden er meer dan 2.000 domeinnamen overgenomen. In Nederlandse datacentra heeft de politie tientallen servers in beslag genomen (JJO: dat zou een schat aan intelligence (en mogelijk bewijs?) moeten hebben opgeleverd). Verder werd met de door Europol gecoördineerde ‘Operation MORPHEUS’ crimineel gebruik van de legitieme tool Cobalt Strike aangepakt. Toen werden bijna 600 IP-adressen offline gehaald. Ook zijn een handvol personen naar aanleiding van deze operaties gearresteerd.
Voor het eerst, en op initiatief van Nederland, zijn cybercriminelen door de EU op de sanctielijst geplaatst. In totaal gaat het om zes hackers, waaronder twee cybercrime kopstukken. Zij zijn verantwoordelijk voor cyberoperaties die in de EU en in Oekraïne veel schade hebben veroorzaakt. Als gevolg van de sanctionering worden hun Europese tegoeden bevroren en ze mogen de EU niet meer in. Daarnaast mogen Europese burgers en organisaties deze mensen of groepen geen geld sturen of zaken met hen doen.
Volgens het Openbaar Ministerie, de Nationale Politie en Buitenlandse Zaken betekent dit dat partijen die digitale infrastructuur aanbieden dat niet meer kunnen en mogen aanbieden aan deze cybercriminelen en dat er ook een onderzoeksplicht geldt voor deze bedrijven. Daarmee wordt voorkomen dat deze cybercriminelen nog misbruik kunnen maken van digitale infrastructuur binnen de EU. De Verenigde Staten en het Verenigd Koninkrijk hebben vaker cybercriminelen op een sanctielijst geplaatst. De Verenigde Staten sanctioneerde in 2024 bijvoorbeeld vermeende leden van de LockBit-ransomwaregroep.
Ten slotte is het interessant te benoemen dat de Nederlandse inlichtingendiensten en Nationale Politie in 2024 samen met de VS een online beïnvloedingscampagne hebben verstoord. Samen met de Amerikaanse en Canadese autoriteiten, hebben de AIVD en MIVD de resultaten van het gezamenlijk onderzoek in de openbaarheid gebracht. De campagne was gericht op het beïnvloeden van het Amerikaanse publieke debat, er is geen indicatie dat deze ook is ingezet om het publieke debat in Nederland of Europa te beïnvloeden. De Nederlandse digitale infrastructuur werd misbruikt voor de campagne, zo stond een gebruikte server in Nederland. De AIVD en de MIVD achten het ‘zeer waarschijnlijk’ dat de Russische overheid betrokken is bij de ontwikkeling van de software die werd gebruikt in deze campagne (JJO: een fascinerende actie, wat mij betreft, waarbij het mij onduidelijk is op welke grondslag in welke wetgeving deze verstoring plaatsvond).
Statelijke actoren en cybersecurity
Net als voorgaande jaren identificeert het NCTV de dreiging van statelijke actoren en criminelen als de grootste bedreigingen op het gebied van cybercrime. Aan Notebook LM heb ik het volgende gevraagd: “vanaf wanneer worden statelijke actoren geïdentificeerd als bedreiging voor cybersecurity en vanaf wanneer als de grootste bedreiging?”
Daarop kreeg ik het volgende (wat mij betreft fascinerende) antwoord:
Early Recognition (2012-2014): The sources reveal an early awareness of state actors as a cybersecurity threat.
The 2012 CSBN already acknowledges state-sponsored espionage as a threat.
The 2013 CSBN explicitly states that the most significant threat in cyberspace to national security comes from state actors, particularly foreign intelligence services. This report emphasises that digital attacks have become a viable alternative to traditional espionage methods due to their low cost, limited risk of exposure, and high returns in terms of information gathering.
The 2014 CSBN describes state actors as the primary threat to Dutch interests, highlighting the growth in digital espionage activities, their increasing complexity, and impact. The report stresses that nearly every foreign intelligence service has invested in digital capabilities, making digital espionage accessible to more than just large and sophisticated agencies.
State Actors as a Dominant Threat (2016 onwards): From 2016 onwards, the sources consistently portray state actors as the most significant cybersecurity threat to the Netherlands.
The 2016 CSBN states that the greatest threat in the digital domain to national security comes from state actors, particularly foreign intelligence services. This assessment is repeated in subsequent reports, solidifying the view of state actors as the primary source of cyber threats to Dutch interests.
The 2018 CSBN declares that “states form the greatest digital threat” underscoring the growing concern regarding state-sponsored cyber activity. This report expands on the motives of state actors, indicating that their attacks aim at espionage, influence, disruption, and sabotage.
The 2019 CSBN reiterates the increasing threat posed by state actors, highlighting that countries like China, Iran, and Russia have offensive cyber programmes targeting the Netherlands. These countries use digital means to achieve geopolitical and economic objectives at the expense of Dutch interests.
The 2020 CSBN maintains that the most significant risk to national security stems from espionage and potential sabotage by state actors, along with the risk of large-scale outages in digital services.
The 2021 CSBN further emphasises the sophisticated capabilities of state actors, stating that “virtually every country with basic capabilities and the intention to digitally penetrate will be able to do so successfully at various organisations in the Netherlands“.
The 2022 CSBN asserts that cyberattacks by state actors have become the “new normal“, highlighting their routine use to gain geopolitical advantage.
The 2024 CSBN acknowledges the significant impact of state-sponsored cyber operations, particularly in the context of geopolitical tensions. The report notes that state actors are leveraging a broader “toolbox”, combining cyberattacks with other means to achieve their objectives.
Key Observations:
The sources demonstrate a clear and consistent recognition of state actors as a major cybersecurity threat to the Netherlands, starting as early as 2012.
The perceived threat from state actors appears to escalate over time, with the sources progressively highlighting their growing capabilities, evolving tactics, and the potential for significant disruption and damage.
While cybercriminals remain a persistent threat, the sources suggest that state actors have become the dominant cybersecurity concern, particularly due to their potential to threaten national security.
Note: It’s important to consider that these reports provide a Dutch perspective on the cyber threat landscape. Other countries or organisations might have different assessments or priorities regarding the relative threat posed by state actors and cybercriminals.
Over statelijke actoren wordt in het Cybersecuritybeeld Nederland 2024 wordt verder nog het volgende vermeld.
Meerdere statelijke actoren, zoals Rusland en China, intensiveren hun cyberactiviteiten. Voor een aantal landen is ook sprake van verbreding van de capaciteiten: ze voegen nieuwe methoden toe aan hun bestaande arsenaal of gebruiken andere, ook niet-digitale, middelen. Bovenop het gebruik van andere middelen uit een bredere gereedschapskist, is de inzet of betrokkenheid van niet-statelijke actoren onderdeel van die verbreding. Zo werd in 2023 een groter deel van de Russische digitale spionage-, sabotage- en beïnvloedingsactiviteiten uitgevoerd door ‘hacktivistische’ collectieven. Soms waren dit zogenoemde cover-operaties, soms waren het daadwerkelijk hacktivistische groeperingen die handelden in het verlengde van de Russische staat.
Een deel van de cybersecurityincidenten kunnen worden geplaatst in de context van geopolitieke spanningen. Het gaat dan vooral om de oorlog tegen Oekraïne, de strijd tussen Israël en Hamas en de spanningen tussen het westen en China. Wereldwijd ondervonden aanbieders van vitale processen hinder van cyberaanvallen. Als voorbeeld van digitale sabotage worden de voorbereidingshandelingen genoemd van de Chinese APT ‘Volt Typhoon’ in tegen de militaire en civiele infrastructuur van de VS.
De Chinese cyberdreiging bestond tot nu toe vooral uit mogelijke spionage, maar opvallend aan de campagne van Volt Typhoon is dat Chinese hackers mogelijk ook voorbereidingen troffen voor sabotage, en niet (enkel) voor spioneren. Vooralsnog zijn geen activiteiten uit dit programma tegen Europa bekend. De Chinese capaciteit op dit gebied groeit echter hard en zou binnen betrekkelijk korte tijd overal ter wereld ingezet kunnen worden. Dit maakt het Chinese cybersabotageprogramma de komende jaren in potentie een dreiging voor onder andere Nederland. Het Chinese offensieve cyberprogramma is mede gestoeld op samenwerking tussen bedrijfsleven, universiteiten en Chinese inlichtingendiensten. De scheidslijnen tussen organisaties zijn daarbij onduidelijk: personen vervullen soms zowel een wetenschappelijke rol als een rol in het Chinese veiligheidsapparaat en werken daarbij samen met Chinese (staats)bedrijven.
Datahandel en nationale veiligheid
Opvallend vind ik verder nog de opmerking in CSBN 2024 dat de ‘mondiale datahandel’ en het mogelijk misbruik daarvan de nationale veiligheid kan raken. Daarbij wordt onder andere gewezen naar databedrijven maken gebruik van geavanceerde advertentietechnologie, ook bekend onder de term real-time bidding (RTB). Onderdeel van RTB is dat sites en apps geautomatiseerd advertentieruimte aanbieden. Adverteerders kunnen op hun beurt advertenties inkopen voor heel specifieke profielen van gebruikers. Ook worden Meta en Google genoemd over grootschalige datahandel. De precisie van de opgebouwde profielen stelt, volgens de NCTV, groepen of individuen bloot aan een verhoogd risico op digitale spionage of online of fysieke intimidatie en dit kan de nationale veiligheid schaden. Het kan gaan om politici of andere mensen op gevoelige (overheids-)functies, maar ook om bedreigde personen of leden van diaspora-gemeenschappen afkomstig uit autoritaire regimes. Ook wordt hierbij verwezen naar de Amerikaanse discussie hierover (JJO: en dit beschrijf ik zelf ook in de recente publicatie: Balancing National Security and Privacy: Examining the Use of Commercially Available Information in OSINT Practices).
Interessanter nog vond ik de overweging dat slimme apparaten en moderne auto’s veel persoonsgevoelige data vergaren en delen met fabrikanten, die dat op hun beurt ook weer kunnen delen met andere partijen. De vorige minister van Infrastructuur en Waterstaat stelde nog in een Kamerbrief in januari 2024 dat automobilisten zeggenschap moeten hebben over hun voertuigdata en dat die alleen na toestemming met derde partijen mag worden gedeeld (zie ook Security.nl). Voertuigdata is data die door het voertuig zelf wordt gegenereerd door sensoren, camera’s of software in het voertuig. Het gaat dan bijvoorbeeld om de laadcapaciteit van batterijen, data die wordt gegenereerd door de regensensor, CO2-uitstoot, werking van veiligheidssystemen of de kilometerstand. Deze data kan worden uitgelezen op fysieke wijze of online via internet. In de brief wees hij op de risico’s van spionage van fabrikanten uit landen met een offensieve cyberstrategie tegen Nederland. Security.nl zegt daarbij terecht dat het hierbij om China gaat, omdat landen als Rusland, Iran en Noord-Korea geen auto’s op de Nederlandse markt brengen.
Quantum computing
Ook wordt de ‘toekomstige krachtige quantumcomputer’ als een risico voor de nationale veiligheid genoemd. Een quantumcomputer die over voldoende rekenkracht beschikt is namelijk in staat om veelgebruikte encryptiemethodes te verzwakken of te breken. Cryptografie speelt een sleutelrol als het gaat om het waarborgen van de beschikbaarheid, integriteit en vertrouwelijkheid van digitale processen en data. Voorbeelden hiervan zijn het aansturen van verkeerslichten en bruggen, communicatie in de vorm van e-mail of appberichten en het beschermen van identiteitsgegevens. Daarnaast wordt cryptografie gebruikt om vertrouwelijke, bedrijfsgeheime en staatsgeheime informatie te versleutelen.
De ontwikkeling van een krachtige quantumcomputer is de laatste jaren in een stroomversnelling geraakt, aldus het rapport. Hoewel het onwaarschijnlijk is dat er op dit moment quantumcomputers bestaan die de huidige cryptografie effectief kunnen breken, moet er wel nu al rekening gehouden worden met de mogelijke risico’s als gevolg van de komst van een krachtige quantumcomputer. Versleutelde data die nu onderschept en opgeslagen wordt, kan dan namelijk op een later moment ontsleuteld worden. Dit wordt ook wel store now, decrypt later genoemd, en vormt volgens de AIVD en het NCSC op dit moment de meest urgente dreiging voor organisaties in relatie tot de komst van een krachtige quantumcomputer. Daarom heeft de AIVD samen met andere partijen in 2023 een handboek gepubliceerd over postquantumveilige cryptografie.
JJO: op maandag 4 november 2024 spreek ik overigens voor Studium Generale (samen met anderen) over quantum computing in Tivoli (Utrecht)!
Bron: AFP, ‘Operation Kraken’, YouTube, 18 september 2024
Op 18 september 2024 hebben buitenlandse politieorganisaties de cryptocommunicatiedienst ‘Ghost’ ontmanteld.
Cryptocommunicatiedienst Ghost
Ghost stond volgens Europol vooral bekend vanwege zijn ‘geavanceerde’ beveiligingsmaatregelen. Gebruikers konden de tool aanschaffen zonder persoonsgegevens af te geven. De tool bood een keuze in drie versleutelstandaarden en de optie om berichten op de telefoon te vernietigen als een code werd verstuurd.
Slechts enkele duizenden personen maakten gebruik van de software, dat draaide op zijn eigen infrastructuur in verschillende landen. De servers bevonden zich in Frankrijk en IJsland (en in Zweden volgens de persconferentie), de eigenaren in Australië (deze zijn daar ook opgepakt) en de financiële ‘assets’ in de Verenigde Staten.
In september 2024 waren 51 verdachten gearresteerd, waarvan 38 in Australië en 11 in Ierland. De Australian Federal Police (AFP) meldt dat 50 ‘threaths to life’-incidenten voorkomen, een aantal drugslabs zijn ontmanteld en ongeveer 1 miljoen in cash is in beslag genomen. In Australië maakten volgens de AFP ‘outlaw motercycle gangs’, ‘middle eastern organised crime groups’, ‘Italian organised crimes’ en ‘Korean organised crime’ gebruik van de dienst voor drugshandel en moordopdrachten. Zij verdenken honderden verdachten, waaronder zeer bekenden bij de politie. In Italië is ook een bekende verdachte van de mafia opgepakt.
Internationale politieoperatie en resultaten
Negen politieorganisaties, hebben in samenwerking met Europol de dienst opgerold en gegevens verzameld. Europol benadrukt haar rol met de wat onduidelijke zin: “Due to the complexity of this data-driven investigation, a number of teams at Europol were involved with specialised technical skills, including cyber-related.”
In maart 2022 werd bij Europol een Operationele Taskforce (OTF) opgericht met instanties uit Australië, Canada, Frankrijk, Ierland, Italië, Nederland, Zweden en de Verenigde Staten. Deze taskforce heeft de wereldwijde technische infrastructuur in kaart gebracht, de belangrijkste leveranciers en gebruikers van het platform geïdentificeerd, het criminele gebruik ervan gemonitord en de gecoördineerde acties uitgevoerd om het platform te sluiten. In januari 2024 is ook een JIT opgezet tussen Franse en Amerikaanse autoriteiten.
Verloop Operation Kraken en hack
Het is vooralsnog onduidelijk hoe de operatie is verlopen, die in Australië ‘Operation Kraken’ werd genoemd. In het persbericht van de AFP en bovenstaande YouTube video over de persconferentie wordt enige duidelijkheid gegeven.
Ghost is al ongeveer negen jaar (dus in 2015) ontwikkeld. In Australië waren 376 telefoons actief. Het platform is in Australië sinds 2022 in het vizier gekomen van de Australian Federal Police (AFP). Nadat internationale partners zich ook richten op Ghost gingen ze samenwerken in het OTF.
Interessant is dat de Australische autoriteiten de Ghost telefoons via een update hebben geïnfecteerd met software (dus gehackt) en daarmee toegang kregen tot gegevens op de telefoons. In het AFP bericht staat daarover het volgende:
“While the AFP worked within the taskforce, it also established Operation Kraken after developing a covert solution to infiltrate Ghost.
The administrator regularly pushed out software updates, just like the ones needed for normal mobile phones.
But the AFP was able to modify those updates, which basically infected the devices, enabling the AFP to access the content on devices in Australia.”
Versplintering van de markt
Europol legt zelf op hun website uit dat het landschap van versleutelde communicatie is steeds gefragmenteerder geworden, als gevolg van recente acties met betrekking tot cryptocommunicatienetwerken (zie ook mijn pagina Overzicht cryptophone operaties).
Criminele actoren wenden zich nu tot verschillende minder gevestigde of op maat gemaakte communicatiemiddelen die verschillende gradaties van veiligheid en anonimiteit bieden. Zo zoeken ze naar nieuwe technische oplossingen en maken ze ook gebruik van populaire communicatietoepassingen om hun methoden te diversifiëren. Deze strategie helpt deze actoren te voorkomen dat hun volledige criminele operaties en netwerken op één enkel platform worden blootgesteld, waardoor het risico op onderschepping wordt verkleind.
Het landschap van versleutelde communicatie blijft dus zeer dynamisch en gesegmenteerd, hetgeen de rechtshandhaving volgens Europol voor voortdurende uitdagingen stelt. Bijna ironisch – gezien de meer dan een miljard verzamelde versleutelde berichten en meer dan 6500 arrestaties uit voorgaande cryptophone operaties – wordt door Europol in het persbericht daarom (wederom) een oproep gedaan tot toegang tot versleutelde berichten bij communicatiediensten.
Bron: dit is een met AI gegenereerde afbeelding door WordPress
Dit bericht is geüpdatet op 7 maart 2025
Exclu is een type cryptotelefoon, die het mogelijk maakt berichten, foto’s, notities, gesproken memo’s, chatconversaties en video’s met andere Exclu-gebruikers uit te wisselen. Exclu had volgens een persbericht van Openbaar Ministerie naar schatting 3000 gebruikers, waarvan 750 Nederlandstaligen. In het persbericht van Eurojust is te lezen dat een server in Duitsland stond.
De politie en het Openbaar Ministerie konden vijf maanden de berichten van Exclu-gebruikers meelezen. Hierbij waren onder meer zeven politie-eenheden, de FIOD en Rijksrecherche betrokken. Op vrijdag 3 februari 2023 is de berichtendienst ontmanteld. Daarbij vonden 79 doorzoekingen plaats, werden 200 telefoon in beslag genomen en vonden 42 aanhoudingen plaats in onder meer Nederland, Duitsland en België. Onder de aangehouden personen zijn zowel gebruikers, als ook eigenaren en beheerders van de dienst Exclu.
Cyberbunker
In mediaberichten (zoals in het Parool) is verder te lezen dat Exclu rond 2015 is ontwikkeld door Herman Johan X.. De Nederlandse ict’er runt in Duitsland een computercentrum in een voormalige Navo-bunker (‘Cyberbunker’ genoemd). In het artikel van het Parool is te lezen dat toen de datakabel van de server in september 2022 werd verwisseld, de politie vijf maanden de berichten kon meelezen.
Dit achtergrondartikel over cyberbunker van Tweakers.net is ook lezenwaardig. Daar is in te lezen dat X. door de Duitse rechtbank is veroordeeld tot vijf jaar en negen maanden gevangenisstraf wegens het vormen van en deelnemen aan een criminele organisatie waar hij aan het hoofd stond. De rechtbank oordeelde dat X en medeverdachten zich niet schuldig hadden gemaakt aan medeplichtigheid aan de strafbare feiten die zijn gepleegd op de illegale marktplaatsen die op de servers in de bunker werden gehost. Inmiddels is volgens Der Spiegel een nieuw strafbaar feit aan het Duitse wetboek van strafrecht toegevoegd, die gaat over ‘strafrechtelijke aansprakelijkheid voor het exploiteren van criminele handelsplatforms op internet’. Het is een strafbaar feit om ‘een handelsplatform op internet te exploiteren dat tot doel heeft het plegen van illegale handelingen mogelijk te maken of te bevorderen’.
Onderzoek ’26Samber’ en ’26Lytham’
De cryptophone-onderzoeken met betrekking tot Exclu hebben de namen ‘26Samber’ en ‘26Lytham’. Het onderzoek 26Samber, dat startte in september 2020, richt zich op de aanbieders van het platform Exclu. Het onderzoek 26Lytham is op 28 april 2022 gestart en richt zich op de gebruikers van Exclu van wie wordt vermoed dat zij in georganiseerd verband misdrijven plegen.
De doelstelling van onderzoek 26Lytham is het identificeren van de NN-gebruikers van Exclu. Deze informatie wordt vervolgens uitgegeven aan ‘titel IVa-doelonderzoeken’, oftewel gebruikt ten behoeve van andere opsporingsonderzoeken. De rechtbank Zeeland-West-Brabant leidt in ECLI:NL:RBZWB:2024:8122 uit de verantwoordingsstukken over onderzoek 26Lytham af dat dit onderzoek is aangevangen met het doel om de identiteit te achterhalen van de NN-gebruikers van Exclu. Op basis van die doelstelling is berichtenverkeer tussen de gebruikers van Exclu onderschept en ontsleuteld. Omdat de server van Exclu zich op dat moment in Duitsland bevond, heeft voor de interceptie van de berichtenstroom en het verkrijgen van de sleutels een hack plaatsgevonden op de server. De Duitse politiële autoriteiten zijn daartoe overgaan, nadat Nederland hiertoe een verzoek heeft gedaan.
Het Duitse Landeskriminalamt (LKA) Rheinland-Pfalz startte in juni 2020 ook een onderzoek naar Exclu. In het persbericht staat hierover: ‘in goede samenwerking kon Nederland in Duitsland onderzoek doen met oog op het verkrijgen van bewijsmateriaal voor haar onderzoek’. Onderzoek Nuntius betreft een Duitse strafzaak, onder kenmerk 3StR 306/22, waarop het Bundesgerichtshof in Karlsruhe op 12 september 2023 uitspraak heeft gedaan. Dit is een verwijzing naar de ‘Cyberbunker-uitspraak’.
In een tussentijdse beslissing in hoger beroep (ECLI:NL:GHDHA:2025:274) van 21 januari 2025 verduidelijkt het gerechtshof Den Haag de rol van de Nederlandse opsporingsinstanties in het Exclu-onderzoek
Het hof overweegt hierover dat uit de bewoordingen van het EOB, inzake de machtiging ex artikel 126uba Sv van de rechter-commissaris van 26 augustus 2022, volgt dat aan de Duitse autoriteiten is verzocht om Nederlandse opsporingsambtenaren toestemming te verlenen om vanaf Nederlands grondgebied binnen te dringen in een zich in Duitsland bevindende Exclu-berichtenserver. Tevens is verzocht om technische bijstand te mogen verlenen bij de plaatsing en monitoring van het interceptiemiddel. Daarnaast staat in het EOB vermeld dat de ontsleuteling van de Exclu-berichten in Nederland zal plaatsvinden. Het hof constateert op basis van het dossier dat de Nederlandse politie (team DIGIT) de in het Exclu-communicatieprotocol toegepaste versleuteling heeft geanalyseerd en ongedaan heeft gemaakt.
De advocaat-generaal heeft uitdrukkelijk erkend dat Nederlandse opsporingsambtenaren in het Exclu-onderzoek zelfstandig opsporingshandelingen hebben verricht. Hij heeft hun rol zelfs als ‘leidend’ bestempeld. Het dossier bevat een grote hoeveelheid stukken, waaronder vorderingen tot machtiging ex artikel 126uba Sv, beslissingen van de rechter-commissaris, bevelen van de officier van justitie, EOB’s en processen-verbaal van politie, waarin gedetailleerd wordt omschreven welke onderzoekshandelingen zijn verricht. Het gerechtshof overweegt daarop dat de onderzoekshandelingen onder de verantwoordelijkheid van de Duitse autoriteiten hebben plaatsgevonden. Het hof acht het vertrouwensbeginsel ook in deze omstandigheden onverkort van toepassing.
Machtiging voor het tappen van de server en inzet hackbevoegdheid
In een uitspraak (ECLI:NL:RBGEL:2024:4183) van de rechtbank Gelderland van 4 juli 2024 staat dat op 22 juli 2022 een rechter-commissaris een machtiging verleent voor het voor het tappen van Exclu-verkeer van de Duitse server. Deze machtiging is daarna zes keer verlengd. In de eerste beschikking wordt verwezen naar de daaraan voorafgaande vordering met het proces-verbaal van verdenking van 20 juli 2022. In het proces-verbaal van verdenking wordt beschreven dat de Exclu applicatie via geselecteerde “resellers” wordt verkocht waarbij uitsluitend contant of via bitcoin wordt betaald, terwijl geen enkele identificatie plaatsvindt. De Exclu applicatie heeft kenmerken zoals “panic button”, “icon change” en “dummy applicaties” waarmee kennelijk het gebruik van Exclu wordt beoogd te verhullen.
In de tweede beschikking, van 25 augustus 2022, heeft de rechter-commissaris een machtiging verleend voor het hacken van de server van Exclu in Duitsland (ex. artikel 126uba Sv) (zie ECLI:NL:RBZWB:2024:8122). Deze machtiging is vijf keer verlengd. Aan de tweede beschikking is een vordering voorafgegaan, met daarbij het proces-verbaal met kenmerk 26Lytham-00053 en verwijzing naar het eerder overgelegde proces-verbaal van verdenking met kenmerk 26Lytham-0026. Deze beschikkingen en verlengingen zijn steeds opgevolgd door Europese onderzoeksbevelen, gericht aan de bevoegde Duitse autoriteiten.
Voorwaarden machtiging inzet hackbevoegdheid
In de beschikking van 25 augustus 2022 werden aan de verleende machtiging de volgende voorwaarden verbonden (zie ECLI:NL:RBGEL:2024:4183). De vergaarde informatie slechts mag worden doorzocht op vast te leggen zoeksleutels, terwijl de met die zoeksleutels geselecteerde informatie eerst aan de rechter-commissaris moet worden voorgelegd om de inhoud, omvang en relatie tot de vermoedelijk gepleegde of te plegen strafbare feiten te controleren. Pas daarna mag het beschikbaar komen aan het openbaar ministerie of de politie ten behoeve van (opsporings-)onderzoeken. Bovendien is aan de machtiging de absolute randvoorwaarde verbonden dat de vergaarde informatiecommunicatie slechts ter beschikking mag worden gesteld voor onderzoeken naar strafbare feiten als bedoeld in artikel 67 Sv eerste lid in georganiseerd verband gepleegd of beraamd en die gezien hun aard of de samenhang met andere misdrijven die in dat georganiseerde verband worden beraamd of gepleegd een ernstige inbreuk op de rechtsorde maken, dan wel misdrijven met een terroristisch oogmerk.
Hackbevoegdheid en betrouwbaarheid van bewijs
In de eerder aangehaalde uitspraak (ECLI:NL:RBGEL:2024:4183) van de rechtbank Gelderland overweegt de rechtbank over de betrouwbaarheid van het bewijs het volgende. Gelet op het arrest van de Hoge Raad van 13 juni 2023, ECLI:NL:HR:2023:913 mag de rechtbank voor de Exclu-data in de strafzaak tegen verdachte, die door tappen van berichten en hacken van de server onder verantwoordelijkheid van de Duitse autoriteiten is verkregen, behoudens concrete aanwijzingen voor het tegendeel, van de betrouwbaarheid van het onder verantwoordelijkheid van de Duitse autoriteiten verrichte onderzoek, uitgaan.
Zowel over de Encrochat-data als de Exclu-data is een NFI rapportage opgemaakt waarin de deskundige verklaart dat er geen redenen gevonden zijn om te twijfelen aan de correctheid van de berichten uit het technisch hulpmiddel, behalve de fout met de omgedraaide bellende en gebelde tegenpartij. De datasets zijn weliswaar niet volledig in die zin dat zij niet alle ooit met de accounts verzonden of ontvangen berichten bevatten, maar dat kan verklaard worden door de automatische wisfunctie en/of het handmatig wissen van berichten. De gegevens van Exclu zijn voor 99,6 % volledig, waarbij het verschil met 100% komt door het ontbreken van interceptie-gegevens op 3 januari 2023 tussen 13:16 en 14:51 uur. Een aantal berichten is dubbel veiliggesteld, maar deze discrepantie heeft geen invloed op het gebruik van de gegevens verkregen uit de interceptie van de Exclu-berichten dienst. De verdediging draagt onvoldoende concrete aanwijzingen aan over de onbetrouwbaarheid van de Exclu-data. Het enkele noemen van een verkeerde toeschrijving van een bericht aan een bepaald account in een ander onderzoek volstaat daartoe volgens de rechtbank niet.
Geheimhouders
In het persbericht van Exclu staat ditmaal expliciet een oproep aan geheimhouders om zich te melden:
“Gebruikers van Exclu die zich kunnen beroepen op het wettelijk verschoningsrecht, zoals advocaten, notarissen, artsen of geestelijken, kunnen dit melden. Zij dienen hun gebruikersgegevens te delen met de politie via geheimhouders@OM.nl. De politie zal dit controleren en indien gegrond, de gegevens verwijderen. Op dit moment kan niemand meer gebruikmaken van de diensten van Exclu.”
Deze blog wordt geüpdatet als nieuwe informatie over de operatie via de rechtspraak bekend wordt. Op 30 augustus 2024 is dit bericht voor het laatst geüpdatet.
In 2023, ransomware attacks, child sexual exploitation (CSE) and online fraud remained the most threatening manifestations of cybercrime in the European Union (EU). This new ‘internet Organised Threat Assessment’ report from Europol also provides interesting insights about AI and Cybercrime. A summary of parts of the report is provided below.
Ransomware
Ransomware groups increasingly target small and medium-sized businesses, because they have lower cyber defences. Most ransomware operators choose their targets based on the size, likelihood of a pay-out and the effort required to compromise the target’s systems. This means that attackers seek out publicly accessible systems and services within the infrastructure (reconnaissance) and assess which of them can be compromised most easily. Gaining initial access can be done through stolen credentials or by exploiting vulnerabilities in the public facing technologies. Bitcoin is still the cryptocurrency that is most abused by criminals, but the use of alternative coins (altcoins, such as Monero) seems to be growing.
Similar to previous years, ransomware operators are continuing to deploy multi-layered extortion tactics. Although attackers still tend to encrypt the compromised systems, the risk of publishing or auctioning the stolen data has become the most relevant pressure point against victims, since many organisations have started to back up their systems on a regular basis.
The report provides an excellent overview of ransomware actors and Europol operations (p. 16-17). The authors explain that recent law enforcement operations and the leak of ransomware source codes (e.g. Conti, LockBit and HelloKitty) have led to a fragmentation of active ransomware groups and available variants.
Child sexual exploitation
Self-generated sexual material constitutes a significant share of the child sexual abuse material (CSAM) detected online. The volume of self-generated sexual material now constitutes a significant and growing part of the CSAM detected online. This content is created by and depicts children, especially teenagers. In many cases, it is the result of voluntary exchanges among peers but it can be classified as CSAM once disseminated to a third party without the consent of the person who first sent it. Self-generated sexual material is also often the result of online sexual grooming and extortion. In this setting, the perpetrator identifies the victim online, often on gaming platforms or social media, and after gaining their trust through grooming, perpetrators obtain sexually explicit material and use it as leverage for extortion. A feeling of shame and the hope that the threats might stop often lead victims to produce more self-generated sexual material. In addition to extortion for new CSAM, some offenders also extort money from their victims.
Live-distant child abuse (LDCA) is a persistent threat, where offenders watch child sexual abuse on demand with the support of one or more facilitators who perpetrate the abuse on the victim(s) in exchange for payment.
Forums and chatrooms are still essential networking environments for CSE offenders who exchange CSAM and discuss abuses perpetrated and fantasies, how to acquire original CSAM, techniques to groom children and OpSec tips. More proficient offenders usually network in dark web forums that appear to be more and more specialised and tailored to sexual preferences. These offenders have increasingly high levels of technical knowledge, and measures to conceal their traces. These forums have specialised sections for technical and OpSec related matters with tips and training options. As these digital environments are often subject to LE takedowns, technical vulnerabilities and Distributed Denial of Service (DDoS) attacks, they usually do not have a lifespan longer than two years. To overcome such issues, the administrators in charge of these forums create mirror sites, holding a copy of its content and, whenever their site is taken down, they quickly recreate it at a new address. End-to-end encrypted (E2EE) communication platforms are increasingly being used by offenders to exchange CSAM and for communication purposes.
Darknet markets
The main business in dark web markets remains illicit drugs, although there has been a noticeable rise in the volume of prescription drug sales in 2023. Fraudulent shops and services are also increasingly common, offering both fake drug sales and bogus hitman services.
The past year has seen a continued emergence of smaller and much more specialised single-vendor shops. Single-vendor shops allow vendors to avoid paying the fees imposed on traditional marketplaces for each transaction, while still maintaining a presence on several markets at the same time.
The dark web continues to be a key enabler for cybercrime, allowing offenders to share knowledge, tools and services in a more concealed way. It is nevertheless unstable as the fragmentation of marketplaces continues, hand in hand with a surge in exit scams. As a result, the lifecycle of criminal sites has become shorter and mirror sites are springing up rapidly to counter takedowns. The Tor network remains the most popular platform for cybercriminals to access the dark web.
In the aftermath of the German LE’s takedown of the Monopoly Market’s criminal infrastructure in December 2021, last year saw a coordinated operation by Europol and nine countries lead to the arrest of 288 persons across nine countries suspected of involvement in buying or selling drugs on the Monopoly market. Close to EUR 51 million in cash and virtual currencies, 850 kg of drugs, and 117 firearms were seized. The vendors arrested were also active on other marketplaces.
Europol states Exploit, XSS and BreachForums were among the most active cybercrime forums on the dark web in 2023. Cybercriminals were seen sharing hacking knowledge and trading in stolen data, hacking tools and cybercrime services on Exploit and XSS, with the services also serving as a platform for initial access brokers (IABs).
Exploit is primarily Russian-speaking and accessible via both the clear and dark web with an entry fee or a vetted reputation. XSS offers security features for user anonymity and has both free and premium membership options. BreachForums is an English-language forum that functions both as a forum and a marketplace for cybercriminals globally. It facilitates the trade in leaked databases, stolen banking cards and corporate data. In May 2023, one of the forum administrators was arrested5 and the forum was shut down. Three months later, the hacker group ShinyHunters resurrected the forum. In May 2024, it was taken down again in an international LEA operation.
CryptBB and Dread are other known forums with increased activity in 2023. CryptBB is a closed forum for cybercriminals, including hackers, carders, and programmers, from beginners to experts (the admins of CryptBB promote it as the most suitable forum for cybercrime beginners). It offers a range of cybercrime services, remote desktop protocol (RDP) access sales, ‘hackers for hire’, penetration testing and bug reporting services for marketplaces. Dread is a forum launched in 2018 that hosts a wide variety of content from hacking to drug trafficking, Personal Identifiable Information (PII), et cetear. With a user base of over 400 000 users, it is considered one of the most popular forums on the dark web. The forum was shut down by a DDoS attack in November 2022 but resurrected in February 2023. It then introduced a rotating onion address service called Daunt to protect hidden services from DDoS attacks.
As for marketplaces, RAMP, Russian market and the WWH-Club were the most prolific in 2023 beside Genesis, which, although taken down in April 2023, remained one of most active markets of the year. RAMP was a prominent drug marketplace for Russian speakers between 2012, when it began, and 2017 when the Russian Ministry of Internal Affairs seized the site. In 2021, a new RAMP appeared with a focus on ransomware. The new RAMP was no longer Russian speaking only and was opened to Mandarin and English speakers. It has a closed forum with strict access criteria. Russian Market is an English-language marketplace known for trading in PII and other illicit digital goods like RDP access and stolen credit card data.
AI and cybercrime
Artificial Intelligence (AI) based technologies are making social engineering even more effective. Malicious large language models (LLMs) are becoming prominent tools in the cybercrime market. There are already services offered in the dark web that can help online fraudsters to develop scripts and create phishing emails. LLMs are also being used in sexual extortion cases, where these tools can help offenders to refine their grooming techniques. Europol explains this trend might also be perpetuated by the wider availability and increased quality of AI-tools that lack prompt filtering, which cybercriminals can use to quickly assemble and debug their code.
The use of deepfakes is another area of concern as this is a powerful addition to the cybercriminal toolbox. In online fraud, deepfakes are used to mimic voices, for instance for Chief Executive Officer (CEO) fraud attempts and for shock calls, and their popularity is set to increase. The existence of a dark web service called ‘Only Fake’ has already been reported. The service sells AI-generated fake IDs that can be used to open accounts online on financial services, bypassing Know Your Customer (KYC) procedures. Europol expect more AI-generated advertisements luring in potential victims to online fraud.
In the area of child sexual exploitation (CSE), cases of AI-assisted and AI-altered child sexual abuse material (CSAM) as well as fully AI-generated CSAM were already being reported in 2023 and are expected to become more prominent in the near future. Abuse of LLMs might allow criminals to overcome language barriers so that sex offenders are able to groom victims virtually in any language, impersonating peers and interacting in a way that the victim perceives as natural and believable.
Europol explains that, even in the cases when the content is fully artificial and there is no real victim depicted, AI-generated CSAM still contributes to the objectification and sexualisation of children. The generation of these types of artificial images increases the amount of CSAM material in circulation and makes it harder to identify both victims and perpetrators. This production process is also widely available and does not require high levels of technical expertise, potentially broadening the number and spectrum of perpetrators. These files can easily be used for cyberbullying or for sexual extortion. The greater the volume of artificial CSAM in circulation, the more difficult it will become to identify offenders or victims through image recognition. In order to counter such emerging challenges, specialised CSE investigators will have to find new investigative pathways and tools.



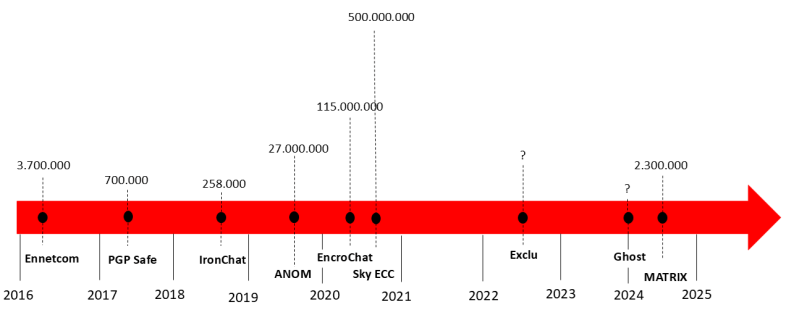


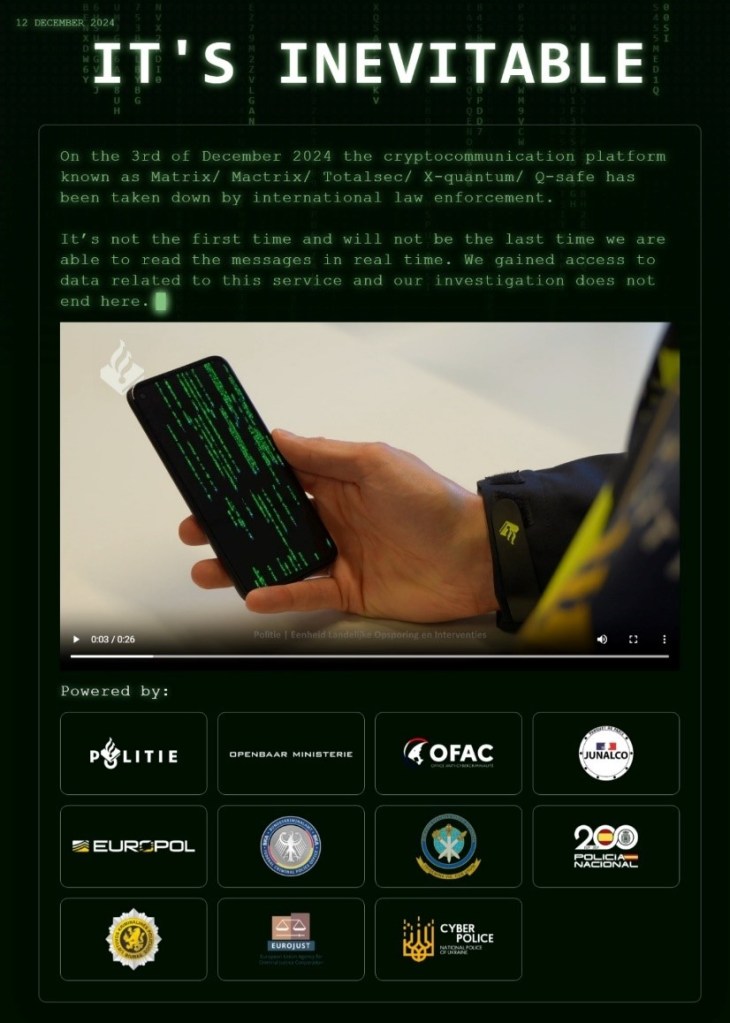

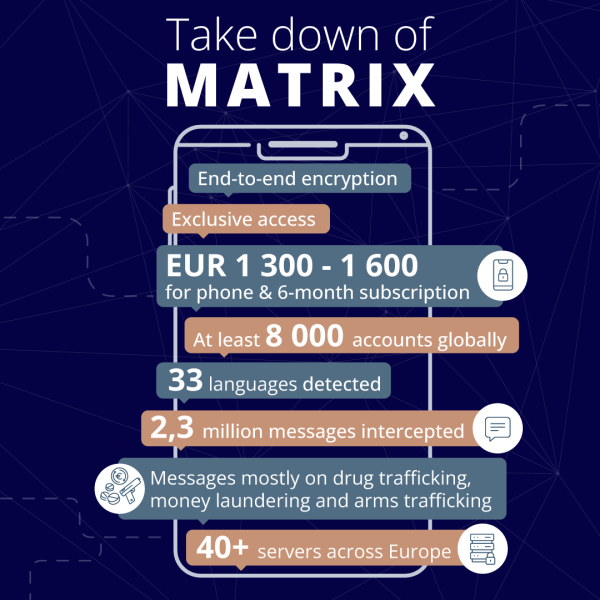

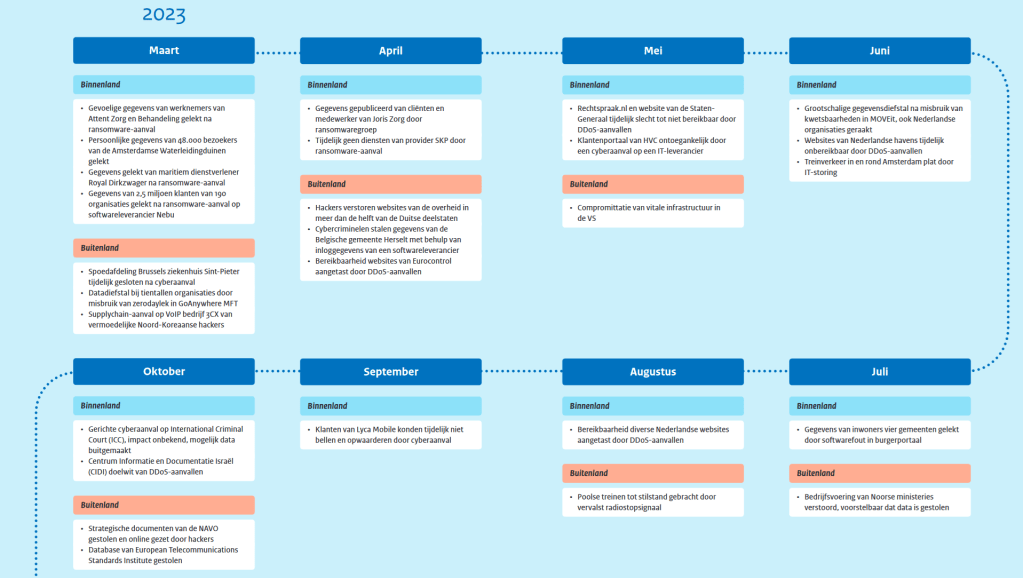



 jjoerlemans.com
